
Misc杂项隐写题writeup
MISC-1
提示:if you want to find the flag, this hint may be useful: the text files within each zip consist of only "printable" ASCII characters
给了53个加密压缩包,每个包分别含有一个txt文件,首先想到暴力破解压缩包,试过各种破解工具后发现并不能用,于是想到使用脚本。以下是py脚本:
 #coding:utf-8

 import zipfile

 import string

 import binascii

 def CrackCrc(crc):

     for i in dic:

         for j in dic:

             for p in dic:

                 for q in dic:

                     s = i + j + p + q

                     if crc == (binascii.crc32(s) & 0xffffffff):

                         print s

                         f.write(s)

                         return

 def CrackZip():

     for I in range(53):

         file = 'chunk' + str(I) + '.zip'

         f = zipfile.ZipFile(file, 'r')

         GetCrc = f.getinfo('data.txt')

         crc = GetCrc.CRC

         #以上3行为获取压缩包CRC32值的步骤

         #print hex(crc)

         CrackCrc(crc)

 dic = string.ascii_letters + string.digits + '+/='

 f = open('out.txt', 'w')

 CrackZip()

 f.close()
运行出来后得到一串疑似base64的东西:
UEsDBBQDAQAAAJFy1kgWujyNLwAAACMAAAAIAAAAZmxhZy50eHT/xhoeSnjMRLuArw2FXUAIWn8UQblChs4AF1dA

nT4nB5hs2SkR4fTfZZRB56Bp/FBLAQI/AxQDAQAAAJFy1kgWujyNLwAAACMAAAAIAAAAAAAAAAAAIIC0gQAAAABmbGFnLnR4

dFBLBQYAAAAAAQABADYAAABVAAAAAAA=
base64在线解密后得到:
PKrֈ</#flag.txtƚJx̄
]@ZABW@>' l٩ᴟeA砩PK?rֈ</# flag.txtPK6U
怀疑是一个加密的压缩包。将原来得到的一串使用notepad++打开,使用插件base64decode保存为zip
在Linux下用fcrackzip爆破,得到密码:
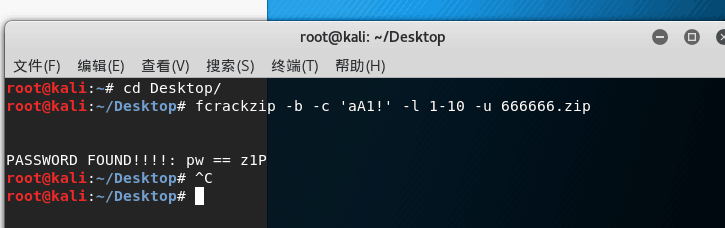
解密后得到flag:flag{i_z1pp3d_a_zip_w1th_sum_zips}
foremost powpow.mp4
得到一张奥利奥的png文件:
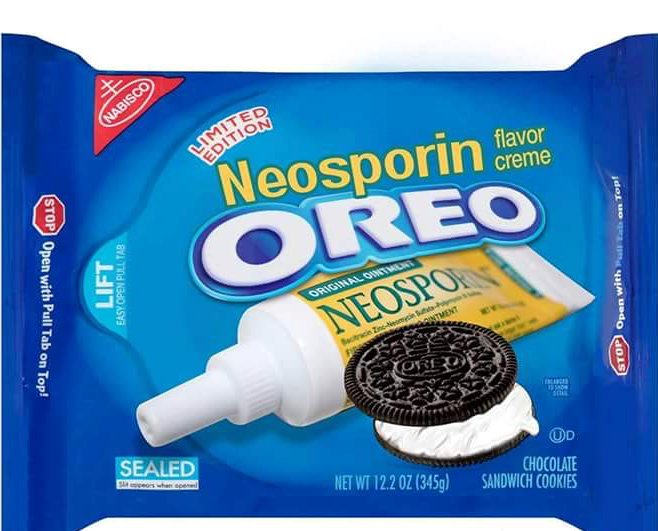
将png文件转为jpg后再进行操作:
stepic -d -i image.png > image.jpg
steghide extract -sf image.jpg -p password
得到base64的文件,在Linux下可直接使用python进行解密:
python3

>>> f = open("base64.txt", "r")

>>> data = f.read().rstrip()

>>> f.close()

>>> from base64 import b85decode

>>> b85decode(data)

b'flag{We are fsociety, we are finally free, we are finally awake!}'
即得到flag
03F30D0AB6266A576300000000000000000100000040000000730D0000006400008400005A00006401005328020000006300000000030000000800000043000000734E0000006401006402006403006404006405006406006405006407006708007D00006408007D0100781E007C0000445D16007D02007C01007400007C0200830100377D0100712B00577C010047486400005328090000004E6941000000696C000000697000000069680000006961000000694C0000006962000000740000000028010000007403000000636872280300000074030000007374727404000000666C6167740100000069280000000028000000007307000000746573742E7079520300000001000000730A00000000011E0106010D0114014E280100000052030000002800000000280000000028000000007307000000746573742E707974080000003C6D6F64756C653E010000007300000000
看到开头是03F30D0A可以联想到pyc文件。将其放在txt文件中后使用010editor中的import hex方法打开,然后保存,更改后缀名为pyc后使用在线pyc反编译工具得到py源码:
#!/usr/bin/env python

# visit http://tool.lu/pyc/ for more information

def flag():

    str = [

        65,

        108,

        112,

        104,

        97,

        76,

        97,

        98]

    flag = ''

    for i in str:

        flag += chr(i)

    print flag
运行后得到flag:AlphaLab
MISC-4
没有提示,得到一个blue.txz,打开看到pcap文件,知道应该是要进行流量分析
使用wireshark打开,对长度进行排序,可看到最末六个中第一个显示了flag,怀疑最后六个可以拼接为图片显示flag内容
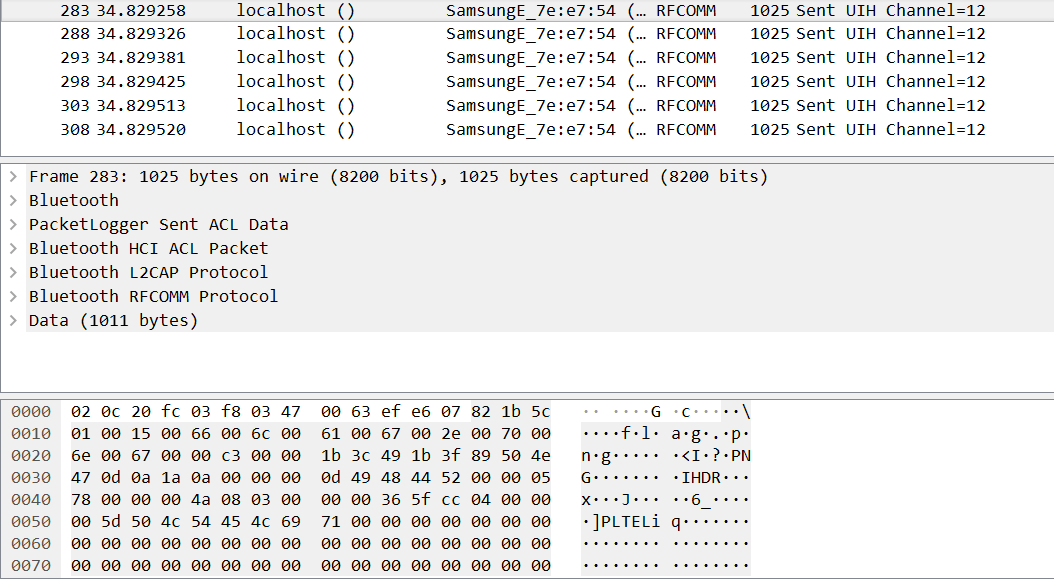
将最后六个依次选中,点击data,右键导出分组字节流,将六个文件一起用010 editor打开拼在一起,删去前面两行露出png文件头,保存后将后缀名更改为png格式,调高亮度后即得到flag:
ASIS{ee9aa3fa92bff0778ab7df7e90a9b6ba}
MISC-5
没有提示,得到一个file.txt文件
用010editor打开可看出本来应该是一个png文件,将文件头中的9950更改为8950,保存后将后缀名改为png即可得到图片
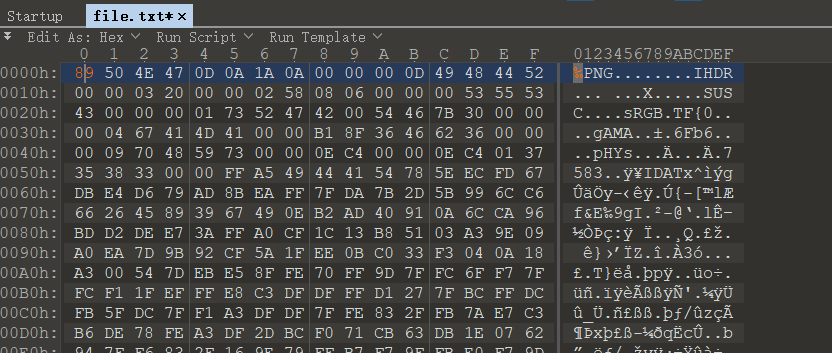

再用010 editor打开,点击运行,即会报错,将错误位置对应的字符保存拼接后即可得到flag:
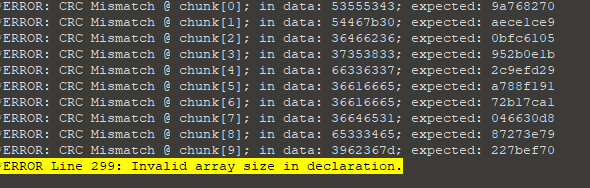
SUSCTF{06Fb67583f3c76afe6afe6de1e34e9b6}
3SC~9G.png)

Misc杂项隐写题writeup的更多相关文章
- Bugku CTF练习题---杂项---隐写3
Bugku CTF练习题---杂项---隐写3 flag:flag{He1l0_d4_ba1} 解题步骤: 1.观察题目,下载附件 2.打开图片,发现是一张大白,仔细观察一下总感觉少了点东西,这张图好 ...
- CTF-练习平台-Misc之 隐写2
二.隐写2 下载文件后解压,发现是一个png图片,依照老套路查看属性,没有发现 用WinHex打开,在图片文件中,修改图片宽度,将箭头处的A改为F,保存后打开图片 发现flag(对于png的文件格式详 ...
- Bugku 杂项 隐写
隐写 下载后打开压缩包发现是一张图片 用winhex打开 图中红色框内是PNG的PE头 在IHDR后面的八个字节(黄色框部分)为该图片的长度.宽度信息 将黄色框内最后一个字节由A4改为F4后另存为图片 ...
- 记一道CTF隐写题解答过程
0x00 前言 由于我是这几天才开始接触隐写这种东西,所以作为新手我想记录一下刚刚所学.这道CTF所需的知识点包括了图片的内容隐藏,mp3隐写,base64解密,当铺解密,可能用到的工具包括bin ...
- XCTF(MISC) 图片隐写
题目描述:菜猫给了菜狗一张图,说图下面什么都没有 1.给了个pdf,打开是这玩意 2.盲猜flag是图片后面,右键直接删除图片试试. 答案出来了.
- [CTF隐写]png中CRC检验错误的分析
[CTF隐写]png中CRC检验错误的分析 最近接连碰到了3道关于png中CRC检验错误的隐写题,查阅了相关资料后学到了不少姿势,在这里做一个总结 题目来源: bugku-MISC-隐写2 bugku ...
- UNCTF杂项题Hidden secret 之NTFS交换数据流隐写
---恢复内容开始--- 做这道题目的经历比较坎坷,题目中用于隐藏flag的jpg文件出了问题,导致不能被交换数据流隐写所以出题人换了一次题目,最后做法也换了,不过出题人一开始的考察点还是基于NTFS ...
- LSB隐写加密MISC
没有做过LSB隐写加密的题目,在buuoj上面做到了就记录一下,估计后面很长的时间都会在这个平台上面训练自己的MISC和WEB,是很好的平台,把很多比赛的原题和安恒的周赛的复现了. 题目是MISC里面 ...
- [GXYCTF2019] MISC杂项题
buuoj复现 1,佛系青年 下载了之后是一个加密的txt文件和一张图片 分析图片无果,很讨厌这种脑洞题,MISC应该给一点正常的线索加部分脑洞而不是出干扰信息来故意让选手走错方向,当时比赛做这道题的 ...
随机推荐
- Office开发必备知识----为什么要释放非托管Com资源
https://www.cnblogs.com/Charltsing/p/RealeaseComObject.html QQ:564955427 目前,国内Office插件开发的风头正盛,很多VBAe ...
- PS调出米黄色复古柔和外景人物照
配色思路 从片中可以看出主要景物近处的有人物和栏杆,远处的海水,天空和礁石.为体现出远近层次,近处景物选择了偏黄的色调,远处景物选择了偏青色调. 调色 以下面这张照片为例,先放上对比图: LR部分 首 ...
- kettle集群(转换)
1.定义子服务器 新建子服务器中有一个必须为主服务器 新建集群 在需求集群运行的步骤中右键集群进行使用
- IO复用,AIO,BIO,NIO,同步,异步,阻塞和非阻塞 区别参考
参考https://www.cnblogs.com/aspirant/p/6877350.html?utm_source=itdadao&utm_medium=referral IO复用,AI ...
- Jenkins与sonar扫描的集成问题
记录本周遇到的头疼了很久的一个问题,由于公司需要使用jenkins来自动管理构建项目,然后在关联sonar对项目代码质量进行审核. 接着坑爹的问题来了,原有的技术手段为项目构建成功后通过jenkins ...
- Raspberry pi connect temperature and humidity to onenet (移动云平台)
工具 树莓派3 modelB 一个 dht11温湿度传感器一个 onenet平台 安装好requests库的python(一定要安装好不然代码不能正确运行,可以参考我的另一篇博文点击打开链接) 树莓 ...
- springdataJAP的更新与保存的方法是同一个
对于save方法的解释:如果执行此方法是对象中存在id属性,即为更新操作会先根据id查询,再更新 如果执行此方法中对象中不存在id属性,即为保存操作
- mpvue——支持less
安装 安装less和less-loader,我用的是淘宝源,你也可以直接npm $ cnpm install less less-loader --save 配置 打开build目录下的webpack ...
- HDOJ5543 Pick The Sticks
题目链接:http://acm.hdu.edu.cn/showproblem.php?pid=5543 题目大意:有n个金条,每个金条有长度和价值,给一个长度为L的容器,当金条在容器两端的时候,只要重 ...
- Mysql注入小tips --持续更新中
学习Web安全好几年了,接触最多的是Sql注入,一直最不熟悉的也是Sql注入.OWASP中,Sql注入危害绝对是Top1.花了一点时间研究了下Mysql类型的注入. 文章中的tips将会持续更新,先说 ...