
ELK系列五:Logstash输出到Elasticsearch和redis
1、Logstash与Redis的读写
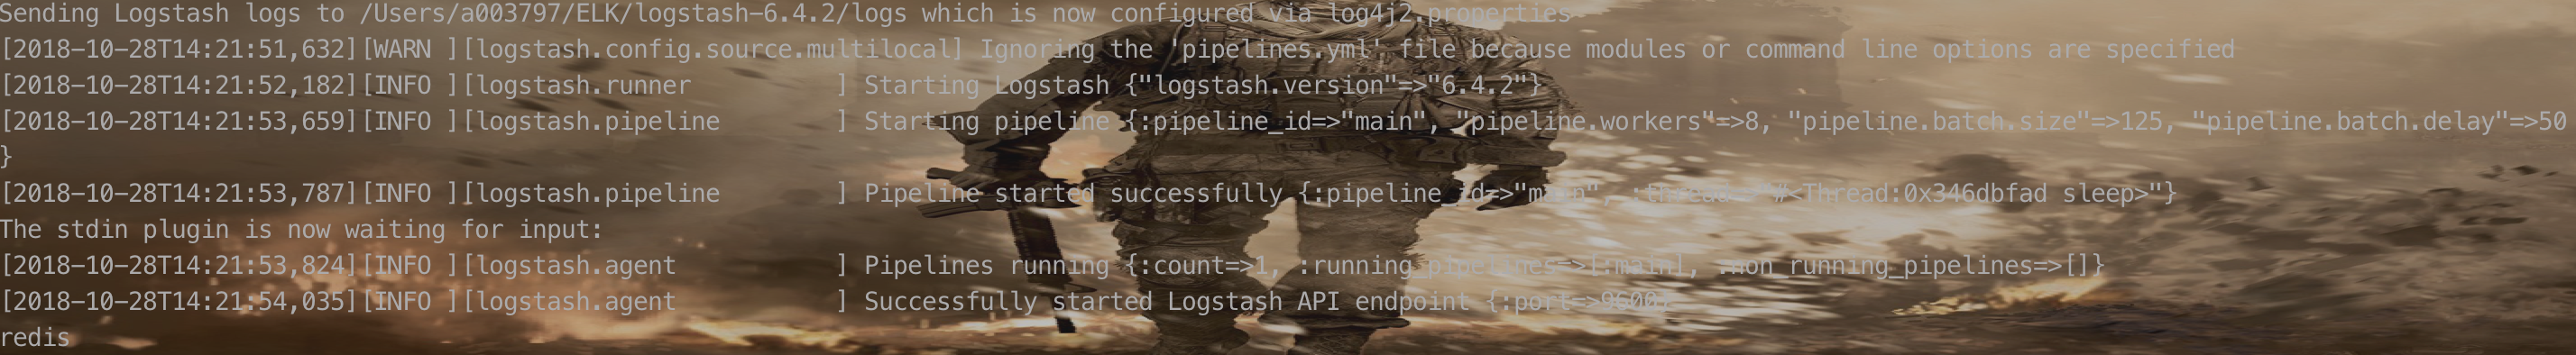
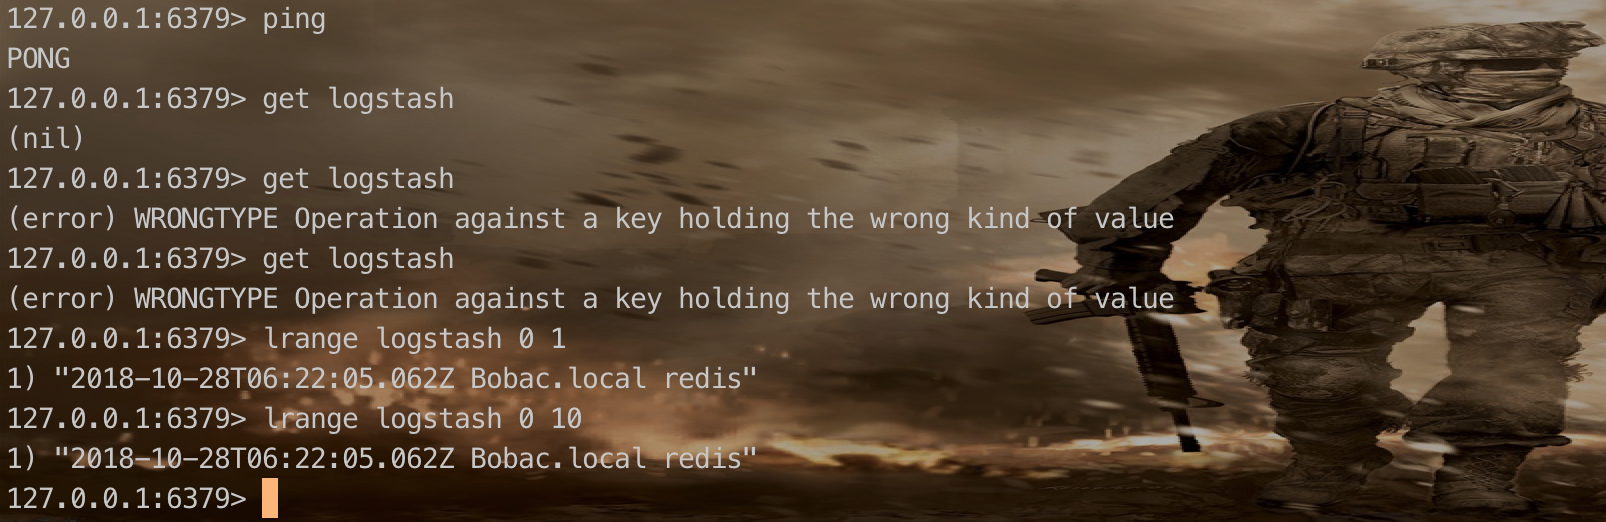
1.1 Logstash 写入Redis
看完Logstash的输入,想必大家都清楚了Logstash的基本用法,那就是写配置文件。
output{

    {

        redis {

            host => ["127.0.0.1:6379"] #这个是标明redis服务的地址

            port => 6379

            codec => plain

            db => 0 #redis中的数据库,select的对象

            key => #redis中的键值

            data_type => list #一般就是list和channel

            password => 123456

            timeout => 5

            workers => 1

        }

    }

}
其他配置选项
reconnect_interval => 1 #重连时间间隔

batch => true  #通过发送一条rpush命令,存储一批的数据,默认为false,也就是1条rpush命令,存储1条数据。配置为true会根据一下两条规则缓存,满足其中之一时push。

batch_events => 50 #默认50条

batch_timeout => 5  #默认5s

# 拥塞保护(仅用于data_type为list)

congestion_interval => 1#每多长时间进行一次拥塞检查,默认1s,如果设为0,则表示对每rpush一个,都进行检测。

congestion_threshold => 0 #默认是0:表示禁用拥塞检测,当list中的数据量达到congestion_threshold,会阻塞直到有其他消费者消费list中的数据
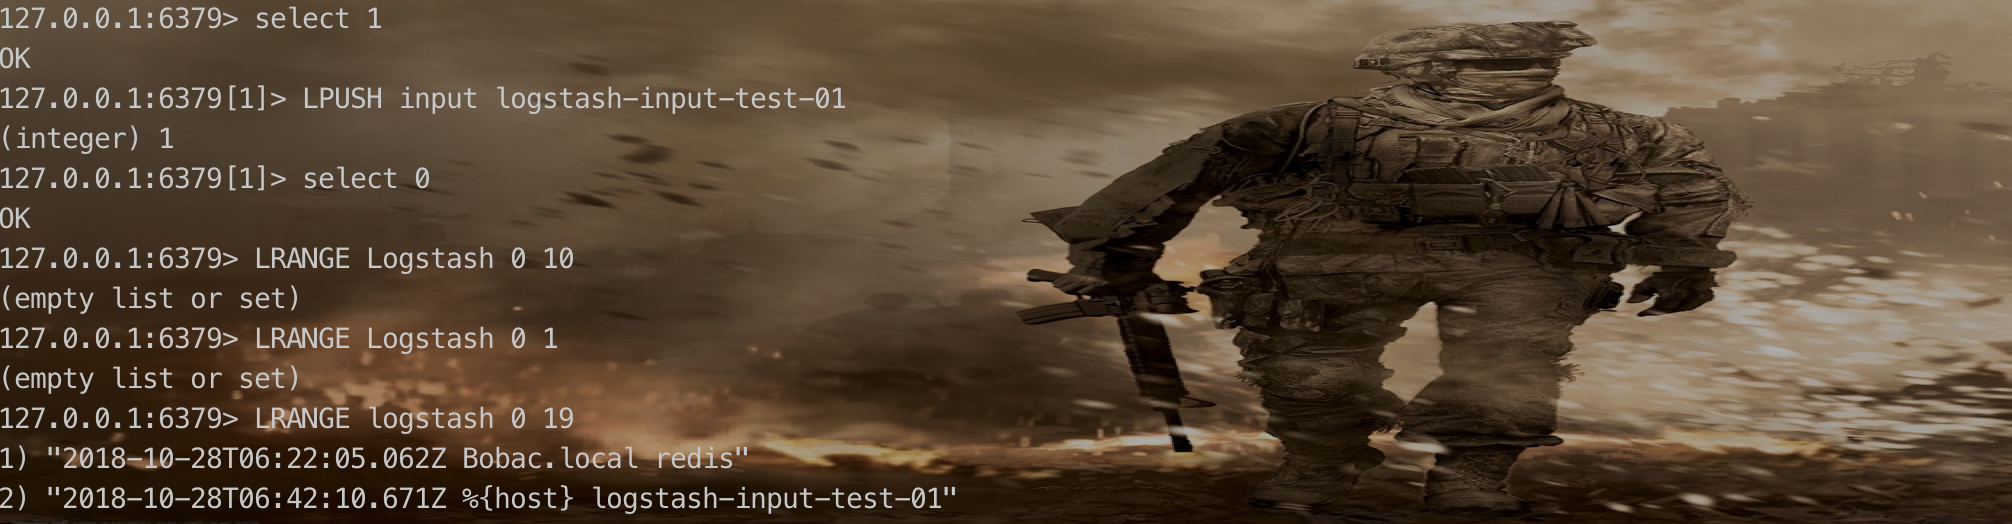
1.2 补充,从redis中获取数据到Logstash
input {

	redis {

		codec => plain

		host => "127.0.0.1"

		port => 6379

		data_type => list

		key => "input"

		db => 1

	}

}

output{

	redis{

		codec => plain

		host => ["127.0.0.1:6379"]

		data_type => list

		key => logstash

	}

}
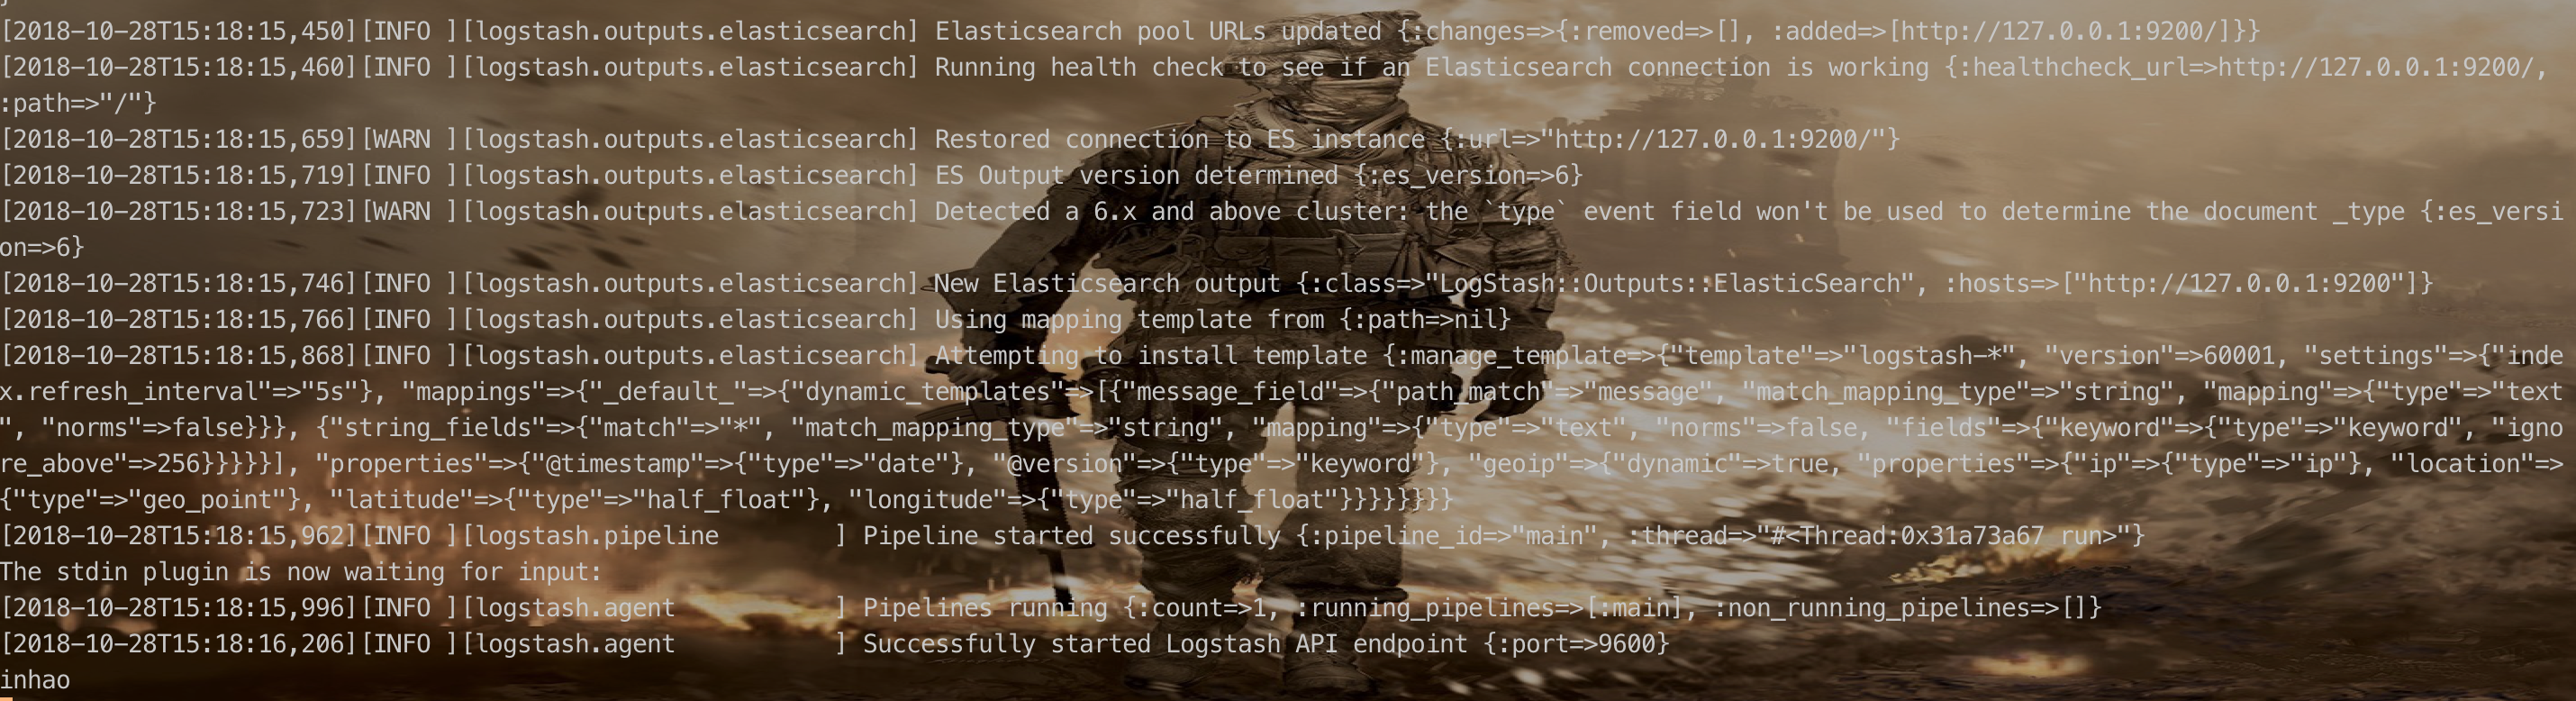
2、Logstash 写入Elasticsearch
output{

	 elasticsearch {

		hosts => ["http://127.0.0.1:9200"]

		index => "ids-1"

		document_type => warnning

	}

}
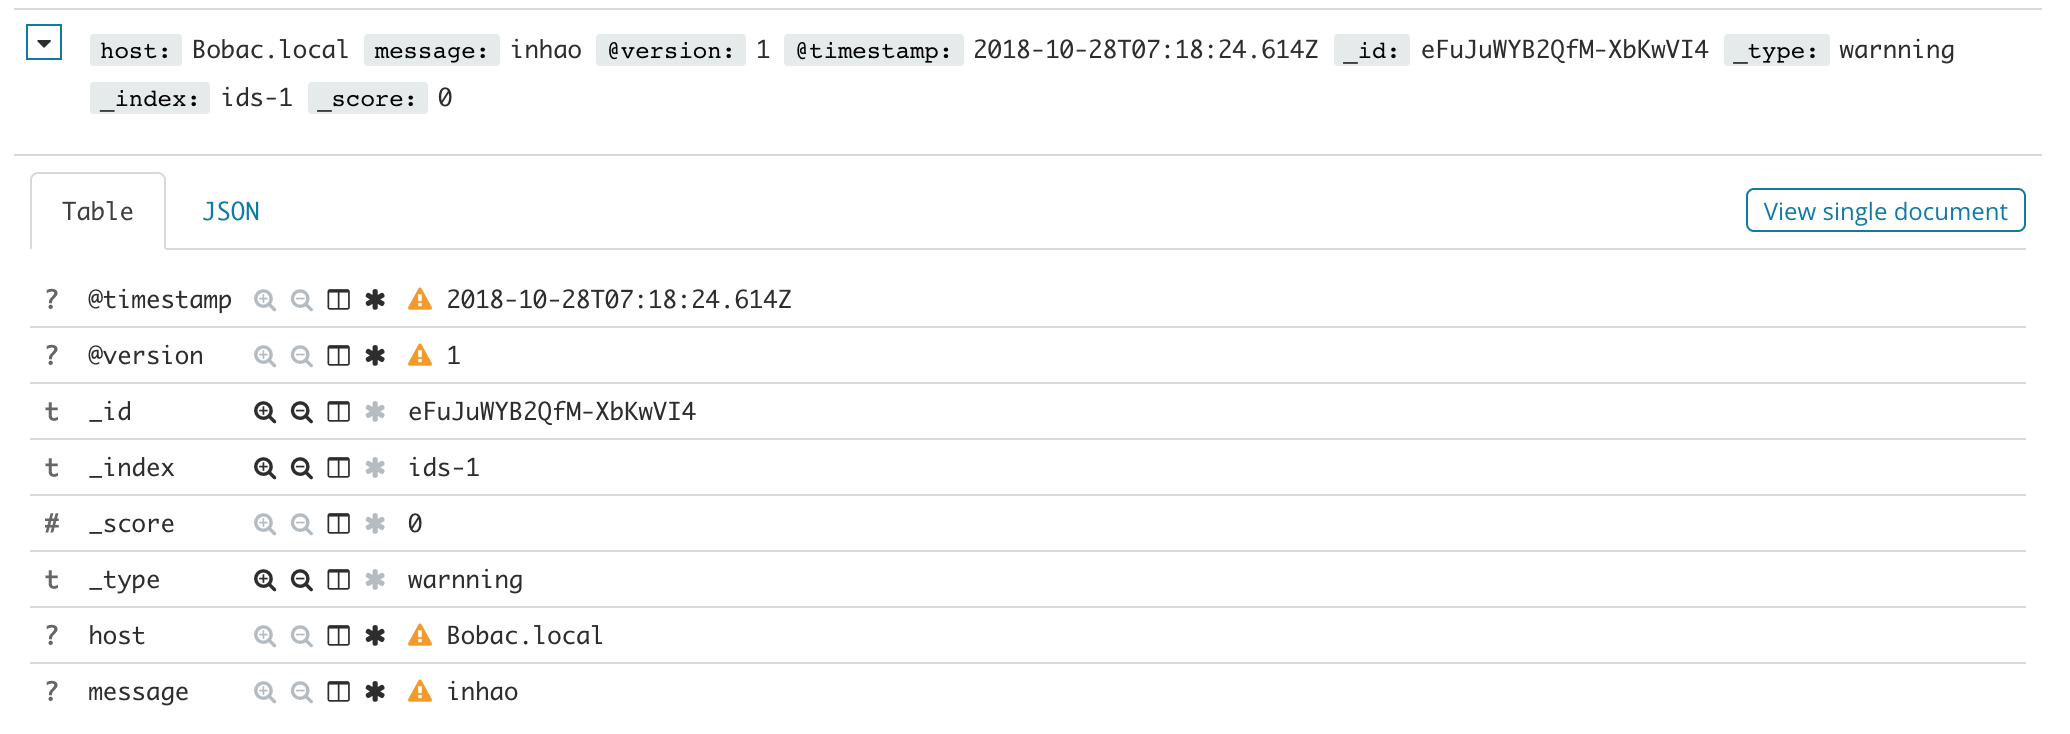
其他配置项
output {

    elasticsearch {

        hosts => ["127.0.0.1:9200"]  #elasticsearch的索引

        action => index #有几个动作,index,create,create、update

        cacert => /xxx #验证证书合法性

        codec => plain

        doc_as_upsert => false

        document_id => 1 #id号

        document_type => xxx #文档类型

        flush_size => 500 #满500刷磁盘

        idle_flush_time => 1 #满1s刷自盘

        index => logstash-%{+YYYY.MM.dd} #索引名字

        keystore => /xxx

        keystore_password => xxx

        manage_template => true

        max_retries => 3 #失败重连次数

        password => xxx

        path => /

        proxy => xxx

        retry_max_interval => 2

        sniffing => false

        sniffing_delay => 5

        ssl => false

        ssl_certificate_verification => true

        template => /xxx

        template_name => logstash

        template_overwrite => false

        timeout => 5  #超时

        user => xxx

        workers => 1

    }

}
ELK系列五:Logstash输出到Elasticsearch和redis的更多相关文章
- logstash输出到elasticsearch多索引
目标:将json格式的两类日志输出到elasticsearch两类索引 1. 安装logstash. 2. 编写logstash处理配置文件,创建一个test.conf文件,内容如下: input { ...
- ELK系列(5) - Logstash怎么分割字符串并添加新的字段到Elasticsearch
问题 有时候我们想要在Logstash里对收集到的日志等信息进行分割,并且将分割后的字符作为新的字符来index到Elasticsearch里.假定需求如下: Logstash收集到的日志字段mess ...
- logstash输出至elasticsearch
续上一篇 上一篇描述了通过logback配置用logstash收集springmvc项目日志,本文是描述如何进一步通过elasticsearch对所收集数据进行的分析. output { elasti ...
- ElasticSearch——Logstash输出到Elasticsearch配置
位置 在Logstash的.conf配置文件中的output中配置ElasticSearch 示例: output { elasticsearch{ action => "index& ...
- logstash 输出到elasticsearch 自动建立index
由于es 单index 所能承受的数据量有限,之前情况是到400w数据300G左右的时候,整个数据的插入会变得特别慢(索引重建)甚至会导致集群之间的通信断开,于是我们采用每天一个index的方法来缓解 ...
- hive 学习系列五(hive 和elasticsearch 的交互,很详细哦,我又来吹liubi了)
hive 操作elasticsearch 一,从hive 表格向elasticsearch 导入数据 1,首先,创建elasticsearch 索引,索引如下 curl -XPUT '10.81.17 ...
- Logstash之Logstash inputs(file和redis插件)、Logstash outputs(elasticsearch 和redis插件)和Filter plugins
前期博客 Logstash安装和设置(图文详解)(多节点的ELK集群安装在一个节点就好) Filebeat啊,根据input来监控数据,根据output来使用数据!!! 请移步, Filebeat之 ...
- ELK系列(1) - Elasticsearch + Logstash + Kibana + Log4j2快速入门与搭建用例
前言 最近公司分了个ELK相关的任务给我,在一边学习一边工作之余,总结下这些天来的学习历程和踩坑记录. 首先介绍下使用ELK的项目背景:在项目的数据库里有个表用来存储消息队列的消费日志,这些日志用于开 ...
- ElasticSearch实战系列六: Logstash快速入门和实战
前言 本文主要介绍的是ELK日志系统中的Logstash快速入门和实战 ELK介绍 ELK是三个开源软件的缩写,分别表示:Elasticsearch , Logstash, Kibana , 它们都是 ...
随机推荐
- 【WP8】图片压缩处理
最近在做图片上传功能,类似于微信朋友圈的功能,现在的手机像素都比较高,手机上的图片一般都比较大(几M),对于大图,在上传之前,我们需要对图片进行压缩(分辨率和质量),再上传到服务器,以减少网路流量传输 ...
- How to make an HTTP request in Swift
from: http://stackoverflow.com/questions/24016142/how-to-make-an-http-request-in-swift You can use N ...
- mongo数据库命令简单学习
db.getCollection('product').update({status:"offline"},{$set:{status:"online"}},f ...
- 8 map的用法
what's map go里面的map和python字典差不多. 类似其他语言中的哈希表或者字典,以key-value的形式存储的数据 key必须是支持==或者!=比较运算的类型,不可以是函数.map ...
- Lua 中 number 转换各种进制,以及string串转number
原文地址:http://blog.csdn.net/david_dai_1108/article/details/71699449 --region : NumConvert.lua --Date : ...
- python 读取csv文件
python中有一个读写csv文件的包,直接import csv即可 新建test.csv 1.写 import csv with open("test.csv","w& ...
- 图像中的artifacts
artifacts 瑕疵 伪影(Artifacts) 伪影(Artifacts)-CT-基础术语 - 影像园 http://www.xctmr.com/baike/ct/c34b5413e305b45 ...
- linux环境中,read命令的使用?
需求描述: 今天有一个需求主要是从一个文件中夺取内容,文件中每行呢又是有多个字段,中间通过空格来分隔的.那么这样的话,就是用到了read命令 在这里记录下read的使用方法. 命令说明:read命令就 ...
- requireJs压缩合并路径问题
描述 随着前端开发的重要性,以及业务的复杂性,前端的模块化开发也被大众所接收,最常见的js框架requireJs,一个js文件对应一个模块,方便开发人员调试与维护,但是一个文件对应一个模块增加了htt ...
- Linux+Redis实战教程_day02_3、redis数据类型_4、String命令_5、hash命令_6、java操作redis数据库技术
3. redis数据类型[重点] redis 使用的是键值对保存数据.(map) key:全部都是字符串 value:有五种数据类型 Key名:自定义,key名不要过长,否则影响使用效率 Key名不要 ...