
利用Python半自动化生成Nessus报告
0x01 前言
Nessus是一个功能强大而又易于使用的远程安全扫描器,Nessus对个人用户是免费的,只需要在官方网站上填邮箱,立马就能收到注册号了,对应商业用户是收费的。当然,个人用户是有16个IP限制,通过企业邮箱可以体验免费7天的Nessus专业版,IP无限制。
Nessus激活码获取地址:https://www.tenable.com/products/nessus/activation-code
0x02 Nessus使用
登录后通过New Scan创建扫描任务,扫描完成后,我们即可导出扫描报告。Nessus提供4种报告类型导出:

我们选择HTML类型,Report选择Custom,Croup By 选择Host,导出HTML报告。
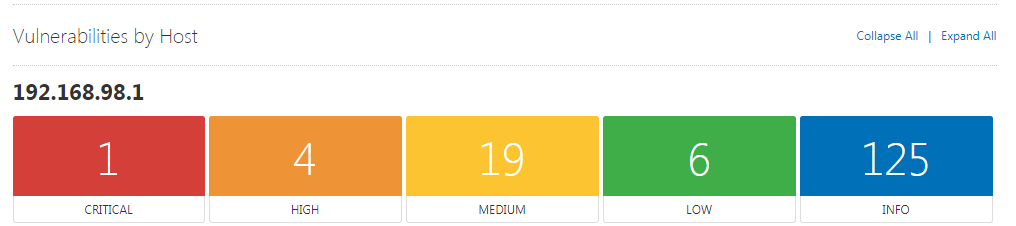
但这些报告还需要进一步整理成我们想要的格式,并且去掉不必要的消息,得到最终我们希望能够得到信息。
那首先我们确认一下,想要得到的信息是哪些呢?
1、服务器IP
2、漏洞危害级别
3、漏洞名称
这三个最基本的信息,对我来说就差不都足够了,我就知道哪些服务器存在高危漏洞,并提供解决漏洞修复建议。
0x03 Python脚本
通过解析html文件,获取相关漏洞信息,并输出到csv文件。
#! /usr/bin/env python

# _*_  coding:utf-8 _*_

#Author:Aaron

from lxml import etree

import csv

import sys

host=''

title=''

result_list=[]

def htm_parse(l):

	if '#d43f3a' in etree.tostring(l):

		info=u"严重 - "+l.text

	elif '#ee9336' in etree.tostring(l):

		info=u"高危 - "+l.text

	elif '#fdc431' in etree.tostring(l):

		info=u"中危 - "+l.text

	elif '#3fae49' in etree.tostring(l):

		info=u"低危 - "+l.text

	elif '#0071b9' in etree.tostring(l):

		info=u'信息泄露 - '+l.text

	else:

		info='Parsing error,Check that the versions are consistent.'

	return info

def main(filename):

	html = etree.parse(filename,etree.HTMLParser())

	ls =html.xpath('/html/body/div[1]/div[3]/div')

	for i in ls:

		if "font-size: 22px; font-weight: bold; padding: 10px 0;" in etree.tostring(i):

			host=i.text

		elif "this.style.cursor" in etree.tostring(i):

			result=host+" - "+htm_parse(i)

			print result

			result_list.append(result)

	return result_list

if __name__ == '__main__':

	filename=sys.argv[1]

	list_host =  main(filename)

	with open('result.csv','wb') as f:

		f.write(u'\ufeff'.encode('utf8'))

		w = csv.writer(f)

		w.writerow(['服务器IP','漏洞级别','漏洞编号','漏洞名称'])

		for i in list_host:

			data=i.split('-',3)

			w.writerow([item.encode('utf8') for item in data])
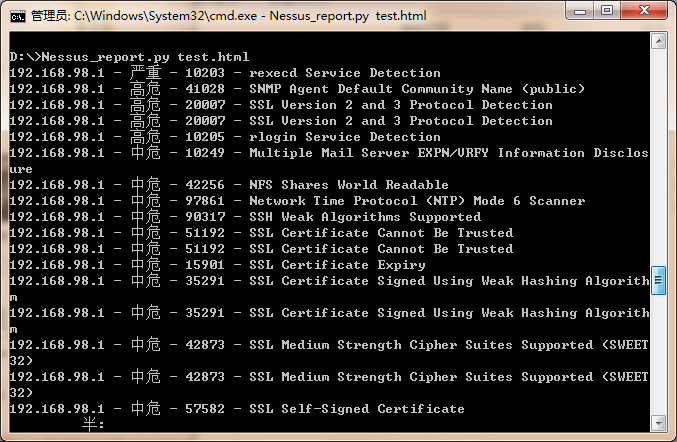
脚本运行效果如下:
在同目录下生成result.csv,内容如下:
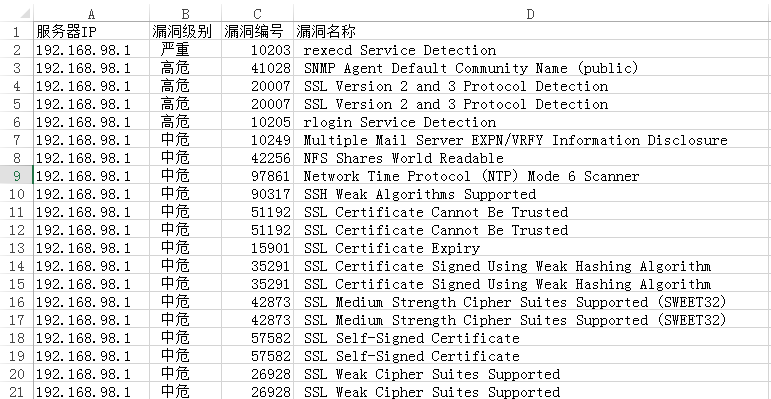
最后,通过excel进行相关信息的筛选、删除和整理,最后汇总成报告。
0x04 小结
本文提供了一个demo,用于半自动化生成Nessus报告,有需要的话,可入库扩展,增加自动翻译,提供修复建议等。Nessus中文漏洞库可参见这个项目,NessusReportInChinese:半自动化将 Nessus 英文报告(csv格式)生成中文 excel ,中文漏洞库已有700多条常见漏洞。
github地址:https://github.com/FunnyKun/NessusReportInChinese
利用Python半自动化生成Nessus报告的更多相关文章
- Python+selenium自动化生成测试报告
批量执行完用例后,生成的测试报告是文本形式的,不够直观,为了更好的展示测试报告,最好是生成HTML格式的. unittest里面是不能生成html格式报告的,需要导入一个第三方的模块:HTMLTest ...
- python UI自动化生成BeautifulReport测试报告并保存截图
前面已经写过利用BeautifulReport生成测试报告,那么接下来讲讲如何在测试报告里面保存截图 首先需要在测试用例中定义一个截图的方法: # 截图方法 """ os ...
- 利用在线工具自动化生成findviewById
我们在编码的时候经常会用到findviewById,不厌其烦,我之前介绍过一个很取巧的方法,挺好用的,这里再贴一下: public class KaleBaseActivity extends Act ...
- 自动化生成html报告
package Utils; import java.io.File; import java.util.Date; import org.apache.commons.lang3.time.Date ...
- 利用 Python + Selenium 实现对页面的指定元素截图(可截长图元素)
对WebElement截图 WebDriver.Chrome自带的方法只能对当前窗口截屏,且不能指定特定元素.若是需要截取特定元素或是窗口超过了一屏,就只能另辟蹊径了. WebDriver.Phant ...
- Python脚本自动化破解大白鲨摄像头(Shodan)
关于本文的技术知识点,Shodan模块的用法,传送门--> Python中shadon模块的使用 Shodan的使用 今天我们要利用python进行自动化破解的摄像头叫大白鲨摄像头,他的 ...
- python+requests+excel+unittest+ddt接口自动化数据驱动并生成html报告(二)
可以参考 python+requests接口自动化完整项目设计源码(一)https://www.cnblogs.com/111testing/p/9612671.html 原文地址https://ww ...
- python+requests+excel+unittest+ddt接口自动化数据驱动并生成html报告(已弃用)
前言 1.环境准备: python3.6 requests xlrd openpyxl HTMLTestRunner_api 2.目前实现的功能: 封装requests请求方法 在excel填写接口请 ...
- python+requests+excel+unittest+ddt接口自动化数据驱动并生成html报告
1.环境准备: python3.6 requests xlrd openpyxl HTMLTestRunner_api 2.目前实现的功能: 封装requests请求方法 在excel填写接口请求参数 ...
随机推荐
- ionic2 隐藏滚动条
方法 在全局样式,即app.scss里添加样式: ::-webkit-scrollbar { display: none !important; }
- Flask-WTF表单的使用
使用flask的WTF表单 #! /usr/bin/env python # *-* coding: utf-8 *-* from flask import Flask, render_templat ...
- 部署前准备--使用Mysql之Django Debug Toolbar安装以及配置
python -c "import django ;print(django.__path__);" 查看python的全局配置 vi /usr/local/lib/python3 ...
- poj3617 Best Cow Line(贪心,字典序问题)
https://vjudge.net/problem/POJ-3617 这类字符串处理字典序问题经常用到贪心, 每决定输出一个字符之前,都要前后i++,j--逐个比大小,直至比出为止. #includ ...
- django之模型层(model)--多表相关操作(图书管理小练习)
前面几篇随笔的数据库增删改查操作都是在单表的操作上的,然而现实中不可能都是单表操作,更多的是多表操作,一对一,一对多,多对多的表结构才是我们经常需要处理的,本篇将带我们了解多表操作的一些相关操作.也会 ...
- mount: wrong fs type, bad option, bad superblock
mount: wrong fs type, bad option, bad superblock on 125.64.41.244:/data/img, missing codepage ...
- 处理程序“AllowAccessJavaScripts”在其模块列表中有一个错误模块“ManagedPipelineHandler”
处理程序“AllowAccessJavaScripts”在其模块列表中有一个错误模块“ManagedPipelineHandler” 执行命令"cd C:\Windows\Microsoft ...
- 转sql server新增、修改字段语句(整理)
添加字段的SQL语句的写法: 通用式: alter table [表名] add [字段名] 字段属性 default 缺省值 default 是可选参数增加字段: alter table [表名] ...
- FutureTask类
FutureTask类是Future 的一个实现,并实现了Runnable. 所以可通过Executor(线程池)来运行,也可传递给Thread对象运行. 假设在主线程中须要运行比較耗时的操作时.但 ...
- Exception thrown on Scheduler.Worker thread. Add `onError` handling
<html> <head></head> <body> java.lang.IllegalStateException: Exception throw ...