
0001_20190327_使用frp搭建内网穿透
1. 环境
a) 公网服务器为阿里云的ECS Windows 2008 R2服务器, 有公网IP地址; 这个作为frp的服务器
b) 内网是开发服务器, Centos 7
c) 在https://github.com/fatedier/frp/releases 下载最新的frp包 ;当前最新的是0.25.3(2019年3月27日21:55:28)
d) 其中windows_amd64对应的就是windows 64位系统; linux_amd64对应的就是64位linux系统;
2. 先说配置windows服务器端:
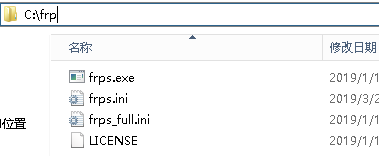
a) 把frp_0.25.3_windows_amd64.zip复制到服务器上, 解压到C:\frp的目录下, 没有用的删除, 下图:
b) 修改frps.ini文件, 输入以下内容:
[common]
bind_addr = 0.0.0.0
bind_port = 7000
dashboard_port = 7500
dashboard_user = admin
dashboard_pwd = admin
log_file = ./frps.log
log_level = error
token = 12345678
下图:

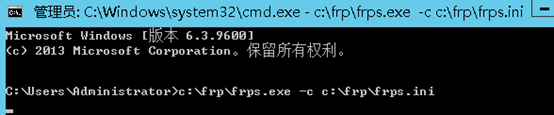
c) 管理员命令打开cmd, 输入下图命令回车, 启动frps服务:
C:\Users\Administrator>c:\frp\frps.exe -c c:\frp\frps.ini
d) 打开任务管理器, 看看frps.exe启动没有

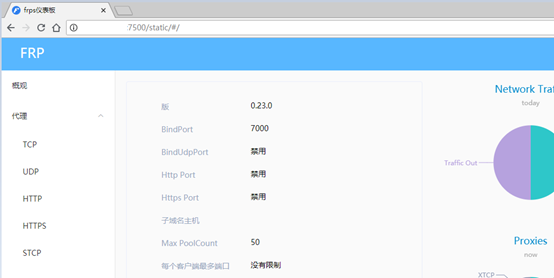
e) 使用浏览器访问公网IP地址:7500,在输入admin/admin后将看到下图界面:
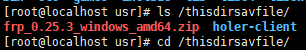
2. Frp服务器端配置完毕; 接下来配置frp客户端, 因为客户端是内网用的Centos 7开发服务器, 所以需要先下载frp_0.25.3_linux_amd64.tar.gz; 使用xftp工具上传到指定目录:
a) 这里上传到/thisdirsavfile/, 这个目录是我自己建的,当然使用wget也可以, 下图:
b)解压到指定目录:
[root@localhost thisdirsavfile]# mkdir /usr/frp

[root@localhost thisdirsavfile]# tar zxvf frp_0.25.3_linux_amd64.tar.gz -C /usr/frp
c) 编辑frpc.ini文件:
[root@localhost frp]# vim frp_0.25.3_linux_amd64/frpc.ini
#输入下面的内容
[common]

server_addr =你的IP地址

server_port = 7000

token = 12345678(这个token一定要和服务器的对应)

[ssh]

type = tcp

local_ip = 127.0.0.1

local_port = 22

remote_port = 6000
d) 启动客户端的frp服务:
[root@localhost frp]# cd frp_0.25.3_linux_amd64/
[root@localhost frp_0.25.3_linux_amd64]# ./frpc -c ./frpc.ini
2019/03/28 03:45:14 [I] [service.go:221] login to server success, get run id [8a139b4ec11a8e1b], server udp port [0

2019/03/28 03:45:14 [I] [proxy_manager.go:137] [8a139b4ec11a8e1b] proxy added: [ssh]

2019/03/28 03:45:14 [I] [control.go:144] [ssh] start proxy success
e)使用Xshell进行测试连接:
i. 新建会话
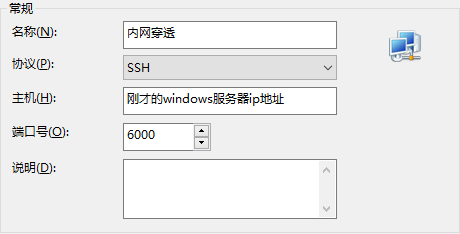
ii. 这里是输入内网linux服务器的用户名和密码:

iii.输入完密码之后即可穿透成功
f) 注意的问题:
i. 因为是阿里云的服务器, 所以一定要在安全组放行frp使用到的端口
ii. 我这里内网开发的服务器, 所以直接把Centos 的防火墙关了, 端口放行的问题根据自己的实际情况
iii. 注意服务端和客户端frp的token一定要对应
iv. 停止windows的服务器端, 到任务管理器中把frps.exe结束任务
v. 停止linux上的frpc, 则使用下面的命令:
[root@localhost frp_0.25.3_linux_amd64]# ps -aux|grep frp

root       793  0.0  0.0 112724   988 pts/1    S+   04:39   0:00 grep --color=auto frp

root     32303  0.0  0.0 112648 12332 pts/0    Sl+  04:22   0:00 ./frpc -c ./frpc.ini

[root@localhost frp_0.25.3_linux_amd64]# ps -aux|grep frp|grep -v grep

root     32303  0.0  0.0 112648 12332 pts/0    Sl+  04:22   0:00 ./frpc -c ./frpc.ini

[root@localhost frp_0.25.3_linux_amd64]# kill -9 32303
vi. 作为后台服务启动, 如果不作为后台服务启动, 你的ssh一关闭, 服务也关闭了
[root@localhost ~]# nohup /usr/frp/frp_0.25.3_linux_amd64/frpc -c /usr/frp/frp_0.25.3_linux_amd64/frpc.ini
vii. 使用脚本设置开机启动, 并后台运行
[root@localhost ~]# vim /usr/lib/systemd/system/frpc.service

[Unit]

Description=frpc

After=network.target

[Service]

TimeoutStartSec=30

ExecStart=/usr/frp/frp_0.25.3_linux_amd64/frpc -c /usr/frp/frp_0.25.3_linux_amd64/frpc.ini

ExecStop=/bin/kill $MAINPID

[Install]

WantedBy=multi-user.target
viii. 执行脚本命令:
[root@localhost ~]# systemctl enable frpc  --开机启动

[root@localhost ~]# systemctl start frpc  --启动frpc

[root@localhost ~]# systemctl stop frpc --停止frpc
iv. token错误:
[root@localhost frp_0.33.0_linux_amd64]# ./frpc -c ./frpc.ini

2020/06/24 15:35:02 [E] [service.go:273] token in login doesn't match token from configuration

2020/06/24 15:35:02 [W] [service.go:101] login to server failed: token in login doesn't match token from configuration

token in login doesn't match token from configuration

不知道怎么回事, 后来把 frpc.ini里的token直接删了, 就可以了
0001_20190327_使用frp搭建内网穿透的更多相关文章
- 使用frp进行内网穿透,实现ssh远程访问Linux服务器
搭建一个完整的frp服务链需要: VPS一台(也可以是具有公网IP的实体机) 访问目标设备(就是你最终要访问的设备) 简单的Linux基础(如果基于Linux配置的话) 我这里使用了腾讯云服务器作为服 ...
- 疫情之下,使用FRP实现内网穿透,远程连接公司电脑进行办公
当前情况下,经常会有需要到公司电脑进行一些操作,比如连接内网OA,数据库或者提交文档.为了减少外出,将使用frp进行内网穿透的方法进行一个说明. 前提条件 1. 一台拥有公网 IP 的设备(如果没有, ...
- 基于frp的内网穿透实例4-为本地的web服务实现HTTPS访问
原文地址:https://wuter.cn/1932.html/ 一.想要实现的功能 目前已经实现将本地的web服务暴露到公网,现想要实现https访问.(前提:已经有相应的证书文件,如果没有就去申请 ...
- frp实现内网穿透
frp实现内网穿透 目标 通过外网访问内网设备,本文中实现通过手机的移动流量,可以访问到树莓派设备 设备准备 需要被访问的设备(本文中使用Raspberry Pi`).公网IP设备(本文中使用阿里云 ...
- frp+nginx内网穿透
frp+nginx内网穿透 背景:自己有台内网Linux主机,希望被外网访问(ssh.http.https): 准备工作 内网Linux主机-c,可以访问c主机和外网的主机-s(windows/lin ...
- frp 用于内网穿透的基本配置和使用
frp 用于内网穿透的基本配置和使用 今天是端午节,先祝端午安康! frp 是一个专注于内网穿透的高性能的反向代理应用,支持 TCP.UDP.HTTP.HTTPS 等多种协议.可以将内网服务以安全.便 ...
- 分享下超实用的用skura frp做内网穿透的经验
操作目的: 使无公网ip的主机能被外网访问,实现ssh对服务器的远程管理 硬件准备: 1.服务端:skura frp主机(skura frp 免费提供,有待创建) 2.客户端:接在无线路由器(内网)上 ...
- 使用FRP做内网穿透
Github地址:https://github.com/fatedier/frp 什么是FRP? frp 是一个可用于内网穿透的高性能的反向代理应用,支持 tcp, udp 协议,为 http 和 h ...
- 如何使用 frp 实现内网穿透
这有一个专注Gopher技术成长的开源项目「go home」 背景 作为一名程序员,家里多多少少会有一些落了灰的电脑,如果把闲置的电脑变成服务器,不仅有良好的配置,还能用来做各种测试,那就再好不过了. ...
随机推荐
- 已经编译安装的nginx/tenginx编译增加新模块
只适用于自行编译安装的nginx配置 业务变更带来的Nginx增加模块需求 由于业务从php转为go开发,需要用到Http2的协议.这种协议在Nginx上需要http_v2_module这个模块的支持 ...
- shp文件转dwg并创建文本标注
不得不说,ArcGIS 和 CAD 之间的兼容性非常差,shapefile文件和dwg文件之间互相转换会丢失各种属性,但是很多时候他们之间的转换对我们来说是刚需.通常我们都是通过第三方软件(如FME) ...
- XJOI 夏令营501-511NOIP训练18 高二学堂
在美丽的中山纪念中学中,有座高二学堂,同样也是因为一个人,让它们变 成了现在这个样子~那就是我们伟大的级主任.因为他,我们又迎来了一个木有电影,只有对答案的段考日:又迎来了一个不是大礼拜,而是小礼拜的 ...
- apache+php安装
https://codebriefly.com/how-to-setup-apache-php-mysql-on-windows-10/ 出问题的地方 1.apache rewrite 模块开启 (去 ...
- HTML+JavaScript实现一个简单抽奖功能
为什么会做这个东西呢,纯属好玩,闲的其实是在上次班会的时候想到的,班会的时候叫人回答问题,没人回答当时就想,我如果抽签抽到你了,你还是不回答吗??好吧,一切都是扯淡先来看看页面效果吧:点击抽取就可以抽 ...
- 压缩法备份Linux系统文件
在使用Ubuntu之前,相信很多人都有过使用Windows系统的经历.如果你备份过Windows系统,那么你一定记忆犹新:首先需要找到一个备份工 具(通常都是私有软件),然后重启电脑进入备份工具提供的 ...
- 10before_request钩子函数
1,什么是钩子函数? 就是运行别人前都得先运行他: from flask import Flask app = Flask(__name__) @app.route('/') def hello_wo ...
- JS缓冲运动案例
点击"向右"按钮,红色的#red区块开始向右缓冲运动,抵达到黑色竖线位置自动停止,再次点击"向右"#red区块也不会再运动.点击"向左"按钮 ...
- 【JVM第二篇--类加载机制】类加载器与双亲委派模型
写在前面的话:本文是在观看尚硅谷JVM教程后,整理的学习笔记.其观看地址如下:尚硅谷2020最新版宋红康JVM教程 一.什么是类加载器 在类加载过程中,加载阶段有一个动作是"通过一个类的全限 ...
- python-网络安全编程第六天(threading多线程模块&Queue模块&subprocess模块)
前言 昨天晚上9点多就睡了 2点起来没睡意... 那就学习吧emmmm ,拿起闲置几天的python课程学习.学习到现在5.58了 总结下 继续开始学习新的内容 多多线程? 线程(英语:thread) ...