
SpringBoot整合JWT
JWT
(整合SpringBoot)
1. 引入依赖
<!--    引入JWT    -->

<dependency>

    <groupId>com.auth0</groupId>

    <artifactId>java-jwt</artifactId>

    <version>3.4.0</version>

</dependency>
2. 编写工具类
public class JWTUtil {

    // 用于JWT进行签名加密的秘钥

    private static String SECRET = "code-duck-*%#@*!&";

    /**

     * @Param: 传入需要设置的payload信息

     * @return: 返回token

     */

    public static String generateToken(Map<String, String> map) {

        JWTCreator.Builder builder = JWT.create();

        // 将map内的信息传入JWT的payload中

        map.forEach((k, v) -> {

            builder.withClaim(k, v);

        });

        // 设置JWT令牌的过期时间为60

        Calendar instance = Calendar.getInstance();

        instance.add(Calendar.SECOND, 60);

        builder.withExpiresAt(instance.getTime());

        // 设置签名并返回token

        return builder.sign(Algorithm.HMAC256(SECRET)).toString();

    }

    /**

     * @Param: 传入token

     * @return:

     */

    public static void verify(String token) {

        JWT.require(Algorithm.HMAC256(SECRET)).build().verify(token);

    }

    /**

     * @Param: 传入token

     * @return: 解密的token信息

     */

    public static DecodedJWT getTokenInfo(String token) {

        return JWT.require(Algorithm.HMAC256(SECRET)).build().verify(token);

    }

}
3. 准备项目测试环境
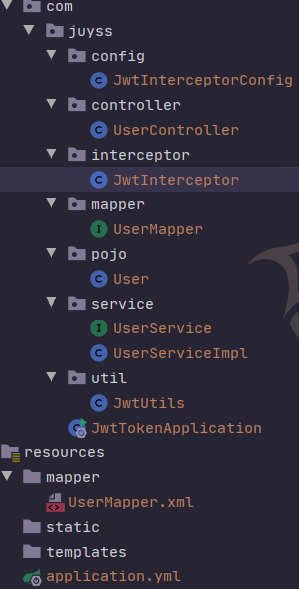
编写controller>service>mapper
4. 获取Token
UserController.java
@RestController

@RequestMapping("/user")

public class UserController {

    @Autowired

    private UserService userService;

    @PostMapping("/login")

    public Map<String,String> login(@RequestParam("username")String username,

                                    @RequestParam("password")String password){

        HashMap<String, String> result = new HashMap<>();

        User user = userService.getUser(username);

        //返回用户为空,则说明此用户名信息不存在

        if (user==null){

            result.put("msg", "用户不存在");

            return result;

        }

        //判断密码是否正确

        if (!user.getPassword().equals(password)){

            result.put("msg", "密码错误");

            return result;

        }

        //验证通过

        HashMap<String, String> map = new HashMap<>();

        map.put("msg","success");

        map.put("username",username);

        map.put("role","admin");

        //生成token

        String token = JwtUtils.generateToken(map);

        result.put("token", token);

        return result;

    }

    @RequestMapping("/test")

    public String test(){

        return "请求成功!!!";

    }

}
5. 编写拦截器
JwtInceptor.java
public class JwtInterceptor implements HandlerInterceptor {

    @Override

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {

        String token = request.getHeader("token");

        HashMap<String, String> map = new HashMap<>();

        try {

            JwtUtils.verify(token);//验证令牌

            return true;//放行请求

        } catch (SignatureVerificationException e) {

            e.printStackTrace();

            map.put("msg", "无效签名!");

        } catch (TokenExpiredException e) {

            e.printStackTrace();

            map.put("msg", "token过期!");

        } catch (AlgorithmMismatchException e) {

            e.printStackTrace();

            map.put("msg", "token算法不一致!");

        } catch (Exception e) {

            e.printStackTrace();

            map.put("msg", "token无效!!");

        }

        map.put("code", "403");//设置状态

        //将 map 转为json  jackson

        String json = new ObjectMapper().writeValueAsString(map);

        response.setContentType("application/json;charset=UTF-8");

        response.getWriter().println(json); //前台返回数据

        return false;

    }

}
6. 注册MVC配置
JwtInterceptorConfig.java
@Configuration

public class JwtInterceptorConfig implements WebMvcConfigurer {

    @Override

    public void addInterceptors(InterceptorRegistry registry) {

        registry.addInterceptor(new JwtInterceptor()) //注册自定义拦截器

                .addPathPatterns("/**") //拦截所有路径

                .excludePathPatterns("/user/login"); //排除登陆请求

    }

}
SpringBoot整合JWT的更多相关文章
- SpringBoot整合JWT实现登录认证
什么是JWT Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计为紧凑且安全的,特别适用于分布式站点 ...
- 教你 Shiro + SpringBoot 整合 JWT
本篇文章将教大家在 shiro + springBoot 的基础上整合 JWT (JSON Web Token) 如果对 shiro 如何整合 springBoot 还不了解的可以先去看我的上一篇文章 ...
- SpringBoot整合JWT实战详解
jwt 介绍就不多说了,下面通过代码演示开发过程中jwt 的使用. (1)在pom.xml中引入对应的jar <dependency> <groupId>io.jsonwebt ...
- 玩转 SpringBoot 2 之整合 JWT 下篇
前言 在<玩转 SpringBoot 2 之整合 JWT 上篇> 中介绍了关于 JWT 相关概念和JWT 基本使用的操作方式.本文为 SpringBoot 整合 JWT 的下篇,通过解决 ...
- SpringBoot集成JWT实现权限认证
目录 一.JWT认证流程 二.SpringBoot整合JWT 三.测试 上一篇文章<一分钟带你了解JWT认证!>介绍了JWT的组成和认证原理,本文将介绍下SpringBoot整合JWT实现 ...
- 玩转 SpringBoot 2 之整合 JWT 上篇
前言 该文主要带你了解什么是 JWT,以及JWT 定义和先关概念的介绍,并通过简单Demo 带你了解如何使用 SpringBoot 2 整合 JWT. 介绍前在这里我们来探讨一下如何学习一门新的技术, ...
- springBoot整合spring security+JWT实现单点登录与权限管理--筑基中期
写在前面 在前一篇文章当中,我们介绍了springBoot整合spring security单体应用版,在这篇文章当中,我将介绍springBoot整合spring secury+JWT实现单点登录与 ...
- 补习系列(6)- springboot 整合 shiro 一指禅
目标 了解ApacheShiro是什么,能做什么: 通过QuickStart 代码领会 Shiro的关键概念: 能基于SpringBoot 整合Shiro 实现URL安全访问: 掌握基于注解的方法,以 ...
- Spring Security 整合JWT(四)
一.前言 本篇文章将讲述Spring Security 简单整合JWT 处理认证授权 基本环境 spring-boot 2.1.8 mybatis-plus 2.2.0 mysql 数据库 maven ...
随机推荐
- NewSQL分布式数据库,例如TIDB用K/V的底层逻辑
内容参考 对分布式对定义参考这篇文章: 微服务都想用,先把分布式和微服务之间的关系说清楚 对分布式架构中心或无中心对比参考这篇文章: 分布式存储单主.多主和无中心架构的特征与趋势 对HDFS对内部机制 ...
- WPF 基础 - 在模板中找元素
1. 在 ControlTemplate 中寻找元素 <Window.Resources> <ControlTemplate x:Key="cTmp"> & ...
- WPF 基础 - ControlTemplate
常用 ControlTemplate 的地方:Control 的 Template 属性 运用效果举例:穿着 CheckBox 外衣的 ToggleButton,披着温度计的 ProgressBar. ...
- (Java基础--Spring阶段)常见面试题题目及解析整理(2021.03.12)
题目整理 Java基础进阶阶段 基础概念类 1.JDK1.8新特性? 2.面向对象和面向过程的区别? 3.什么是值传递和引用传递? 4.什么是不可变对象? 5.讲讲类的实例化顺序? 6.java 创建 ...
- 【odoo14】第十三章、网站开发(对外服务)
本章我们将介绍一些关于odoo web服务方面的基础知识.进阶的内容,将在第十四章介绍. odoo中的web请求是由python的werkzeug库驱动的.odoo为了操作方便,对werkzeug进行 ...
- NIO三大组件之Buffer
什么是Buffer Buffer(这里并不是特指Buffer类)是一个存储数据的容器,与数组类似(其实底层依旧是用数组的结构来存储数据),但不同的是,Buffer对象提供了一组更有效的方法去进行写入和 ...
- weex参考文章
1官网:https://weex.apache.org/zh/guide/introduction.html 2.weexui https://alibaba.github.io/weex-ui/ ...
- Visual Studio添加引用的方式
- python3 base64
import base64s='hello world'bytes_by_s=s.encode() #将字符串编码-->字节码,b64_encode_bytes=base64.b64encode ...
- KubeEdge云边协同设计原理
云端组件CloudCore与k8s Master的关系 从黑盒角度看,CloudCore就是k8s的一个插件,它是非侵入的来扩展k8s的一部分功能,将原来云上的节点映射到边缘端进行管理,一个Cloud ...