
基于session和token的身份认证方案
一、基于session的身份认证方案
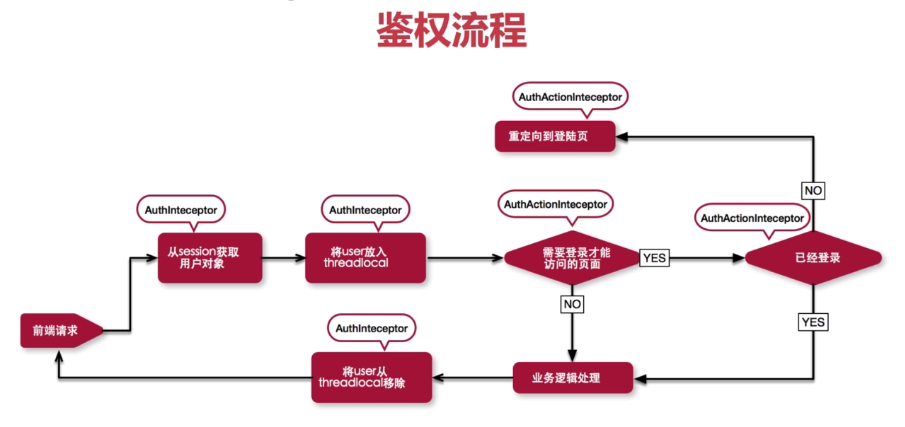
1.方案图示

2.比较通用的鉴权流程实现如下:
@Component

public class AuthInterceptor implements HandlerInterceptor{

    @Override

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler)

            throws Exception {

        Map<String, String[]> map = request.getParameterMap();

        map.forEach((k,v) -> {

            if (k.equals("errorMsg") || k.equals("successMsg") || k.equals("target")) {

                request.setAttribute(k, Joiner.on(",").join(v));

            }

        });

        String reqUri =    request.getRequestURI();

        if (reqUri.startsWith("/static") || reqUri.startsWith("/error") ) {

            return true;

        }

        HttpSession session = request.getSession(true);//参数为true,没有session则创建新的

        User user =  (User)session.getAttribute(CommonConstants.USER_ATTRIBUTE);

        if (user != null) {

            UserContext.setUser(user);

        }

        return true;

    }

    @Override

    public void postHandle(HttpServletRequest request, HttpServletResponse response, Object handler,

            ModelAndView modelAndView) throws Exception {

    }

    @Override

    public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, Exception ex)

            throws Exception {

        UserContext.remove();

    }

}
@Component

public class AuthActionInterceptor implements HandlerInterceptor {

    @Override

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler)

            throws Exception {

        User user = UserContext.getUser();

        if (user == null) {

            String msg = URLEncoder.encode("请先登录","utf-8");

            String target = URLEncoder.encode(request.getRequestURL().toString(),"utf-8");

            if ("GET".equalsIgnoreCase(request.getMethod())) {

                response.sendRedirect("/accounts/signin?errorMsg=" + msg + "&target="+target);

                return false;//修复bug,未登录要返回false

            }else {

                response.sendRedirect("/accounts/signin?errorMsg="+msg);

                return false;//修复bug,未登录要返回false

            }

        }

        return true;

    }

    @Override

    public void postHandle(HttpServletRequest request, HttpServletResponse response, Object handler,

            ModelAndView modelAndView) throws Exception {

    }

    @Override

    public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, Exception ex)

            throws Exception {

    }

}
@Configuration

public class WebMvcConf extends WebMvcConfigurerAdapter {

    @Autowired

    private AuthActionInterceptor authActionInterceptor;

    @Autowired

    private AuthInterceptor authInterceptor;

    @Override

    public void addInterceptors(InterceptorRegistry registry){

         registry.addInterceptor(authInterceptor).addPathPatterns("/**").excludePathPatterns("/static");

            registry

                .addInterceptor(authActionInterceptor).addPathPatterns("/house/toAdd")

                .addPathPatterns("/accounts/profile").addPathPatterns("/accounts/profileSubmit")

                .addPathPatterns("/house/bookmarked").addPathPatterns("/house/del")

                .addPathPatterns("/house/ownlist").addPathPatterns("/house/add")

                .addPathPatterns("/house/toAdd").addPathPatterns("/agency/agentMsg")

                .addPathPatterns("/comment/leaveComment").addPathPatterns("/comment/leaveBlogComment");

            super.addInterceptors(registry);

    }

}
二、基于token的身份认证方案
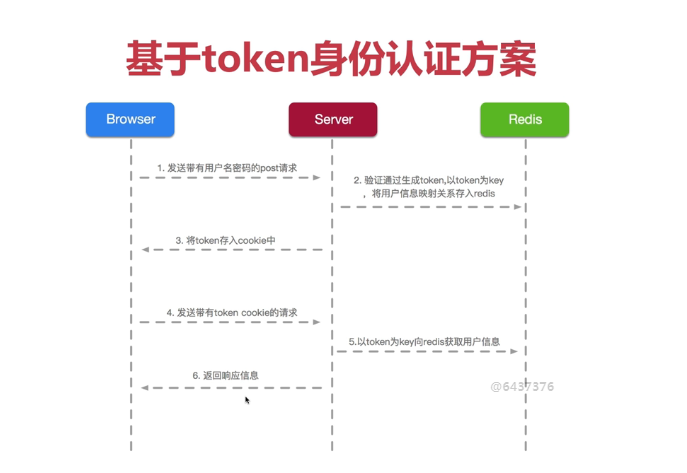
优点:
Token,指的是 OAuth Token 或类似的机制的话,提供的是 认证 和 授权 ,认证是针对用户,授权是针对 App 。其目的是让 某App 有权利访问 某用户 的信息。
基于session和token的身份认证方案的更多相关文章
- 基于JWT的token身份认证方案
一.使用JSON Web Token的好处? 1.性能问题. JWT方式将用户状态分散到了客户端中,相比于session,可以明显减轻服务端的内存压力. Session方式存储用户id的最大弊病在于S ...
- 基于JWT的token身份认证方案(转)
https://www.cnblogs.com/xiangkejin/archive/2018/05/08/9011119.html 一.使用JSON Web Token的好处? 1.性能问题. JW ...
- ASP.NET Web API 2系列(四):基于JWT的token身份认证方案
1.引言 通过前边的系列教程,我们可以掌握WebAPI的初步运用,但是此时的API接口任何人都可以访问,这显然不是我们想要的,这时就需要控制对它的访问,也就是WebAPI的权限验证.验证方式非常多,本 ...
- 基于Token的身份认证 与 基于服务器的身份认证
基于Token的身份认证 与 基于服务器的身份认证 基于服务器的身份认证 在讨论基于Token的身份认证是如何工作的以及它的好处之前,我们先来看一下以前我们是怎么做的: HTTP协议是无状态的,也就是 ...
- webapp用户身份认证方案 JSON WEB TOKEN 实现
webapp用户身份认证方案 JSON WEB TOKEN 实现Deme示例,Java版 本项目依赖于下面jar包: nimbus-jose-jwt-4.13.1.jar (一款开源的成熟的JSON ...
- ASP.NET Core WebApi基于Redis实现Token接口安全认证
一.课程介绍 明人不说暗话,跟着阿笨一起玩WebApi!开发提供数据的WebApi服务,最重要的是数据的安全性.那么对于我们来说,如何确保数据的安全将会是需要思考的问题.在ASP.NET WebSer ...
- 在ASP.NET Core中使用Angular2,以及与Angular2的Token base身份认证
注:下载本文提到的完整代码示例请访问:How to authorization Angular 2 app with asp.net core web api 在ASP.NET Core中使用Angu ...
- NET Core中使用Angular2的Token base身份认证
下载本文提到的完整代码示例请访问:How to authorization Angular 2 app with asp.net core web api 在ASP.NET Core中使用Angula ...
- 银行应用USB Key身份认证方案
前言:本文为USB Key的厂商SafeNet公司提供的宣传稿件,并不代表本博客作者的观点和看法. 本文的技术解决方案使用的是SafeNet自身的产品,虽然这个产品支持数字签名和PKI体系,可生成并储 ...
随机推荐
- __file__
__file__ 是 python 的内置变量它的值等于文件名本身 [root@localhost ~]$ cat test.py #!/usr/bin/env python print(__file ...
- (转)OpenGL混合的基本知识
今天介绍关于OpenGL混合的基本知识.混合是一种常用的技巧,通常可以用来实现半透明.但其实它也是十分灵活的,你可以通过不同的设置得到不同的混合结果,产生一些有趣或者奇怪的图象. 混合是什么呢?混合就 ...
- 160616、jQuery插件之ajaxFileUpload及jqueryeasyui学习资料分享
第一步:先引入jQuery与ajaxFileUpload插件.注意先后顺序,ajaxFileUpload插件依赖jquery <script src="${base}/mobile/j ...
- Hibernate的批量处理和分页技术、投影技术
投影查询——过滤部分字段返回的List集合元素为Object[] Query query = session.createQuery("select c.cname, c.csex from ...
- PAT 甲级 1060 Are They Equal
1060. Are They Equal (25) 时间限制 50 ms 内存限制 65536 kB 代码长度限制 16000 B 判题程序 Standard 作者 CHEN, Yue If a ma ...
- CodeForces 24A Ring road(dfs)
A. Ring road time limit per test 2 seconds memory limit per test 256 megabytes input standard input ...
- Codeforces Round #118 (Div. 1) A. Plant
A. Plant 题目链接:http://codeforces.com/problemset/problem/185/A 题意:一个植物会长,一开始是一个正三角形,每过一年,一个向上的正三角形会变成三 ...
- traceroute tracert 路由器地址 清单 192.168.2.1 网关路由器地址
[root@a ~]# traceroute www.ijntv.cntraceroute to www.ijntv.cn (42.81.61.31), 30 hops max, 60 byte pa ...
- upstream模块实现反向代理的功能
nginx平台初探(100%) — Nginx开发从入门到精通 http://tengine.taobao.org/book/chapter_02.html#id6 nginx的模块化体系结构¶ ng ...
- Efficient data transfer through zero copy
Efficient data transfer through zero copy https://www.ibm.com/developerworks/library/j-zerocopy/ Eff ...