
Django框架 之 Cookie和Session初识
Django框架 之 Cookie和Session初识
浏览目录
Cookie介绍
Django中的Cookie
Session
一、Cookie介绍
1、Cookie产生的意义
众所周知,HTTP协议是无状态的。无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不会直接影响后面的请求响应情况。 状态可以理解为客户端和服务器在某次会话中产生的数据,那无状态的就以为这些数据不会被保留。会话中产生的数据又是我们需要保存的,也就是说要“保持状态”。因此cookie就是在这样一个场景下诞生。
2、什么是Cookie
cookie具体指的是一段小信息,它是服务器发送出来存储在浏览器上的一组组键值对,下次访问服务器时浏览器会自动携带这些键值对,以便服务器提取有用信息。
3、Cookie如何查看
在chrome浏览器中
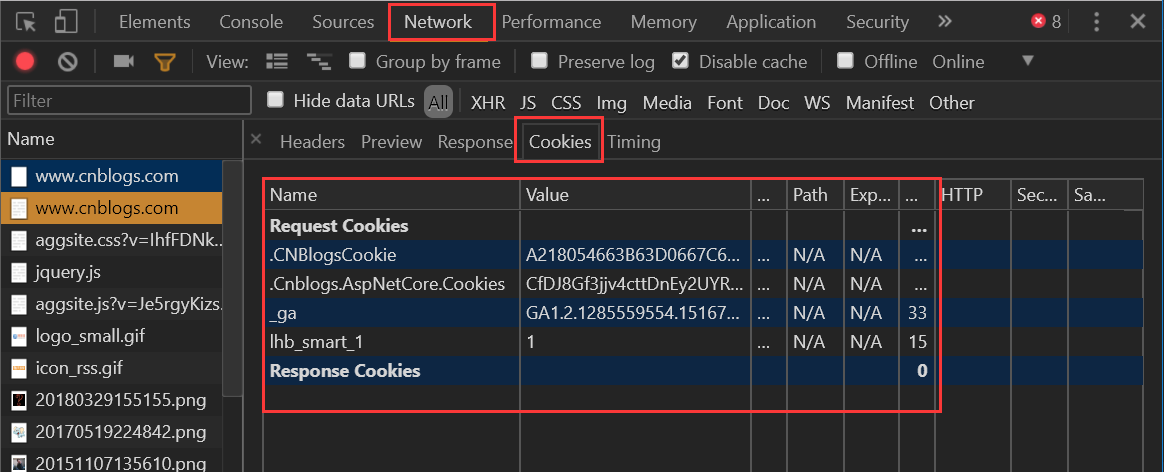
4、Cookie的优缺点
优点
服务端不用存储用户数据,减轻了服务器的压力
缺点
信息保存在客户端,信息不安全性增加
二、Django中的Cookie
1、获取Cookie
普通的Cookie
|
1
|
request.COOKIES['key'] |
加盐的Cookie
|
1
|
request.get_signed_cookie(key, default=RAISE_ERROR, salt='', max_age=None) |
参数:
- default: 默认值
- salt: 加密盐
- max_age: 后台控制过期时间(单位:秒)
2、设置Cookie
|
1
2
3
4
5
6
7
8
9
|
# 方式一:在view.py中给返回给客户端的响应数据中设置Cookierep = HttpResponse(...)rep = render(request, ...)rep.set_cookie(key,value,...)# 方式二:在view.py中给返回给客户端的响应数据中设置加盐的Cookierep = HttpResponse(...)rep = render(request, ...)rep.set_signed_cookie(key,value,salt='加密盐',...) |
参数:
- key:键
- value=”:值
- max_age=None:超时时间
- expires=None:超时时间(IE requires expires, so set it if hasn’t been already.)
- path=’/’:Cookie生效的路径,/ 表示根路径,特殊的:根路径的cookie可以被任何url的页面访问
- domain=None:Cookie生效的域名
- secure=False:https传输
- httponly=False:只能http协议传输,无法被JavaScript获取(不是绝对,底层抓包可以获取到也可以被覆盖)
3、删除Cookie
删除Cookie
|
1
2
3
4
|
def logout(request): rep = redirect("/login/") rep.delete_cookie("user") # 删除用户浏览器上之前设置的user cookie值 return rep |
示例:Cookie版登录校验
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
|
# Cookie验证的装饰器def check_login(func): @wraps(func) def inner(request, *args, **kwargs): next_url = request.get_full_path() if request.get_signed_cookie("login", salt="mysalt", default=None) == "yes": # 已经登录的用户... return func(request, *args, **kwargs) else: # 没有登录的用户,跳转刚到登录页面 return redirect("/login/?next={}".format(next_url)) return innerdef login(request): if request.method == "POST": username = request.POST.get("username") passwd = request.POST.get("password") if username == "yaya" and passwd == "123456": next_url = request.GET.get("next") if next_url and next_url != "/logout/": response = redirect(next_url) else: response = redirect("/info_list/") response.set_signed_cookie("login", "yes", salt="mysalt") return response return render(request, "login.html") |
三、Session
1、Session介绍
Session产生的意义
cookie虽然在一定程度上解决了“保持状态”的需求,但是由于cookie本身最大支持4096字节,以及cookie本身保存在客户端,可能被拦截或窃取,因此就需要有一种新的东西,它能支持更多的字节,并且他保存在服务器,有较高的安全性。这就是session。 问题来了,基于http协议的无状态特征,服务器根本就不知道访问者是“谁”。那么上述的cookie就起到桥接的作用。 我们可以给每个客户端的cookie分配一个唯一的id,这样用户在访问时,通过cookie,服务器就知道来的人是“谁”。然后我们再根据不同的cookie的id,在服务器上保存一段时间的私密资料,如“账号密码”等等。 总结而言:cookie弥补了http无状态的不足,让服务器知道来的人是“谁”;但是cookie以文本的形式保存在本地,自身安全性较差;所以我们就通过cookie识别不同的用户,对应的在session里保存私密的信息以及超过4096字节的文本。 另外,上述所说的cookie和session其实是共通性的东西,不限于语言和框架。
2、Django中的Session
设置Session
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
|
def index(request): # 获取、设置、删除Session中数据 request.session['k1'] request.session.get('k1',None) request.session['k1'] = 123 request.session.setdefault('k1',123) # 存在则不设置 del request.session['k1'] # 所有 键、值、键值对 request.session.keys() request.session.values() request.session.items() request.session.iterkeys() request.session.itervalues() request.session.iteritems() # 用户session的随机字符串 request.session.session_key # 将所有Session失效日期小于当前日期的数据删除 request.session.clear_expired() # 检查 用户session的随机字符串 在数据库中是否存在 request.session.exists("session_key") # 删除当前用户的所有Session数据 request.session.delete()'''request.session.set_expiry(value) * 如果value是个整数,session会在些秒数后失效。 * 如果value是个datatime或timedelta,session就会在这个时间后失效。 * 如果value是0,用户关闭浏览器session就会失效。 * 如果value是None,session会依赖全局session失效策略。''' |
示例:Session版登录校验

from functools import wraps

def check_login(func):

    @wraps(func)

    def inner(request, *args, **kwargs):

        next_url = request.get_full_path()

        if request.session.get("user"):

            return func(request, *args, **kwargs)

        else:

            return redirect("/login/?next={}".format(next_url))

    return inner

def login(request):

    if request.method == "POST":

        user = request.POST.get("user")

        pwd = request.POST.get("pwd")

        if user == "alex" and pwd == "alex1234":

            # 设置session

            request.session["user"] = user

            # 获取跳到登陆页面之前的URL

            next_url = request.GET.get("next")

            # 如果有,就跳转回登陆之前的URL

            if next_url:

                return redirect(next_url)

            # 否则默认跳转到index页面

            else:

                return redirect("/index/")

    return render(request, "login.html")

@check_login

def logout(request):

    # 删除所有当前请求相关的session

    request.session.delete()

    return redirect("/login/")

@check_login

def index(request):

    current_user = request.session.get("user", None)

    return render(request, "index.html", {"user": current_user})
Django中的Session配置
Django中默认支持Session,其内部提供了5种类型的Session供开发者使用。(默认支持Session的框架不多,Django和Flask支持)
数据库Session
|
1
|
SESSION_ENGINE = 'django.contrib.sessions.backends.db' # 引擎 |
缓存session
|
1
2
|
SESSION_ENGINE = 'django.contrib.sessions.backends.cache' # 引擎SESSION_CACHE_ALIAS = 'default' # 使用的缓存别名(默认内存缓存,也可以是memcache),此处别名依赖缓存的设置 |
文件Session
|
1
2
|
SESSION_ENGINE = 'django.contrib.sessions.backends.file' # 引擎SESSION_FILE_PATH = None # 缓存文件路径,如果为None,则使用tempfile模块获取一个临时地址tempfile.gettempdir() |
缓存+数据库
|
1
|
SESSION_ENGINE = 'django.contrib.sessions.backends.cached_db' # 引擎 |
加密Cookie Session
|
1
|
SESSION_ENGINE = 'django.contrib.sessions.backends.signed_cookies' # 引擎 |
其他公用设置项
|
1
2
3
4
5
6
7
8
|
SESSION_COOKIE_NAME = "sessionid" # Session的cookie保存在浏览器上时的key,即:sessionid=随机字符串(默认)SESSION_COOKIE_PATH = "/" # Session的cookie保存的路径(默认)SESSION_COOKIE_DOMAIN = None # Session的cookie保存的域名(默认)SESSION_COOKIE_SECURE = False # 是否Https传输cookie(默认)SESSION_COOKIE_HTTPONLY = True # 是否Session的cookie只支持http传输(默认)SESSION_COOKIE_AGE = 1209600 # Session的cookie失效日期(2周)(默认)SESSION_EXPIRE_AT_BROWSER_CLOSE = False # 是否关闭浏览器使得Session过期(默认)SESSION_SAVE_EVERY_REQUEST = False # 是否每次请求都保存Session,默认修改之后才保存(默认) |
3、用装饰器实现Cookie或Session验证
CBV中加装饰器相关
CBV实现的登录视图
class LoginView(View):

    def get(self, request):

        """

        处理GET请求

        """

        return render(request, 'login.html')

    def post(self, request):

        """

        处理POST请求

        """

        user = request.POST.get('user')

        pwd = request.POST.get('pwd')

        if user == 'Yang' and pwd == "123456":

            next_url = request.GET.get("next")

            # 生成随机字符串

            # 写浏览器cookie -> session_id: 随机字符串

            # 写到服务端session:

            # {

            #     "随机字符串": {'user':'Yang'}

            # }

            request.session['user'] = user

            if next_url:

                return redirect(next_url)

            else:

                return redirect('/index/')

        return render(request, 'login.html')
要在CBV视图中使用我们上面的check_login装饰器,有以下三种方式:
- 加在CBV视图的get或post方法上
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
|
from django.utils.decorators import method_decoratorclass HomeView(View): def dispatch(self, request, *args, **kwargs): return super(HomeView, self).dispatch(request, *args, **kwargs) def get(self, request): return render(request, "home.html") @method_decorator(check_login) def post(self, request): print("Home View POST method...") return redirect("/index/") |
- 加在dispatch方法上(因为CBV中首先执行的就是dispatch方法,所以这么写相当于给get和post方法都加上了登录校验)
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
|
from django.utils.decorators import method_decoratorclass HomeView(View): @method_decorator(check_login) def dispatch(self, request, *args, **kwargs): return super(HomeView, self).dispatch(request, *args, **kwargs) def get(self, request): return render(request, "home.html") def post(self, request): print("Home View POST method...") return redirect("/index/") |
- 直接加在视图类上,但method_decorator必须传 name 关键字参数(如果get方法和post方法都需要登录校验的话就写两个装饰器)
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
|
from django.utils.decorators import method_decorator@method_decorator(check_login, name="get")@method_decorator(check_login, name="post")class HomeView(View): def dispatch(self, request, *args, **kwargs): return super(HomeView, self).dispatch(request, *args, **kwargs) def get(self, request): return render(request, "home.html") def post(self, request): print("Home View POST method...") return redirect("/index/") |
CSRF Token相关装饰器
CSRF Token相关装饰器在CBV只能加到dispatch方法上
- csrf_protect,为当前函数强制设置防跨站请求伪造功能,即便settings中没有设置全局中间件。
- csrf_exempt,取消当前函数防跨站请求伪造功能,即便settings中设置了全局中间件。
|
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
|
from django.views.decorators.csrf import csrf_exempt, csrf_protectclass HomeView(View): @method_decorator(csrf_exempt) def dispatch(self, request, *args, **kwargs): return super(HomeView, self).dispatch(request, *args, **kwargs) def get(self, request): return render(request, "home.html") def post(self, request): print("Home View POST method...") return redirect("/index/") |
Django框架 之 Cookie和Session初识的更多相关文章
- Django框架 之 Cookie、Session整理补充
Django框架 之 Cookie.Session整理补充 浏览目录 Django实现的Cookie Django实现的Session 一.Django实现的Cookie 1.获取Cookie 1 2 ...
- Django框架07 /cookie和session
Django框架07 /cookie和session 目录 Django框架07 /cookie和session 1. django请求生命周期 2. cookie 3. session 4. 总结 ...
- Python 之 Django框架( Cookie和Session、Django中间件、AJAX、Django序列化)
12.4 Cookie和Session 12.41 cookie Cookie具体指的是一段小信息,它是服务器发送出来存储在浏览器上的一组组键值对,下次访问服务器时浏览器会自动携带这些键值对,以便服务 ...
- Django框架之cookie和session及开发登录功能
1.cookie是什么? Web应用程序是使用HTTP协议传输数据的.HTTP协议是无状态的协议.一旦数据交换完毕,客户端与服务器端的连接就会关闭,再次交换数据需要建立新的连接.这就意味着服务器无法从 ...
- {Django基础八之cookie和session}一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session
Django基础八之cookie和session 本节目录 一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session 六 xxx 七 ...
- 【python】-- Django 分页 、cookie、Session、CSRF
Django 分页 .cookie.Session.CSRF 一.分页 分页功能在每个网站都是必要的,下面主要介绍两种分页方式: 1.Django内置分页 from django.shortcuts ...
- 第三百一十二节,Django框架,Cookie
第三百一十二节,Django框架,Cookie 注意:获取Cookie是在请求对象里处理,设置Cookie是在响应对象里处理 普通Cookieset_cookie()设置普通cookie 参数: ke ...
- Django中的cookie与session
cookie与session的实现原理 HTTP被设计为”无状态”,每次请求都处于相同的空间中. 在一次请求和下一次请求之间没有任何状态保持,我们无法根据请求的任何方面(IP地址,用户代理等)来识别来 ...
- AJAX异步、sweetalert、Cookie和Session初识
一.AJAX的异步示例 1. urls.py from django.conf.urls import url from apptest import views urlpatterns = [ ur ...
随机推荐
- C#中DEV控件,XtraTabPage得小方法
DEV控件设计窗体程序,XtraTabPage用到的小方法,欢迎大家评论,分享技术! //DEV中的选项卡 private bool TabCtlPageExist(string pageName) ...
- MySql数据库中存放用户密码需要注意什么?
前几天被电话面试了,问了一些比较实际的问题,其中一个问题关于PHP开发中MySql里存放用户密码需要注意什么,由于没有过大项目经验,一时语塞,回来网上找了找记下来,希望能对其他人有帮助,我也继续学习. ...
- [BZOJ5249][多省联测2018]IIIDX
bzoj luogu sol 首先可以把依赖关系转成一个森林.自下而上维护出每个点的\(size\),表示这关解锁以后一共有多少关. 考虑没有重复数字的情况. 直接从小往大贪心把每个数赋给当前已解锁的 ...
- swing之flowlayout
import java.awt.FlowLayout; import javax.swing.JButton; import javax.swing.JFrame; //1.继承 JFrame类 // ...
- Java 虚拟机-Java内存区域
简要介绍Java的内存区域: 运行时数据区域 HotSpot虚拟机对象 一.概览 二.运行时数据区域 2.1 程序计数器 Program Counter Register,代表当前线程所执行的字节码的 ...
- 创建Task的多种方法
Gradle的Project从本质上说只是含有多个Task的容器,一个Task与Ant的Target相似,表示一个逻辑上的执行单元. 我们可以通过多种方式定义Task,所有的Task都存放在Proje ...
- djangocms安装使用指南
ubuntu 14.04 virtualenv venv --python=python3 . venv/bin/activate sudo apt-get upgradesudo apt-get i ...
- openwrt: Makefile 框架分析[转载]
openwrt目录结构 上图是openwrt目录结构,其中第一行是原始目录,第二行是编译过程中生成的目录.各目录的作用是: tools - 编译时需要一些工具, tools里包含了获取和编译这些工具的 ...
- vector向量容器元素排序与查找
1.利用标准库函数sort()对vector进行排序 参考源码: #include <algorithm> #include <vector> vector<int> ...
- linux yum 脚本实现
yum 位于linux /usr/bin/yum yum命令是python脚本进行编写的(python 2.6) #!/usr/bin/python2.6 import sys try: import ...