
Linux 服务器中木马及木马清除
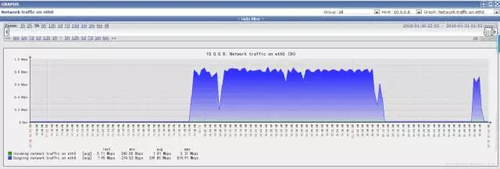
1、查看流量图发现问题
查看的时候网页非常卡,有的时候甚至没有响应
2、top动态查看进程
我马上远程登录出问题的服务器,远程操作很卡,网卡出去的流量非常大,通过top发现了一个异常的进程占用资源比较高,名字不仔细看还真以为是一个Web服务进程。
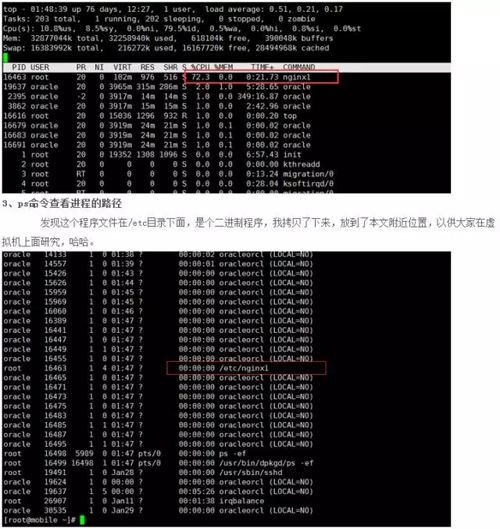
4、结束异常进程并继续追踪
- killall -9 nginx1
- rm -f /etc/nginx1
干掉进程之后,流量立刻下来了,远程也不卡顿了,难道删掉程序文件,干掉异常进程我们就认为处理完成了么?想想也肯定没那么简单的,这个是木马啊,肯定还会自己生成程序文件(果然不出我所料,在我没有搞清楚之前,后面确实又生成了)我们得继续追查。
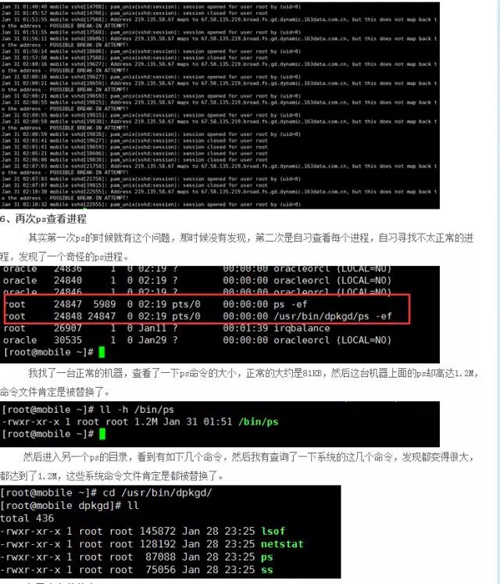
5、查看登录记录及日志文件secure
通过命令last查看账户登录记录,一切正常。查看系统文件message并没有发现什么,但是当我查看secure文件的时候发现有些异常,反正是和认证有关的,应该是尝试连进来控制发包?
7、更多异常文件的发现
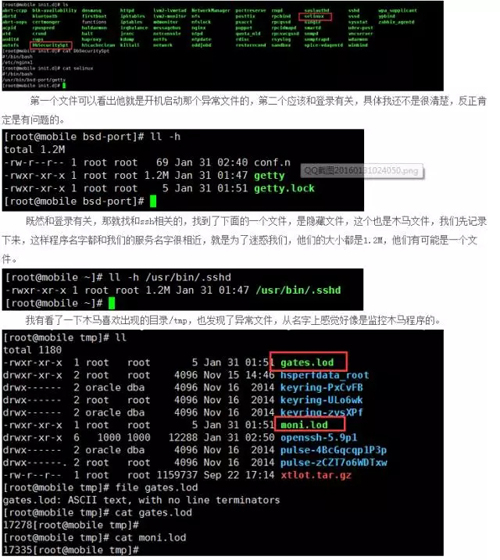
查看定时任务文件crontab并没有发现什么一次,然后查看系统启动文件rc.local,也没有什么异常,然后进入/etc/init.d目录查看,发现比较奇怪的脚本文件DbSecuritySpt、selinux。
三、木马手动清除
现在综合总结了大概步骤如下:
1、简单判断有无木马
- #有无下列文件
- cat /etc/rc.d/init.d/selinux
- cat /etc/rc.d/init.d/DbSecuritySpt
- ls /usr/bin/bsd-port
- ls /usr/bin/dpkgd
- #查看大小是否正常
- ls -lh /bin/netstat
- ls -lh /bin/ps
- ls -lh /usr/sbin/lsof
- ls -lh /usr/sbin/ss
2、上传如下命令到/root下
- ps netstat ss lsof
3、删除如下目录及文件
- rm -rf /usr/bin/dpkgd (ps netstat lsof ss)
- rm -rf /usr/bin/bsd-port #木马程序
- rm -f /usr/bin/.sshd #木马后门
- rm -f /tmp/gates.lod
- rm -f /tmp/moni.lod
- rm -f /etc/rc.d/init.d/DbSecuritySpt(启动上述描述的那些木马变种程序)
- rm -f /etc/rc.d/rc1.d/S97DbSecuritySpt
- rm -f /etc/rc.d/rc2.d/S97DbSecuritySpt
- rm -f /etc/rc.d/rc3.d/S97DbSecuritySpt
- rm -f /etc/rc.d/rc4.d/S97DbSecuritySpt
- rm -f /etc/rc.d/rc5.d/S97DbSecuritySpt
- rm -f /etc/rc.d/init.d/selinux(默认是启动/usr/bin/bsd-port/getty)
- rm -f /etc/rc.d/rc1.d/S99selinux
- rm -f /etc/rc.d/rc2.d/S99selinux
- rm -f /etc/rc.d/rc3.d/S99selinux
- rm -f /etc/rc.d/rc4.d/S99selinux
- rm -f /etc/rc.d/rc5.d/S99selinux
4、找出异常程序并杀死
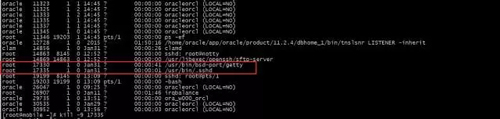
5、删除含木马命令并重新安装(或者把上传的正常程序复制过去也行)
我自己重新安装好像不行,我是找的正常的机器复制的命令。
- #ps
- /root/chattr -i -a /bin/ps && rm /bin/ps -f
- yum reinstall procps -y 或 cp /root/ps /bin
- #netstat
- /root/chattr -i -a /bin/netstat && rm /bin/netstat -f
- yum reinstall net-tools -y 或 cp /root/netstat /bin
- #lsof
- /root/chattr -i -a /bin/lsof && rm /usr/sbin/lsof -f
- yum reinstall lsof -y 或 cp /root/lsof /usr/sbin
- #ss
- /root/chattr -i -a /usr/sbin/ss && rm /usr/sbin/ss -f
- yum -y reinstall iproute 或 cp /root/ss /usr/sbin
Linux 服务器中木马及木马清除的更多相关文章
- 如何在Linux服务器中隐藏PHP版本
通常,大多数默认设置安装的web服务器存在信息泄露,这其中之一就是PHP.PHP 是如今流行的服务端html嵌入式语言(之一?).在如今这个充满挑战的时代,有许多攻击者会尝试发现你服务端的漏洞.因此, ...
- linux服务器中Jenkins集成git、Gradle持续构建Springboot项目
Jenkins是用java编写的开源持续集成工具,目前被国内外各公司广泛使用.本章教大家如何在linux服务器中使用Jenkins自动发布一个可作为linux服务发布的Springboot项目. 自动 ...
- Windows连接Linux服务器中MySQL数据库-权限配置
问题描述 在Windows系统中安装了监控MySQL数据库服务器性能的工具Spotlight on MySQL,利用Spotlight连接Linux服务器中的MySQL,进行相关配置如下: 点击& ...
- 如何发布二次开发后的openfire源码到linux服务器中
这篇文章是在你已经down了openfire的源码,然后在本地跑起来了,再然后开发了一个自己的插件,想要发布到服务器上.ok这时候出现了一个问题,怎么才能发布到服务器上呢?别急往下看: 1.运行ant ...
- Linux服务器中OpenSSH的源码编译与升级
Linux服务器中OpenSSH的源码编译与升级 https://www.oschina.net/question/12_7383
- Linux服务器中木马(肉鸡)手工清除方法
由于自己也碰到过这种情况,刚好看到这篇文章,先转载过来.的确蛮有用的哦. 首先剧透一下后门木马如下: (当然这是事后平静下来后慢慢搜出来的,那个时候喝着咖啡感觉像个自由人) 木马名称 Linux.Ba ...
- Linux服务器中木马(肉鸡)手工清除方法(转)
首先剧透一下后门木马如下: (当然这是事后平静下来后慢慢搜出来的,那个时候喝着咖啡感觉像个自由人) 木马名称 Linux.BackDoor.Gates.5 http://forum.antichat. ...
- 记一次Linux服务器上查杀木马经历
开篇前言 Linux服务器一直给我们的印象是安全.稳定.可靠,性能卓越.由于一来Linux本身的安全机制,Linux上的病毒.木马较少,二则由于宣称Linux是最安全的操作系统,导致很多人对Linux ...
- Linux服务器中创建Oracle数据库实例
紧接上篇,在Linux服务器已经完成对Oracle数据库软件的安装后,接下来要创建Oracle实例,看图说话: [su – oracle echo $DISPLAY export DISPLAY=10 ...
- Windows 系统文件夹目录挂载到 Linux服务器中
在Windows系统文件上传到Linux服务器时有时候很麻烦,因为Linux无界面的系统不像Windows系统一样,可以直接复制粘贴,下面方法可以解决Windows系统文件拷贝到Linux服务器. 1 ...
随机推荐
- 1: unit test
1: se01 进入到TR包里面,创建自己的包.(开发过程中,每个人创建一个包,最后每个包合成一个team的TR包.整个产品将所有的TR包合成,发布. 2:向cds view里面插入假数据 3:使用 ...
- 本地node启动服务步骤
启动node服务: 1.git bash here (node server-run.js) 2.如果第一次启动node服务,要根据提示装依赖文件npm install 依赖文件名 3.启动成功提示: ...
- [转]有return的情况下try catch finally的执行顺序
结论: 1.不管有没有出现异常,finally块中代码都会执行: 2.当try和catch中有return时,finally仍然会执行: 3.finally是在return后面的表达式运算后执行的(此 ...
- python常用函数总结
原文地址https://www.cnblogs.com/nice107/p/8118876.html 我们在学习python的时候,接触最多的往往则是那些函数,对于python函数,在这里为大家总结归 ...
- log4j:WARN No appenders could be found for logger 解决方案
我们在使用Log4j的时候,总是出现: log4j:WARN No appenders could be found for logger (org.apache.ibatis.logging.Log ...
- 修改caffe层的一般流程
https://blog.csdn.net/u012273127/article/details/78701161
- ssh防止暴力破解之fail2ban
1.利用sshd服务本身防止暴力破解 2.sshd服务防止暴力破解和fail2ban使用方法 先说说一般的防范措施: 方法1: 1.密码足够复杂: 密码的长度要大于8位最好大于14位.密码的复杂度是密 ...
- configparser配置文件处理
创建一个configparser格式的文档: import configparser config = configparser.ConfigParser()config["DEFAULT& ...
- php 把一个数组分成几个数组
<?php /* * * 把一个数组分成几个数组 * $arr 数组 * $num 获取的数量 * */ function sliceArr($arr, $num) { //数组的个数 $lis ...
- .NET 实用扩展方法
.NET 实用扩展方法(持续更新...) 1. 字符串转换为可空数值类型(int, long, float...类似) /// <summary> /// 将字符串转换成32位整数,转换失 ...