
20155205 郝博雅 Exp6 信息搜集与漏洞扫描
20155205 郝博雅 Exp6 信息搜集与漏洞扫描
一、实践内容
(1)各种搜索技巧的应用
(2)DNS IP注册信息的查询
(3)基本的扫描技术:主机发现、端口扫描、OS及服务版本探测、具体服务的查点
(4)漏洞扫描:会扫,会看报告,会查漏洞说明,会修补漏洞
基本问题回答
(1)哪些组织负责DNS,IP的管理。
- Internet 域名与地址管理机构(ICANN)是为承担域名系统管理,它设立三个支持组织,地址支持组织(ASO)负责IP地址系统的管理;域名支持组织(DNSO)负责互联网上的域名系统(DNS)的管理;协议支持组织(PSO)负责涉及Internet协议的唯一参数的分配。
(2)什么是3R信息。
- 3R即注册人(Registrant)、注册商(Registrar)、官方注册局(Registry)
二、实验步骤
1.信息搜集
1.1通过DNS和IP挖掘目标网站的信息
1)whois域名注册信息查询
在MSF终端使用whois命令进行查询,比如查询新浪微博
msf > whois weibo.com
注意:进行whois查询时去掉www等前缀,因为注册域名时通常会注册一个上层域名,子域名由自身的域名服务器管理,在whois数据库中可能查询不到。
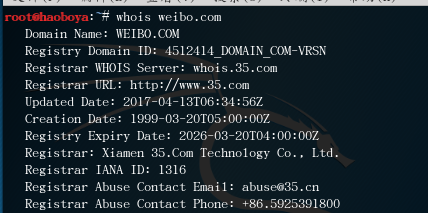
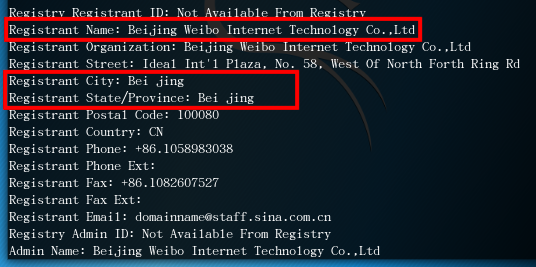
2)nslookup,dig域名查询
- 使用nslookup可以得到DNS解析服务器保存的Cache的结果。
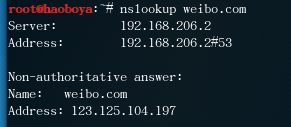
- dig(域信息搜索器)命令是一个用于询问 DNS 域名服务器的灵活的工具。它执行 DNS 搜索,显示从受请求的域名服务器返回的答复。

- dig命令还有很多参数,以下是我们可以经常用到的几种
-b address	设置所要询问地址的源 IP 地址。这必须是主机网络接口上的某一合法的地址。

-c class	缺省查询类(IN for internet)由选项 -c 重设。class 可以是任何合法类,比如查询 Hesiod 记录的 HS 类或查询 CHAOSNET 记录的 CH 类。

-f filename	使 dig 在批处理模式下运行,通过从文件 filename 读取一系列搜索请求加以处理。文件包含许多查询;每行一个。文件中的每一项都应该以和使用命令行接口对 dig 的查询相同的方法来组织。

-h	当使用选项 -h 时,显示一个简短的命令行参数和选项摘要。

-k filename	要签署由 dig 发送的 DNS 查询以及对它们使用事务签名(TSIG)的响应,用选项 -k 指定 TSIG 密钥文件。

-n	缺省情况下,使用 IP6.ARPA 域和 RFC2874 定义的二进制标号搜索 IPv6 地址。为了使用更早的、使用 IP6.INT 域和 nibble 标签的 RFC1886 方法,指定选项 -n(nibble)。

-p port#	如果需要查询一个非标准的端口号,则使用选项 -p。port# 是 dig 将发送其查询的端口号,而不是标准的 DNS 端口号 53。该选项可用于测试已在非标准端口号上配置成侦听查询的域名服务器。
3) IP2Location地理位置查询
- 让我们先来看一看新浪微博的ip是多少,想要知道一个网址的ip地址可以直接ping一下它
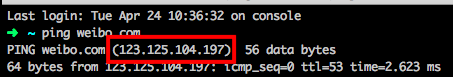
- 得到了查询结果

- 老师说需要翻墙,因为我查的是中国的ip所以应该不需要翻墙
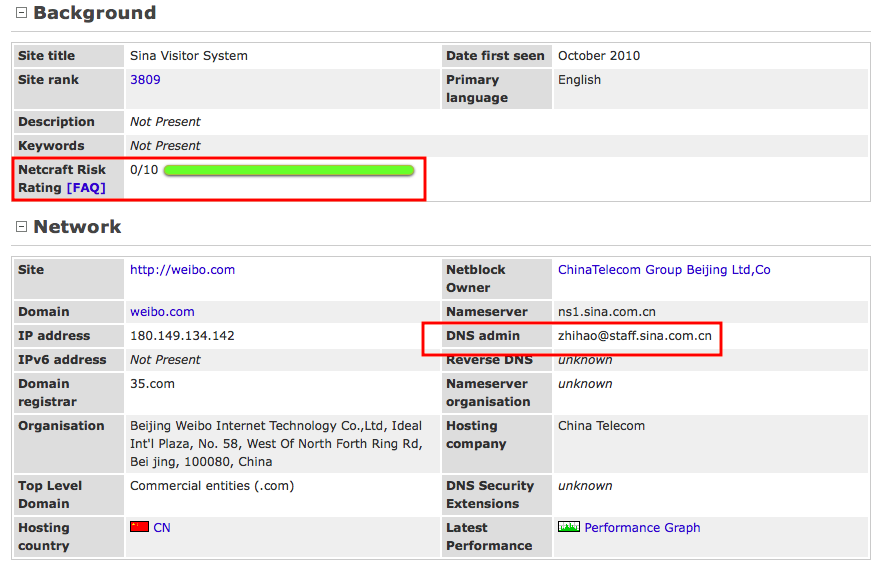
4)netcraft提供的信息查询服务,能获取到更多的更详细的信息
- 能查看到的信息真的很多!比如下图中可以看到netcraft对新浪微博网站的风险评估是全勾勾,很安全!也能在图中看到他的域名管理系统是啥。
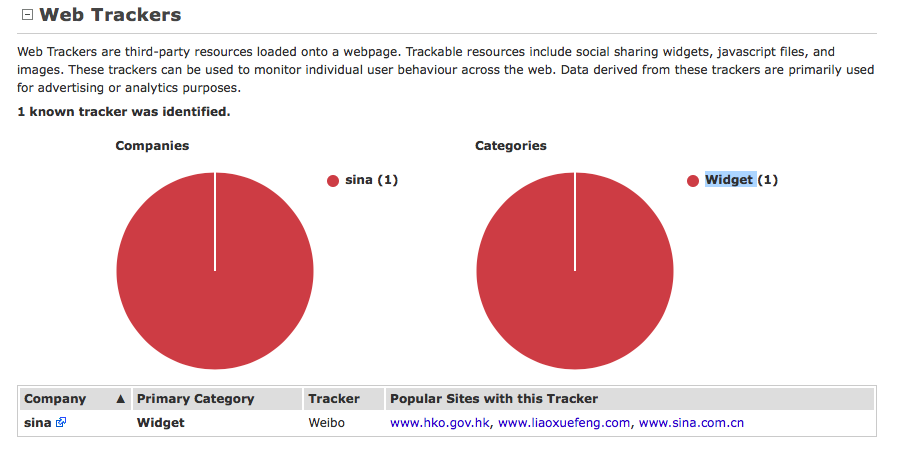
- 还有其他很多信息,我比较感兴趣的是Web Trackers一栏,他的介绍显示Web跟踪器是加载到网页上的第三方资源。可追踪资源包括社会共享小部件、JavaScript文件和图像。这些跟踪器可以用来监视Web上的各个用户行为。来自这些跟踪器的数据主要用于广告或分析目的。
- 我们可以看到这里播捉到了一个追踪器,种类是小装置。
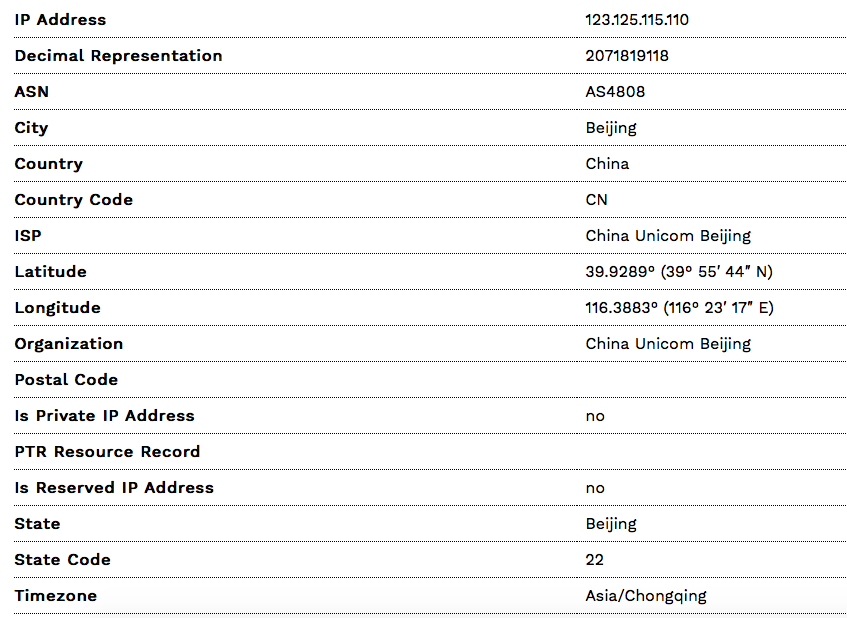
5) IP-ADDRESS信息查询
- 这回查看一下百度的ip
1.2通过搜索引擎进行信息搜集
1)Google Hacking
- 下面那个就是用了这个网站进行查询的。
2)搜索网址目录结构
- 用Google查询:parent directory site:weibo.com 来查找目录,这里看到了几个txt文件。老师说可以留意下,说不定有网站运行的sql脚本,但是我打开几个都不是

自动化的工具:metasploit的brute_dirs,dir_listing,dir_scanner等辅助模块,主要是暴力猜解。以dir_scanner为例:
输入
use auxiliary/scanner/http/dir_scanner进入该模块,show一下看看有什么需要设置的
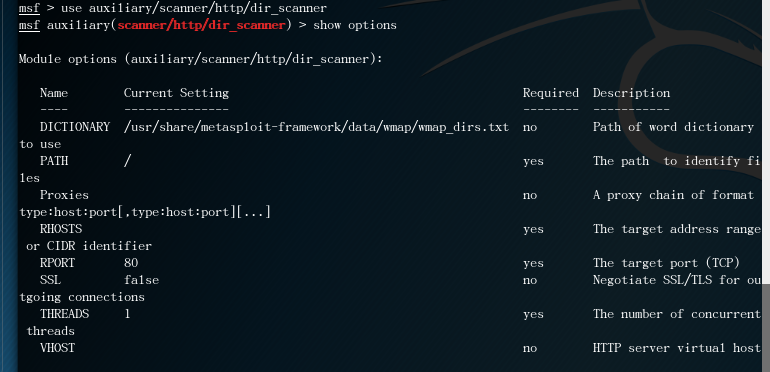
- 设置RHOSTS为
http:\\weibo.com,THREADS设置为100(主要是为了加快搜索速度),居然没成功!
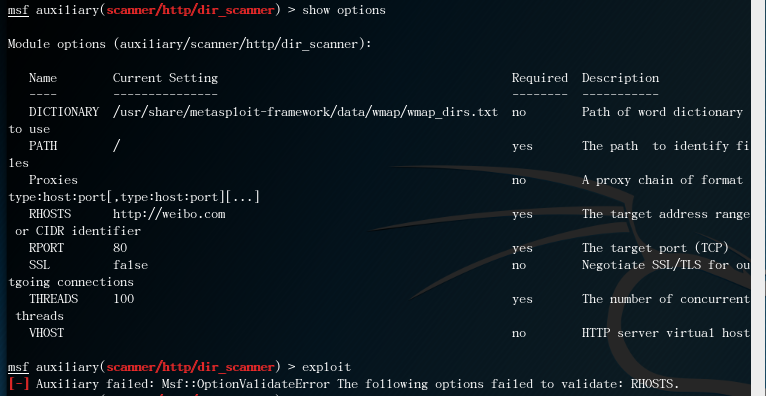
- 是不是网址的问题,把RHOSTS为
www.baidu.com就成功了。。
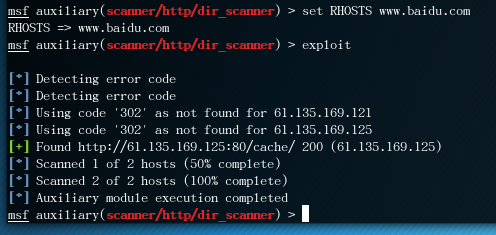
3)搜索特定类型的文件
- 比如输入
site:edu.cn filetype:xls 金额,可以看到搜索到了很多跟金额相关的信息
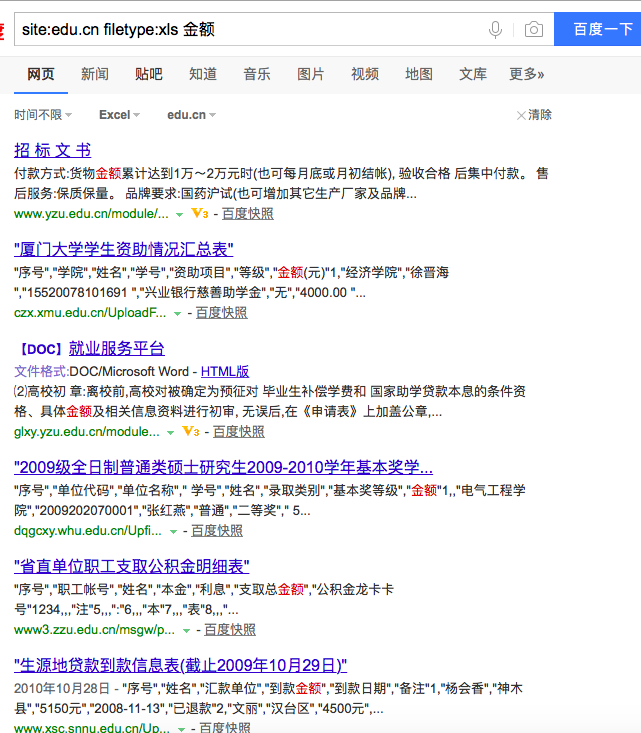
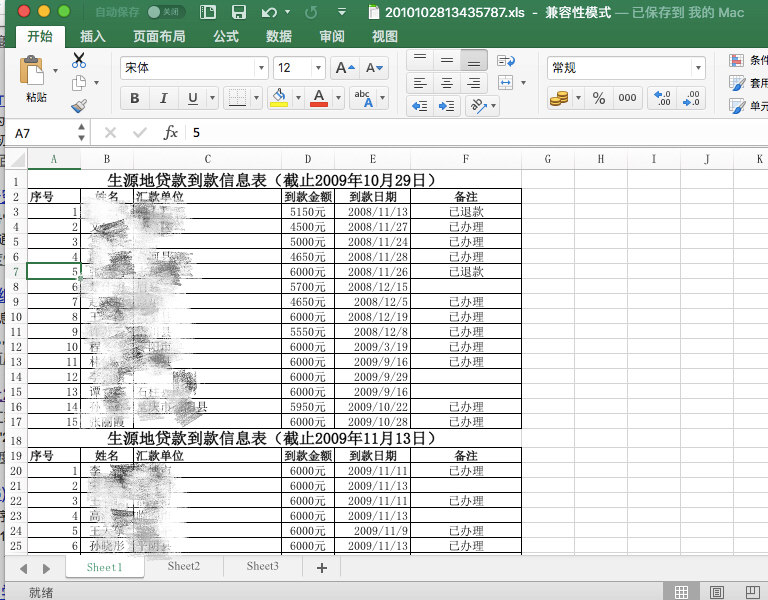
- 随便点击一个,便下载了一个表格,这么隐私的信息就被我看到了(根据老师要求马赛克了姓名和单位)
4)IP路由侦查
- traceroute命令用于追踪数据包在网络上的传输时的全部路径,它默认发送的数据包大小是40字节。
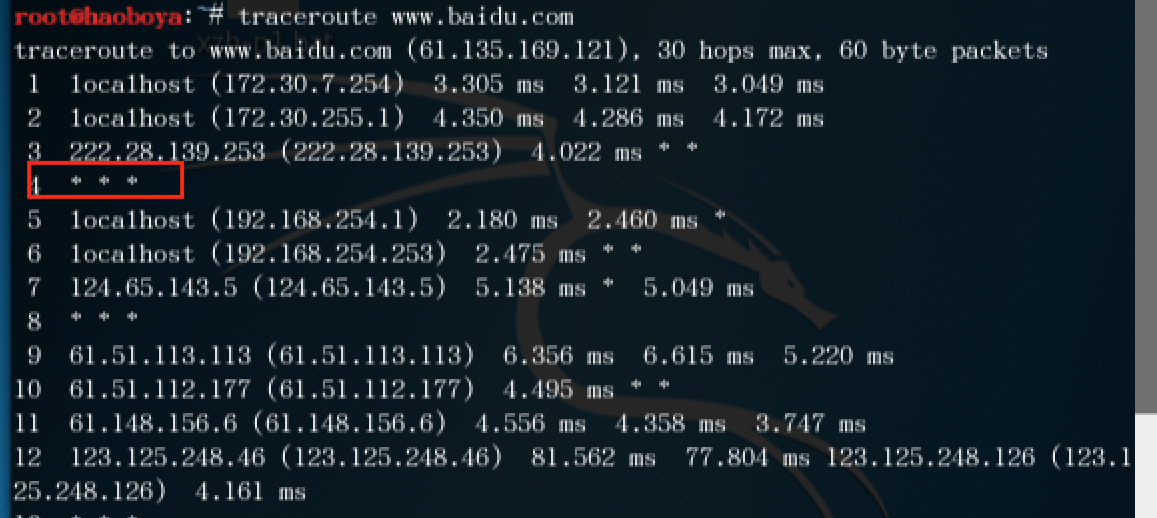
- 我们得到了一系列IP地址,这些地址都是啥呢,我查了一下除了第一个是丰台教育区的号,可能因为我连的是图书馆的bestil
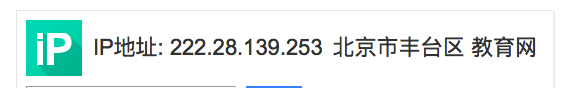
之后的几个IP都是北京联通的,难道联通和百度联合了吗
在图中我们可以看到有一些行是以星号表示的。出现这样的情况,可能是防火墙封掉了ICMP的返回信息,所以我们得不到什么相关的数据包返回数据。
1.3 活跃主机扫描
1)ICMP Ping命令
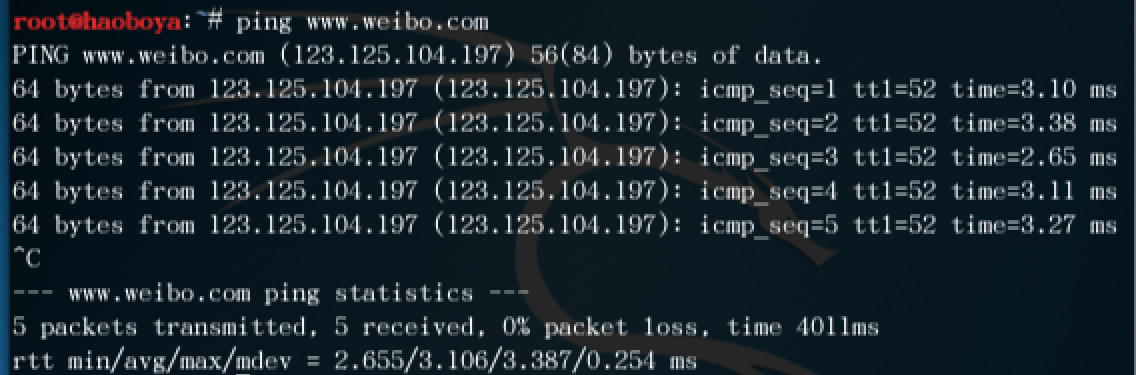
- 我知道为什么之前
dir_scanner时出错了,如果当时把网站改成www.weibo.com就可以了。
2)metasploit中的模块
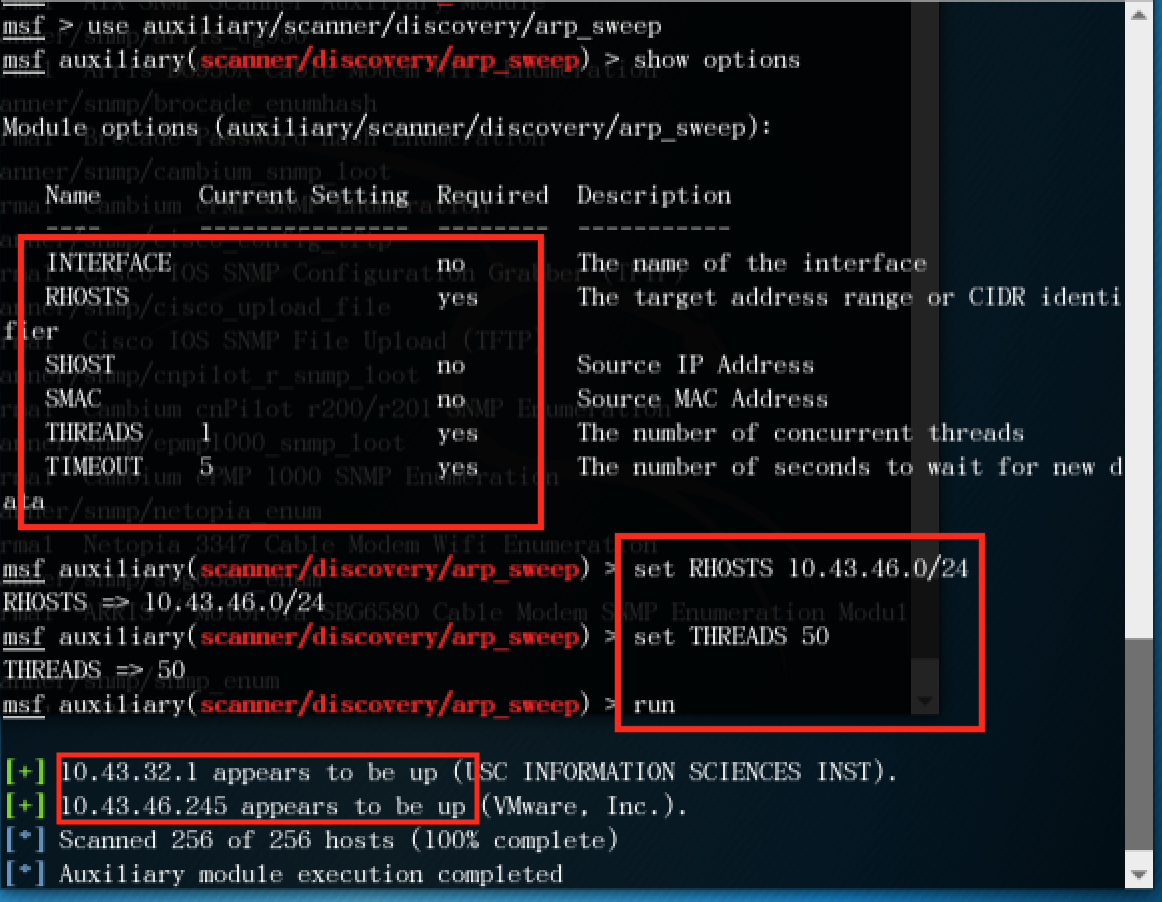
arp_sweep使用ARP请求枚举本地局域网络中的所有活跃主机进行扫描。进入模块后查询一下参数
msf > use auxiliary/scanner/discovery/arp_sweep   ---进入arp_sweep 模块

msf auxiliary(arp_sweep) > show options  ---查询模块参数
之后进行参数设置
msf auxiliary(arp_sweep) > set RHOSTS 10.10.10.0/24--用set进行hosts主机段设置

RHOSTS => 10.10.10.0/24

msf auxiliary(arp_sweep) > set THREADS 50 --加快扫描速度

THREADS => 50

msf auxiliary(arp_sweep) > run --执行run进行扫描
- 因为我只开了一个虚拟机,所以只扫到了一个活跃机。
1.3端口扫描与服务探测
1)Nmap端口扫描
- Nmap包含四项基本功能:
- 主机发现(Host Discovery)
- 端口扫描(Port Scanning)
- 版本侦测(Version Detection)
- 操作系统侦测(Operating System Detection)
- 先
namp -help看看有什么参数
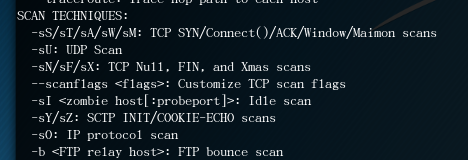
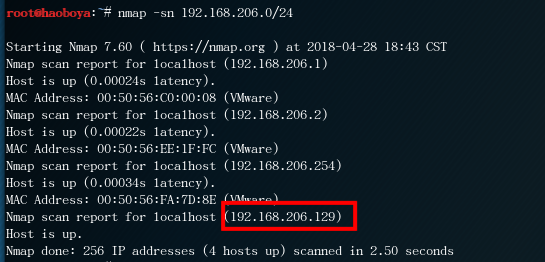
- 使用nmap –sn命令( ping探测扫描主机, 不进行端口扫描)扫描活动的主机,其中也扫描到了我自己的kali
- 结果两个都失败了,应该是我选择的这个ip地址是我自己电脑上的,因为我除了kali没有开别的虚拟机。
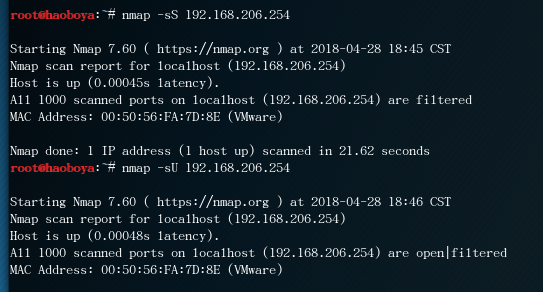
- 换成桥接模式再扫一下,这下成了,使用-sS选项进行TCP SYN方式扫描
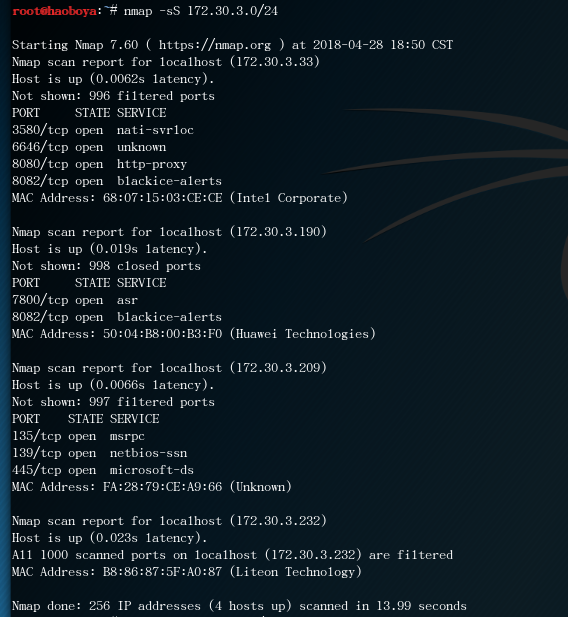
- 使用-sV查看目标机的详细服务信息
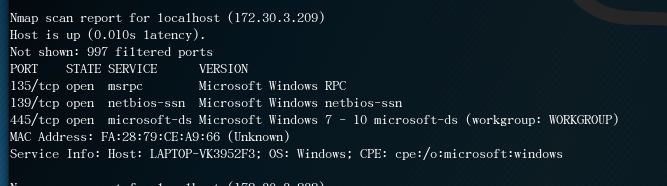
2)smb服务的查点
- 使用
msfconsole指令进入msf,再输入search _version指令查询可提供的查点辅助模块:
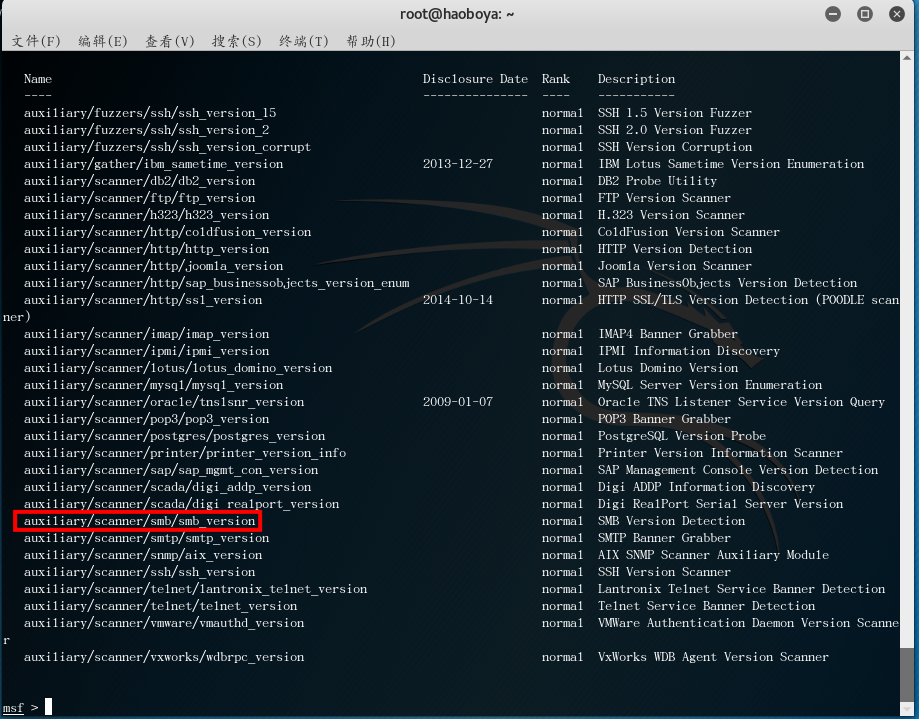
- 输入
use auxiliary/scanner/smb/smb_version使用该模块,修改相关配置后,可发现目标主机的smb版本信息:
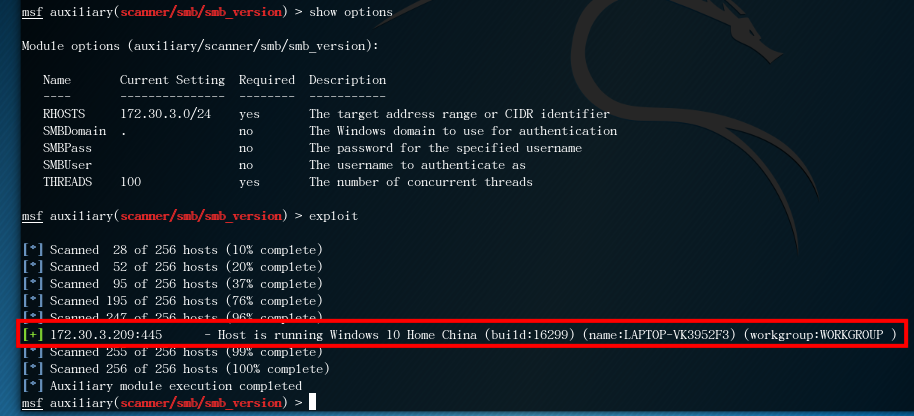
- 如果只开自己一个kali虚拟机,强烈建议大家都扫描网段,否则会难以选择攻击目标。
2.漏洞扫描
- 先输入指令
openvas-check-setup检查安装状态,发现我的kali上没有这个命令
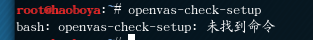
- 安装openvas:
apt-get update

apt-get install openvas
- 安装后再检查一下安装状态,发现一个错误:

- 根据同学发到群里的链接对
/etc/redis/redis.conf进行了修改,但修改后依然出现了错误;尝试了一个别的网上的方法也是错的,那我就来解决一下这个问题吧。。。
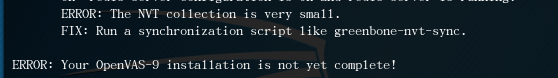
root@haoboya:~# openvassd

root@haoboya:~# mkdir -p /usr/local/var/lib/openvas/mgr

root@haoboya:~# touch /usr/local/var/lib/openvas/mgr/tasks.db

root@haoboya:~# openvasmd --backup

root@haoboya:~# openvasmd --rebuild

openvasmd --create-user admin1 --role Admin

得到密码:f1091916-60d3-4c91-9af2-145a05e6f499
- 又遇到了一个问题。。。
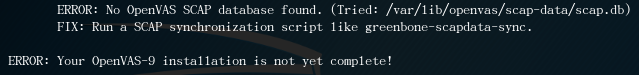
- 输入
greenbone-scapdata-sync -refresh生成scap.db文件。之后又出现了一个问题!!!!!我的妈呀为什么我的安装如此命途多舛
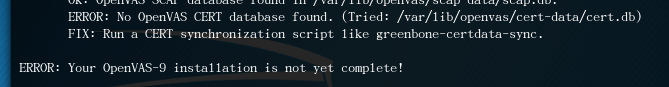
- 好吧按照fix的指令执行
greenbone-certdata-sync,终于成功了!!!!!
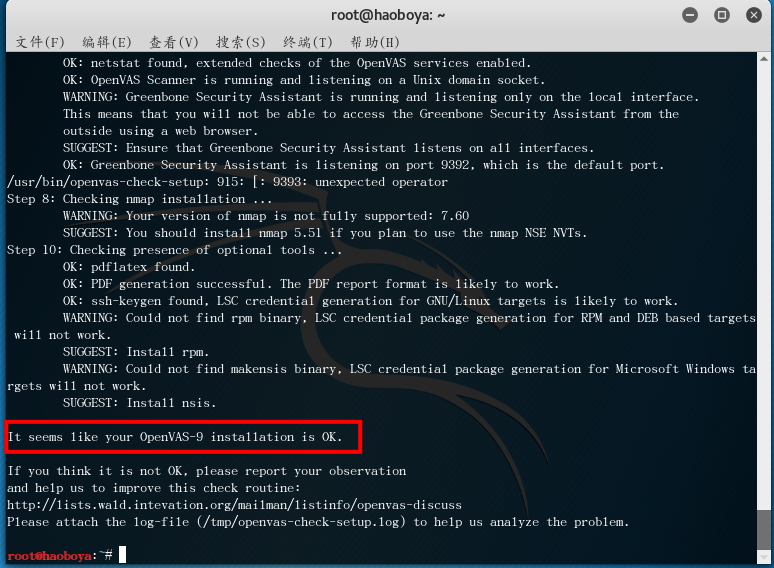
- 使用
openvasmd --user=admin --new-password=admin创建用户时显示失败,上网搜了一个别的创建方法:使用openvasmd --create-user admin1 --role Admin,此时会系统会给你产生一个密码。之后输入openvas-start登陆openvas。
在菜单栏选择
Scans中的Tasks
进入后点击Task Wizard新建任务向导。扫描了自己的主机和win7。扫描完成后可以点击
full and fast查看网络脆弱性测试族。

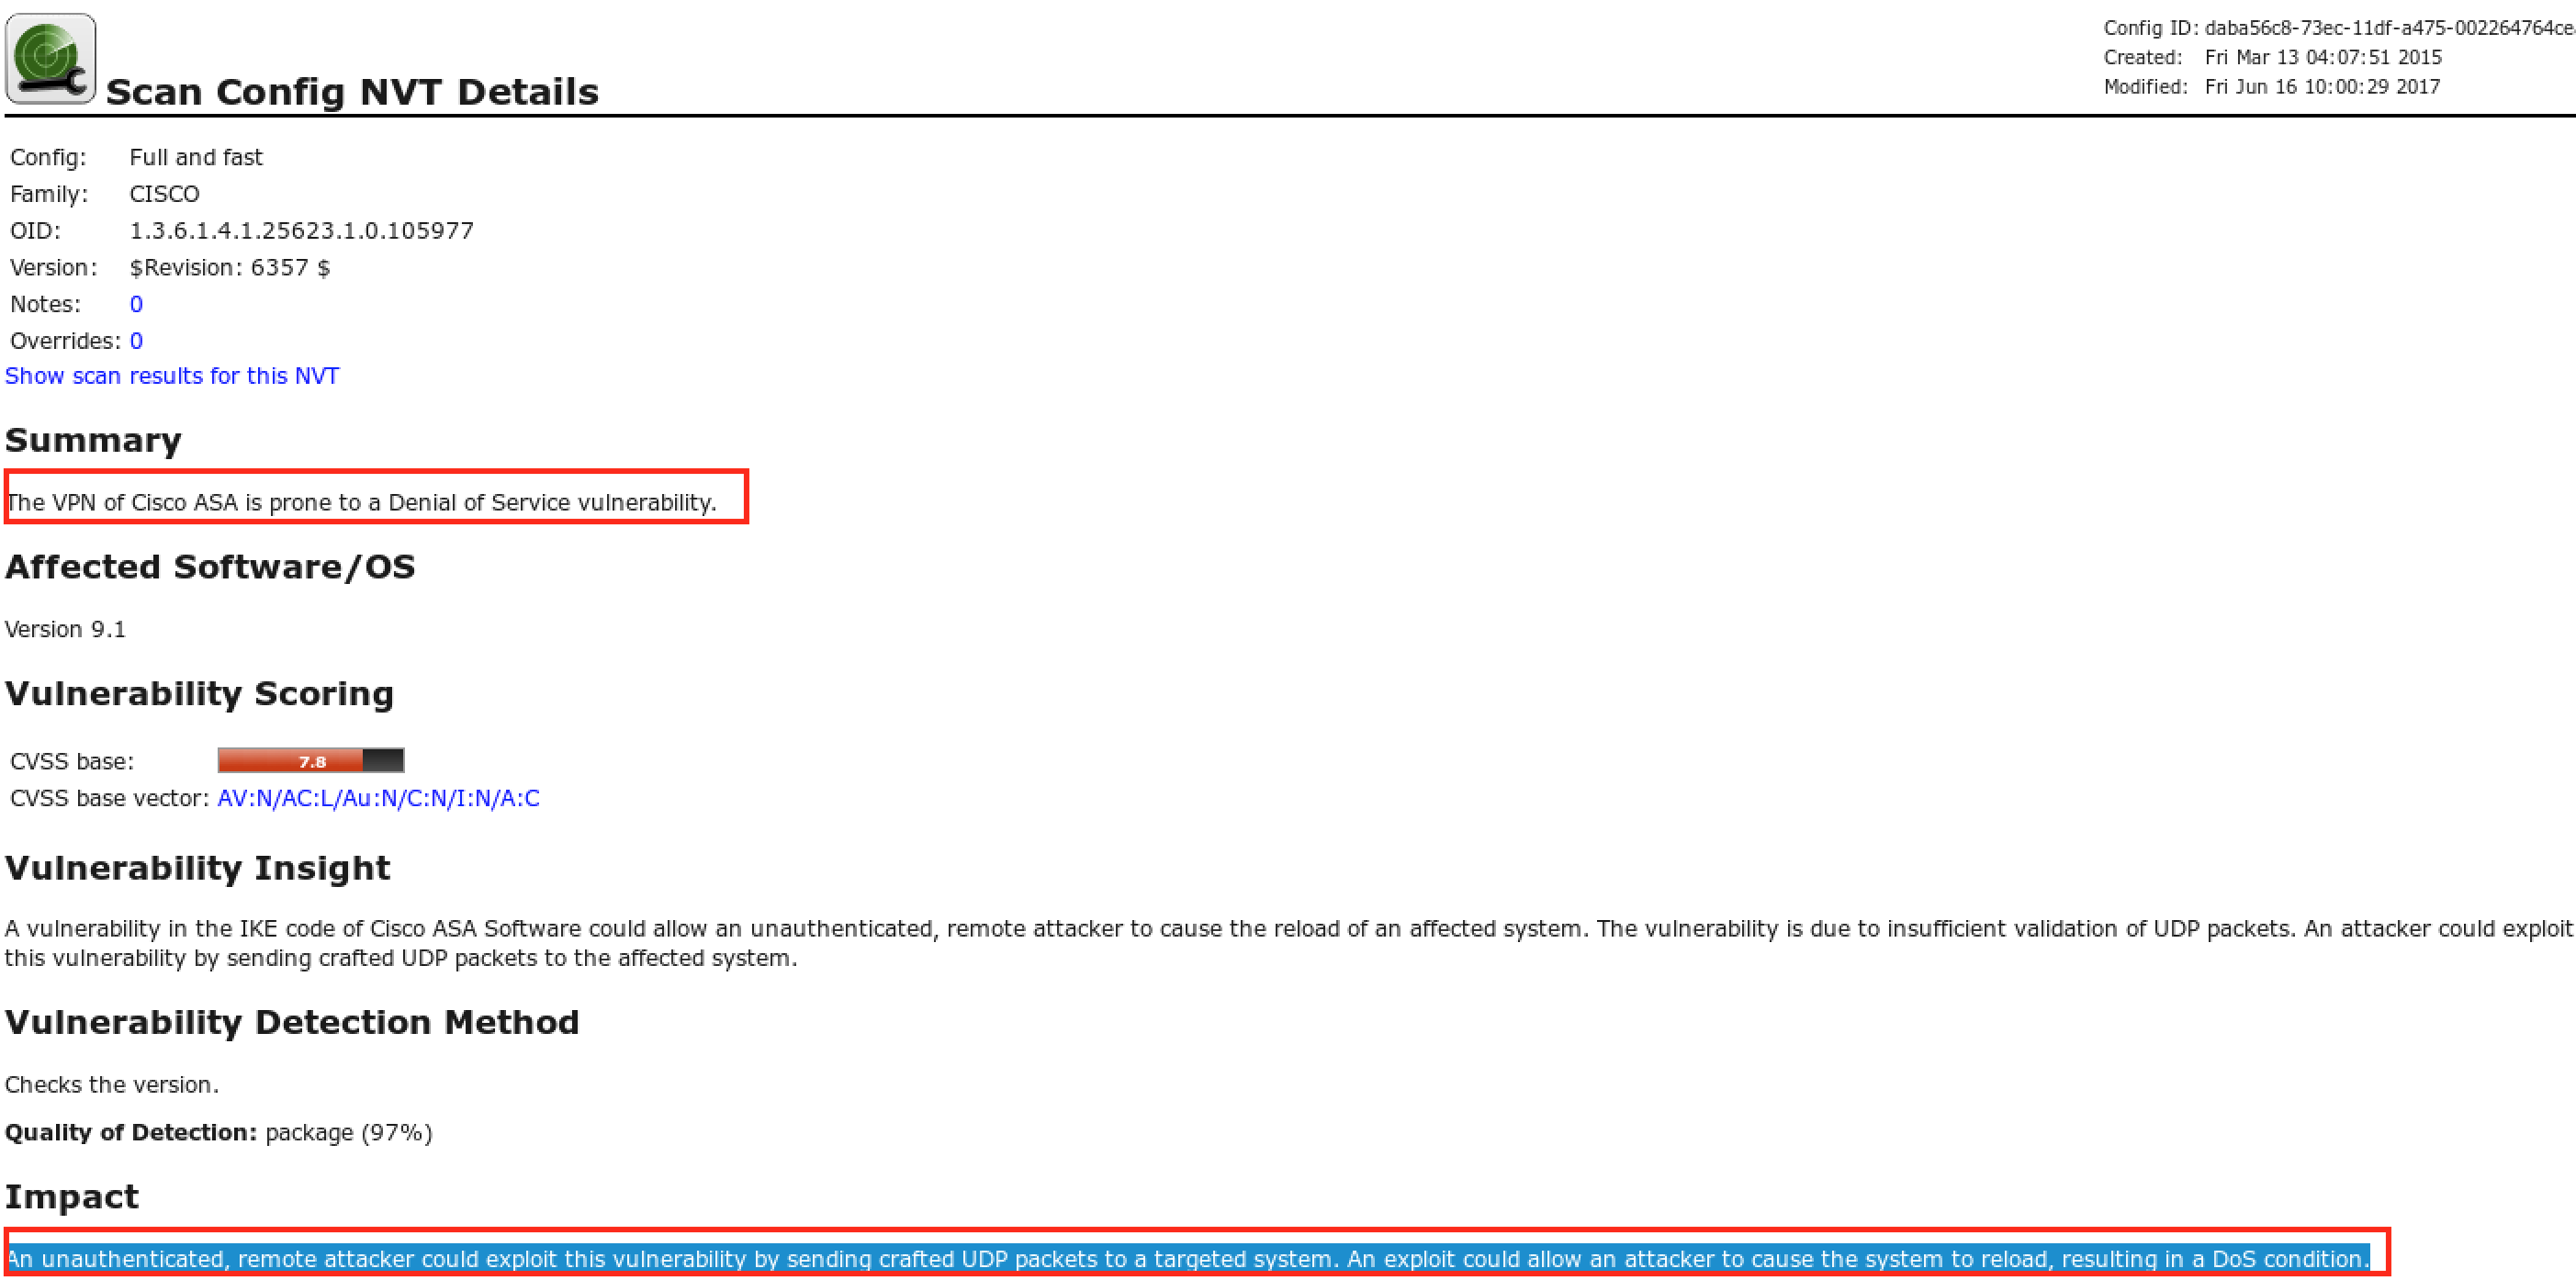
- 可以看到这个漏洞是Cisco ASA的VPN容易出现拒绝服务的脆弱性。它的影响是:未经认证的远程攻击者可以通过将目标的UDP数据包发送到目标系统来利用该漏洞。漏洞可能允许攻击者导致系统重新加载,从而导致DOS条件。
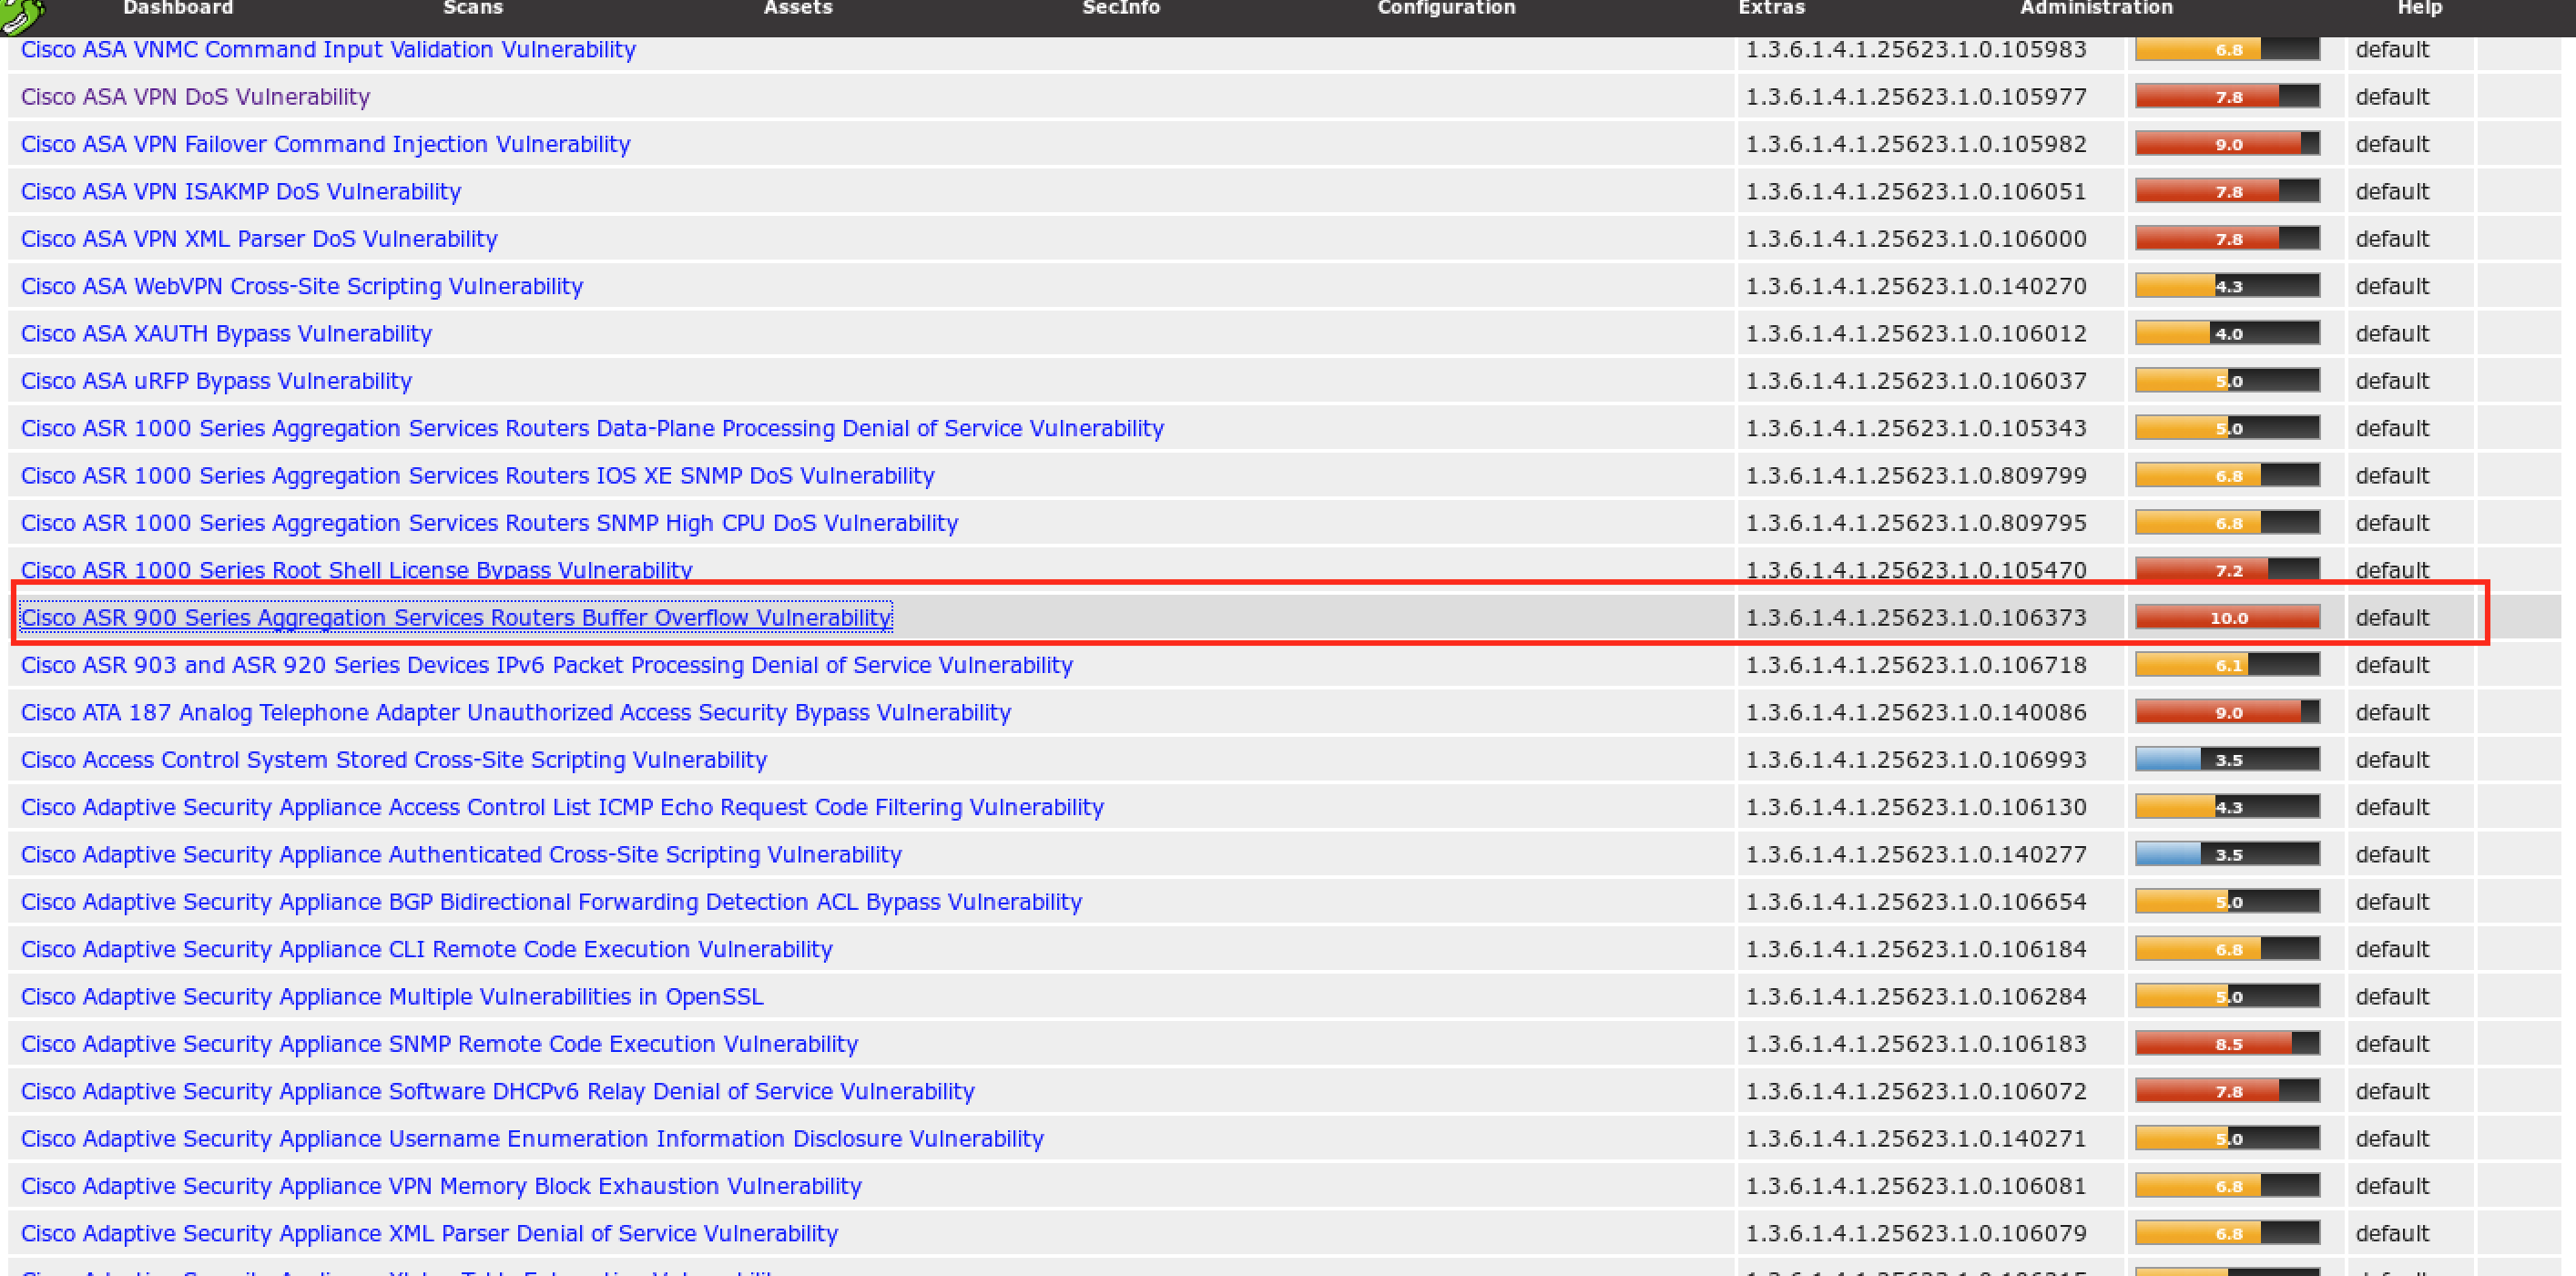
- 再看一个10级高危漏洞
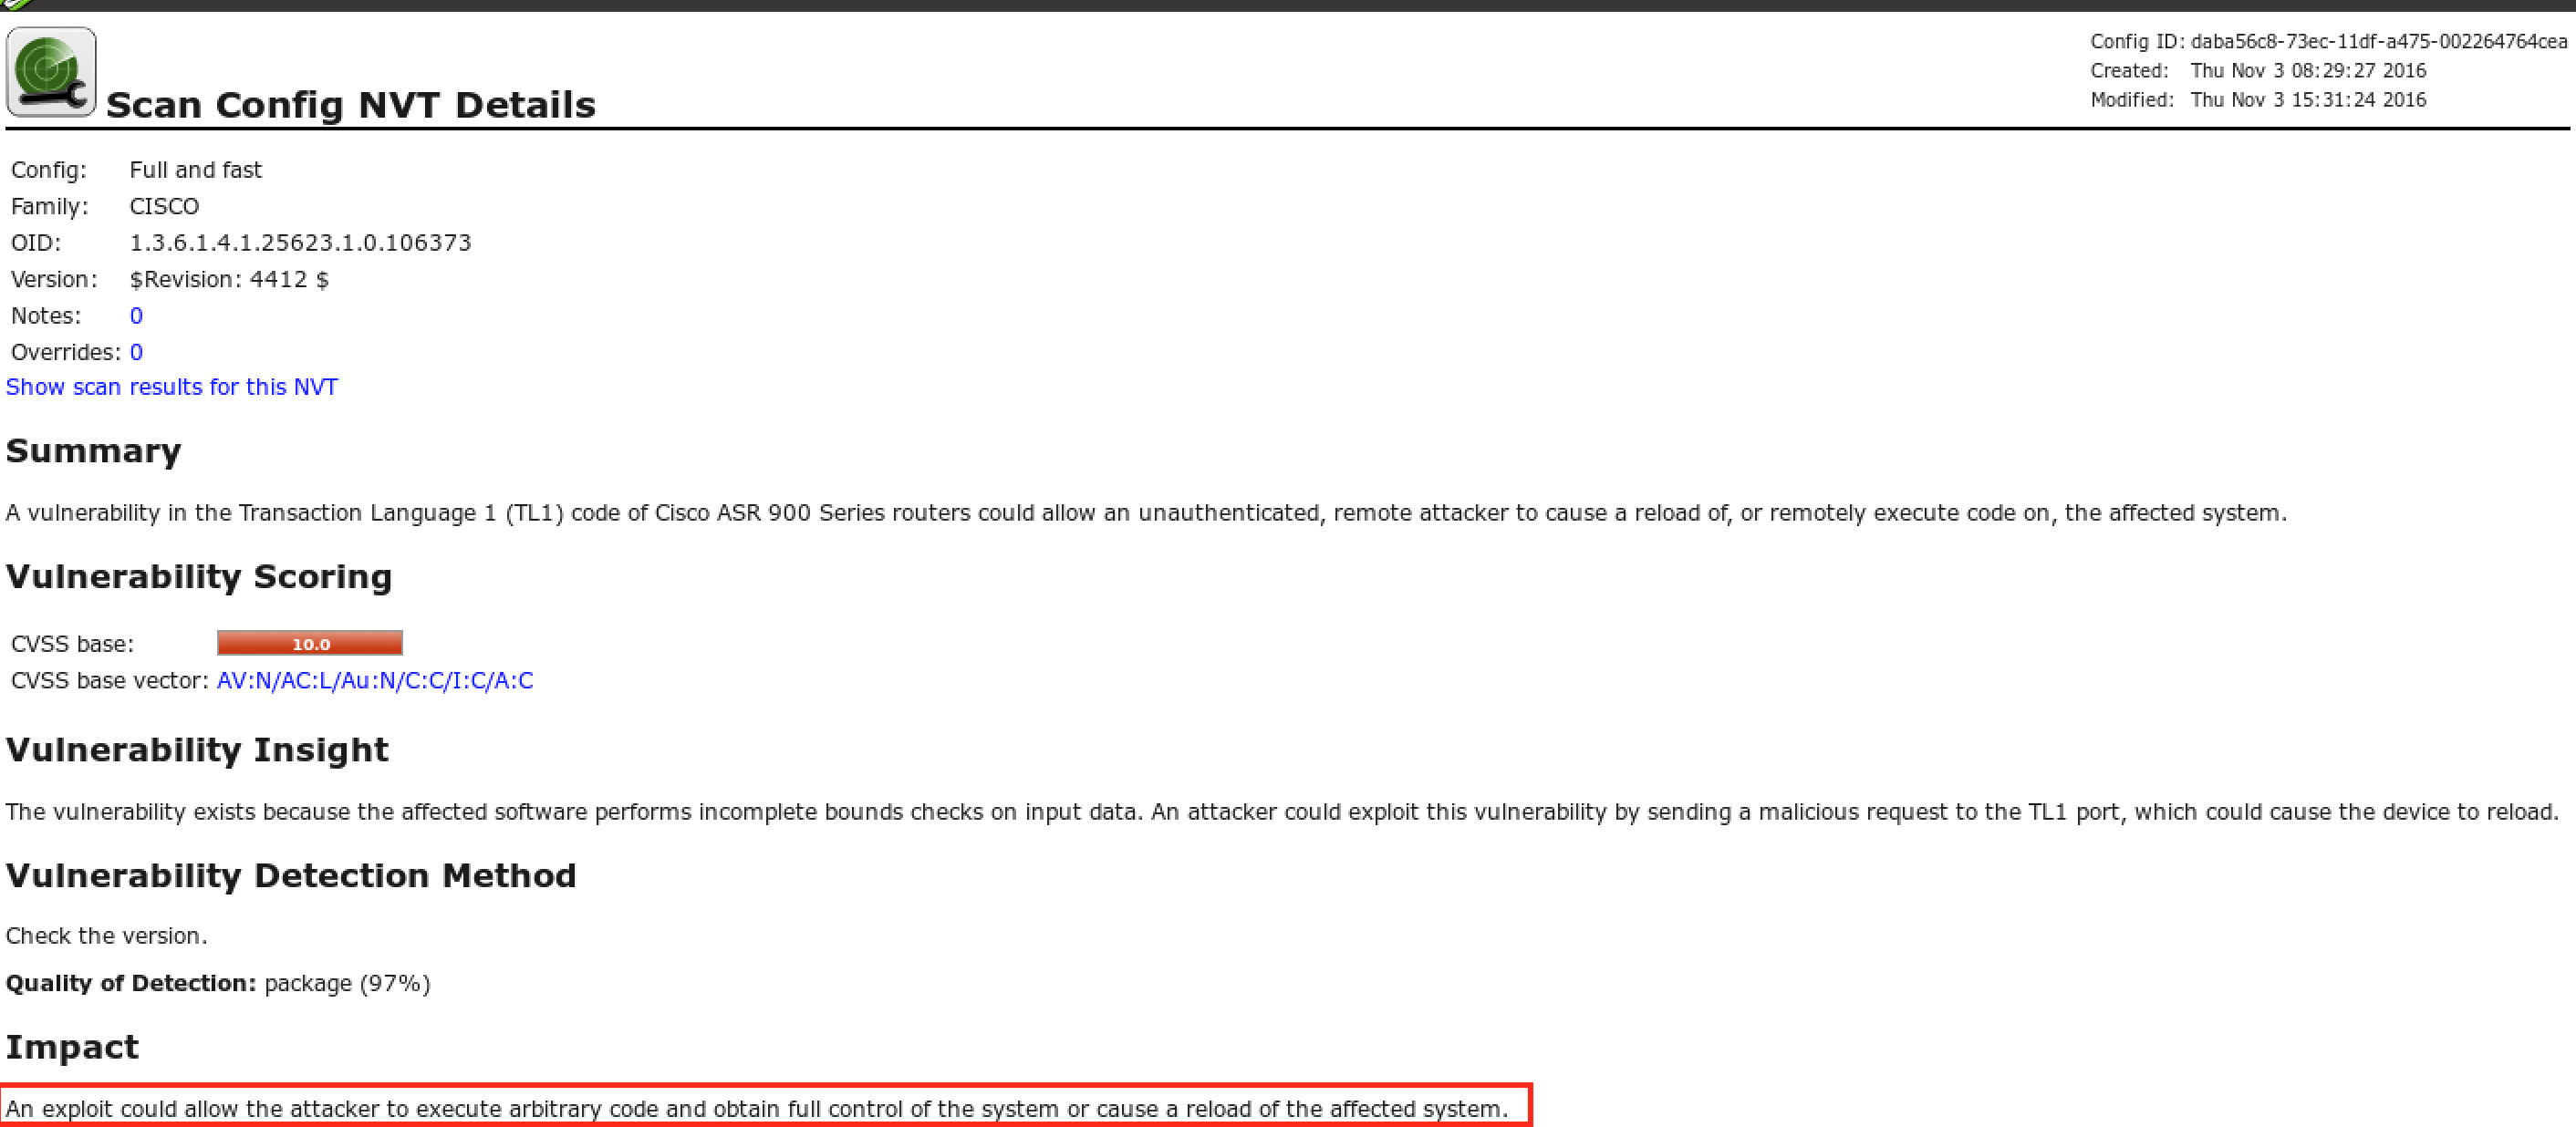
- 这个漏洞可以允许攻击者执行任意代码并获得系统的完全控制或导致受影响系统的重新加载。这也太可怕了吧!!!
- 这里有解决方案,但是貌似看不了,火狐版本有点低
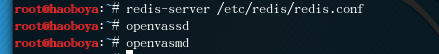
- 注意每次重启kali后都要执行图中三条命令
20155205 郝博雅 Exp6 信息搜集与漏洞扫描的更多相关文章
- 2018-2019-2 20165232 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165232 <网络对抗技术> Exp6 信息搜集与漏洞扫描 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容. 各种搜索技巧的应 D ...
- 2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描
2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描 实验目标 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术: 主机发现.端口扫描.O ...
- 2018-2019-2 20165221 【网络对抗技术】-- Exp6 信息搜集与漏洞扫描
2018-2019-2 20165221 [网络对抗技术]-- Exp6 信息搜集与漏洞扫描 目录 1. 实践目标 2. 实践内容 3. 各种搜索技巧的应用 a. 搜索网址的目录结构 b.使用IP路由 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165325 <网络对抗技术> Exp6 信息搜集与漏洞扫描 实验内容(概要) 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术 ...
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描 - 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口 ...
- 2018-2019-2 20165235 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165235 <网络对抗技术> Exp6 信息搜集与漏洞扫描 1.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 2.实践内容 (1)各种搜索技巧的应 ...
- 网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描
网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服 ...
- 2018-2019-2 网络对抗技术 20162329 Exp6 信息搜集与漏洞扫描
目录 Exp6 信息搜集与漏洞扫描 一.实践原理 1. 间接收集 2. 直接收集 3. 社会工程学 二.间接收集 1. Zoomeye 2. FOFA 3. GHDB 4. whois 5. dig ...
- Exp6 信息搜集与漏洞扫描 20165110
Exp6 信息搜集与漏洞扫描 20165110 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描 ...
随机推荐
- Task的在主线程处理异常信息的Helper类
最近使用task时候需要把异常记录日志,直接注入非单例模式的实例进入异步线程,在高并发情况下会出现一些问题. 所以需要把异常反馈给主线程 ,并且不在主线程里进行等待,研究相关资料后,自己写了一个简单的 ...
- 《DOM Scripting》学习笔记-——第四章 案列分析 JS美术馆(点击链接到图片)
实现效果:点击图片链接,可以在当前网页显示图片,并且显示图片标题. Html代码 <!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.1//EN&qu ...
- Cmake实践(Cmake Practice)第一部分
参考资料地址:https://github.com/Akagi201/learning-cmake/blob/master/docs/cmake-practice.pdf 一.初识cmake 1. C ...
- tcp,Socket,三次握手和四次挥手的图示
tcp的图示: Socket的图示: Socket原理图示: “三次握手”图示介绍: 客户端向服务器发送一个SYN J 服务器向客户端响应一个SYN K,并对SYN J进行确认ACK J+1 客户端再 ...
- 【笔记】Python基础一 :变量,控制结构,运算符及数据类型之数字,字符串,列表,元组,字典
一,开发语言介绍 高级语言:Java,C#,Python ==>产生字节码 低级语言:C,汇编 ==>产生机器码 高级语言开发效率高,低级语言运行效率 ...
- vue环境项目启动后因为eslint语法限制报错
报错太多,截取了一部分. 解决方法找到项目根目录的build 找到webpack.base.conf.js 打开js文件找到下图的位置 再重新启动项目就好了
- php使用redis的几种常见方式和用法
一.简单的字符串缓存 比如针对一些sql查询较慢,更新不频繁的数据进行缓存. <?php $redis = new Redis(); $redis->connect('127.0.0.1' ...
- PHP整理--PHP语法
PHP是一门动态交互的计算机语言,动态交互都需要服务器; 我们所了解过的静态交互都有:html,css,js: 1.我们学习PHP需要服务器,当我们没有服务器的条件时,PHPstudy给我们提供了一个 ...
- js学习之原生js实现懒加载
<!DOCTYPE html> <html> <head> <meta charset="utf-8" /> <title&g ...
- spring boot生成的war包运行时出现java.lang.NullPointerException: null
最近写了一个数据库同步的程序,见之前的博客,没有用到spring框架来集成,用的时纯Java代码.然后,项目经理要我把程序合到spring boot框架中,因为涉及到多数据源,时间又比较紧,同意我直接 ...