
4 CRM-权限管理rbac、github代码
1、引入权限组件rbac

1、settings配置app、中间件
INSTALLED_APPS = [

    ... ...

    'crm.apps.CrmConfig',

    "stark.apps.StarkConfig",

    'rbac.apps.RbacConfig',

]
中间件
MIDDLEWARE = [

    。。。。

    'rbac.service.rbac.ValidPermission',

]
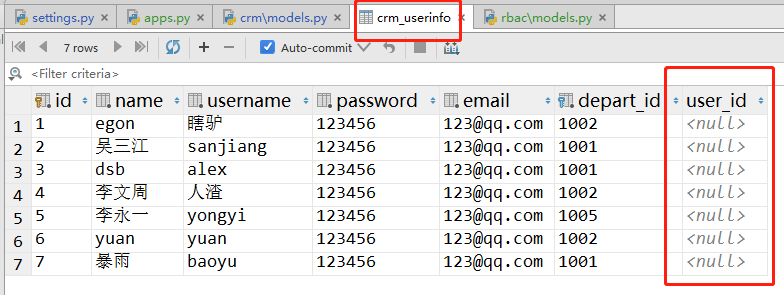
2、员工表UserInfo和rbac.User表关联 一对一
UserInfo中的用户名和密码也可删了,只留rbac.User中的用户名和密码。
添加新的字段
user= models.OneToOneField(to=User,null=True,on_delete=True)
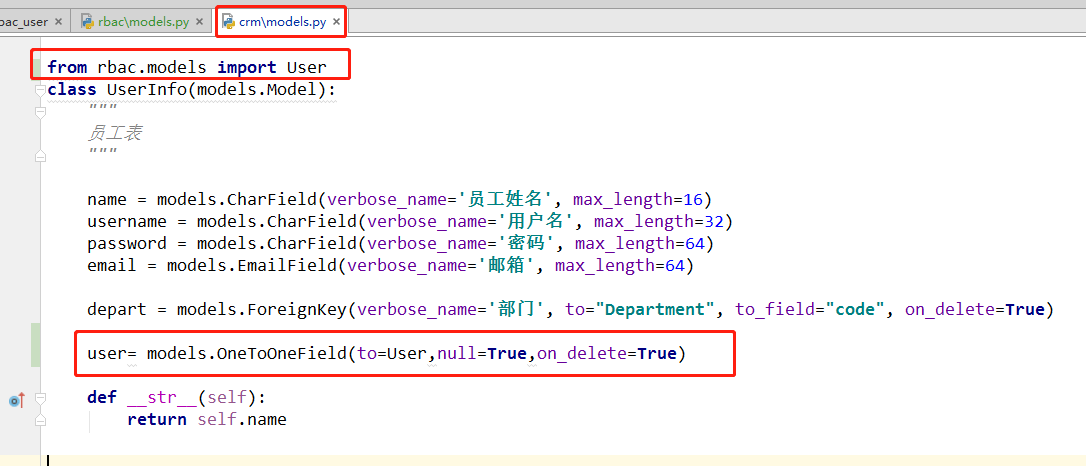
makemigrations migrate
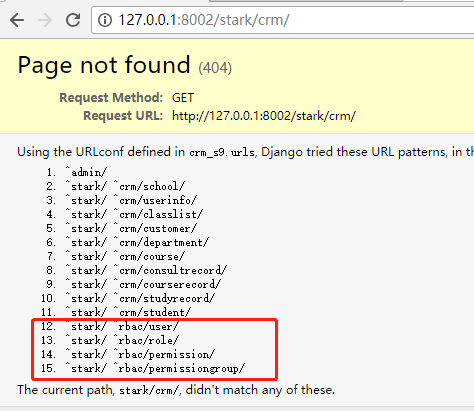
3、在rbac组件中添加starkadmin
rbac/stark.py
from stark.service.stark import site,ModelStark

from .models import *

class UserConfig(ModelStark):

    list_display = ['name','roles']

site.register(User,UserConfig)

site.register(Role)

class PermissionConfig(ModelStark):

    list_display = ['id','title','url','group','action']

site.register(Permission,PermissionConfig)

site.register(PermissionGroup)
2、分配权限
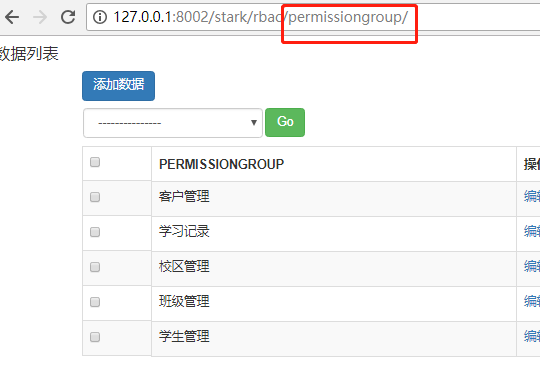
1、分配权限组
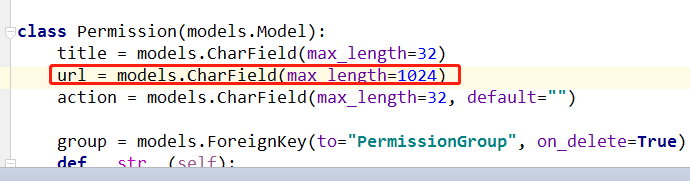 、
2、分配权限
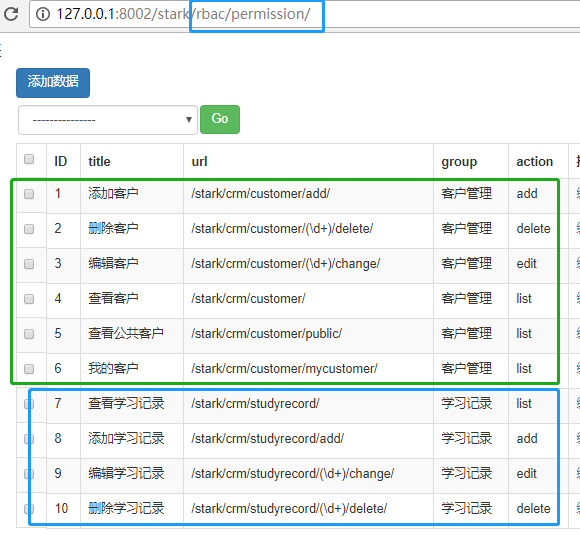
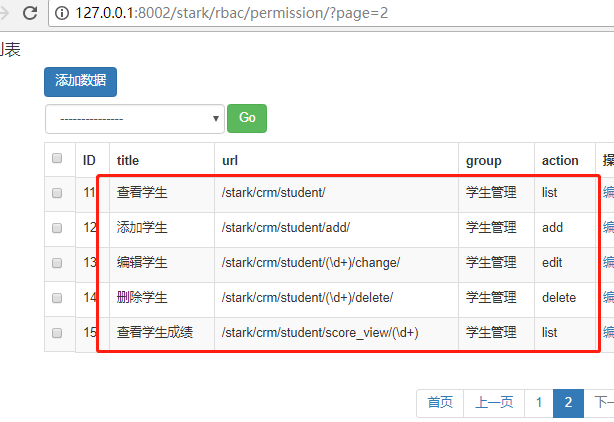
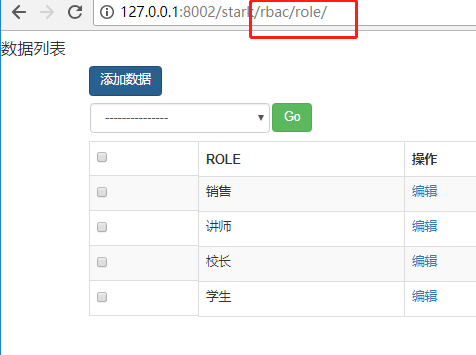
3、分配角色
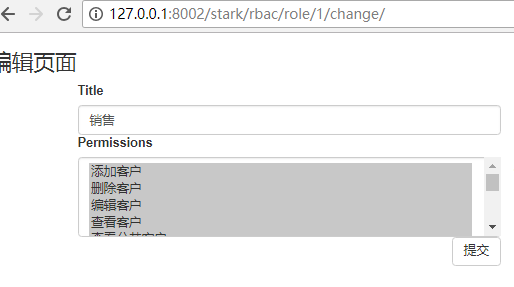
4、分配用户
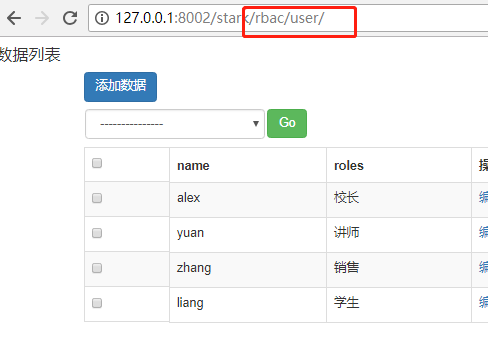
5、rbac用户与crm的用户一一对应

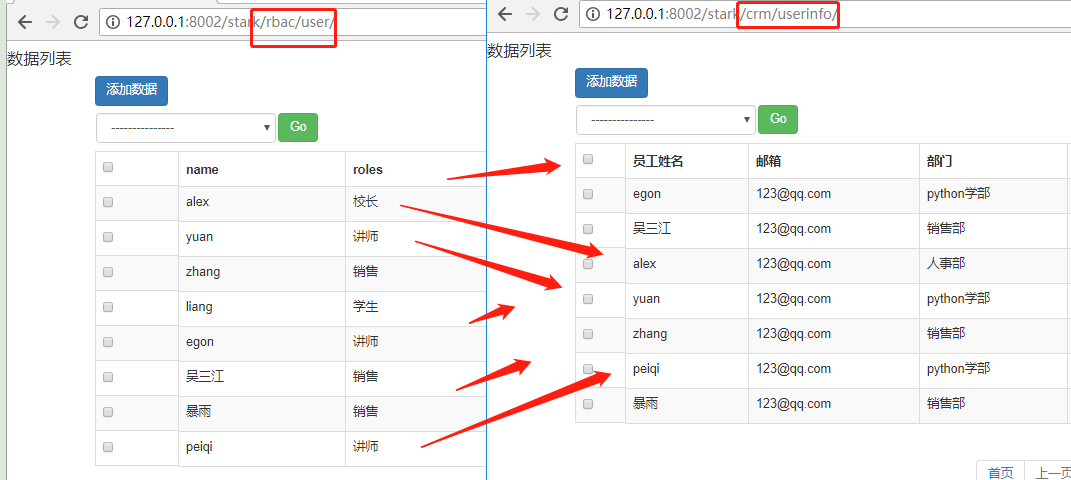
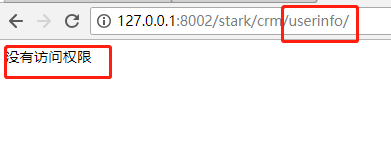
6、登录查看权限

url
from django.conf.urls import url

from django.contrib import admin

from crm import views

from stark.service.stark import site

urlpatterns = [

    url(r'^admin/', admin.site.urls),

    url(r'^stark/', site.urls),

    url(r'^login/', views.login),

]
crm/view login的视图
from django.shortcuts import render,HttpResponse

# Create your views here.

from rbac.models import User

from rbac.service.perssions import initial_session

def login(request):

    if request.method =='POST':

        user = request.POST.get('user')

        pwd = request.POST.get('pwd')

        user = User.objects.filter(name=user,pwd=pwd).first()

        if user:

            request.session['user_id']=user.pk

            # 注册权限到session中

            initial_session(request,user)

            return HttpResponse('登录成功')

    return render(request,'login.html',locals())
login.html
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

</head>

<body>

<form action="" method="post">

    {% csrf_token %}

    用户名: <input type="text" name="user">

    密码: <input type="password" name="pwd">

    <input type="submit">

</form>

</body>

</html>
3、登录、引入中间件
1、引入中间件
MIDDLEWARE = [

    。。。

    'rbac.service.rbac.ValidPermission',

]
2、不同的用户具有不同的权限
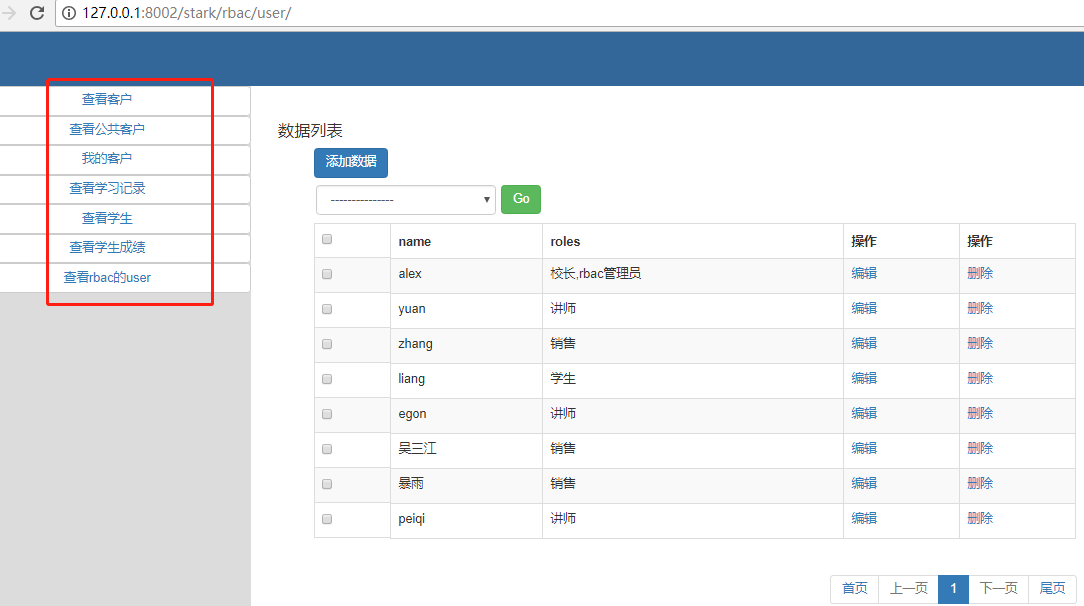
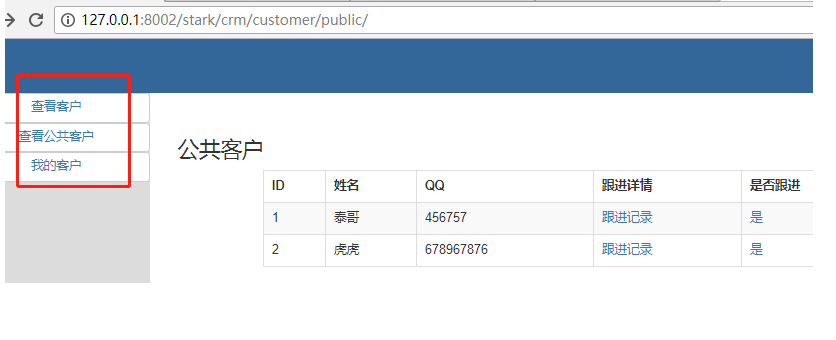
3、修改rbac显示premission的title
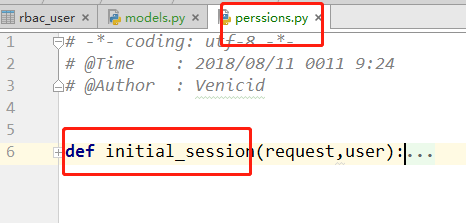
    # 注册菜单权限

    # permissions = user.roles.all().values("permissions__url", "permissions__action", "permissions__group__title").distinct()

    permissions = user.roles.all().values("permissions__url", "permissions__action", "permissions__title").distinct()

            # menu_permission_list.append((item["permissions__url"], item["permissions__group__title"]))  # 组的名称

            menu_permission_list.append((item["permissions__url"], item["permissions__title"]))

           # 用自己permission的title
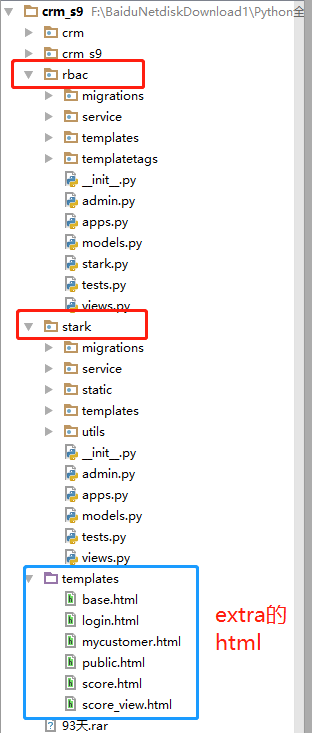
4、模板继承:与rbac的base.html相同
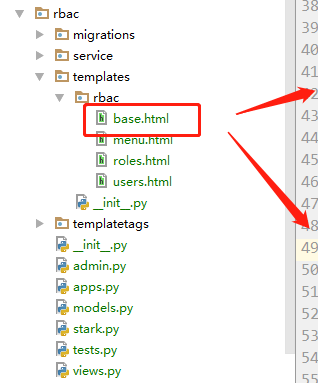
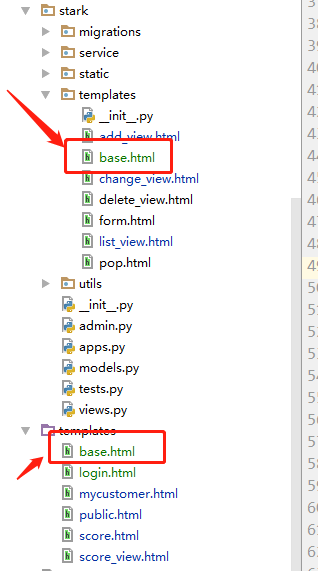
例如:chang_view.html
{% extends 'base.html' %}

{% block content %}

    <h3>编辑页面</h3>

    {% include 'form.html' %}

{% endblock %}
例如base.html
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

    <link rel="stylesheet" href="/static/bootstrap/css/bootstrap.css">

    <script src="/static/js/jquery-1.12.4.min.js"></script>

    <script src="/static/charts/highcharts.js"></script>

    <link rel="stylesheet" href="/static/css/add.css">

    <link rel="stylesheet" href="/static/css/list.css">

    <link rel="stylesheet" href="/static/css/base.css">

</head>

<body>

<div class="header">

    <span style="background-color: azure">{{ user.name }}</span>

</div>

<div class="container">

    {% load my_tags %}

    <div class="menu left">

        {% get_menu request %}

    </div>

    <div class="content right">

        {% block content %}

        {% endblock %}

    </div>

</div>

</body>

</html>
4、github代码
github代码 https://github.com/venicid/CRM_low
4 CRM-权限管理rbac、github代码的更多相关文章
- CRM权限管理
CRM权限管理 一.概念 权限管理就是管理用户对于资源的操作.本 CRM 系统的权限(也称作资源)是基于角色操作权限来实现的,即RBAC(Role-Based Access Control,基于角色的 ...
- devops-jenkins基于角色的权限管理RBAC
一. devops-jenkins基于角色的权限管理RBAC 1 安装角色的rbac角色管理 1.1) 点击系统管理 1.2) 选择插件管理 1.3) 选择可选插件,输入role搜索 1.4) 选择 ...
- php人员权限管理(RBAC)
在说权限管理前,应该先知道权限管理要有哪些功能: (1).用户只能访问,指定的控制器,指定的方法 (2).用户可以存在于多个用户组里 (3).用户组可以选择,指定的控制器,指定的方法 (4).可以添 ...
- 详解权限管理(RBAC)的实现方法
在说权限管理前,应该先知道权限管理要有哪些功能: ().用户只能访问,指定的控制器,指定的方法 ().用户可以存在于多个用户组里 ().用户组可以选择,指定的控制器,指定的方法 ().可以添加控制器和 ...
- thinkphp权限管理Rbac实例
首先,先建立Rbac那五张表(用户表,角色表,节点表,权限表,角色-用户表),后面四张可以在thinkphp中Rbac类里直接复制. 第二步,根据需求往那五张表里插入数据,注意:节点表里的节点名称一定 ...
- 权限管理RBAC模型概述
一.什么是RBAC模型 RBAC模型(Role-Based Access Control:基于角色的访问控制)模型是比较早期提出的权限实现模型,在多用户计算机时期该思想即被提出,其中以美国George ...
- Django_用户权限管理rbac
组成部分 1.初始化权限:login视图initial_permission,把权限信息放入session.initial_permission函数生成权限列表.菜单列表 2.中间件验证权限:在第一次 ...
- php 人员权限管理(RBAC)
一.想好这个权限是什么? 就做一个就像是vip的功能,普通用户和vip用户的功能是不一样的,先来考虑一下数据库怎么设计 肯定要有用户表.还有用户所用的角色.然后就是权限功能表:可是在这里面有关联也就 ...
- day25 crm 权限管理 通用的增删改查框架
代码: https://github.com/liyongsan/git_class/tree/master/day25/LuffyCRM
- 权限管理-RBAC
(一)RBAC 通过用户与角色关联,角色与操作的关联实现用户与操作的关联 (二)权限细分 (三)数据库设计 (四)程序设计 (五)权限与应用程序 (1)应用URL实现程序权限控制 (2)应用code实 ...
随机推荐
- 转:动态table分页(ORCALE)
前端:<table style="width: 100%;"> <tr> <td> 搜索字: <asp:TextBox ID=" ...
- [翻译] popping
https://github.com/schneiderandre/popping Popping is a collection of animation examples for iOS apps ...
- idea指定SpringBoot启动.properties文件
比如我的项目下有2个.properties文件,一个是application.properties,一个是application-local.properties,在本地的时候想指定用applicat ...
- 学习日期时间控件 daterangepicker
aterangepicker 是一款日期时间控件,可选择“年,月,日,时,分,秒”,可选择单面板,也可选择双面板(起止时间). 单面板示例:daterangepicker 单面板 codepen 在线 ...
- vue 校验插件 veeValidate使用
1.内置的校验规则 after{target} - 比target要大的一个合法日期,格式(DD/MM/YYYY) alpha - 只包含英文字符 alpha_dash - 可以包含英文.数字.下 ...
- Centos7使用yum安装Mysql5.7.19的详细步骤(可用)
Centos7的yum源中默认是没有mysql,因为现在已经用mariaDB代替mysql了. 首先我们下载mysql的repo源,我们可以去mysql官网找最新的repo源地址 地址: https: ...
- 基于easyui开发Web版Activiti流程定制器详解(六)——Draw2d详解(二)
回顾: 上一篇我们介绍了Draw2d整体结构,展示了组件类关系图,其中比较重要的类有Node.Canvas.Command.Port.Connection等,这篇将进一步介绍Draw2d如何使用以及如 ...
- Java 持久化发展历程
- 学习python第四天——Oracle分组
1.分组的概念: 关键字:group by子句 结论:在select列表中如果出现了聚合函数,不是聚合函数的列,必须都要定义到group by子句的后面 需求: 查询公司各个部门的平均工资? sele ...
- Java认证与授权服务JAAS基础概念
转:http://www.nosqlnotes.com/technotes/jaas-concept/ JAAS是”Java Authentication and Authorization Serv ...