
使用SSL安全证书和nginx配置将域名HTTPS化
一、在阿里云后台申请免费版证书:
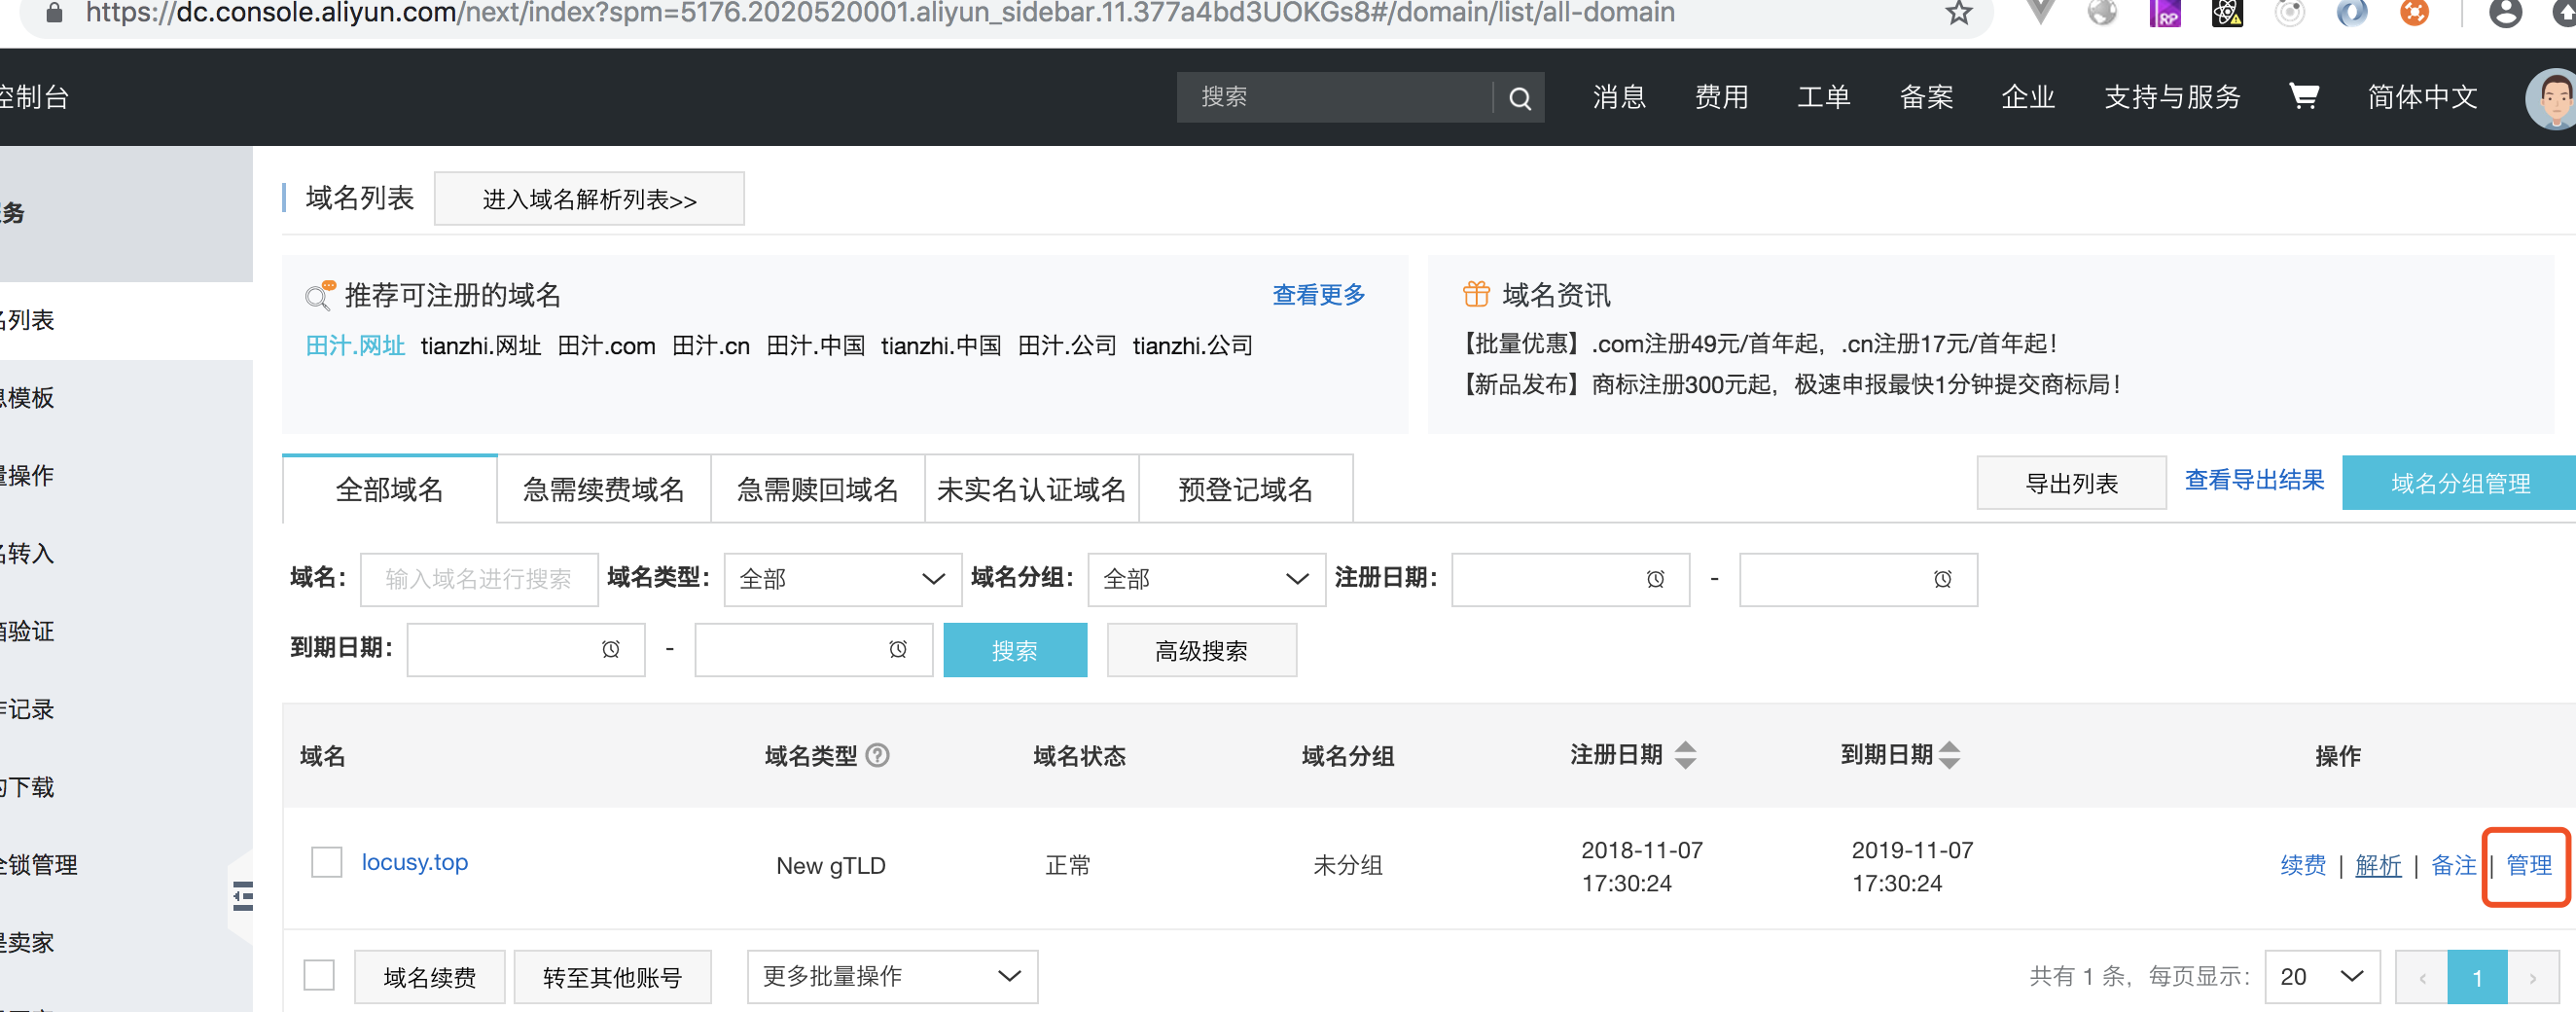
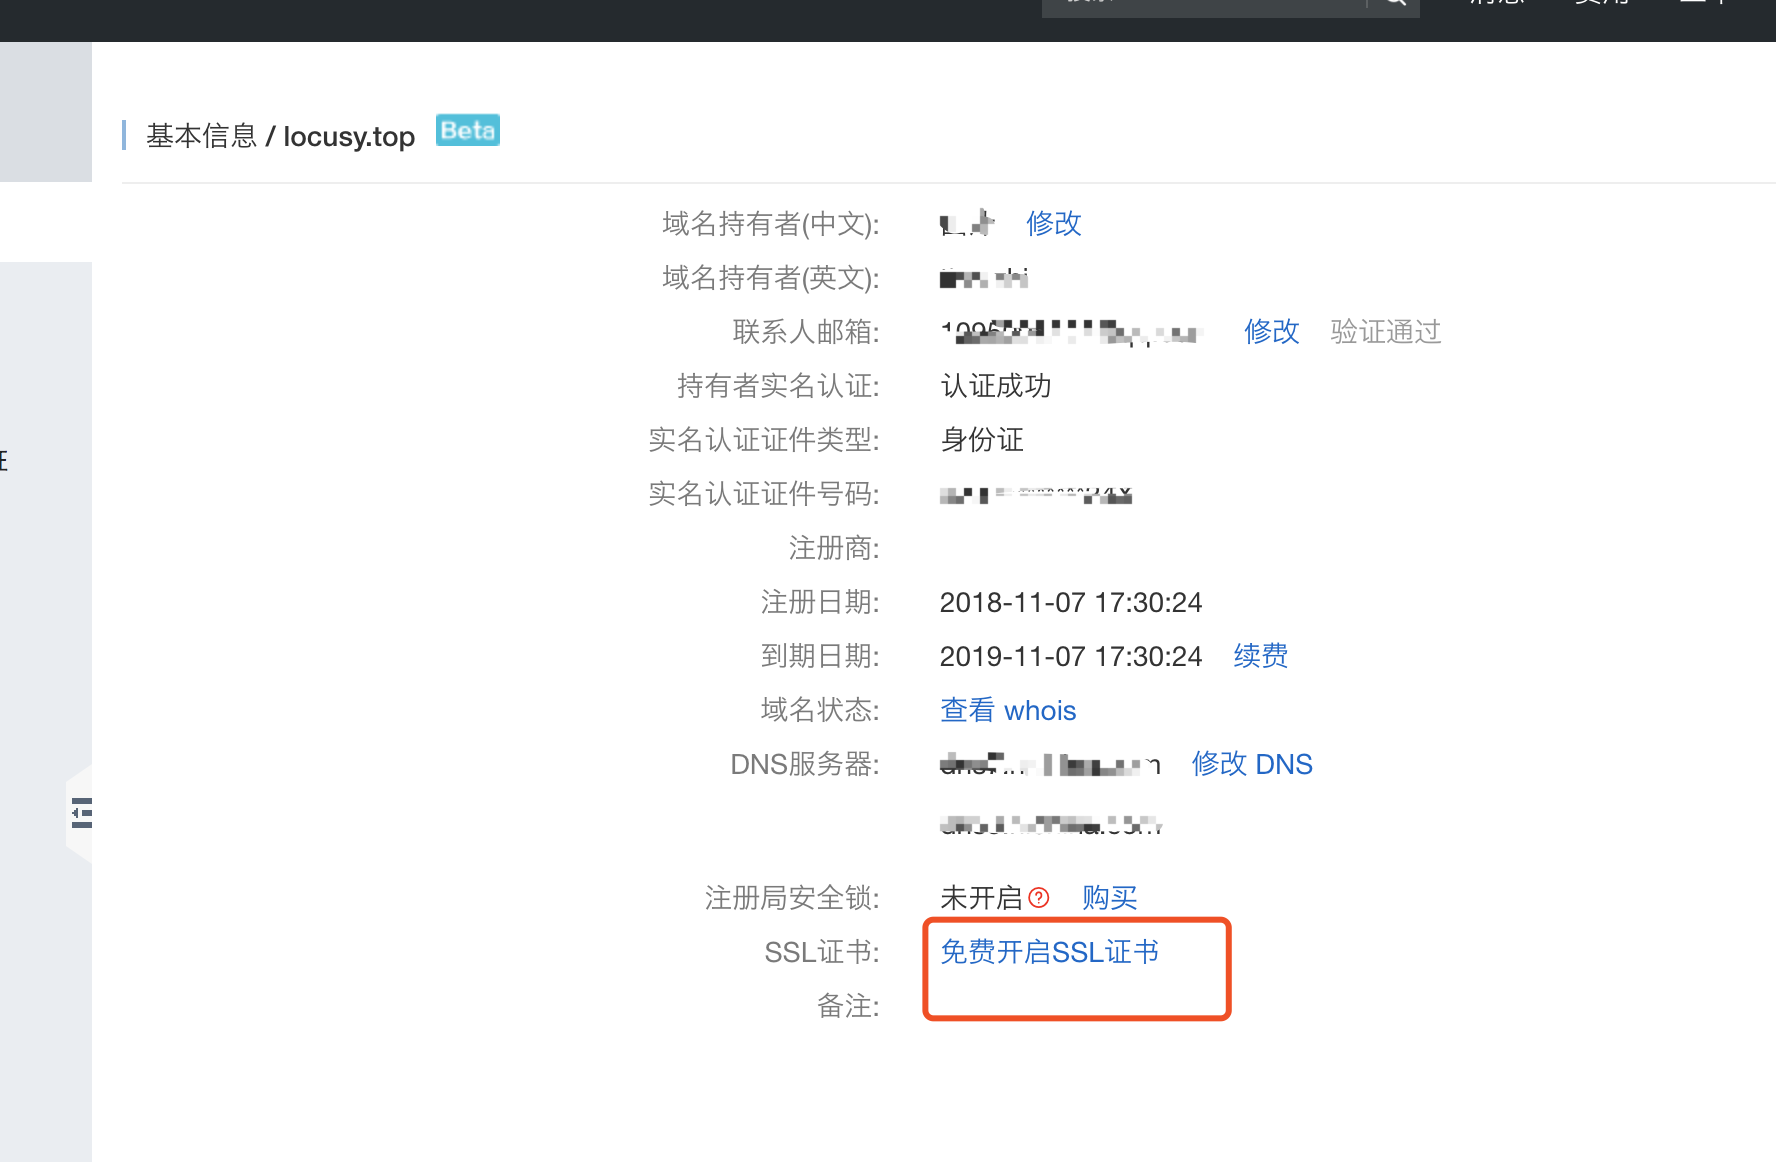
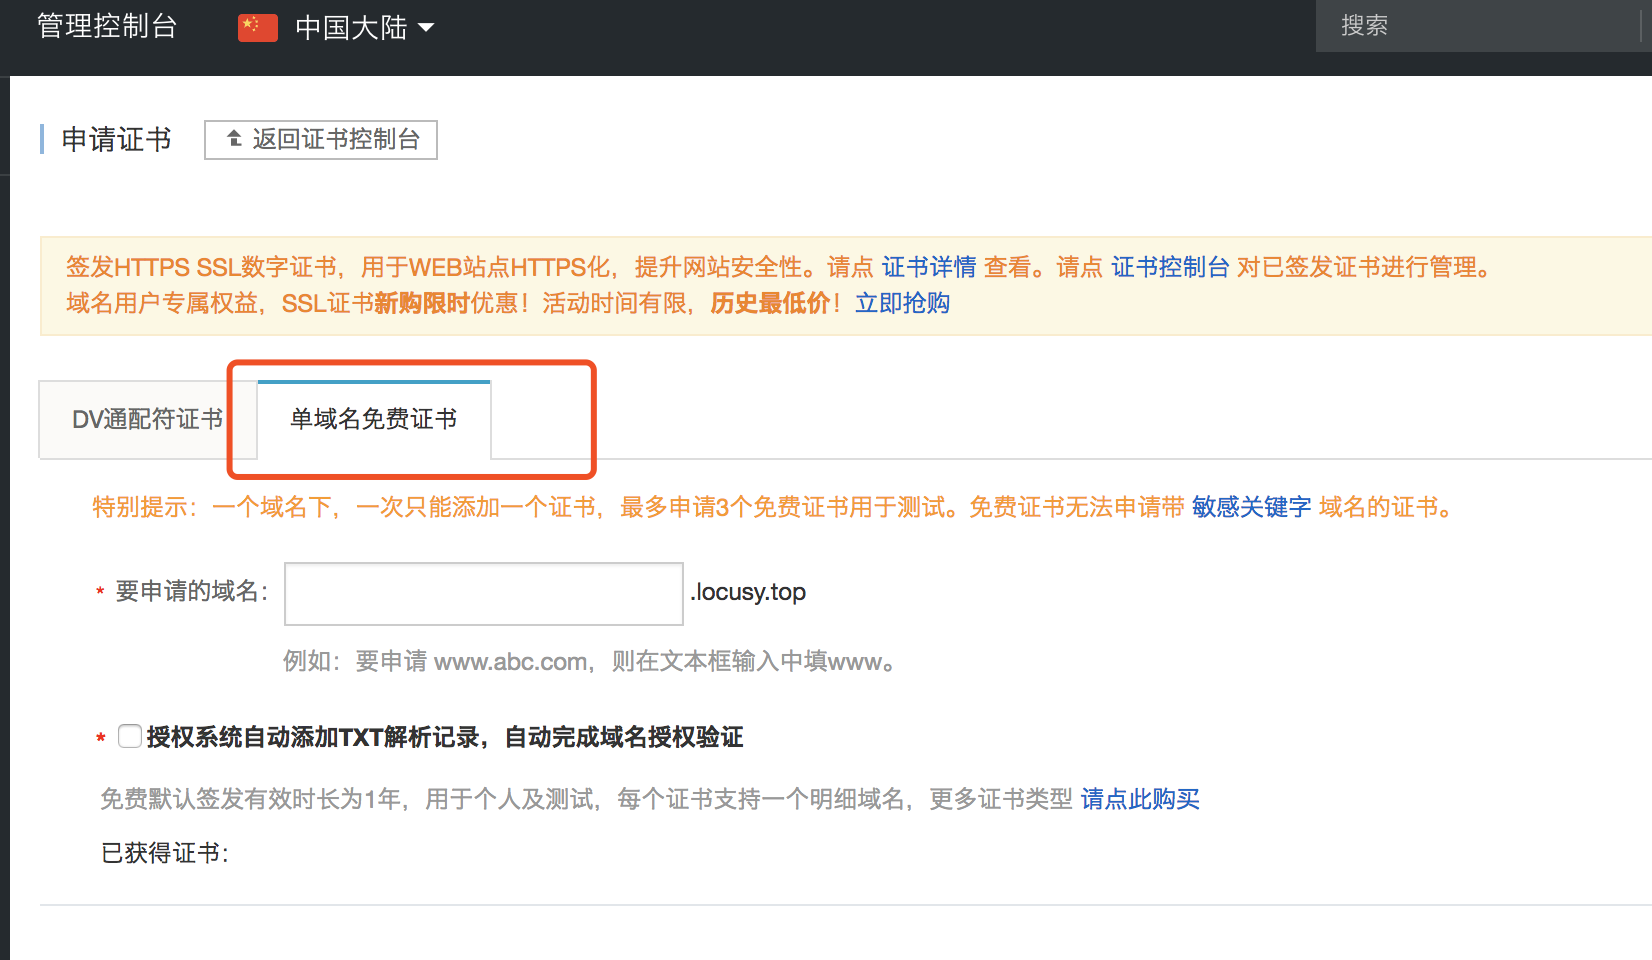

二、在域名解析里面添加记录:

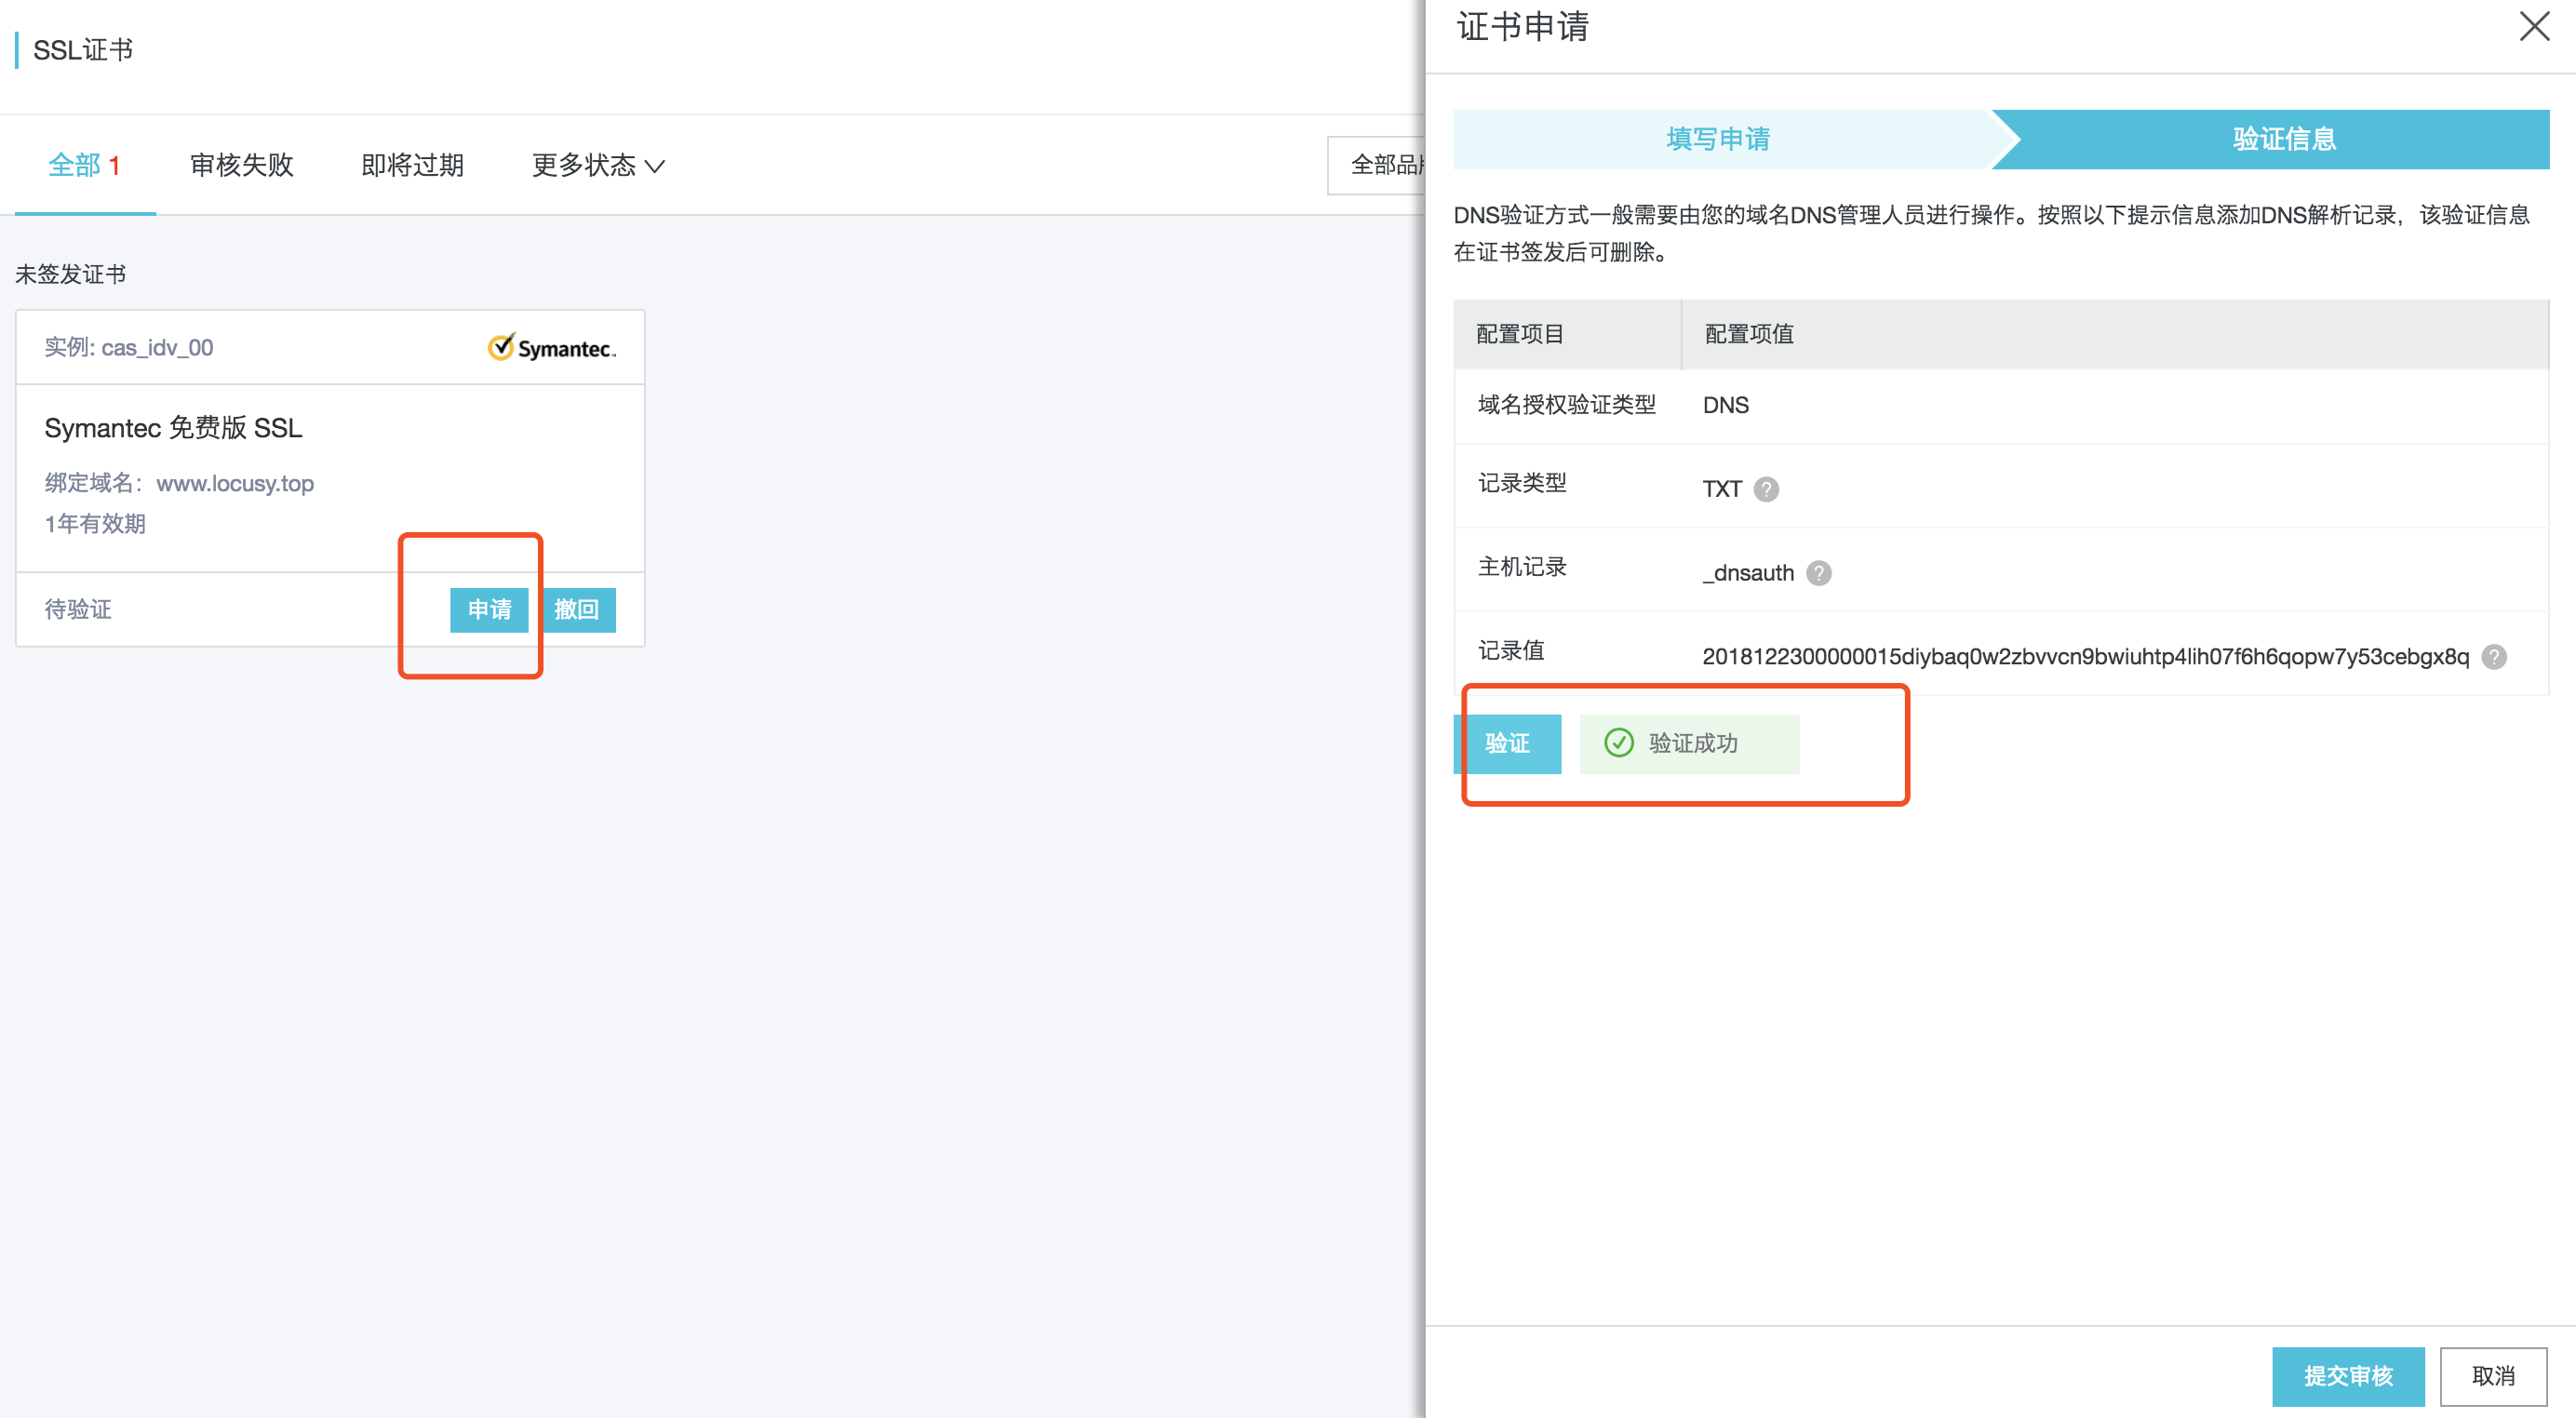
三、提交审核:

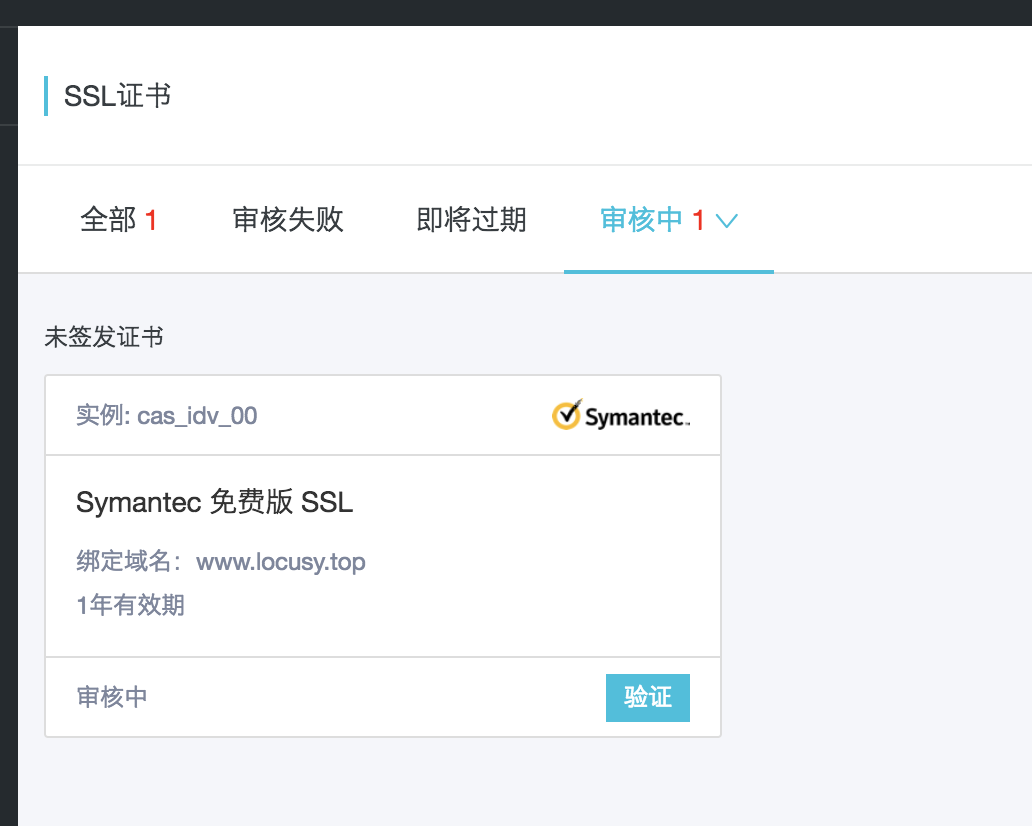
四、等待审核通过后,下载nginx证书:
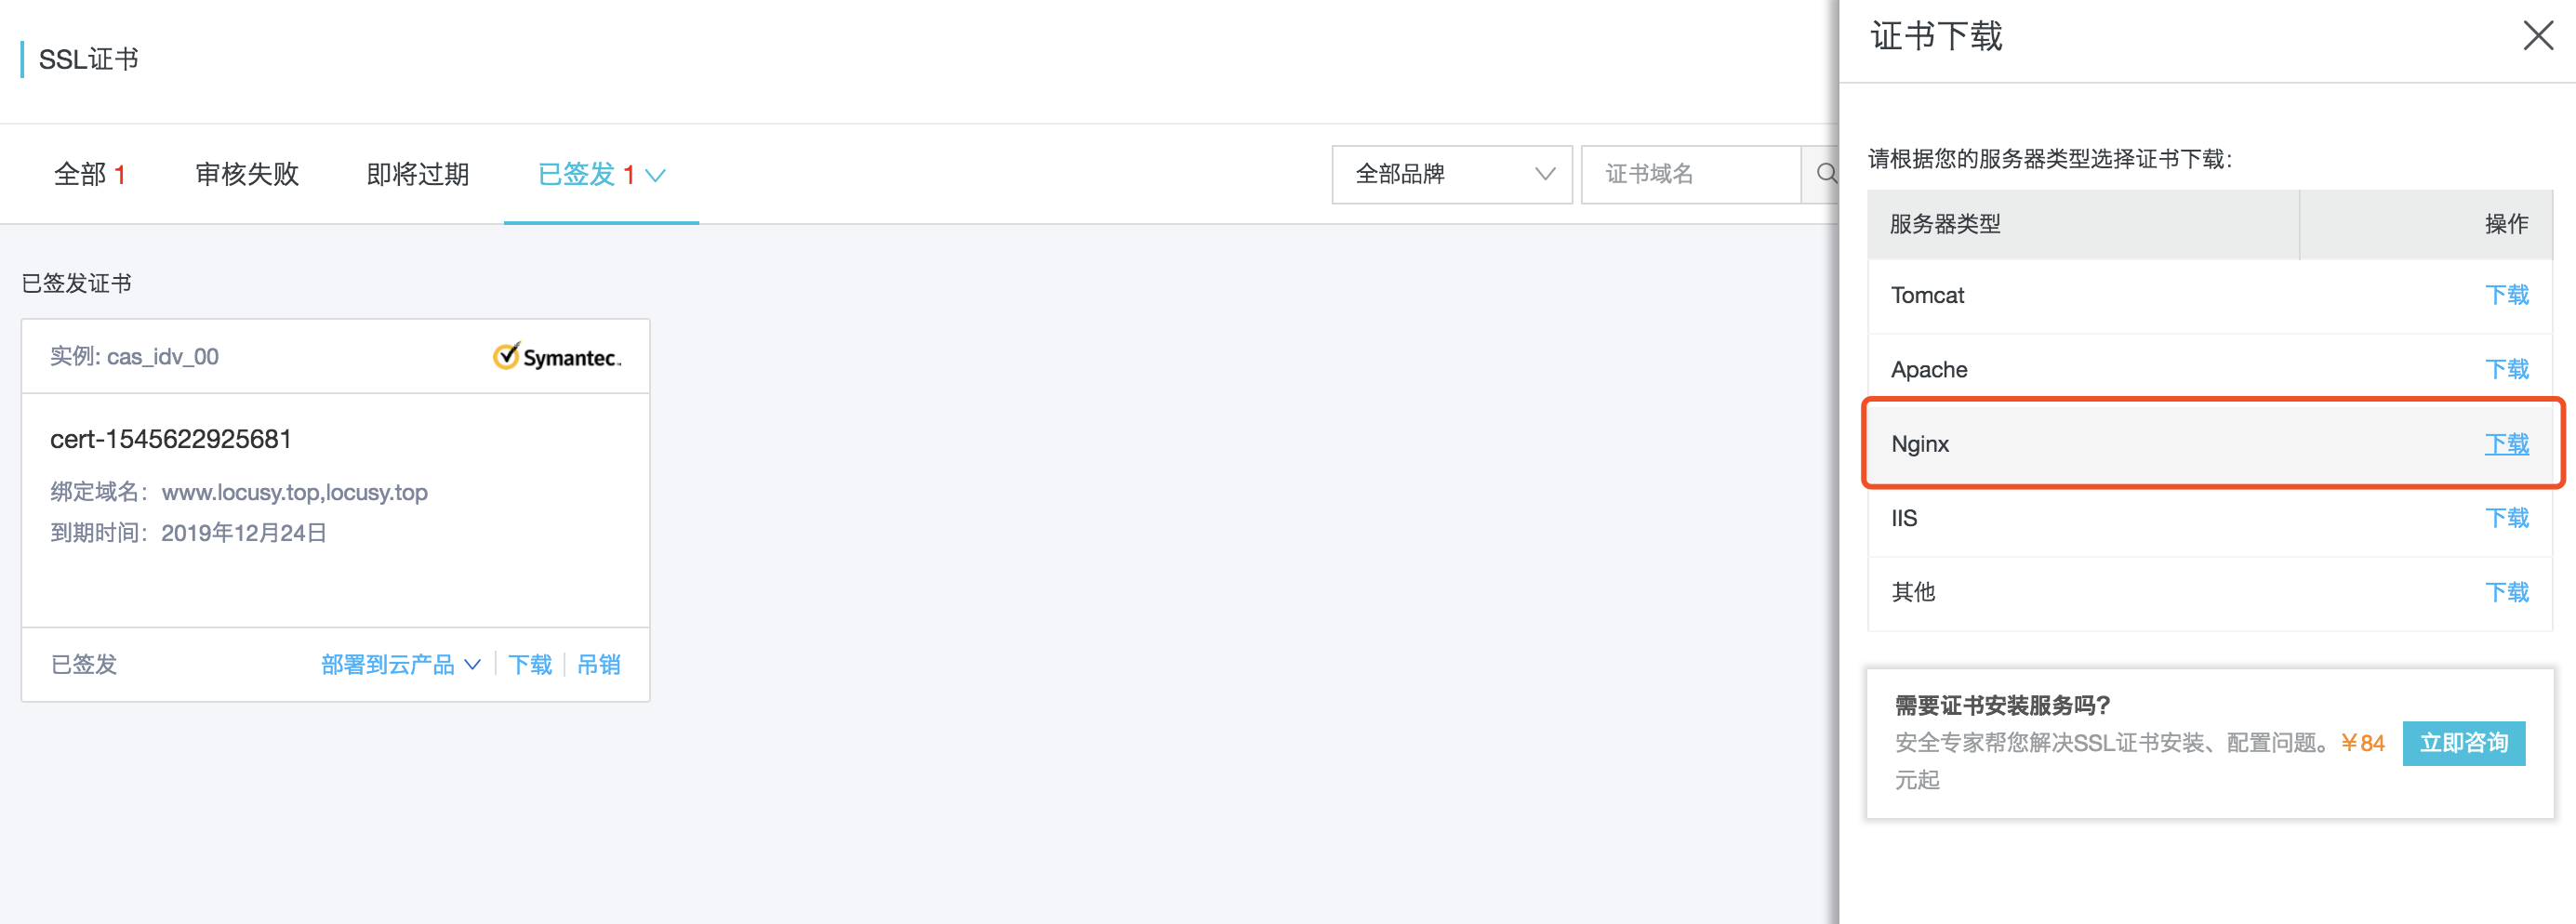
五、按照文档修改nginx配置文件:
https://help.aliyun.com/knowledge_detail/95491.html?spm=a2c4g.11186623.2.12.35e134f1kGVUlT
1、进入本地命令行,将本地的证书文件远程传送到服务器,记得加上端口:
scp -P 8290 ./1652724_www.locusy.top.key root@47.94.208.76:/root/
scp -P 8290 ./1652724_www.locusy.top.pem root@47.94.208.76:/root/

2、在服务器端查看文件是否拷贝成功:

3、在/ect/nginx目录下新建文件夹cert :
mkdir cert
4、将证书文件加到/etc/nginx/cert文件夹下面:
mv 1652724_www.locusy.top.key /etc/nginx/cert/
mv 1652724_www.locusy.top.pem /etc/nginx/cert/
5、服务器端进入nginx配置的目录:
/etc/nginx/conf.d
6、打开www-locusy-top.conf文件,配置如下:
server {

        listen 80;

        server_name www.locusy.top;

        root /www/temp/blog/public/client;

        index index.html;

        location ~ .*\.(jpg|jpeg|gif|png|ico|css|js|pdf|txt)$ {

                root /www/temp/blog/public;

        }

        rewrite ^(.*)$  https://$host$1 permanent;

#       return 301 https://www.locusy.top$request_uri;

}

server {

        listen 443;

        server_name www.locusy.top;

        ssl on;

        ssl_certificate   cert/1652724_www.locusy.top.pem;

        ssl_certificate_key  cert/1652724_www.locusy.top.key;

        ssl_session_timeout 5m;

        ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;

        ssl_protocols TLSv1 TLSv1.1 TLSv1.2;

        ssl_prefer_server_ciphers on;

        root /www/temp/blog/public/client;

        index index.html;

        location ~ .*\.(jpg|jpeg|gif|png|ico|css|js|pdf|txt)$ {

                root /www/temp/blog/public;

        }

#       if ($ssl_protocol = "") {

#               rewrite ^(.*) https://$host$1 permanent;

#       }

}
7、检查nginx配置问题:
nginx -t
8、重启nginx:
nginx -s reload
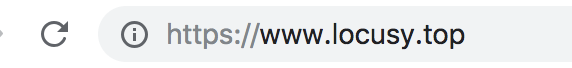
六:打开网址测试,跳转到https成功:
使用SSL安全证书和nginx配置将域名HTTPS化的更多相关文章
- 购买https证书以及nginx配置https
文章来源 运维公会:购买https证书以及nginx配置https 1.https的作用 https的全名是安全超文本传输协议,是在http的基础上增加了ssl加密协议.在信息传输的过程中,信息有可能 ...
- Nginx配置同一个域名同时支持http与https两种方式访问
Nginx配置同一个域名http与https两种方式都可访问,证书是阿里云上免费申请的 server{listen 80;listen 443 ssl;ssl on;server_name 域名;in ...
- 使用nginx配置二级域名
使用nginx配置二级域名 2018.11.21 11:51:17字数 613阅读 170 最近想把三个项目配在一个服务器上,于是想使用nginx配置二级域名实现. 1.域名添加解析 我的是阿里云的域 ...
- 腾讯云申请SSL证书与Nginx配置Https
0x00 为什么要安装证书 信息传输的保密性 数据交换的完整性 信息的不可否认性 交易者身份确定性 如今各大浏览器厂商不断推进Https安全访问强制性要求,为了避免以后网站数据量增多时安装证书造成不必 ...
- linux 系统自签免费ssl证书和nginx配置
首先执行如下命令生成一个key openssl genrsa -des3 -out ssl.key 1024 然后他会要求你输入这个key文件的密码.不推荐输入.因为以后要给nginx使用.每次rel ...
- centos7利用acme.sh获取Let's Encrypt的永久免费ssl证书并配置网站域名https访问
acme.sh介绍:https://github.com/Neilpang/acme.sh/wiki/%E8%AF%B4%E6%98%8E github:https://github.com/Neil ...
- nginx配置自签名https
nginx配置https是需要CA颁发证书的,为了测试方便,我们可以使用自签名证书 1.如何生成自签名证书 1.1:我们需要为服务端和客户端准备私钥和公钥: //生成服务器端私钥 openssl ge ...
- nginx 配置多个 https 域名访问
需要此操作的原因 在服务器上部署了 halo blog 以后,这次需要部署另外一个项目,但是又不想使用 ip + port,因此选择使用 nginx 配置多个域名访问. nginx 配置 server ...
- nginx配置多域名映射方法(本地hosts)
本地测试网站的时候如果不想用localhost/xxxx的形式访问,可能就需要修改hosts文件来映射了,但是一个网站还好,假如有多个网站的话就不行了. 这时就需要配置多域名映射 比如hosts中配置 ...
随机推荐
- python常见的报错提示
在运行或编写一个程序时常会遇到错误异常,这时python会给你一个错误提示类名,告诉出现了什么样的问题(Python是面向对象语言,所以程序抛出的异常也是类).能很好的理解这些错误提示类名所代表的意思 ...
- Java报错信息 java.lang.SecurityException: Prohibited package name: java.xxx
package java.yun.System; public class SystemOut { public static void main(String[] args) { System.ou ...
- 树莓派使用modbus与stm32通信
树莓派+stm32开发板通信树莓派上使用java+jamod实现.jamod官网stm32使用freemodbus实现
- PCB泪滴设计
操作:选择[Tools]-->[Teardrops],快捷键T+E.打开[Teardrop Options]对话框进行设置.如下图所示: 对话框面板介绍 [General] 1.该区域的[Pad ...
- java.lang.ClassNotFoundException: com.mysql.jdbc.Drive
Linux下使用eclipse开发web项目,运行的时候出现 Java.lang.ClassNotFoundException: com.MySQL.jdbc.Driver,解决办法如下: 1.导入M ...
- Java并发编程阅读笔记-Java监视器模式示例
1.前言 书中在解释Java监视器模式的时候使用了一个车辆追踪器例子,根据不同的使用场景给出了不同的实现和优化. 2.监视器模式示例 实现一个调度车辆的"车辆追踪器",每台车使用一 ...
- .NET Core使用Quartz执行调度任务进阶
一.前言运用场景 Quartz.Net是一个强大.开源.轻量的作业调度框架,在平时的项目开发当中也会时不时的需要运用到定时调度方面的功能,例如每日凌晨需要统计前一天的数据,又或者每月初需要统计上月的数 ...
- [转]为什么复制构造函数的参数需要加const和引用
[转]为什么复制构造函数的参数需要加const和引用 一.引言 1.0在解答这个问题之前,我们先跑个小程序,看下调用关系. #include <iostream> using namesp ...
- Lnmp一键脚本
#!/bin/bash #================================================================ # Copyright (C) 2018 A ...
- python 自学之路-Day Two
Day1补充部分 模块初识 模块就是由其他人写好的功能,在程序需要的时候进行导入,直接使用,也叫库. 库有标准库和第三方库,所谓标准库,就是不需要安装就可以直接使用的,自带的:第三方库,就是需要进行下 ...