
在web项目中使用shiro(认证、授权)
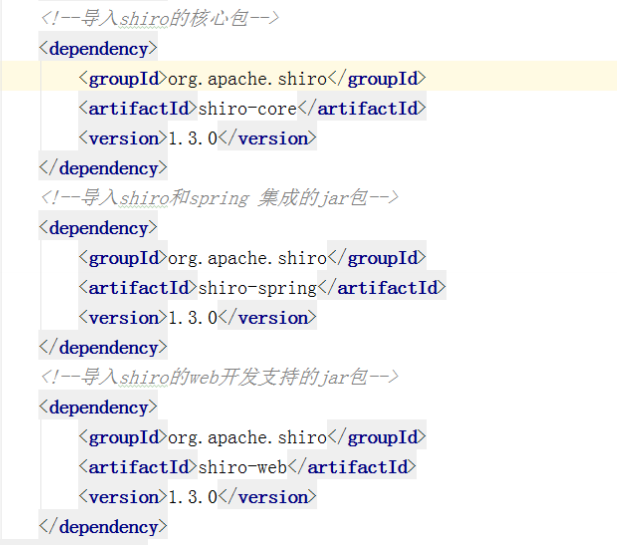
<filter>

<filter-name>shiroFilter</filter-name>

<filter-class>org.springframework.web.filter.DelegatingFilterProxy</filter-class>

<init-param>

<!--保证该过滤器的生命周期和spring 工厂中shiro过滤器对象的生命周期一致-->

<param-name>targetFilterLifecycle</param-name>

<param-value>true</param-value>

</init-param>

<!--声明该过滤器代理工厂类中的id为什么的shiro过滤器对象-->

<init-param>

<param-name>targetBeanName</param-name>

<param-value>shiroFilter</param-value>

</init-param>

</filter>

<filter-mapping>

<filter-name>shiroFilter</filter-name>

<url-pattern>/*</url-pattern>

</filter-mapping>
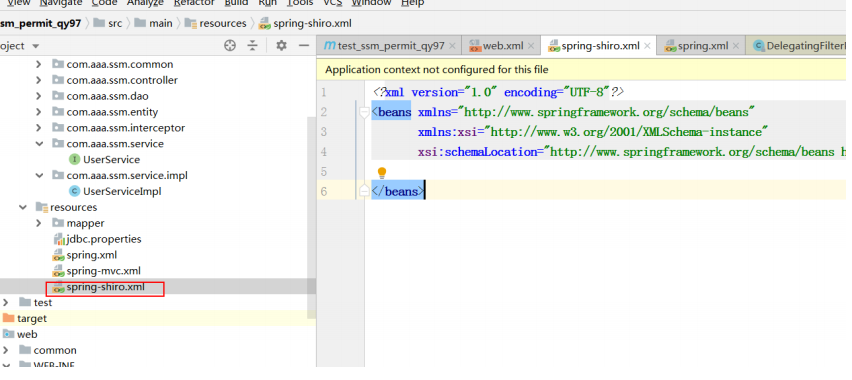
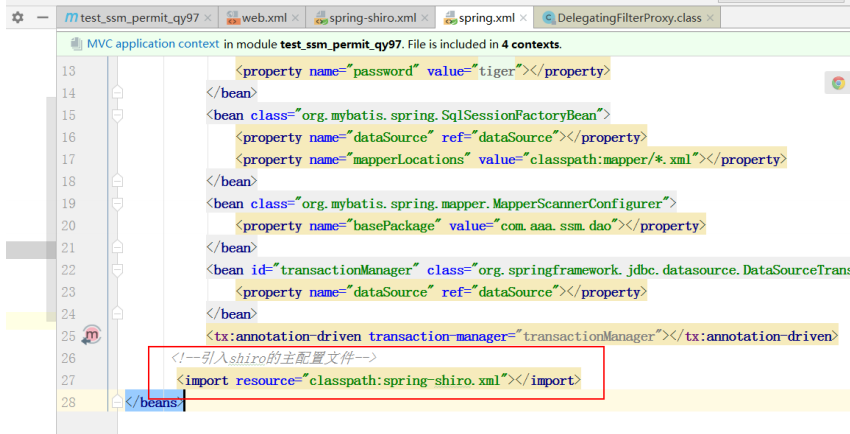
/**

* 实现自定义域

* Authorization 授权(权限校验)

*

* Authentication 认证(登录校验)

*

*/

public class AuthRealm extends AuthorizingRealm {

@Autowired

private UserService userService;

//获取授权信息

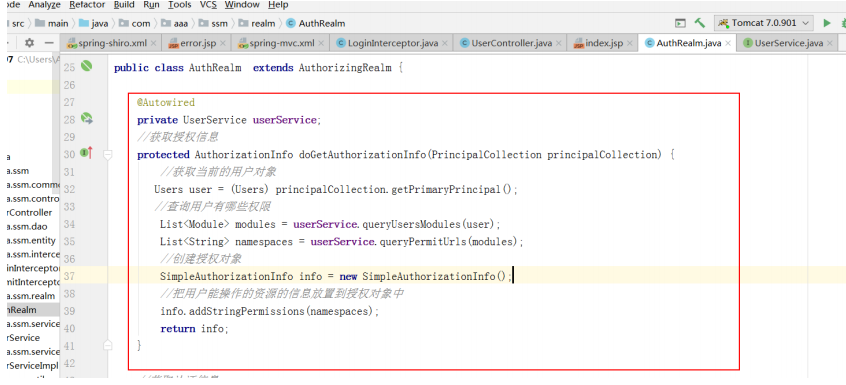
protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principalCollection) {

return null;

}

//获取认证信息

protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken token) throws

AuthenticationException {

//获取用户名 不过一般往shiro中放置用户身份信息的时候,不直接放用户名字符串,放用户对象

String username = token.getPrincipal().toString();

//有了用户名,要根据用户名在数据库中查询用户对象

Users user = userService.findByUsername(username);

//判断如果用户对象不存在,抛出UnknownAccountException

if(user==null){

throw new UnknownAccountException("用户名不存在");

}

//封装用户的身份对象 返回这个身份对象

SimpleAuthenticationInfo info = new SimpleAuthenticationInfo(user,user.getPassword(),"authRealm");

return info;

}

}
<?xml version="1.0" encoding="UTF-8"?>

<beans xmlns="http://www.springframework.org/schema/beans"

xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"

xsi:schemaLocation="http://www.springframework.org/schema/beans

http://www.springframework.org/schema/beans/spring-beans.xsd">

<!--创建自定义域对象-->

<bean id="authRealm" class="com.aaa.ssm.realm.AuthRealm"></bean>

<!--创建shiro的安全管理器对象-->

<bean id="securityManager" class="org.apache.shiro.web.mgt.DefaultWebSecurityManager">

<!--要声明域,在域中读取认证和授权的数据-->

<property name="realm" ref="authRealm"></property>

</bean>

<!--创建shiro的过滤器对象-->

<bean id="shiroFilter" class="org.apache.shiro.spring.web.ShiroFilterFactoryBean">

<!--要注入安全管理器对象-->

<property name="securityManager" ref="securityManager"></property>

<!--配置登录请求的路径-->

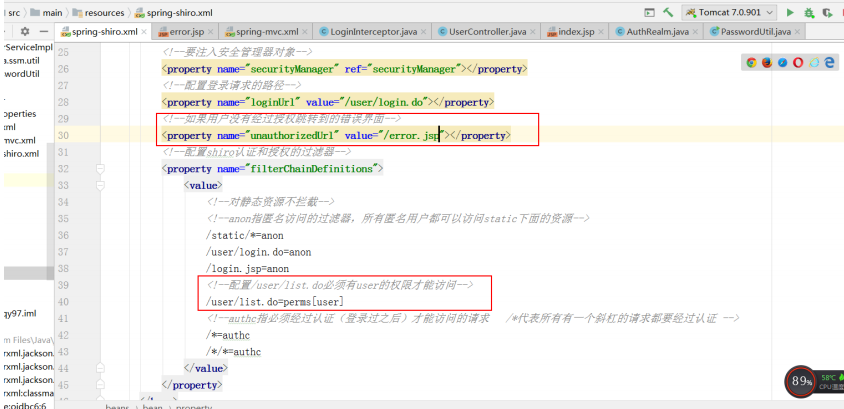
<property name="loginUrl" value="/user/login.do"></property>

<!--配置shiro认证和授权的过滤器-->

<property name="filterChainDefinitions">

<value>

<!--对静态资源不拦截-->

<!--anon指匿名访问的过滤器,所有匿名用户都可以访问static下面的资源-->

/static/*=anon

/user/login.do=anon

/login.jsp=anon

<!--authc指必须经过认证(登录过之后)才能访问的请求 /*代表所有有一个斜杠的请求都要经过认证 -->

/*=authc

/*/*=authc

</value>

</property>

</bean>

</beans>
/**

* 用户登录的请求

* @param user

* @return

*/

@RequestMapping("/login")

public String login(Users user, Model model, HttpSession session){

//获取用户的主体对象

Subject subject = SecurityUtils.getSubject();

//封装用户名和密码的认证信息对象

UsernamePasswordToken upt = new UsernamePasswordToken(user.getUsername(),user.getPassword());

//进行登录认证

try {

subject.login(upt);

}catch (Exception e){

e.printStackTrace();

System.out.println("用户名或者密码错误");

return "redirect:/login.jsp";

}

return "index";

}
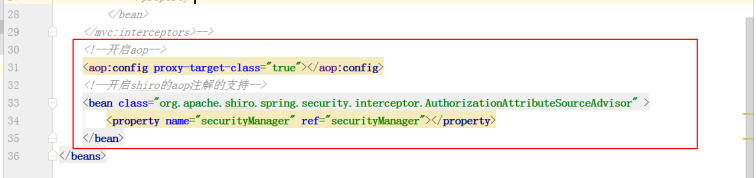
<dependency>

<groupId>org.springframework</groupId>

<artifactId>spring-aop</artifactId>

<version>${spring.version}</version>

</dependency>

<!-- aspectj相关jar包-->

<dependency>

<groupId>org.aspectj</groupId>

<artifactId>aspectjrt</artifactId>

<version>1.7.4</version>

</dependency>

<dependency>

<groupId>org.aspectj</groupId>

<artifactId>aspectjweaver</artifactId>

<version>1.7.4</version>

</dependency>
在web项目中使用shiro(认证、授权)的更多相关文章
- SpringBoot系列: SpringBoot Web项目中使用Shiro 之二
==================================Shiro 的加深理解:==================================1. Shiro 和 Spring 系组 ...
- SpringBoot系列: SpringBoot Web项目中使用Shiro
注意点有:1. 不要启用 spring-boot-devtools, 如果启用 devtools 后, 不管是热启动还是手工重启, devtools总是试图重新恢复之前的session数据, 很有可能 ...
- 在web项目中使用shiro(记住我功能)
第一步,添加“记住我”复选框,rememberMe要设置参数 第二步,配置shiro的主配置文件 注意 rememberMeCookie对应的bean中要声明 <constructor-arg ...
- 细说shiro之四:在web应用中使用shiro
官网:https://shiro.apache.org/ 1. 下载在Maven项目中的依赖配置如下: <!-- shiro配置 --> <dependency> <gr ...
- 在基于MVC的Web项目中使用Web API和直接连接两种方式混合式接入
在我之前介绍的混合式开发框架中,其界面是基于Winform的实现方式,后台使用Web API.WCF服务以及直接连接数据库的几种方式混合式接入,在Web项目中我们也可以采用这种方式实现混合式的接入方式 ...
- 转 web项目中的web.xml元素解析
转 web项目中的web.xml元素解析 发表于1年前(2014-11-26 15:45) 阅读(497) | 评论(0) 16人收藏此文章, 我要收藏 赞0 上海源创会5月15日与你相约[玫瑰里 ...
- 前后端分离Web项目中,RBAC实现的研究
在前后端分离Web项目中,RBAC实现的研究 最近手头公司的网站项目终于渐渐走出混沌,走上正轨,任务也轻松了一些,终于有时间整理和总结一下之前做的东西. 以往的项目一般使用模板引擎(如ejs)渲染 ...
- AngularJS进阶(十七)在AngularJS应用中实现微信认证授权遇到的坑
在AngularJS应用中集成微信认证授权遇到的坑 注:请点击此处进行充电! 前言 项目开发过程中,移动端新近增加了一个功能"微信授权登录",由于自己不是负责移动端开发的,但最后他 ...
- JAVA WEB项目中各种路径的获取
JAVA WEB项目中各种路径的获取 标签: java webpath文件路径 2014-02-14 15:04 1746人阅读 评论(0) 收藏 举报 分类: JAVA开发(41) 1.可以在s ...
随机推荐
- SaaS、PaaS、IaaS的含义与区别
先上个图,直观的了解一下 云计算有SPI,即SaaS.PaaS和IaaS三大服务模式. PaaS和IaaS源于SaaS SaaS Software as a Service 软件即服务,提供给客户的服 ...
- MySQL系列操作
Linux环境下安装使用MySQL Portal 数据备份&恢复 Portal
- 【论文研读】强化学习入门之DQN
最近在学习斯坦福2017年秋季学期的<强化学习>课程,感兴趣的同学可以follow一下,Sergey大神的,有英文字幕,语速有点快,适合有一些基础的入门生. 今天主要总结上午看的有关DQN ...
- 图2-4TCP状态转换图
这张图中描述了TCP中11个状态的转换. 光看这个图我一开始是蒙蔽的,也没有写服务器和客户端的操作流程.不过回头一想,是状态转换,也就是从一个状态到另外一个状态发生了什么,什么条件触发的.这样是不是好 ...
- 并发工具——CyclicBarrier
本博客系列是学习并发编程过程中的记录总结.由于文章比较多,写的时间也比较散,所以我整理了个目录贴(传送门),方便查阅. 并发编程系列博客传送门 CyclicBarrier简介 CyclicBarrie ...
- (转载)基于BIGINT溢出错误的SQL注入
我对于通过MySQL错误提取数据的新技术非常感兴趣,而本文中要介绍的就是这样一种技术.当我考察MySQL的整数处理方式的时候,突然对如何使其发生溢出产生了浓厚的兴趣.下面,我们来看看MySQL是如何存 ...
- Springboot:第一个Springboot程序(一)
1.创建Springboot项目 选择创建Springboot项目: 填写项目基本信息: 选择Springboot版本以及web依赖(内嵌tomcat): 创建完成: 创建完成后 等待构建maven项 ...
- tensorflow1.0 placeholder占位符
import tensorflow as tf #(tf.float32,[2,2]) input1 = tf.placeholder(tf.float32) input2 = tf.placehol ...
- pytorch 去除维度为1的维度
out.squeeze(dim=1) out.squeeze_(dim=1)
- 好用的反向代理工具NATAPP
这里推荐一个好用的反向代理工具NATAPP NATAPP1分钟快速新手图文教程 有免费的和付费的个人建议付费的,免费还需要身份证验证,付费版最低9元/月,看个人需求! 这里给个邀请码贴在这需要的话可以 ...