
rsyslog+LogAnalyzer 日志收集
Linux 之rsyslog+LogAnalyzer 日志收集系统
一、LogAnalyzer介绍
LogAnalyzer工具提供了一个易于使用,功能强大的前端,用于搜索,查看和分析网络活动数据,包括系统日志,事件日志和其他许多日志源。由于它只是将数据展示到我们用户的面前,所以数据本身需要由另一个程序收集,比如syslogd,rsyslog(现在是发行版的默认的syslogd),WinSyslog或MonitorWare代理。LogAnalyzer同样适用于Linux和Windows。它主要是用PHP编写的自由软件,基于GPL的开源应用程序。数据可以从数据库,也可以从纯文本文件而获得。
本案例规划图:
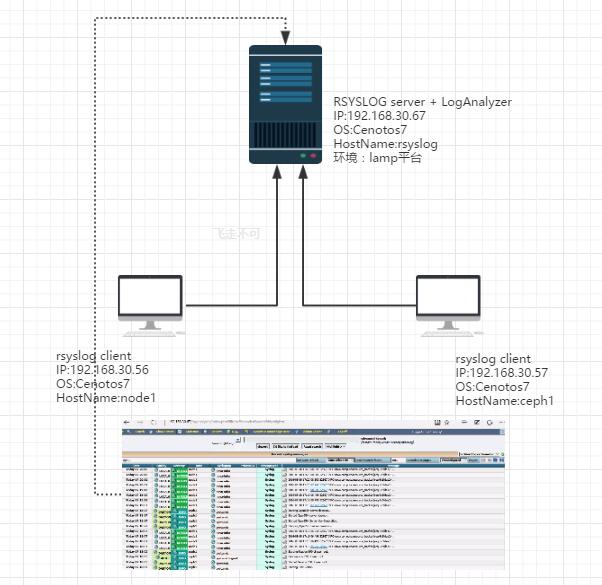
二、在rsyslog服务器上部署 LAMP环境。
1.安装httpd
[root@rsyslog ~]# yum install httpd -y

[root@rsyslog ~]# systemctl start httpd

[root@rsyslog ~]# systemctl enable httpd
2.安装mysql
[root@rsyslog ~]# yum install mysql mysql-server -y

[root@rsyslog ~]# systemctl start mariadb

[root@rsyslog ~]# systemctl enable mariadb

Created symlink from /etc/systemd/system/multi-user.target.wants/mariadb.service to /usr/lib/systemd/system/mariadb.service.

[root@rsyslog ~]# mysqladmin -u root password 'rsyslog.ppp'
测试下登陆,无问题后,安装php
3.安装php
[root@rsyslog ~]# yum install php php-mysql php-gd -y

[root@rsyslog ~]# cat /var/www/html/test.php

<?php

phpinfo();

?>
打开客户端浏览器,进行访问测试http://192.168.30.67/test.php
4.安装rsyslog,并加入开机启动
[root@rsyslog ~]# wget -O /etc/yum.repos.d/rsyslog.repo http://rpms.adiscon.com/v8-stable/rsyslog.repoc

[root@rsyslog ~]# yum install rsyslog-* --skip-broken -y

[root@rsyslog ~]# systemctl enable rsyslog
5.rsyslog建库脚本,路径在/usr/share/doc/rsyslog-mysql-8.18.0/createDB.sql,现在我们登陆数据库创建个rsyslogdb库,并导入建库脚本
[root@rsyslog ~]# more /usr/share/doc/rsyslog-mysql-8.18.0/createDB.sql

CREATE DATABASE rsyslogdb;

USE rsyslogdb;

[root@rsyslog ~]# mysql -uroot -p < /usr/share/doc/rsyslog-mysql-8.18.0/createDB.sql

Enter password:
登陆测试一下库建好了没

[root@rsyslog ~]# mysql -uroot -p rsyslogdb

Enter password:

....

MariaDB [rsyslogdb]> show databases;

+--------------------+

| Database           |

+--------------------+

| information_schema |

| mysql              |

| performance_schema |

| rsyslogdb          |

+--------------------+

4 rows in set (0.00 sec)

创建用户并授权

MariaDB [rsyslogdb]> GRANT ALL ON rsyslogdb.* TO rsyslogdbadmin@localhost IDENTIFIED BY 'rsyslog.ppp';

Query OK, 0 rows affected (0.00 sec)

MariaDB [rsyslogdb]> flush privileges;

Query OK, 0 rows affected (0.00 sec)

MariaDB [rsyslogdb]> exit

最后测试下该用户的登陆

[root@rsyslog ~]# mysql -ursyslogdbadmin -p rsyslogdb
6.修改rsyslog.conf文件,修改后如下:
重启rsyslog 服务,现在登陆mysql 进行验证。
MariaDB [rsyslogdb]> use rsyslogdb

Database changed

MariaDB [rsyslogdb]> select count(*) from SystemEvents;

+----------+

| count(*) |

+----------+

|       44 |

+----------+

1 row in set (0.00 sec)

MariaDB [rsyslogdb]> select * from SystemEvents where ID=1\G;

*************************** 1. row ***************************

                ID: 1

        CustomerID: NULL

        ReceivedAt: 2016-05-10 15:11:19

DeviceReportedTime: 2016-05-10 15:11:19

          Facility: 5

          Priority: 6

          FromHost: rsyslog

           Message:  [origin software="rsyslogd" swVersion="8.18.0" x-pid="3902" x-info="http://www.rsyslog.com"] start

        NTSeverity: NULL

        Importance: NULL

       EventSource: NULL

         EventUser: NULL

     EventCategory: NULL

           EventID: NULL

   EventBinaryData: NULL

      MaxAvailable: NULL

         CurrUsage: NULL

          MinUsage: NULL

          MaxUsage: NULL

        InfoUnitID: 1

         SysLogTag: rsyslogd:

      EventLogType: NULL

   GenericFileName: NULL

          SystemID: NULL

1 row in set (0.00 sec)

ERROR: No query specified
三、部署LogAnalyzer
1.下载
[root@rsyslog ~]# wget -c http://download.adiscon.com/loganalyzer/loganalyzer-3.6.6.tar.gz

解压

[root@rsyslog ~]# tar zxvf loganalyzer-3.6.6.tar.gz

复制文件到

[root@rsyslog ~]# cp -r loganalyzer-3.6.6/src/ /var/www/html/loganalyzer

[root@rsyslog ~]# cp -r loganalyzer-3.6.6/contrib/* /var/www/html/loganalyzer/

进入到loganalyzer 程序中,将以下脚本赋予执行权限

[root@rsyslog ~]# cd /var/www/html/loganalyzer/

[root@rsyslog loganalyzer]# chmod +x configure.sh secure.sh

运行configure.sh,将创建一个空白的config.php配置文件

[root@rsyslog loganalyzer]# ./configure.sh
2.打开浏览器访问 http://192.168.30.67/loganalyzer 安装界面,如下,会有一个error,选择here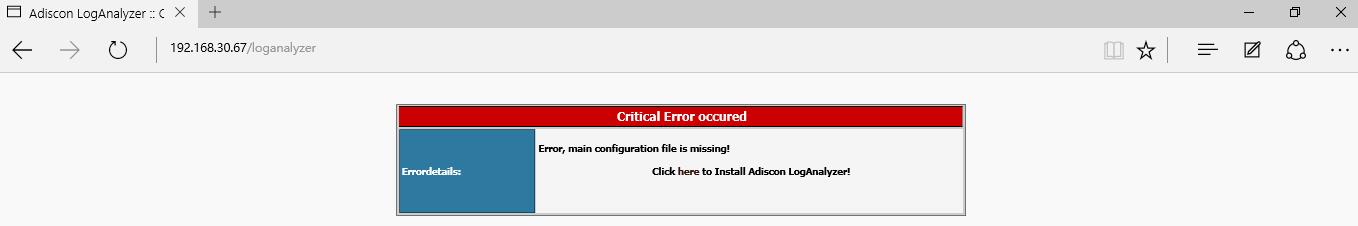
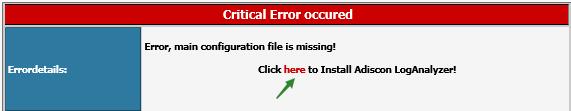
选择here进行安装
选择next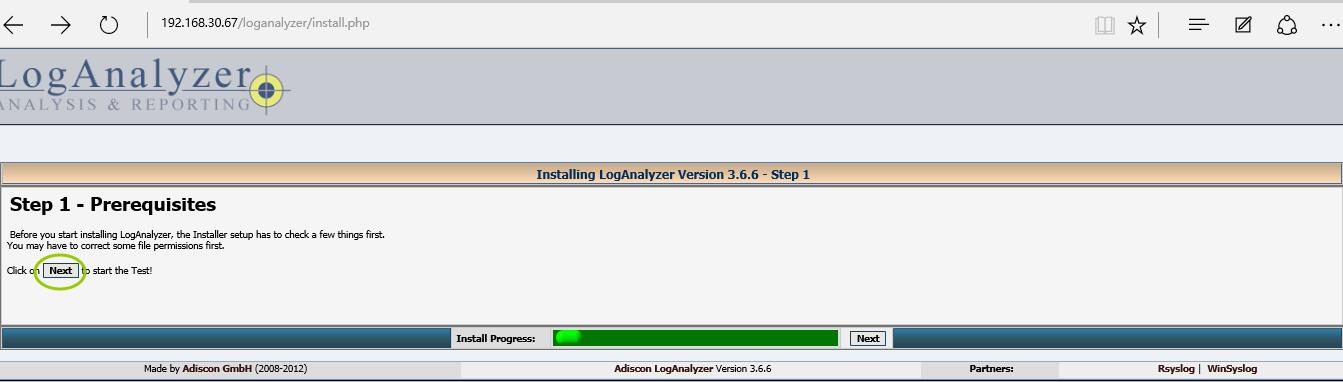
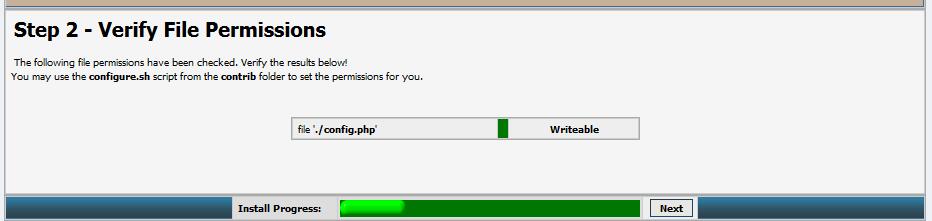
验证config文件,就是我们上一不运行configure.sh 生成的文件
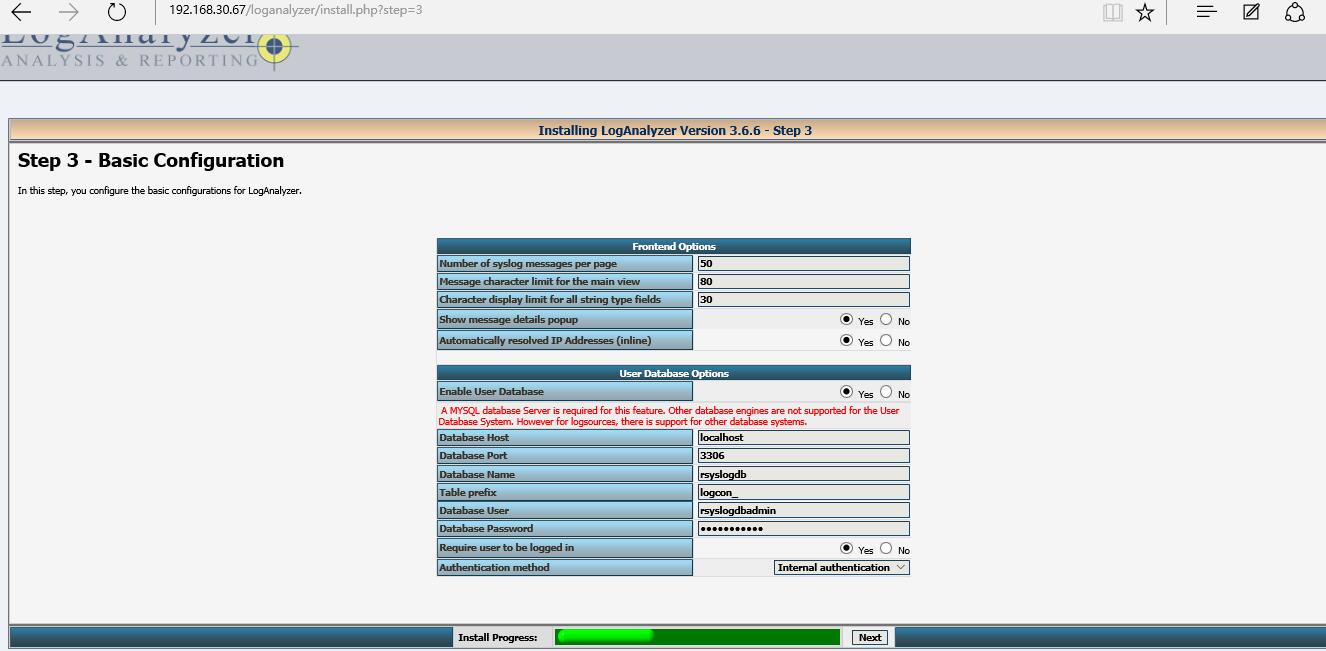
基本配置里,填写数据库连接信息
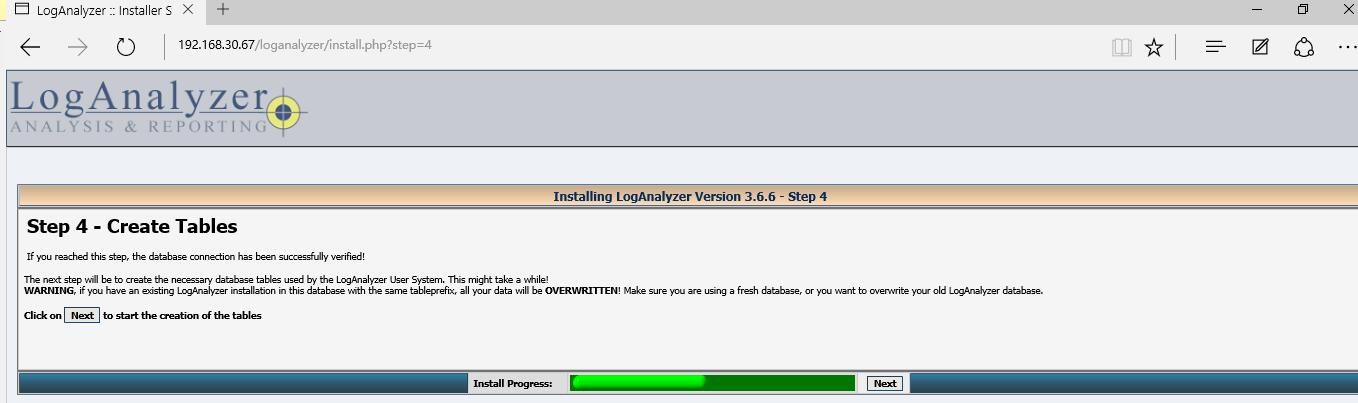
创建表,直接选择next
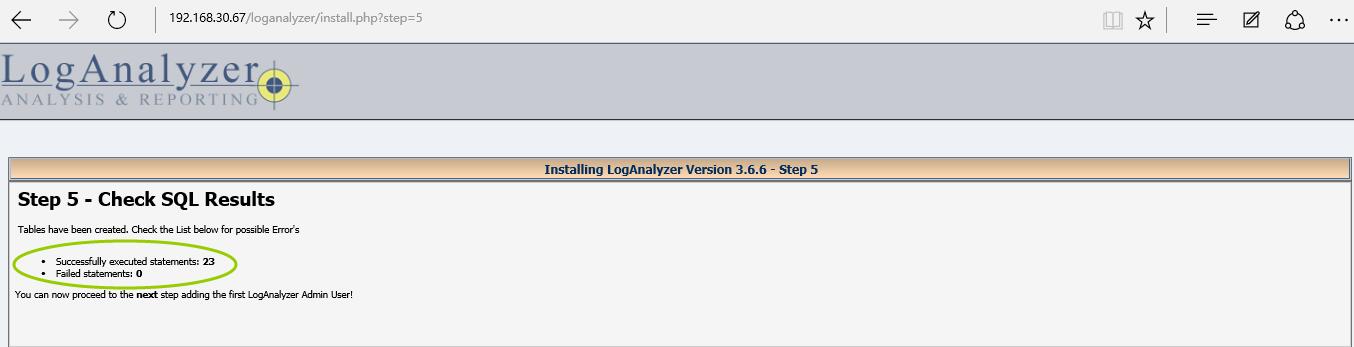
检查没有失败的状态。继续下一步
创建一个rsyslog的web管理用户,名字叫rsyslog
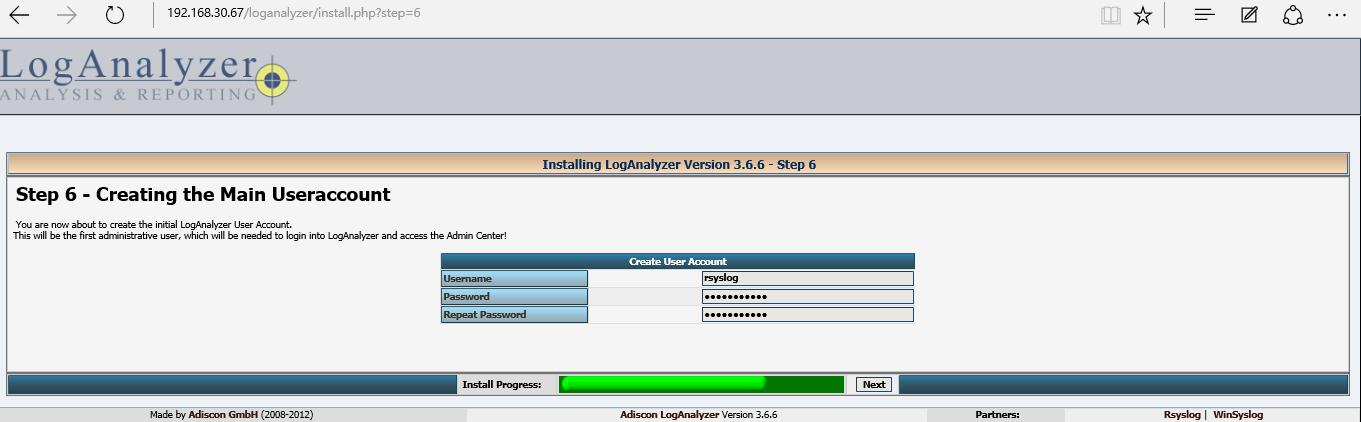
检查详细信息
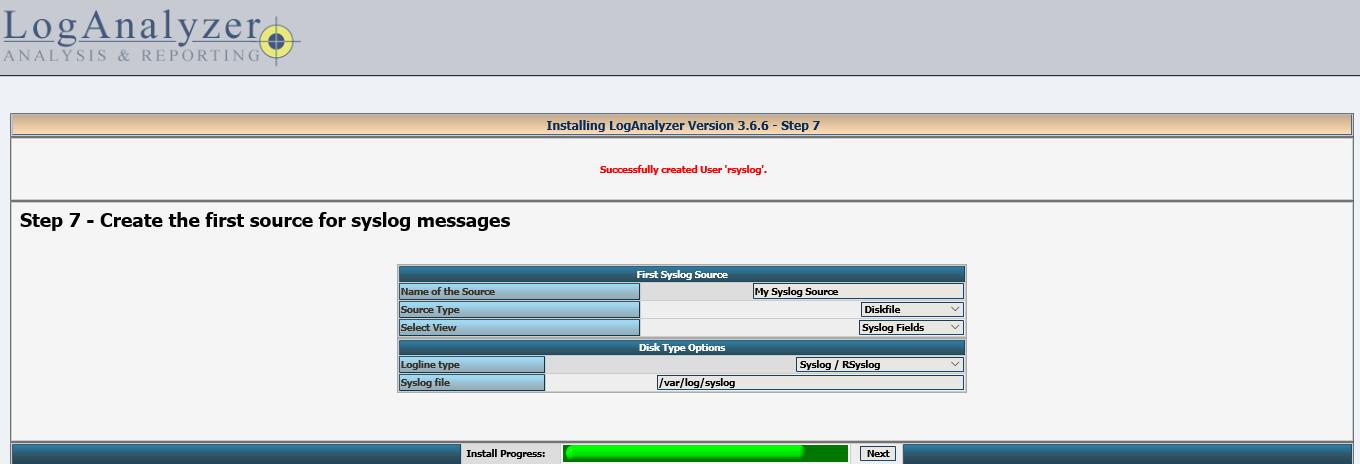
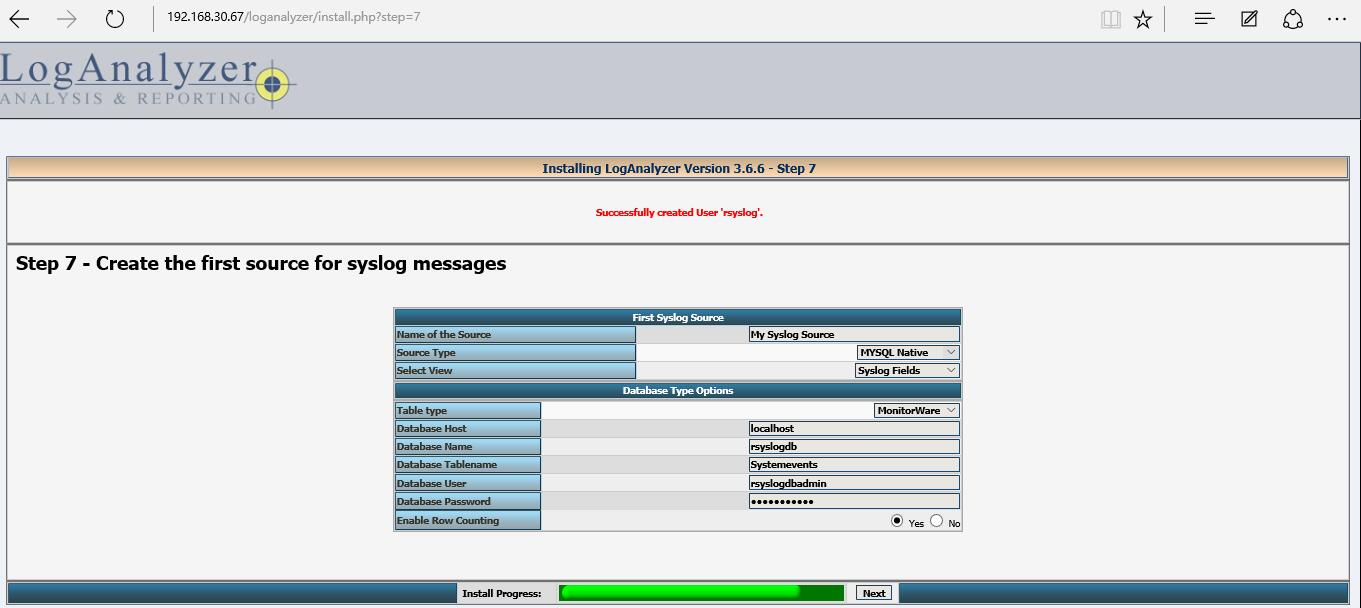
此处,source type 需要修改成mysql native 源,随后填写mysql相关信息,注意(Database Tablename 处我写填写错误,正确应该是SystemEvents)
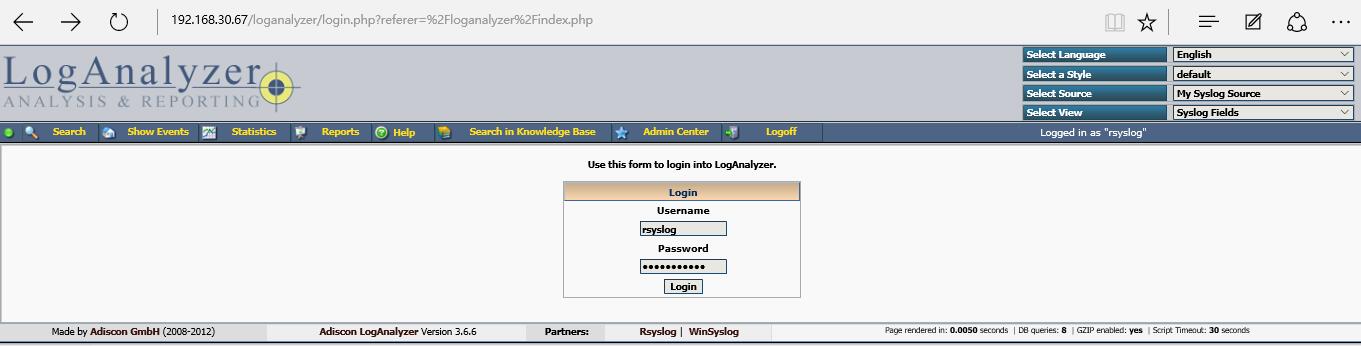
完成后,下一步就是登陆loganalyzer了。

输入rsyslog,及设定的密码。
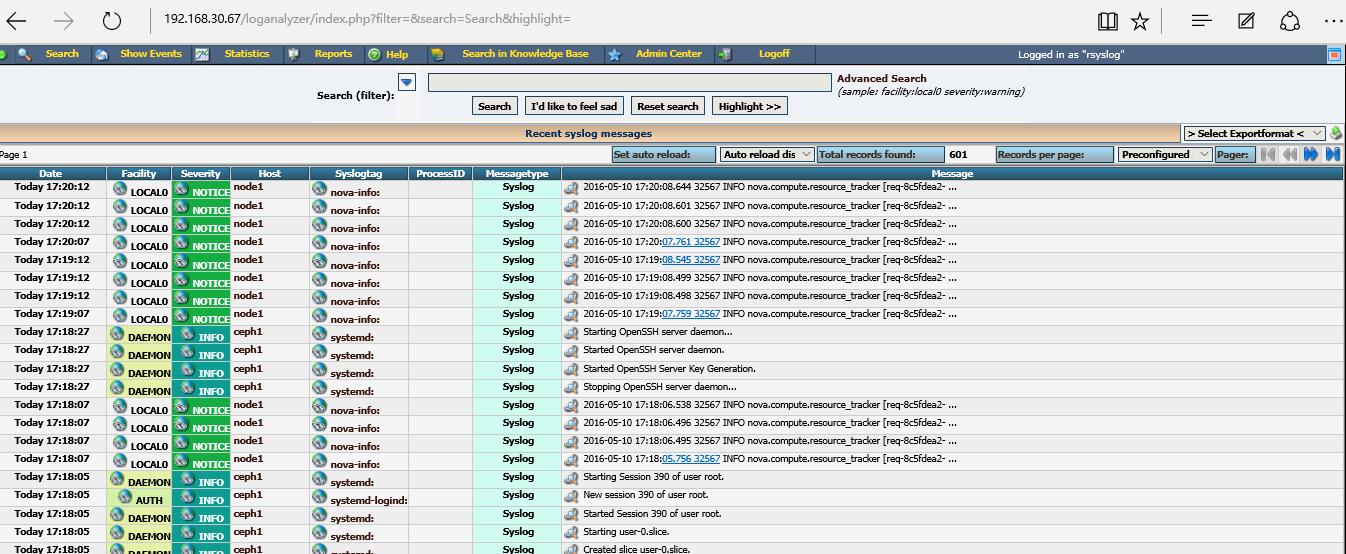
在这里,可以看到最后rsyslog server 收集到的日志,已经展示在首页了。
rsyslog+LogAnalyzer 日志收集的更多相关文章
- Linux 之rsyslog+LogAnalyzer 日志收集系统
一.LogAnalyzer介绍 LogAnalyzer工具提供了一个易于使用,功能强大的前端,用于搜索,查看和分析网络活动数据,包括系统日志,事件日志和其他许多日志源.由于它只是将数据展示到我们用户的 ...
- 004-linux下配置rsyslog日志收集服务器案例 rsyslog+loganalyzer日志服务器,无法添加报表模板解决
centos6系统 client1:192.168.1.33 centos7系统 client2:192.168.1.44 centos7系统 master:192.168.1.55 配置服务端mas ...
- Linux 之 rsyslog+mysql+LogAnalyzer 日志收集系统
作者:邓聪聪 LogAnalyzer 是一个 syslog 和其他网络事件数据的 Web 前端工具,提供简单易用的日志浏览.搜索和基本分析以及图表显示 由于公司部分项目需求使用日志记录系统,随笔记录 ...
- rsyslog+loganalyzer日志服务器,无法添加报表模板解决
loganalyzer搭建成功后,各方面功能都算正常但是发现不能创建报表模板,提示报错 mysql错误:'字段列表'中的未知列'Source1' mysql错误号:1054 解决方案:
- Linux下rsyslog日志收集服务环境部署记录【转】
rsyslog 可以理解为多线程增强版的syslog. 在syslog的基础上扩展了很多其他功能,如数据库支持(MySQL.PostgreSQL.Oracle等).日志内容筛选.定义日志格式模板等.目 ...
- CentOS 6.7下利用Rsyslog+LogAnalyzer+MySQL部署日志服务器
一.简介 LogAnalyzer 是一款syslog日志和其他网络事件数据的Web前端.它提供了对日志的简单浏览.搜索.基本分析和一些图表报告的功能.数据可以从数据库或一般的syslog文本文件中获取 ...
- CentOS 6.5下利用Rsyslog+LogAnalyzer+MySQL部署日志服务器
一.简介 LogAnalyzer 是一款syslog日志和其他网络事件数据的Web前端.它提供了对日志的简单浏览.搜索.基本分析和一些图表报告的功能.数据可以从数据库或一般的syslog文本文件中获取 ...
- 日志收集之rsyslog to kafka
项目需要将日志收集起来做存储分析,数据的流向为rsyslog(收集) -> kafka(消息队列) -> logstash(清理) -> es.hdfs: 今天我们先将如何利用rsy ...
- Centos6.5部署Rsyslog+LogAnalyzer收集网络及系统日志
1. 介绍 Rsyslog是比syslog功能更强大的日志记录系统,可以将日志输出到文件,数据库和其它程序.可以使用rsyslog替换系统自带的syslog. LogAnalyzer 是一个 sysl ...
随机推荐
- QNX驱动开发——中断处理(转载)
原文网址:http://blog.csdn.net/daniellee_ustb/article/details/7841894 在操作系统中,对于中断的处理一直是一件麻烦事,其实主要是对操作系统的中 ...
- BZOJ 3163: [Heoi2013]Eden的新背包问题( 背包dp )
从左到右, 从右到左分别dp一次, 然后就可以回答询问了. ---------------------------------------------------------- #include< ...
- javascript笔记整理(正则)
RegExp 对象表示正则表达式,它是对字符串执行模式匹配的强大工具 var re=/e/; var re=new RegExp('e'); 正则表达式的 String 对象的方法 1.search- ...
- GPSR协议移植
修改的文件有packet.h.cmu-trace.cc.priqueue.cc.ns-packet.tcl.Makefile 1.在 $HOME/ns-allinone-2.29/ns-2.29下新建 ...
- Java Arrays Tutorial (3)
Java Arrays Tutorial (3) Data types have a specific set of values. A byte cannot hold a value larger ...
- POJ 3301 Texas Trip
题目大意: 在二维坐标系中给出一些点.求能覆盖他们的最小正方形的面积(正方形的边不一定平行坐标轴) 解题思路: 对于一个点.若坐标轴旋转a度(弧度制).那么X'=X*cos(a)-Y*sin(a);Y ...
- WCF技术剖析之一:通过一个ASP.NET程序模拟WCF基础架构
原文:WCF技术剖析之一:通过一个ASP.NET程序模拟WCF基础架构 细算起来,已经有好几个月没有真正的写过文章了.近半年以来,一直忙于我的第一本WCF专著<WCF技术剖析>的写作,一直 ...
- DOM querySelector选择器
原生的强大DOM选择器querySelector 在传统的 JavaScript 开发中,查找 DOM 往往是开发人员遇到的第一个头疼的问题,原生的 JavaScript 所提供的 DOM 选择方法并 ...
- java内存管理简析
作为java程序员,因为有虚拟机的自动内存管理,所以不需要再向C和C++程序员那样灾区写delete和free方法,但是java中是不是就不存在内存泄露问题呢,答案是否定的,java中一样存在内存泄漏 ...
- 使用awk和grep做简单的统计
grep 或 egrep 或awk 过滤两个或多个关键词: grep -E ‘123|abc’ filename // 找出文件(filename)中包含123或者包含abc的行 egrep ‘123 ...