
Java之Cookie与Session
Cookie、Session
Cookie:服务端生成Cookie发给客户端用于认证
Session:服务端进行进行登记,每人有不同的Session
session与cookie的区别
Cookie:当用户打开浏览器访问网站,服务器端会生成一个cookie发给客户端,客户端访问网站就会携带cookie
Session:客户端请求服务端,服务端会生成一个sessionid,每个用户唯一,用类似于发给客户端cookie的方式发给客户端这个sessionid,用sessionid来辨别这次请求是那个客户端发来的。而在服务器端保存的session会存入很多东西,也是根据sessionid来辨别这些session中的内容是哪个用户的。
- cookie是将用户的数据写给用户的浏览器,用浏览器保存,可保存多个cookie
- session是将用户的数据,写给用户的session,服务器端保存,不建议保存太多
- session由服务器创建
cookie
一个web站点可以发多个cookie
常用方法
Cookie cookie = new Cookie("lastLoginTime", System.currentTimeMillis() + ""); //新建一个cookie

resp.addCookie(cookie);	//响应给客户端cookie

Cookie[] cookies = req.getCookies(); //获得cookie数组

cookie.setMaxAge(24*60*60);	//设置cookie有效期

cookie.getName()	//获得cookie名字

cookie.getValue()	//获得cookie的值
服务端发送给客户端cookie
//服务端发给客户端cookie

Cookie cookie = new Cookie("lastLoginTime", System.currentTimeMillis() + "");

resp.addCookie(cookie);
服务端获取客户端带来的cookie
//服务器端从客户端获取cookie

Cookie[] cookies = req.getCookies();    //这里返回数组,可能存在多个cookie
设置cookie有效期,以秒为单位
cookie.setMaxAge(24*60*60);
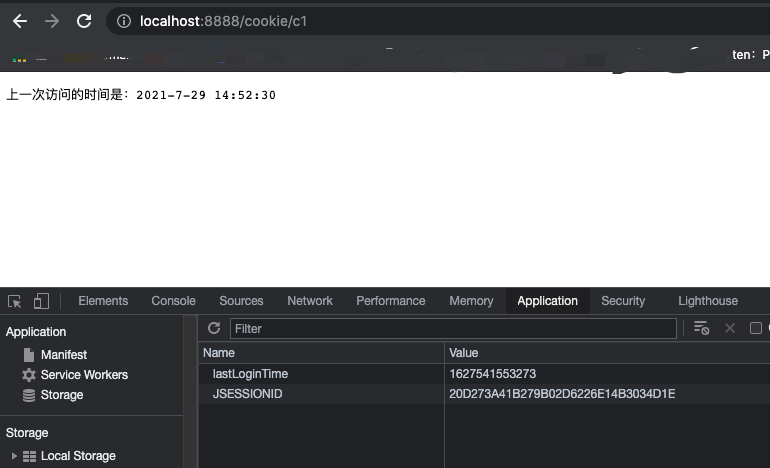
例子:保存cookie上一次访问的时间
public class CookieDemo01 extends HttpServlet {

    @Override

    protected void doGet(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

        req.setCharacterEncoding("UTF-8");

        resp.setCharacterEncoding("UTF-8");

        PrintWriter out = resp.getWriter();

        //服务器端从客户端获取cookie

        Cookie[] cookies = req.getCookies();    //这里返回数组,可能存在多个cookie

        //判断cookie是否为空

        if (cookies!=null){

            out.write("上一次访问的时间是:");

            for (int i = 0; i <cookies.length; i++) {

                //获取cookie

                Cookie cookie = cookies[i];

                //获取cookie中的名字

                if (cookie.getName().equals("lastLoginTime")){

                    //获取cookie中的值

                    long lastLoginTime = Long.parseLong(cookie.getValue());

                    Date date = new Date(lastLoginTime);

                    out.write(date.toLocaleString());

                }

            }

        }else {

            out.write("第一次访问");

        }

        //服务端发给客户端cookie

        Cookie cookie = new Cookie("lastLoginTime", System.currentTimeMillis() + "");

        resp.addCookie(cookie);

    }

    @Override

    protected void doPost(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

    }

}
删除cookie
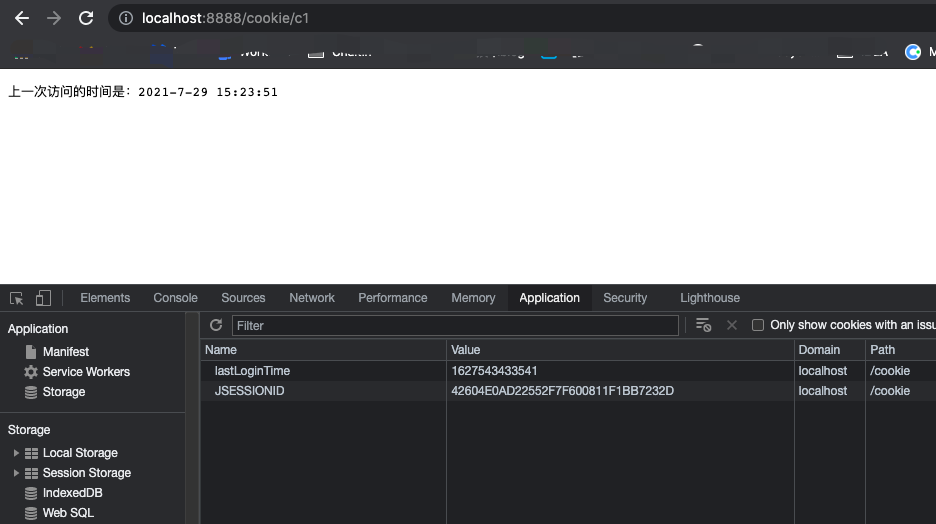
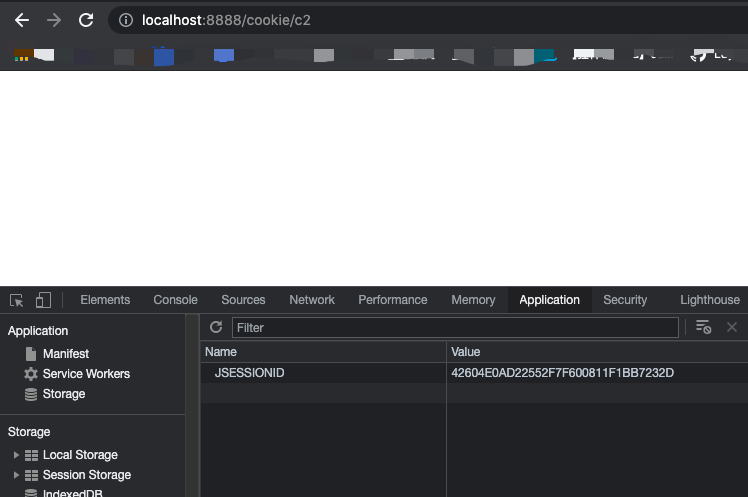
不设置有效期,关闭浏览器自动失效
设置cookie有效期为0
创建一个cookie,名字必须和要删除的cookie名字一致
public class CookieDemo02 extends HttpServlet {

    @Override

    protected void doGet(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

        Cookie lastLoginTime = new Cookie("lastLoginTime", System.currentTimeMillis() + "");

        //设置有效期为0

        lastLoginTime.setMaxAge(0);

        resp.addCookie(lastLoginTime);

    }

    @Override

    protected void doPost(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

    }

}
URL编解码
URLEncoder.encode("str", "utf-8");			//str进行URL编码

URLDecoder.decode("str", "utf-8");			//str进行URL解码
session
session在浏览器一打开就存在了,会类似于发送给客户端cookie一样。但这只是SessionID的操作,Session还可以设置其他的属性。
之前Servlet文章有提过,Servlet之间本身是无法通信,例如分享数据的。但是可以通过ServletContext上下文实现,其实在Session中通过Attribute也可以实现Servlet之间的通信的。
Cookie cookie = new Cookie("JSESSIONID", sessionId);

resp.addCookie(cookie);
常用方法
| 方法 | 作用 |
|---|---|
| req.getSession() | 获得一个session |
| session.setAttribute("name", "Zh1z3ven") | 设置属性,value部分可以是一个对象 |
| session.getAttribute("name") | 获取属性 |
| session.removeAttribute("name"); | 删除属性 |
| session.invalidate(); | 注销session |
| session.getId() | 获取sessionid |
| session.isNew() | 判断是否为新创建的session |
例子:创建session,获取sessionid,设置session属性
public class SessionDemo01 extends HttpServlet {

    @Override

    protected void doGet(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

        //解决编码问题

        req.setCharacterEncoding("utf-8");

        resp.setCharacterEncoding("utf-8");

        resp.setContentType("text/html");

        //得到session

        HttpSession session = req.getSession();

        //设置session属性

        session.setAttribute("name", "Zh1z3ven");

        //获取sessionid

        String sessionId = session.getId();

        //判断是否为新创建的session

        boolean aNew = session.isNew();

        if (aNew){

            resp.getWriter().write("session创建成功,sessionID为:" + sessionId);

        }else {

            resp.getWriter().write("session已经在服务器中存在, SessionID为:" + sessionId);

        }

    }

    @Override

    protected void doPost(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

    }

}
获取sessin属性,新建一个person类
public class Person {

    private String name;

    private int age;

    public Person() {

    }

    public Person(String name, int age) {

        this.name = name;

        this.age = age;

    }

    public void setName(String name) {

        this.name = name;

    }

    public void setAge(int age) {

        this.age = age;

    }

    public String getName() {

        return name;

    }

    public int getAge() {

        return age;

    }

    @Override

    public String toString() {

        return "Person{" +

                "name='" + name + '\'' +

                ", age=" + age +

                '}';

    }

}
修改前面demo中设置属性值的语句
session.setAttribute("name", new Person("Zh1z3ven", 18));
获取session属性中的person对象
public class SessionDemo02 extends HttpServlet {

    @Override

    protected void doGet(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

        //解决编码问题

        req.setCharacterEncoding("utf-8");

        resp.setCharacterEncoding("utf-8");

        resp.setContentType("text/html");

        //得到session

        HttpSession session = req.getSession();

        //获取Session信息

        Person name = (Person) session.getAttribute("name");

        System.out.println(name);

    }

    @Override

    protected void doPost(HttpServletRequest req, HttpServletResponse resp) throws ServletException, IOException {

    }

}
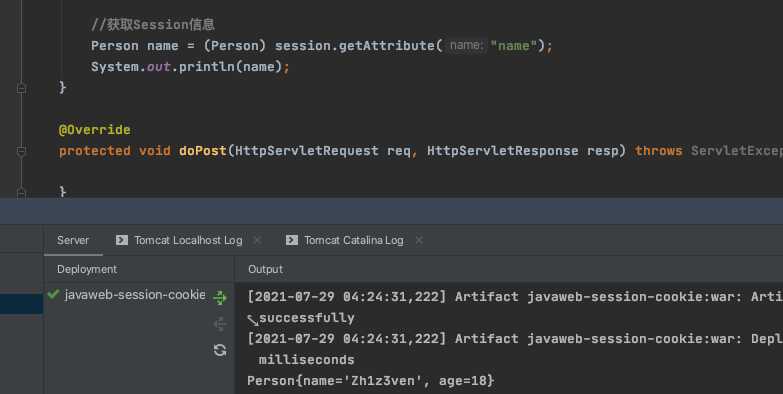
这里就实现了不同的Servlet之间数据共享。
注销Session
删除属性,注销session。但是注销了会马上生成一个新的session
HttpSession session = req.getSession();

session.removeAttribute("name");

session.invalidate();
也可以在web.xml设置session过期时间
<!--    设置session配置-->

    <session-config>

<!--        设置session过期时间,以分钟为单位-->

        <session-timeout>2</session-timeout>

    </session-config>
Java之Cookie与Session的更多相关文章
- Java学习--Cookie 和session
- java的会话管理:Cookie和Session
java的会话管理:Cookie和Session 1.什么是会话 此处的是指客户端(浏览器)和服务端之间的数据传输.例如用户登录,购物车等 会话管理就是管理浏览器客户端和服务端之间会话过程产生的会话数 ...
- Java cookie和session介绍与区别
一.cookie机制和session机制的区别 具体来说cookie机制采用的是在客户端保持状态的方案,而session机制采用的是在服务器端保持状态的方案. 同时我们也看到,由于才服务器端保持状态的 ...
- Java——Cookie与Session
Cookie通过客户端记录信息确定用户身份,Session通过在服务器端记录信息确定用户身份. 1.Cookie 1.1概念及使用方法 Cookie实际上是一小段文本信息.客户端请求服务器,如果服务 ...
- Java Cookie和Session(转载)
一.cookie机制和session机制的区别 具体来说cookie机制采用的是在客户端保持状态的方案,而session机制采用的是在服务器端保持状态的方案. 同时我们也看到,由于才服务器端保持状态的 ...
- Java Web(三) 会话机制,Cookie和Session详解
很大一部分应该知道什么是会话机制,也能说的出几句,我也大概了解一点,但是学了之后几天不用,立马忘的一干二净,原因可能是没能好好理解这两种会话机制,所以会一直遗忘,一直重新回过头来学习它,今天好好把他总 ...
- Java Cookie和Session
*/ .hljs { display: block; overflow-x: auto; padding: 0.5em; color: #333; background: #f8f8f8; } .hl ...
- cookie、session和java过滤器
基础知识理解: cookie.session和过滤器通常都是用在web应用中,cookie和session用来保存一定的数据,过滤器Filter则是在浏览器发出请求之后,而后台执行特定的请求之前发生一 ...
- Java Web之Cookie、Session
讲Cookie和Seesion之前,先讲一下HTTP连接其实是无序的,服务器不知道是谁在访问它.现在我们来实现一个简单的邮箱功能. 要求: 1.登录页面登录之后看到收件箱和欢迎我 2.点击收件箱看到几 ...
随机推荐
- WPF教程十五:数据模板的使用(重发)
数据模板 数据模板是一段如何显示绑定在VM对象的XAML代码.数据模板可以包含任意元素的组合,基于Binding来显示不同的信息. 在实际的开发中数据模板的应用场景很多,同样一个控件可以根据不同的绑定 ...
- 使用Azure Congnitive Services 技术制作AI故事机
引言 前一段时间有幸参加了微软MVP的AI方面的学习挑战赛,对于AI 这个新的领域的技术瞬间勾起了我的学习兴趣. 最近几年,不管是国内还是国外,AI都是一个异常火热的词.比如现在的自动驾驶技术,其实就 ...
- ROS2学习之旅(14)——编写简单的发布者和订阅者(C++)
节点是通过ROS Graph进行通信的可执行进程.在本文中,节点将通过话题以字符串消息的形式相互传递信息.这里使用的例子是一个简单的"talker"和"listener& ...
- pxe+kickstart部署多个版本的Linux操作系统(上)---原理篇
PXE概述: 1.PXE(Pre-bootExecution Environment),预启动执行环境2.通过网络接口启动计算机3.支持工作站通过网络从远端服务器下载映像,并由此支持通过网络启动操作系 ...
- QT从入门到入土(三)——信号和槽机制
摘要 信号槽是 Qt 框架引以为豪的机制之一.所谓信号槽,实际就是观察者模式.当某个事件发生之后,比如,按钮检测到自己被点击了一下,它就会发出一个信号 (signal).这种发出是没有目的的,类似广播 ...
- kali之Metasploit入门
前言 不得不说Metasploit 目前是世界领先的黑客框架.它在某种程度上被几乎每个黑客/渗透者使用.因此,如果您想进入网络安全/渗透测试行业并有所成就,您就必须要需要熟悉它. Metasploit ...
- 求数组的子数组之和的最大值IV
在之前的基础上又安排了二维数组的,在课上一开始是理解错要求了,简单的以为用循环数组就能解决,但是却忽视了子数组是否能构成矩形,之后课下和同学们讨论,主要是多重遍历,但是我还是没搞明白怎么构成新的二维数 ...
- keeplived+mycat+mysql高可用读写分离水平分表(谁看谁都会)
一:环境准备: 应用 主机 mysql-master 192.168.205.184 mysql-slave 192.168.205.185 mycat-01,keeplived,jdk 192.16 ...
- 论文阅读:Visual-Inertial Localization With Prior LiDAR Map Constraints
介绍 提出了一个低代价双目视觉惯导定位系统,实现了基于多状态约束下的卡尔曼滤波器(MSCKF)VIO,采用了先验雷达地图.除了稀疏的视觉特征,雷达地图与半稠密的点云也通过紧耦合的MSCKF进行更新,进 ...
- JDK安装与环境搭建.
卸载JDK 1.删除Java安装目录 2.删除Java Home 3.删除path下Java的目录 4.打开cmd命令输入java-version 出现''不是内部或外部命令,也不是可运行的程序 或批 ...