
实验五 burpsuite重放攻击实验
一、实验目的
使用burpsuite软件实现重放攻击。
二、实验准备
1.笔记本电脑一台,安装vmware虚拟机和windows XP系统,下载安装burpsuite professional v1.6。
2.实验参考了几篇csdn博客和i春秋网站burpsuite视频教程(https://www.ichunqiu.com/course/51241)。
三、软件原理
Burpsuite是Web应用程序测试的最佳工具之一,其多种功能可以帮我们执行各种任务:请求的拦截和修改,扫描web应用程序漏洞,以暴力破解登陆表单,执行会话令牌等多种的随机性检查。
1.软件功能
proxy—Burpsuite带有一个代理,通过默认端口8080上运行,使用这个代理,我们可以截获并修改从客户端到web应用程序的数据包。
Spider–Burpsuite的蜘蛛功能是用来抓取Web应用程序的链接和内容等,它会自动提交登陆表单(通过用户自定义输入)的情况下。Burpsuite的蜘蛛可以爬行扫描出网站上所有的链接,通过对这些链接的详细扫描来发现Web应用程序的漏洞 。
Scanner–它是用来扫描Web应用程序漏洞的,在测试的过程中可能会出现一些误报,因为自动扫描器扫描的结果不可能完全100%准确。
Intruder–此功能可用于多种用途,如利用漏洞,Web应用程序模糊测试,进行暴力破解等。
Repeater–此功能用于根据不同的情况修改和重放相同的请求次数并进行分析。
Sequencer–此功能主要用来检查Web应用程序提供的会话令牌的随机性,并执行各种测试。
Decoder–此功能可用于解码数据找回原来的数据形式,或者进行编码和加密数据。
Comparer–此功能用来执行任意的两个请求,响应或任何其它形式的数据之间的比较。
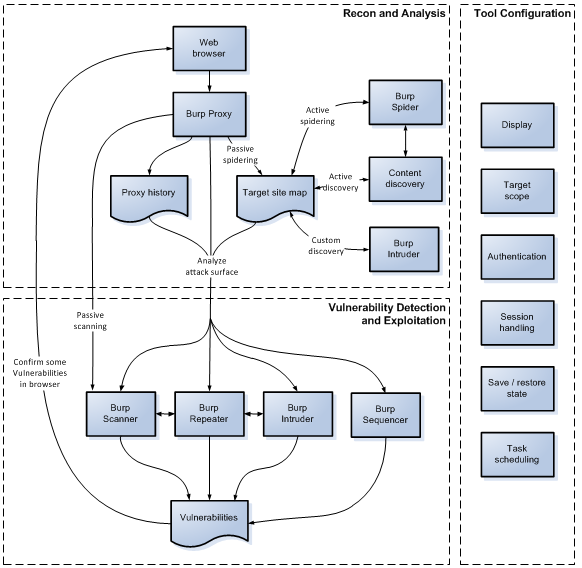
2.工作流程
图片来源于一篇博客,我认为比较系统地描述了burpsuite软件的测试流程。
四、实验内容
(一)登陆信息重放
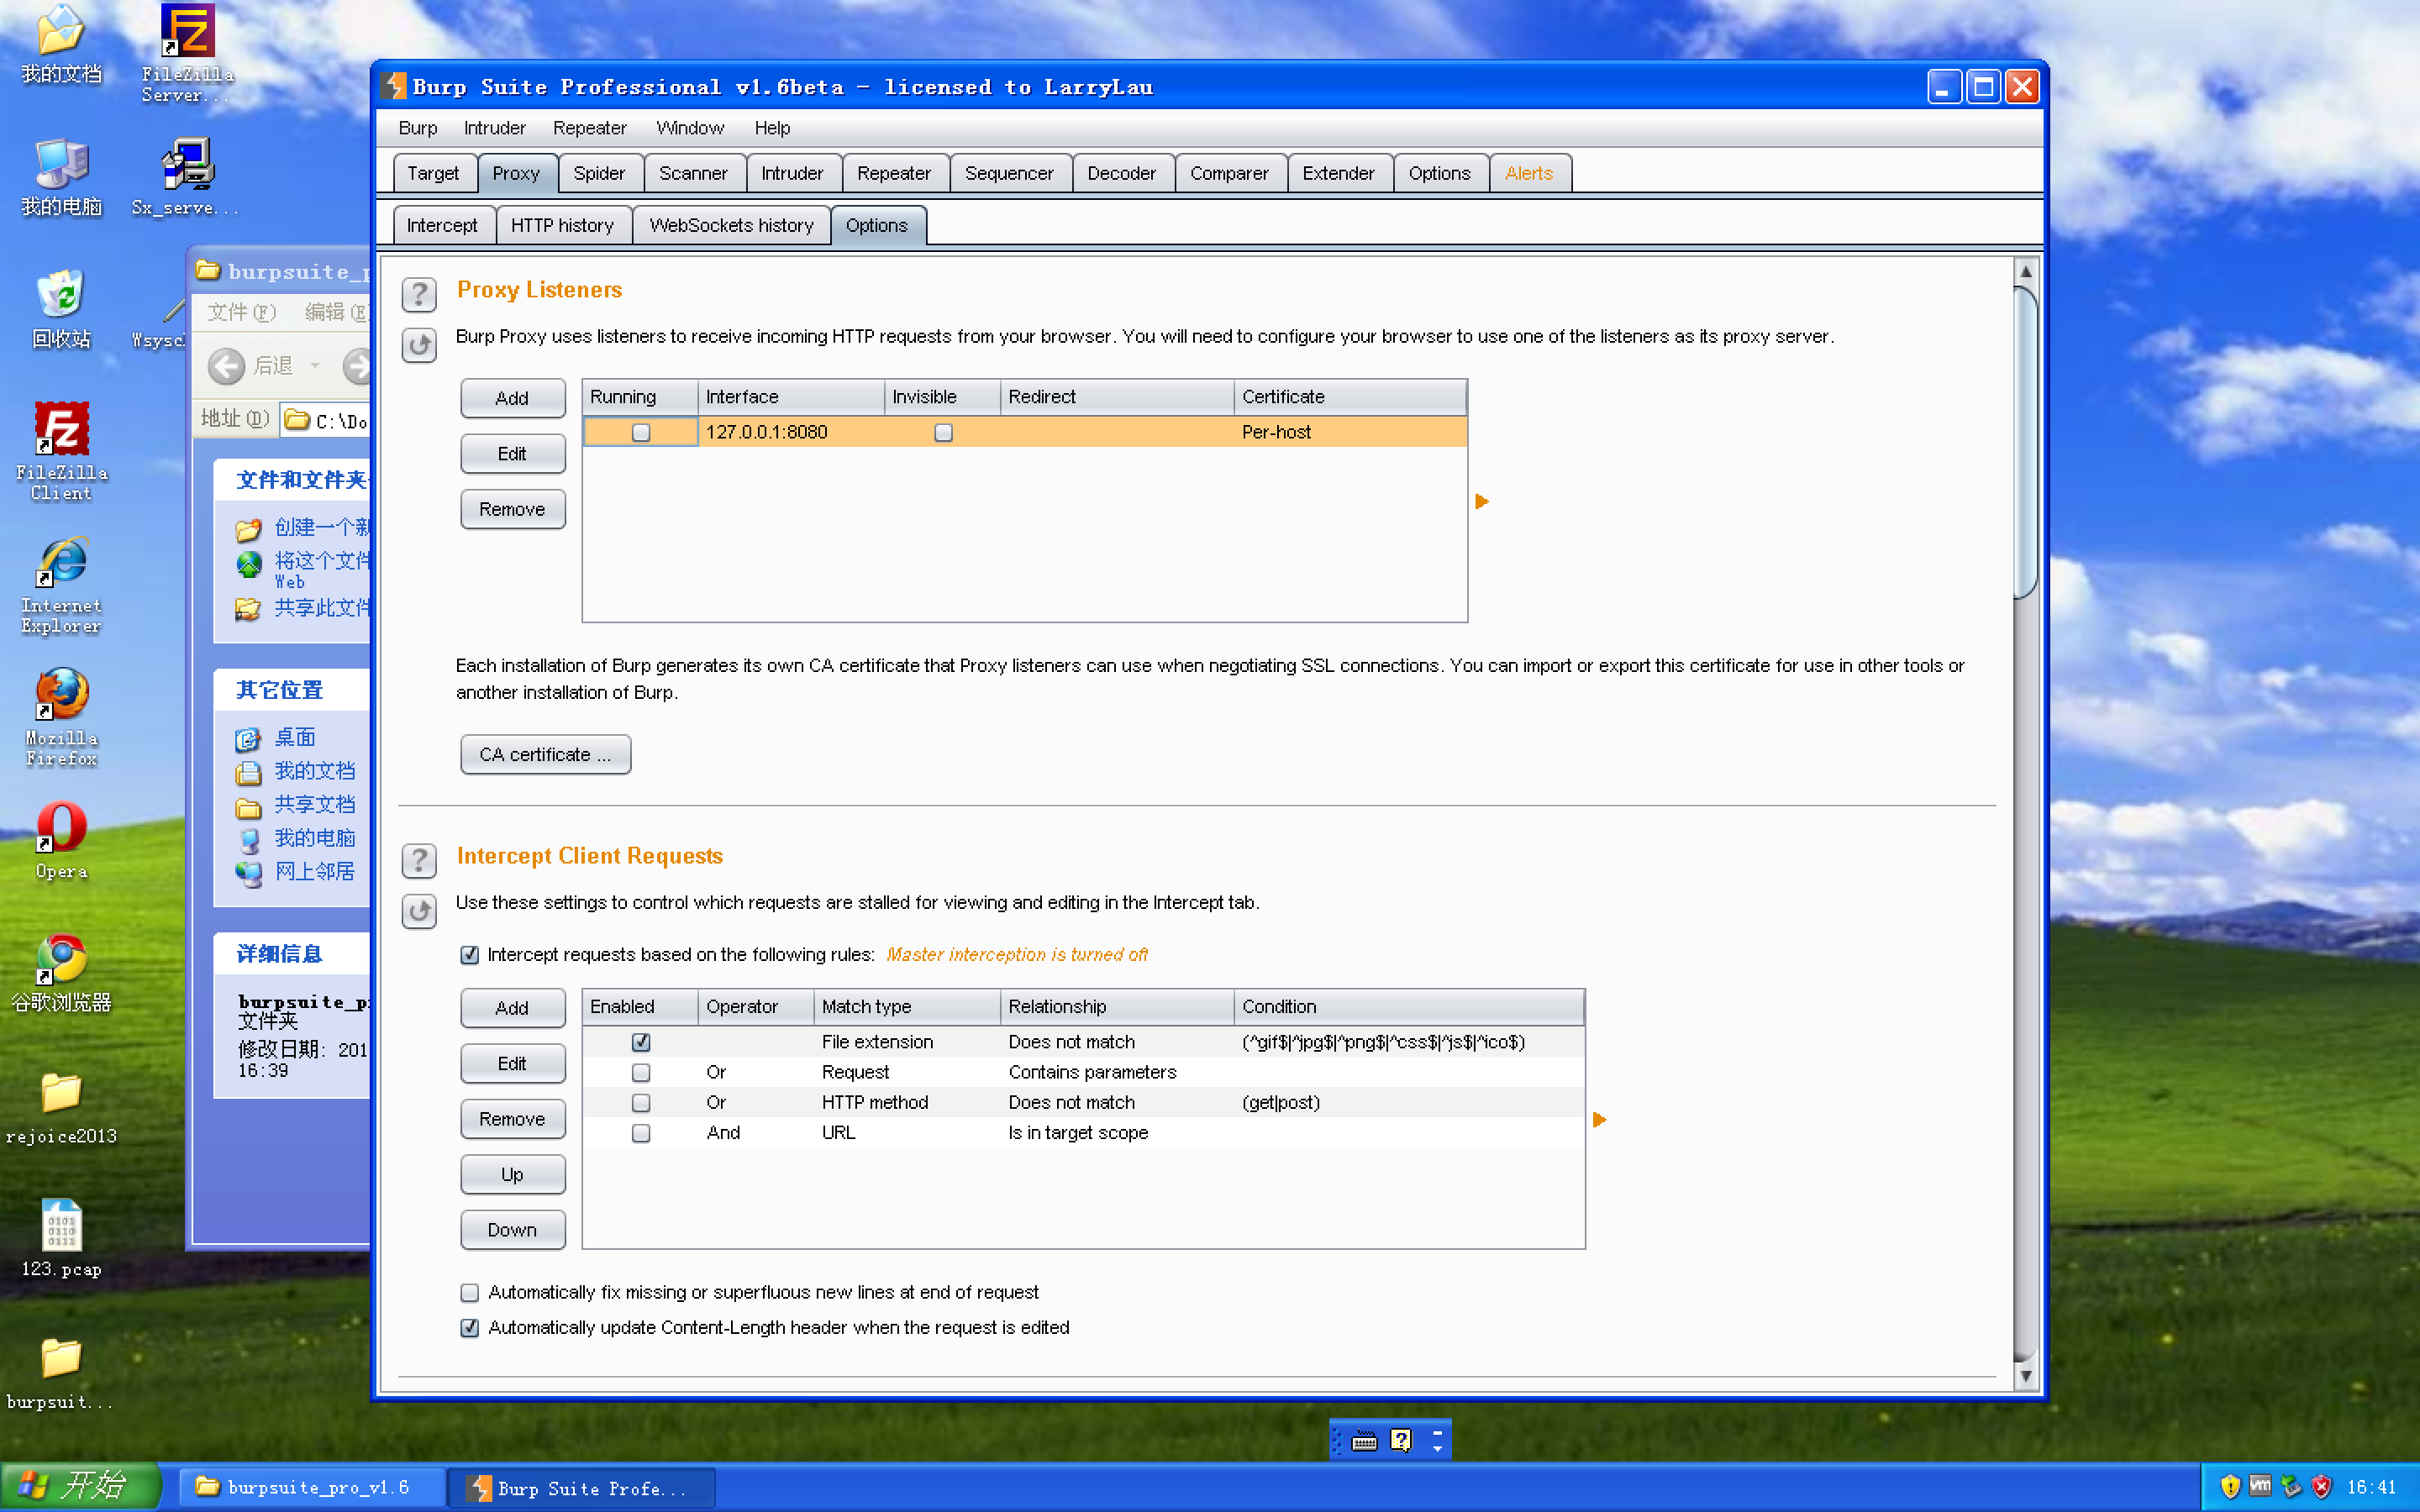
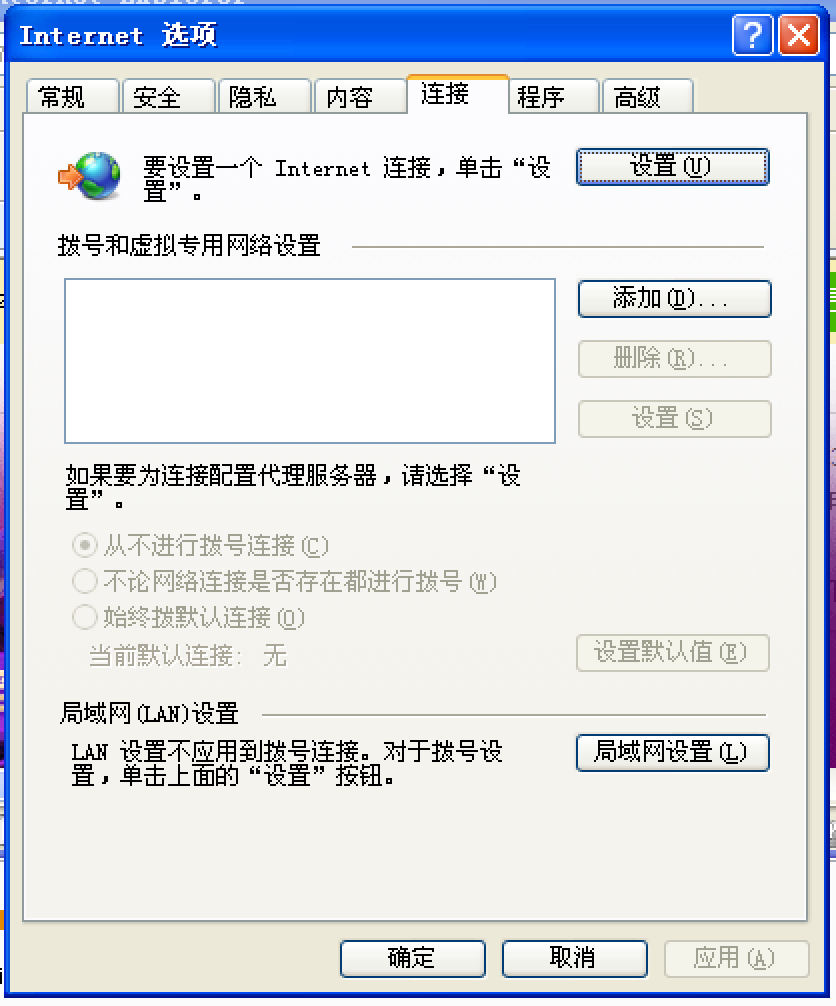
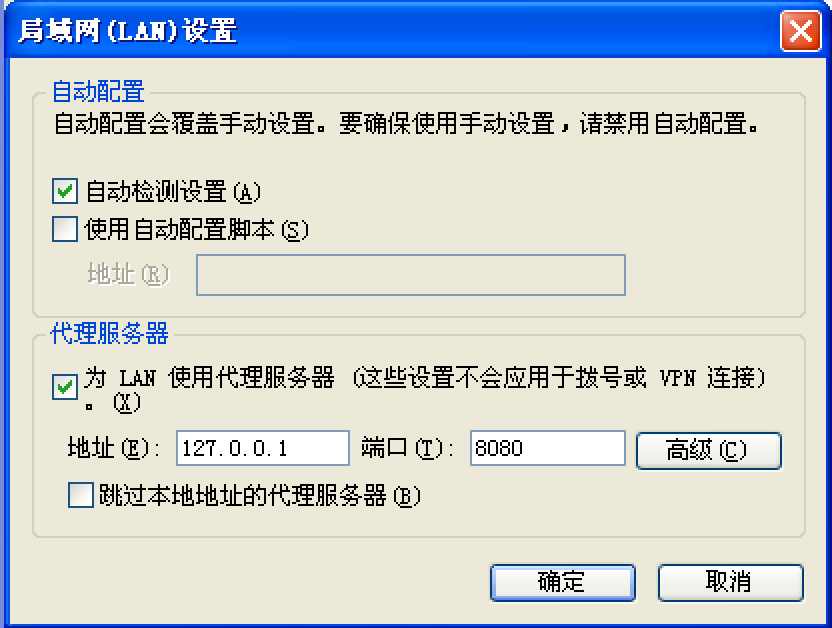
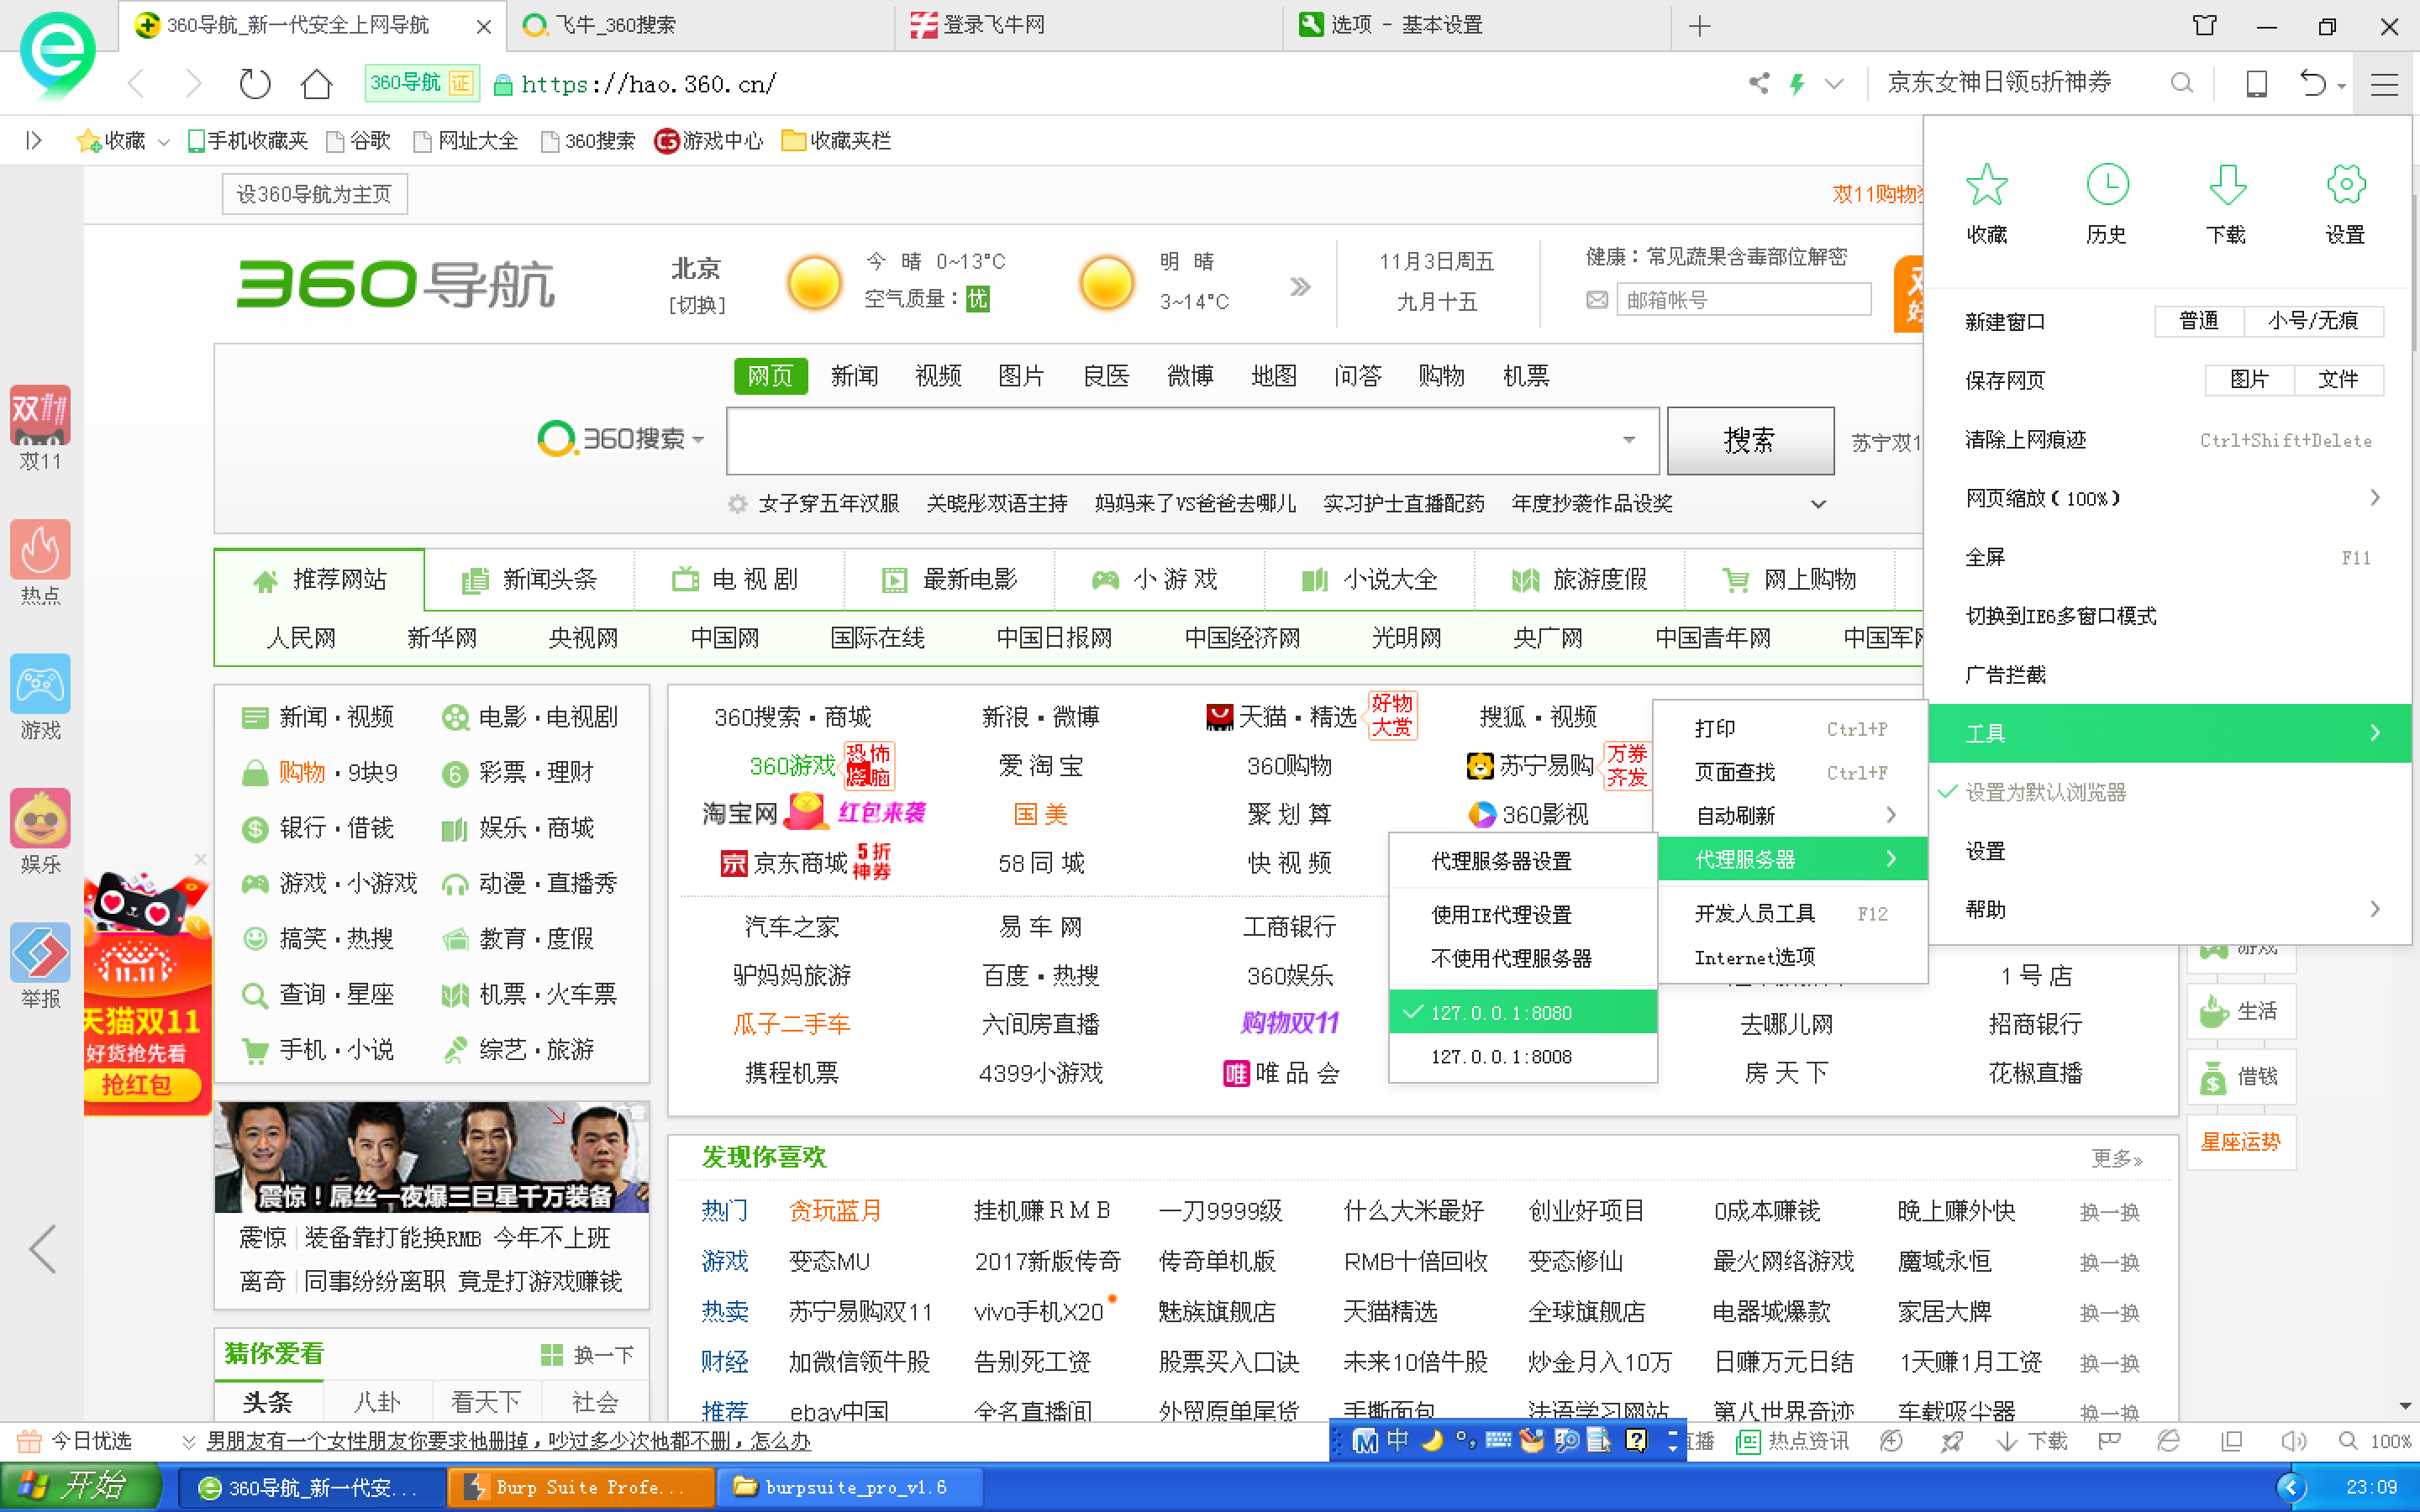
1.设置浏览器的代理服务器和端口为127.0.0.1:8080,注意保持一致。
proxy(代理)—opitions,其中running要勾选才可以监听。
浏览器—工具—internet选项—局域网设置—代理服务器(设置代理就是把浏览器发的数据包通过burpsuite,被burpsuite拦截)
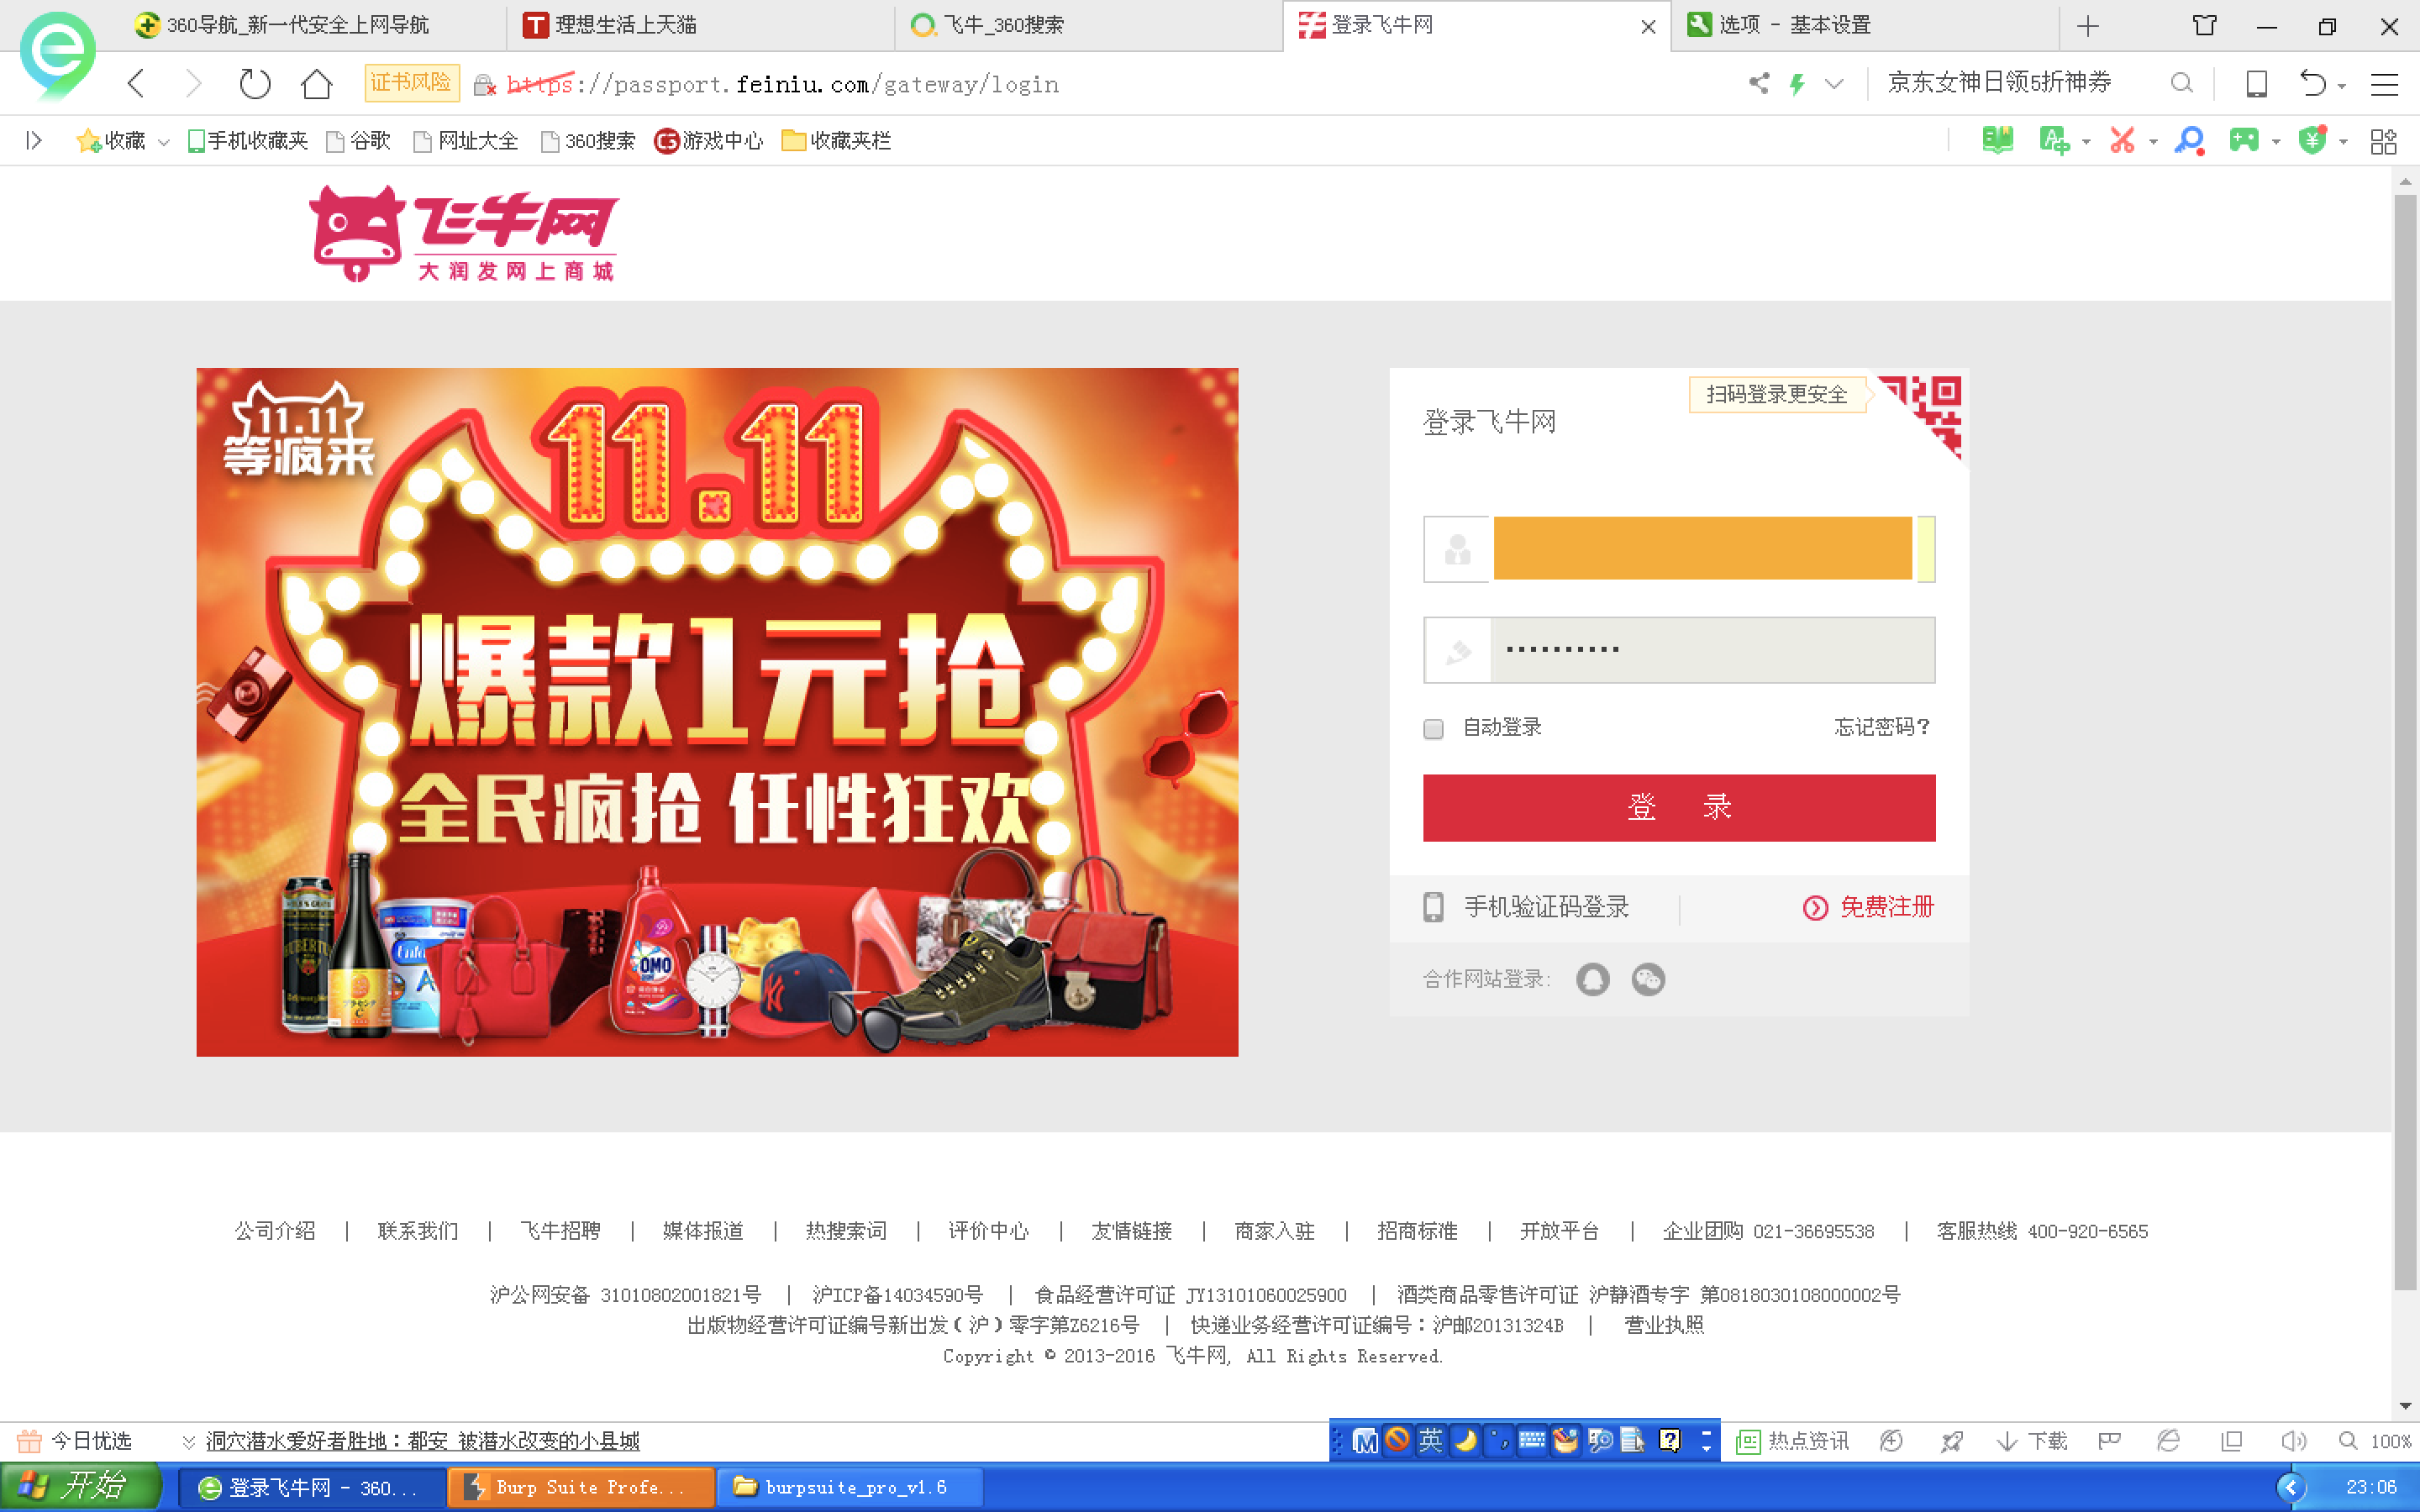
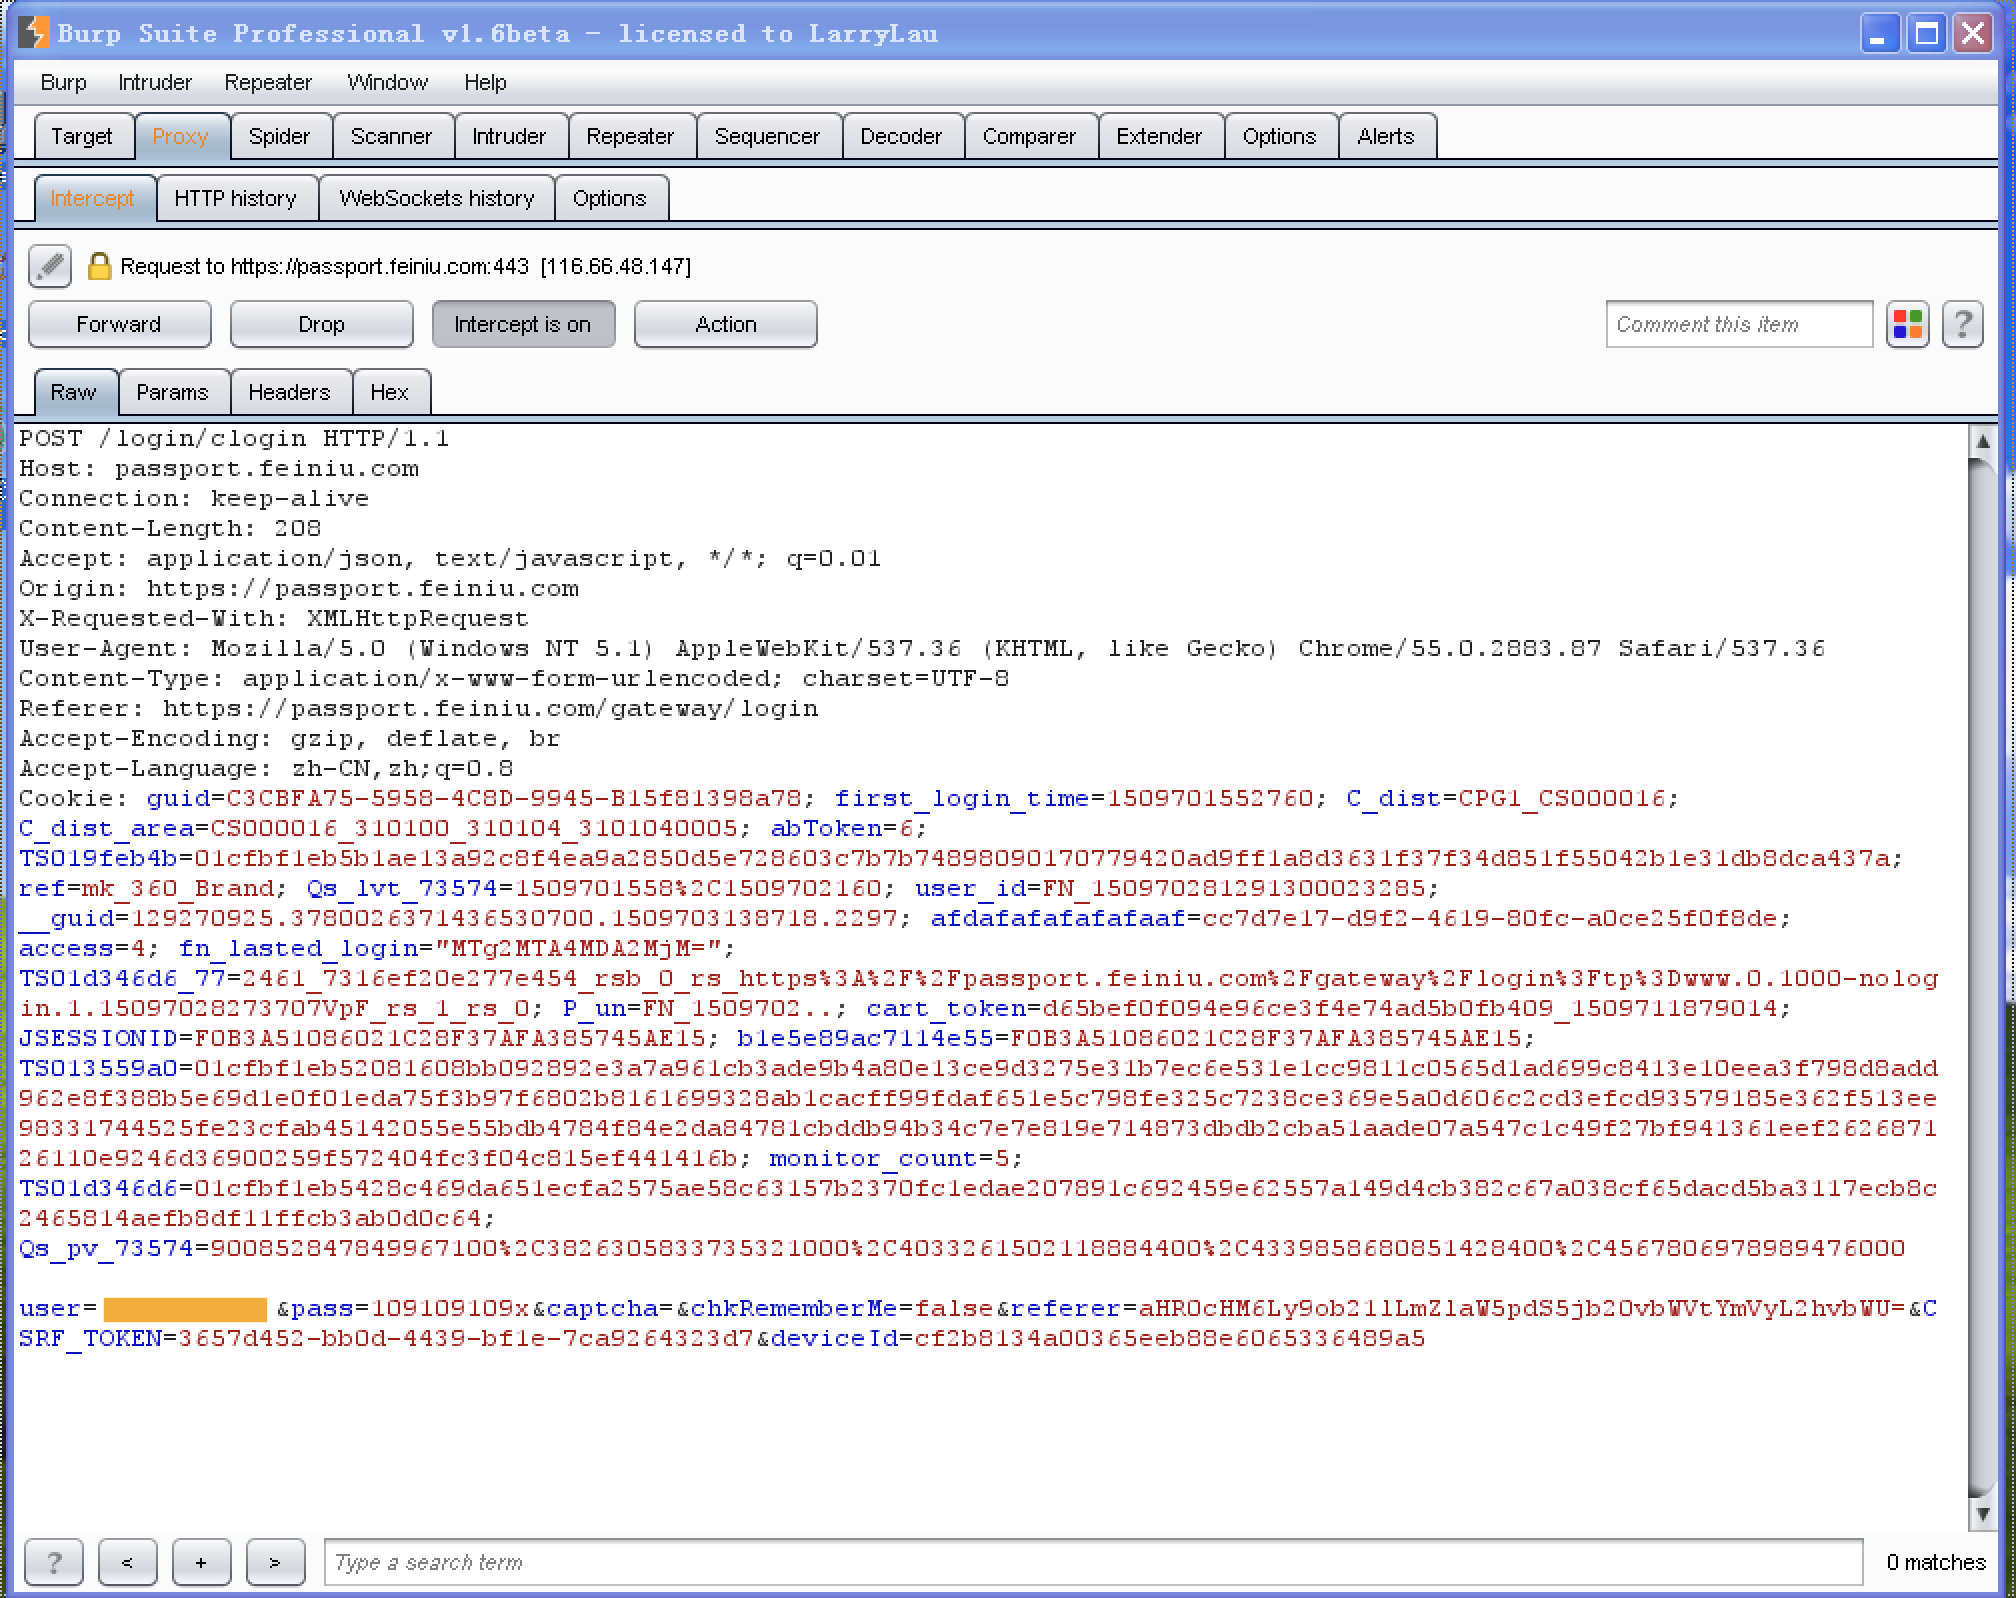
2.打开飞牛网,进行用户名、密码登陆(这里抹掉了用户名)。
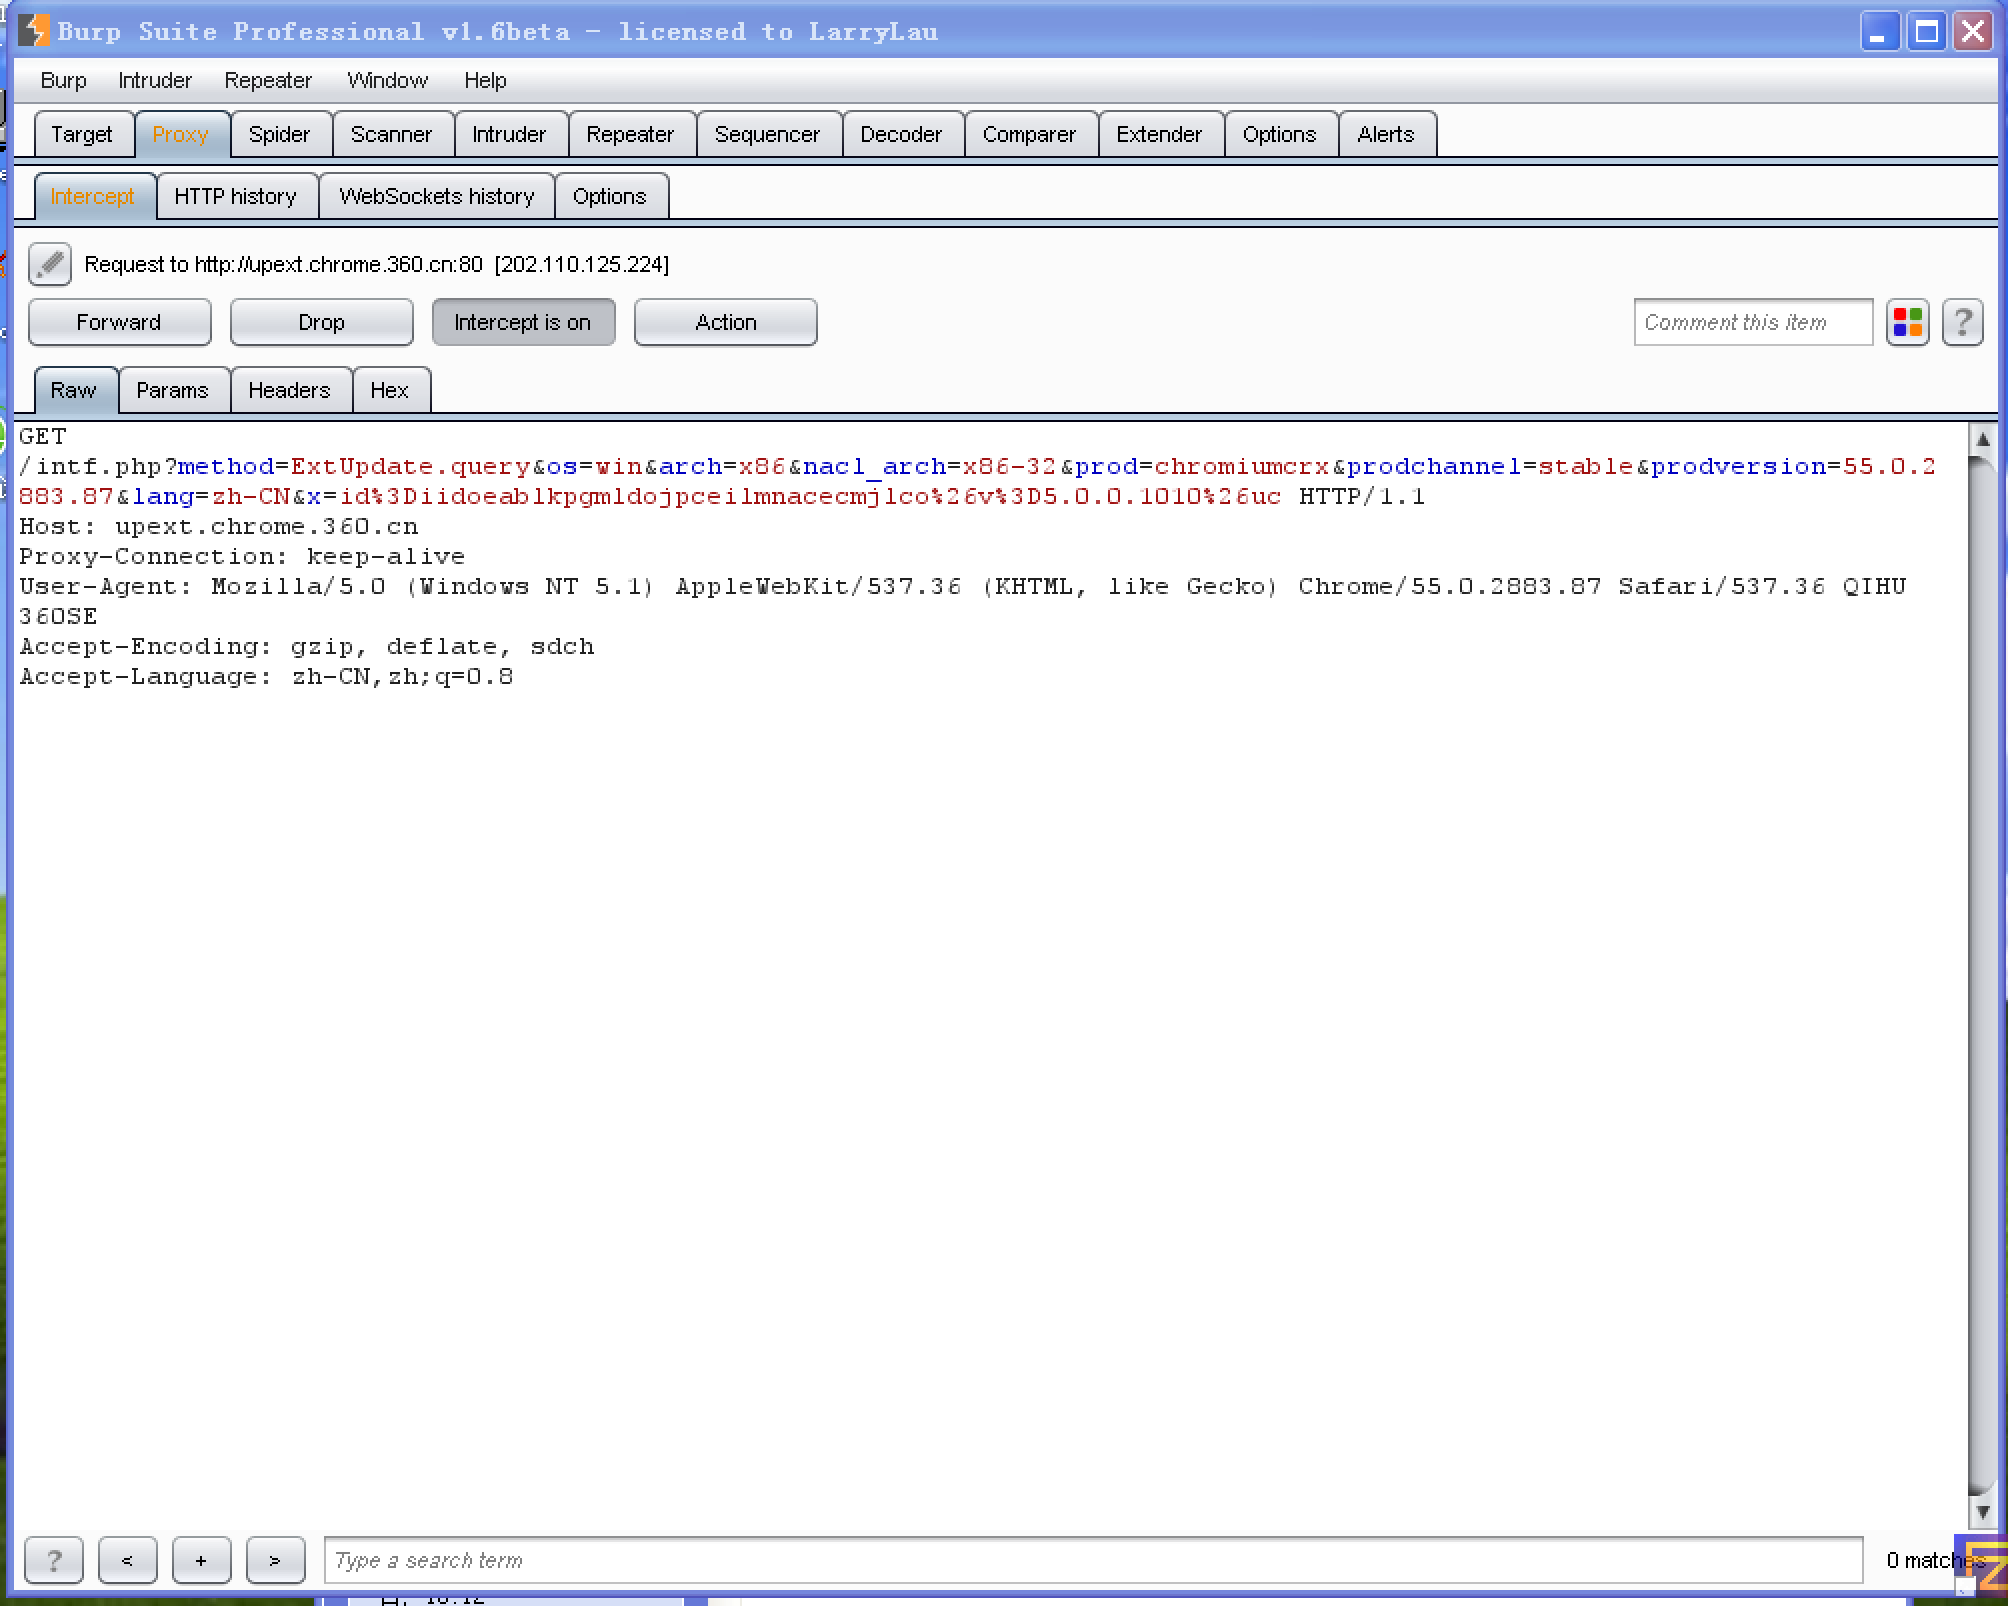
这时burpsuite已经成功拦截到登录信息。
3.把不需要的请求“forward”掉,然后筛选请求地址。
发现成功捕获到了登录数据,用户名(抹掉)和明文的密码。
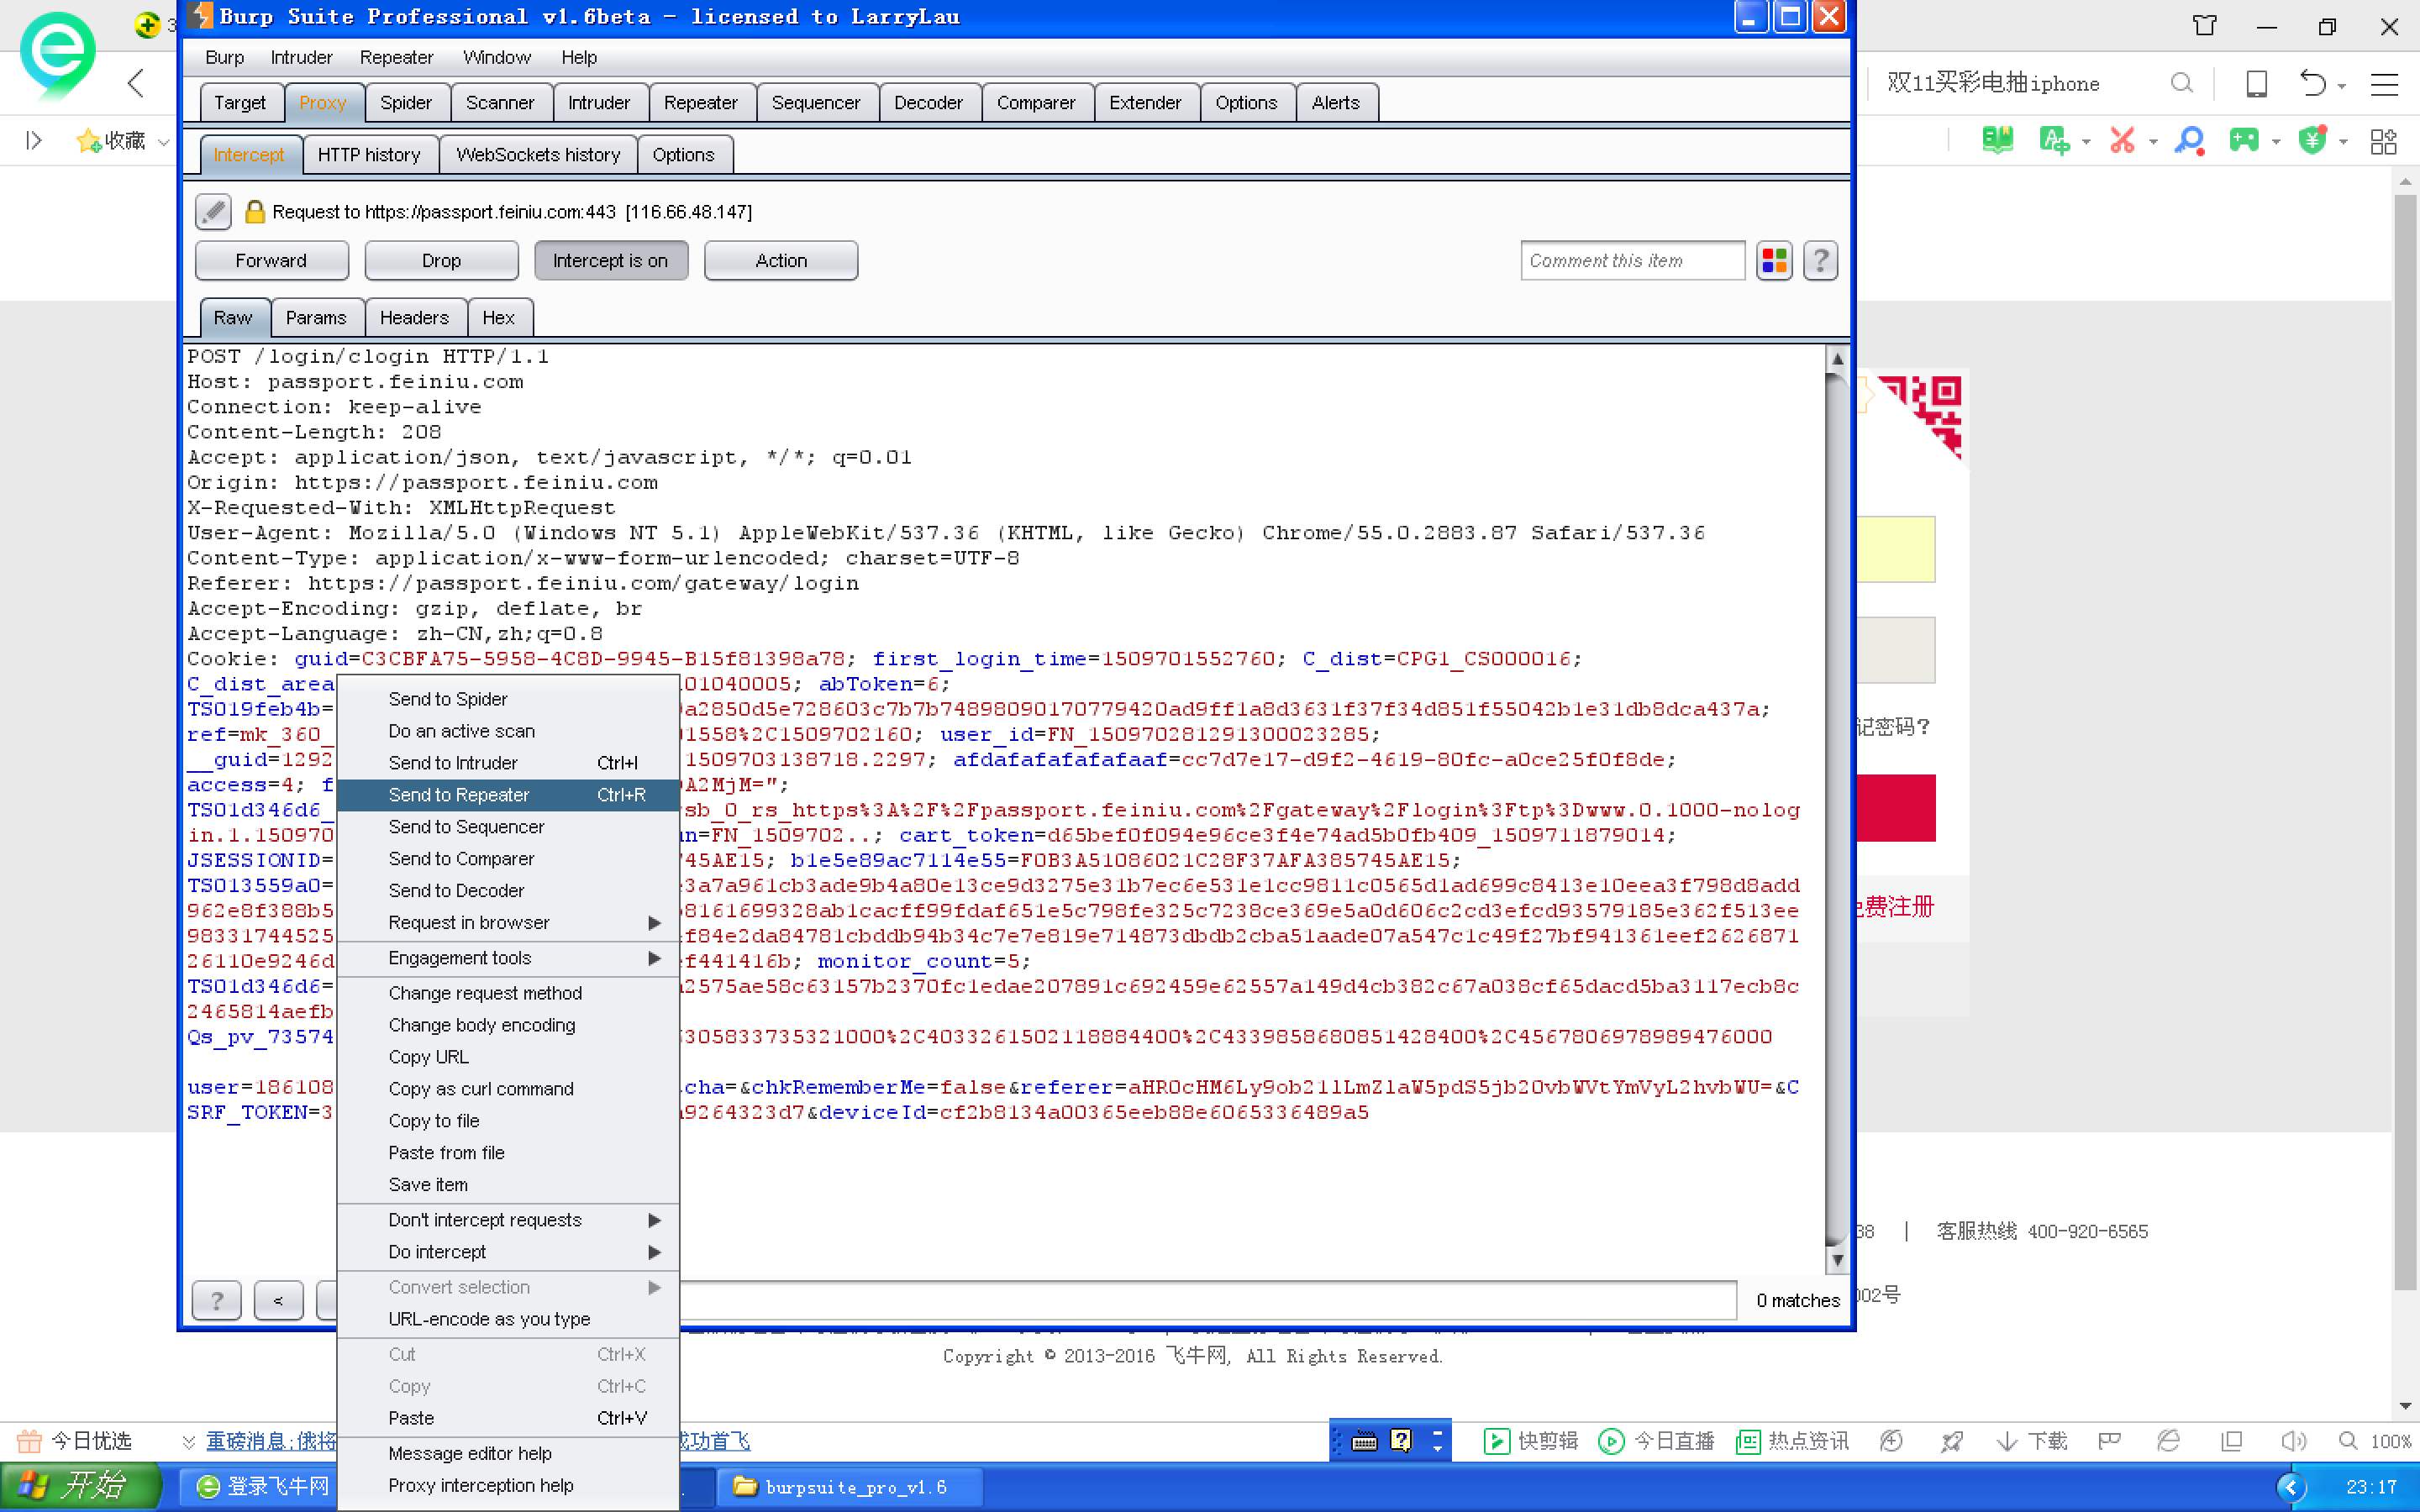
4.右键选择send to repeater。
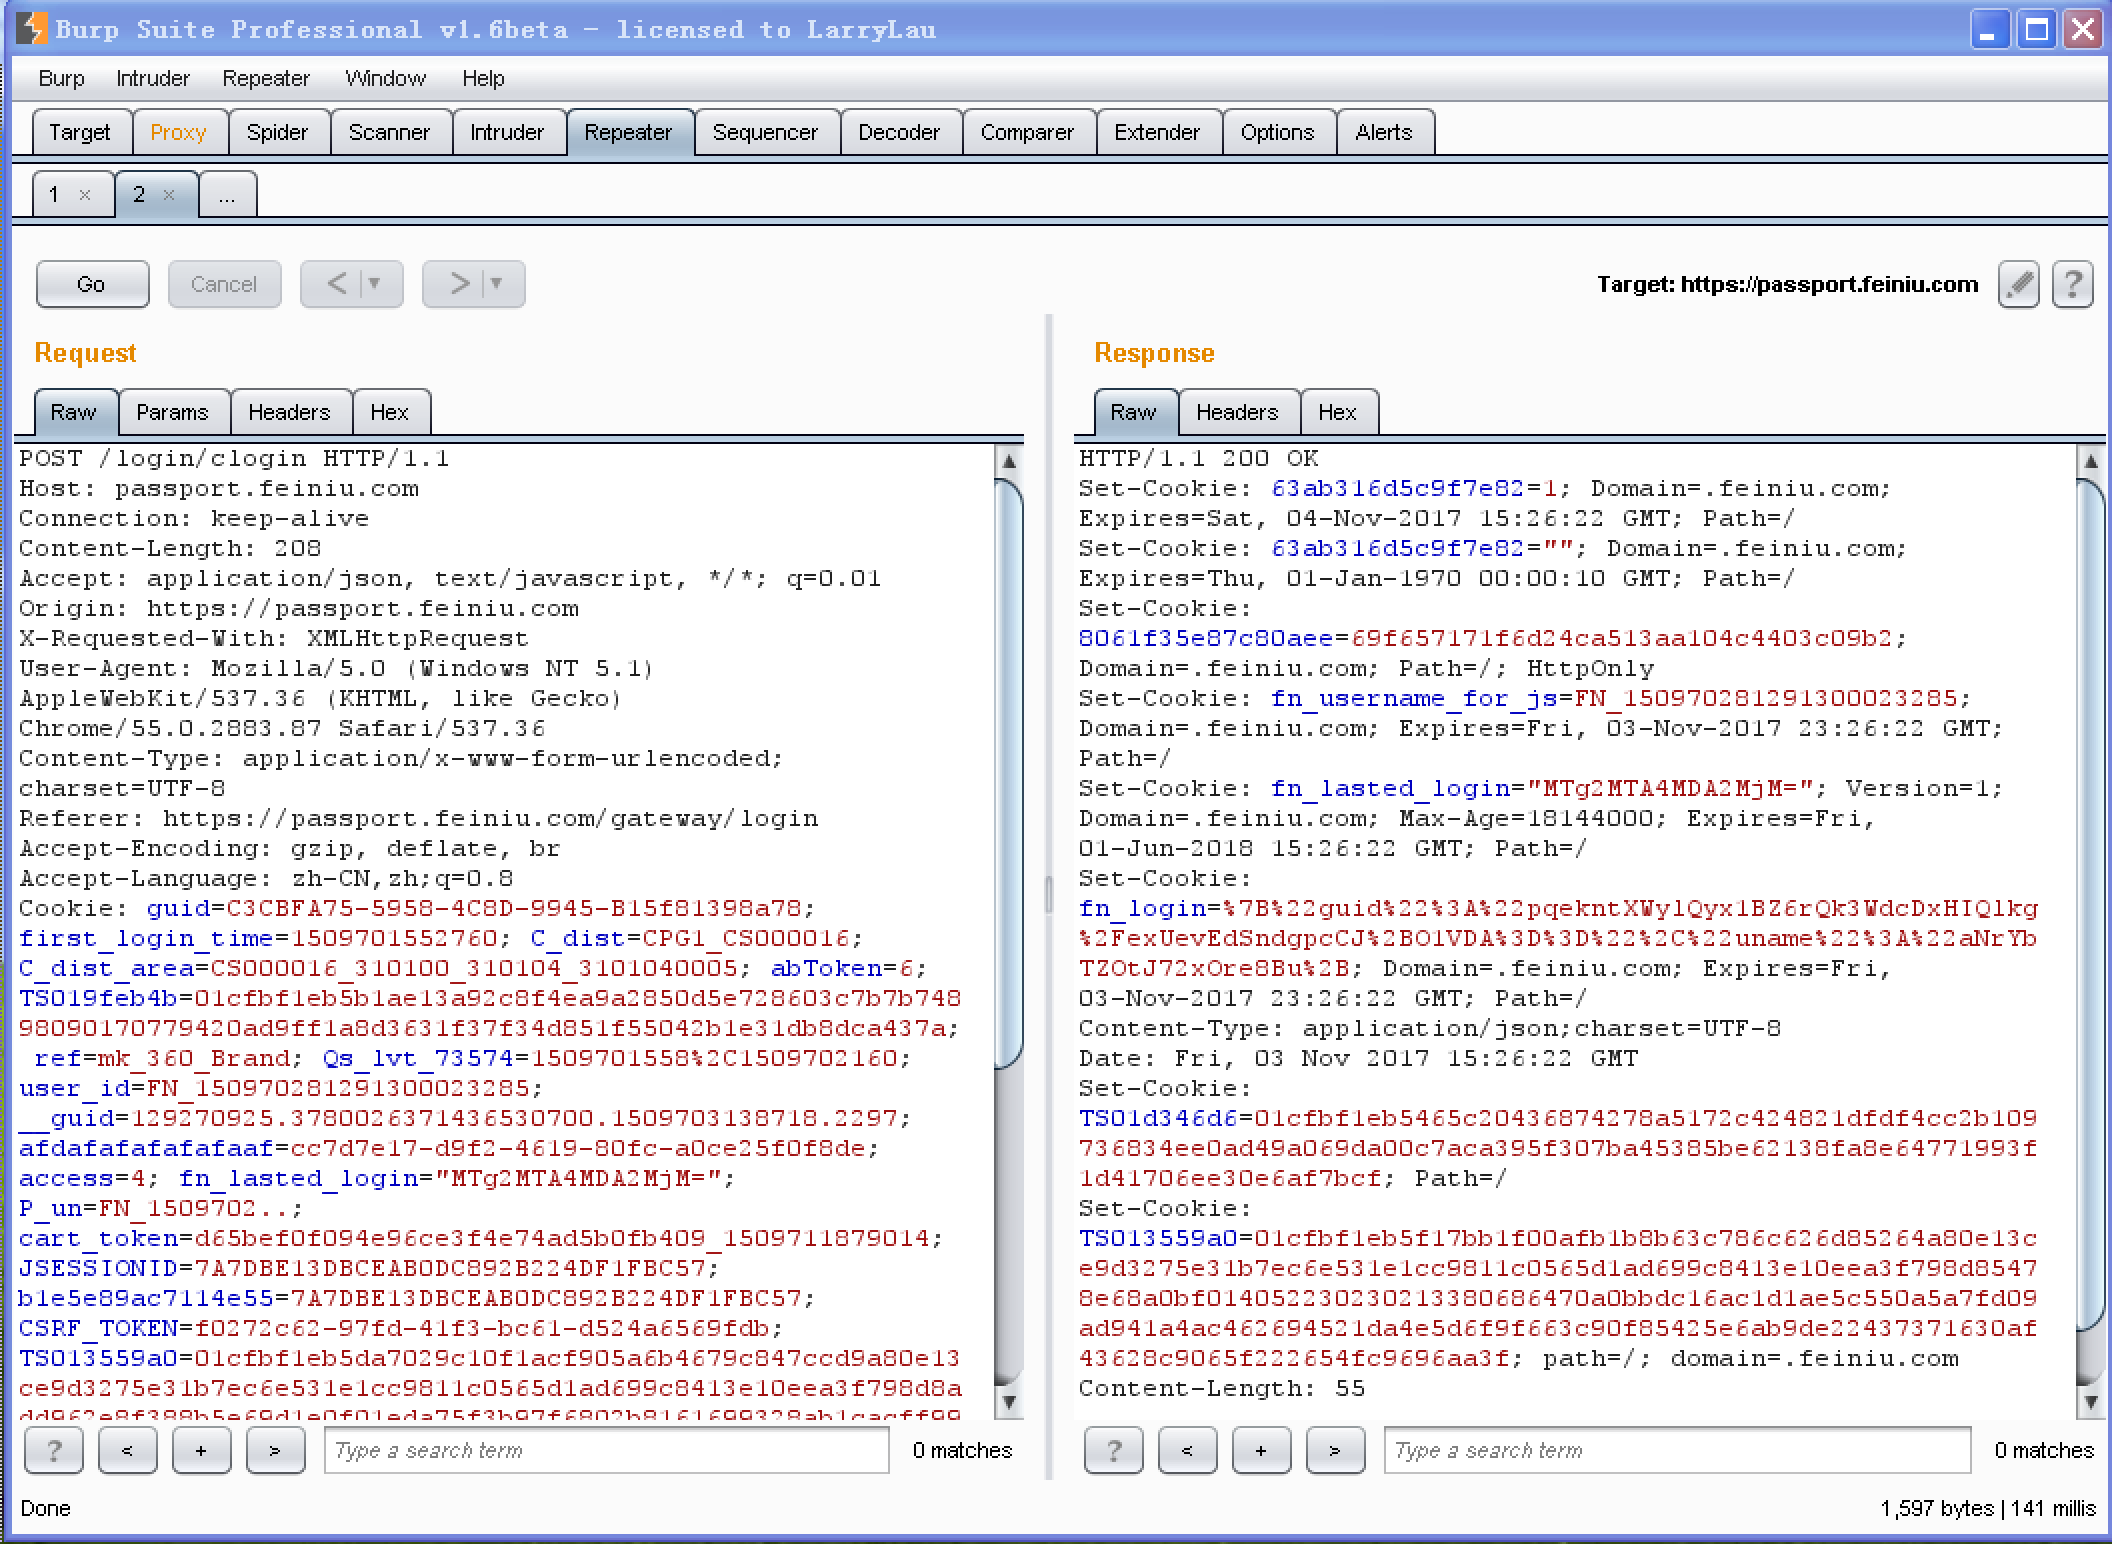
点击按钮“go”,在右侧的“response”可以看到页面的回应数据,右键点击“send to comparer”。
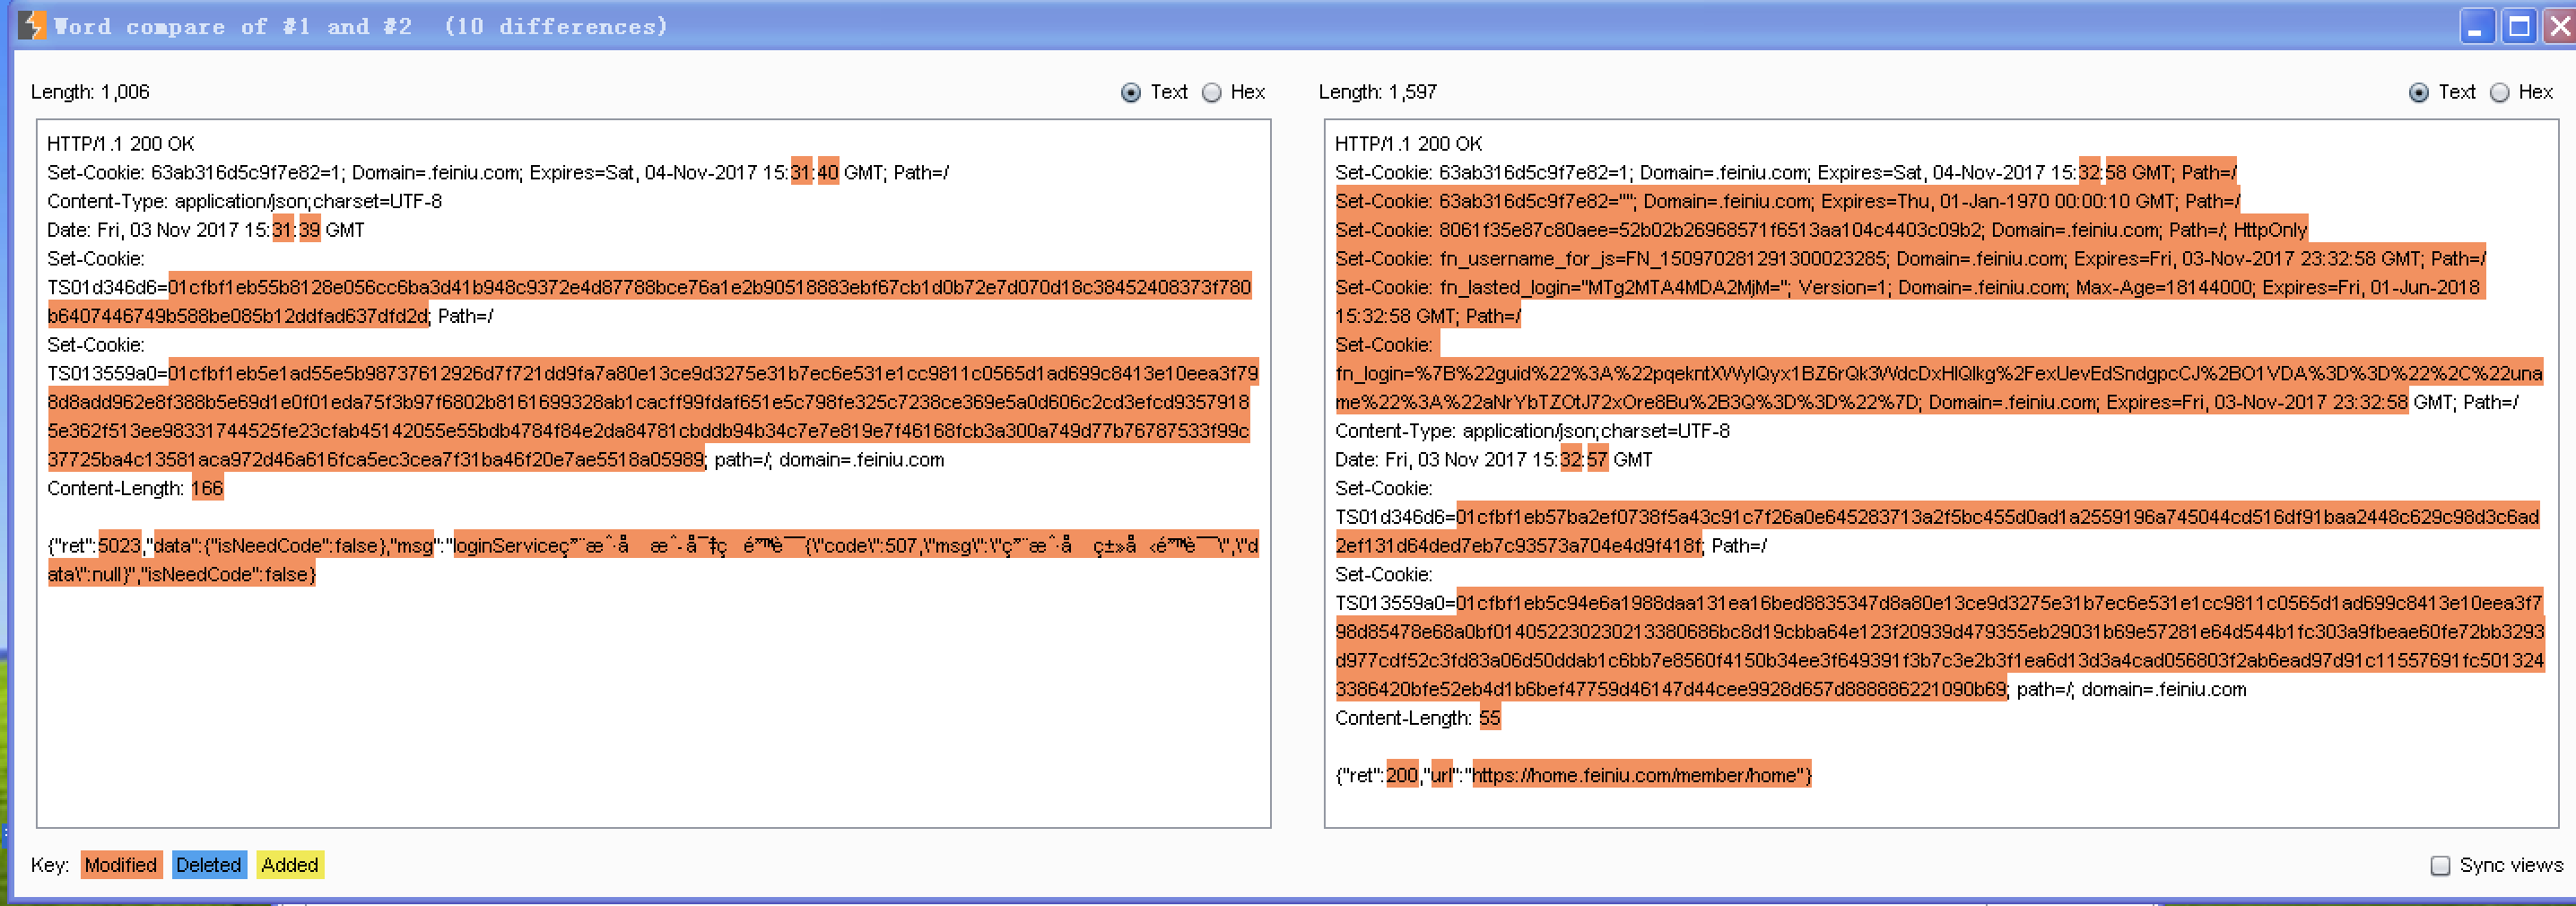
对左侧“request”数据进行部分更改,如用户名的手机号码删减几位数,点击按钮“go”,再次观察回应数据,右键点击“send to comparer”。
5.在comparer中进行两次回应的比较。
(二)篡改、转发请求测试
代理服务器和burpsuite的配置与(一)类似。
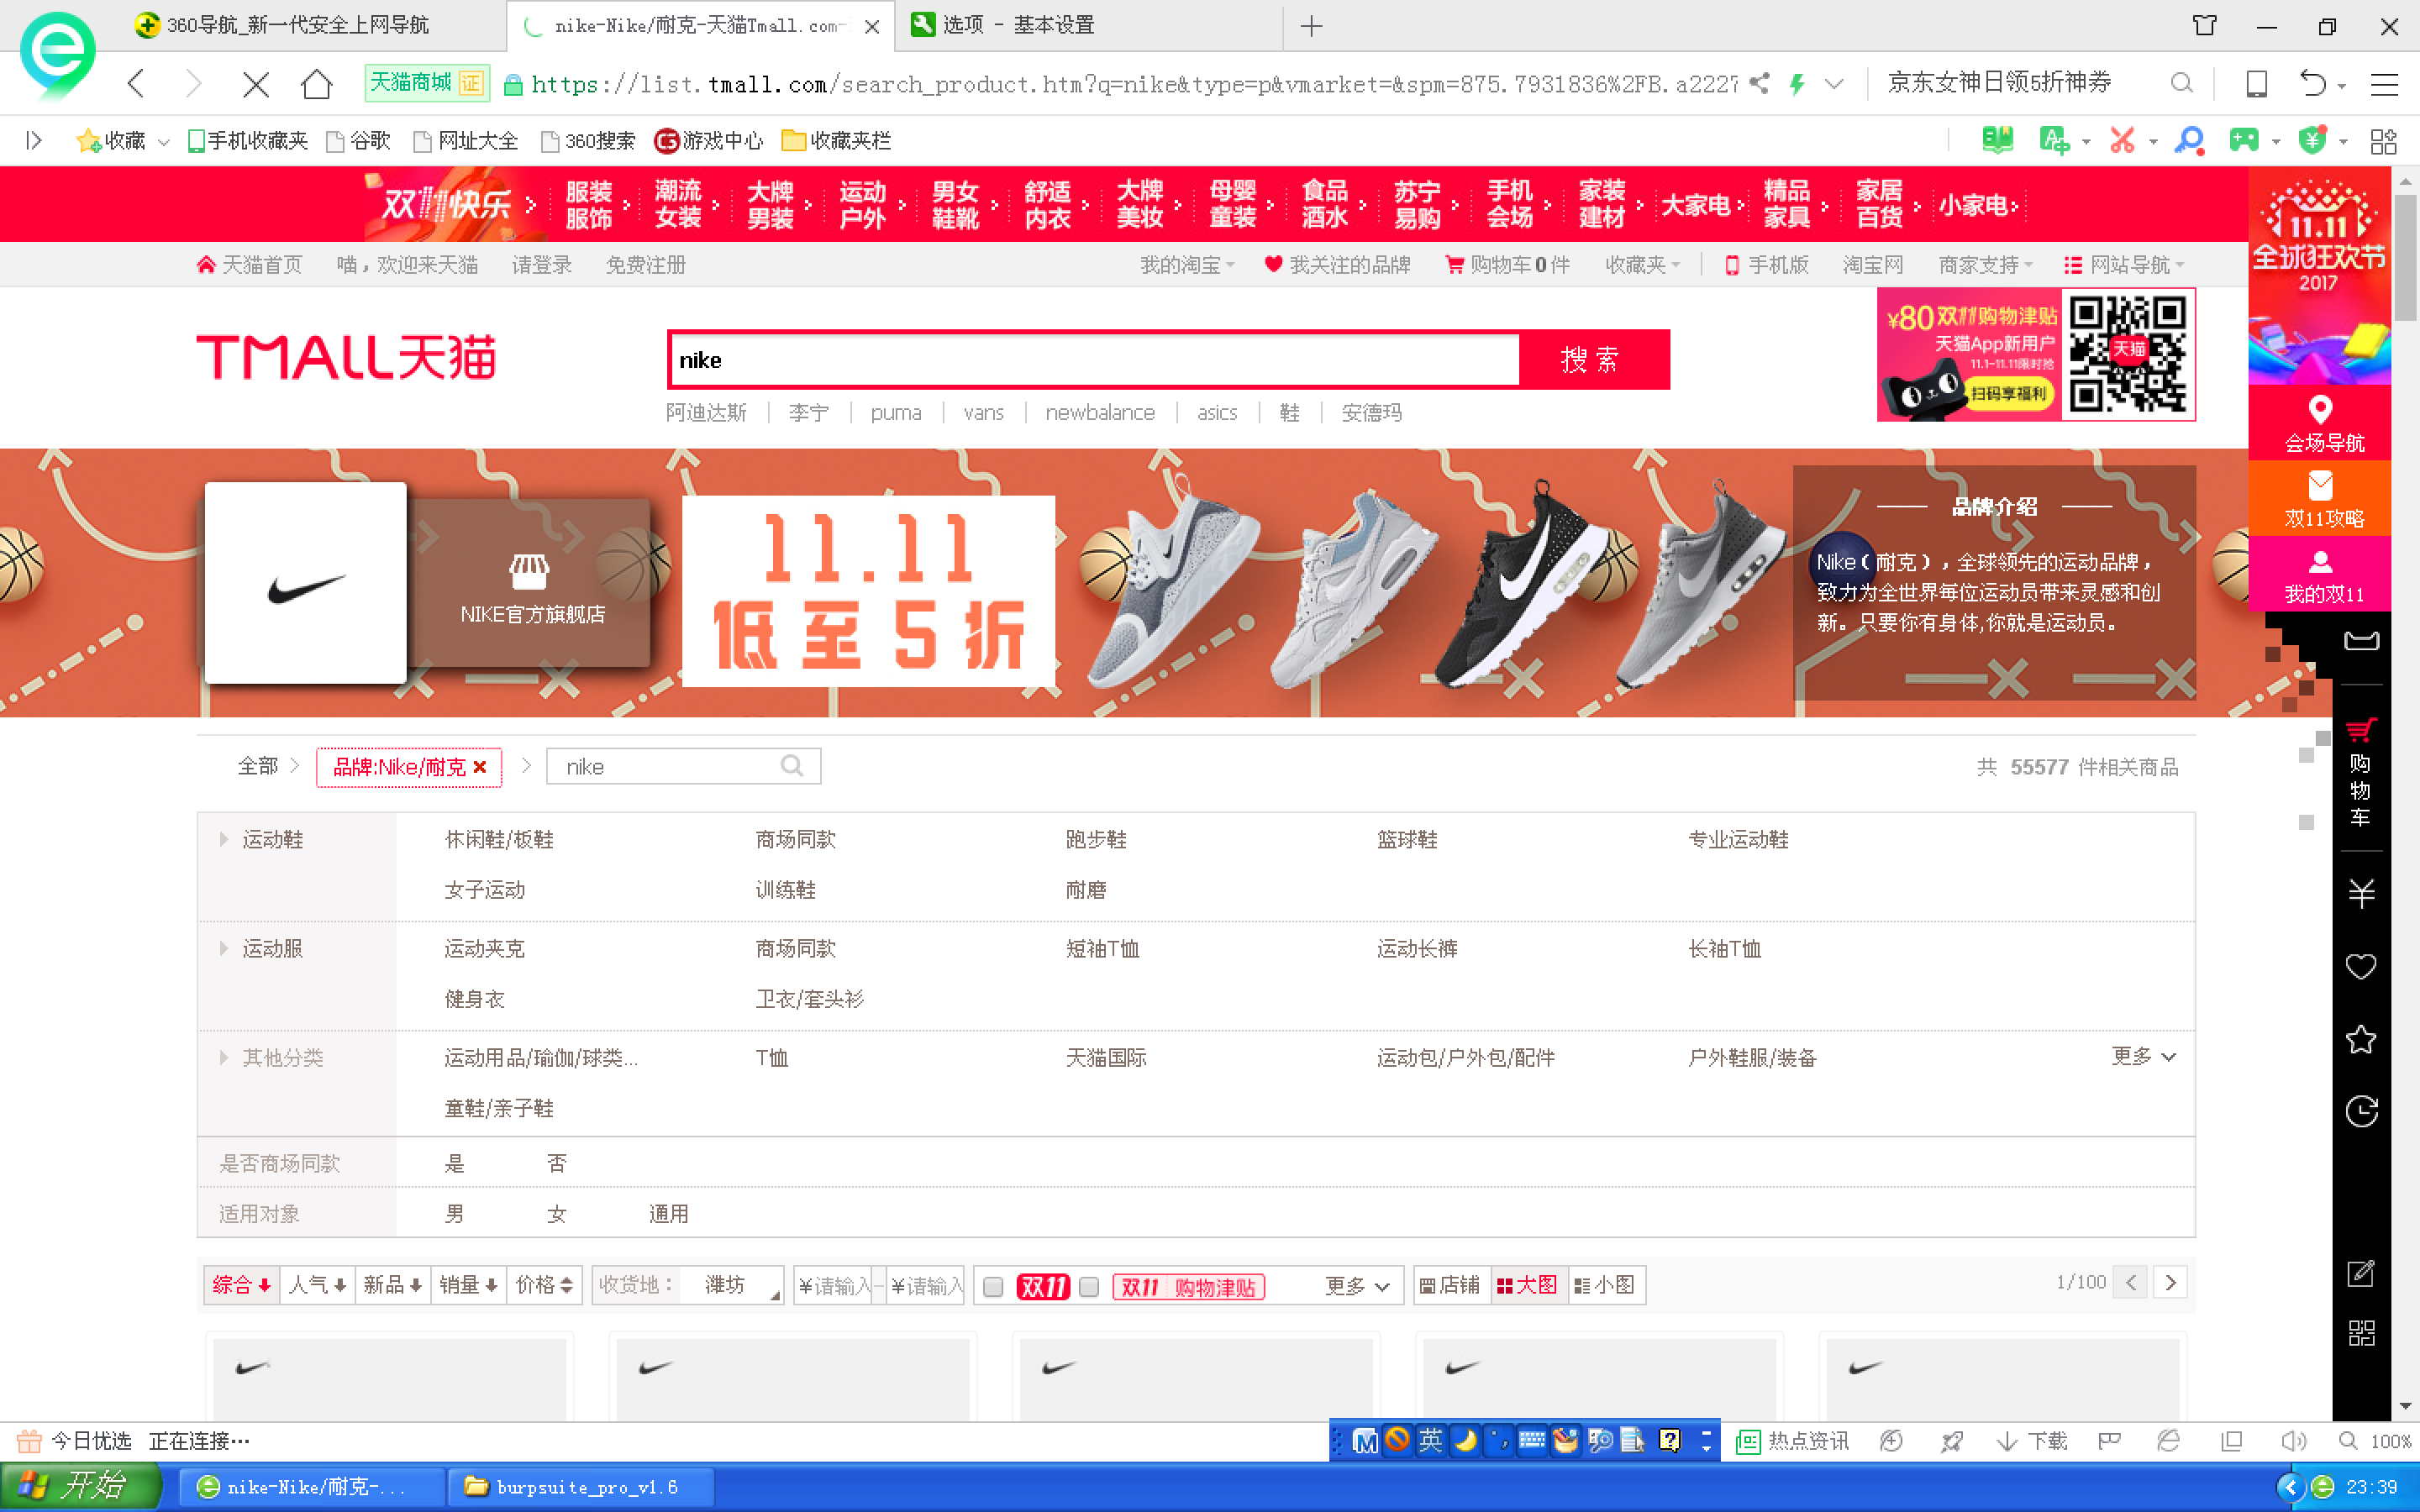
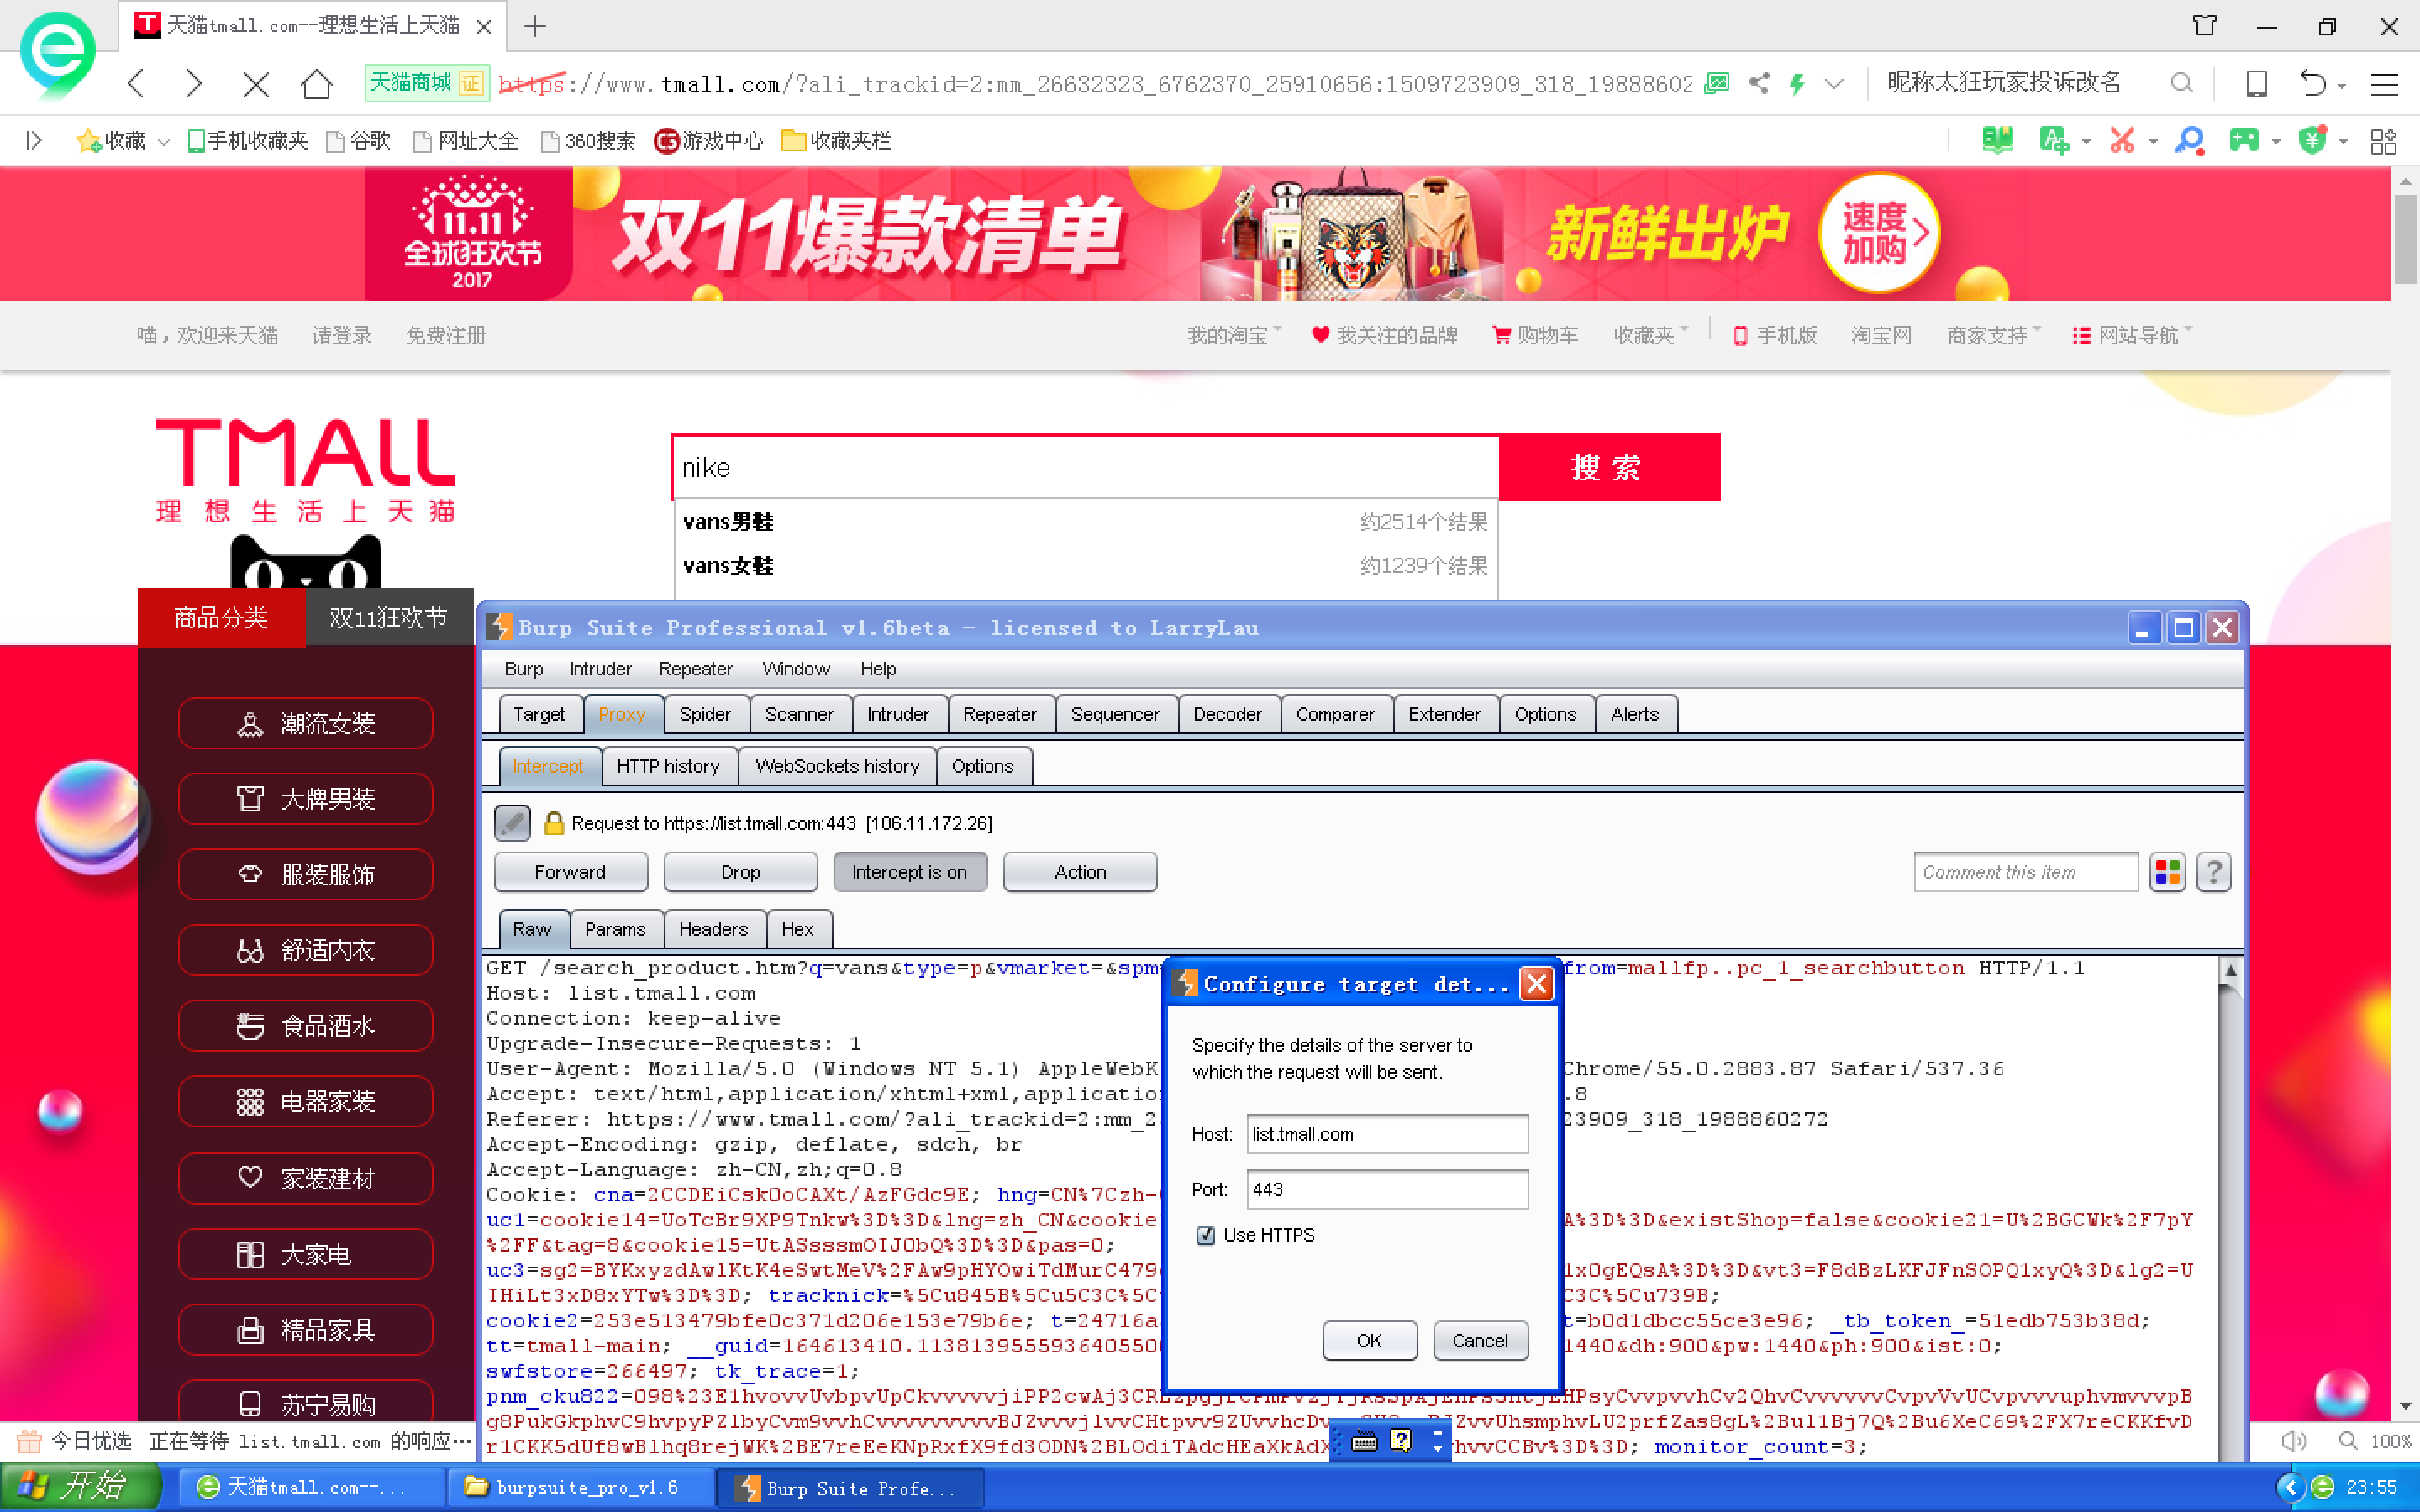
1.在淘宝中搜索nike,观察正常的搜索结果。
2.在burpsuite中点击proxy(代理)—opitions,其中running要勾选才可以监听。
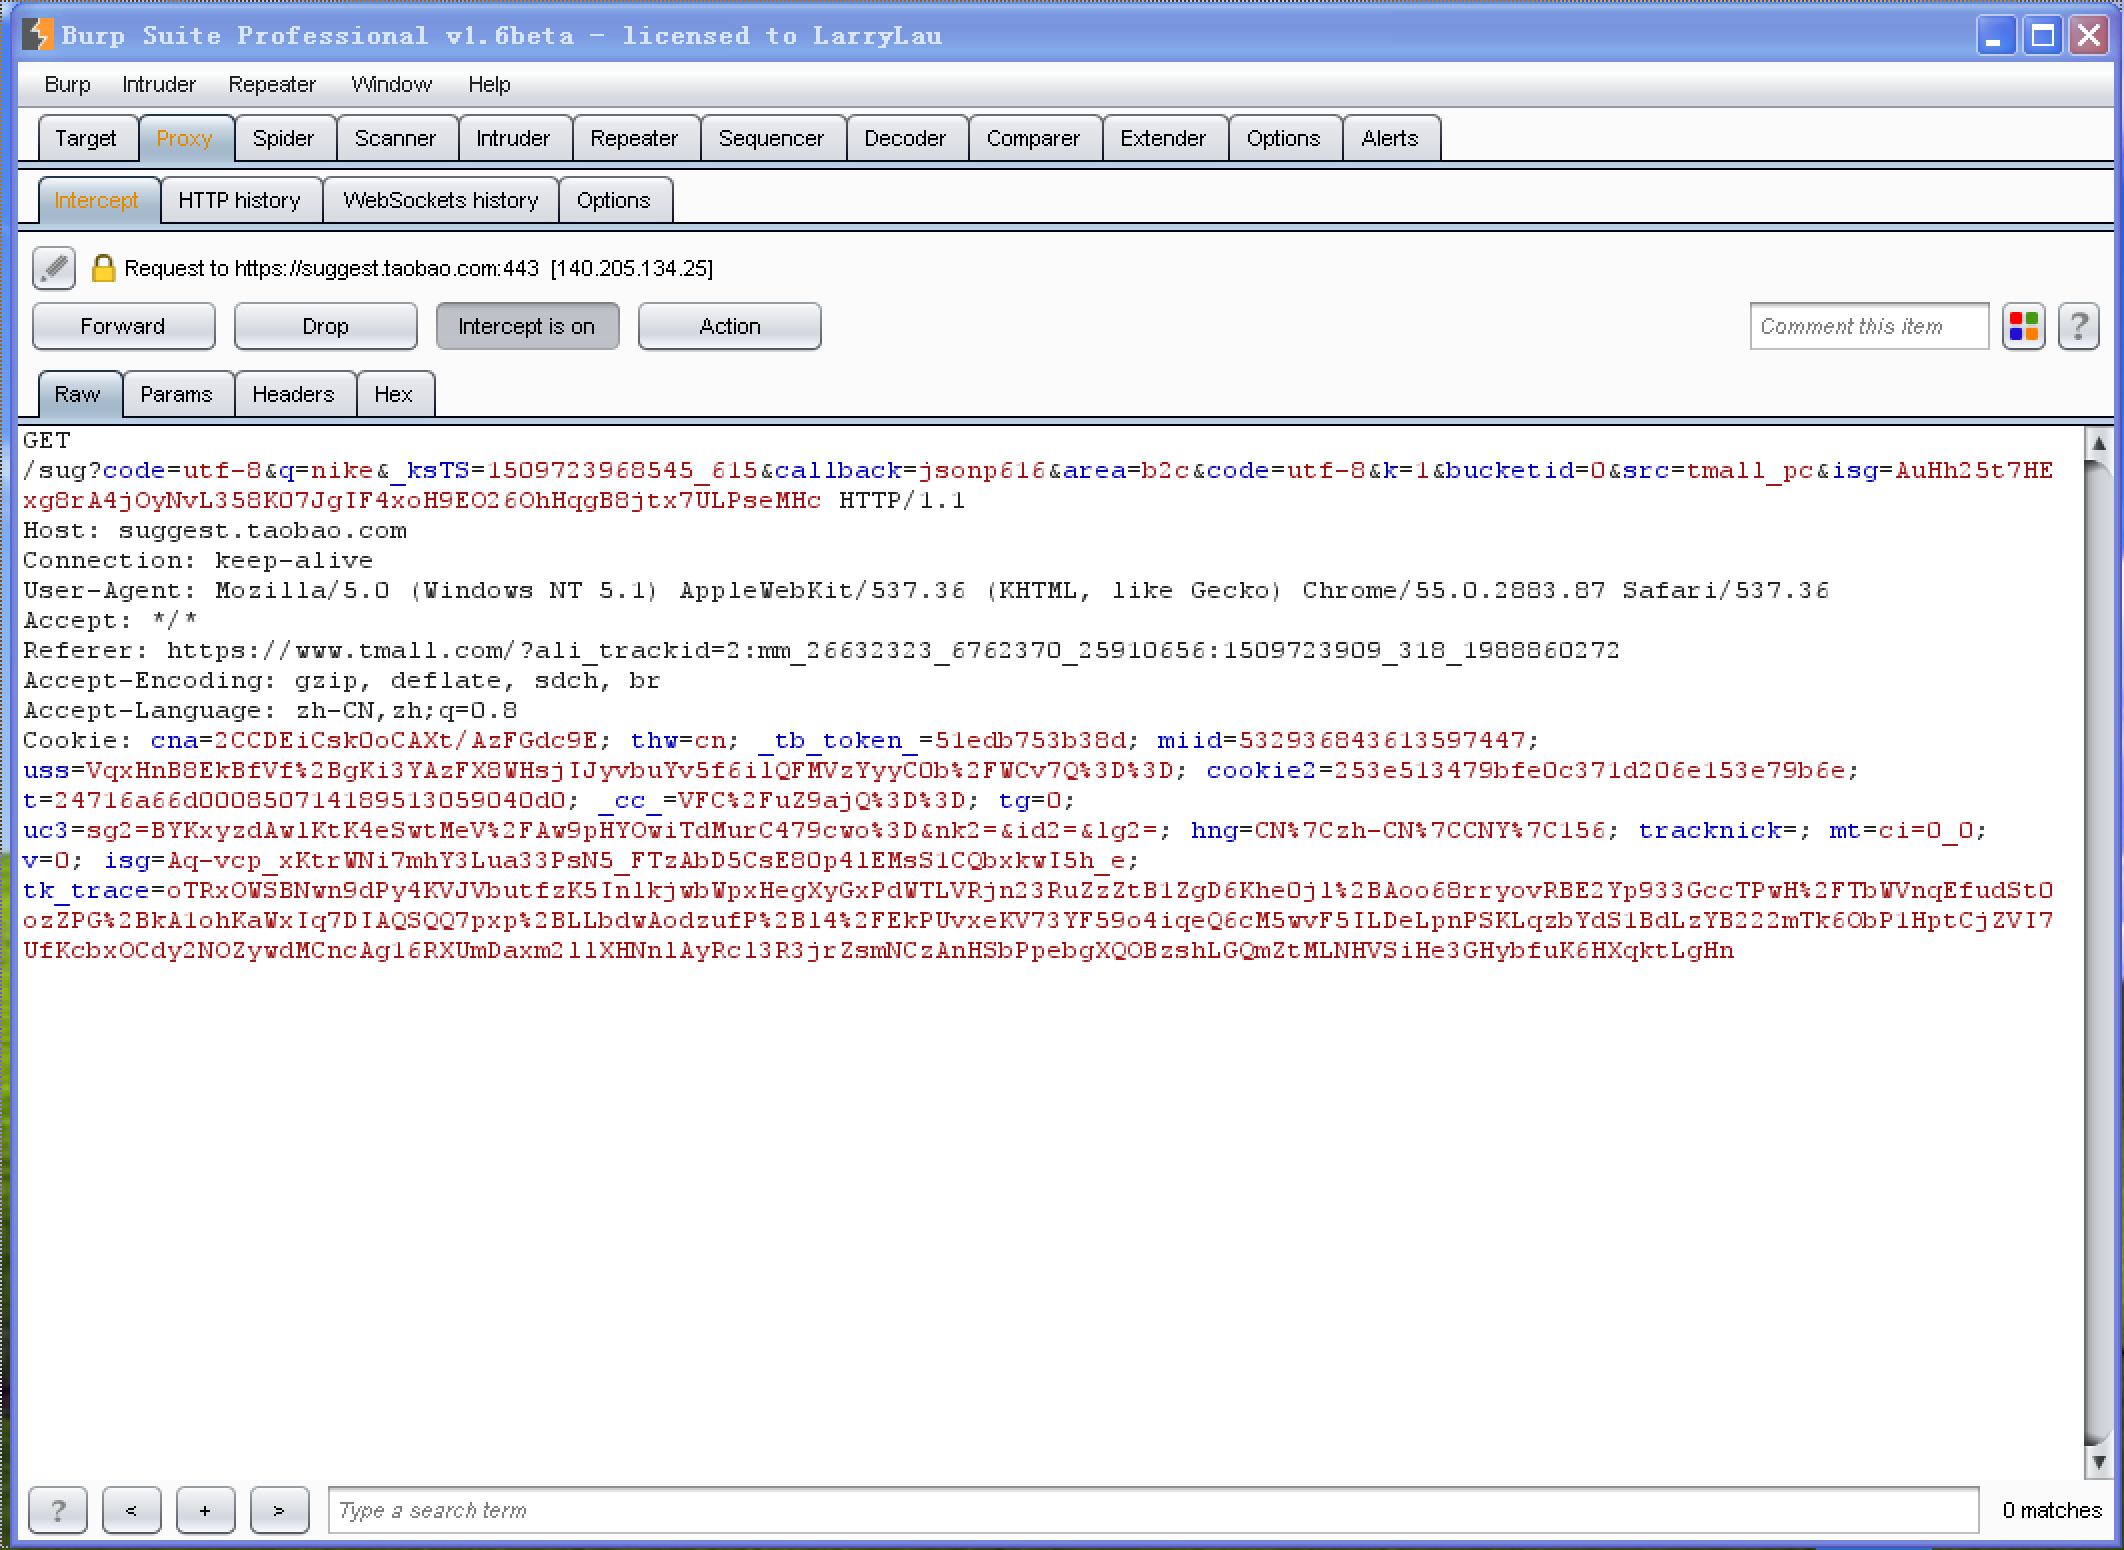
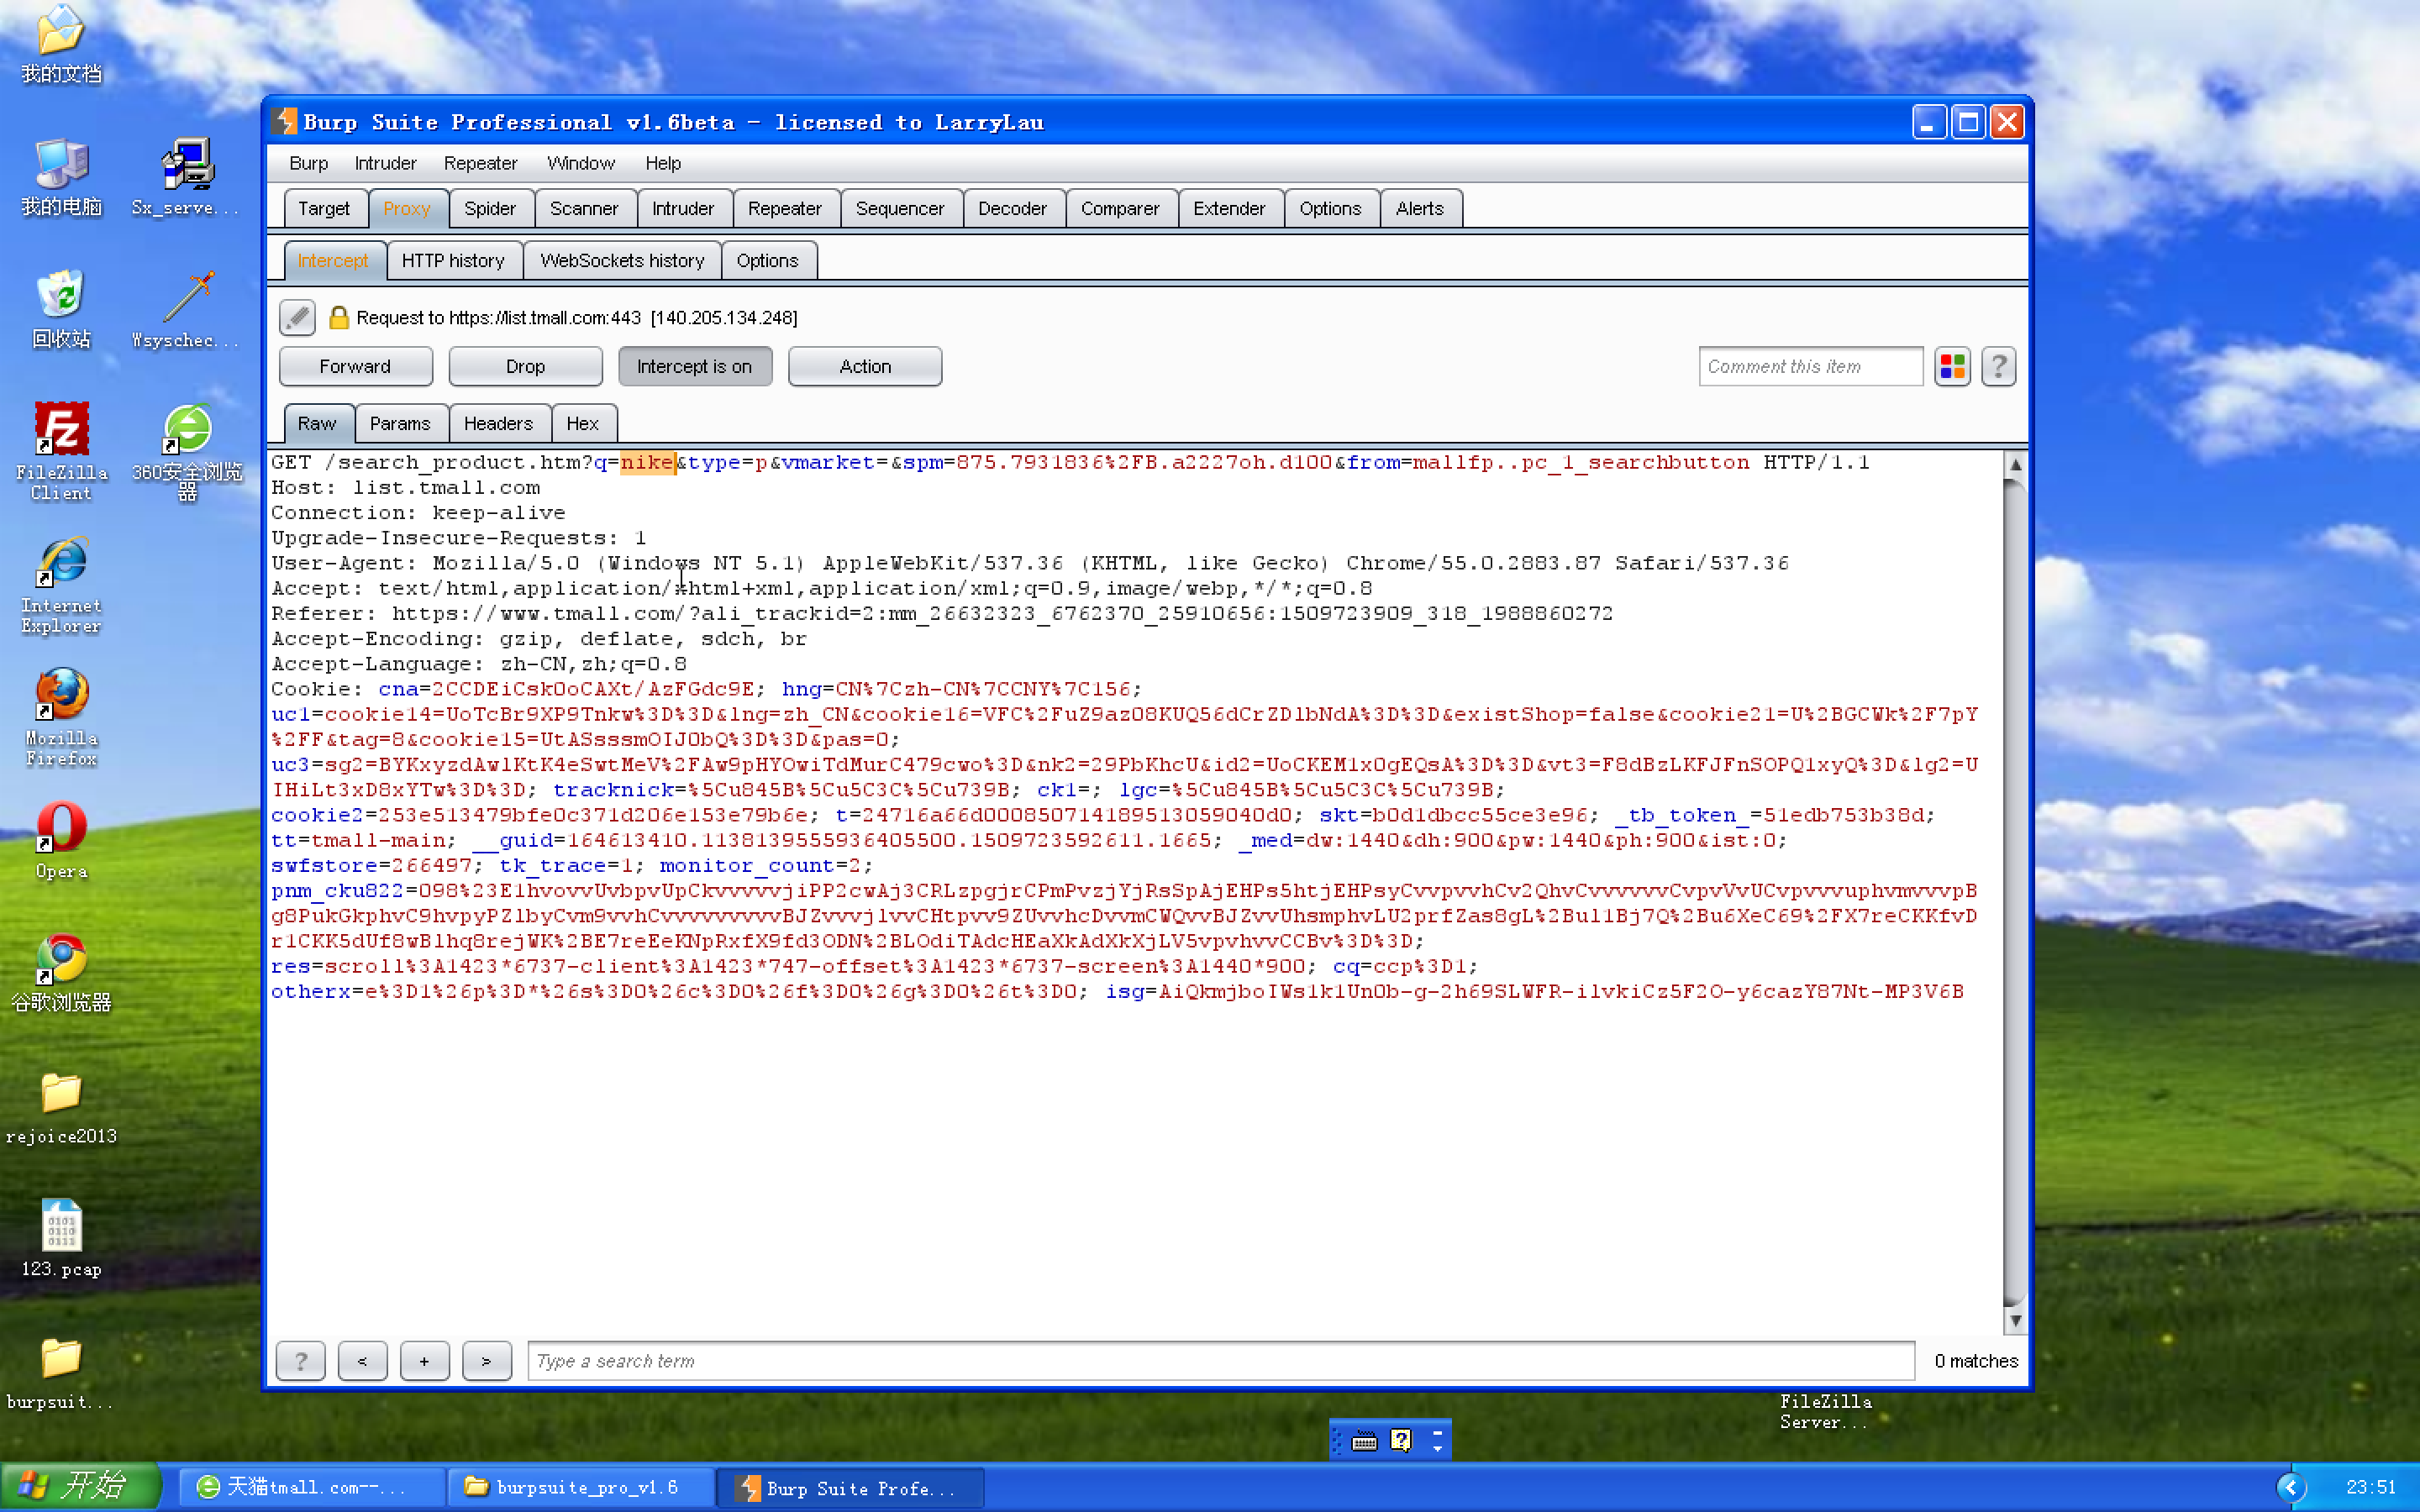
3.在淘宝中再次搜索nike,发现burpsuite中已经截获到数据包。
4.把不需要的请求“forward”掉,然后筛选请求地址。
最后筛选出了一个请求地址。
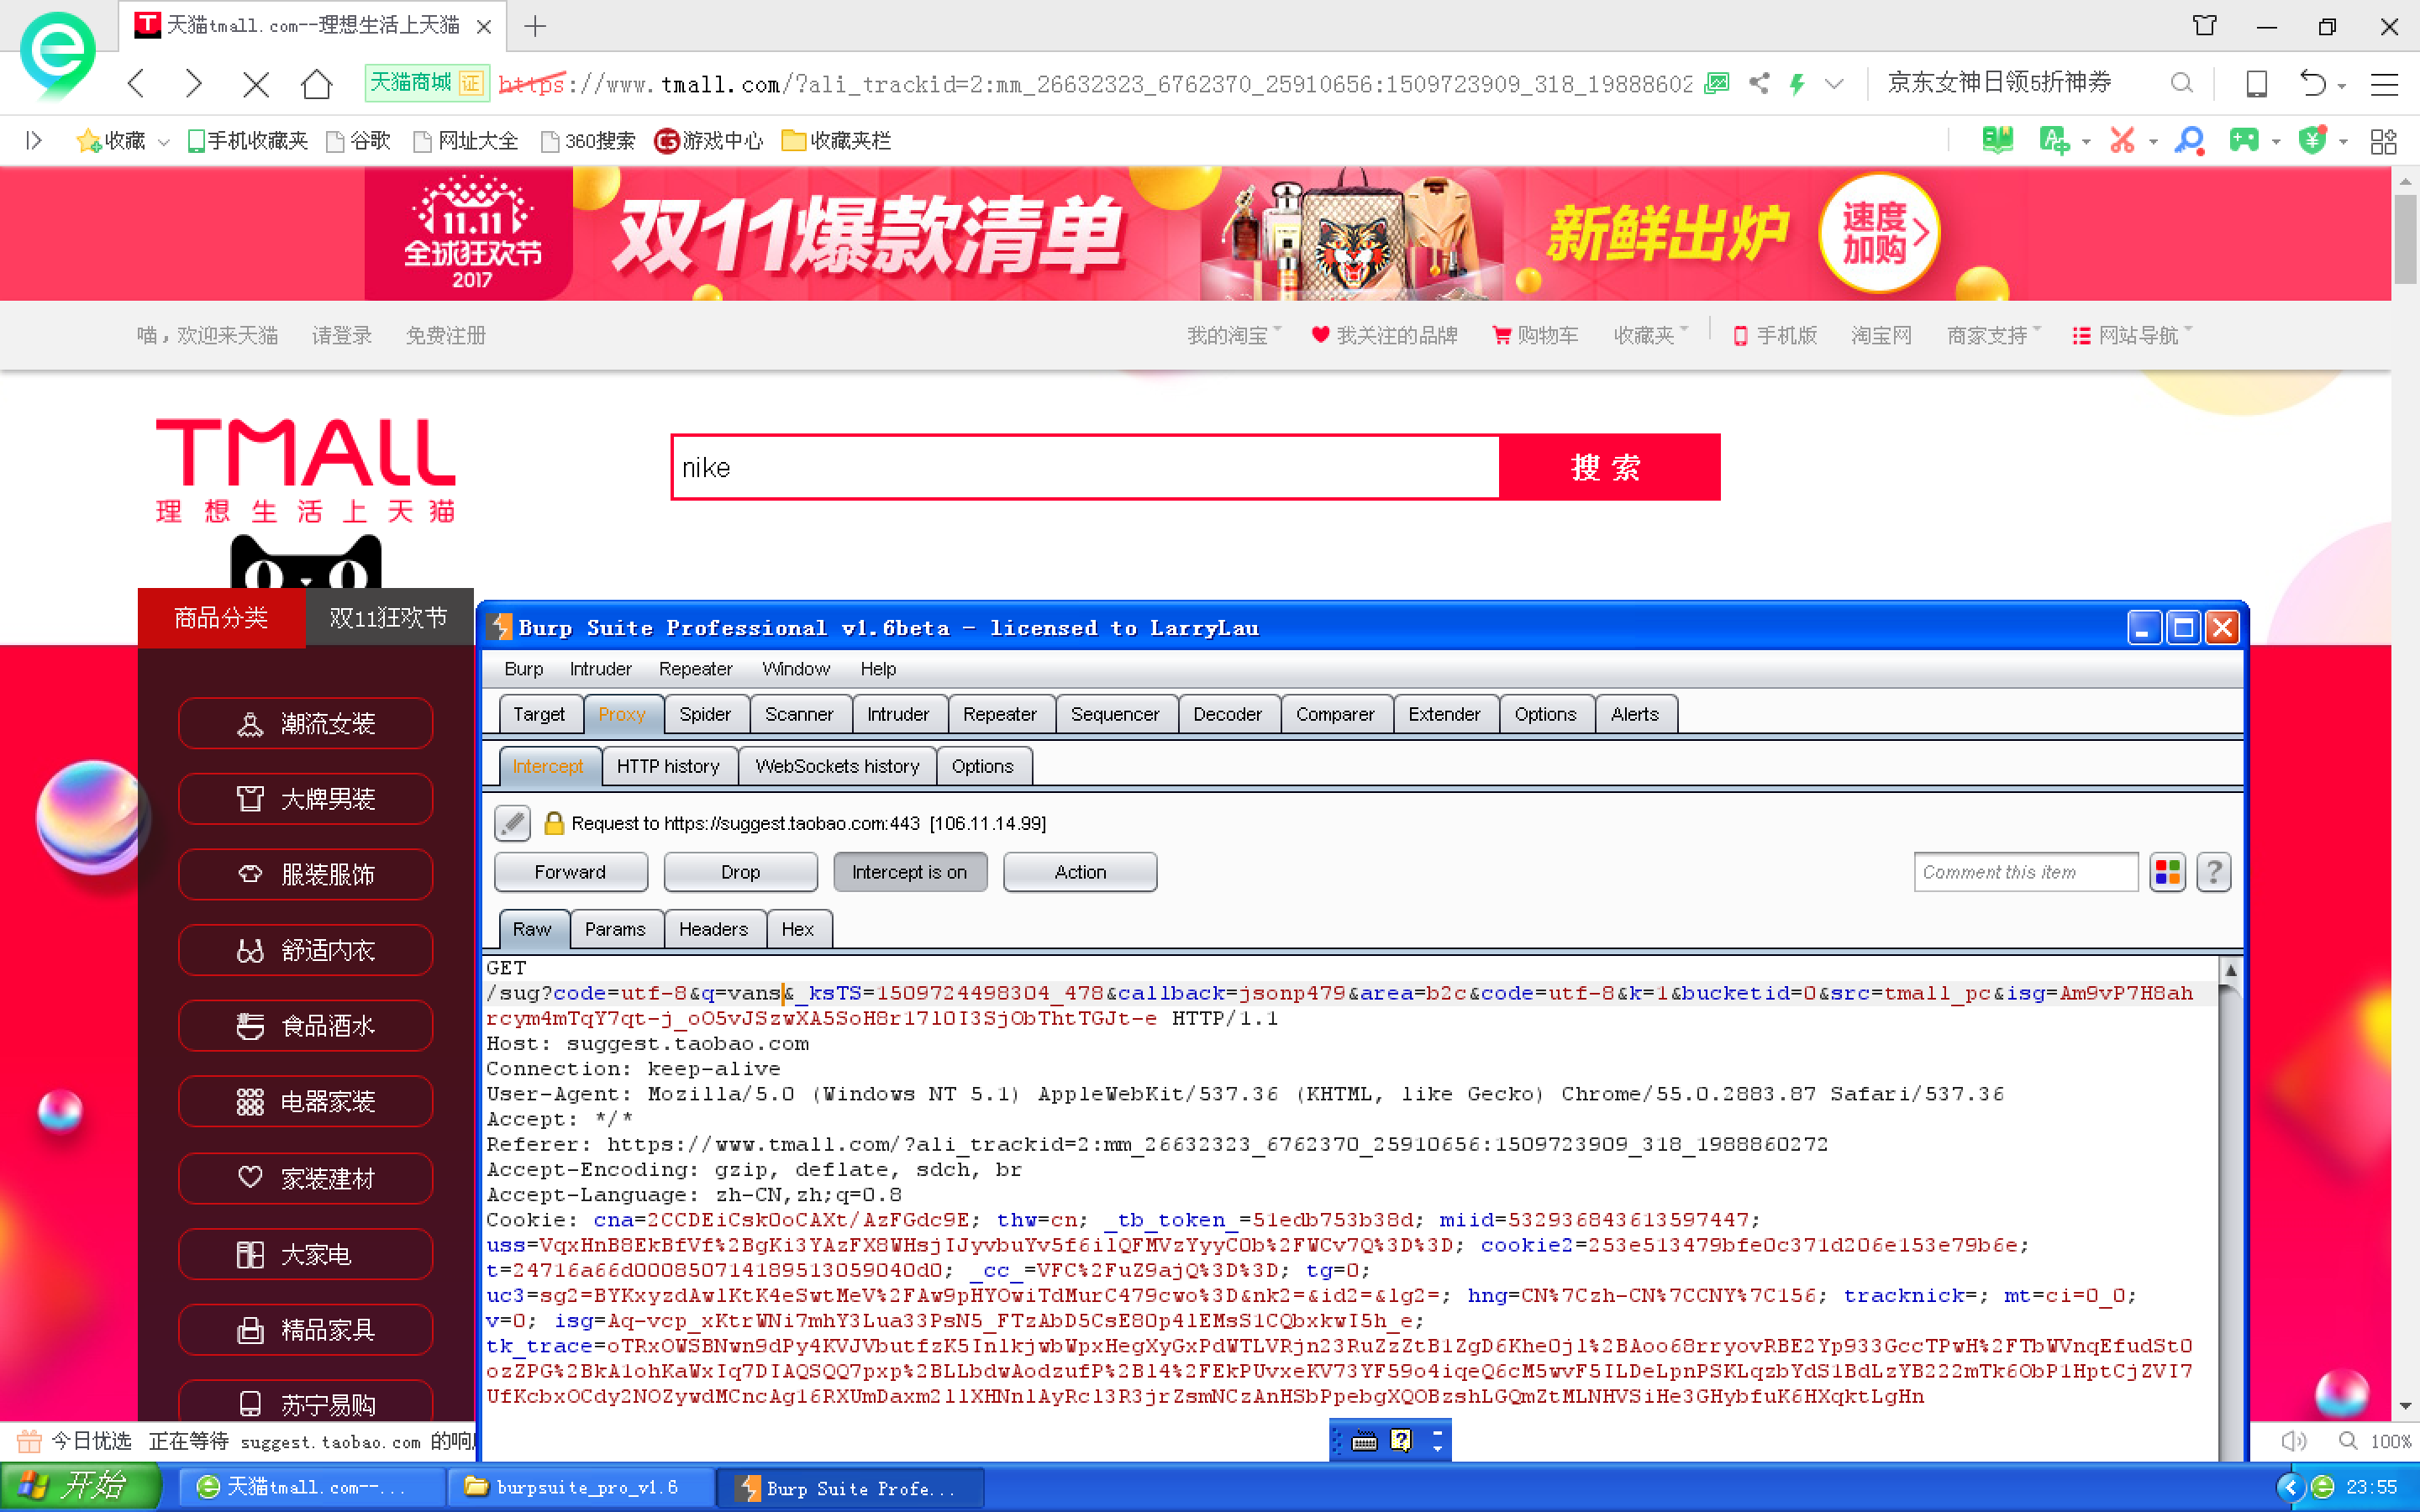
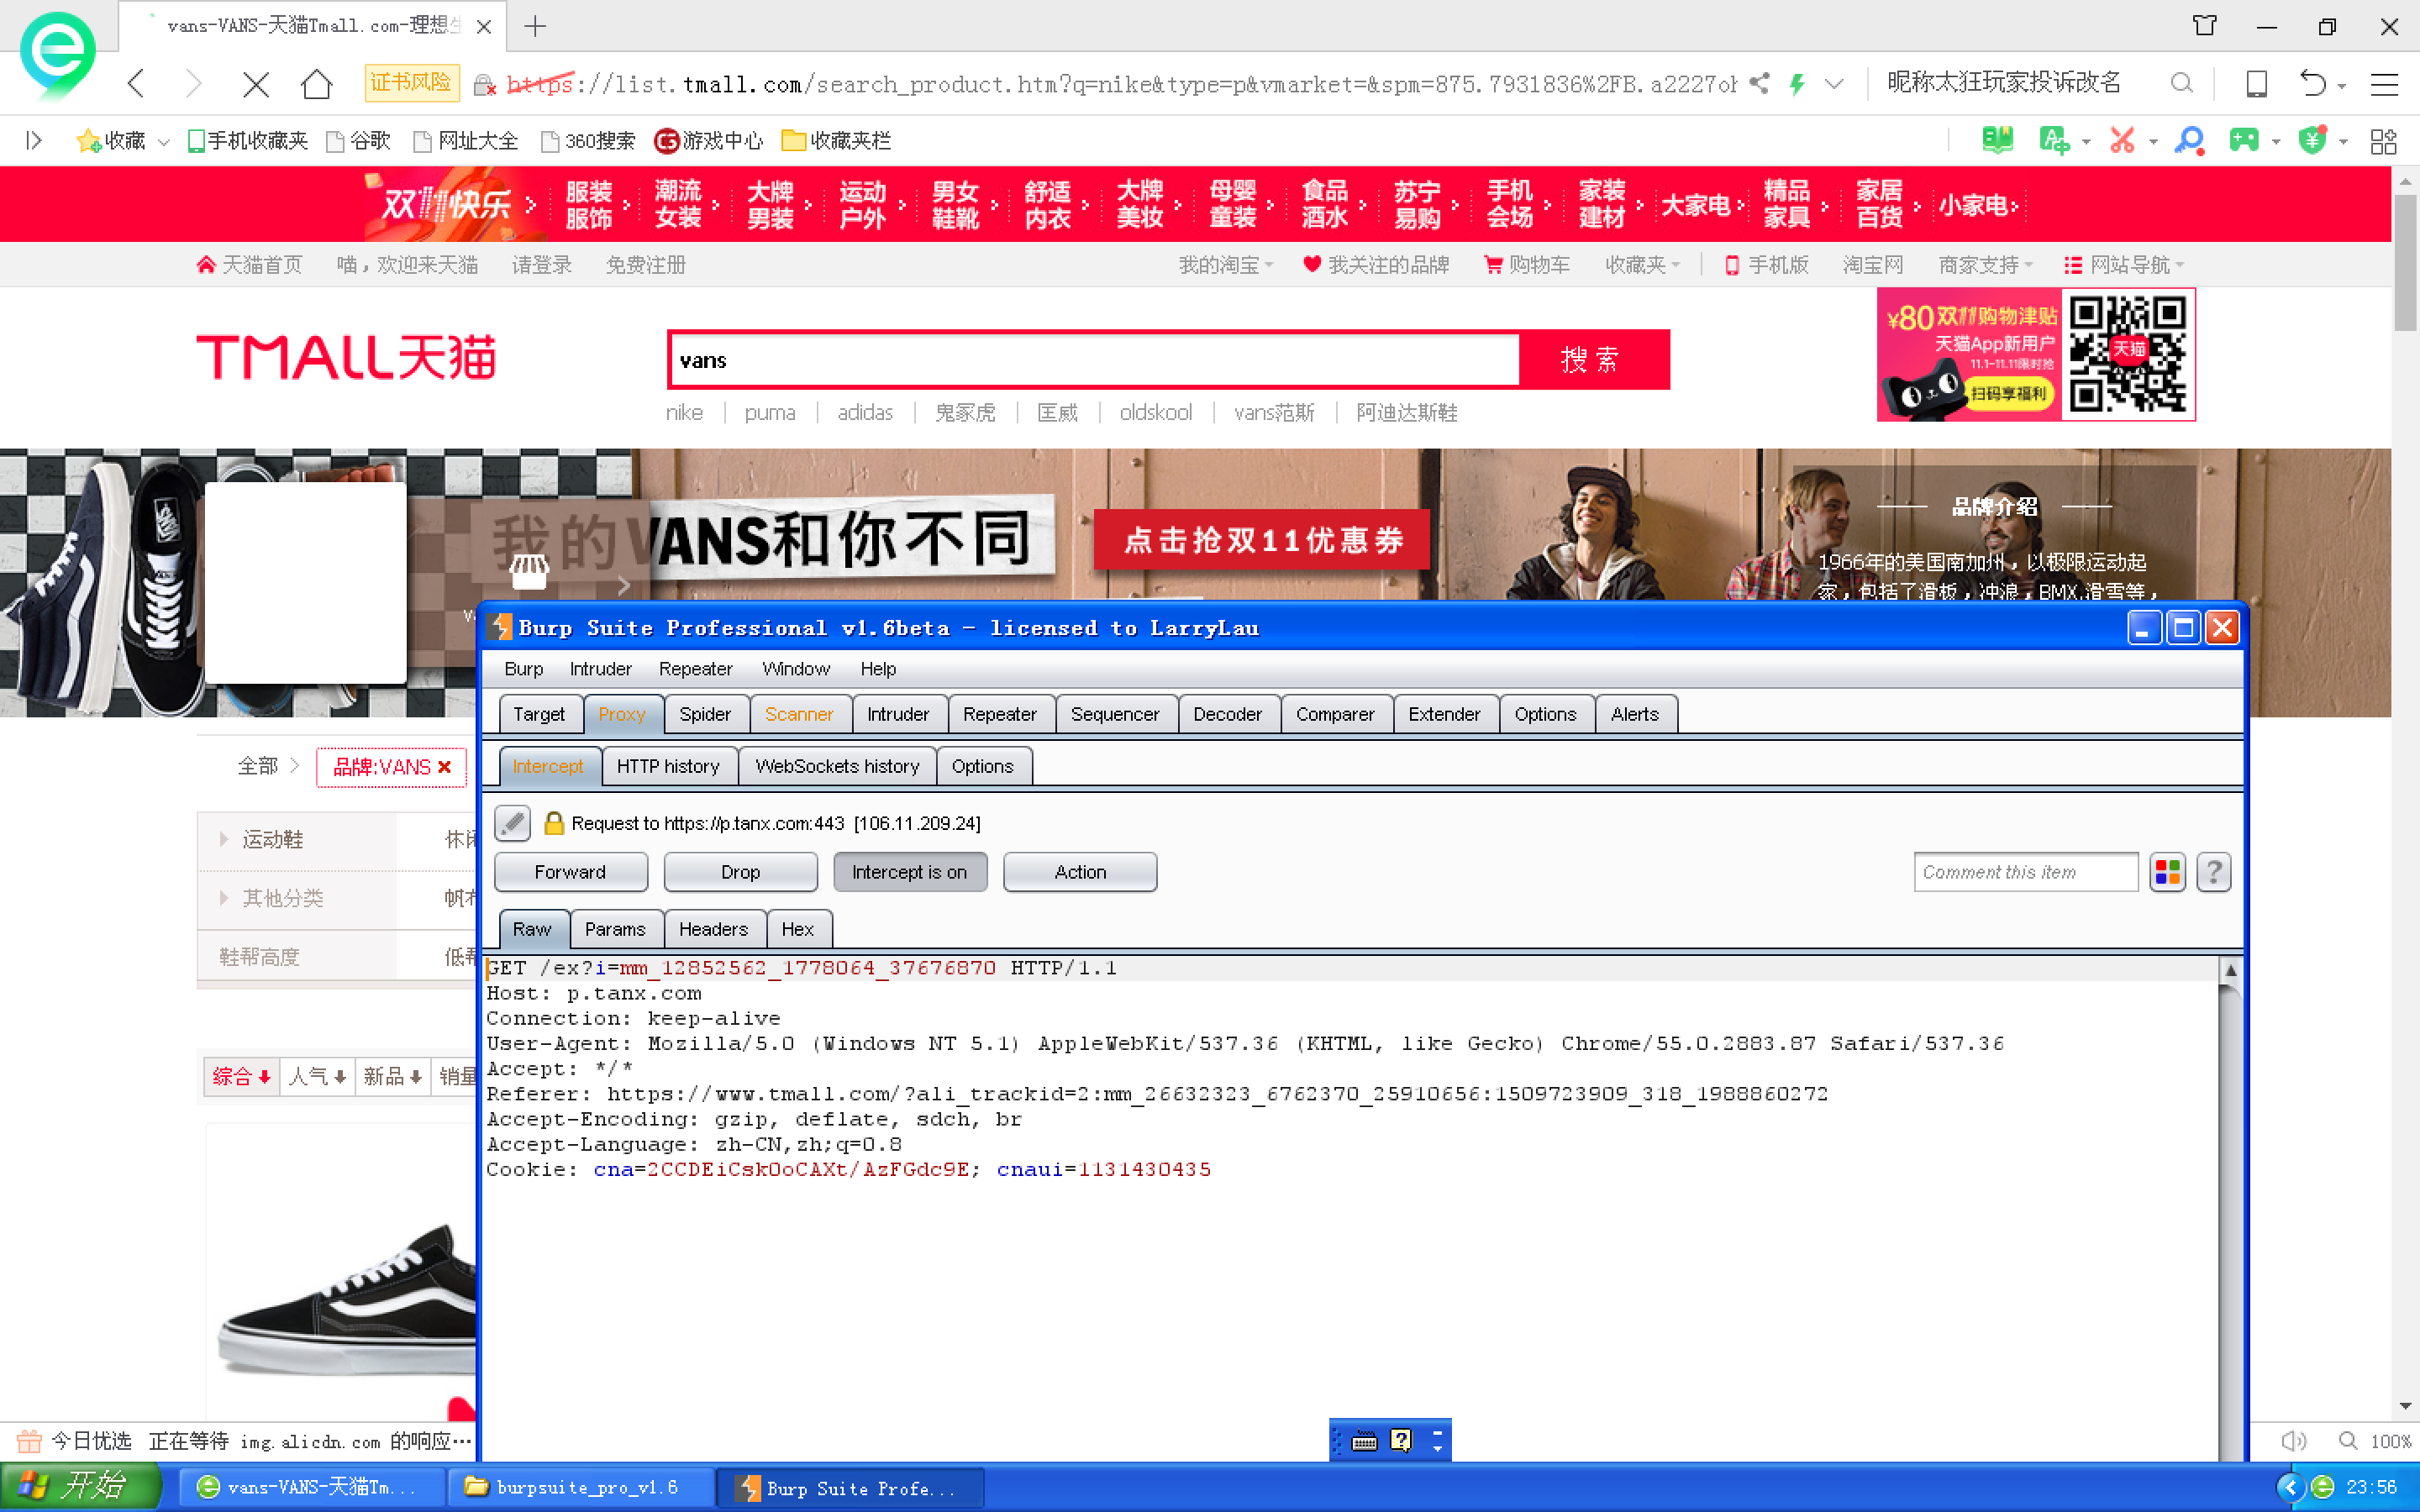
将其中的搜索关键字由“nike”改为“vans”,并发回服务器,观察结果。
结果是页面中的搜索项和搜索结果都变成了“vans”。
利用同样的原理进行操作,可以使登录页面的请求结果变成“用户名/密码错误”。
五、实验小结
1.burpsuite是一个是用于攻击web 应用程序的集成平台。它包含了许多工具,并为这些工具设计了许多接口,以促进加快攻击应用程序的过程。本次试验主要用了proxy、repeater、comparer三个模块,对其他模块的功能还没有实践方面的了解,今后针对这些方面进行更加深入学习。
2.实验涉及到“浏览器代理”,在这里进行简要解释:
提供代理服务的电脑系统或其它类型的网络终端称为代理服务器(英文:Proxy Server)。一个完整的代理请求过程为:客户端首先与代理服务器创建连接,接着根据代理服务器所使用的代理协议,请求对目标服务器创建连接、或者获得目标服务器的指定资源。而所谓的浏览器代理就是给浏览器指定一个代理服务器,浏览器的所有请求都会经过这个代理服务器。不同浏览器的设置方式类似。
设置好后可以通过分析/修改代理服务器的流量从而修改用户与服务器之间的请求响应,通过修改请求/响应达到我们需要的目的。例如:前端上传绕过,抓取表单数据等。
实验五 burpsuite重放攻击实验的更多相关文章
- 2017年 实验五 B2B模拟实验
实验五 B2B模拟实验 [实验目的] ⑴.掌握B2B中供应商的供求信息发布.阿里商铺开设和订单交易等过程. ⑵.掌握B2B中采购商的采购信息的发布.交易洽谈.网上支付和收货等过程. [实验条件] ⑴ ...
- BurpSuite工具应用及重放攻击实验
一.BurpSuite工具介绍 BurpSuite是用于攻击web 应用程序的集成平台.它包含了许多工具,并为这些工具设计了许多接口,以促进加快攻击应用程序的过程.所有的工具都共享一个能处理并显示HT ...
- 【黑金原创教程】【FPGA那些事儿-驱动篇I 】实验五:按键模块④ — 点击,长点击,双击
实验五:按键模块④ - 点击,长点击,双击 实验二至实验四,我们一共完成如下有效按键: l 点击(按下有效) l 点击(释放有效) l 长击(长按下有效) l 双击(连续按下有效) 然而,不管哪个实验 ...
- 20145215&20145307《信息安全系统设计基础》实验五 网络通信
小组成员:20145215卢肖明.20145307陈俊达 实验报告链接:信息安全系统设计基础--实验五实验报告
- 20145216 20145330 《信息安全系统设计基础》 实验五 简单嵌入式WEB 服务器实验
20145216 20145330 <信息安全系统设计基础> 实验五 简单嵌入式WEB 服务器实验 实验报告封面 实验步骤 1.阅读理解源码 进入/arm2410cl/exp/basic/ ...
- 20145208《信息安全系统设计基础》实验五 简单嵌入式WEB 服务器实验
20145208<信息安全系统设计基础>实验五 简单嵌入式WEB 服务器实验 20145208<信息安全系统设计基础>实验五 简单嵌入式WEB 服务器实验
- 20145315&20145307《信息安全系统设计基础》实验五
20145315&20145307<信息安全系统设计基础>实验五 北京电子科技学院(BESTI) 实 验 报 告 课程:信息安全系统设计基础 班级:1453 1452 姓名:陈俊达 ...
- 实验五(简单嵌入式WEB服务器实验)问题总结
实验五问题总结 问题链接:<信息安全系统设计基础>实验五实验报告 虽然将07_httpd文件中全部拷贝进了bc中,文件夹中拥有Makefile文件,但是还是无法通过make得到该文件夹中c ...
- 20145210 20145226 《信息安全系统设计基础》实验五 简单嵌入式WEB服务器实验
20145210 20145226 <信息安全系统设计基础>实验五 简单嵌入式WEB服务器实验 结对伙伴:20145226 夏艺华 实验报告封面 实验目的与要求 · 掌握在ARM开发板实现 ...
随机推荐
- C#4.0中的dynamic关键字和ExpandoObject对象
dynamic最大的特点我想莫过于在它的类型在运行时才确定,这也是它与往静态类型关键字的最大区别.如果你在你的代码操作中用到了dynamic关键字去定义一个变量时,那么这个变量在编译的时候编译器不会对 ...
- 救援(BFS)
题目描述: 在你的帮助下,Oliver终于追到小X了,可有一天,坏人把小X抓走了.这正是Oliver英雄救美的时候.所以,Oliver又找到哆啦A梦,借了一个机器,机器显示出一幅方格地图,它告诉Oli ...
- char与varchar的区别与联系
char是字节类型,varcahr是字符类型 1.char(20) 存放的是字节,utf-8中文字符占三个字节,GB18030兼容GBK兼容GB2312中文字符占两个字节,ISO8859-1是拉丁字符 ...
- 单行代码实现xml转换成数组
$string = '<xml> <return_code><![CDATA[SUCCESS]]></return_code> <return_m ...
- pre-commit钩子,代码质量检查
目前基本使用三款js代码质量检查工具: jslint, jshint, eslint.许多IDE里面也有对应的检查插件,在每次ctrl + s 保存文件的时候,检查当前文件是否符合规范,保证代码质量. ...
- windows下配置Nginx支持php
编辑配置文件nginx.conf worker_processes 1; events { worker_connections 1024; } http { include mime.types; ...
- 怎么删除服务中的mysql服务
可以进WINDOWS的管理里查看MYSQL的服务,把它停止或以DOS下用命令停止1.如果要卸载MYSQL执行下面命令:DOS下>mysqld -remove mysql2.启动MYSQL: DO ...
- 【jquery】 选中复选框 和 return false 的影响
$('id').attr('checked',true); return false; 如果后面接上return false 的话,复选框的钩钩不会改变,但是.is(':checked')仍然能检 ...
- Ubuntu安装sogou拼音输入法
1.更新系统:sudo apt-get update 2.更新相关依赖 sudo apt-get install fcitx -f 2.安装fcitx:sudo apt-get install fci ...
- python3 连接 mysql和mariadb的模块
是pymysql python2中是MySQL-python sudo pip install pymysql 参考博客https://www.jb51.net/article/140387.htm