
Burpsuite—渗透测试神器
- Google浏览器插件---SwitchyOmega
- Firefox浏览器插件---SwitchyOmega
- hosts代理工具---SwitchHosts【右击使用管理员权限打开】
- 双击burp-loader-keygen.jar,运行burpsuite
Https请求设置
在使用Burp Suite对Https进行拦截时会提示不是私密连接或此连接不信任,Burp默认只能抓Http请求,Https因为包含证书,因此不能抓取,需要设置可信证书。
注:SwitchHosts切换代理环境时,Burpsuite会存在缓存时间,大概5分钟,如想设置的代理马上生效,可以将Burpsuite关闭重新打开。
Foxfire
导入证书
1. 在浏览器中输入http://localhost:8080或http://burp,点击页面右上角的CA Certificate,下载本地Burp证书(cacert.der)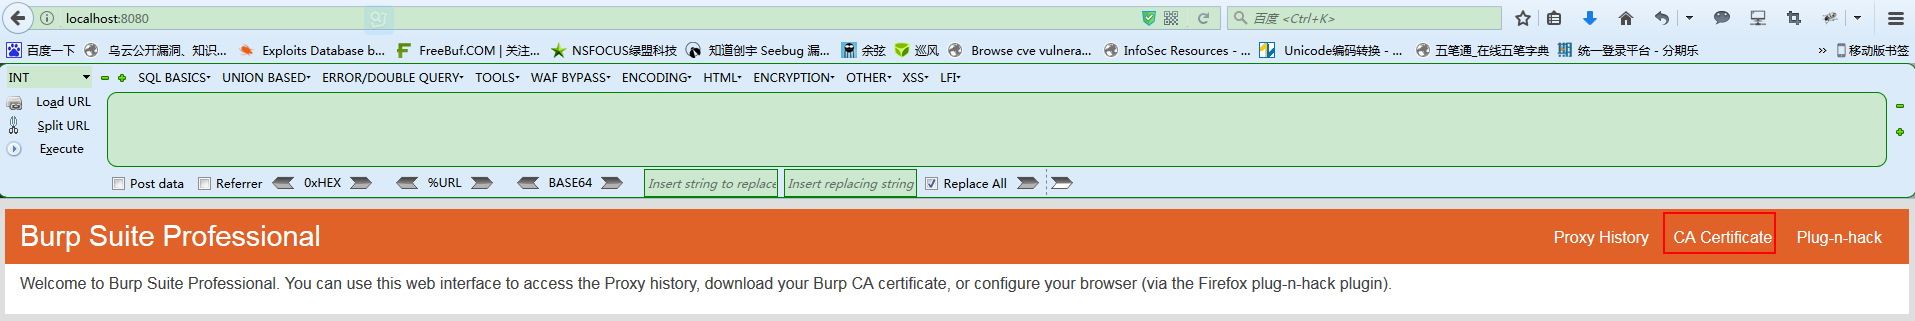
2. Foxfire首选项->高级->证书->查看证书->证书机构->导入,选择cacert.der文件
代理
1. 在Foxfire浏览器中输入about:addons,进入附加组件列表页面;
2. 选择“扩展”,在搜索框中输入SwitchyOmega,点击安装;
3. 安装成功后,点击SwitchyOmega的图标,选项,输入代理信息。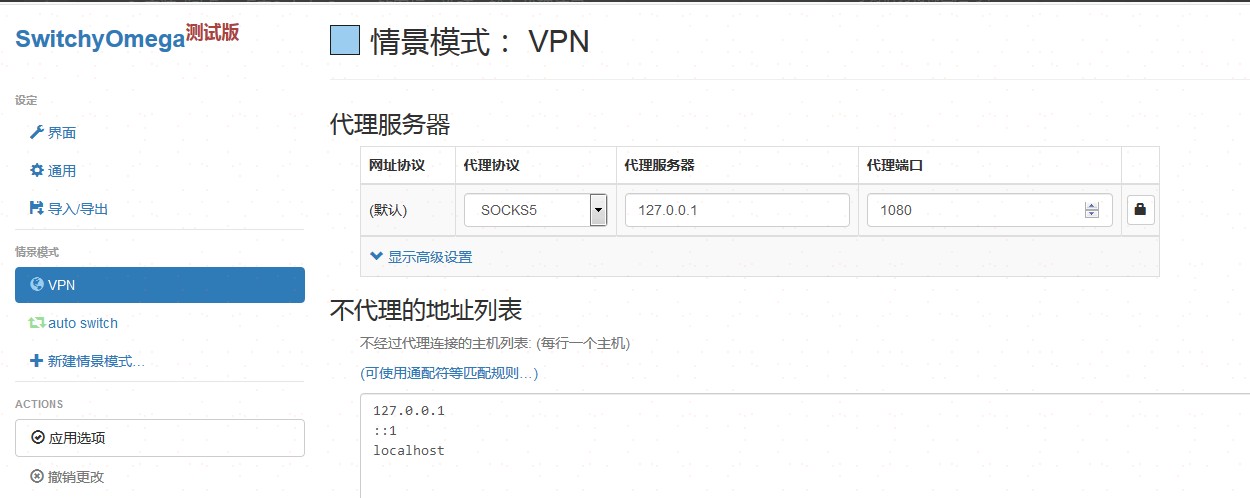
Chrome
导入证书
1. 在浏览器中输入http://localhost:8080或http://burp,点击页面右上角的CA Certificate,下载本地Burp证书(cacert.der)
2. 双击cacert.der,安装证书。
代理
1. 因国内不能再访问chrome扩展程序列表,so只能手工下载SwitchyOmega;
2. 在chrome浏览器中输入chrome://extensions/,进入扩展程序页面,勾选【开发者模式】;
3. 点击【加载已解压的扩展程序】,选择扩展程序进行安装;【或者,直接将扩展文件拖进浏览器中】
4. 安装成功后,点击proxy switchysharp(地球图标),设置代理信息。
手机代理
1. 在Burpsuite,Proxy->Options->Proxy Listeners,选中后点击Edit,修改代理端口信息,默认为8080,修改Bind to address为All interfaces;
2. 在IOS手机上,通过wifi代理上Burpsuite端口;打开手机浏览器,输入IP:8080,下载证书;
> 注意:IOS手机上证书安装成功后,还是无法抓取APP的https包,还需要设置【设置--通用--关于手机--证书信任设置,在此页面把证书开启即可】
3. 在Android手机上,需要通过电脑将XXX.cer/XXX.crt证书传送到SD卡中。
burpsuite激活步骤
https://www.cnblogs.com/AnSen001/p/10504999.html
Burpsuite使用
Proxy模块(代理模块)
1. Proxy->Intercept,Intercept in on(默认开启,表示拦截请求),点击后变成Intercept id off(关闭拦截)。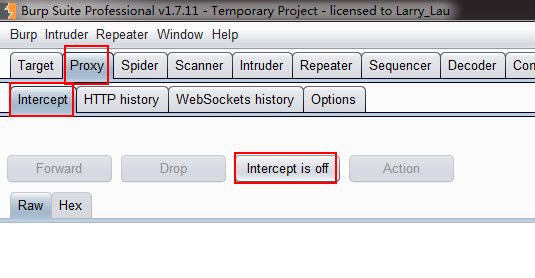
2. Proxy->Options->Proxy Listeners,检查代理设置,设置成所有IP都能访问,点击127.0.0.1:8080,Edit,选择All interfaces,点击OK;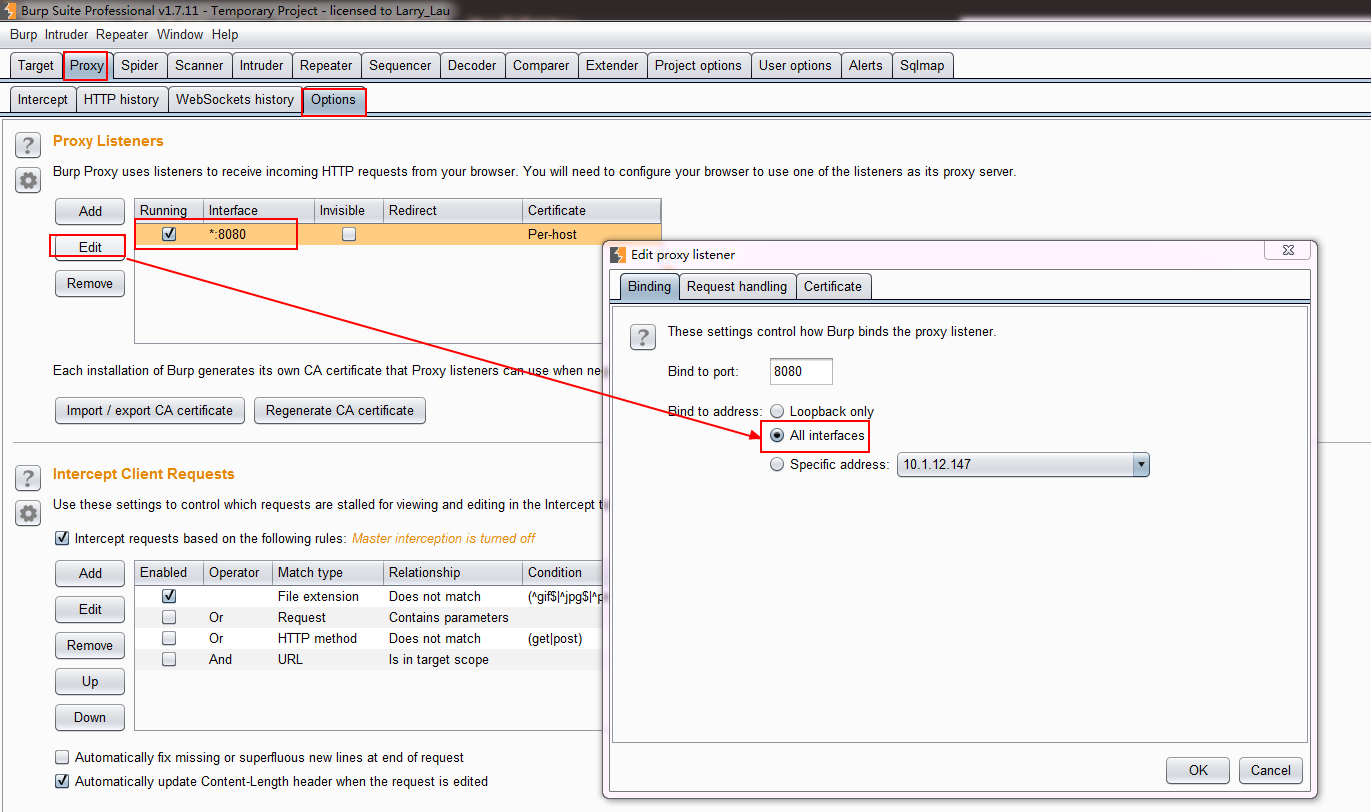
3. Proxy->HTTP history,点击Filter栏进行过滤设置。
> Filter by Search term(过滤查询搜索),在输入框中输入(Host: \w+\.xxxxx\.com),勾选Regex。【表示通过正则匹配host为*.xxxx.com的】
> Filter by file extension(过滤文件扩展名),勾选Hide。【表示过滤js,css,png等相关文件】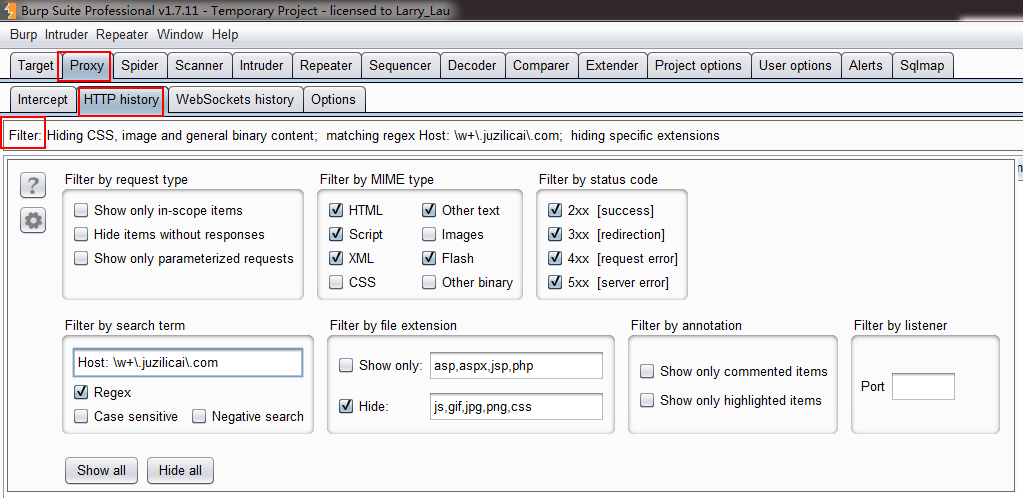
burpsuite抓包请求展示乱码
bs在抓包请求时,有时候请求里包含中文,展示不出来,则可以按照如下图所示修改,就可以展示中文。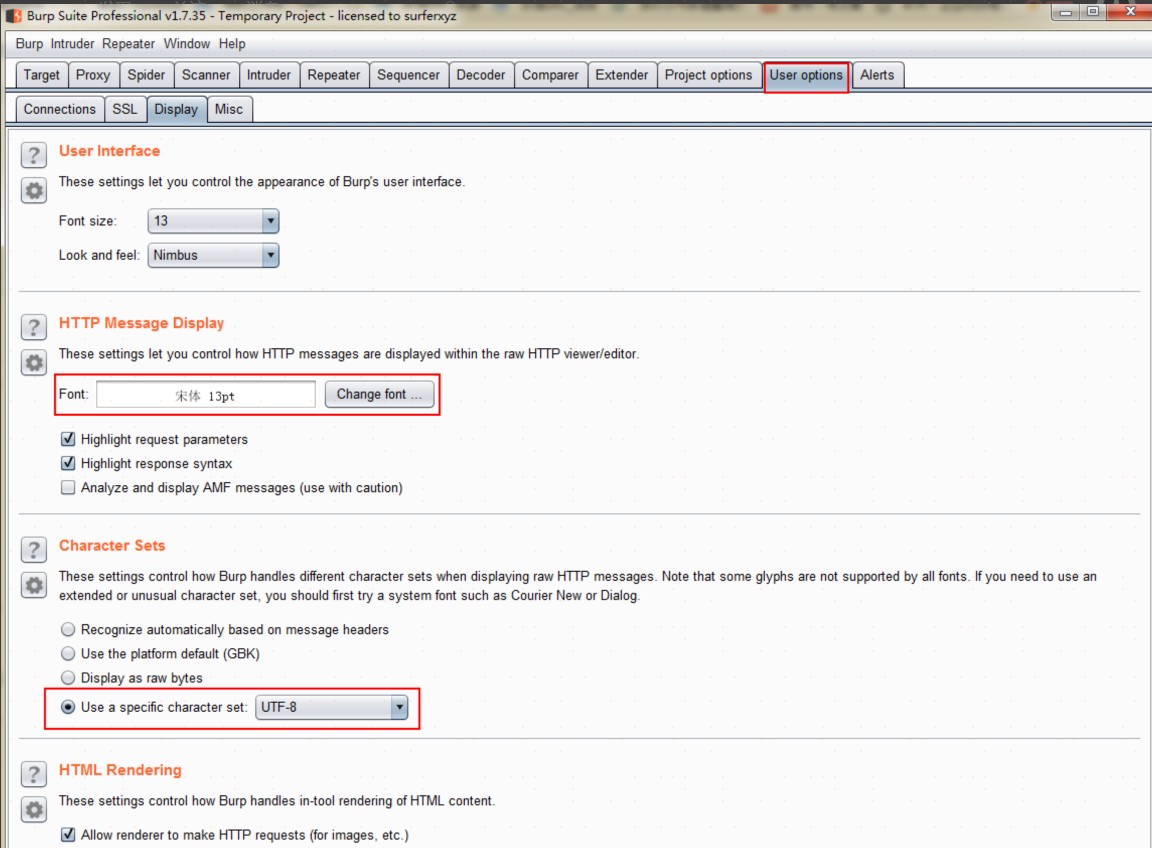
SQLmap插件
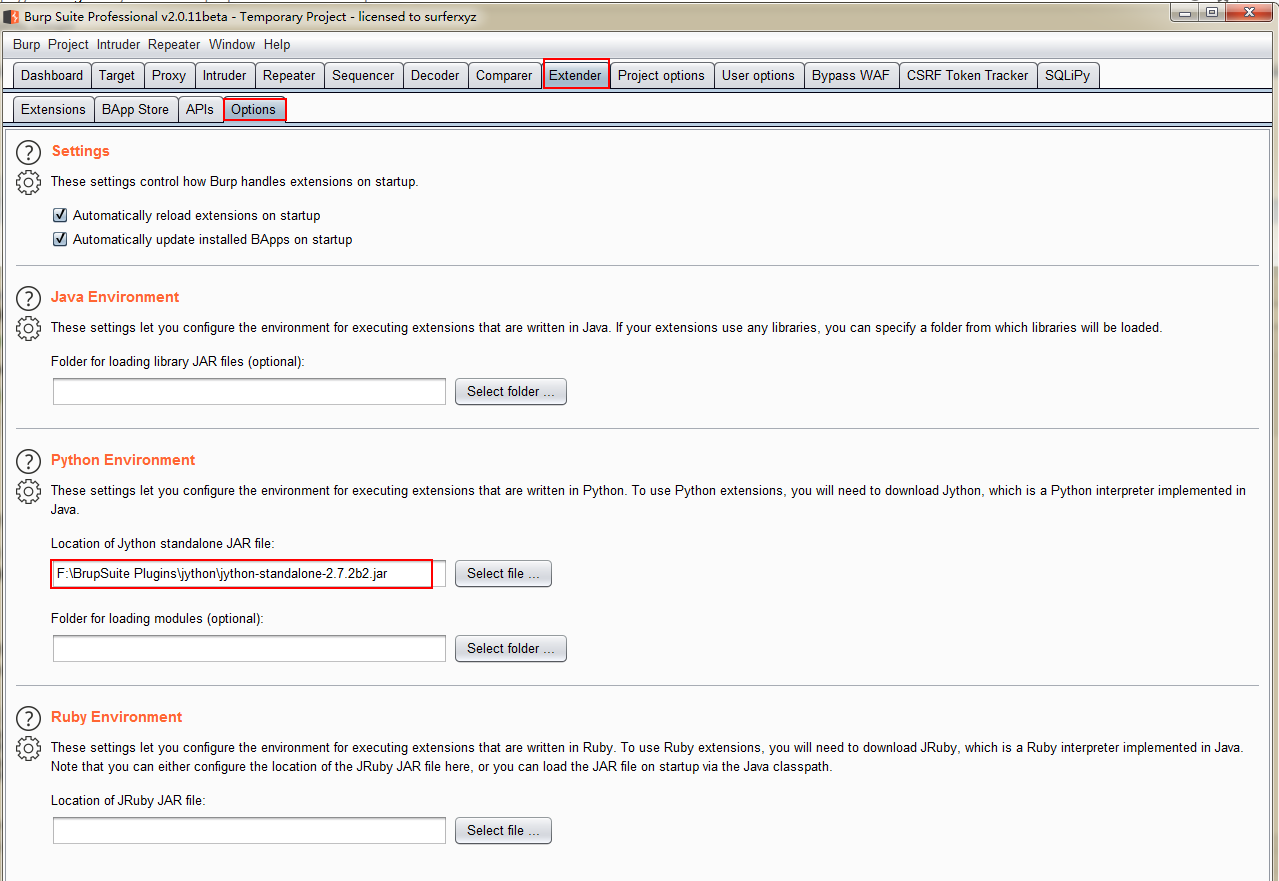
需要jython环境,下载jython和sqlipy插件
jython jar下载链接:https://www.jython.org/
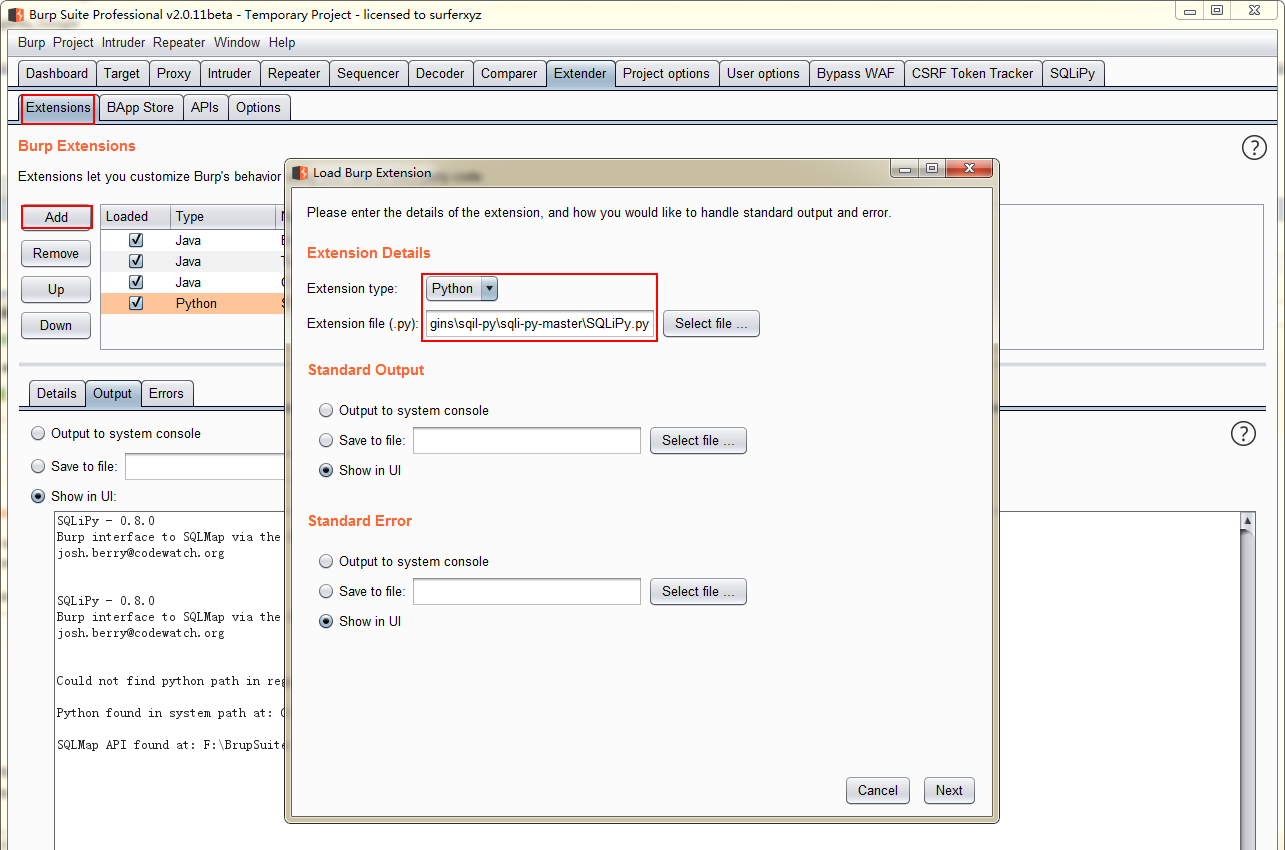
sqlipy源码下载链接:https://github.com/portswigger/sqli-py
1. 配置jython jar路径
2. 安装sqlipy插件
SQLmap批量扫描Burpsuite请求日志记录
1. Burp->user options->logging,点击Proxy的request,选择保存地址及文件。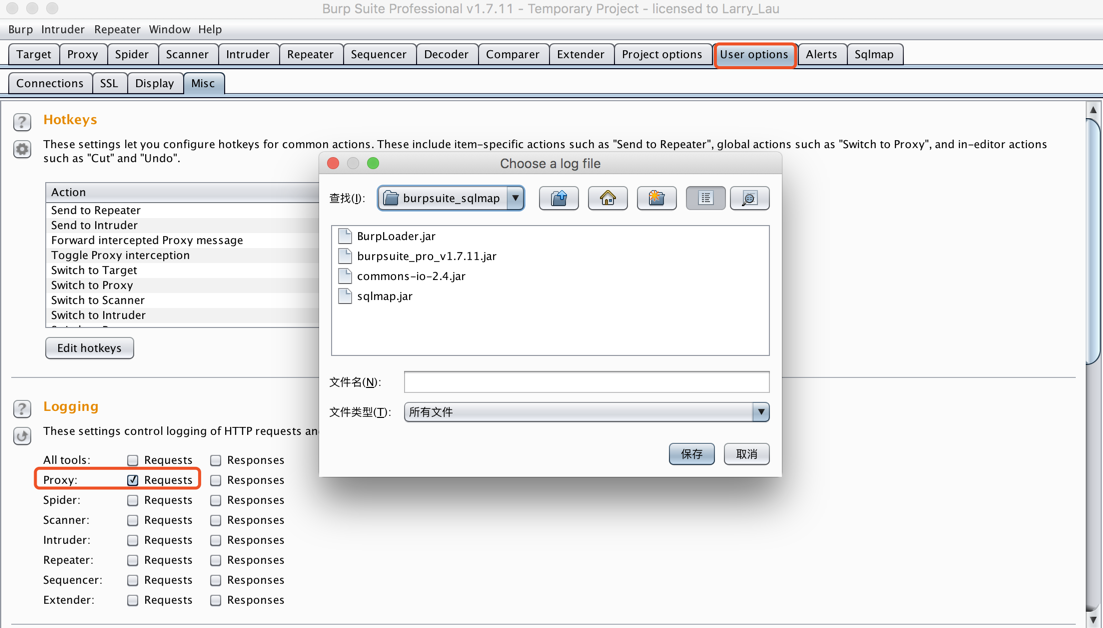
2. 执行命令:python C:\Python27\sqlmap\sqlmap.py -l logging.txt --batch -smart --level=5 --dbms=mysql
> batch:自动选择yes
> smart:启发式快速判断,节省时间
> sqlmap扫描完成后,保存到C:\user\yoyo\\.sqlmap\output中
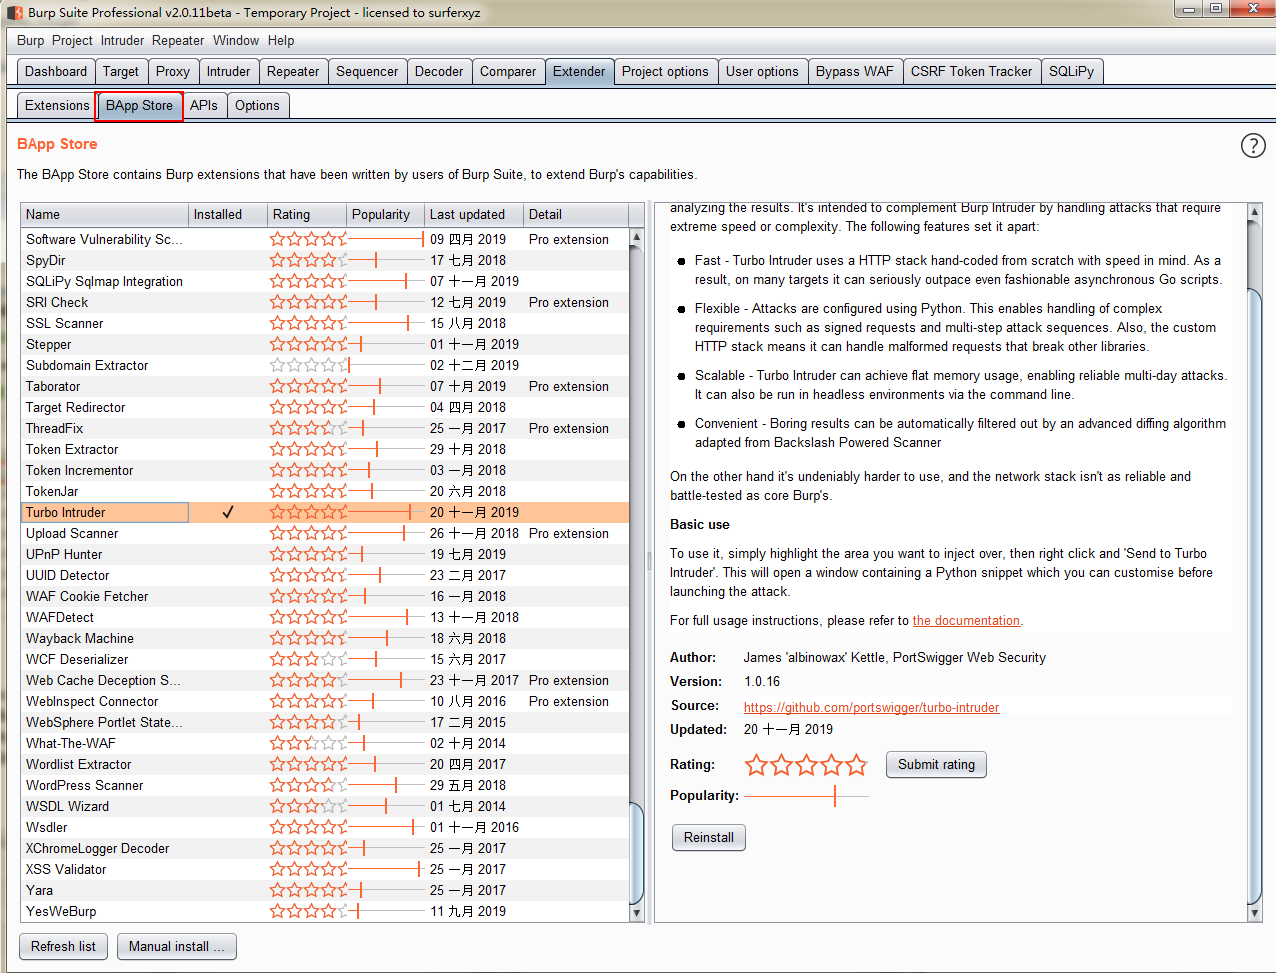
其它插件安装,在Extender-->BApp Store列表中选择-->Install
Burpsuite—渗透测试神器的更多相关文章
- [原创]Burp Suite web应用程序渗透测试神器
[原创]Burp Suite web应用程序渗透测试神器 一 Burp Suite介绍 Burp Suite是Web应用程序测试的最佳工具之一,其多种功能可以帮我们执行各种任务.请求的拦截和修改,扫描 ...
- 渗透测试神器Cobalt Strike使用教程
Cobalt Strike是一款渗透测试神器,常被业界人称为CS神器.Cobalt Strike已经不再使用MSF而是作为单独的平台使用,它分为客户端与服务端,服务端是一个,客户端可以有多个,可被团队 ...
- 渗透测试神器Burp Suite v1.7.11发布(含下载)
BurpSuite是一款信息安全从业人员必备的集成型的渗透测试工具,它采用自动测试和半自动测试的方式,包含了Proxy,Spider,Scanner,Intruder,Repeater,Sequenc ...
- 渗透测试神器——Burp的使用
公众号:白帽子左一 版本说明:Burp Suite2.1 下载地址: 链接:https://pan.baidu.com/s/1JPV8rRjzxCL-4ubj2HVsug 提取码:zkaq 使用环境: ...
- windows系统下的渗透测试神器 -pentestbox
Pentestbox介绍 PentestBox官网:https://pentestbox.org/zh/ 这是一个运行在windows环境下的终端,集成了绝大部分渗透测试所需要的环境 如python2 ...
- 渗透测试神器Cobalt Strike的使用
目录 Cobalt Strike Cobalt Strike的安装 Cobalt Strike的使用 创建监听器:
- Metasploit渗透测试魔鬼训练营
首本中文原创Metasploit渗透测试著作,国内信息安全领域布道者和资深Metasploit渗透测试专家领衔撰写,极具权威性.以实践为导向,既详细讲解了Metasploit渗透测试的技术.流程.方法 ...
- 《Metasploit渗透测试魔鬼训练营》第一章读书笔记
第1章 魔鬼训练营--初识Metasploit 20135301 1.1 什么是渗透测试 1.1.1 渗透测试的起源与定义 如果大家对军事感兴趣,会知道各国军队每年都会组织一些军事演习来锻炼军队的攻防 ...
- 渗透测试工具BurpSuite做网站的安全测试(基础版)
渗透测试工具BurpSuite做网站的安全测试(基础版) 版权声明:本文为博主原创文章,未经博主允许不得转载. 学习网址: https://t0data.gitbooks.io/burpsuite/c ...
随机推荐
- svn优点跟缺点?
优点: 1.svn优点:集中式管理,管理方式在服务端配置好,客户端只需要同步提交即可,使用方便,操作简单,很容易就可以上手 2.在服务端统一控制好访问权限,利用代码的安全管理. 3.所有的代码以服务端 ...
- guava字符串工具 Splitter 主要功能是拆分字符串为集合 Map
public class SplitterTest { public static void main(String args[]){ //1.拆分字符串为List集合 String str=&quo ...
- ACWing P372 棋盘覆盖 题解
Analysis 这是一个经典的二分图问题,我们将图进行奇偶染色,注意边界条件的判断.再跑一遍匈牙利算法就行了,跟上一题很像. #include<iostream> #include< ...
- Oracle ORA-00600[2662] 解决
一.问题描述 1.数据库情况 1)数据库版本:11.2.0.4: 2)未开启归档: 3)没有备份:无RMAN备份.无DUMP备份: 4)数据库redo log 日志组,每组只有一个成员: 2.问题出现 ...
- 007_Python3 字符串
字符串是 Python 中最常用的数据类型.我们可以使用引号( ' 或 " )来创建字符串. 创建字符串很简单,只要为变量分配一个值即可. 例如: var1 = 'Hello World!' ...
- [转]Linux下的常见信号总结
转自 https://www.cnblogs.com/gaorong/p/6430905.html 在linux下有很多信号,按可靠性分为可靠信号和非可靠信号,按时间分为实时信号和非实时信号,linu ...
- (WAWAWAWAWAWA) BZOJ 1858: [Scoi2010]序列操作
二次联通门 : BZOJ 1858: [Scoi2010]序列操作 /* BZOJ 1858: [Scoi2010]序列操作 已经... 没有什么好怕的的了... 16K的代码... 调个MMP啊.. ...
- 常见的时间字符串与timestamp之间的转换 时间戳
这里说的字符串不是一般意义上的字符串,是指在读取日期类型的数据时,如果还没有及时解析字符串,它就还不是日期类型,那么此时的字符串该怎么与时间戳之间进行转换呢? ① 时间字符串转化成时间戳 将时间字符串 ...
- (6)打造简单OS-内存分页
好长时间没有更新了,最近比较忙...... 内存分页可以放在C代码中,这样比较方便编写!即loader执行完后进入kernel_main函数之后在分配内存分页! 一.地址 讲到内存必然要讲到计算机中经 ...
- 如何用Python删除一个文件?
删除文件 path,删除时候如果path是一个目录, 抛出 OSError错误. remove() 同 unlink() 的功能是一样的 os.remove('a.txt') 如果remove文件夹就 ...