
iptables综述
1 概述
如下图所示,iptables共有Filter,Nat,Mangle和RAW共四个table,每个table还有若干个chain,每个chain中还包含若干个rule

1.1 Filter table概述

如上所示,对于Filter table,封包的处理将分为以下三种情况:
- 当封包的目的地是本地主机时:当封包进入主机时首先会由Packet IN标记的位置进入,接着封包由ROUTING TABLE进行处理,在本例中,封包将送往本机的Process,因此封包将由INPUT Chain进行处理,若INPUT Chain内的规则不允许封包进入,则将被丢弃,否则封包被送往Local Process
- 当本地的Process产生封包往外发送时:这时Local Process将产生封包对外发送,首先进入ROUTING TABLE进行处理,接着封包被送往OUTPUT Chain,若OUTPUT Chain内的规则不允许封包离开本机,则封包被丢弃,否则封包从Packet OUT标记的位置离开本机
- 当封包穿越本机时:封包首先由Packet IN的位置进入,接着封包进入ROUTING TABLE进行处理,在本例中,封包将由另一个接口送出,因此封包被送往FORWARD Chain,若FORWARD Chain内的规则不允许封包穿越,那么封包将被丢弃,否则,封包由Packet OUT处离开本机
1.2 规则匹配方式
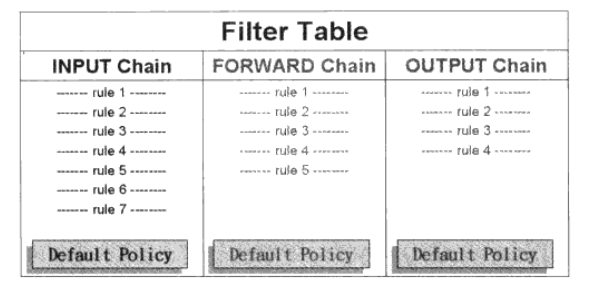
下面我们将以Filter Table中的INPUT Chain作为例子进行说明。如上所示,第一个被加进来的规则会存放在INPUT Chain的rule1中,以此类推。当一个封包进入,进行具体的匹配工作时,将从rule1开始依次往下匹配。当有一条rule满足匹配规则时,那么它可以决定封包的命运,无论封包是进入Local Process还是丢弃,INPUT Chain之后所有的rule都不再进行匹配。另外我们可以注意到,在每个Chain的结尾都有一个Default Policy,它的作用是在所有rule都未匹配成功的时候进行最后的裁决,它的状态不是ACCEPT,就是DROP。
1.3 iptables命令格式
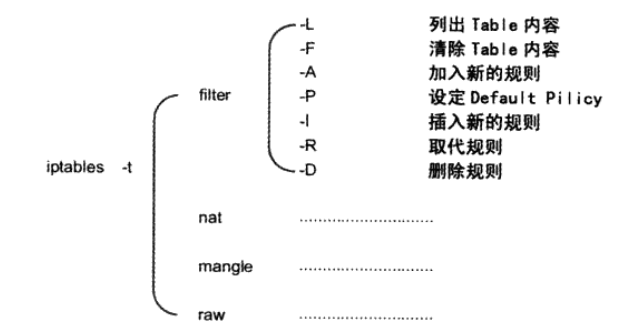
// 将Filter Table中的INPUT Chain列出

iptables -t filter -L INPUT

// 将Filter Table中的所有内容删除

iptables -t filter -F

// 将规则加入到Filter Table中的INPUT Chain

iptables -t filter -A INPUT -p icmp -j ACCEPT

// 把FORWARD Chain的Default Policy设置为DROP

// 需要注意的是,iptables的-F参数不会影响到Default Policy的状态,若要改变Default Policy的状态

// 一定要用-P来指定

iptables -t filter -P FORWARD DROP

// 在INPUT Chain中插入新的规则

iptables -t filter -I INPUT 2 -p tcp -j ACCEPT

// 取代INPUT Chain内已存在的规则

iptables -t filter -R INPUT 2 -p tcp -j ACCEPT

// 删除INPUT Chain内已存在的规则

iptables -t filter -D INPUT 2
iptables综述的更多相关文章
- iptables学习笔记
为了防止无良网站的爬虫抓取文章,特此标识,转载请注明文章出处.LaplaceDemon/SJQ. http://www.cnblogs.com/shijiaqi1066/p/3812510.html ...
- iptables之centos6版本详解
1 Linux防火墙概述 Linux防火墙实际指的是Linux下的Netfilter/Iptables.Netfilter/Iptables是2.4.x/2.6.x版本Linux内核集成的IP信息包过 ...
- iptables
一.在服务器上打开 22.80.9011端口: iptables -A INPUT -p tcp --dport 9011 -j ACCEPT iptables -A OUTPUT -p tcp -- ...
- 浅谈iptables 入站 出站以及NAT实例
--------------本文是自己工作上的笔记总结,适合的可以直接拿去用,不适合的,适当修改即可!--------------- iptbales默认ACCEPT策略,也称通策略,这种情况下可以做 ...
- Failed to stop iptables.service: Unit iptables.service not loaded.
redhat 7 [root@lk0 ~]# service iptables stop Redirecting to /bin/systemctl stop iptables.service Fai ...
- CentOS7安装iptables防火墙
CentOS7默认的防火墙不是iptables,而是firewalle. 安装iptable iptable-service #先检查是否安装了iptables service iptables st ...
- linux iptables常用命令之配置生产环境iptables及优化
在了解iptables的详细原理之前,我们先来看下如何使用iptables,以终为始,有可能会让你对iptables了解更深 所以接下来我们以配置一个生产环境下的iptables为例来讲讲它的常用命令 ...
- CentOS系统配置 iptables防火墙
阿里云CentOS系统配置iptables防火墙 虽说阿里云推出了云盾服务,但是自己再加一层防火墙总归是更安全些,下面是我在阿里云vps上配置防火墙的过程,目前只配置INPUT.OUTPUT和FO ...
- /etc/sysconfig/下找不到iptables文件解决方法
时间:2014-12-19 01:17来源:csdn 作者:大智 举报 点击:5639次 本想做些防火墙策略.防火墙策略都是写在/etc/sysconfig/iptables文件里面的.可我发现我也没 ...
随机推荐
- 【Java面试题】3 Java的"=="和equals方法究竟有什么区别?简单解释,很清楚
==操作符专门用来比较两个变量的值是否相等,也就是用于比较变量所对应的内存中所存储的数值是否相同,要比较两个基本类型的数据或两个引用变量是否相等,只能用==操作符. 如果一个变量指向的数据是对象类型的 ...
- spring如何引用properties文件里的配置
1.PropertyPlaceholderConfigurer类它是把属性中的定义的变量(var)替代,spring的配置文件中使用${var}的占位符 <beans><bean ...
- C#中汉字轻松得到拼音全文类
public class chs2py { ,-,-,-,-,-,-,-,-,-,-,-,-,-, -,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-, -,-,-,-,-,-,-,-,- ...
- BDIP和BVLC纹理分析
Young Deok Chun 等人提出了基于 BVLC 矩和 BDIP 矩的一种纹理分析方法.BVLC 能显示粗糙和光滑特性,BDIP 能够很好的提取波谷和边缘.它们直接在彩色空间上进行处理,能有效 ...
- ubuntu zip解压
您好,zip xx.zip压缩,unzip xx.zip 解压,tar zcvf xx.tar.gz压缩tar zxvf xx.tar.gz解压
- 0060 Spring MVC的数据类型转换--ConversionService--局部PropertyEditor--全局WebBindingInitializer
浏览器向服务器提交的数据,多是字符串形式,而有些时候,浏览器需要Date.Integer等类型的数据,这时候就需要数据类型的转换器 使用Spring的ConversionService及转换器接口 下 ...
- Java精选笔记_面向对象(包、访问控制、内存机制、垃圾回收机制)
包 包的定义与使用 专门用来存放类的,通常功能相同的类存放在相同的包中. 包的声明只能位于Java源文件的第一行 Java语言中的常用包 java.lang:包含Java语言的核心类,如String. ...
- Webservice简单案例
东西不用,时间长了就会被忘掉.重新拾起来 做一个简单的Demo,便于以后的查询 服务器端--新建Calculator.asmx using System; using System.Collectio ...
- java日志之log4j简单使用
1.导入包log4j.jar 2.src同级创建并设置log4j.properties ### 设置### log4j.rootLogger = debug,stdout,D,E ### 输出信息到控 ...
- [SQL]躺着也中枪的datetime类型
写在前面 本来这个东西,我是不想在这里总结的,今天有初学者的朋友问我了,那就不得不说说了,你肯定也踩过这样的坑,没遇到,说明你运气好,编码习惯好.那还是言归正传吧.避免你中枪,还是扫一眼这篇文章吧. ...