
ctf题目writeup(3)
题目地址:
https://www.ichunqiu.com/battalion
1.
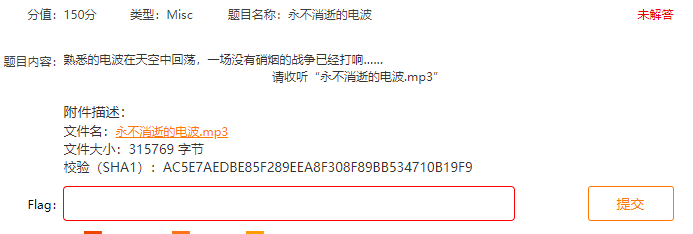
这个是个mp3,给的校验是为了下载下来的。
下来之后丢进audicity中 放大后根据那个音块的宽度来确定是 . 还是 -
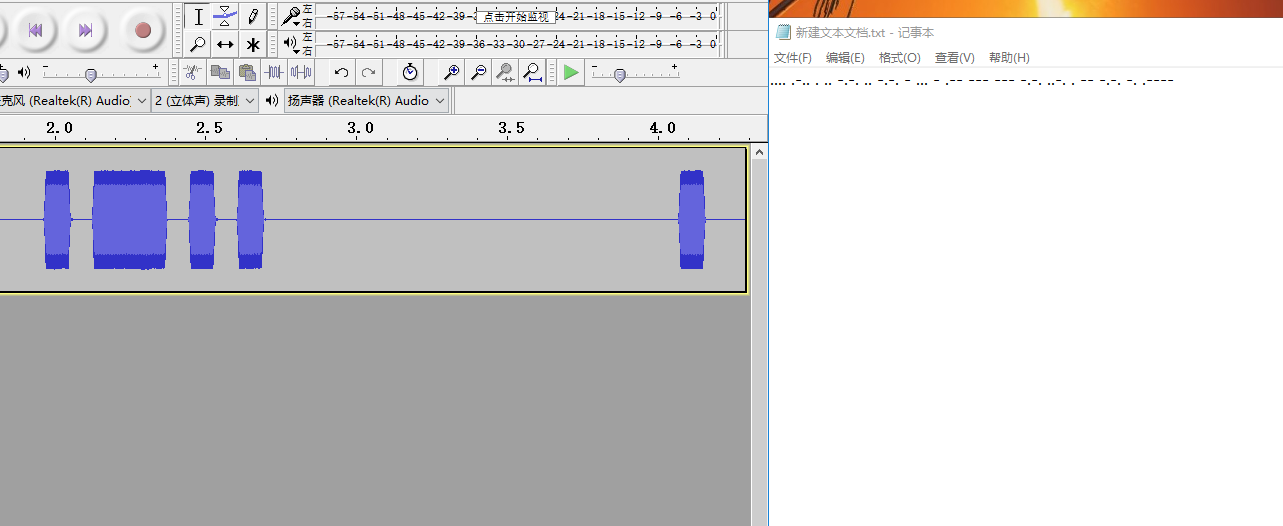
然后把摩斯电码丢进工具或者在线网页里面解,自己对着表写也可以:
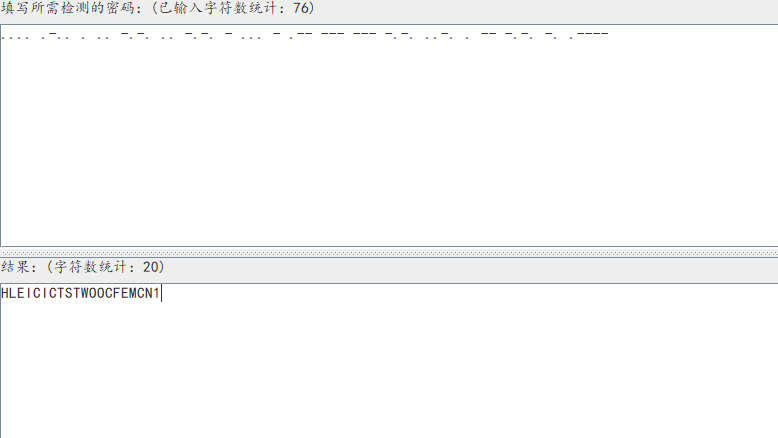
然后这提交了发现不对,所以可能还有层加密,一般可能是凯撒或者栅栏。
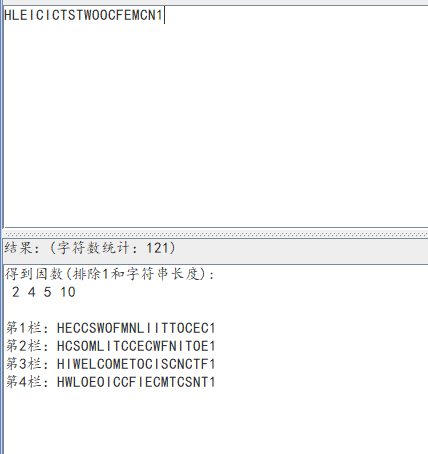
最后发现栅栏能产生有意义的结果
所以答案: flag{HIWELCOMETOCISCNCTF1}
2.
这道题真的挺坑的。做了很久。
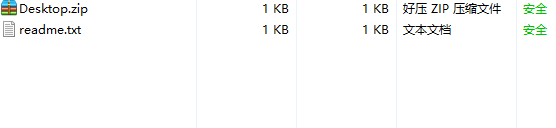
下载后是一个压缩包和一个readme.txt
打开另一个压缩包,还会有readme和一个flag 加密了的都是。
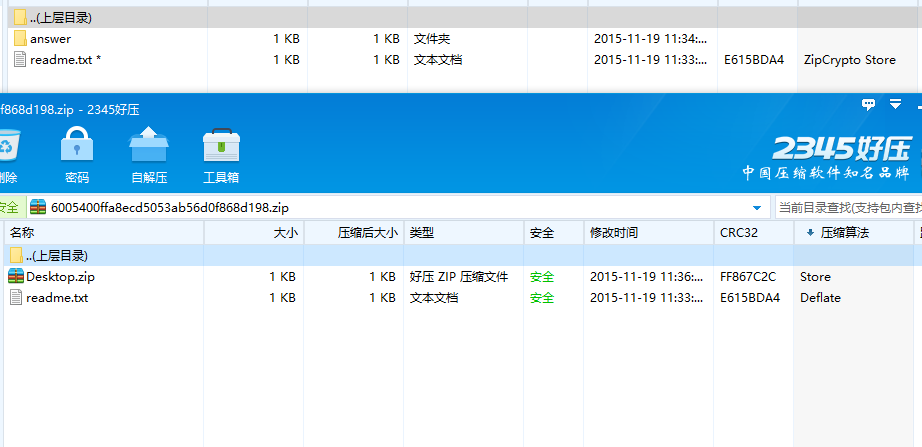
不是伪加密,而且爆破也无从下手。题目都说了 爆破? 所以可能意思就是爆破你想都别想。
但是做题多了就知道,这肯定是明文攻击,有俩一样的文件,而且CRC32一样。
但是坑就来了,他们的压缩算法是不一样的。。。所以你用archpr 可能会一直报错。
这里用4.3的版本是最好的。而且,还要把readme.txt用7z的方式压缩。你自己电脑上的好压,winrar压缩是不行的,还是不识别的。
下载个7zip,官网就有,命令行:7z a readme.zip readme.txt 就行
然后用神器archpr跑一会就出来了:
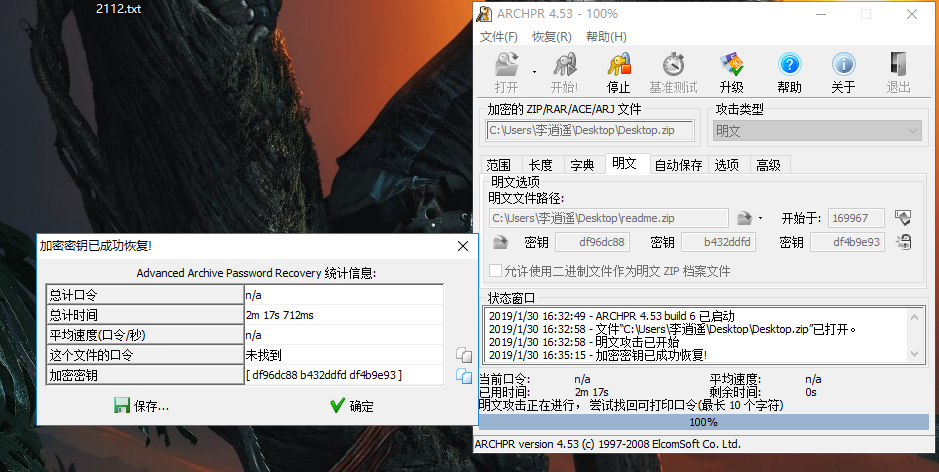
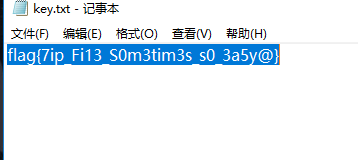
flag{7ip_Fi13_S0m3tim3s_s0_3a5y@}
3.
这道题下载下来后是一个wireshark的数据流量包:
打开后慢慢找找到ftp相关的东西,大佬可以直接筛选 ftp data
发现flag.zip 和 key.log 还有其他的一堆东西。不过没什么用。这里用wireshark导出文件:
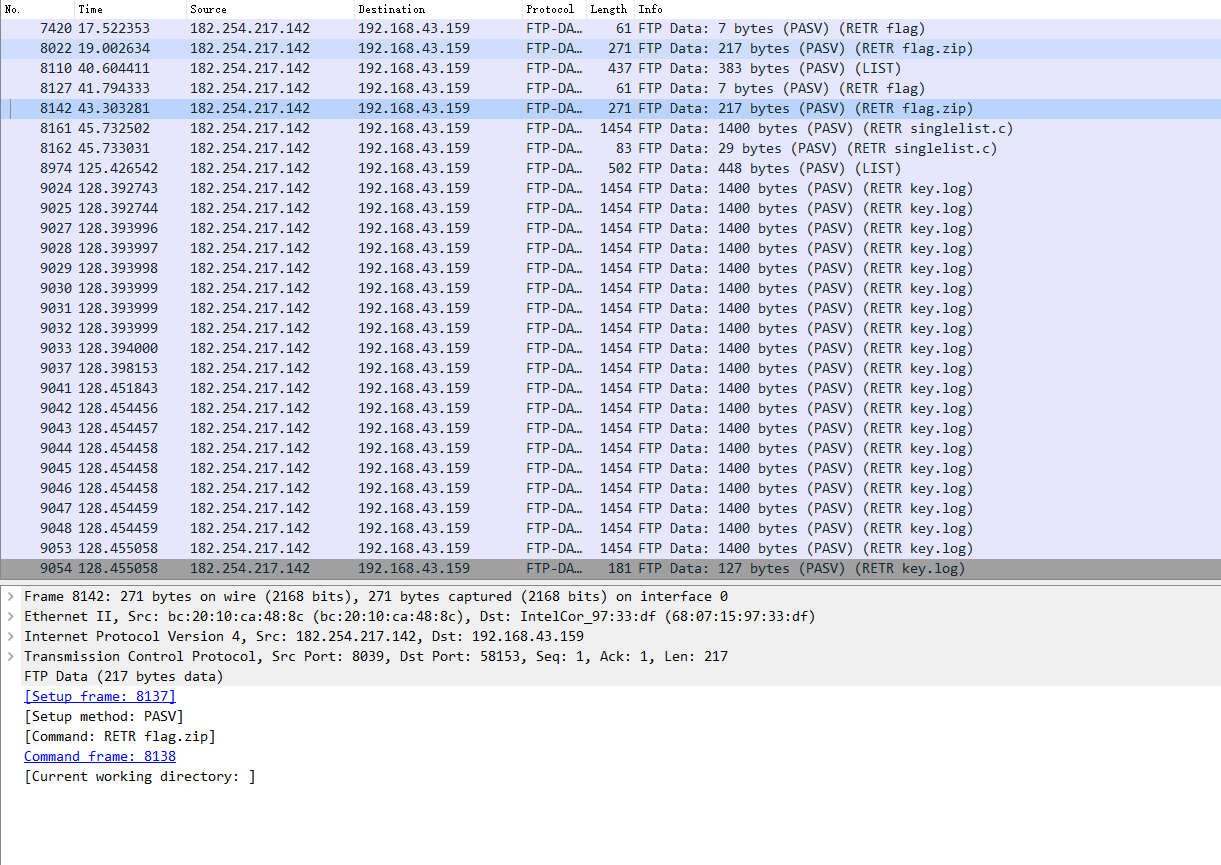
这个zip试过了,不是伪加密,也不知道密码是啥。所以相关的线索还得从这流量包里面找。
这里参考了大佬们,把所有的key.log合并到一起,然后用ssl协议破解:
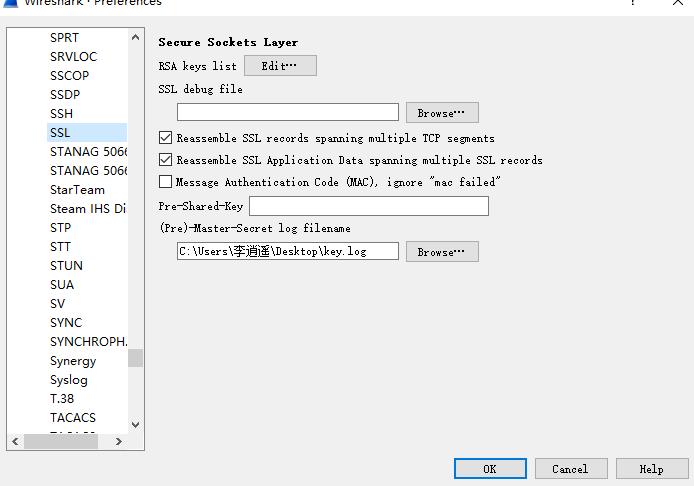
然后找到个传输的zip:
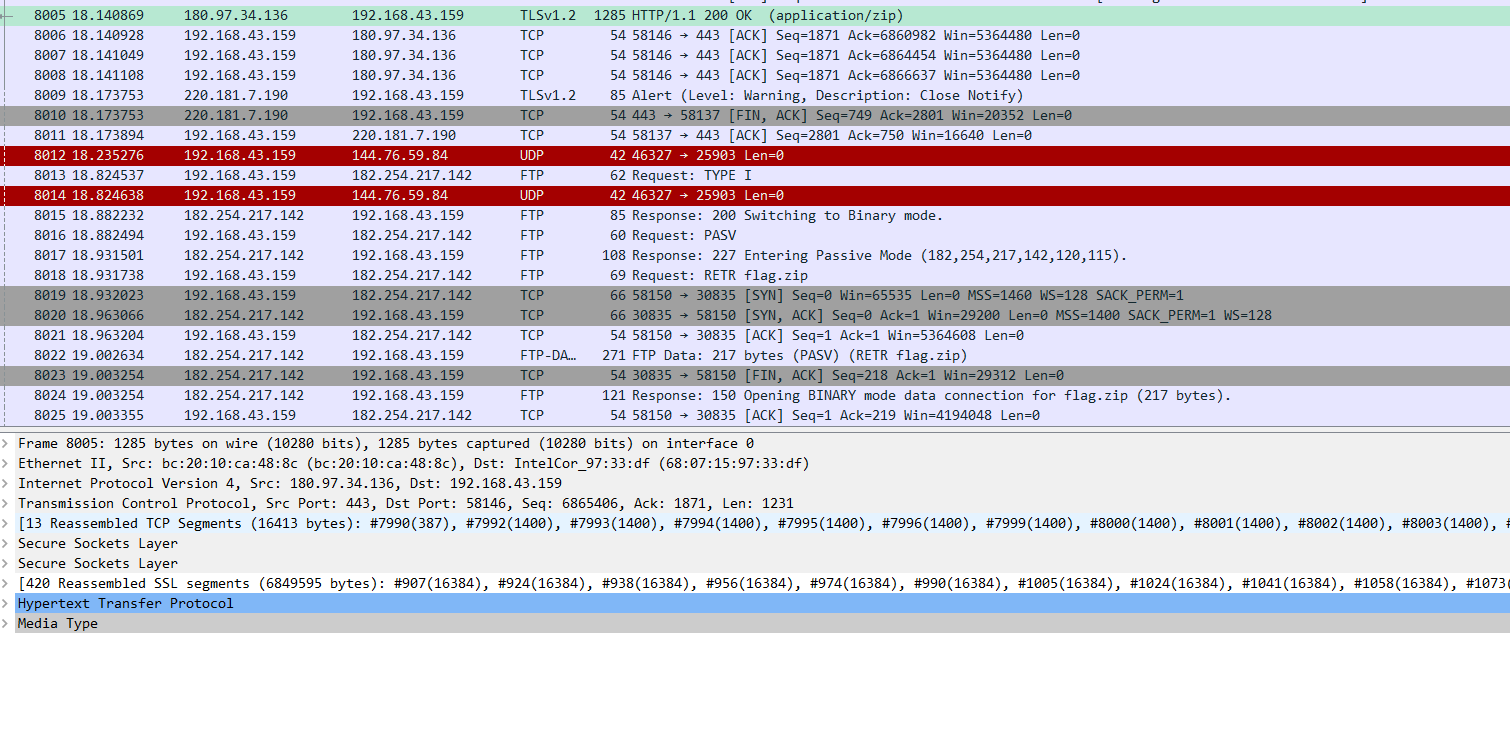
然后把zip下载下来,发现里面还有个MP3
打开后最后有段杂音,拖到 adobe audition里面(别的软件我都没找到频谱图在哪。。。。)
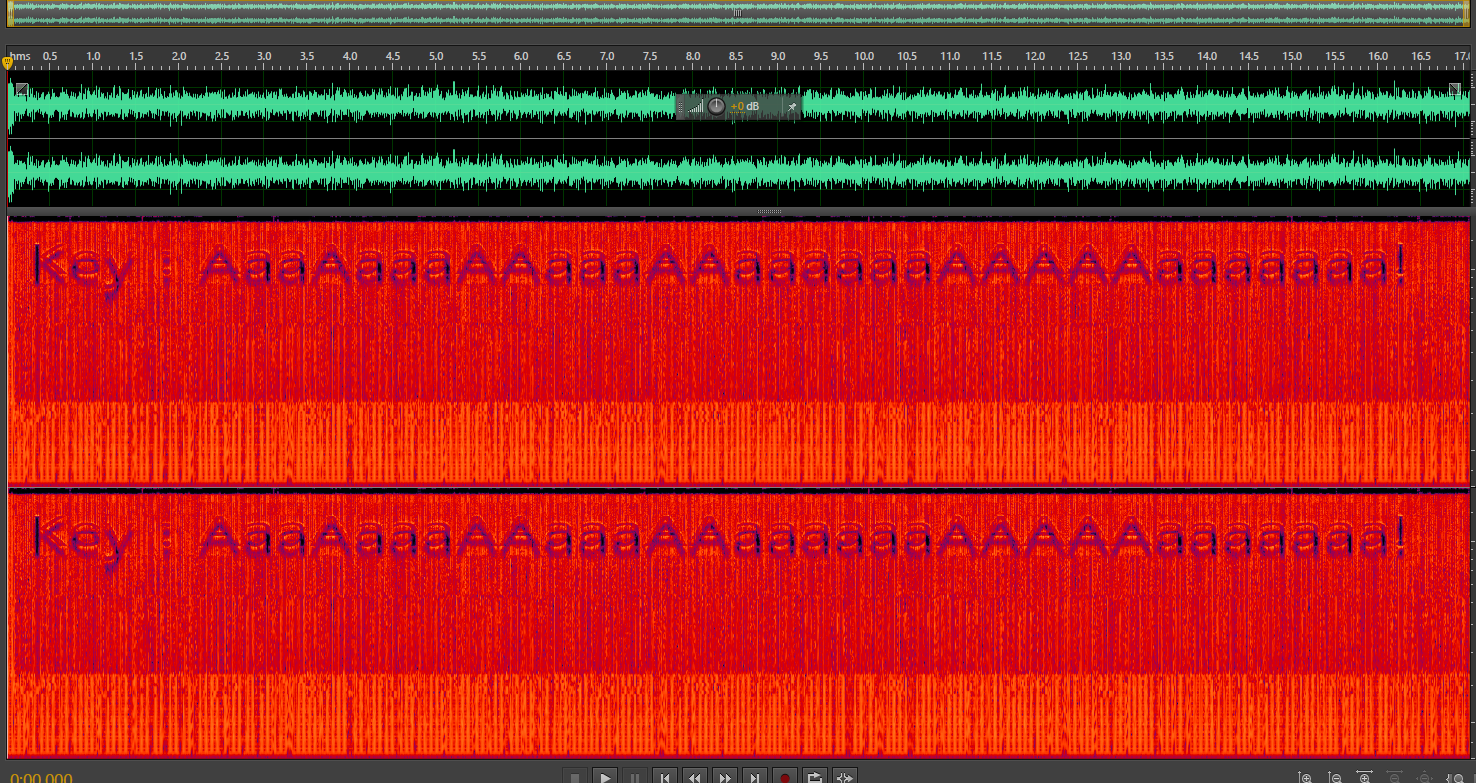
然后把这个密码带到解压缩文件里,把flag.txt解压出来
flag{4sun0_y0zora_sh0ka1h@n__#>>_<<#} 服了这道题。。真的牛逼。
4.

这道题正常来说流量分析然后,,,巴拉巴拉。。。。。
下载之后尝试直接notpad++ 然后find flag直接出来了。。。
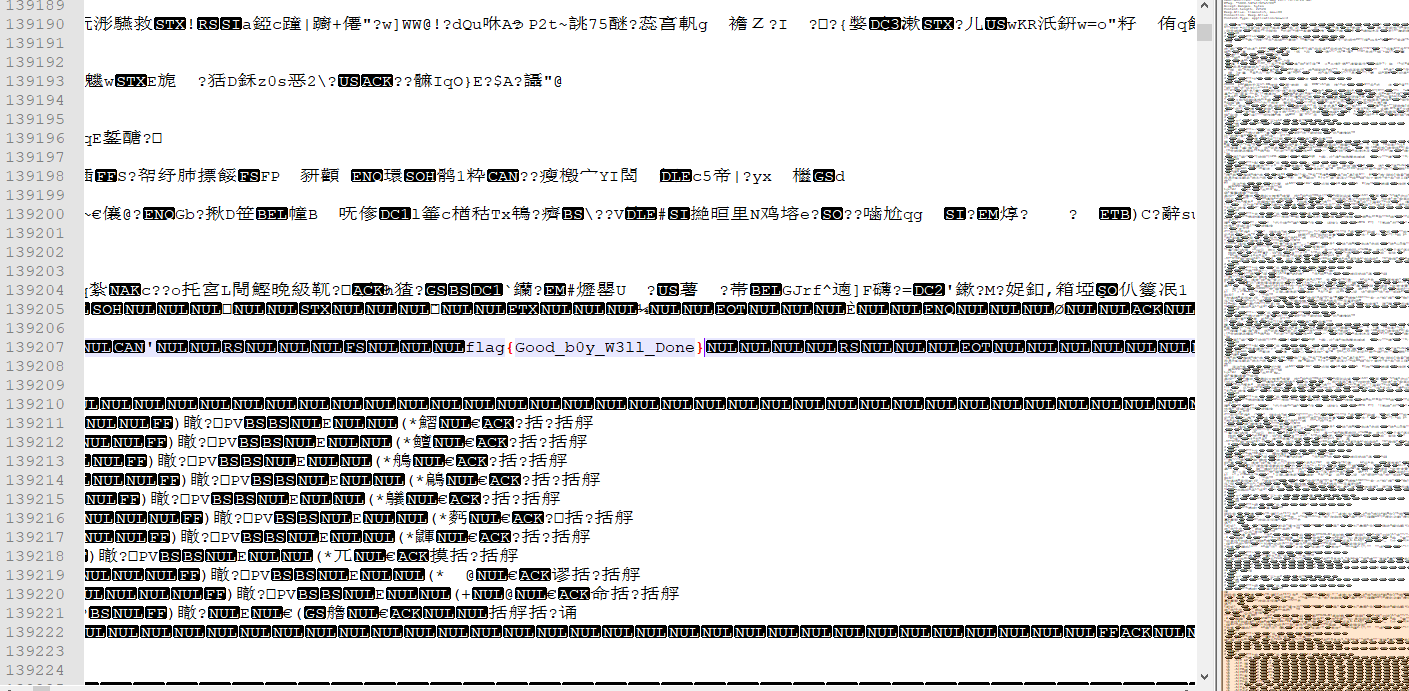
flag{Good_b0y_W3ll_Done}
5.

下载后,是个没后缀的文件,老样子,打开后find flag没有。。。
然后看看文件,winhex
发现是png,把后缀改成png可以打开了,是个妹子图片。。。
png嘛,就用神器打开,发现有问题:
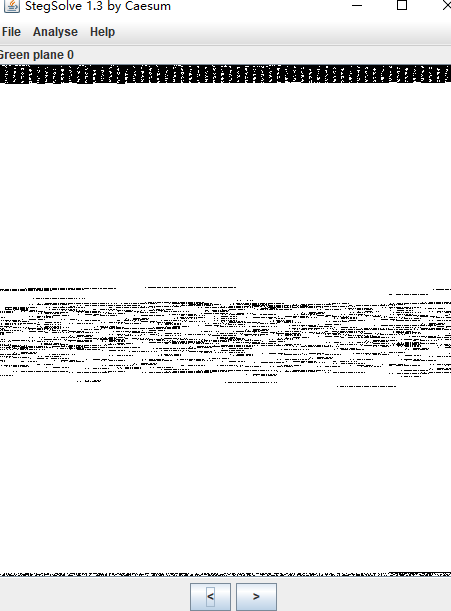
那就很显然,把这个色道的数据弄出来看看:

然后在winhex里面一看,是个文件头不正常的bmp,给它改好,flag就出来了:
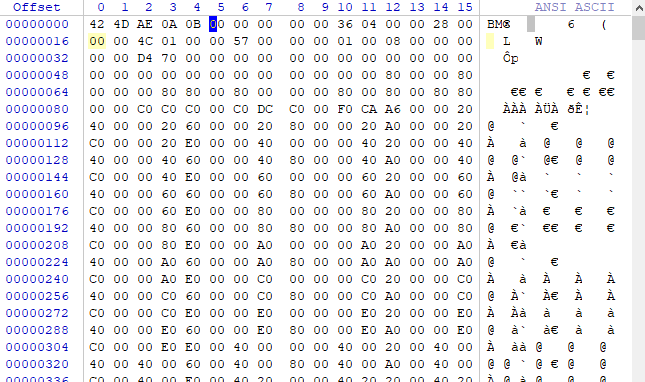
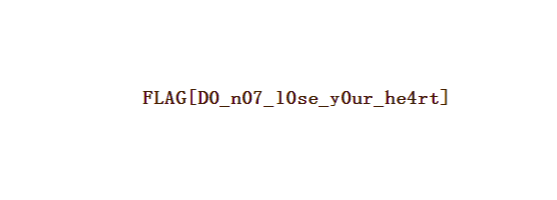
FLAG{D0_n07_10se_y0ur_he4rt}
ctf题目writeup(3)的更多相关文章
- ctf题目writeup(9)
继续刷题,找到一个 什么 蓝鲸安全的ctf平台 地址:http://whalectf.xin/challenges (话说这些ctf平台长得好像) 1. 放到converter试一下: 在用十六进制转 ...
- ctf题目writeup(7)
2019.2.10 过年休息归来,继续做题. bugku的web题,地址:https://ctf.bugku.com/challenges 1. http://123.206.87.240:8002/ ...
- ctf题目writeup(6)
2019.2.2 依旧是bugku上面的题目,地址:https://ctf.bugku.com/challenges 1. 解压后是60多个out.zip,都是真加密,里面都是1kb的data.txt ...
- ctf题目writeup(5)
2019.2.1 今天继续bugku的隐写杂项题:题目链接:https://ctf.bugku.com/challenges 1. 这道题下载后用wireshark打开...看了好久也没看出个所以然, ...
- ctf题目writeup(4)
2019.1.31 题目:这次都是web的了...(自己只略接触隐写杂项web这些简单的东西...) 题目地址:https://www.ichunqiu.com/battalion 1. 打开链接: ...
- ctf题目writeup(1)
2019/1/28 题目来源:爱春秋 https://www.ichunqiu.com/battalion?t=1 1. 该文件是一个音频文件: 首先打开听了一下,有短促的长的....刚开始以为是摩斯 ...
- ctf题目writeup(8)
2019.2.11 南京邮电的ctf平台: 地址http://ctf.nuptzj.cn/challenges# 他们好像搭新的平台了...我注册弄了好半天... 1. 签到题,打开网址: 查看一下页 ...
- ctf题目writeup(2)
2019.1.29 题目地址: https://www.ichunqiu.com/battalion 1. 点开链接: include "flag.php";$a = @$_REQ ...
- 攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup
攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup 题目介绍 题目考点 模板注入 Writeup 进入题目 import flask import os a ...
随机推荐
- 两种计算Java对象大小的方法
之前想研究一下unsafe类,碰巧在网上看到了这篇文章,觉得写得很好,就转载过来.原文出处是: http://blog.csdn.net/iter_zc/article/details/4182271 ...
- OFBiz部署与运行
下载及部署命令:http://ofbiz.apache.org/download.html OFBiz的安装部署是基于ant的,官网的案例是执行load-demo任务和start任务.以下分析是以12 ...
- 插上翅膀,让Excel飞起来——xlwings(四)
前言 当年看<别怕,Excel VBA其实很简单>相见恨晚,看了第一版电子版之后,买了纸质版,然后将其送人.而后,发现出了第二版,买之收藏.之后,发现Python这一编程语言,简直是逆天, ...
- Android获取手机安装的浏览器列表
最近碰到一个同事询问如何查询本地安装的浏览器列表,其使用的代码如下: public static List<ResolveInfo> getBrowserList(Context cont ...
- 【洛谷5286】[HNOI2019] 鱼(计算几何)
点此看题面 大致题意: 给你\(n\)个点,让你求鱼形图的数量. 核心思路 首先,考虑到\(n\)这么小,我们可以枚举线段\(AD\),再去找符合条件的\(BC,EF\). 然后,不难发现\(BC\) ...
- 过拟合是什么?如何解决过拟合?l1、l2怎么解决过拟合
1. 过拟合是什么? https://www.zhihu.com/question/264909622 那个英文回答就是说h1.h2属于同一个集合,实际情况是h2比h1错误率低,你用h1来训练, ...
- SpringBoot 使用(三): 配置文件详解
代码从开发到测试要经过各种环境,开发环境,测试环境,demo环境,线上环境,各种环境的配置都不一样,同时要方便各种角色如运维,接口测试, 功能测试,全链路测试的配置,hardcode 肯定不合适,如S ...
- Spring ApplicationListener配合-D实现参数初始化
ApplicationListener是SpringBoot的监听器,提供了四种事件: ApplicationStartedEvent :spring boot启动开始时执行的事件 Applicati ...
- EF执行SQL语句
使用上下文中的Database.SqlQuery<对应的表名>(sql语句) var data = dbcenter.Database.SqlQuery<CcBusiFormview ...
- deep learning学习记录三
deep learning,这几年有多火!! imagenet比赛,大家今年都是基于去年的基础上改进和应用的,效果比去年提升当然. 在deep learning方向,hinton, benjio, l ...