
[转帖]新的Linux后门开始肆虐 主要攻击中国服务器
新的Linux后门开始肆虐 主要攻击中国服务器
https://www.cnbeta.com/articles/tech/815639.htm
一种新的 Linux 系统后门已经开始肆虐,并主要运行在位于中国的 Linux 服务器上。据 ZDNet 报导,该恶意软件名为 SpeakUp,三周前由 Check Point 安全研究人员发现。研究人员表示黑客利用 PHP 框架 ThinkPHP 的漏洞 CVE-2018-20062 进行攻击,一旦 SpeakUp 入侵易受攻击的系统,那么黑客就可以使用它来修改本地 cron 应用以获得启动持久性,并运行 shell 命令,执行从远程命令与控制服务器(C&C)下载的文件,以及更新或卸载自身。
此外 SpeakUp 还附带了一个内置的 Python 脚本,恶意软件通过该脚本在本地网络中横向传播。脚本可以扫描本地网络以查找开放端口,使用预定义的用户名和密码列表对附近的系统进行暴力破解,并使用以下七个漏洞中的一个来接管未打补丁的系统:
CVE-2012-0874: JBoss 企业应用程序平台多安全绕过漏洞
CVE-2010-1871: JBoss Seam Framework 远程代码执行
JBoss AS 3/4/5/6: 远程命令执行
CVE-2017-10271: Oracle WebLogic wls-wsat 组件反序列化 RCE
CVE-2018-2894: Oracle Fusion Middleware 的 Oracle WebLogic Server 组件中的漏洞
Hadoop YARN ResourceManager - Command Execution
CVE-2016-3088: Apache ActiveMQ 文件服务器文件上载远程执行代码漏洞
Check Point 表示 SpeakUp 可以在六种不同的 Linux 发行版甚至 macOS 系统上运行,其背后的黑客团队目前主要使用该恶意软件在受感染的服务器上部署 Monero 加密货币矿工,并且目前已经获得了大约 107 枚 Monero 币,大约是 4500 美元。
目前感染的地图显示,SpeakUp 受害者主要集中在亚洲和南美洲,其中以中国为主。
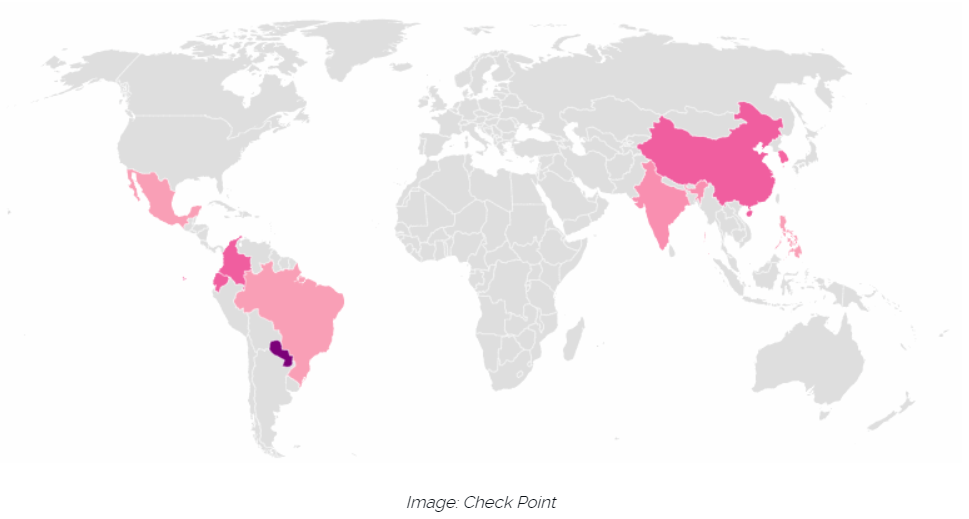
研究人员表示,就已经掌握的信息来看,SpeakUp 作者目前仅使用 ThinkPHP 的漏洞 CVE-2018-20062 进行利用,该漏洞允许远程攻击者通过精心使用 filter 参数来执行任意 PHP 代码,但其实他们可以轻松切换到任何其它漏洞,将 SpeakUp 后门扩展到更广泛的目标。
[转帖]新的Linux后门开始肆虐 主要攻击中国服务器的更多相关文章
- 新手谈Linux
目录: 什么是Linux? Linux与UNIX的区别 Linux与Windows比较 什么是Linux发布版? Linux应用领域 Linux版本的选择 怎么学习Linux? Linux系统配置 通 ...
- (转帖整理)Linux下的Autoconf和AutoMake(理论篇) 1
在搜索网上资料过程中,这是感觉最简洁有效的一篇文章,特进行转帖记录,并根据情况对部分内容进行了修改.原帖传送门:Linux下的Autoconf和AutoMake 1.工具安装在开始使用autoconf ...
- Linux后门的几种姿势
转载自 https://evilanne.github.io/2017/08/26/Linux%E5%90%8E%E9%97%A8-%E6%8C%81%E7%BB%AD%E5%85%B3%E6%B3% ...
- [转载]Linux后门整理合集(脉搏推荐)
我在思考要不要联系下....都禁止转载了.... 简介 利用 Unix/Linux 自带的 Bash 和 Crond 实现远控功能,保持反弹上线到公网机器. 利用方法 先创建 /etc/xxxx 脚本 ...
- 安全运维之:Linux后门入侵检测工具的使用
安全运维之:Linux后门入侵检测工具的使用 https://blog.csdn.net/exitgogo/article/details/39547113
- 加入新的linux系统调用
上一篇详解了linux系统调用的原理,接下来依据上一篇的原理简介怎样创建新的linux系统调用 向内核中加入新的系统调用,须要运行3个步骤: 1. 加入新的内核函数 2. 更新头文件unistd.h ...
- [翻译]现代Linux系统上的栈溢出攻击【转】
转自:http://www.codeweblog.com/%E7%BF%BB%E8%AF%91-%E7%8E%B0%E4%BB%A3linux%E7%B3%BB%E7%BB%9F%E4%B8%8A%E ...
- linux下的php网站放到Windows服务器IIS下导入 .htaccess文件伪静态规则转换 (wordpress)
需要特别注意的是: 1. .htacdess文件在 wordpress中 是可以生成的 安装 WP Super Cache后,开启该插件>>设置>>高级>>找到并点 ...
- linux下的php网站放到Windows服务器IIS下.htaccess文件伪静态规则转换
此办法只适合于linux下的php网站放到Windows服务器IIS下 , 网站除了主页面正常以外 子页面全部出现404错误 这里子页面出现404 错误是说明伪静态没有开启 什么是.htac ...
随机推荐
- PID控制本版一 (M100可用)
版本1 云台+无人机 https://en.wikipedia.org/wiki/PID_controller https://github.com/tekdemo/MiniPID 详细讲解 PIDC ...
- 深入springboot原理——一步步分析springboot启动机制(starter机制)
前言 使用过springboot的同学应该已经知道,springboot通过默认配置了很多框架的使用方式帮我们大大简化了项目初始搭建以及开发过程.本文的目的就是一步步分析springboot的启动过程 ...
- JAVA 第八周学习总结
20175308 2018-2019-2 <Java程序设计>第八周学习总结 教材学习内容总结 泛型 泛型的主要目的是可以建立具有类型安全的集合框架(如链表.散列映射等数据结构) 通过cl ...
- mysql 数据表 增删改查
用户操作: mysql -u root -p 登录root用户: SHOW DATABASES; 显示所有的数据库名称: USE linuxcast; 切入linuxcast数据库: CREATE T ...
- C++的 new 和 detele
什么都不说 直接上代码 哈哈 #include <iostream> using namespace std; int main(int argc, char *argv[]) { co ...
- 洛谷 P1546 最短网络 Agri-Net
题目链接 https://www.luogu.org/problemnew/show/P1546 题目背景 农民约翰被选为他们镇的镇长!他其中一个竞选承诺就是在镇上建立起互联网,并连接到所有的农场.当 ...
- 计算机网络协议OSI TCP/IP协议--001
网桥:连接同构的LAN的网络互联设备,(同构的LAN 网是,应用层到逻辑层) 实 现的功能是:MAC子层和物理层.1.帧的发送与接收.2.缓冲的管理.3.协议转换. 路由器:在网络层实现互联,他 ...
- 【SCOI2015】小凸想跑步
题面 题解 推波柿子: 设点\(A(x_a, y_a), B(x_b, y_b), C(x_c, y_c), D(x_d, y_d), P(x, y)\) \(\vec{a} = (x_b - x_a ...
- 移动端自动化测试-WTF Appium?
手机App分为两大类,原生App(Native App)和混合APP(Hybrid App) 原生App(Native App) 原生App实际就是我们所常见的传统App开发模式,云端数据存储+App ...
- SERDES关键技术总结
转自https://www.cnblogs.com/liujinggang/p/10125727.html 一.SERDES介绍 随着大数据的兴起以及信息技术的快速发展,数据传输对总线带宽的要求越来越 ...