
ELK环境配置+log4j日志记录
ELK环境配置+log4j日志记录
1. 背景介绍
在大数据时代,日志记录和管理变得尤为重要。
以往的文件记录日志的形式,既查询起来又不方便,又造成日志在服务器上分散存储,管理起来相当麻烦,
想根据一个关键字查询日志中某个关键信息相当困难。
这个时候,ELK诞生了。
什么是ELK?
简单来说:它是一套完整的日志记录和分析的解决方案平台。
2. 技术栈介绍
ELK = Elasticsearch + Logstash + Kibana
2-1) Elasticsearch:
(
Elasticsearch is a distributed open source search engine based on Apache Lucene,
and released under an Apache 2.0 license (which means that it can be downloaded, used, and modi ed free of charge).
It provides horizontal scalability, reliability, and multitenant capability for real-time search.
Elasticsearch features are available through JSON over a RESTful API.
The searching capabilities are backed by a schema-less Apache Lucene Engine,
which allows it to dynamically index data without knowing the structure beforehand.
Elasticsearch is able to achieve fast search responses because it uses indexing to search over the texts.
)
Elasticsearch是一个分布式的开源的基于Apache Lucene项目的搜索引擎,它发布在Apache 2.0协议下
(这也就意味着它可以被免费地下载,使用并且修改)。
Elasticsearch提供了水平的,可扩展的,可靠的,多用户形式的实时搜索。
Elasticsearch的功能可以通过JSON格式的RESTful API形式访问。
Elasticsearch的搜索能力是得到Apache Lucene引擎的支持,允许给文本数据增加加动态索引。
2-2) Logstash
(
Logstash is a data pipeline that helps collect, parse, and analyze a large variety of structured and unstructured data and events generated across various systems.
It provides plugins to connect to various types of input sources and platforms, and is designed to ef ciently process logs, events,
and unstructured data sources for distribution into a variety of outputs with the use of its output plugins,
namely le, stdout (as output on console running Logstash), or Elasticsearch.
)
Logstash是一个数据管道,它被用来收集,解析和分析各种结构化的和非结构化的由各种系统产生的数据以及事件。
它提供了插件用来连接到各种输入数据源,可以高效地处理日志,事件以及非结构化的数据,而且可以通过输出插件的形式
把结果输出到各种输出源,比如:标准输出,控制台或者Elasticsearch。
2-3) Kibana
(Kibana is an open source Apache 2.0 licensed data visualization platform that helps in
visualizing any kind of structured and unstructured data stored in Elasticsearch indexes.
Kibana is entirely written in HTML and JavaScript. )
Kibana是一个基于Apache 2.0协议的开源可视化平台,它用来可视化任何结构化的和非结构化的存储在Elasticsearch索引
中的数据。Kibana完全用HTML和Javascript编写。
3. 下载/安装/配置/启动
前面说了很多废话,接下来是每个程序员感兴趣的动手环节了,let's start!
3-1) 安装Elasticsearch
下载地址:
https://www.elastic.co/downloads/elasticsearch
a) 解压安装包elasticsearch-5.2.2.tar.gz
(由于本人是mac系统)我把它解压到了/usr/local目录下,完整路径如下:
/usr/local/elasticsearch-5.2.2
b) 编辑配置文件
cd config
vi elasticsearch.yml
内容如下:
# ---------------------------------- Cluster -----------------------------------

#

# Use a descriptive name for your cluster:

#

cluster.name: my-application

#

# ------------------------------------ Node ------------------------------------

#

# Use a descriptive name for the node:

#

node.name: node-1

#

# Add custom attributes to the node:

#

#node.attr.rack: r1

#

# ----------------------------------- Paths ------------------------------------

#

# Path to directory where to store the data (separate multiple locations by comma):

#

path.data: /tmp/elasticsearch/data

#

# Path to log files:

#

path.logs: /tmp/elasticsearch/logs

# ---------------------------------- Network -----------------------------------

#

# Set the bind address to a specific IP (IPv4 or IPv6):

#

network.host: localhost

#

# Set a custom port for HTTP:

#

http.port: 9200
c) 启动Elasticsearch
./bin/elasticsearch
如果没有错误发生,可以进入到下一步的验证环节
d) 验证
可以使用cURL命令:
curl 'http://localhost:9200/?pretty'
或者
直接用浏览器打开
http://localhost:9200
3-2) 安装Logstash
a) 解压安装包logstash-5.2.2.tar.gz
完整路径如下:
/usr/local/logstash-5.2.2
b) 编辑配置文件
cd config
新建配置文件log4j_es.conf
vi log4j_es.conf
内容如下:
input {

    log4j {

        host => "127.0.0.1"

        port => 4560

    }

}

output {

    stdout {

      codec => rubydebug

    }

    elasticsearch{

        hosts => ["localhost:9200"]

        index => "log4j-%{+YYYY.MM.dd}"

        document_type => "log4j_type"

    }

}
c) 启动Logstash
./bin/logstash -f config/log4j-es.conf
3-3) 安装Kibana
a) 解压安装包kibana-5.2.2.tar.gz
完整路径如下:
/usr/local/ kibana-5.2.2
b) 编辑配置文件
cd config
vi kibana.yml
内容如下:
# Kibana is served by a back end server. This setting specifies the port to use.

server.port: 5601

server.host: "localhost"

# The URL of the Elasticsearch instance to use for all your queries.

elasticsearch.url: "http://localhost:9200"

# Kibana uses an index in Elasticsearch to store saved searches, visualizations and

# dashboards. Kibana creates a new index if the index doesn't already exist.

kibana.index: ".kibana"
c) 启动Kibana
./bin/kibana
d) 验证
打开网址:
http://localhost:5601/
见到如下Logo
4. Log4j记录日志到Logstash
4-1) 新建maven项目
pom中的关键dependency配置如下:
<dependency>

    <groupId>log4j</groupId>

    <artifactId>log4j</artifactId>

    <version>1.2.17</version>

</dependency
4-2) log4j.properties(放在resources文件夹下)
### 设置###

log4j.rootLogger = debug,stdout,D,E,logstash

### 输出信息到控制抬 ###

log4j.appender.stdout = org.apache.log4j.ConsoleAppender

log4j.appender.stdout.Target = System.out

log4j.appender.stdout.layout = org.apache.log4j.PatternLayout

log4j.appender.stdout.layout.ConversionPattern = [%-5p] %d{yyyy-MM-dd HH:mm:ss,SSS} method:%l%n%m%n

### 输出DEBUG 级别以上的日志到=/Users/bee/Documents/elk/log4j/debug.log###

log4j.appender.D = org.apache.log4j.DailyRollingFileAppender

log4j.appender.D.File = /Users/KG/Documents/logs/elk/debug.log

log4j.appender.D.Append = true

log4j.appender.D.Threshold = DEBUG

log4j.appender.D.layout = org.apache.log4j.PatternLayout

log4j.appender.D.layout.ConversionPattern = %-d{yyyy-MM-dd HH:mm:ss}  [ %t:%r ] - [ %p ]  %m%n

### 输出ERROR 级别以上的日志到=/Users/bee/Documents/elk/log4j/error.log  ###

log4j.appender.E = org.apache.log4j.DailyRollingFileAppender

log4j.appender.E.File =/Users/KG/Documents/logs/elk/error.log

log4j.appender.E.Append = true

log4j.appender.E.Threshold = ERROR

log4j.appender.E.layout = org.apache.log4j.PatternLayout

log4j.appender.E.layout.ConversionPattern = %-d{yyyy-MM-dd HH:mm:ss}  [ %t:%r ] - [ %p ]  %m%n

#输出日志到logstash

log4j.appender.logstash=org.apache.log4j.net.SocketAppender

log4j.appender.logstash.RemoteHost=127.0.0.1

log4j.appender.logstash.port=4560

log4j.appender.logstash.ReconnectionDelay=60000

log4j.appender.logstash.LocationInfo=true
4-3) Java代码(ElkLog4jTest.java):
package org.genesis.arena.elk;

import org.apache.log4j.Logger;

/**

 * Created by KG on 17/3/27.

 */

public class ElkLog4jTest {

    private static final Logger logger = Logger.getLogger(ElkLog4jTest.class);

    public static void main(String[] args) throws Exception {

        logger.debug("This is a debug message!");

        logger.info("This is info message!");

        logger.warn("This is a warn message!");

        logger.error("This is error message!");

        try{

            System.out.println(5/0);

        }catch(Exception e){

            logger.error(e);

        }

    }

}
4-4) 运行结果
[DEBUG] 2017-03-29 12:56:00,454 method:org.genesis.arena.elk.ElkLog4jTest.main(ElkLog4jTest.java:11)
This is a debug message!
[INFO ] 2017-03-29 12:56:00,529 method:org.genesis.arena.elk.ElkLog4jTest.main(ElkLog4jTest.java:12)
This is info message!
[WARN ] 2017-03-29 12:56:00,531 method:org.genesis.arena.elk.ElkLog4jTest.main(ElkLog4jTest.java:13)
This is a warn message!
[ERROR] 2017-03-29 12:56:00,533 method:org.genesis.arena.elk.ElkLog4jTest.main(ElkLog4jTest.java:14)
This is error message!
[ERROR] 2017-03-29 12:56:00,538 method:org.genesis.arena.elk.ElkLog4jTest.main(ElkLog4jTest.java:19)
java.lang.ArithmeticException: / by zero
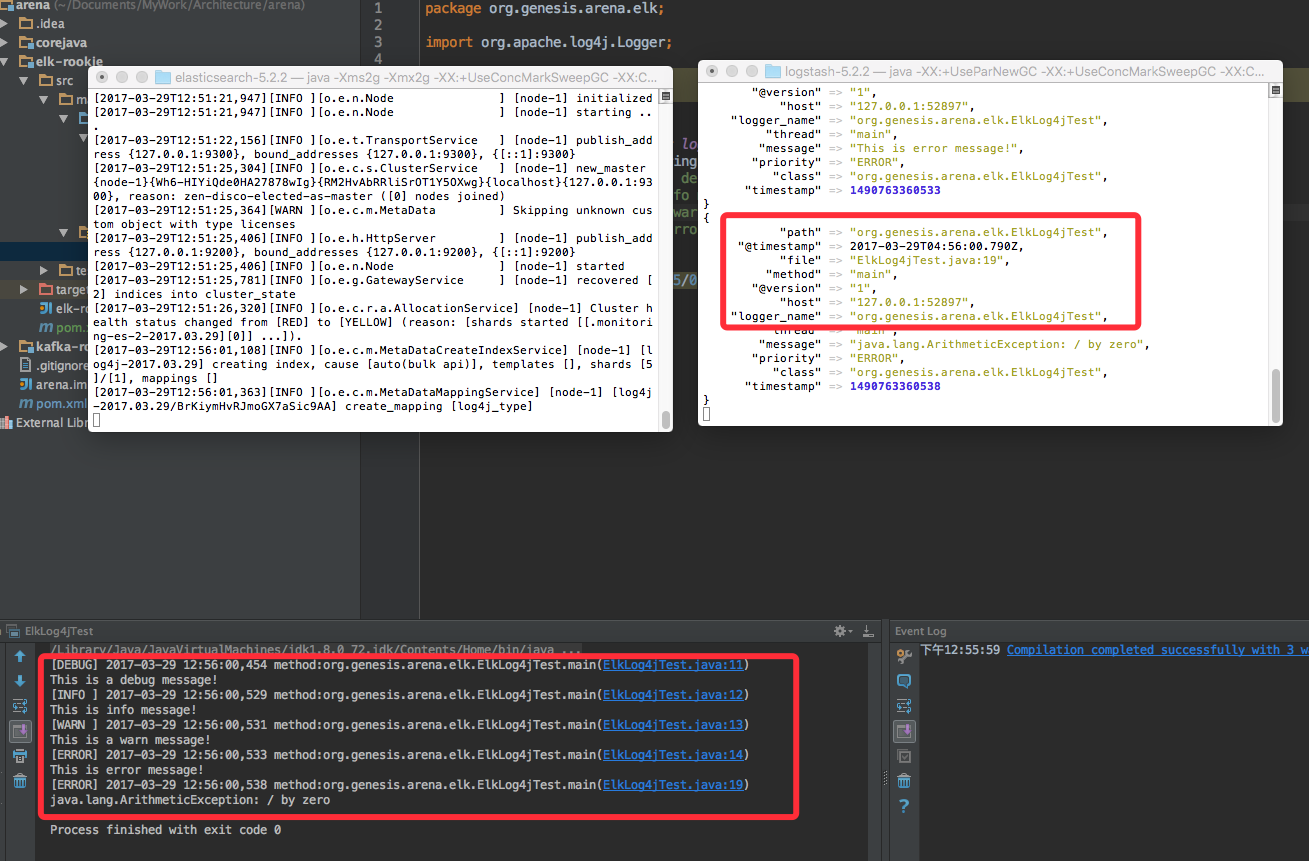
然后会在Logstash控制台看到输出如下图:
5. 连通Kibana
5-1) 打开 http://localhost:5601/
5-2) 创建索引
还记得我们之前在logstash配置文件中配置的索引吗?
log4j-%{+YYYY.MM.dd}
因此,我们应该创建索引为:log4j-*
5-3)验证
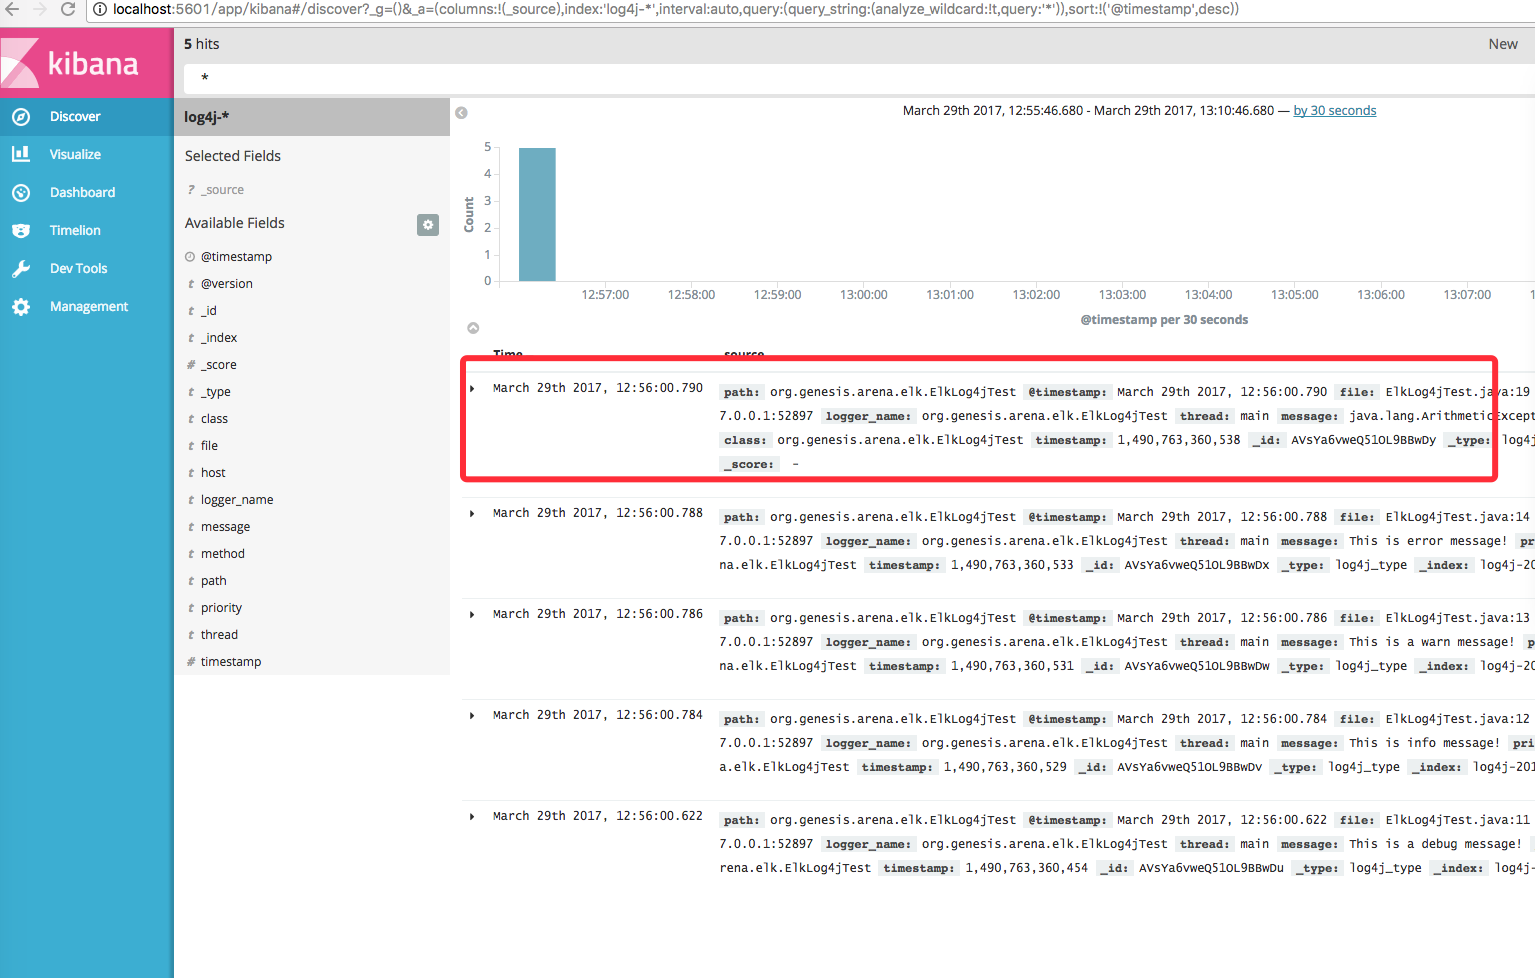
从这里可以看到自己刚才在Java代码中记录的日志。
ELK环境配置+log4j日志记录的更多相关文章
- ELK菜鸟手记 (一) 环境配置+log4j日志记录
1. 背景介绍 在大数据时代,日志记录和管理变得尤为重要. 以往的文件记录日志的形式,既查询起来又不方便,又造成日志在服务器上分散存储,管理起来相当麻烦, 想根据一个关键字查询日志中某个关键信息相当困 ...
- java Web应用配置log4j日志记录
公司启动全国支票影像系统,有这样一个功能是和消息中间件打交道,需要记录每一个报文出错情况,因为方便后期开发人员的调试,我选用了log4j作为日志记录,好了废话不多说了! 第一步:首先建立一个WEB工程 ...
- 基于java配置log4j日志详解
1.Log4j 1.1了解Log4j Log4j是Apache的一个开源项目,通过使用log4j,我们可以控制日志信息输送的目的地可以是控制台.文件.GUI组件,我们也可以控制每一条日志的输出格式,通 ...
- mybatis 配置 log4j 日志
mybatis 配置 log4j 日志 使用Mybatis的时候,可能需要输出(主要是指sql,参数,结果)日志,查看执行的SQL语句,以便调试,查找问题. 测试Java类中需要加入代码: stati ...
- 基于JMX动态配置Log4J日志级别
先来看比较low的修改日志级别的方式,在写程序里面. http://blog.gssxgss.me/java%E8%BF%90%E8%A1%8C%E6%97%B6%E5%8A%A8%E6%80%81% ...
- Hibernate 使用log4j日志记录
日志记录使程序员能够将日志详细信息永久写入文件.这是我们以后在开发当中非常重要的一步. Hibernate使用log4j日志记录,我们需要以下几个步骤: 1.导入jar包: (1)这是hibernat ...
- 在android中配置 slf4j + log4j 日志记录框架
需求: 在项目开发中,需要记录 操作日志 .起初自己写了个简单的日志记录文本写入到文本的方法,后来随着项目的膨胀,需要考虑更多的操作,开始考虑性能问题. 实现: 考虑使用 slf4j + log4j ...
- 配置spring的log4j日志记录
1.导入依赖包pom.xml <project xmlns="http://maven.apache.org/POM/4.0.0" xmlns:xsi="http: ...
- log4j日志记录级别是如何工作?
级别p的级别使用q,在记录日志请求时,如果p>=q启用.这条规则是log4j的核心.它假设级别是有序的.对于标准级别它们关系如下:ALL < DEBUG < INFO < WA ...
随机推荐
- Unity中控制天空盒移动的解决办法
为了使天空盒更真实,需要控制天空盒动态旋转. 网上找到的方法是: float num = RenderSettings.skybox.GetFloat("_Rotation"); ...
- Jvm运行时数据区
一:运行时数据区 Java虚拟机在执行Java程序的过程中会把它管理的内存分为若干个不同的数据区域.这些区域有着各自的用途,一级创建和销毁的时间,有的区域随着虚拟机进程的启动而存在,有些区域则依赖用户 ...
- Jmeter连接Redis,获取Redis数据集
Redis(REmote DIctionary Server)是一个开源的内存数据结构存储,用作数据库,缓存和消息代理. 本博文是分享jmeter怎么连接使用Redis数据库. 安装Redis数据集J ...
- scala的安装及使用
前提你的集群机器已经安装好jdk1.7.0_79.hadoop-2.7.3: 配置中使用了master01.slave01.slave02.slave03: 文中的所有操作都是在之前的文章http:/ ...
- EF 延时加载与死锁
第一种 #region 第一种延迟加载 用到的时候就会去查询数据. //用到的时候就会去查询数据. //IQueryable<UserInfo> temp = from u in dbCo ...
- Python在Office 365 开发中的应用
我在昨天发布的文章 -- 简明 Python 教程:人生苦短,快用Python -- 中提到了Python已经在Office 365开发中全面受支持,有不同朋友留言或私信说想了解更加详细的说明,所以特 ...
- js高级:event,事件冒泡,事件捕获
1.事件 浏览器客户端上客户触发的行为都称为事件 所有的事件都是天生自带的,不需要我们去绑定,只需要我们去触发. 通过 obj.事件名=function(){} 事件名:onmouseover 鼠标悬 ...
- crontab命令行和日志查看
1.基本命令行模式 注意:非root用户 systemctl restart crond 失效,请使用最底层的驱动重启 2.crontab日志 cron日志保存在系统目录/var/log/cron 命 ...
- JS函数浅析(一)
1.万物皆为对象 提起函数首先要知道对象,而对象又是js数据类型中的一种,所以我们从头开始. 1)javascript数据类型有哪些? 原始数据类型:number,undefined ...
- cf1136E. Nastya Hasn't Written a Legend(二分 线段树)
题意 题目链接 Sol yy出了一个暴躁线段树的做法. 因为题目保证了 \(a_i + k_i <= a_{i+1}\) 那么我们每次修改时只需要考虑取max就行了. 显然从一个位置开始能影响到 ...