
20155334 《网络攻防》Exp4 恶意代码分析
《网络攻防》Exp4 恶意代码分析
一、实验问题回答
- 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么。请设计下你想监控的操作有哪些,用什么方法来监控。
- 可以使用工具监测系统,之后进行下一步分析。
- 在windows下建立一个监测本机连接ip地址的任务计划程序。
- 通过sysmon监控重要操作,并找到日志查看。
- 如果已经确定是某个程序或进程有问题,你有什么工具可以进一步得到它的哪些信息。
- PEiD工具,可以查看程序有没有被常用的加壳软件加壳。
- PE explorer工具,它可以对程序调用库等信息进行分析查看,还可以对其反汇编。
- 启动该程序,利用systracer及wireshark动态分析程序动向。
二、实验过程
- 使用schtasks指令监控系统运行
1.建立文件 netstatlog.bat,文件内容为:
date /t >> c:\netstatlog.txt

time /t >> c:\netstatlog.txt

netstat -bn >> c:\netstatlog.txt
其作用为把记录下来的联网结果记录到netstatlog.txt文件中。
- 使用管理员权限运行命令提示符,使用指令
schtasks /create /TN netstat /sc MINUTE /MO 2 /TR "c:\netstatlog.bat"创建一个每隔两分钟记录计算机联网情况的任务:

- 可以看到
netstatlog.txt文件中有:
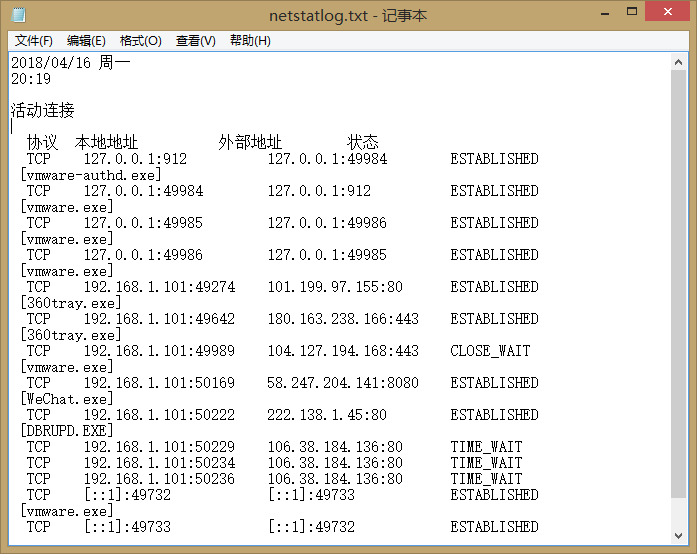
端口号、ip地址都有记录。
- 使用sysmon监控系统运行
- 使用老师提供的配置文件模板进行修改存放在在了C盘。
- 以管理员身份运行命令行,在sysmon所在的目录下,使用指令
sysmon.exe -i "Sysmoncfg.txt所在路径"安装sysmon。
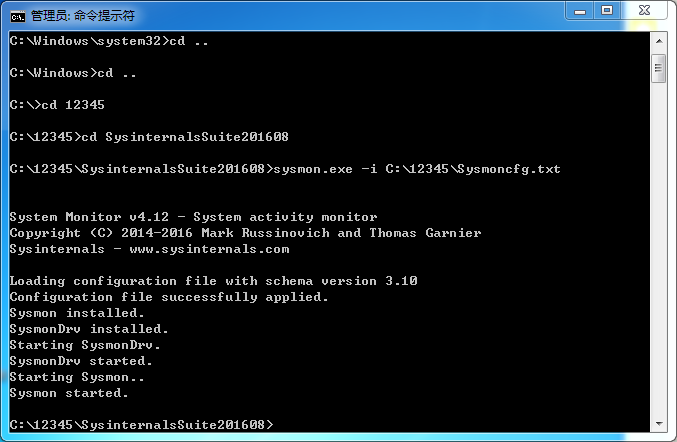
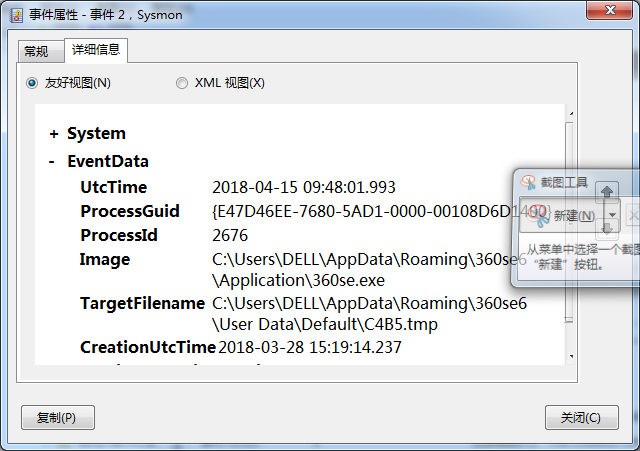
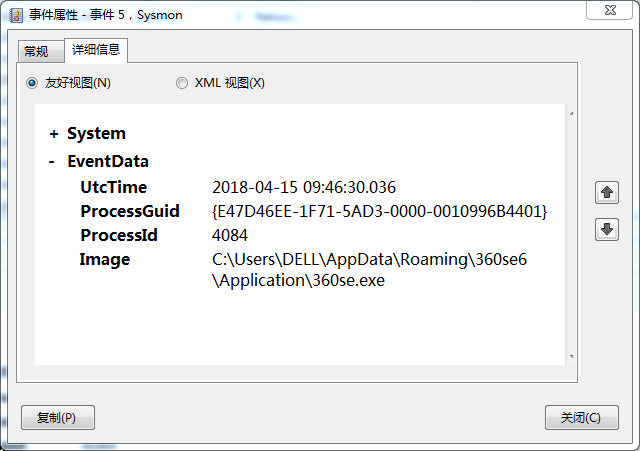
- 打开应用程序和服务日志,根据```Microsoft->Windows->Sysmon->Operational``路径找到记录文件。
- systracer注册表分析
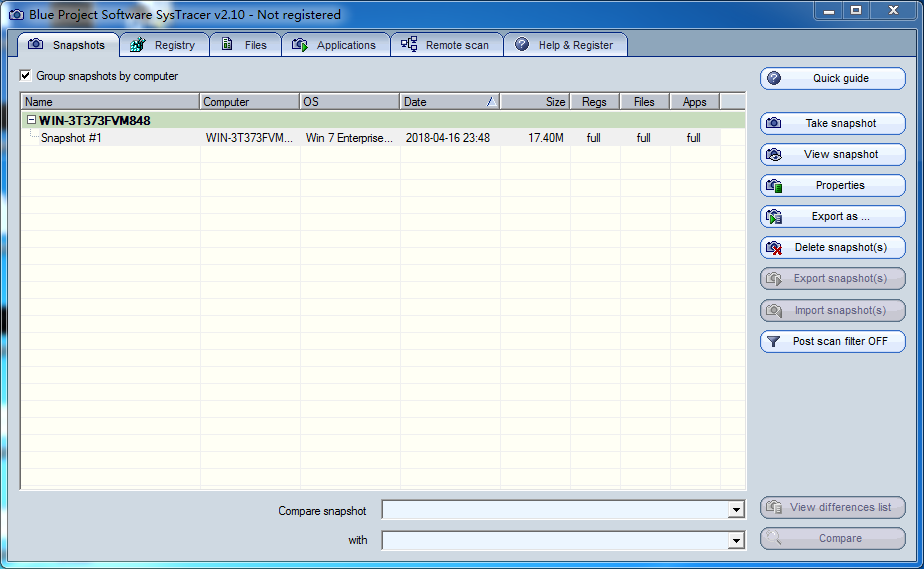
- 下载systracer并安装后点击take snapshot捕获快照
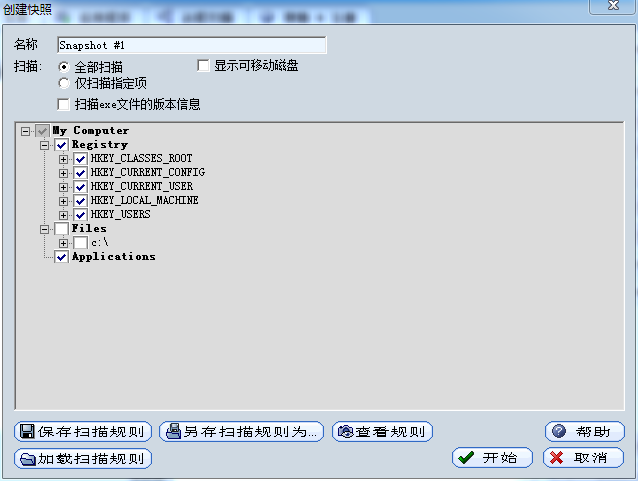
- 为了体会到该工具的威力,我在捕获的过程中运行了之前实验中使用过的后门,与目标主机回连。
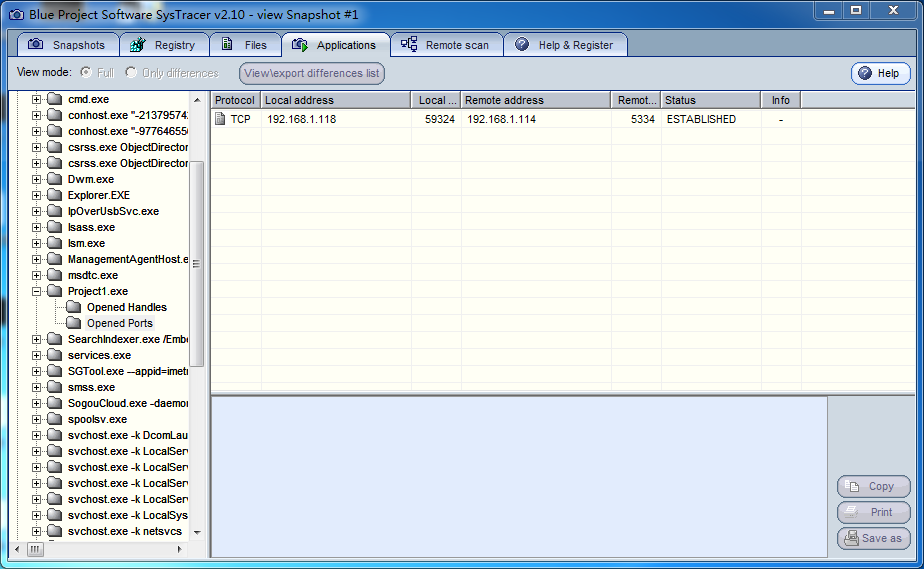
- 在快照中我们会发现opened ports ,点开之后可以看到IP以及端口
- 联网情况分析
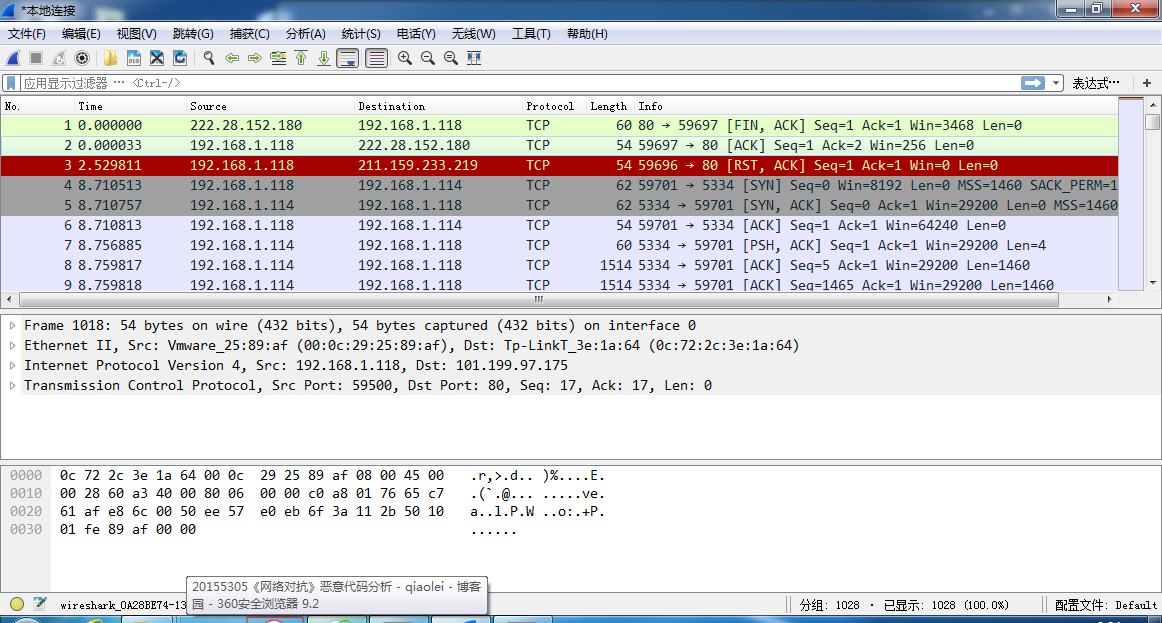
- 在后门程序回连的过程中,使用wireshark,进行捕包分析
- 查看详细的协议分析发现,后门程序建立了三次握手并回连时进行了基于IP和端口的连接
- Process Monitor分析
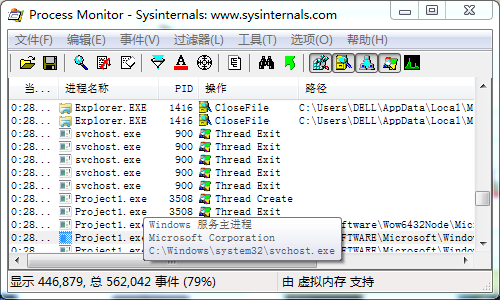
- 下载、安装并打开Process Monitor,就可以直接看到win 7 执行的程序的变化。
- 从中可以查找到后台程序Project1.exe的运行。
- Process Explorer分析
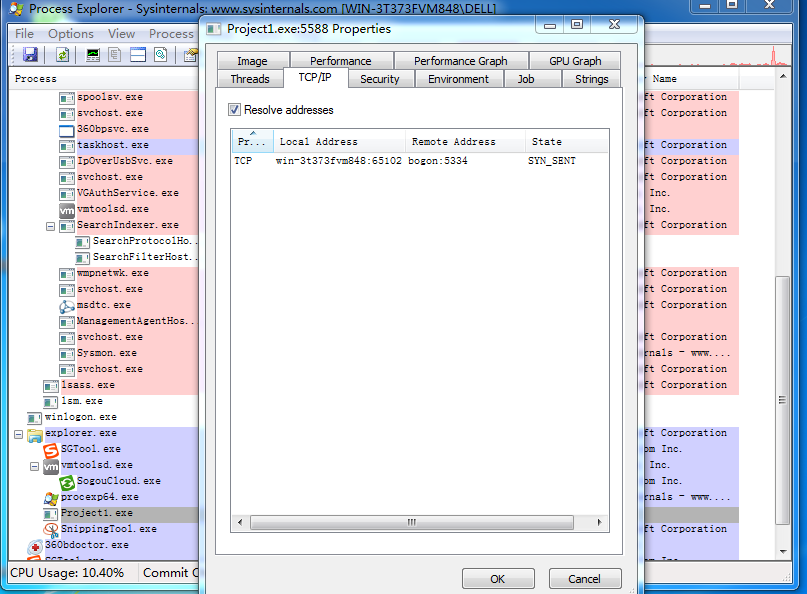
- 下载、安装并打开Process Explorer, 在Process栏可以找到Project1.exe
- 双击点开后,以查看不同的信息:TCP/IP页签有程序的连接方式、回连IP、端口等信息。
三、实验总结与体会
这次实验用到的工具众多,体验颇为丰富,只是有关分析的部分,本人做的不够,颇为遗憾。为此我分析了两点:1.本人的知识不够,2.虚拟机中的软件不多,截取的信息量不够,3.也是重要的一点,人比较懒(鬼脸)。以后一定克服懒惰,耐下性子,仔仔细细做实验,认认真真写博客。
20155334 《网络攻防》Exp4 恶意代码分析的更多相关文章
- 2018-2019 20165237网络对抗 Exp4 恶意代码分析
2018-2019 20165237网络对抗 Exp4 恶意代码分析 实验目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行. 1.2是分析一个恶意软件,就分析Exp2或Exp3中生成后 ...
- 2018-2019 20165235 网络对抗 Exp4 恶意代码分析
2018-2019 20165235 网络对抗 Exp4 恶意代码分析 实验内容 系统运行监控 使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里.运行一段时间并分析该文件 ...
- 2018-2019 20165319 网络对抗 Exp4 恶意代码分析
基础问题回答 1. 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些,用什么方法来监控 答:1.使用Windows自带的schta ...
- 2018-2019-2 《网络对抗技术》Exp4 恶意代码分析 Week6 20165311
2018-2019 20165311 网络对抗 Exp4 恶意代码分析 2018-2019 20165311 网络对抗 Exp4 恶意代码分析 实验内容 系统运行监控(2分) 恶意软件分析(1.5分) ...
- 2018-2019-2 20165312《网络攻防技术》Exp4 恶意代码分析
2018-2019-2 20165312<网络攻防技术>Exp4 恶意代码分析 知识点总结 1.有关schtasks schtacks的作用:安排命令和程序定期运行或在指定时间内运行.从计 ...
- 20155326《网络攻防》Exp4 恶意代码分析
20155326<网络攻防>Exp4 恶意代码分析 基础问题回答: 1)如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪 ...
- 20145236《网络攻防》Exp4 恶意代码分析
20145236<网络攻防>Exp4 恶意代码分析 一.基础问题回答 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些 ...
- 20155310 《网络攻防》Exp4 恶意代码分析
20155310 <网络攻防>Exp4 恶意代码分析 基础问题 1.如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些, ...
- 20155318 《网络攻防》Exp4 恶意代码分析
20155318 <网络攻防>Exp4 恶意代码分析 基础问题 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些,用什 ...
随机推荐
- Android系统启动流程(四)Launcher启动过程与系统启动流程
此前的文章我们学习了init进程.Zygote进程和SyetemServer进程的启动过程,这一篇文章我们就来学习Android系统启动流程的最后一步:Launcher的启动流程,并结合本系列的前三篇 ...
- SQL语句创建数据库及表
--删除数据库drop database ArchiveDev; --建立归档数据库CREATE DATABASE ArchiveDev; USE ArchiveDev;GO --1.建立归档计划执行 ...
- cmd 命令总结
1.windows 系统定时关机 定时关机:shutdown -s -t 300 at 18:30 shutdown -s 取消定时:shutdown -a 注意:3 ...
- c#经典算法之冒泡排序(Bubble Sort)
转载于:https://www.cnblogs.com/shen-hua/p/5422676.html 原理:比较两个相邻的元素,将值大的元素交换至右端. 思路:依次比较相邻的两个数,将小数放在前面, ...
- Oracle 与 mysql 建立透明网关
1.1.1. 文档编写目的 项目上需要做与Mysql数据库的对接,然而Oracle与Mysql数据库是异构的,因此这里采用透明网关的方式来解决. 另,项目上的环境为APP:12.2.6 ; DB: ...
- 如何将SQL Server 2000备份的数据库文件还原(升级)为SQL Server 2005或更高版本的数据库?
其实很简单,有两种方法. 方法一:将SQL Sever 2000数据库备份的数据库文件名后面加上“.bak”,然后直接在SQL Sever 2005或者高版本软件里面直接还原即可: 方法二:在SQL ...
- sql server复制表数据到另外一个表 的存储过程
) Drop Procedure GenerateData go CREATE PROCEDURE GenerateData @tablename sysname AS begin ) ) ) dec ...
- 乘风破浪:LeetCode真题_040_Combination Sum II
乘风破浪:LeetCode真题_040_Combination Sum II 一.前言 这次和上次的区别是元素不能重复使用了,这也简单,每一次去掉使用过的元素即可. 二.Combination Sum ...
- 读高性能JavaScript编程 第一章
草草的看完第一章,虽然看的是译文也是感觉涨姿势了, 我来总结一下: 由于 大多数浏览器都是 single process 处理 ui updatas and js execute 于是产生问题: js ...
- git常用命令合集(持续完善)
git常用命令合集(持续更新,仅为便于查阅) 上传整个项目 git init git add 项目名 git commit -m "提交的注释信息" 若已经绑定远程仓库,则直接:g ...