
访问控制列表-基于IP
【总结】
在交换机1上划分vlan然后把fa0/1接口设置为trunk周围几个接口都设置为access。在RA上划分四个逻辑口(就是小数点的那些接口)。然后RA和RB都做ospf就可以ping同。
最后就是访问控制列表的内容了。
其实访问控制列表就是在需要设置不允许或允许的目标的旁边机器设置:
Router(config)#access-list 10 permit 172.16.1.0 0.0.0.255
然后设置一下应用访问的接口。
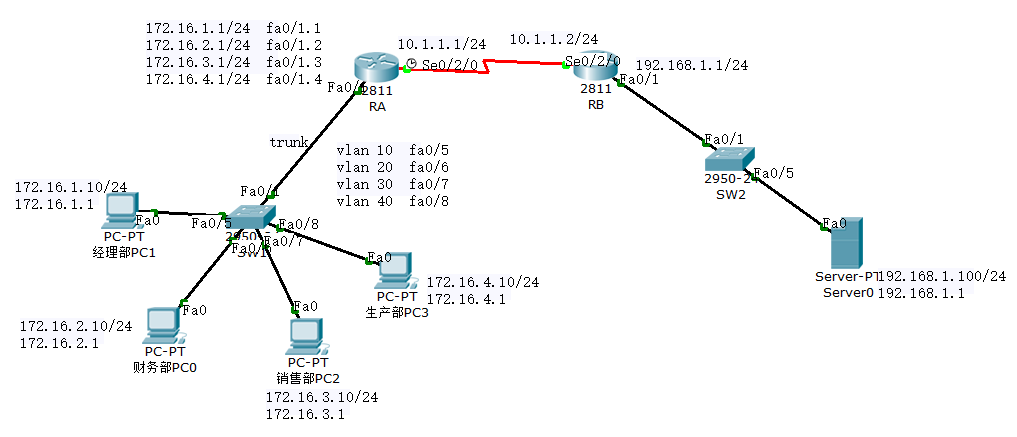
交换机1:
Switch>
Switch>en
Switch#configure t
Enter configuration commands, one per line. End with CNTL/Z.
Switch(config)#vlan 10
Switch(config-vlan)#vlan 20
Switch(config-vlan)#vlan 30
Switch(config-vlan)#vlan 40
Switch(config-vlan)#exit
Switch(config)#interface fa0/1
Switch(config-if)#switchport mode trunk
Switch(config-if)#interface fa0/5
vlan Set VLAN when interface is in access mode
Switch(config-if)#switchport access vlan 10
Switch(config-if)#interface fa0/6
Switch(config-if)#switchport access vlan 20
Switch(config-if)#interface fa0/7
Switch(config-if)#switchport access vlan 30
Switch(config-if)#interface fa0/8
Switch(config-if)#switchport access vlan 40
Switch(config-if)#interface fa0/1
Switch(config-if)#no shutdown
Switch(config-if)#
Switch(config-if)#
%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up
ospf部分
Router(config)#router ospf 1
Router(config-router)#ne
Router(config-router)#network 172.16.1.0 0.0.0.255 area 0
Router(config-router)#network 172.16.2.0 0.0.0.255 area 0
Router(config-router)#network 172.16.3.0 0.0.0.255 area 0
Router(config-router)#network 172.16.4.0 0.0.0.255 area 0
Router(config-router)#network 10.1.1.0 0.0.0.255 area 0
Router(config-router)#exit
RA:
Router>en
Router#conf
Router#configure t
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#interface fa0/1
Router(config-if)#no shutdownRouter(config-if)#
%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up
Router(config-if)#interface se0/2/0
Router(config-if)#ip address 10.1.1.1 255.255.255.0
Router(config-if)#no shutdown%LINK-5-CHANGED: Interface Serial0/2/0, changed state to down
Router(config-if)#interface fa0/1.1
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/1.1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1.1, changed state to up
Router(config-subif)#encapsulation dot1Q 10
Router(config-subif)#ip address 172.16.1.1 255.255.255.0
Router(config-subif)#interface fa0/1.2
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/1.2, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1.2, changed state to up
Router(config-subif)#encapsulation dot1Q 20
Router(config-subif)#ip address 172.16.2.1 255.255.255.0
Router(config-subif)#interface fa0/1.3
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/1.3, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1.3, changed state to up
Router(config-subif)#encapsulation dot1Q 30
Router(config-subif)#ip address 172.16.3.1 255.255.255.0
Router(config-subif)#interface fa0/1.4
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/1.4, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1.4, changed state to up
Router(config-subif)#encapsulation dot1Q 40
Router(config-subif)#ip address 172.16.4.1 255.255.255.0
Router(config-subif)#
RB也要做ospf。这里就不讲解了。
现在已经pc机器可以ping同服务器了。
我们要做的就是使用访问控制列表不允许生产部、销售部进行访问192.168.1.100这台服务器。
我们在RB上做以下操作:
Router(config)#access-list 10 permit 172.16.1.0 0.0.0.255
Router(config)#access-list 10 permit 172.16.2.0 0.0.0.255
Router(config)#access-list 10 deny 172.16.3.0 0.0.0.255
Router(config)#access-list 10 deny 172.16.4.0 0.0.0.255
#permit英译为允许、deny英译为拒绝。
然后接口应用访问控制列表。
Router(config)#interface fa0/1
Router(config-if)#ip access-group 10 out
#在入站数据包
#出站数据包
访问控制列表-基于IP的更多相关文章
- openldap主机访问控制(基于ip)
http://blog.oddbit.com/2013/07/22/generating-a-membero/ http://gsr-linux.blogspot.jp/2011/01/howto-o ...
- Kong Gateway - 11 基于网关服务的ACL访问控制列表 黑名单
Kong Gateway - 11 基于网关服务的ACL访问控制列表 黑名单 同一服务名称 book 不允许即创建白名单访问控制列表又创建黑名单访问控制列表 启用服务的白名单&黑名单配置文件时 ...
- CCNA网络工程师学习进程(8)访问控制列表ACL
前面几节我们介绍了路由器的路由配置,接下来几节我们将介绍路由器的高级配置应用,包括ACL.NAT.DHCP.PPP.VPN和远程连接等的配置. (1)ACL概述: ACL(Access C ...
- 用访问控制列表(ACL)实现包过滤
用访问控制列表(ACL)实现包过滤 一.ACL概述 1.ACL(Access Control List,访问控制列表)是用来实现数据包识别功能的 2.ACL可以应用于诸多方面 a>.b包过滤 ...
- 第10章 网络安全(5)_访问控制列表ACL
6. 访问控制列表ACL 6.1 标准访问控制列表 (1)标准ACL ①标准ACL是基于IP数据包的源IP地址作为转发或是拒绝的条件.即,所有的条件都是基于源IP地址的. ②基本不允许或拒绝整个协议组 ...
- httpd虚拟主机、站点访问控制、基于用户的访问控制、持久链接等应用配置实例
httpd配置内容 httpd2.2 配置文件: /etc/httpd/conf/httpd.conf /etc/httpd/conf.d/*.conf 服务脚本: /etc/rc.d/init.d/ ...
- 访问控制列表 ACL
访问控制列表(Access Control List,ACL) 是路由器和交换机接口的指令列表,用来控制端口进出的数据包.其目的是为了对某种访问进行控制. 作用 ACL可以限制网络流量.提高网络性能. ...
- 访问控制列表与SSH结合使用,为网络设备保驾护航,提高安全性
通过之前的文章简单介绍了华为交换机如何配置SSH远程登录,在一些工作场景,需要特定的IP地址段能够SSH远程访问和管理网络设备,这样又需要怎么配置呢?下面通过一个简单的案例带着大家去了解一下. 要实现 ...
- IOS - ACL (访问控制列表)
ACL 介绍 ACL 是一款 IOS 软件工具,而不是某种协议.从名字上来看,ACL 的主要功能是控制对网络资源的访问.事实上这是 ACL 最早的用途.现在 ACL 除了能够限制访问外,更多时候,我们 ...
随机推荐
- Tomcat 配置加密的服务器连接器
先查询API,找到Configuration里面的Connector的HTTP中的SSL(加密连接器) SSL abbr. Security Socket Layer 加密套接字协议层 利用已生成 ...
- Linux对包管理阐述
Centos/Redhat/Fedora的软件包,都是rpm后缀的文件.包管理器rpm(Redhat packages manager) linux的哲学思想是简单命令解决复杂任务,因此每个软件的功 ...
- lua 代码加密方案
require 实现 require函数在实现上是依次调用package.searchers(lua51中是package.loaders)中的载入函数,成功后返回.在loadlib.c文件里有四个载 ...
- 【LeetCode】164. Maximum Gap (2 solutions)
Maximum Gap Given an unsorted array, find the maximum difference between the successive elements in ...
- 【LeetCode】47. Permutations II
Permutations II Given a collection of numbers that might contain duplicates, return all possible uni ...
- VMware workstation 与 VMware GSX Server 的区别
http://xsagaplus.iteye.com/blog/358917VMware是提供一套虚拟机解决方案的软件,主要产品分为如下三个. VMware-ESX-Server 这个版本并不需要操 ...
- [转]Splay Tree
转自:http://blog.sina.com.cn/s/blog_7c4c33190100sg9r.html Splay Tree(又叫伸展树)本质上也是一棵二叉查找树.它不是严格平衡的,但通过一种 ...
- Google C++单元测试框架
一.概述 Google C++单元测试框架(简称Gtest),可在多个平台上使用(包括Linux, Mac OS X, Windows, Cygwin和Symbian),它提供了丰富的断言.致命和非致 ...
- Android快速开发不可或缺的11个工具类(下载)
功能分类:工具 支持平台:Android 运行环境:Eclipse 开发语言:Java 开发工具:Eclipse 源码大小:11.45KB 下载地址:ht ...
- iOS获取设备卸载后不变的UUID
1.首先导入系统库Security.framework 2.创建文件SFHFKeychainUtils.h如下(复制即可): @interface SFHFKeychainUtils : NSObje ...