
Django 之 cookie和session
一、 Cookie
1、Cookie的由来
因为HTTP协议是无状态的,无状态的意思就是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,也不会受前后请求响应情况直接影响。简而言之,对服务器来说,每一次请求都是全新的。
状态可以理解为客户端和服务器在某次会话中产生的数据,那无状态就是这些数据不会被保存;但是我们又需要保存会话中产生的数据,也就是报讯状态。因此Cookie就来了。
2、什么是Cookie
Cookie具体指一小段信息,它是服务器发送出来存储在浏览器上的一组键值对,下次访问服务器时浏览器会自动携带这些键值对,以便服务器提取有用信息。
3、Cookie的原理
由服务器产生内容,浏览器收到请求后保存在本地,当浏览器再次访问的时候,浏览器会自动带上cookie,这样服务器就能通过Cookie的内容来验证身份。
4、Cookie的特性
1、服务器让浏览器进行设置的
2、保存在浏览器本地,浏览器也可以不保存
3、下次访问自动携带cookie保存的信息
5、Cookie的用途
1、登陆
2、保存用户的浏览习惯
3、投票
6、查看Cookie
使用浏览器打开开发者工具
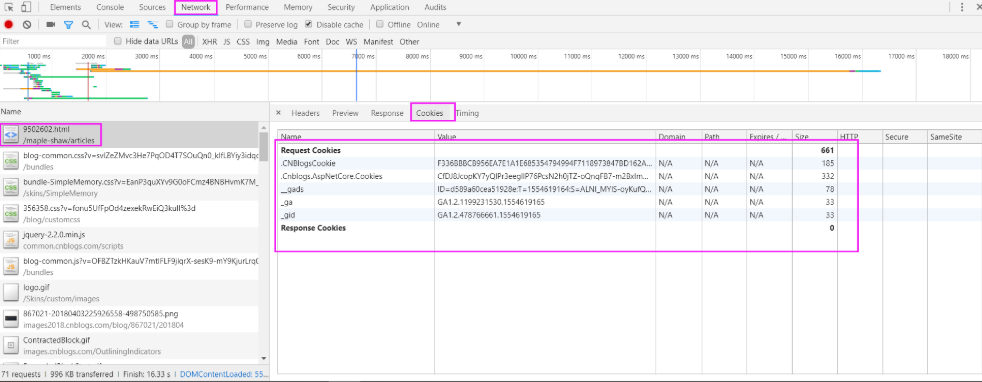
7、在Django中操作Cookie
1、设置Cookie,本质是响应头,set-cookie: key=value
ret = redirect('/home/')
ret.set_cookie(key,value,...) # 普通的cookie
#ret = set_cookie('is_login','1')
ret.set.signed_cookie(key,value,salt='加密盐',...) # 加密的cookie
# ret = set_signed_cookie('is_login','1','miyao')
参数:
key,键
value=‘’,值
max_age=None,超时时间
expires=None,超时时间(IE requires expires,so set it if hasn't been already)
path=‘/’,Cookie生效的路径。/表示根路径,特殊的:根路径的页面可以被任何url的页面访问
domain=None,Cookie生效的域名
secure=False,https传输
httponly=False 智能http协议传输,无法被JavaScript获取(不是绝对,底层抓包可以获取到可以被覆盖)
2、获取 本质 请求头 cookie 好多个键值对
request.COOKIE   # 普通的cookie

request.get_signed_cookie('is_login',salt='miyao',default='') # 加密的cookie
get_signed_cookie 方法的参数:
default:默认值
salt:加密盐
max_age:后台控制过期时间
3、删除
ret = redirect('/login/')
ret.delete_cookie('is_login')
del request.COOKIES[key]
cookie版的登陆校验
def login_required(func):
def inner(request,*args, **kwargs):
# is_login = request.COOKIES.get('is_login')
is_login = request.get_signed_cookie('is_login',salt='miyao',default='')
if is_login == '':
ret = func(request, *args, **kwargs)
else:
# 获取当前访问的页面,拼接到login地址后
return_url = request.path_info
ret = redirect('/login/?return_url={}'.format(return_url))
return ret
return inner
class Login(View):
def get(self,request):
return render(request,'login.html')
def post(self,request):
user = request.POST.get('user')
pwd = request.POST.get('pwd')
path_info = request.path_info
print(path_info)
if user == 'hu' and pwd == '':
return_url = request.GET.get('return_url')
# 有地址,跳转到url,没有跳转到home
if return_url:
ret=redirect(return_url)
else:
ret=redirect(reverse('home'))
# ret.set_cookie('is_login','1')
ret.set_signed_cookie('is_login','','miyao')
return ret
else:
return render(request, 'login.html',{'error':'用户名或者密码错误,整啥呢'})
@login_required
def home(request):
return render(request, 'home.html')
登陆校验
二、session
1、session的由来
Cookie虽然在一定程度上解决了保存状态的需求,但是由于Cookie本身最大支持4096字节,以及Cookie本身保存在客户端,可能被拦截或者窃听,因此就需要一种新的东西,他能支持跟多的字节,并且它保存在服务器,有较高的安全性,这就是Session。
Cookie在其中就起到桥接作用。我们可以给每个客户端的Cookie分配一个我i一的id,这样用户在访问的时候,通过Cookie,服务器就知道来的人是谁,然后我么再根据不同的Cookieid,在服务器上保存一段时间的私密资料,如账号密码等。
总而言之,Cookie弥补HTTP无状态的不足,让服务器知道来者是谁,但是Cookie以文本的形式保存在本地,自身安全性较差;所以我们就通过Cookie识别不同的用户,对应的Session里保存私密的信息以及超过4096字节的文本。
另外,上述的Cookie和Session是共通的东西,不限于语言和框架。
什么是Session
保存在服务器上的一组组键值对,必须依赖于Cookie
为什么要使用Session
1、cookie保存在浏览器本地不安全,
2、cookie的大小收到限制
Django中操作session
1、设置
request.session[key] = value

request.session.setdefault('k1',123)  # 若存在,则不设置
2、获取
request.session[key]

request.session.get(key)

request.session.get(key,None)
3、删除
del request.session[key]

request.session.clear_expired()  #清除已过期的数据

request.session.delete()  # 删除所有的session数据, 不删除cookie

request.session.flush()   # 删除所有的session数据。删除cookie    django.contrib.auth.logout() 函数中会调用它
所有的键,值,键值对
request.session.keys()

request.session.values()

request.session.items()
会话session的key
request.session.session_key
检查所有session的key在数据库中是否存在
request.session.exists("session_key")
设置会话session和cookie的超时时间
request.session.set.expiry(value)
如果value是整数。session会在这些秒数后失效
如果value是个datatime或timedelta,session会在这个时间后失效
如果value是0,用户关闭浏览器session就会失效
如果value是None。session会依赖全局session失效策略
查看session的一些方法
from django.conf import global_setting
session的流程解析
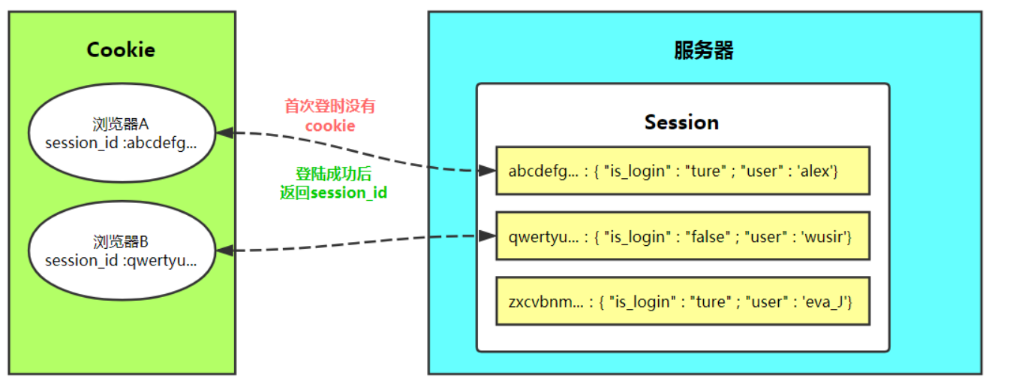
session版的登陆校验
from django.shortcuts import render,redirect,reverse,HttpResponse

from django.views import View

def login_required(func):

    def inner(request,*args, **kwargs):

        # 获取session的值,

        is_login = request.session.get('is_login')

        print(is_login)

        if is_login == '':

            ret = func(request, *args, **kwargs)

        else:

            # 获取当前访问的页面,拼接到login地址后

            return_url = request.path_info

            ret = redirect('/login/?return_url={}'.format(return_url))

        return ret

    return inner

class Login(View):

    def get(self,request):

        return render(request,'login.html')

    def post(self,request):

        user = request.POST.get('user')

        pwd = request.POST.get('pwd')

        path_info = request.path_info

        print(path_info)

        if user == 'hu' and pwd == '':

            return_url = request.GET.get('return_url')

            # 有地址,跳转到url,没有跳转到home

            if return_url:

                ret=redirect(return_url)

            else:

                ret=redirect(reverse('home'))

            # 设置session的值。

            request.session['is_login'] = ''

            return ret

        else:

            return render(request, 'login.html',{'error':'用户名或者密码错误,整啥呢'})

@login_required

def home(request):

    return render(request, 'home.html')

@login_required

def index(request):

    return render(request, 'index.html')

def loginout(request):

    ret = redirect(reverse('login'))

    request.session.flush()

    return ret
校验登陆
Django 之 cookie和session的更多相关文章
- Django之Cookie、Session、CSRF、Admin
Django之Cookie.Session.CSRF.Admin Cookie 1.获取Cookie: 1 2 3 4 5 6 request.COOKIES['key'] request.get ...
- [py][mx]django的cookie和session操作-7天免登录
浏览器同源策略(same-origin policy) csrf攻击防御核心点总结 django的cookie和session操作-7天免登录 flask操作cookie&django的see ...
- Django基础cookie和session
Django基础cookie和session 1.会话跟踪 什么是会话!可以把会话理解为客户端与服务器之间的一次会晤,在一次会晤中可能会包含多次请求和响应.例如给10086打个电话,你就是客户端, ...
- django的cookie和session以及内置信号、缓存
cookie和session cookie和session的作用: cookie和session都记录了客户端的某种状态,用来跟踪用户访问网站的整个回话.两者最大的区别是cookie的信息是存放在浏览 ...
- django的cookie 和session
Cookie 1.获取cookie: request.COOKIES['key'] request.get_signed_cookie(key, default=RAISE_ERROR, salt=' ...
- Django组件-cookie与session
一.会话跟踪技术 1.什么是会话跟踪技术 我们需要先了解一下什么是会话!可以把会话理解为客户端与服务器之间的一次会晤,在一次会晤中可能会包含多次请求和响应.例如你给10086打个电话,你就是客户端,而 ...
- web框架开发-Django组件cookie与session
http协议的每一次都是无保存状态的请求,这会带来很多的不方便,比如,一刷新网页,或者进入该网页的其他页面,无法保存之前的登录状态.为了解决类似这样的问题,引入了会话跟踪 会话跟踪技术 1 什么是会话 ...
- django之COOKIE 与 SESSION
COOKIE 与 SESSION 概念 cookie不属于http协议范围,由于http协议无法保持状态,但实际情况,我们却又需要“保持状态”,因此cookie就是在这样一个场景下诞生. cookie ...
- 9.Django组件-cookie和session
HTTP协议的无保存状态,对两次请求没有任何关联.每次请求都是相互独立的. 1.cookie简介 什么是会话跟踪技术我们需要先了解一下什么是会话!可以把会话理解为客户端与服务器之间的一次会晤,在一次会 ...
随机推荐
- qemu中的内存管理
qemu负责模拟虚机的外设,因此虚机的线性地址空间主要由qemu进行管理,也就是确定线性地址空间中哪段地址属于哪个设备或者DRAM或者其他的什么. 1.数据结构 1.RAMBLOCK (最直接接触ho ...
- python函数部分----函数初识
0.来源http://www.cnblogs.com/jin-xin/articles/8241942.html 1.return 返回0个返回值,返回一个返回值.返回多个返回值 None.如果一个变 ...
- js中,转义字符的表示
HTML中<,>,&等有特殊含义(<,>,用于链接签,&用于转义),不能直接使用.这些符号是不显示在我们最终看到的网页里的,那如果我们希望在网页中显示这些符号, ...
- Linux vsftpd 安装配置使用
1.安装 yum install vsftpd 2.配置 允许root登陆: /etc/vsftpd/user_list文件中把root那一行删除或者注释掉 /etc/vsftpd/ftpusers文 ...
- Android中在不同activity中进行自定义广播的解析
相信有不少人和我一样曾经尝试过在同一个项目中的两个activity进行广播,发现怎么都实现不了.我也是困惑了好久才发现,这么搞本来就是不行的.首先在同一个项目下不同的activity之间广播没有意义, ...
- CORS:source,princple,implimentation in Spring
CORS = Cross-Origin Resource Sharing 一种跨域访问技术 什么是 Origin 要理解CORS,首先得理解什么是 “Origin”.参见RFC645 ...
- heartFunction c语言
#include <stdio.h> int main(int argc, char *argv[]) { float y,x,z,f; for(y = 1.5f;y > -1.5f ...
- 还原真实,javascript之预编译 / 预解析
今天在群里吹水时,有群友提出一个问题.我一看很简单,就立马给出了答案:因为存在变量提升,所以输出undefined.本以为无人反驳,可确招来口诛笔伐.作为写实派的我,一贯以来坚持真实是我的使命,岂能容 ...
- Windoes包管理工具(Scoop)
Windoes包管理工具(Scoop) 对于习惯了apt-get,brew等工具的开发者来说,Windows下配置环境相对繁琐,这里推荐Win下的包管理工具Scoop. Win 包管理工具 Choco ...
- centos, ubuntu 上docker 安装
参考中国官网,可以愉快的访问,各种系统,在线/离线部署都有说明.中文哦!! https://docs.docker-cn.com/engine/installation/linux/docker-ce ...