
在shiro-cas中实现 Jasig-cas的Single Sign Out 功能
1 Single Sign Out 功能
即单点登出功能。也就是在任意子系统进行登出操作后,其他子系统会自动登出。
实际CAS登出的步骤为

所以每个子系统都需要实现一个sso登出响应。
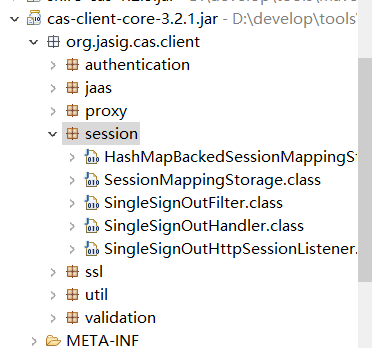
cas-client-core包中有Single Sign Out的Session容器实现。
具体在包 org.jasig.cas.client.session 中。
2 实现Shiro的SSO登出功能
1 实现CasSecurityManager
主要目的是为了在登陆成功后保存 ST票据,并与 Shiro的sessionId进行关系映射。
/**

 * 安全管理中心。<br>

 * 主要目的是保存session和ticket之间的关系。

 * @author Weicl

 * @since 2016.4.25

 */

public class CasSecurityManager extends DefaultWebSecurityManager{

    Logger logger = LoggerFactory.getLogger(getClass());

    @Override

    protected void onSuccessfulLogin(AuthenticationToken token,

            AuthenticationInfo info, Subject subject) {

        if (token instanceof CasToken) {

            logger.info("save token info: " + token.getCredentials() + " -> " + subject.getSession(false).getId());

            SsoUtils.putTokenCache((String)token.getCredentials(), subject.getSession(false).getId());

            subject.getSession(false).setAttribute("_serviceTicket_", token.getCredentials());

        }

        super.onSuccessfulLogin(token, info, subject);

    }

}
PS: SsoUtils的putTokenCache。可以用ehcache或HashMap实现,其实没关系。
2 实现LogoutSloFilter
这个拦截器用来处理sso登出请求。
/**

 * 单点登出处理

 * @author Weicl

 * @since 2016.4.25

 */

public class LogoutSloFilter extends AdviceFilter{

    private final Logger logger = LoggerFactory.getLogger(getClass());

    private final Pattern pattern = Pattern.compile("<samlp:SessionIndex>([^<]*)</samlp:SessionIndex>");

    @Autowired

    private NativeSessionManager nativeSessionManager;

    @Override

    protected boolean preHandle(ServletRequest request, ServletResponse response)

            throws Exception {

        try {

            String logoutRequest = request.getParameter("logoutRequest");

            String serviceTicket = extractServiceTicket(logoutRequest);

            logger.info(" slo serviceTicket : " + serviceTicket);

            String sessionId = (String)SsoUtils.getTokenCache(serviceTicket);

            nativeSessionManager.stop(new DefaultSessionKey(sessionId));

        } catch (Exception e) {

            e.printStackTrace();

        }

        response.getWriter().write("OK");

        return false;

    }

    /**

     * 获取登出请求中的Ticket

     * @param logoutRequest

     * @return

     */

    private String extractServiceTicket(String logoutRequest) {

        Matcher matcher = pattern.matcher(logoutRequest);

        if (matcher.find()) {

            return matcher.group(1);

        }

        return "";

    }

}
3 实现TicketSessionListener
这个类的作用是当session终止的时候,释放 SsoUtil 中的tokenCache。因为应用的session不存在了,保存这个映射关系也没有意义,而且浪费缓存空间。
/**

 * 票据及session监听器

 * @author Weicl

 * @since 2016.4.25

 */

public class TicketSessionListener implements SessionListener{

    Logger logger = LoggerFactory.getLogger(getClass());

    @Override

    public void onStart(Session session) {

    }

    @Override

    public void onStop(Session session) {

        logger.info("===============================");

        logger.info("stop session:" + session.getId());

        String ticket = (String)session.getAttribute("_serviceTicket_");

        if (ticket != null) {

            logger.info("remove serviceTicket: " + ticket);

            SsoUtils.removeTokenCache(ticket);

        }

    }

    @Override

    public void onExpiration(Session session) {

        onStop(session);

    }

}
4 配置到spring中
一下为添加/修正的关键代码。其他shiro的配置这边就不贴出来了。
<!-- Shiro权限过滤过滤器定义 -->

    <bean name="shiroFilterChainDefinitions" class="java.lang.String">

        <constructor-arg>

            <value>

                /static/** = anon

                /cas = cas

                /login = authc

                /logout = logout

                /logoutSlo = logoutSlo

                /** = user

            </value>

        </constructor-arg>

    </bean>

     <!-- 安全认证过滤器 -->

    <bean id="shiroFilter" class="org.apache.shiro.spring.web.ShiroFilterFactoryBean">

        <property name="securityManager" ref="securityManager" />

        <property name="loginUrl" value="${cas.server.url}/login?service=${cas.project.url}${adminPath}/cas" />

        <!--

        <property name="loginUrl" value="${adminPath}/login" /> -->

        <property name="successUrl" value="${adminPath}/login" />

        <property name="filters">

            <map>

                <entry key="cas" value-ref="casFilter"/>

                <entry key="authc" value-ref="formAuthenticationFilter"/>

                <entry key="logout" value-ref="logoutFilter"></entry>

                <entry key="logoutSlo" value-ref="logoutSloFilter"></entry>

            </map>

        </property>

        <property name="filterChainDefinitions">

            <ref bean="shiroFilterChainDefinitions"/>

        </property>

    </bean>

    <bean id="logoutSloFilter" class="cn.xxxxxx.base.modules.sys.security.LogoutSloFilter">

    </bean>

    <!-- 定义Shiro安全管理配置 -->

    <bean id="securityManager" class="cn.xxxxxx.base.common.security.shiro.session.CasSecurityManager">

        <!-- <property name="realm" ref="systemAuthorizingRealm" /> -->

        <property name="realm" ref="systemCasRealm" />

        <property name="sessionManager" ref="sessionManager" />

        <property name="cacheManager" ref="shiroCacheManager" />

    </bean>
在shiro-cas中实现 Jasig-cas的Single Sign Out 功能的更多相关文章
- 源代码解读Cas实现单点登出(single sign out)功能实现原理
关于Cas实现单点登入(single sing on)功能的文章在网上介绍的比较多,想必大家多多少少都已经有所了解,在此就不再做具体介绍.如果不清楚的,那只能等我把single sign on这块整理 ...
- 源代码解读Cas实现单点登出(single sign out)功能实现原理--转
关于Cas实现单点登入(single sing on)功能的文章在网上介绍的比较多,想必大家多多少少都已经有所了解,在此就不再做具体介绍.如果不清楚的,那只能等我把single sign on这块整理 ...
- Laravel5中集成Jasig cas统一认证系统
CAS : CAS(Central Authentication Service)是一款不错的针对 Web 应用的单点登录框架,这里介绍下我刚在laravel5上搭建成功的cas.提前准备工作:可运行 ...
- cas错误:org.jasig.cas.client.validation.TicketValidationException: No principal was found in the response from the CAS server.
这个问题困扰了我好几天,最终被这个哥们解决了,具体请参考:http://www.oschina.net/question/252484_149958?sort=time
- 单点登录(四)-----遇到问题-----cas server 源码部署tomcat运行报错ClassNotFoundException: org.jasig.cas.CasEnvironmentCo
情况 cas单点登录 cas server 源码部署tomcat运行报错 把cas server的代码下载下来后使用gradle插件或者maven插件以及转化成eclipse·后导入发现部署到tomc ...
- jasig CAS 实现单点登录 - java、php客户端登录实现
jasig CAS项目本身就是一个完整的CAS单点登录服务 1.服务端需要把 认证处理类.用户属性返回值处理类 调整成我们自己处理类即可实现单点登录 2.java客户端需要引入cas-client- ...
- cas 单点登录出现org.jasig.cas.client.util.CommonUtils.getResponseFromServer - 拒绝连接 Connection refused
cas 单点登录出现org.jasig.cas.client.util.CommonUtils.getResponseFromServer - 拒绝连接 Connection refused 环境: ...
- Configuring the JA-SIG CAS Client --官方
1. for Java using Spring Configuration of the CAS Client for Java via Spring IoC will depend heavily ...
- CAS中的ABA问题
http://coolshell.cn/articles/8239.html CAS的ABA问题 所谓ABA(见维基百科的ABA词条),问题基本是这个样子: 进程P1在共享变量中读到值为A P1被抢占 ...
随机推荐
- C++中的异常处理机制
C++中的捕获异常机制catch参数中实参的类型不同,采取的处理方式则不相同,且与普通的函数调用还不一样,具体表现为当抛出异常throw A()或throw obj时,对象会进行一次额外的对象复制操作 ...
- Bloom Filter 布隆过滤器
Bloom Filter 是由伯顿.布隆(Burton Bloom)在1970年提出的一种多hash函数映射的快速查找算法.它实际上是一个很长的二进制向量和一些列随机映射函数.应用在数据量很大的情况下 ...
- win7 IIS7环境下部署PHP 7.0
最近在本机电脑win7 II7环境下部署PHP 7.0遇到一些问题,将之记录下来 简要步骤如下: 1.到php官网下载php,由于是IIS环境要下载非线程安全的版本,我下载的是7.0.13 2.解压到 ...
- iOS中的extern与static
1.extern #import <Foundation/Foundation.h> extern NSString *DBDefaultName; @interface DataBase ...
- 各数据库查询前N条记录的SQL语句
sql在不同数据库查询前几条数据 1. ORACLE SELECT * FROM TABLE_NAME WHERE ROWNUM <= N; HQL: from table_name t or ...
- 关于Ubuntu共享文件夹的设置
一.Xshell连接虚拟机(先关闭虚拟机的防火墙) sudo apt-get install openssh-serve sudo ufw disable sudo ufw allow 22 二.虚拟 ...
- linq之将IEnumerable<T>类型的集合转换为DataTable类型 (转载)
在考虑将表格数据导出成excel的时候,网上搜的时候找到一个特别合适的公共方法,可以将query查询出来的集合转换为datatable 需引用using System.Reflection; publ ...
- 简单的 JSON 对象进行深拷贝最简单的方法
var json = { a: 123, b: '456' }; var json2 = JSON.parse(JSON.stringify(json)); 只需要先使用 JSON.stringify ...
- MIT JOS学习笔记03:kernel 02(2016.11.08)
未经许可谢绝以任何形式对本文内容进行转载! 本篇接着上一篇对kernel的分析. (5)pte_t * pgdir_walk(pde_t *pgdir, const void *va, int cre ...
- 论文笔记--Fast RCNN
很久之前试着写一篇深度学习的基础知识,无奈下笔之后发现这个话题确实太大,今天发一篇最近看的论文Fast RCNN.这篇文章是微软研究院的Ross Girshick大神的一篇作品,主要是对RCNN的一些 ...