
nginx配置文件说明(包含IP黑名单、代理反射、负载均衡的配置)
先看下nginx配置文件整体结构
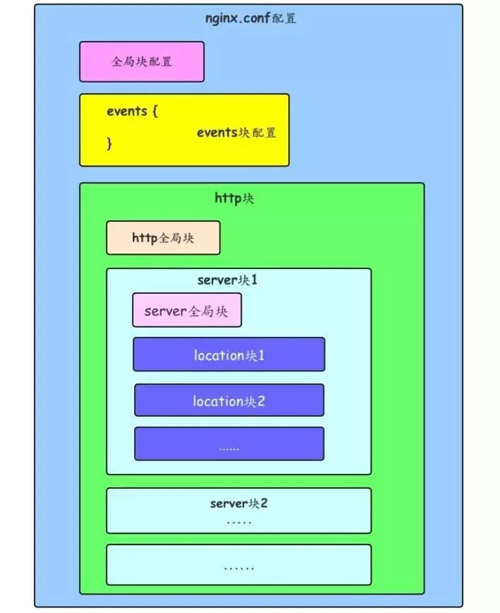
配置文件及注解:
#运行用户 主模块指令,指定Nginx Worker进程运行用户以及用户组,默认由nobody账号运行

user nobody;

#启动进程,每个Nginx进程平均耗费10M~12M内存,通常建议设置成和cpu的数量相等

worker_processes  1;

#error_log是个主模块指令,用来定义全局错误日志文件。

# 日志输出级别有debug、info、notice、warn、error、crit可供选择

# 其中debug输出日志最为最详细,而crit输出日志最少。

error_log  logs/error.log;

# error_log  logs/error.log  notice;

# error_log  logs/error.log  info;

# pid是个主模块指令,用来指定进程pid的存储文件位置

pid        logs/nginx.pid;

#工作模式及连接数上限

events {

    #epoll是多路复用IO(I/O Multiplexing)中的一种方式,

    #仅用于linux2.6以上内核,可以大大提高nginx的性能

    use   epoll;

    #单个后台worker process进程的最大并发链接数

    worker_connections  1024;

    # 并发总数是 worker_processes 和 worker_connections 的乘积

    # 即 max_clients = worker_processes * worker_connections

    # 在设置了反向代理的情况下,max_clients = worker_processes * worker_connections / 4  为什么

    # 为什么上面反向代理要除以4,应该说是一个经验值

    # 根据以上条件,正常情况下的Nginx Server可以应付的最大连接数为:4 * 8000 = 32000

    # worker_connections 值的设置跟物理内存大小有关

    # 因为并发受IO约束,max_clients的值须小于系统可以打开的最大文件数

    # 而系统可以打开的最大文件数和内存大小成正比,一般1GB内存的机器上可以打开的文件数大约是10万左右

    # 我们来看看360M内存的VPS可以打开的文件句柄数是多少:

    # $ cat /proc/sys/fs/file-max

    # 输出 34336

    # 32000 < 34336,即并发连接总数小于系统可以打开的文件句柄总数,这样就在操作系统可以承受的范围之内

    # 所以,worker_connections 的值需根据 worker_processes 进程数目和系统可以打开的最大文件总数进行适当地进行设置

    # 使得并发总数小于操作系统可以打开的最大文件数目

    # 其实质也就是根据主机的物理CPU和内存进行配置

    # 当然,理论上的并发总数可能会和实际有所偏差,因为主机还有其他的工作进程需要消耗系统资源。

    # ulimit -SHn 65535

}

http {

    #设定mime类型,类型由mime.type文件定义

    include    mime.types;

    default_type  application/octet-stream;

    #设定日志格式

    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '

                      '$status $body_bytes_sent "$http_referer" '

                      '"$http_user_agent" "$http_x_forwarded_for"';

    access_log  logs/access.log  main;

    #sendfile 指令指定 nginx 是否调用 sendfile 函数(zero copy 方式)来输出文件,

    #对于普通应用,必须设为 on,

    #如果用来进行下载等应用磁盘IO重负载应用,可设置为 off,

    #以平衡磁盘与网络I/O处理速度,降低系统的uptime.

    sendfile     on;

    #tcp_nopush     on;

    #连接超时时间

    #keepalive_timeout  0;

    keepalive_timeout  65;

    tcp_nodelay     on;

    # 开启gzip压缩

    gzip  on;

    gzip_disable "MSIE [1-6].";

    # 设定请求缓冲

    client_header_buffer_size    128k;

    large_client_header_buffers  4 128k;

    # ip黑名单

    # 在Nginx的conf目录下面建立blockip.conf文件(名称可以随意)然后引入

    # 单个网站屏蔽IP的方法:把include blocksip.conf;放到网址对应的在server {}语句块;

    # 多个网站屏蔽IP的方法:把include blocksip.conf;放到http {}语句块。

    # include blockip.conf;

    # 文件里的格式如下

    # 屏蔽单个ip访问:deny IP;

    # 允许单个ip访问:allow IP;

    # 屏蔽所有ip访问:deny all;

    # 允许所有ip访问:allow all;

    # 屏蔽整个段:从123.0.0.1到123.255.255.254

    ## deny 123.0.0.0/8;

    # 屏蔽IP段:从123.45.0.1到123.45.255.254

    ## deny 123.45.0.0/16;

    # 屏蔽IP段:从123.45.6.1到123.45.6.254

    ## deny 123.45.6.0/24;

    # 除了几个IP外,其他全部拒绝

    ## allow 1.1.1.1;

    ## allow 1.1.1.2;

    ## deny all;

    # 设定虚拟主机配置

    server {

        # 侦听80端口

        listen    80;

        # 定义使用 www.nginx.cn访问,多个域名之间用空格分开

        server_name  www.nginx.cn;

        # 设定本虚拟主机的访问日志

        access_log  logs/nginx.access.log  main;

        # 默认请求

        # location: 表示url匹配,/表示全部匹。

        location / {

            #定义服务器的默认网站根目录位置(html和config同级目录)

            # 可自定义目录如 root /home/html

            root html;

            #定义首页索引文件的名称

            index index.php index.html index.htm;

        }

        # 定义错误提示页面

        # 特别需要注意的是,这些错误信息的返回页面大小一定要超过512K,否者会被ie浏览器替换为ie默认的错误页面

        error_page   404 /404.html;

        error_page   500 502 503 504 /50x.html;

        location = /50x.html {

            root html;

        }

        #静态文件,nginx自己处理

        location ~ ^/(images|javascript|js|css|flash|media|static)/ {


            #过期30天,静态文件不怎么更新,过期可以设大一点,

            #如果频繁更新,则可以设置得小一点。

            expires 30d;

        }

        # 这段设置是将upload和html下的所有文件都交给nginx来处理

        # 当然,upload和html目录包含在/web/wwwroot/xx目录中。

        location ~ ^/(upload|html)/ {

            root /web/wwwroot/xx;

            expires 30d;

        }

        #PHP 脚本请求全部转发到 FastCGI处理. 使用FastCGI默认配置.

        location ~ .php$ {

            fastcgi_pass 127.0.0.1:9000;

            fastcgi_index index.php;

            fastcgi_param  SCRIPT_FILENAME  $document_root$fastcgi_script_name;

            include fastcgi_params;

        }

        #禁止访问 .txt/doc 文件

        location ~* \.(txt|doc)$ {

            root   /usr/local/nginx/html;

            deny   all;

        }

    }

    # 反向代理实现负载均衡

    # 准确的来说,这属于:HTTP重定向实现负载均衡。它有一个比较大的缺点

    # 由于不同用户的访问时间、访问页面深度有所不同,从而每个用户对各自的后端服务器所造成的压力也不同。

    # 而调度服务器在调度时,无法知道当前用户将会对服务器造成多大的压力,因此这种方式无法实现真正意义上的负载均衡,

    # 只不过是把请求次数平均分配给每台服务器罢了。但是它确实实现了负载均衡,

    # 在一些要去并不强烈的项目中可以使用http重定向来实现均衡每台服务器压力的效果,以达到更高的并发总量。

    upstream  tom3 {

        # 采用源地址哈希法进行分配()

        # 对访问用户的IP进行hash后的结果进行分配,这样每一个用户固定请求同一个后端服务器,能够解决session的问题。

        # ip_hash;

        # weight 默认为1,weight值越大,负载的权重就越大,访问概率越大

        # server    localhost:1996 weight=1;

        # down 表示当前的server暂时不参与负载

        # server    localhost:1996 down;

        # backup 表示其它所有的非backup机器down或者忙的时候,请求backup机器

        # server    localhost:1996 backup;

        server    localhost:1996;

        server    localhost:1997;

        server    localhost:1998;

    }

    # 反向代理

    server {

        listen       80;

        server_name  www.nginx2.cn;

        location / {

            # 会转发到设置的三台tomcat上

            proxy_pass http://tom3;

            # nginx向tomcat发起连接,即第一次握手等待tomcat回应的超时时间,tomcat的这次回应只是说明能正常连接,并没有响应具体请求的内容。

            # 如果其中有台tomcat故障,3秒后转移到其他tomcat上,默认时间是60秒

            proxy_connect_timeout 3s;

            # tomcat接受到真正业务请求之后,nginx等待tomcat响应具体请求内容的超时时间。

            # 差不多可以理解tomcat处理具体请求时间的最大值,也就是tomcat必须在这个时间内做完业务逻辑处理。

            proxy_read_timeout 20s;

            # nginx将请求发送给tomcat的超时时间,应该是确认能正常连接之后向tomcat发送真正的业务请求。

            proxy_send_timeout 3s;

            index  index.html index.htm;

        }

        error_page   500 502 503 504  /50x.html;

        location = /50x.html {

            root   html;

        }

    }

}文章引用:http://www.zzbiji.com/2229.html、http://server.51cto.com/sOS-581655.htm?_t=1560312557、https://blog.csdn.net/wangbin_0729/article/details/82109693
nginx配置文件说明(包含IP黑名单、代理反射、负载均衡的配置)的更多相关文章
- Nginx 反向代理与负载均衡的配置
已经很久没有写博了,因为最近学车加上各种问题一直没时间, 今天刚好想起有好多的东西还没来得及记录.回到正题: Nginx是一个非常强大的web轻量级服务器,许多大厂也用Nginx进行负载均衡和反向代理 ...
- Linux服务之nginx服务篇三(反向代理、负载均衡)
一.Nginx实现反向代理 概念 反向代理:在收到客户端请求之后,会修目标IP地址和端口 正向代理:在收到客户端请求之后,会修源IP地址和端口 上游服务器:代理服务器后端的哪些真正给客户端提供服务的节 ...
- 基于nginx和tengine的tcp反向代理,负载均衡 安装和配置
先下载nginx_tcp_proxy_module模块. wget https://github.com/yaoweibin/nginx_tcp_proxy_module/archive/master ...
- Nginx整合tomcat,实现反向代理和负载均衡
1.Nginx与Tomcat整合,通过Nginx反向代理Tomcat. Nginx安装路径为:/usr/local//nginx 首先切换路径到:/usr/local//nginx/conf通过命令 ...
- nginx的使用,以及反向代理,负载均衡,从安装到使用,全部步骤。
先总结nginx实现负载均衡的原理,在这之前先的知道反向代理,因为nginx的负载均衡是在反向代理的基础上实现的: 1.反向代理:通过在nginx的配置文件 (vim /opt/nginx196/co ...
- 用Nginx为多个http/socks代理做负载均衡(反向代理)
近日遇到一个需求,某机器上在四个端口上开了四个http代理,因为每个代理都有流量限额,所以要平均着使用,但由使用者手动更改端口号又太麻烦,所以需要将这4个端口融合为1个,想到的办法就是用Nginx做负 ...
- Nginx反向代理和负载均衡的配置
1.反向代理配置 反向代理也称"动静分离",nginx不自己处理图片的相关请求,而是把图片的请求转发给其他服务器来处理. 修改nginx部署目录下conf子目录的nginx.con ...
- nginx之 nginx-1.9.7 + tomcat-8.5.15 反向代理+应用负载均衡 安装配置
环境说明:nginx 反向代理服务器 ip 为: 10.219.24.26tomcat1 应用服务器 ip 为: 10.219.24.21tomcat3 应用服务器 ip 为: 10.219.24.2 ...
- Apache使用mod_jk/mod_proxy模块实现代理、负载均衡的配置
转载自:https://blog.csdn.net/yuanyuan_186/article/details/51290518 192.168.1.123/192.168.1.121为后端tomcat ...
- Nginx反向代理和负载均衡——个人配置
#user nobody; worker_processes 2; #error_log logs/error.log; #error_log logs/error.log notice; #erro ...
随机推荐
- hdu 1075 What Are You Talking About 火星文翻译成英文
What Are You Talking About Time Limit: 10000/5000 MS (Java/Others) Memory Limit: 102400/204800 K ...
- 第四篇Django之模板语言
Django之模板语言 一 模板的执行 模板的创建过程,对于模板,其实就是读取模板(其中嵌套着模板的标签),然后将Model中获取的数据插入到模板中,最后将信息返回给用户 def current_da ...
- Linux用户管理 权限管理 内存管理 网络管理命令 (第四天)
默认添加的用户会自动加入和用户名一样的组中su 切换用户查看当前登陆的用户: whoami id`查看当前用户属于哪个组:groupsgroupadd 组名 添加组groupdel 组名 删除组gre ...
- 用Visual studio11在Windows8上开发驱动实现注册表监控和过滤
在Windows NT中,80386保护模式的“保护”比Windows 95中更坚固,这个“镀金的笼子”更加结实,更加难以打破.在Windows 95中,至少应用程序I/O操作是不受限制的,而在Win ...
- oracle查询语句注意事项:
我想查出datatype 不等于1的所有结果,包括空. '; //这条sql查不出datatype为空的数据 发现oracle需要使用 is null .is not null查询空或非空 ' ...
- Web前端工程师需要注意的开发规范有哪些?
从事web前端开发工作我们就需要了解web前端开发的规范,这样才能保证高效快速的完成工作,本篇就和大家分享一下web前端开发工程师需要注意的web前端开发规范有哪些,希望对小伙伴们有所帮助. web前 ...
- jar包-循环遍历-开机启动服务-微服务-多项目拷贝-pid杀死进程-mysql备份脚本-防火墙检测脚本
vi /root/serverkaiji.sh #!/bin/bash ls /tlvnksc/ | egrep -v "^c|^f" > /root/service.lis ...
- [XNUCA2019Qualifier]EasyPHP
0x00 知识点 预期解中知识点: htaccess生效 如果尝试上传htaccess文件会发现出现响应500的问题,因为文件尾有Just one chance 这里采用# \的方式将换行符转义成普通 ...
- mnist lenet caffe 测试
# -*- coding: utf-8 -*-import sysimport numpy as npimport structfrom PIL import Imageprint "hel ...
- 新发布的廉价版iPhoneXR值得购买吗?
每年苹果九月份的发布会,都是一场声势浩大的全民狂欢"大趴体".其中最兴奋的,自然就是各路段子手--就指望着苹果发布会来提供一年的笑料呢!而今年苹果发布会召开之后,网上最流行的就是下 ...