
jwt认证规则
认证规则图
django不分离

drf分类
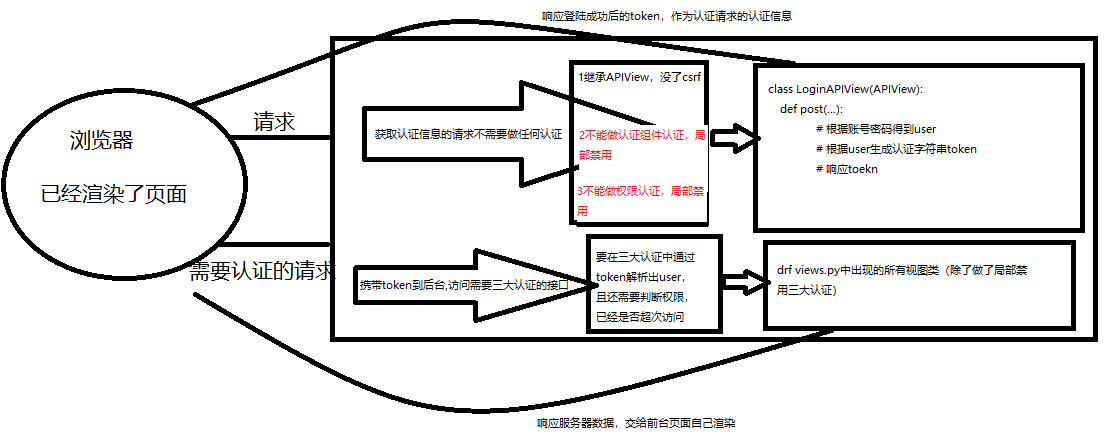
认证规则演变图
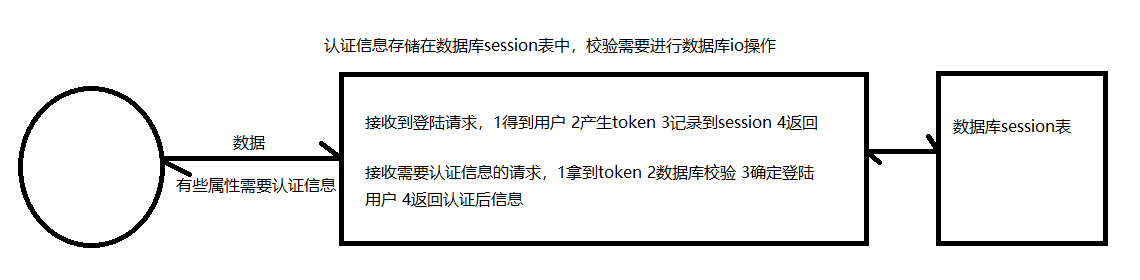
数据库session认证:低效
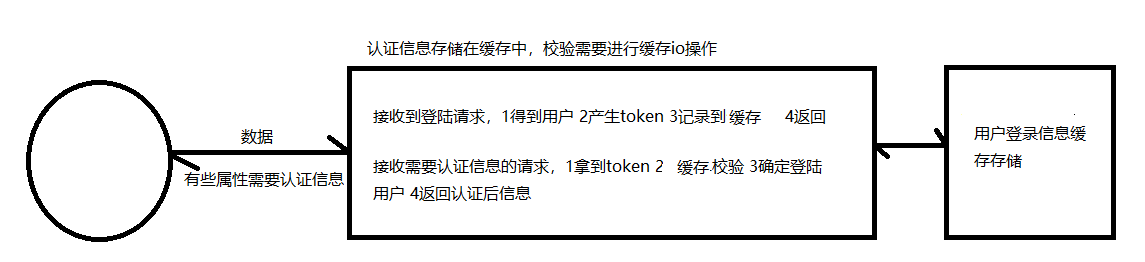
缓存认证:高效
jwt认证:高效
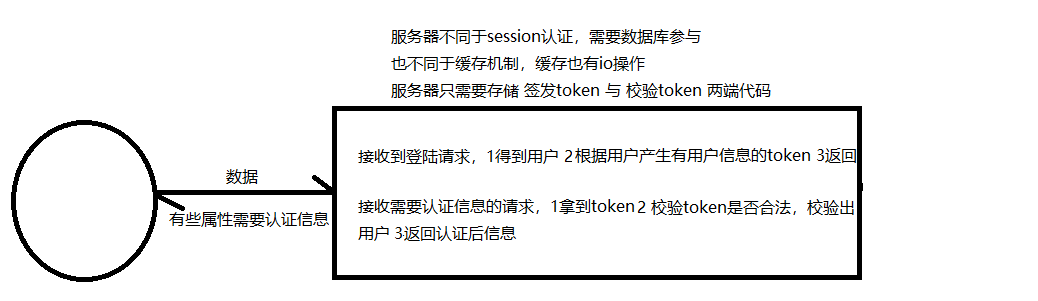
缓存认证:不易并发
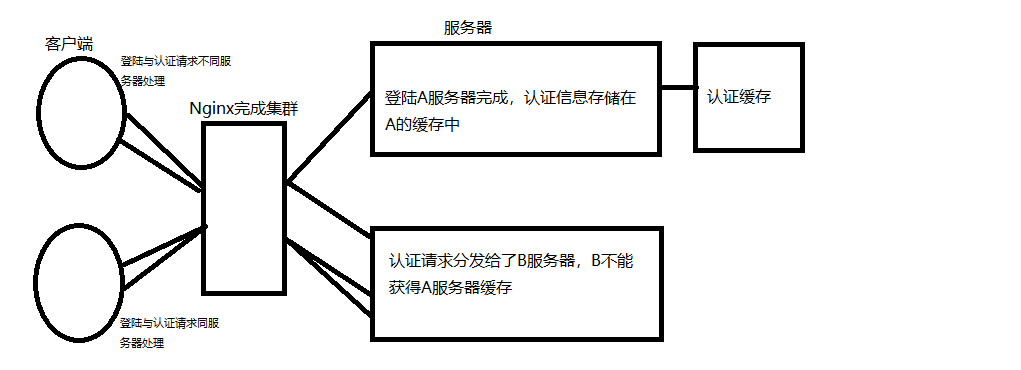
jwt认证:易并发
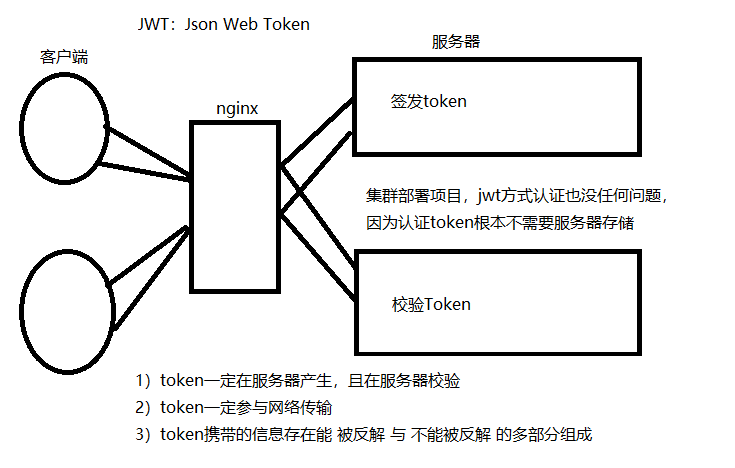
JWT认证规则
优点
"""

1) 服务器不要存储token,token交给每一个客户端自己存储,服务器压力小

2)服务器存储的是 签发和校验token 两段算法,签发认证的效率高

3)算法完成各集群服务器同步成本低,路由项目完成集群部署(适应高并发)

"""
格式
"""

1) jwt token采用三段式:头部.载荷.签名

2)每一部分都是一个json字典加密形参的字符串

3)头部和载荷采用的是base64可逆加密(前台后台都可以解密)

4)签名采用hash256不可逆加密(后台校验采用碰撞校验)

5)各部分字典的内容:

    头部:基础信息 - 公司信息、项目组信息、可逆加密采用的算法

    载荷:有用但非私密的信息 - 用户可公开信息、过期时间

    签名:头部+载荷+秘钥 不可逆加密后的结果

    注:服务器jwt签名加密秘钥一定不能泄露

签发token:固定的头部信息加密.当前的登陆用户与过期时间加密.头部+载荷+秘钥生成不可逆加密

校验token:头部可校验也可以不校验,载荷校验出用户与过期时间,头部+载荷+秘钥完成碰撞检测校验token是否被篡改

"""
drf-jwt插件
官网
https://github.com/jpadilla/django-rest-framework-jwt
安装
>: pip install djangorestframework-jwt

解释:

from djangorestframework-jwt

点击djangorestframework-jwt 定位rest_framework_jwt文件夹中

查找有models.py,但是里面什么都没写,所以说它没有数据库,所以不需要注册

我们只需要导入文件直接使用

而rest_framework这个模块就需要注册,因为数据库有数据

rest_framework_jwt包中,我们要使用的就是authentication.py和views.py

views.py中的类就是在我们自定义类时要继承的类
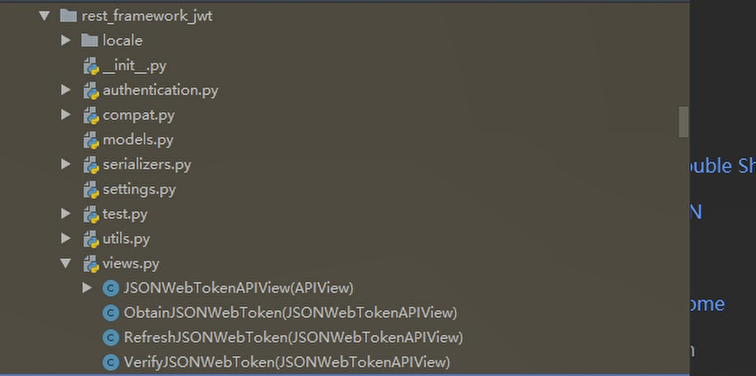
# ObtainJSONWebToken视图类就是通过username和password得到user对象然后签发token

#通过账号密码签发token,依赖auth组件的RBAC用户权限六表

class ObtainJSONWebToken(JSONWebTokenAPIView):

    """

    API View that receives a POST with a user's username and password.

    Returns a JSON Web Token that can be used for authenticated requests.

    """

    serializer_class = JSONWebTokenSerializer

 #校验token,如果通过原样返回(没啥用)

class VerifyJSONWebToken(JSONWebTokenAPIView):

    """

    API View that checks the veracity of a token, returning the token if it

    is valid.

    """

    serializer_class = VerifyJSONWebTokenSerializer

#根据一个合法的token,返回刷新后的token

class RefreshJSONWebToken(JSONWebTokenAPIView):

    """

    API View that returns a refreshed token (with new expiration) based on

    existing token

    If 'orig_iat' field (original issued-at-time) is found, will first check

    if it's within expiration window, then copy it to the new token

    """

    serializer_class = RefreshJSONWebTokenSerializer

三个函数:

obtain_jwt_token = ObtainJSONWebToken.as_view()

refresh_jwt_token = RefreshJSONWebToken.as_view()

verify_jwt_token = VerifyJSONWebToken.as_view()
登录 - 签发token:api/urls.py
from rest_framework_jwt.views import ObtainJSONWebToken, obtain_jwt_token

urlpatterns = [

    # url(r'^jogin/$', ObtainJSONWebToken.as_view()),

    url(r'^jogin/$', obtain_jwt_token),

]

#只要配置了路由就可以做测试了
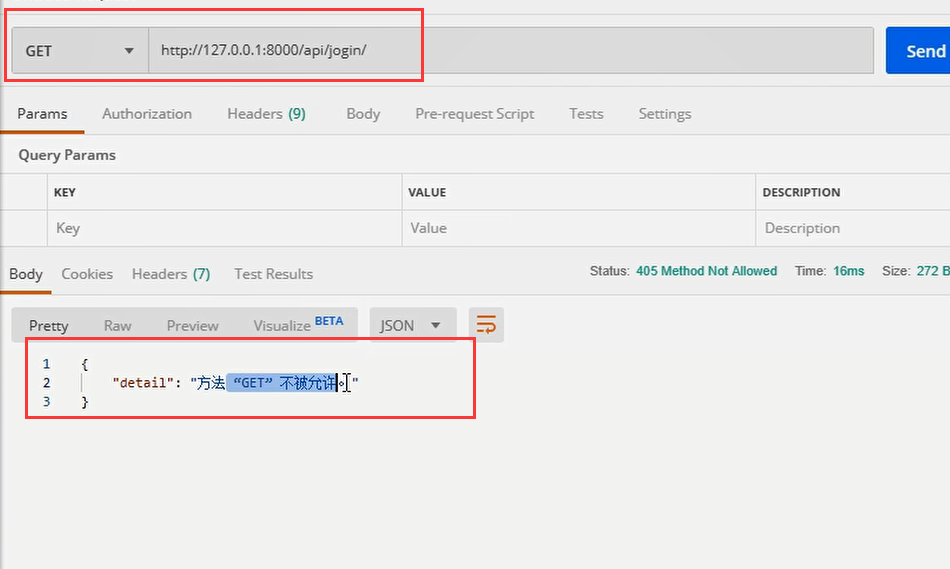
发送get请求,url(r'^jogin/$', obtain_jwt_token) 也就是ObtainJSONWebToken.as_view()响应
点击ObtainJSONWebToken,发现里面没写东西,走父类JSONWebTokenAPIView,没有get方法
只有post方法

post方法中的serializer反序列化中校验的

如果密码正确,返回token
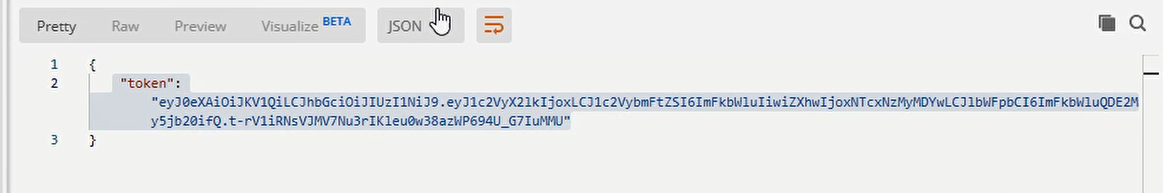
看点切分,有三段,反复请求第一段不会变,第二段会变几个字母也就是只是过期时间往后移的时间变化,第三段疯狂变化
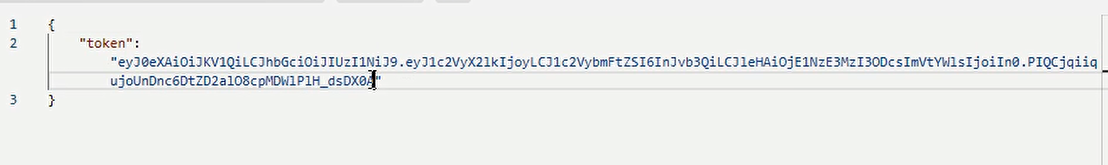
换了登录用户第二段就变化大了
在数据库api_user表中添加数据
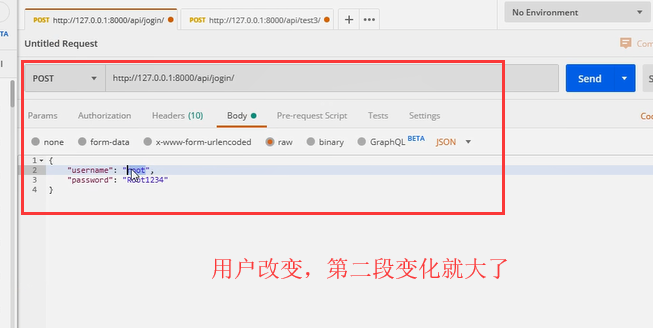
首段就算是不同的用户都不会改变
源码:

class JSONWebTokenAPIView(APIView):

    """

    Base API View that various JWT interactions inherit from.

    """

    #将认证和权限禁用

    #登录一定不能有认证和权限

    permission_classes = ()

    authentication_classes = ()
认证 - 校验token:全局或局部配置drf-jwt的认证类 JSONWebTokenAuthentication
from rest_framework.views import APIView

from utils.response import APIResponse

# 必须登录后才能访问 - 通过了认证权限组件

from rest_framework.permissions import IsAuthenticated

from rest_framework_jwt.authentication import JSONWebTokenAuthentication

class UserDetail(APIView):

    authentication_classes = [JSONWebTokenAuthentication]  # jwt-token校验request.user

    permission_classes = [IsAuthenticated]  # 结合权限组件筛选掉游客

    def get(self, request, *args, **kwargs):

        return APIResponse(results={'username': request.user.username})
路由与接口测试
# 路由

url(r'^user/detail/$', views.UserDetail.as_view()),

# 接口:/api/user/detail/

# 认证信息:必须在请求头的 Authorization 中携带 "jwt 后台签发的token" 格式的认证字符串
测试


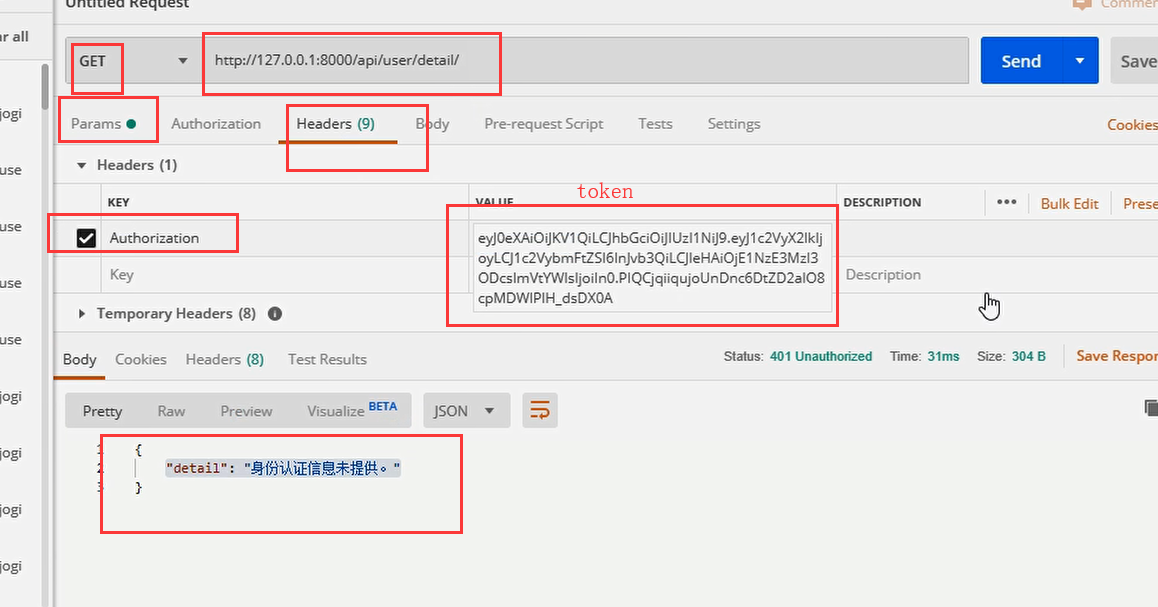
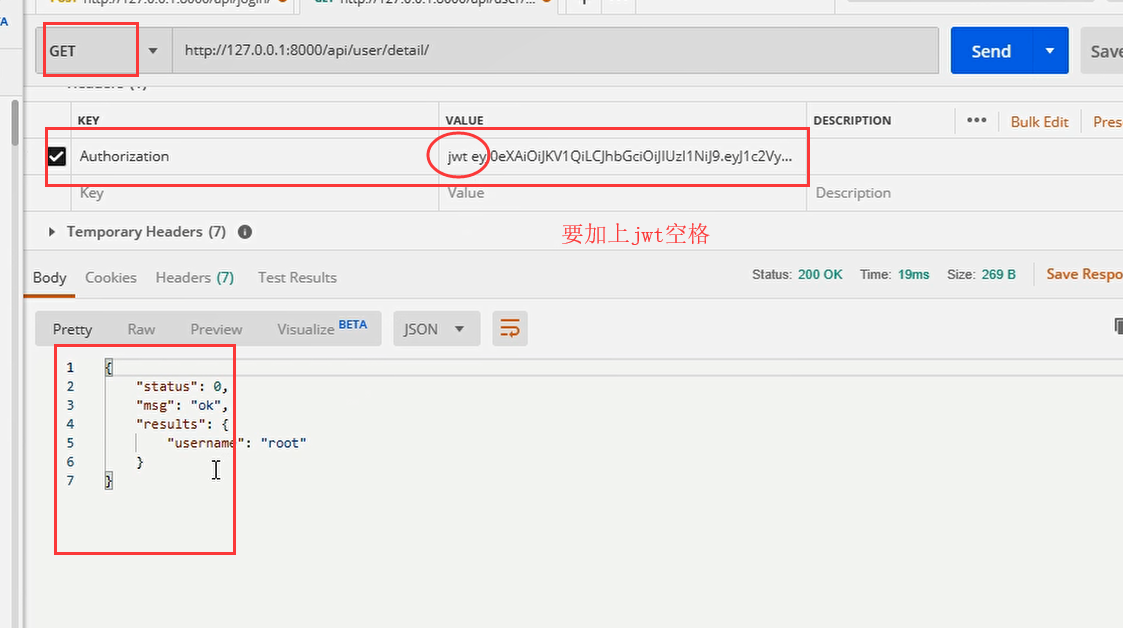
jwt和频率认证的代码详见
https://www.cnblogs.com/yanjiayi098-001/p/11930447.html
jwt认证规则的更多相关文章
- 9) drf JWT 认证 签发与校验token 多方式登陆 自定义认证规则反爬 admin密文显示
一 .认证方法比较 1.认证规则图 django 前后端不分离 csrf认证 drf 前后端分离 禁用csrf 2. 认证规则演变图 数据库session认证:低效 缓存认证:高效 jwt认证:高效 ...
- drf框架 - JWT认证插件
JWT认证 JWT认证方式与其他认证方式对比: 优点 1) 服务器不要存储token,token交给每一个客户端自己存储,服务器压力小 2)服务器存储的是 签发和校验token 两段算法,签发认证的效 ...
- 使用python实现后台系统的JWT认证(转)
今天的文章介绍一种适用于restful+json的API认证方法,这个方法是基于jwt,并且加入了一些从oauth2.0借鉴的改良. 1. 常见的几种实现认证的方法 首先要明白,认证和鉴权是不同的.认 ...
- Laravel 中使用 JWT 认证的 Restful API
Laravel 中使用 JWT 认证的 Restful API 5天前/ 678 / 3 / 更新于 3天前 在此文章中,我们将学习如何使用 JWT 身份验证在 Laravel 中构建 r ...
- JWT 认证 以及Django 中的应用
jwt 认证 私钥.公钥.CA认证 用一套加密规则 加密和解密 RSA加密 (非对称的加密) 摘要算法:MD5 FTP/互联网下载软件校验MD5 私钥 --RSA算法-->公钥 RSA原理 加密 ...
- python实现后台系统的JWT认证
介绍一种适用于restful+json的API认证方法,这个方法是基于jwt,并且加入了一些从oauth2.0借鉴的改良. 1. 常见的几种实现认证的方法 首先要明白,认证和鉴权是不同的.认证是判定用 ...
- drf框架中jwt认证,以及自定义jwt认证
0909自我总结 drf框架中jwt 一.模块的安装 官方:http://getblimp.github.io/django-rest-framework-jwt/ 他是个第三方的开源项目 安装:pi ...
- drf组件之jwt认证
drf组件之jwt认证模块 一.认证规则 全称:json web token 解释:加密字符串的原始数据是json,后台产生,通过web传输给前台存储 格式:三段式 - 头.载荷.签名 - 头和载荷才 ...
- jwt认证生成后的token如何传回后端并解析的详解
jwt认证生成后的token后端解析 一.首先前端发送token token所在的位置headers {'authorization':token的值',Content-Type':applicati ...
随机推荐
- PL/SQL中直接写SQL语句和用EXECUTE IMMEDIATE方法的区别
PL/SQL中直接写SQL语句和用EXECUTE IMMEDIATE方法的区别 在PL/SQL中在执行SQL语句时可以直接写SQL或者可以把一个SQL语句拼成一个字符串,如下: select * fr ...
- Qt Model/View 的简单说明
目录: (一) Qt Model/View 的简单说明 .预定义模型 (二)使用预定义模型 QstringListModel例子 (三)使用预定义模型QDirModel的例子 (四)Qt实现自定义模型 ...
- R语言:实现SQL的join功能的函数
library(dplyr) ribao <- full_join(ribao,result,by = '渠道',copy = T) ribao <- full_join(ribao,se ...
- Linux 下安装 Tomcat 服务器和部署 Web 应用
一.上传Tomcat服务器 二.安装Tomcat服务器 2.1.解压tomcat服务器压缩包 2.2.配置环境变量 tomcat服务器运行时是需要JDK支持的,所以必须配置好JDK用到的那些环境变量 ...
- linux(redhat)安装jdk1.8
第一步:下载Linux环境下的jdk1.8文件 我的Linux是32位的,因此我下载jdk-8u144-linux-i586.tar.gz文件. 下载链接地址:http://www.oracle.co ...
- SpringCloud(七)之SpringCloud的链路追踪组件Sleuth实战,以及 zipkin 的部署和使用
一.前言 Spring Cloud Sleuth 主要功能就是在分布式系统中提供追踪解决方案 ,并且兼容了zipkin,提供了REST API接口来辅助我们查询跟踪数据以实现对分布式系统的监控程序 . ...
- 01 MySQL之数据库基本操作
01-介绍 数据库(DataBase,DB)是一个长期存储在计算机内的.有组织的.有共享的.统一管理的数据集合. 02-基本操作 2.1 创建数据库 # 查看当前所有的数据库 show databas ...
- java ldap用户密码md5加密
在这里不过多介绍ldap,因为这样的文章特别多,这里就简单直接的记录这一个问题. 在springboot中通过引入spring-boot-starter-data-ldap,使用LdapTemplat ...
- jdk1.8 HashMap & ConcurrentHashMap
JDK1.8逐字逐句带你理解ConcurrentHashMap https://blog.csdn.net/u012403290 JDK1.8理解HashMap https://blog.csdn.n ...
- MySQL数据库锁机制之MyISAM引擎表锁和InnoDB行锁详解
转 http://blog.csdn.net/hsd2012/article/details/51112009 转 http://blog.csdn.net/e421083458/article/de ...