
[04] HEVD 内核漏洞之IntegerOverflow
作者:huity
出处:https://www.cnblogs.com/huity35/p/11252574.html
版权:本文版权归作者所有。文章在博客园、看雪、个人博客同时发布。
转载:欢迎转载,但未经作者同意,必须保留此段声明;必须在文章中给出原文连接;否则必究法律责任。
0x00 前言
0x01 漏洞原理
整数溢出
Demo(基于栈的整数溢出)
#include "stdio.h"

#include "string.h"

int main()

{

    int i;

    char buf[];

    unsigned short int size;

    char overflow[];

    memset(overflow,,sizeof(overflow));

    printf("Input the num:\n");

    scanf("%d",&i);

    size=i;

    printf("size:%d\n",size);

    printf("i:%d\n",i);

    if(size>)

        return -;

    memcpy(buf,overflow,i);//栈溢出

    return ;

}
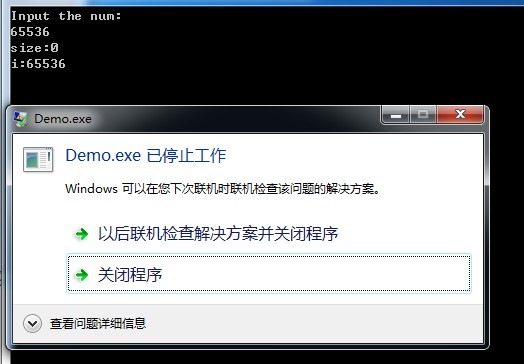
上面的demo中,size为无符号短整数(0-65535),当我们输入大于65535是就会造成溢出,例如我们输入65536,最终得到的size为0,从而绕过边界检查,但是在memcpy函数复制数据时,使用的是int类型的i参数,导致栈溢出。
Demo(基于堆的整数溢出)
#include "stdio.h"

#include "string.h"

#include "Windows.h"

int main()

{

    int heap;

    unsigned short int size;

    char* v1,*v2;

    HANDLE HeapHandle;

    printf("int put size: \n");

    scanf("%d",&size);

    HeapHandle = HeapCreate(HEAP_GENERATE_EXCEPTIONS,0x100,0xfff);

    if(size <=0x50)

    {

        size-=;

        printf("size:%d\n",size);

        v1=(char*)HeapAlloc(HeapHandle,,size);

        v2=(char*)HeapAlloc(HeapHandle,,0x50);

    }

    HeapFree(HeapHandle,,v1);

    HeapFree(HeapHandle,,v2);

    return ;

}
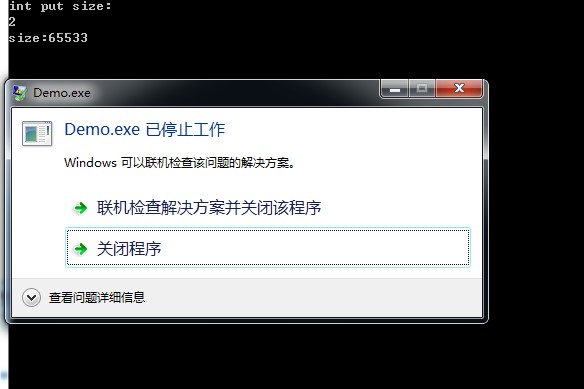
上述demo中size为unsigned short int,小于5时,例如,当size=2时,size减去5则得到负数,但size取值范围导致无法识别负数,而得到正数65533,而分配得到大的堆块,从而溢出导致覆盖到后面的堆管理结构。
分析
__declspec(safebuffers)

NTSTATUS TriggerIntegerOverflow( _In_ PVOID UserBuffer, _In_ SIZE_T Size)

{

    ULONG Count = ;

    NTSTATUS Status = STATUS_SUCCESS;

    ULONG BufferTerminator = 0xBAD0B0B0;

    ULONG KernelBuffer[BUFFER_SIZE] = {  };//512*4=2048

    SIZE_T TerminatorSize = sizeof(BufferTerminator);//

    PAGED_CODE();

    __try

    {

        //

        // UserBuffer 为Ring3地址 其中前面均用A填充,倒数8字节开始的4字节为Payload地址  最后四字节为0xBAD0B0B0

        ProbeForRead(UserBuffer, sizeof(KernelBuffer), (ULONG)__alignof(UCHAR));

        DbgPrint("[+] UserBuffer: 0x%p\n", UserBuffer);

        DbgPrint("[+] UserBuffer Size: 0x%X\n", Size);

        DbgPrint("[+] KernelBuffer: 0x%p\n", &KernelBuffer);

        DbgPrint("[+] KernelBuffer Size: 0x%X\n", sizeof(KernelBuffer));

#ifdef SECURE

        //

        // 安全注意:这是安全的,因为开发人员没有对用户提供的值进行任何算术运算。

        //相反,开发人员从KernelBuffer的大小减去ULONG的大小,即x86上的4。 因此,不会发生整数溢出,并且此检查不会失败

        if (Size > (sizeof(KernelBuffer) - TerminatorSize))

        {

            DbgPrint("[-] Invalid UserBuffer Size: 0x%X\n", Size);

            Status = STATUS_INVALID_BUFFER_SIZE;

            return Status;

        }

#else

        DbgPrint("[+] Triggering Integer Overflow (Arithmetic Overflow)\n");

        // 注意这里是有漏洞的版本

        if ((Size + TerminatorSize) > sizeof(KernelBuffer))//FFFFFFFF+4 = 00000003

        {

            DbgPrint("[-] Invalid UserBuffer Size: 0x%X\n", Size);

            Status = STATUS_INVALID_BUFFER_SIZE;

            return Status;

        }

#endif

       //实现拷贝操作

        while (Count < (Size / sizeof(ULONG)))

        {

            if (*(PULONG)UserBuffer != BufferTerminator)

            {

                KernelBuffer[Count] = *(PULONG)UserBuffer;

                UserBuffer = (PULONG)UserBuffer + ;

                Count++;

            }

            else

            {

                break;

            }

        }

    }

    __except (EXCEPTION_EXECUTE_HANDLER)

    {

        Status = GetExceptionCode();

        DbgPrint("[-] Exception Code: 0x%X\n", Status);

    }

    return Status;

}
函数中比较了用户提交缓冲区长度和内核缓冲区长度,在有漏洞的版本中,这一比较采用了:
if ((Size + TerminatorSize) > sizeof(KernelBuffer))
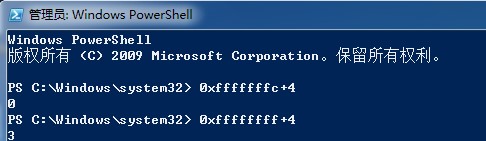
我们在Windbg中同样可以看到这一问题:
97c4ba9f 8b450c          mov     eax,dword ptr [ebp+0Ch]

97c4baa2 0345d4          add     eax,dword ptr [ebp-2Ch]

97c4baa5 3d00080000      cmp     eax,800h

kd> r eax

eax=
kd> r

eax= ebx= ecx=ffffffff edx=0000004d esi=86e61528 edi=860fff80

eip=97c80adb esp=9398f268 ebp=9398fab0 iopl=         nv up ei ng nz na pe cy

cs=  ss=  ds=  es=  fs=  gs=             efl=

HEVD!TriggerIntegerOverflow+0x16b:

97c80adb 8b450c          mov     eax,dword ptr [ebp+0Ch] ss::9398fabc=ffffffff

kd> dd 9398fab0

9398fab0  9398fad4 97c80956  ffffffff

9398fac0   c0000001 ffffffff

9398fad0   9398fafc 97c800ae 86e6a870

9398fae0  86e6a8e0

9398faf0   c00000bb 86e6a8e0 9398fb14

9398fb00  83e7f593 86e61528 86e6a870 86e6a870

9398fb10  86e61528 9398fb34 8407399f 860fff80

9398fb20  86e6a870 86e6a8e0  0498fbac
0x02 漏洞利用

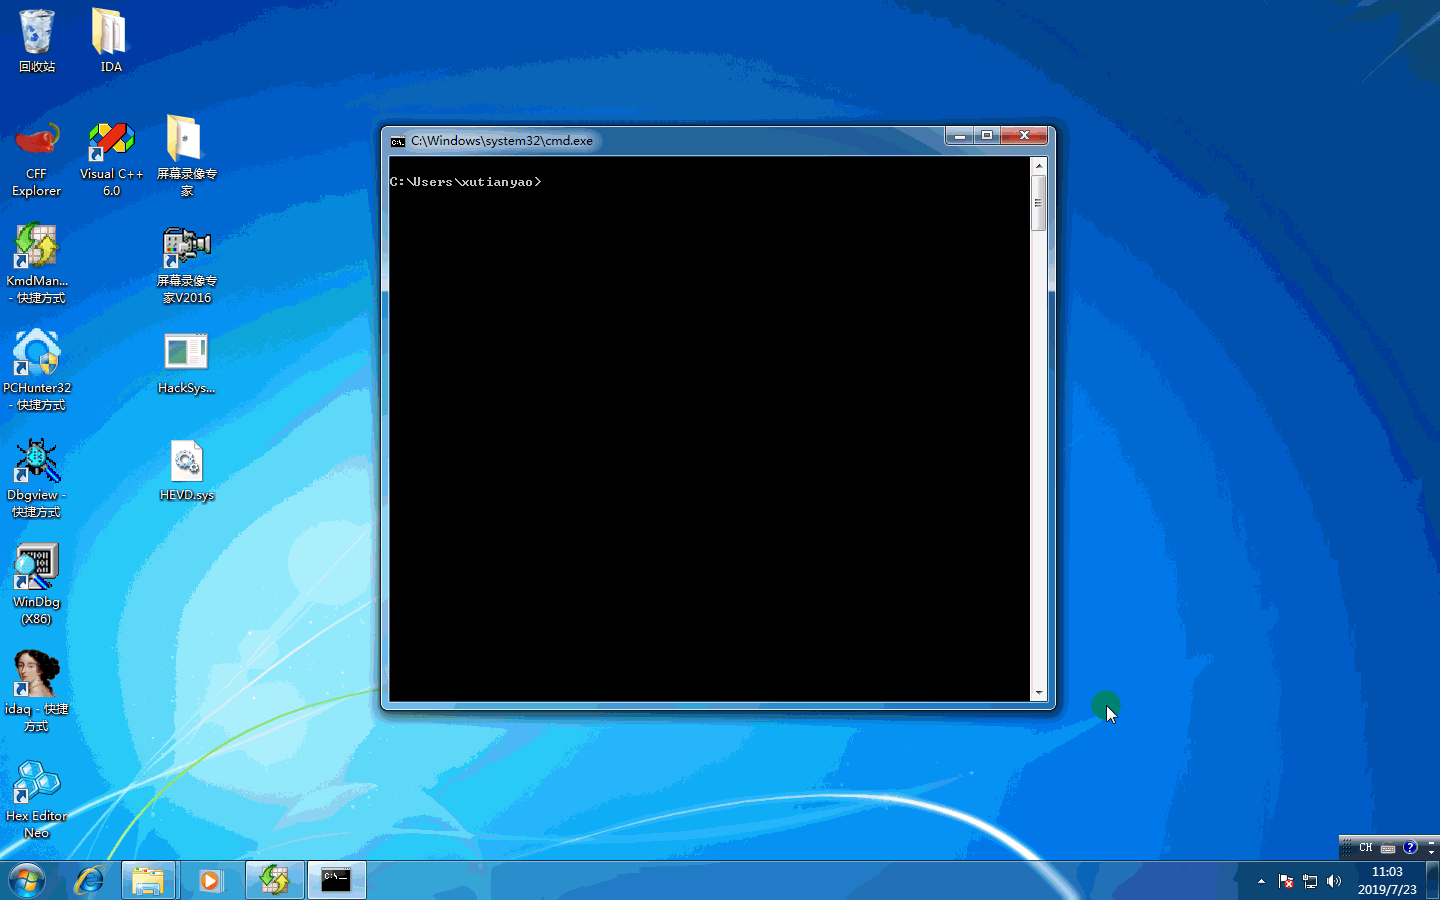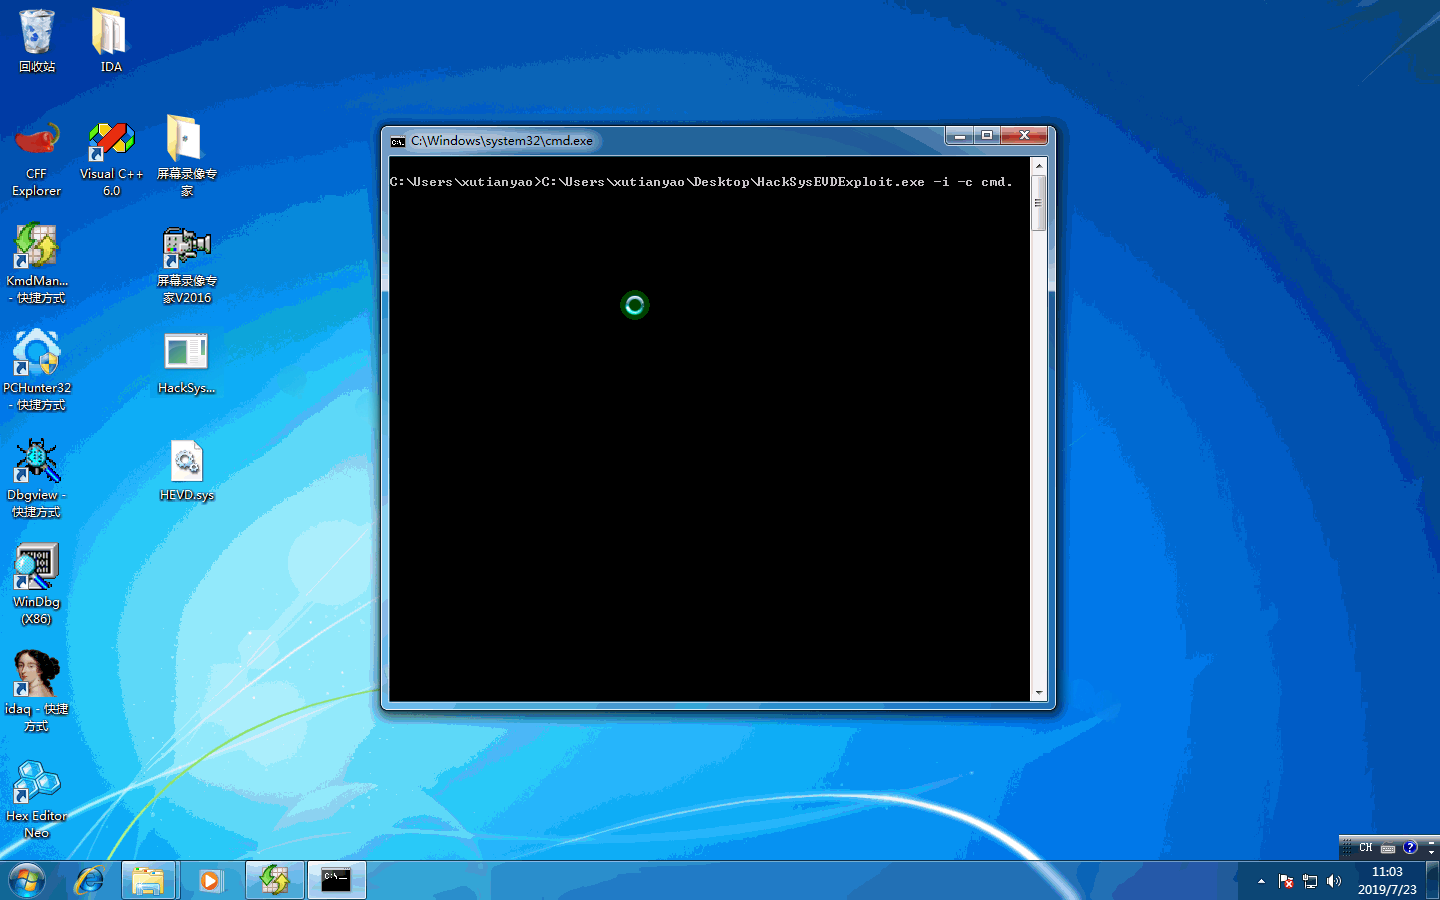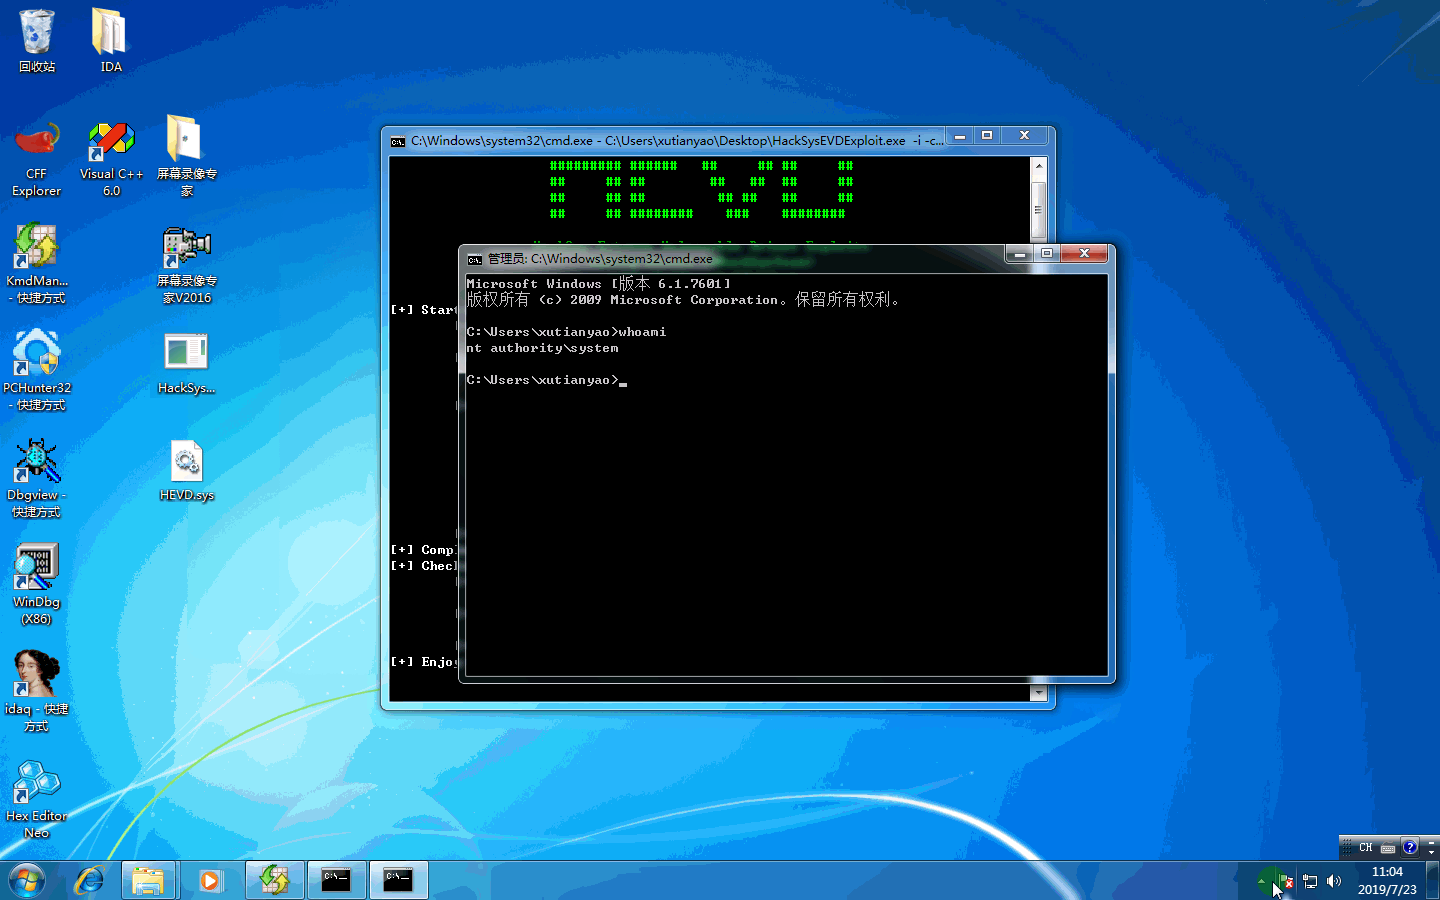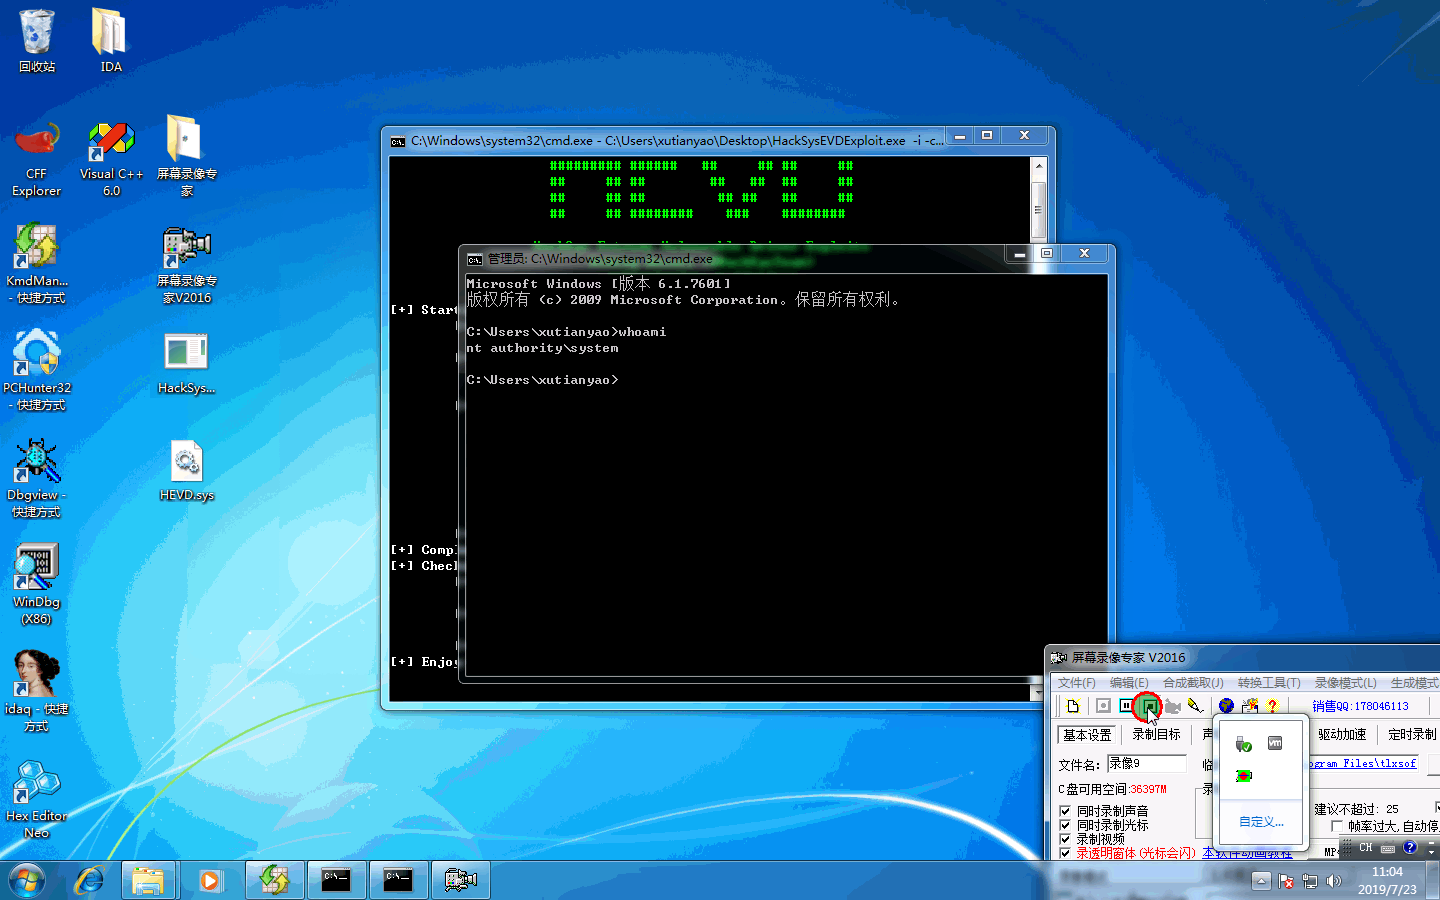
0x03 漏洞反思
0x04 链接
[04] HEVD 内核漏洞之IntegerOverflow的更多相关文章
- [02] HEVD 内核漏洞之栈溢出
作者:huity出处:http://www.cnblogs.com/huity35/版权:本文版权归作者所有.文章在看雪.博客园.个人博客同时发布.转载:欢迎转载,但未经作者同意,必须保留此段声明:必 ...
- [03] HEVD 内核漏洞之UAF
作者:huity出处:https://www.cnblogs.com/huity35/p/11240997.html版权:本文版权归作者所有.文章在博客园.个人博客同时发布.转载:欢迎转载,但未经作者 ...
- 内核漏洞学习—熟悉HEVD
一直以来内核漏洞安全给很多人的印象就是:难,枯燥.但是内核安全是否掌握是衡量一个系统安全工程师水平的标准之一,也是安全从业人员都应该掌握的基本功.本文通过详细的实例带领读者走进内核安全的大门.难度系数 ...
- 【翻译】 Windows 内核漏洞学习—空指针解引用
Windows Kernel Exploitation – NullPointer Dereference 原文地址:https://osandamalith.com/2017/06/22/windo ...
- Windows 内核漏洞学习—空指针解引用
原标题:Windows Kernel Exploitation – NullPointer Dereference 原文地址:https://osandamalith.com/2017/06/22/w ...
- CVE-2014-0038内核漏洞原理与本地提权利用代码实现分析 作者:seteuid0
关键字:CVE-2014-0038,内核漏洞,POC,利用代码,本地提权,提权,exploit,cve analysis, privilege escalation, cve, kernel vuln ...
- Android内核漏洞利用技术实战:环境搭建&栈溢出实战
前言 Android的内核采用的是 Linux 内核,所以在Android内核中进行漏洞利用其实和在 一般的 x86平台下的 linux 内核中进行利用差不多.主要区别在于 Android 下使用的是 ...
- Linux kernel pwn notes(内核漏洞利用学习)
前言 对这段时间学习的 linux 内核中的一些简单的利用技术做一个记录,如有差错,请见谅. 相关的文件 https://gitee.com/hac425/kernel_ctf 相关引用已在文中进行了 ...
- 初识linux内核漏洞利用
0x00 简介 之前只接触过应用层的漏洞利用, 这次第一次接触到内核层次的,小结一下. 0x01 概况 这次接触到的,是吾爱破解挑战赛里的一个题,给了一个有问题的驱动程序,要求在ubuntu 14.0 ...
随机推荐
- web.congfig 禁用 ViewState Session
<!--禁用 ViewState Session--> <pages enableViewState="false" enableSessionState=&qu ...
- 【图文】[新手]C++ 动态库导出函数名“乱码”及解决
刚接触C++,在尝试从 dll 中导出函数时,发现导出的函数名都"乱码"了. 导出过程如下: 新建一个Win32项目: 新建的解决方案里有几个导出的示例: // 下列 ifdef ...
- abp(net core)+easyui+efcore仓储系统——定义仓储并实现 (四)
abp(net core)+easyui+efcore仓储系统目录 abp(net core)+easyui+efcore仓储系统——ABP总体介绍(一) abp(net core)+easyui+e ...
- 使用 python 提取照片中的手机信息
使用 python 提取照片中的手机信息 最近在做一个项目,有一个很重要的点是需要获取使用用户的手机信息,这里我选择从照片中获取信息.有人会问为什么不从手机里面直接获取设备信息.由于现在android ...
- 【练习题】proj2 字符串压缩
输入一个字符串,输出简单的压缩 1)单字符串压缩 : 输入:ABBBCCD , 输出AB3C2D 2)多字符串压缩 输入:AABCABCD,输出A(ABC)2D 1)压缩单个字符 #include & ...
- BootStrap4.0Demo+轮播素材记录
整理一些关于前端的东西: BootStrap4.0Demo: 官方DEMO:http://code.z01.com/v4/components/carousel.html 下午翻了点不错的轮播素材: ...
- 面试超火题 This的问题!!!
this问题 (1)this是js的一个关键字,指定一个对象,然后替代this: 函数中的this指向行为发生的主体,函数外的this都指向window,没有意义 (2)函数内的this跟函数在什么环 ...
- PyCharm2018 汉化&激活
一.汉化 将下载好的resources_cn_PyCharm_2018.1_r2.jar 放入pycharm 的lib 目录中,启动app即可 下载链接: https://pan.baidu.com/ ...
- leadcode的Hot100系列--206. 反转链表
这里使用两种方式, 一个是直接从头往后遍历 -------> 迭代 一个是从最后一个往前遍历 -----> 递归 迭代 定义三个变量:pPre pNext pNow pPre表示当前节点的 ...
- 并发编程-concurrent指南-阻塞队列-链表阻塞队列LinkedBlockingQueue
LinkedBlockingQueue是一个基于链表的阻塞队列. 由于LinkedBlockingQueue实现是线程安全的,实现了先进先出等特性,是作为生产者消费者的首选. LinkedBlocki ...