
OpenResty(nginx扩展)实现防cc攻击
OpenResty(nginx扩展)实现防cc攻击
| 导读 | OpenResty 通过汇聚各种设计精良的 Nginx 模块(主要由 OpenResty 团队自主开发),从而将 Nginx 有效地变成一个强大的通用 Web 应用平台。这样,Web 开发人员和系统工程师可以使用 Lua 脚本语言调动 Nginx 支持的各种 C 以及 Lua 模块,快速构造出足以胜任 10K 乃至 1000K 以上单机并发连接的高性能 Web 应用系统 |
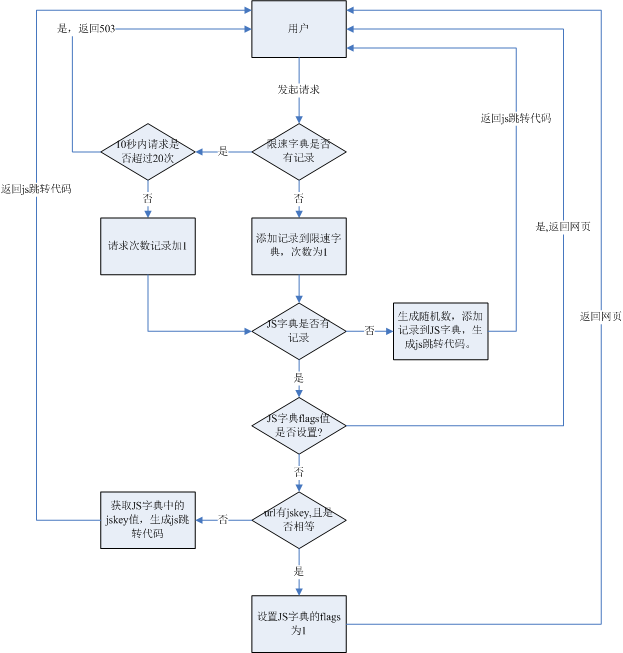
本文介绍使用openresty来实现防cc攻击的功能。openresty官网http://openresty.org/cn/index.html。下面是防cc攻击的流程图。
根据流程图,我们知道防cc攻击主要包括两部分,一是限制请求速度,二是给用户发送js跳转代码进行验证请求是否合法。
RHEL/Centos:
yum install readline-devel pcre-devel openssl-devel
ubuntu:
apt-get install libreadline-dev libncurses5-dev libpcre3-dev libssl-dev perl
    cd /tmp/

    git clone http://luajit.org/git/luajit-2.0.git

    cd luajit-2.0/

    make && make install

    ln -sf luajit-2.0.0-beta10 /usr/local/bin/luajit

    ln -sf /usr/local/lib/libluajit-5.1.so.2 /usr/lib/
    cd /tmp

    wget http://agentzh.org/misc/nginx/ngx_openresty-1.2.4.13.tar.gz

    tar xzf ngx_openresty-1.2.4.13.tar.gz

    cd ngx_openresty-1.2.4.13/

    ./configure --prefix=/usr/local/openresty --with-luajit

    make && make install
nginx.conf:
    http{

    [......]

    lua_shared_dict limit 10m;

    lua_shared_dict jsjump 10m;

        server {

    #lua_code_cache off;

            listen       80;

            server_name  www.centos.bz;

            location / {

    default_type  text/html;

    content_by_lua_file "/usr/local/openresty/nginx/conf/lua";

            }

            location @cc {

                internal;

                root   html;

                index  index.html index.htm;

            }

        }

    }
/usr/local/openresty/nginx/conf/lua文件:
    local ip = ngx.var.binary_remote_addr

    local limit = ngx.shared.limit

    local req,_=limit:get(ip)

    if req then

            if req > 20 then

                    ngx.exit(503)

            else

                    limit:incr(ip,1)

            end

    else

            limit:set(ip,1,10)

    end

    local jsjump = ngx.shared.jsjump

    local uri = ngx.var.request_uri

    local jspara,flags=jsjump:get(ip)

    local args = ngx.req.get_uri_args()

    if jspara then

        if flags then

            ngx.exec("@cc")

        else

                    local p_jskey=''

                    if args["jskey"] and type(args["jskey"])=='table' then

                             p_jskey=args["jskey"][table.getn(args["jskey"])]

                    else

                             p_jskey=args["jskey"]

                    end

            if p_jskey and p_jskey==tostring(jspara) then

                            jsjump:set(ip,jspara,3600,1)

                            ngx.exec("@cc")

            else

                            local url=''

                            if ngx.var.args then

                                   url=ngx.var.scheme.."://"..ngx.var.host..uri.."&jskey="..jspara

                            else

                                   url=ngx.var.scheme.."://"..ngx.var.host..uri.."?jskey="..jspara

                            end

                            local jscode="window.location.href='"..url.."';"

                            ngx.say(jscode)

            end

        end

    else

    math.randomseed( os.time() );

        local random=math.random(100000,999999)

        jsjump:set(ip,random,60)

        local url=''

        if ngx.var.args then

            url=ngx.var.scheme.."://"..ngx.var.host..uri.."&jskey="..random

        else

            url=ngx.var.scheme.."://"..ngx.var.host..uri.."?jskey="..random

        end

        local jscode="window.location.href='"..url.."';"

        ngx.say(jscode)

    end
lua代码部分解释:
1、1-12行是限速功能实现,第5和第10行表示10秒钟内容最多只能请求20次。
2、14-48行是验证部分,24行中的3600表示验证通过后,白名单时间为3600秒,即1小时。
update: 2013.5.26
1、修复JS无限跳转bug
2、增加随机种子
免费提供最新Linux技术教程书籍,为开源技术爱好者努力做得更多更好:https://www.linuxprobe.com/
OpenResty(nginx扩展)实现防cc攻击的更多相关文章
- nginx利用limit模块设置IP并发防CC攻击
nginx利用limit模块设置IP并发防CC攻击 分类: 系统2013-01-21 09:02 759人阅读 评论(0) 收藏 举报 来源:http://blog.xencdn.net/nginx- ...
- 防cc攻击利器之Httpgrard
一.httpgrard介绍 HttpGuard是基于openresty,以lua脚本语言开发的防cc攻击软件.而openresty是集成了高性能web服务器Nginx,以及一系列的Nginx模块,这其 ...
- 使用Nginx的配置对cc攻击进行简单防御
ddos攻击:分布式拒绝服务攻击,就是利用大量肉鸡或伪造IP,发起大量的服务器请求,最后导致服务器瘫痪的攻击. cc攻击:类似于ddos攻击,不过它的特点是主要是发起大量页面请求,所以流量不大,但是却 ...
- linux中防CC攻击两种实现方法(转)
CC攻击就是说攻击者利用服务器或代理服务器指向被攻击的主机,然后模仿DDOS,和伪装方法网站,这种CC主要是用来攻击页面的,导致系统性能用完而主机挂掉了,下面我们来看linux中防CC攻击方法. 什么 ...
- 使用Discuz!自带参数防御CC攻击以及原理,修改Discuz X 开启防CC攻击后,不影响搜索引擎收录的方法
这部份的工作,以前花的时间太少. 希望能产生一定的作用. http://www.nigesb.com/discuz-cc-attacker-defence.html http://bbs.zb7.co ...
- PHP防CC攻击代码
PHP防CC攻击代码: empty($_SERVER['HTTP_VIA']) or exit('Access Denied'); //代理IP直接退出 session_start(); $secon ...
- 防cc攻击策略
黑客攻击你的网站,会采取各种各样的手段,其中为了降低你网站的访问速度,甚至让你的服务器瘫痪,它会不断的刷新你的网站,或者模拟很多用户同一时间大量的访问你的网站, 这就是所谓的CC攻击,这就需要我们在程 ...
- Linux系统防CC攻击自动拉黑IP增强版Shell脚本 《Linux系统防CC攻击自动拉黑IP增强版Shell脚本》来自张戈博客
前天没事写了一个防CC攻击的Shell脚本,没想到这么快就要用上了,原因是因为360网站卫士的缓存黑名单突然无法过滤后台,导致WordPress无法登录!虽然,可以通过修改本地hosts文件来解决这个 ...
- Nginx 防CC攻击拒绝代理访问
先大概说说简单的结构…前端一个Nginx反向代理,后端一个Nginx instance app for PHP…实际上就是个Discuz,之前面对CC攻击都是预警脚本或者走CDN,但是这次攻击者不再打 ...
随机推荐
- Uva 10007 / HDU 1131 - Count the Trees (卡特兰数)
Count the Trees Another common social inability is known as ACM (Abnormally Compulsive Meditation) ...
- 如果Apache Spark集群中没有分布式系统,则会?
若当连接到Spark的master之后,若集群中没有分布式文件系统,Spark会在集群中每一台机器上加载数据,所以要确保Spark集群中每个节点上都有完整数据. 通常可以选择把数据放到HDFS.S3或 ...
- Python和Django的Third Libraby分类汇总
这些第三方包与Python和Django一起构成了强大的生态系统,自己在开发时大大减小工作难度和工作量, 这些包基本上能满足我们的大部分需求.人与人的差距,其中一点是你知道的比他多,这样你就能大大提高 ...
- jbpm4.4+ssh配置(有些使用经验很好)
http://www.cnblogs.com/cmzcheng/archive/2011/11/20/2255806.html ———————————————————————————————————— ...
- C++11多元组类别
[C++11多元组类别] 多元组可被视为是 struct 其数据成员的一般化.底下是一个多元组类别的定义和使用情况: 我们可以定义一个多元组类别对象 proof 而不指定其内容,前提是 proof 里 ...
- Win7 SP1语言包微软官方下载地址及使用方法 2
情形一:如果您的系统版本是企业版.旗舰版,可以在Windows update中检测语言包按照提示下载安装即可.如果觉得Windows update不方便的话,可以在本文第二部分中下载所需的语言包,下载 ...
- 找回使用过的QQ头像
多么渴望那双眼睛能在万紫千红中发现自己:然而眼睛从来就不曾对自己留意:于是换种落寞再次接受垂直打击:然后然后的然后尼玛再换个逗比的头像证明老资无所谓老资无所谓嘿嘿: 我们换头像的时候,发现之前的一个最 ...
- (图解版)SQL Server数据库备份与还原
本文介绍了SQL Server数据库备份的两种方式.一种是直接拷贝数据库中的文件mdf 和日志文件ldf,另一种是生成脚本语言. 第一种方式: 选中需要备份的数据库,将数据库从运行的数 ...
- Dubbo远程调用服务框架原理与示例
Dubbo 是阿里巴巴公司开源的一个高性能优秀的服务框架,使得应用可通过高性能的 RPC 实现服务的输出和输入功能,可以和 Spring框架无缝集成. 主要核心部件: Remoting: 网络通信框架 ...
- 【Netbeans】表格的使用
参数两个:一个二维数组赋予数据,一个一位数组赋予属性名