
基于IPV6数据包分析(GNS3)
1:实验拓扑

2:检测路由之间的连通性
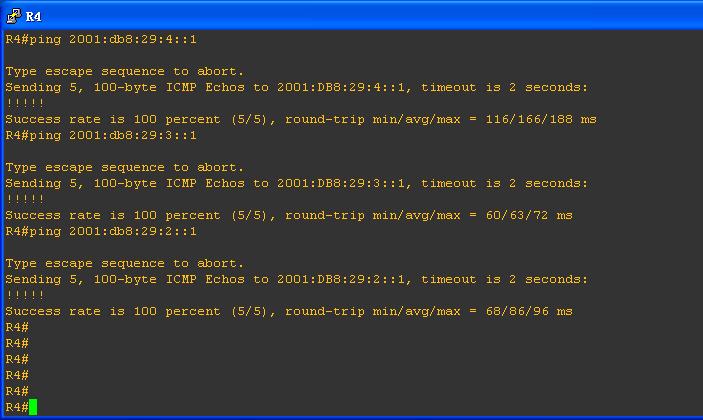
路由器R4 ping 各路由器
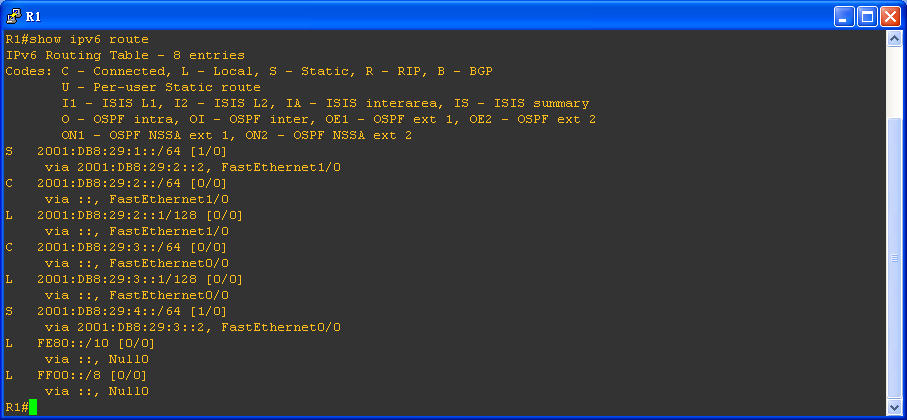
R1路由表
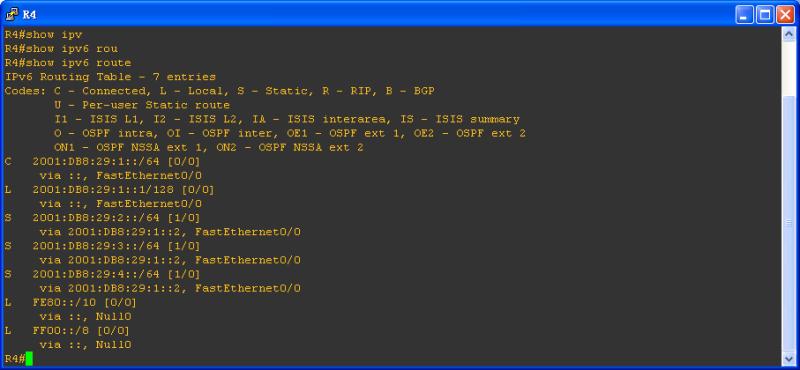
R4路由表
3:抓包分析
A:回送请求报文(Echo Request) (128)
Type=128, Code=0

节点的ICMPv6层收到一个echo request报文后,可能会通知高层的进程。 源节点生成了标识符和序列号字段的值,这些值可以帮助源节点将回送请求报文和返回的回送应答报文对应起来。数据字段中包含零个或多个任意内容的字节。
B:回送应答报文(Echo Reply) (129)
Type=129, Code=0.
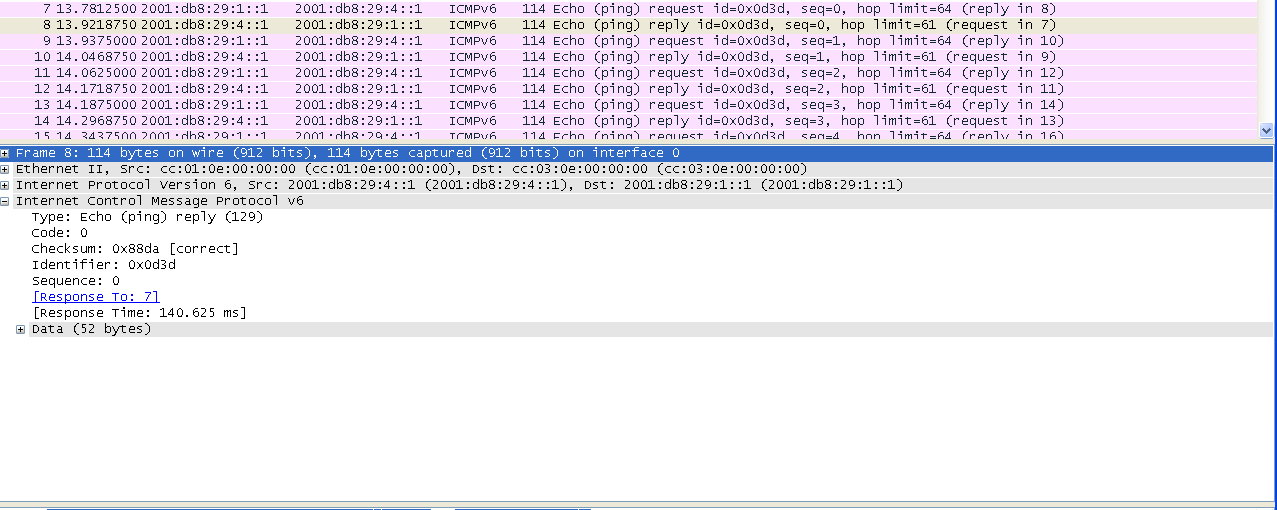
源节点的ICMPv6层必须将回送应答报文通知那个产生了它所享有的原始echo request报文的高层进程,可能还需要通知其他高层的进程,但这些通知都是可选的,标识符和序列号字段的值是从echo request报文中获得。
C:路由器请求(RS) (133)
t ype=133 code=0
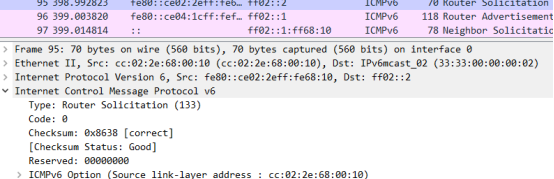
源地址为未指定的IPV6地址,若主机配置了单播地址,则此接口的单播地址可作为源地址.RS目的地址为所有路由器的多播地址FF02::2. RS作用域为本地链路。RS只发送三次以避免没有路由器时拥塞网络。
D:路由器通告(RA)
type=134 code=0

源地址为始发数据包接口的IPv6链路本地地址,目的地址为所有节点的多播地址(ff02::1)或发出请求的设备的链路本地地址。
D:邻居请求(NS) (135)
type=135 code=0
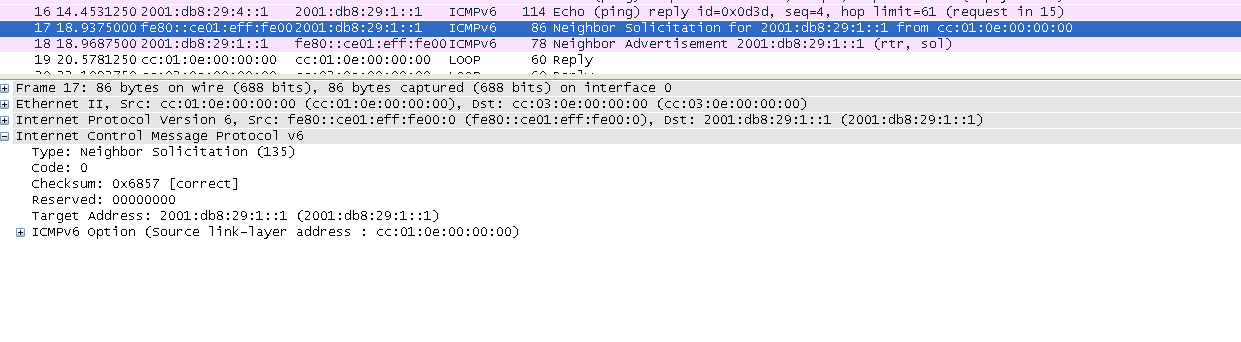
源地址为始发该消息的接口IPv6地址或“::”,目的地址为被请求节点的多播地址,或者就是目标地址。
E:邻居通告(NA) (136)
type=136 code=0

源地址为始发该消息的接口IPv6地址,目的地址为该消息所要答复的发出请求的源地址,或者是所有节点的多播地址(FF02::1)
基于IPV6数据包分析(GNS3)的更多相关文章
- 基于IPV6数据包的分析(GNS3)
一.实验拓扑 二.路由配置 1.路由R1的详细配置(以R1为例,R2与R3相同) R1(config)#interface fastEthernet 0/1 R1(config-if)#ipv6 ad ...
- 《Wireshark数据包分析实战》 - http背后,tcp/ip抓包分析
作为网络开发人员,使用fiddler无疑是最好的选择,方便易用功能强. 但是什么作为爱学习的同学,是不应该止步于http协议的,学习wireshark则可以满足这方面的需求.wireshark作为抓取 ...
- IP报文解析及基于IP 数据包的洪水攻击
版本(4bit) 报头长度(4bit) 优先级和服务类型(8bit) 总长度(16bit) 标识(16bit) 标志(3bit) 分段偏移(13bit) 存活期(8bit) 协议(8bit) 报头校验 ...
- Wireshark数据包分析(一)——使用入门
Wireshark简介: Wireshark是一款最流行和强大的开源数据包抓包与分析工具,没有之一.在SecTools安全社区里颇受欢迎,曾一度超越Metasploit.Nessus.Aircrack ...
- 基于wireshark抓包分析TCP的三次握手
1. TCP的三次握手 在TCP/IP协议通讯过程中,采用三次握手建立连接,从而保证连接的安全可靠. 所有基于TCP的通信都需要以两台主机的握手开始.这个握手过程主要是希望能达到以下不同的目的.[1] ...
- Wireshark数据包分析入门
Wireshark数据包分析(一)——使用入门 Wireshark简介: Wireshark是一款最流行和强大的开源数据包抓包与分析工具,没有之一.在SecTools安全社区里颇受欢迎,曾一度超越 ...
- WireShark数据包分析数据封装
WireShark数据包分析数据封装 数据封装(Data Encapsulation)是指将协议数据单元(PDU)封装在一组协议头和尾中的过程.在OSI七层参考模型中,每层主要负责与其它机器上的对等层 ...
- 可视化数据包分析工具-CapAnalysis
可视化数据包分析工具-CapAnalysis 我们知道,Xplico是一个从pcap文件中解析出IP流量数据的工具,本文介绍又一款实用工具-CapAnalysis(可视化数据包分析工具),将比Xpli ...
- snmp数据包分析
今天看了一下snmp数据包的报文格式,用wireshark抓了两个数据包来分析. 先说说snmp get-request的书报包格式吧,get-next-request,get-response,se ...
随机推荐
- Linux~Archer 进化之路
使用过的linux系统有:Redhat.红旗Linux.Deepin.Ubuntu.Debian.Fedora.Kali.Parrot.manjaro.Mint.Arch,最早接触linux是从200 ...
- Linq语句的认识
LINQ语句的使用小结: 1.将数组看做一张表来查询的情况: from d in countyIsCityLevel where d.Equals(AreaCode) select d 2.只查询 ...
- git同步遇到报错
git同步遇到报错 “fatal: unable to access ‘https://github.com/ruanwenwu/newp.git/‘: Peer reports incompatib ...
- install scrapy
首先Python.lxml.OpenSSL这些工具Ubuntu是自带的,不用管它们. 其次安装pip,在命令行中执行以下命令: sudo apt-get install python-pip 1 1 ...
- token简单的使用
这里对token的简单的使用进行测试和描述 其原理就不在这里描述了! 具体测试流程:用户在前端请求登录——>在后台验证通过后根据用户ID生成token——>请求返回时将token带给前端并 ...
- 【leetcode】482. License Key Formatting
problem 482. License Key Formatting solution1: 倒着处理,注意第一个字符为分隔符的情况要进行删除,注意字符的顺序是否正序. class Solution ...
- auto-encoder小记
1.使用auto-encoder生成手写数字 2.中间code层使用二维向量,使用L2norm处理中间层数据 3.从[-1,1]的矩形框中等间隔选取100个坐标点 作为code值 最终生成图像 后期应 ...
- 加载Excel时,如何过滤空行空列
巨硬为Excel提供了丰富的C#接口,基本上可以将Excel当做一个微型数据库来用,奈何前端的我们,sql也只会写两句select * from table: 目前工作中遇到了一个问题,在需要读取的E ...
- c# 枚举安卓系统中所有目录及文件名
using Android.App; using Android.Widget; using Android.OS; using System.Runtime.InteropServices; nam ...
- PythonStudy——枚举 enumerate
# 给可迭代器对象及迭代器对象添加迭代索引 s = 'abc' for v in enumerate(s): print(v) # (0 'a') | (1 'b') | (2 'c')