
nginx禁止ip登录,只允许域名访问
公司要求,线上solr、kibana要求只能通过域名进行访问,禁止用ip+端口进行登录访问,那么,下面介绍下我是如何实现的
1、禁止ip,允许域名访问
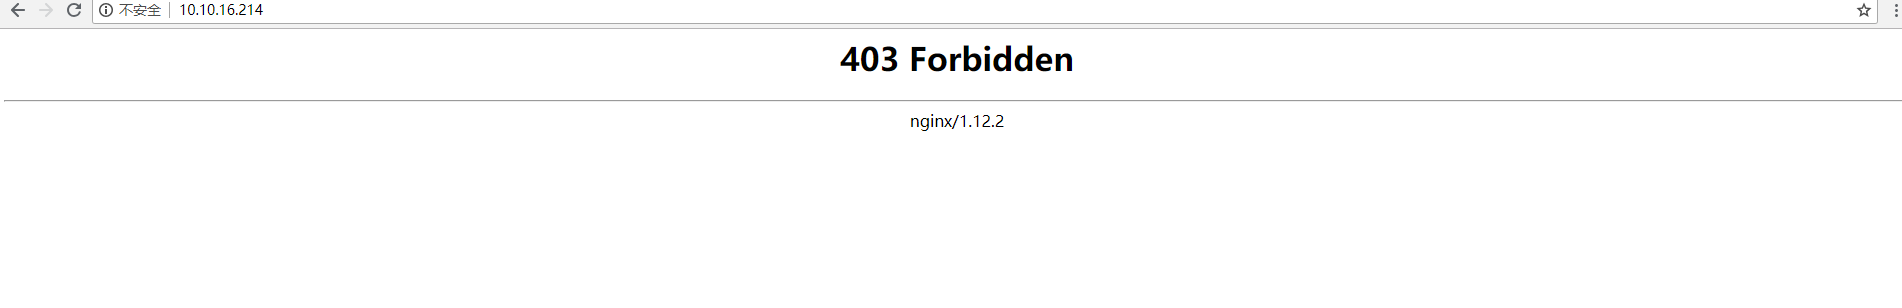
如下图,默认安装好nginx,不让ip方式访问,但是可以通过域名方式访问:
域名可以访问:
直接贴配置文件:443端口配置一样
cat nginx.conf

worker_processes  ;

events {

    worker_connections  ;

}

http {

    include       mime.types;

    default_type  application/octet-stream;

    sendfile        on;

    keepalive_timeout  ;

    server {

       listen  default; #配置此段表示用IP或其他域名访问时直接跳转到www.baidu.com,也可直接返回403

       server_name _;

       #rewrite ^ http://www.baidu.com$request_uri?;

       return ;

   }

    server {

        listen       ;

        server_name  www.kalaok.com;

        location / {

            root   html;

            index  index.html index.htm;

        }

        error_page        /50x.html;

        location = /50x.html {

            root   html;

        }

    }

}
2、solr只允许域名方式访问
由于考虑线上solr数据的安全和重要性,禁止运维和开发人员随意登录进行相关数据增删改操作,我们需要针对solr服务器进行安全访问控制。
配置iptables如下:
[root@localhost conf]# cat /etc/sysconfig/iptables

# Generated by iptables-save v1.4.7 on Thu Jun  ::

*filter

:INPUT DROP [:]

:FORWARD ACCEPT [:]

:OUTPUT ACCEPT [:]

-A INPUT -i eth1 -j LOG --log-prefix "BANDWIDTH_IN:" --log-level

-A INPUT -m state --state RELATED,ESTABLISHED -j ACCEPT

-A INPUT -p icmp -j ACCEPT

-A INPUT -i lo -j ACCEPT

#202.106..226为公司公网地址

-A INPUT -s 202.106.149.226 -p tcp -m tcp --dport  -j DROP

#########  ###########################

-A INPUT -p tcp -m tcp --tcp-flags FIN,SYN,RST,PSH,ACK,URG NONE -j DROP

-A INPUT -p tcp -m tcp ! --tcp-flags FIN,SYN,RST,ACK SYN -m state --state NEW -j DROP

-A INPUT -p tcp -m tcp --tcp-flags FIN,SYN,RST,PSH,ACK,URG FIN,SYN,RST,PSH,ACK,URG -j DROP

##########################################

#

#-A INPUT -p tcp -m state --state NEW -m tcp --dport  -j ACCEPT

#-A INPUT -p tcp -m state --state NEW -m tcp --dport  -j ACCEPT

#-A INPUT -p tcp -m state --state NEW -m tcp --dport  -j ACCEPT

-A INPUT -p tcp -m state --state NEW -m tcp --dport  -j ACCEPT

#-A INPUT -s 124.42.77.106/ -p tcp -m tcp --dport  -j ACCEPT

#-A INPUT -s 124.42.77.106/ -p tcp -m tcp --dport  -j ACCEPT

-A INPUT -p tcp -m tcp --dport  -j DROP

-A INPUT -j REJECT --reject-with icmp-host-prohibited

-A FORWARD -o eth1 -j LOG --log-prefix "BANDWIDTH_OUT:" --log-level

-A FORWARD -i eth1 -j LOG --log-prefix "BANDWIDTH_IN:" --log-level

-A FORWARD -j REJECT --reject-with icmp-host-prohibited

-A OUTPUT -o eth1 -j LOG --log-prefix "BANDWIDTH_OUT:" --log-level

COMMIT

# Completed on Thu Jun  ::
reload一下iptables,可以看到我们无法再使用ip请求数据了,下面实现通过nginx使用固定域名访问,直接贴配置:
 cat solr.conf

server {

    listen      ;

    ## define use url to visit

    server_name  dsolr.pharmacodia.com;

    location /solr {

                #keep with the server proxy name below

                allow 202.106.149.226;

                allow 10.30.48.99;

                allow 10.173.24.183;

                deny all;

                auth_basic "data solr access";

                auth_basic_user_file /usr/local/nginx/conf/.htpasswd;

                proxy_pass   http://10.26.241.96:8888/solr;

                proxy_set_header   Host         $host;

                proxy_set_header   X-Real-IP $remote_addr;

                proxy_set_header   X-Forwarded-For $Proxy_add_x_forwarded_for;

    }

}
3、nginx添加登录认证
如下图,实现起来很简单:
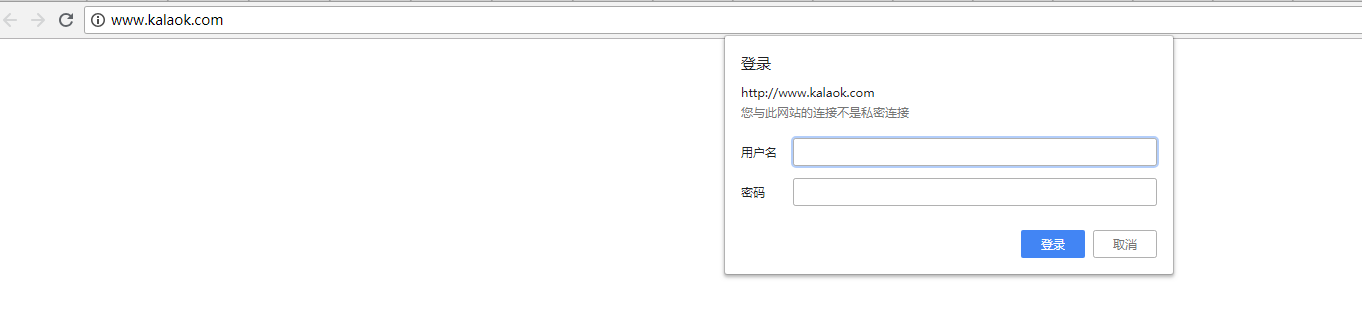
直接贴配置文件,跟上面的solr登录认证权限一样,需要使用htpasswd工具生成密码文件
如果没有htpasswd命令使用以下命令安装

yum -y install httpd-tools

htpasswd -c /usr/local/nginx/conf/solr.passwd admin #输入两次密码

直接在server里添加

server {

        listen       ;

        server_name  www.kalaok.com;

        auth_basic "data solr access";

        auth_basic_user_file /usr/local/nginx/conf/solr.passwd;

        location / {

            root   html;

            index  index.html index.htm;

        }

        error_page        /50x.html;

        location = /50x.html {

            root   html;

        }

    }
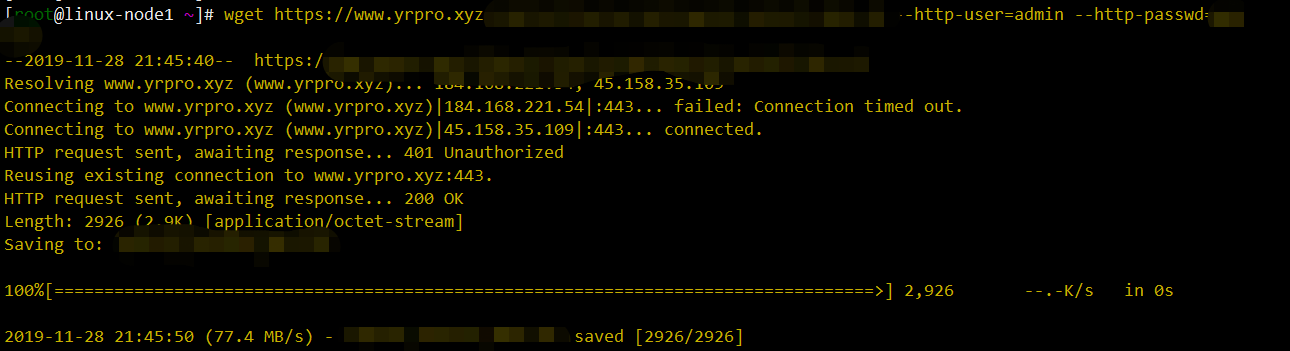
如果想下载站点资源,就需要在后面加上认证参数,如:--http-user=admin --http-passwd=xxxxxx
nginx禁止ip登录,只允许域名访问的更多相关文章
- Nginx禁止IP访问,只允许域名访问
Nginx禁止IP访问,只允许域名访问 我们在使用nginx的过程中会遇到很多的恶意IP攻击,这个时候就要用到Nginx 禁止IP访问了. 1.直接返回403错误 server { listen de ...
- 设置nginx禁止IP直接访问,只能通过指定的域名访问
nginx的版本是1.2.1. 设置配置文件disableip.conf: server { listen 80; server_name _; return500; } 这是 ...
- Linux 如何设置只允许域名访问站点而禁止IP访问站点
最近在论坛里看到有人问到 Linux 如何设置只允许域名访问站点而禁止IP访问站点的问题,之前自己也用过这个功能,可以防止别人用 IP 地址来访问到自己的网站,下面我就我自己的环境给出解决方法,我用的 ...
- Nginx 禁止IP访问
我们在使用的时候会遇到很多的恶意IP攻击,这个时候就要用到Nginx 禁止IP访问了.下面我们就先看看Nginx的默认虚拟主机在用户通过IP访问,或者通过未设置的域名访问(比如有人把他自己的域名指向了 ...
- Nginx禁止ip访问或IP网段访问方法
Nginx禁止ip访问可以防止指定IP访问我们的网站,本例子可以实现是防止单IP访问或IP网段访问了,非常的有用我们一起来看看吧. 常用的linux做法 iptables参考规则 代码如下 复制代码 ...
- IIS、nginx、apache只允许域名访问配置
您开启WAF后,攻击者只能看到WAF的IP,不能看到您的IP,攻击者通过域名访问您的网站时,就会根据规则拦截. 但是如果您的网站可以输入IP地址直接访问,是无法达到防御效果的.比如(http://42 ...
- [转帖]nginx 禁止ip访问以及禁止post方法的简单方法
nginx禁止IP访问站点的设置方法 http://www.512873.com/archives/471.html http://www.512873.com/archives/312.html c ...
- nginx 只允许域名访问,禁止IP访问
在nginx中为了防止,通过ip地址或者没有备案的域名代理到nginx上,可以在nginx中配置来阻止这一操作 #只可以用域名访问(此处的server是新增,并不是在原有的server基础上修改),默 ...
- nginx只允许域名访问,禁止ip访问
背景:为什么要禁止ip访问页面呢?这样做是为了避免其他人把未备案的域名解析到自己的服务器IP,而导致服务器被断网,我们可以通过禁止使用ip访问的方法,防止此类事情的发生. 解决方法:这里介绍修改配置文 ...
随机推荐
- echarts之legend-改变图例的图标为自定义图片
legend:{ show:true, orient:'horizontal', borderColor:'#df3434', borderWidth:2, data:[ { name:'蒸发量', ...
- spring boot拦截器中获取request post请求中的参数(转)
文章转自 https://www.jianshu.com/p/69c6fba08c92
- go笔记-值传递、引用传递
eg: func sliceModify(slice []int) { // slice[0] = 88 slice = append(slice, ) } func main() { slice : ...
- STM32F103/429串口IAP+Ymodem升级
起因: 串口IAP升级在正点原子的例程中有讲解,正点原子的方法是:在RAM中开辟一个120K的数据空间,用来存放bin文件,bin文件通过串口一次性发送到单片机,然后再实现程序的跳转.但是这种方法在实 ...
- 第十一节,利用yolov3训练自己的数据集
1.环境配置 tensorflow1.12.0 Opencv3.4.2 keras pycharm 2.配置yolov3 下载yolov3代码:https://github.com/qqwweee/k ...
- AWT的应用
AWT(Abstract Window TookIT)是java用于创建用户界面和绘制图形的所有类 AWT组件和容器 AWT包含了很多类和接口,用于java Application的GUI(图形用户界 ...
- Java instanceof运算符
java 中的instanceof 运算符是用来在运行时指出对象是否是特定类的一个实例.instanceof通过返回一个布尔值来指出,这个对象是否是这个特定类或者是它的子类的一个实例. 用法: res ...
- dijstra算法
无向图.赋权有向图 的最短路径
- Python之常见算法介绍
一.算法介绍 1. 算法是什么 算法是指解题方案的准确而完整的描述,是一系列解决问题的清晰指令,算法代表着用系统的方法描述解决问题的策略机制.也就是说,能够对一定规范的输入,在有限时间内获得所要求的输 ...
- JPA 连表查询
A表和B表 @Entity @Table(name = "A", schema = "kps", catalog = "kps") @Dyn ...