
Kali linux 2016.2(Rolling)中metasploit的主机探测
不多说,直接上干货!
1、活跃主机扫描

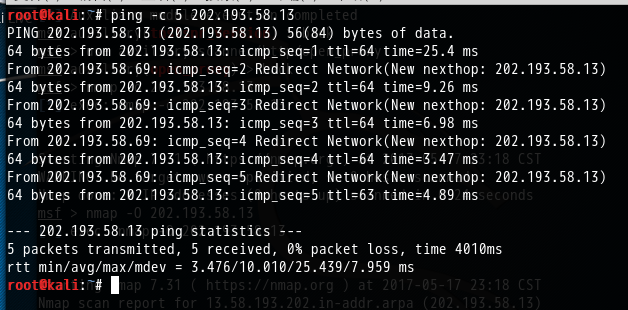
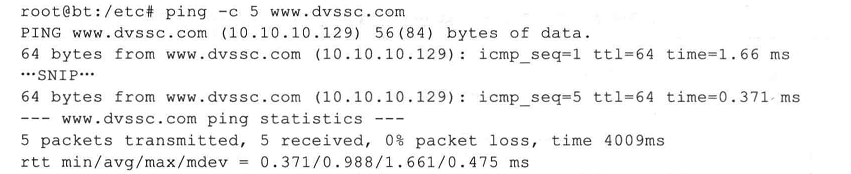
root@kali:~# ping -c  202.193.58.13

PING 202.193.58.13 (202.193.58.13) () bytes of data.

 bytes from 202.193.58.13: icmp_seq= ttl= time=25.4 ms

From 202.193.58.69: icmp_seq= Redirect Network(New nexthop: 202.193.58.13)

 bytes from 202.193.58.13: icmp_seq= ttl= time=9.26 ms

From 202.193.58.69: icmp_seq= Redirect Network(New nexthop: 202.193.58.13)

 bytes from 202.193.58.13: icmp_seq= ttl= time=6.98 ms

From 202.193.58.69: icmp_seq= Redirect Network(New nexthop: 202.193.58.13)

 bytes from 202.193.58.13: icmp_seq= ttl= time=3.47 ms

From 202.193.58.69: icmp_seq= Redirect Network(New nexthop: 202.193.58.13)

 bytes from 202.193.58.13: icmp_seq= ttl= time=4.89 ms

--- 202.193.58.13 ping statistics ---

 packets transmitted,  received, % packet loss, time 4010ms

rtt min/avg/max/mdev = 3.476/10.010/25.439/7.959 ms

root@kali:~#
当然,你也用下面这个
2、Metasploit的主机发现模块
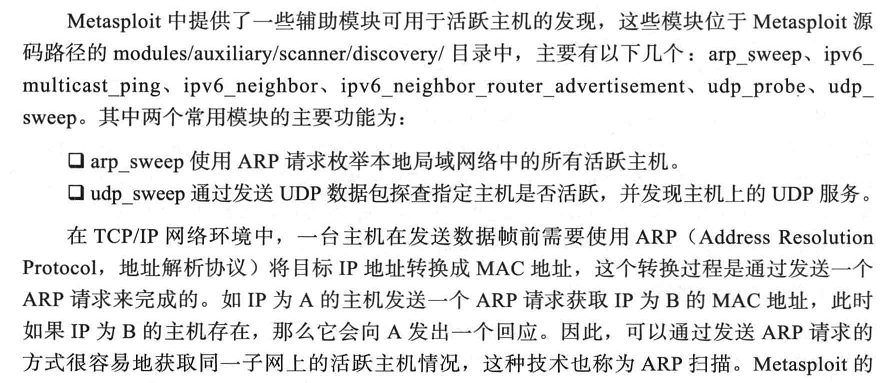
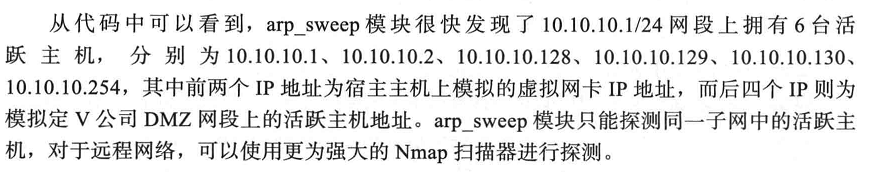
arp_sweep模块便是一个ARP扫描器,如下所示。
arp_sweep使用ARP请求美剧本地局域网中的所有活跃主机
udp_sweep通过发送UDP数据包探查制定主机是否活跃,兵发现主机上的UDP服务
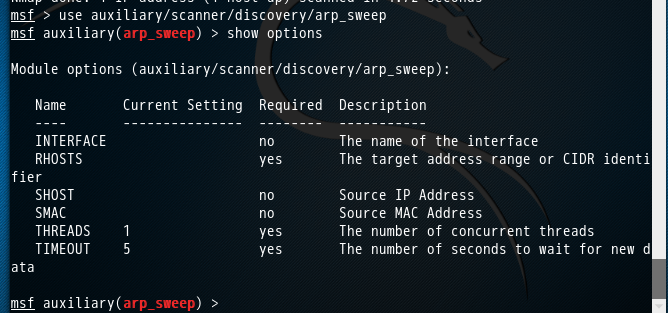
root@kali:~# msfconsole
....
msf > use auxiliary/scanner/discovery/arp_sweep

msf auxiliary(arp_sweep) > show options

Module options (auxiliary/scanner/discovery/arp_sweep):

   Name       Current Setting  Required  Description

   ----       ---------------  --------  -----------

   INTERFACE                   no        The name of the interface

   RHOSTS                      yes       The target address range or CIDR identifier

   SHOST                       no        Source IP Address

   SMAC                        no        Source MAC Address

   THREADS                    yes       The number of concurrent threads

   TIMEOUT                    yes       The number of seconds to wait for new data

msf auxiliary(arp_sweep) >
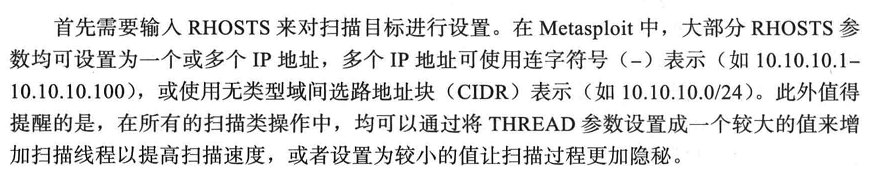
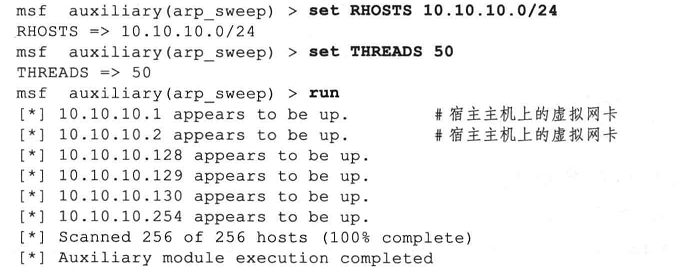
设置好RHOSTS和THREADS参数后,输入run命令启动扫描器,如下图所示。

msf auxiliary(arp_sweep) > set RHOSTS 202.193.58.13/

RHOSTS => 202.193.58.13/

msf auxiliary(arp_sweep) > set THREADS

THREADS =>

msf auxiliary(arp_sweep) > run

[*] 202.193.58.7 appears to be up (UNKNOWN).

[*] 202.193.58.7 appears to be up (UNKNOWN).

[*] 202.193.58.9 appears to be up (UNKNOWN).

[*] 202.193.58.9 appears to be up (UNKNOWN).

[*] 202.193.58.11 appears to be up (UNKNOWN).

[*] 202.193.58.12 appears to be up (UNKNOWN).

[*] 202.193.58.13 appears to be up (UNKNOWN).

[*] 202.193.58.13 appears to be up (ASUSTek COMPUTER INC.).

[*] 202.193.58.14 appears to be up (UNKNOWN).

[*] 202.193.58.19 appears to be up (UNKNOWN).

[*] 202.193.58.20 appears to be up (ELITEGROUP COMPUTER SYSTEMS CO., LTD.).

[*] 202.193.58.23 appears to be up (UNKNOWN).

[*] 202.193.58.26 appears to be up (COMPAL INFORMATION(KUNSHAN)CO.,LTD).

[*] 202.193.58.33 appears to be up (UNKNOWN).

[*] 202.193.58.47 appears to be up (TP-LINK TECHNOLOGIES CO., LTD.).

[*] 202.193.58.48 appears to be up (UNKNOWN).

[*] 202.193.58.53 appears to be up (UNKNOWN).

[*] 202.193.58.55 appears to be up (UNKNOWN).

[*] 202.193.58.58 appears to be up (UNKNOWN).

[*] 202.193.58.60 appears to be up (D-Link International).

[*] 202.193.58.7 appears to be up (UNKNOWN).

[*] 202.193.58.69 appears to be up (COMPAL INFORMATION (KUNSHAN) CO., LTD).

[*] 202.193.58.73 appears to be up (ELITEGROUP COMPUTER SYSTEMS CO., LTD.).

[*] 202.193.58.76 appears to be up (UNKNOWN).

[*] 202.193.58.82 appears to be up (UNKNOWN).

[*] 202.193.58.83 appears to be up (Armorlink shanghai Co. Ltd).

[*] 202.193.58.85 appears to be up (QUANTA COMPUTER INC.).

[*] 202.193.58.7 appears to be up (UNKNOWN).

[*] 202.193.58.98 appears to be up (Advantech Technology (CHINA) Co., Ltd.).

[*] 202.193.59.254 appears to be up (FUJIAN STAR-NET COMMUNICATION CO.,LTD).

[*] 202.193.58.109 appears to be up (UNKNOWN).

[*] 202.193.58.111 appears to be up (UNKNOWN).

[*] 202.193.58.7 appears to be up (UNKNOWN).

[*] 202.193.58.148 appears to be up (UNKNOWN).

[*] 202.193.58.155 appears to be up (Jetway Information Co., Ltd.).

[*] 202.193.58.13 appears to be up (UNKNOWN).

[*] 202.193.58.162 appears to be up (UNKNOWN).

[*] 202.193.58.165 appears to be up (Tenda Technology Co., Ltd.).

[*] 202.193.58.171 appears to be up (UNKNOWN).

[*] 202.193.58.179 appears to be up (UNKNOWN).

[*] 202.193.58.180 appears to be up (Dell Inc).

[*] 202.193.58.13 appears to be up (UNKNOWN).

[*] 202.193.59.254 appears to be up (FUJIAN STAR-NET COMMUNICATION CO.,LTD).

[*] 202.193.58.197 appears to be up (UNKNOWN).

[*] 202.193.58.208 appears to be up (UNKNOWN).

[*] 202.193.58.215 appears to be up (Universal Global Scientific Industrial Co., Ltd.).

[*] 202.193.58.13 appears to be up (UNKNOWN).

[*] 202.193.58.220 appears to be up (UNKNOWN).

[*] 202.193.58.224 appears to be up (UNKNOWN).

[*] 202.193.58.230 appears to be up (ELITEGROUP COMPUTER SYSTEMS CO., LTD.).

[*] 202.193.58.231 appears to be up (UNKNOWN).

[*] 202.193.58.236 appears to be up (G-PRO COMPUTER).

[*] 202.193.58.242 appears to be up (UNKNOWN).

[*] Scanned  of  hosts (% complete)

[*] Auxiliary module execution completed

msf auxiliary(arp_sweep) >
当然,大家可以用下面的
Kali linux 2016.2(Rolling)中metasploit的主机探测的更多相关文章
- MetaSploit攻击实例讲解------社会工程学set攻击(kali linux 2016.2(rolling))(详细)
不多说,直接上干货! 首先,如果你是用的BT5,则set的配置文件是在 /pentest/exploits/set/set_config下. APACHE_SERVER=ONSELF_SIGNED_A ...
- MetaSploit攻击实例讲解------Metasploit自动化攻击(包括kali linux 2016.2(rolling) 和 BT5)
不多说,直接上干货! 前期博客 Kali linux 2016.2(Rolling)里Metasploit连接(包括默认和自定义)的PostgreSQL数据库 Kali linux 2016.2(Ro ...
- MetaSploit攻击实例讲解------终端下PostgreSQL数据库的使用(包括kali linux 2016.2(rolling) 和 BT5)
不多说,直接上干货! 配置msf连接postgresql数据库 我这里是使用kali linux 2016.2(rolling) 用过的博友们都知道,已经预安装好了PostgreSQL. 1. p ...
- MetaSploit攻击实例讲解------工具Meterpreter常用功能介绍(kali linux 2016.2(rolling))(详细)
不多说,直接上干货! 说在前面的话 注意啦:Meterpreter的命令非常之多,本篇博客下面给出了所有,大家可以去看看.给出了详细的中文 由于篇幅原因,我只使用如下较常用的命令. 这篇博客,利用下面 ...
- MetaSploit攻击实例讲解------攻击445端口漏洞(kali linux 2016.2(rolling))(详细)
不多说,直接上干货! 大家,相信最近的这个事件,对于445端口已经是非常的小心了.勒索病毒 445端口是一个毁誉参半的端口,有了它我们可以在局域网中轻松访问各种共享文件夹或共享打印机,但也正是因为有了 ...
- Kali linux 2016.2 的 plyload模块之meterpreter plyload详解
不多说,直接上干货! 前期博客 Kali linux 2016.2(Rolling)中的payloads模块详解 当利用成功后尝试运行一个进程,它将在系统进程列表里显示,即使在木马中尝试执行系统命令, ...
- Kali linux 2016.2(Rolling)中的Metasploit如何更新与目录结构初步认识
如何更新MSF 1.Windows平台 方法1: 运行msfupdate.bat 在msfconsole里执行命令svn update 或者 方法2: 2.unix/linux平台 方法1: 运行m ...
- Kali linux 2016.2(Rolling)中的payloads模块详解
不多说,直接上干货! 前期博客 Kali linux 2016.2(Rolling)中的Exploits模块详解 payloads模块,也就是shellcode,就是在漏洞利用成功后所要做的事情.在M ...
- Kali linux 2016.2(Rolling)里Metasploit连接(包括默认和自定义)的PostgreSQL数据库之后的切换到指定的工作空间
不多说,直接上干货! 为什么要这么做? 答: 方便我们将扫描不同的目标或目标的不同段,进行归类.为了更好的后续工作! 前期博客 Kali linux 2016.2(Rolling)里Metasploi ...
随机推荐
- [ES2018] Two ways to write for-await-of
// Asynchronous iteration --> Symbol.asyncIterator async function main() { const syncIterable = [ ...
- sqlzoo练习答案--SELECT names/zh
name continent Afghanistan Asia Albania Europe Algeria Africa Andorra Europe Angola Africa .... name ...
- Partition(hdu4651)2013 Multi-University Training Contest 5----(整数拆分一)
Partition Time Limit: 6000/3000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others) Total Sub ...
- oracle 时间戳TIMESTAMP
//数据库 UPDATETIMESTAMP TIMESTAMP(6) //dto /** 更新时间戳 **/ private String updatetimestamp; //dao //插入操作 ...
- FPGA中亚稳态——让你无处可逃
1. 应用背景 1.1 亚稳态发生原因 在FPGA系统中,如果数据传输中不满足触发器的Tsu和Th不满足,或者复位过程中复位信号的释放相对于有效时钟沿的恢复时间(recovery ti ...
- JAVA设计模式之【桥接模式】
桥接模式 蜡笔中颜色和型号之间存在耦合 毛笔中,颜色和型号解耦了 如果软件系统中某个类存在两个独立变化的维度,桥接模式可以将两个维度分离出来 角色 抽象类 扩充抽象类 实现类接口 提供基本操作 抽象类 ...
- JAVA设计模式之【外观模式】
通过引入一个外观角色来简化客户端与子系统之间的交互. 顾客无需直接和茶叶.茶具.开水等交互,整个泡茶过程由服务员来完成,顾客只需与服务员交互即可. 通过引入一个外观角色可以降低原有系统的复杂度,同时降 ...
- python+caffe训练自己的图片数据流程
1. 准备自己的图片数据 选用部分的Caltech数据库作为训练和测试样本.Caltech是加州理工学院的图像数据库,包含Caltech101和Caltech256两个数据集.该数据集是由Fei-Fe ...
- NOIP 2012 T2 国王游戏 (贪心+高精)
思路: 呃呃网上那么多题解写得都不错-.. 就是高精 巨坑... 这里展出的是任氏高精(纯自己yy滴) //By SiriusRen #include <cstdio> #include ...
- 移动端 input 获取焦点后弹出带enter(类似于搜索,确定,前往)键盘,以及隐藏系统键盘
一:调出系统带回车键的键盘 在项目中经常有输入框,当输入完成后点击确定执行相应的动作.但是有些设计没有确定或者搜索按钮,这就需要调用系统键盘,点击系统键盘的确定后执行相应动作. 但是单纯的input是 ...