
Javascript到PHP加密通讯的简单实现
其实内容主要来源于上一篇博文,只是重新组织了语言,并做了原理性的阐述,更容易理解:P
----------------------------------------- 华丽的分割线 -----------------------------------------
互联网上大多数网站,用户的数据都是以明文形式直接提交到后端CGI,服务器之间的访问也大都是明文传输,这样可被一些别有用心之人通过一些手段监听到。对安全性要求较高的网站,比如银行和大型企业等都会使用HTTPS对通讯过程进行加密等处理。
但是使用HTTPS的代价是及其昂贵的。不只是CA证书的购买,更重要的是严重的性能瓶颈,解决方法目前只能采用专门的SSL硬件加速设备如F5的BIGIP等。因此一些网站选择了简单模拟SSL的做法,使用RSA和AES来对传输数据进行加密。原理如下图所示:
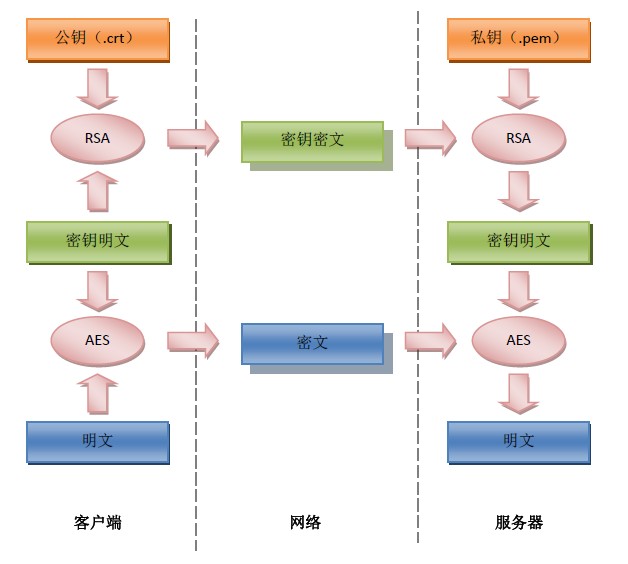
这样就在一定程度上提高了数据传输的安全性。但是对于大多数网站来说,大部分数据往往没必要搞这么严密,可以选择性地只针对某些重要的小数据进行加密,例如密码。对于小数据量加密来说,可以没必要使用整个流程,只使用RSA即可,这样将大大简化流程。
为什么是小数据量?因为相对于对称加密来说,非对称加密算法随着数据量的增加,加密过程将变的巨慢无比。所以实际数据加密一般都会选用对称加密算法。因此PHP中的openssl扩展公私钥加密函数也只支持小数据(加密时117字节,解密时128字节)。
网上已有一些AES、RSA的开源Javascript算法库,在PHP中更可直接通过相关扩展来实现(AES算法可以通过mcrypt的相关函数来实现,RSA则可通过openssl的相关函数实现),而不用像网上说的用纯PHP代码实现算法。由于篇幅所限,本文只介绍Javascript和PHP的RSA加密通讯实现,拿密码加密为例。
先上代码:
前端加密
首先加载三个RSA的js库文件,可到这里下载 http://www.ohdave.com/rsa/
$(document).ready(function(){

//十六进制公钥

var rsa_n = "C34E069415AC02FC4EA5F45779B7568506713E9210789D527BB89EE462662A1D0E94285E1A764F111D553ADD7C65673161E69298A8BE2212DF8016787E2F4859CD599516880D79EE5130FC5F8B7F69476938557CD3B8A79A612F1DDACCADAA5B6953ECC4716091E7C5E9F045B28004D33548EC89ED5C6B2C64D6C3697C5B9DD3";

$("#submit").click(function(){

    setMaxDigits(131); //131 => n的十六进制位数/2+3

    var key = new RSAKeyPair("10001", '', rsa_n); //10001 => e的十六进制

    var password = $("#password").val();

    password = encryptedString(key, password);//美中不足,不支持汉字~

    $("#password").val(password);

    $("#login").submit();

});

});
PHP加密函数
/**

 * 公钥加密

 *

 * @param string 明文

 * @param string 证书文件(.crt)

 * @return string 密文(base64编码)

 */

function publickey_encodeing($sourcestr, $fileName)

{

    $key_content = file_get_contents($fileName);

    $pubkeyid    = openssl_get_publickey($key_content);

    if (openssl_public_encrypt($sourcestr, $crypttext, $pubkeyid))

    {

        return base64_encode("" . $crypttext);

    }

    return False;

}
PHP解密函数
view plaincopy to clipboardprint?

/**

 * 私钥解密

 *

 * @param string 密文(base64编码)

 * @param string 密钥文件(.pem)

 * @param string 密文是否来源于JS的RSA加密

 * @return string 明文

 */

function privatekey_decodeing($crypttext, $fileName,$fromjs = FALSE)

{

    $key_content = file_get_contents($fileName);

    $prikeyid    = openssl_get_privatekey($key_content);

    $crypttext   = base64_decode($crypttext);

    $padding = $fromjs ? OPENSSL_NO_PADDING : OPENSSL_PKCS1_PADDING;

    if (openssl_private_decrypt($crypttext, $sourcestr, $prikeyid, $padding))

    {

        return $fromjs ? rtrim(strrev($sourcestr), "\0") : "".$sourcestr;

    }

    return FALSE;

}
测试代码
define("CRT", "ssl/server.crt"); //公钥文件

define("PEM", "ssl/server.pem"); //私钥文件

//JS->PHP 测试

$data = $_POST['password'];

$txt_en = base64_encode(pack("H*", $data)); //转成base64格式

$txt_de = privatekey_decodeing($txt_en, PEM, TRUE);

var_dump($txt_de);

//PHP->PHP 测试

$data = "测试TEST"; //PHP端支持汉字:D

$txt_en = publickey_encodeing($data, CRT);

$txt_de = privatekey_decodeing($txt_en, PEM);

var_dump($txt_de);
代码贴完,有几处需要说明一下。其中十六进制公钥的获取是关键。由于密钥从x.509证书中获取,所以要先生成密钥及证书文件(本文中用的1024位密钥),具体生成方法请自行Google :P。这里重点说一下怎么从中获取十六进制的密钥。
从文件中读取十六进制密钥,本人之前尝试了很多方式,网上说数据是用ASN.1编码过的……囧~ 最后无意中注意到linux shell下openssl貌似可以从私钥文件(key或pem)提取。
openssl asn1parse -out temp.ans -i -inform PEM < server.pem
显示结果如下:
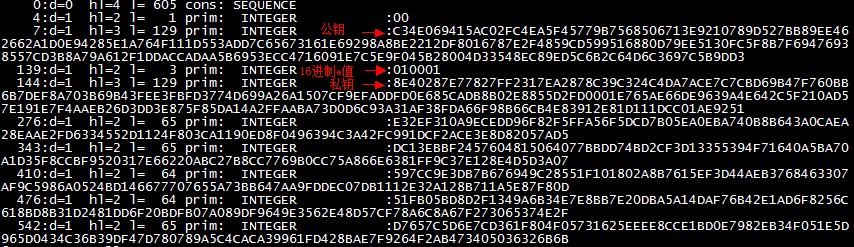
从这里终于可以看到Javascript中所需要的十六进制公钥密钥:D
Javascript到PHP加密通讯的简单实现的更多相关文章
- CSS, JavaScript 压缩, 美化, 加密, 解密
CSS, JavaScript 压缩, 美化, 加密, 解密 JS压缩, CSS压缩, javascript compress, js在线压缩,javascript在线压缩,css在线压缩,YUI C ...
- axios前端加密通讯的处理
axios前端加密通讯的处理 今天谈一谈前段时间,项目中遇见的前端axios加解密的处理. 先谈谈项目前景,因为安全的要求,所以我们要把前端所有的请求都得加密与服务端应用进行通讯,当然服务端的响应也是 ...
- Javascript的堆和栈的简单理解
<!doctype html> <html> <head> <meta charset="UTF-8"> <title> ...
- C# javascript 采用 RSA 加密解密
C# javascript 采用 RSA 加密解密 1.C#提供公钥 2.javascript用公钥加密 3.C#用私钥解密 4.javascript 类库 https://www.pidder.de ...
- ASP.NET中MD5的加密方式很简单
在ASP.NET中MD5的加密方式很简单,代码如下: FormsAuthentication.HashPasswordForStoringInConfigFile(str, "MD5&quo ...
- 基于环信的仿QQ即时通讯的简单实现
代码地址如下:http://www.demodashi.com/demo/11645.html 我的博客地址 之前一直想实现聊天的功能,但是感觉有点困难,今天看了环信的API,就利用下午的时间动手试了 ...
- 在JavaScript中闭包的作用和简单的用法
在JavaScript中闭包的作用和简单的用法 一.闭包的简介 作用域链:在js中只有函数有作用域的概念,由于函数内能访问函数外部的数据,而函数外部不能访问函数内部的数据,由上述形成一种作用域访问的链 ...
- 【转】C++ 进程间的通讯(一):简单的有名管道实现
原文: C++ 进程间的通讯(一):简单的有名管道实现 -------------------------------------------------- 进程间的通讯(一):简单的有名管道实现 ...
- EFK教程(4) - ElasticSearch集群TLS加密通讯
基于TLS实现ElasticSearch集群加密通讯 作者:"发颠的小狼",欢迎转载 目录 ▪ 用途 ▪ ES节点信息 ▪ Step1. 关闭服务 ▪ Step2. 创建CA证书 ...
随机推荐
- [OpenCV] Samples 04: contours2
要先变为二值图像:cvThreshold 提取轮廓:cvFindContours #include "opencv2/imgproc/imgproc.hpp" #include & ...
- Spring集成MyBatis完整示例
该文详细的通过Spring IOC.MyBatis.Servlet.Maven及Spring整合MyBatis的等技术完成一个简单的图书管理功能,实现图书列表.删除.多删除.编辑.新增功能.梳理前面学 ...
- Deep learning:四十二(Denoise Autoencoder简单理解)
前言: 当采用无监督的方法分层预训练深度网络的权值时,为了学习到较鲁棒的特征,可以在网络的可视层(即数据的输入层)引入随机噪声,这种方法称为Denoise Autoencoder(简称dAE),由Be ...
- 【转】FastCgi与PHP-fpm关系
刚开始对这个问题我也挺纠结的,看了<HTTP权威指南>后,感觉清晰了不少. 首先,CGI是干嘛的?CGI是为了保证web server传递过来的数据是标准格式的,方便CGI程序的编写者. ...
- 使用log4j配置不同文件输出不同内容
敲代码中很不注意写日志,虽然明白很重要.今天碰到记录日志,需要根据内容分别输出到不同的文件. 参考几篇文章: 感觉最详细:http://blog.csdn.net/azheng270/article/ ...
- Glyphish – 精心打造的 iPhone & iPad 应用程序图标
Glyphish 是一套精心打造的图标库,包含 iOS 工具栏.标签栏.导航条等等,Glyphish 图标也完美的用在 Android.Windows Mobile App 和移动网站的 UI 设计等 ...
- python基础知识理解
一.概述 看了一天的python基础语法,基本对python语法有了一个大概的了解(其实之前断断续续也看过python),学习网址:Python 基础教程.因为之前我学过C++,因此在学习python ...
- 【Android】做一款类似我要当学霸里的学习监督的APP
我要当学霸这款App有个学习监督的功能,当你启动它的时候,你将无法使用其他App,以此达到帮助人提高自觉性,起到监督学习的效果.最近和同学做了个小App,正好有这个功能,所以就来说说它是怎么实现的. ...
- PHP--冒泡、选择、插入排序法
使用php来实现常用三种排序方法: 冒泡.选择.插入中,最优的是插入排序,我就把插入排序的流程画下来了: 插入排序法的流程图: 插入排序的代码: function InsertSort(&$a ...
- 【转】关于redis.conf的参数配置
1. Redis默认不是以守护进程的方式运行,可以通过该配置项修改,使用yes启用守护进程 daemonize no 2. 当Redis以守护进程方式运行时,Redis默认会把pid写入/var/ru ...