
Nginx ssl证书部署
查看当前安装的OpenSSL版本所支持的密码列表,可以使用下列命令:openssl ciphers
苹果ATS检测:https://www.qcloud.com/product/ssl 刚开始"PFS(完全正向保密)"这一项未成功通过,升级Nginx版本后才通过了
具体配置方法:https://www.qcloud.com/document/product/400/6973
Nginx 证书加密套件配置:
更新Nginx根目录下 conf/nginx.conf 文件如下:
server {

    ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;

    ssl_protocols TLSv1 TLSv1.1 TLSv1.2;

}
--------------------------------------------------------------------------------------------------------
Nginx 配置支持HTTPS
vim nginx.conf

server {

    listen 80;

    listen 443 ssl;

    server_name  *.*.com

    ...
    #ssl on;  #在同一个server{}里配置同时开启http和https时,不需要开启此项!

    ssl_certificate     /data/mysite/htdocs/server.pem;

    ssl_certificate_key /data/mysite/htdocs/server.key;

    ...

    }
http 与https并存
nginx配置https的官网链接:http://nginx.org/en/docs/http/configuring_https_servers.html
--------------------------------------------------------------------------------------------------------
Nginx证书部署
一、 获取pem格式的证书公私钥
1.使用mpki方式申请证书的。
首先登录mpki系统:https://mpki.trustasia.com。然后下载证书
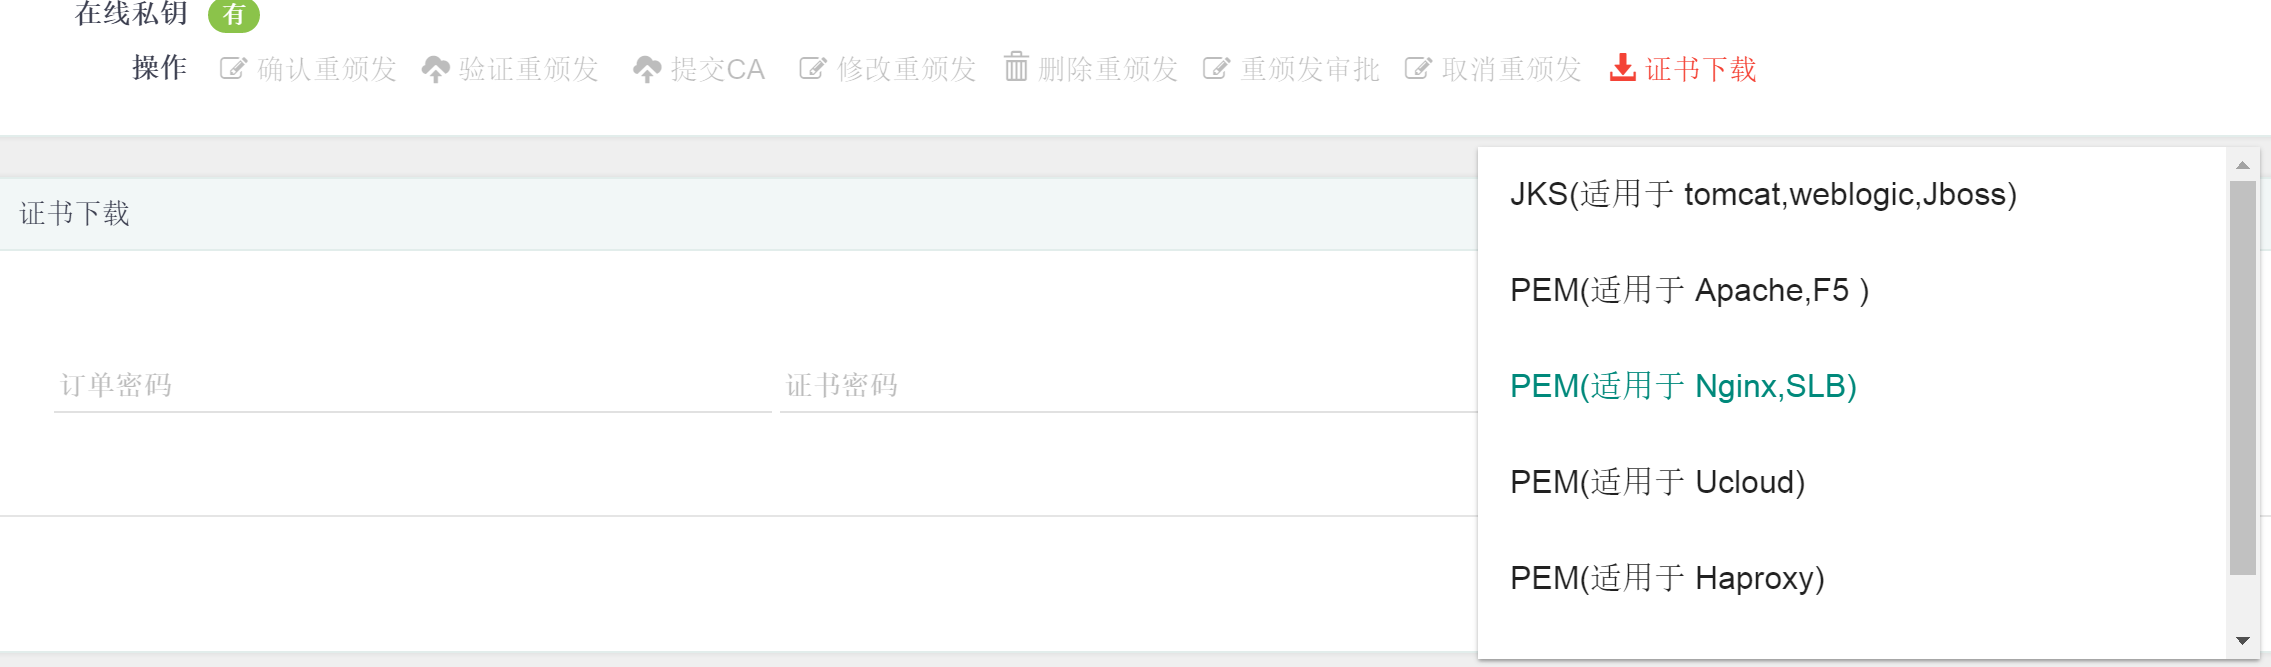
订单密码:下订单时候设置的密码
证书密码:解压密码(下载下来的是证书的zip的压缩文件)
证书格式:pem for nginx
解压后会获得两个文件:cer后缀的是证书公钥(此文件可以改名为server.pem),key后缀的是私钥(可以改名为server.key)
2.非mpki方式
这种方式私钥key是自行生成的(可以改名为server.key)。
证书公钥可以这样提取:
收到证书颁发邮件,邮件里有证书 和 证书链 两部分。把代码部分(包含-----BEGIN CERITIFICATE-----到-----END CERITIFICATE-----)一起复制保存到一个新的文本文档中,顺序是证书代码在前面,证书链代码在后面,这样新的文本文档里有两段甚至多段证书代码。新的文本文档名可以叫做server.pem
二、 在nginx里部署证书及优化配置ssl
到nginx的conf目录,找到nginx.conf文件,修改或者配置这样一段
server {
listen 443;
server_name www.trustasia.com #你们的域名,如www.abc.com;
ssl on;
ssl_certificate /xxx/xxx/server.pem;
ssl_certificate_key /xxx/xxx/server.key;
ssl_session_timeout 5m;
ssl_protocols TLSv1 TLSv1.1 TLSv1.2; #按照这个协议配
ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;#按照这个加密套件配
location / {
root html; #站点目录
index index.html index.htm;
}
}
下面为配置文件参数说明:
listen 443
SSL访问端口号为443
ssl on
启用SSL功能
ssl_certificate
证书文件server.pem
ssl_certificate_key
私钥文件server.pem
ssl_protocols
使用的协议
ssl_ciphers
配置加密套件,写法遵循openssl标准
配置完成后,先用bin/nginx –t来测试下配置是否有误,正确无误的话,建议重启nginx。(不是reload)
三、 使用全站加密,http自动跳转https(可选)
对于用户,不是不知道https,就是知道https也因为懒,不愿意输入https。这样就有一个需求,让服务器自动把http的请求重定向到https。
在服务器这边的话配置的话,可以在页面里加js脚本,也可以在后端程序里写重定向,当然也可以在web服务器来实现跳转。Nginx是支持rewrite的(只要在编译的时候没有去掉pcre)
在http的server里
增加rewrite ^(.*) https://$host$1 permanent;
这样就可以实现80进来的请求,重定向为https了。
Nginx ssl证书部署的更多相关文章
- Nginx ssl证书部署方法
查看当前安装的OpenSSL版本所支持的密码列表,可以使用下列命令:openssl ciphers 苹果ATS检测:https://www.qcloud.com/product/ssl 刚开始&quo ...
- CentOS 7.2 下nginx SSL证书部署的方法(使用crt以及key 配置)
转自:https://www.jb51.net/article/107350.htm 环境 系统环境:CentOS6.7 nginx version: nginx/1.8.1 证书 ? 1 2 3 # ...
- SSL证书部署
SSL证书部署指南 https://www.trustauth.cn/ssl-guide
- Nginx自建SSL证书部署HTTPS网站
一.创建SSL相关证书 1.安装Nginx(这里为了测试使用yum安装,实际看具体情况) [root@localhost ~]# yum install nginx -y #默认yum安装已经支持SS ...
- Nginx配置SSL证书部署HTTPS网站
1.购买ssl证书 购买网站:沃通 2.上传证书到nginx服务器,然后进行解压. 解压后的的效果: [root@bubidev-ng3 nginx]# pwd/etc/nginx [root@bub ...
- Nginx配置SSL证书部署HTTPS方法
1.申请域名,绑定服务器ip(我申请的是阿里云服务器,以下就此为例) 2.可以在阿里云上免费申请SSL证书(下载证书,后续会用到) 3.在服务器中配置证书 在服务器上安装Nginx 将下载好的证书上传 ...
- Nginx配置SSL证书部署HTTPS网站(颁发证书)
一.Http与Https的区别HTTP:是互联网上应用最为广泛的一种网络协议,是一个客户端和服务器端请求和应答的标准(TCP),用于从WWW服务器传输超文本到本地浏览器的传输协议,它可以使浏览器更加高 ...
- SSL证书部署HTTPS站点Apache/Nginx配置
SSL证书及HTTPS协议 SSL 证书是一种数字证书,它使用 Secure Socket Layer 协议在浏览器和 Web 服务器之间建立一条安全通道,从而实现:1.数据信息在客户端和服务器之间的 ...
- ubuntu nginx ssl 证书配置
前几天自己用 egg.js 写了个 api 接口,然后把它部署到服务器上.服务器是ubuntu 16.04 + nginx:因为要用到https,然后今天实践了一下如何配置https. 关于htt ...
随机推荐
- Go语言学习笔记1 变量,类型以及赋值
1.变量 1.1 声明变量 使用var关键字可以创建一个指定类型的变量: var i int = 0 var i = 0 var i int 以上三个表达式均是合法的,第三个表达式会将i初始化为int ...
- virtualbox 使用USB引导启动安装系统
想要测试u盘系统引导有没有问题,从u盘中启动我烧录的Android x86系统. 这种方式可以在已有空的虚拟机上直接启动U盘中的系统. 百度上能搜到的方式都是使用CMD命令(懒人表示太麻烦--),so ...
- Linux--01入门
一.远程控制台 Linux和windows不太一样,win系列默认都有桌面,我们买了服务器,一般都用远程桌面去连接. 而linux一般都是为了追求低成本或者高性能,可能我们就不需要桌面了,所以使用命令 ...
- [zz] Principal Components Analysis (PCA) 主成分分析
我理解PCA应该分为2个过程:1.求出降维矩阵:2.利用得到的降维矩阵,对数据/特征做降维. 这里分成了两篇博客,来做总结. http://matlabdatamining.blogspot.com/ ...
- Install Houdini 12.5 x64 in CentOS 7
Thanks for Must(QQ ID)'s big help for installing Houdini in CentOS7. - download HOUDINI_FX_V12.5.371 ...
- PCB设计中的20H原则
20H原则是指电源层相对地层内缩20H的距离,当然也是为抑制边缘辐射效应.在板的边缘会向外辐射电磁干扰.将电源层内缩,使得电场只在接地层的范围内传导.有效的提高了EMC.若内缩20H则可以将70%的电 ...
- CentOS7:安装Zabbix
参考:CentOS 7 yum安装Zabbix 1. 安装Zabbix Server EPEL源里面有Zabbix的安装包,所以需要先安装EPEL. Zabbix源也可以从这里获得:http://re ...
- hmtl弹出框样式
@model Web.Manager.Models.SendMessage @{ ViewBag.Title = "消息发布"; Layout = null;} <link ...
- windows下CMake使用图文手册 Part 1
维基百科介绍“CMake是个开源的跨平台自动化建构系统,它用配置文件控制建构过程(build process)的方式和Unix的Make相似,只是CMake的配置文件取名为CMakeLists.txt ...
- [转载]《民航科技》2012年4月专家论坛:罗喜伶《SWIM技术国际研究动态及对中国民航的借鉴意义》
专家介绍:罗喜伶,北京航空航天大学电子信息工程学院副教授,工学博士,硕士生导师,国家空管新航行系统技术重点实验室和协同式网络化空中交通管理系统研究教育部创新团队核心成员,民航空管广域信息系统专家组成员 ...