
Hyperledger Fabric组织的动态添加和删除
前言
在Fabric定制联盟链网络工程实践中,我们虚拟了一个工作室的联盟链网络需求,并根据此需求分析了整个网络的架构且已经完成了一个简单 fabric 网络模型。本文将在其基础上,在 mychannel 通道上添加新的 hard 组织,并在之后删除 soft 组织,本实验必要的准备工作和 DNS 配置请参考 准备工作。
背景介绍
实验准备
本节网络架构基于 Fabric定制联盟链网络工程实践 ,将项目中 1_3Org2Peer1Orderer1TLS 复制为 2_FabricNetworkUpdate 并进入目录(建议直接将本案例仓库 FabricLearn 下的 2_FabricNetworkUpdate 目录拷贝到本地运行),本文默认情况下,所有命令皆在 2_FabricNetworkUpdate 根目录下执行。按照以下命令启动基础网络:
- 设置环境变量
source envpeer1soft - 启动CA网络
./0_Restart.sh - 注册用户
./1_RegisterUser.sh - 构造证书
./2_EnrollUser.sh - 配置通道
./3_Configtxgen.sh - 安装测试链码
./4_TestChaincode.sh
本实验初始 docker 网络为:

本实验初始区块高度为6:

本文工作
本实验中向 Hyperledger Fabric 网络动态添加一个新组织 hard ,其包含一个组织节点 peer1 ,网络结构为(实验代码已上传至:https://github.com/wefantasy/FabricLearn 的 2_FabricNetworkUpdate 下)[1]:
| 项 | 运行端口 | 说明 |
|---|---|---|
council.ifantasy.net
|
7050 | council 组织的 CA 服务, 为联盟链网络提供 TLS-CA 服务 |
orderer.ifantasy.net
|
7150 | orderer 组织的 CA 服务, 为联盟链网络提供排序服务 |
orderer1.orderer.ifantasy.net
|
7151 | orderer 组织的 orderer1 成员节点 |
soft.ifantasy.net
|
7250 | soft 组织的 CA 服务, 包含成员: peer1 、 admin1 |
peer1.soft.ifantasy.net
|
7251 | soft 组织的 peer1 成员节点 |
web.ifantasy.net
|
7350 | web 组织的 CA 服务, 包含成员: peer1 、 admin1 |
peer1.web.ifantasy.net
|
7351 | web 组织的 peer1 成员节点 |
hard.ifantasy.net
|
7450 | hard 组织的 CA 服务, 包含成员: peer1 、 admin1 |
peer1.hard.ifantasy.net
|
7451 | hard 组织的 peer1 成员节点 |
添加新组织
本节将演示在基础网络中添加一个新组织——hard(硬件组)[1:1]
生成hard组织证书
在测试中我们可以简单的通过 cryptogen 来创建hard组织的所有证书,其具体方法不在赘述,本文将仍使用 fabric-ca 的形式创建 hard 组织所有证书。
- 在
compose/docker-compose.yaml中添加 hard 的 CA 服务:
hard.ifantasy.net:

    container_name: hard.ifantasy.net

    extends:

        file: docker-base.yaml

        service: ca-base

    command: sh -c 'fabric-ca-server start -d -b ca-admin:ca-adminpw --port 7050'

    environment:

        - FABRIC_CA_SERVER_CSR_CN=hard.ifantasy.net

        - FABRIC_CA_SERVER_CSR_HOSTS=hard.ifantasy.net

    volumes:

        - ${LOCAL_CA_PATH}/hard.ifantasy.net/ca:${DOCKER_CA_PATH}/ca

    ports:

        - 7450:7050
- 启动 hard 的 CA 服务
docker-compose -f $LOCAL_ROOT_PATH/compose/docker-compose.yaml up -d hard.ifantasy.net
- 注册 hard 的组织账号:
echo "Working on tls"

export FABRIC_CA_CLIENT_TLS_CERTFILES=$LOCAL_CA_PATH//ca/crypto/ca-cert.pem

export FABRIC_CA_CLIENT_HOME=$LOCAL_CA_PATH//ca/admin

fabric-ca-client enroll -d -u https://ca-admin:ca-adminpw@:7050

fabric-ca-client register -d --id.name peer1hard --id.secret peer1hard --id.type orderer -u https://:7050

echo "Working on hard"

export FABRIC_CA_CLIENT_TLS_CERTFILES=$LOCAL_CA_PATH/hard.ifantasy.net/ca/crypto/ca-cert.pem

export FABRIC_CA_CLIENT_HOME=$LOCAL_CA_PATH/hard.ifantasy.net/ca/admin

fabric-ca-client enroll -d -u https://ca-admin:ca-adminpw@hard.ifantasy.net:7450

fabric-ca-client register -d --id.name peer1 --id.secret peer1 --id.type peer -u https://hard.ifantasy.net:7450

fabric-ca-client register -d --id.name admin1 --id.secret admin1 --id.type admin -u https://hard.ifantasy.net:7450
- 配置 hard 的组织证书:
echo "Preparation============================="

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/assets

cp $LOCAL_CA_PATH/hard.ifantasy.net/ca/crypto/ca-cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/assets/ca-cert.pem

cp $LOCAL_CA_PATH//ca/crypto/ca-cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/assets/tls-ca-cert.pem

echo "Preparation============================="

echo "Enroll Admin"

export FABRIC_CA_CLIENT_HOME=$LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1

export FABRIC_CA_CLIENT_TLS_CERTFILES=$LOCAL_CA_PATH/hard.ifantasy.net/assets/ca-cert.pem

export FABRIC_CA_CLIENT_MSPDIR=msp

fabric-ca-client enroll -d -u https://admin1:admin1@hard.ifantasy.net:7450

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp/admincerts

cp $LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp/signcerts/cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp/admincerts/cert.pem

echo "Enroll Peer1"

export FABRIC_CA_CLIENT_HOME=$LOCAL_CA_PATH/hard.ifantasy.net/registers/peer1

export FABRIC_CA_CLIENT_TLS_CERTFILES=$LOCAL_CA_PATH/hard.ifantasy.net/assets/ca-cert.pem

export FABRIC_CA_CLIENT_MSPDIR=msp

fabric-ca-client enroll -d -u https://peer1:peer1@hard.ifantasy.net:7450

# for TLS

export FABRIC_CA_CLIENT_MSPDIR=tls-msp

export FABRIC_CA_CLIENT_TLS_CERTFILES=$LOCAL_CA_PATH/hard.ifantasy.net/assets/tls-ca-cert.pem

fabric-ca-client enroll -d -u https://peer1hard:peer1hard@:7050 --enrollment.profile tls --csr.hosts peer1.hard.ifantasy.net

cp $LOCAL_CA_PATH/hard.ifantasy.net/registers/peer1/tls-msp/keystore/*_sk $LOCAL_CA_PATH/hard.ifantasy.net/registers/peer1/tls-msp/keystore/key.pem

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/registers/peer1/msp/admincerts

cp $LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp/signcerts/cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/registers/peer1/msp/admincerts/cert.pem

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/msp/admincerts

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/msp/cacerts

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/msp/tlscacerts

mkdir -p $LOCAL_CA_PATH/hard.ifantasy.net/msp/users

cp $LOCAL_CA_PATH/hard.ifantasy.net/assets/ca-cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/msp/cacerts/

cp $LOCAL_CA_PATH/hard.ifantasy.net/assets/tls-ca-cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/msp/tlscacerts/

cp $LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp/signcerts/cert.pem $LOCAL_CA_PATH/hard.ifantasy.net/msp/admincerts/cert.pem

cp $LOCAL_ROOT_PATH/config/config-msp.yaml $LOCAL_CA_PATH/hard.ifantasy.net/msp/config.yaml

echo "End hard============================="
- 在
compose/docker-compose.yaml中添加 hard 的 peer 服务:
peer1.hard.ifantasy.net:

    container_name: peer1.hard.ifantasy.net

    extends:

        file: docker-base.yaml

        service: peer-base

    environment:

        - CORE_PEER_ID=peer1.hard.ifantasy.net

        - CORE_PEER_ADDRESS=peer1.hard.ifantasy.net:7051

        - CORE_PEER_LOCALMSPID=hardMSP

        - CORE_PEER_GOSSIP_EXTERNALENDPOINT=peer1.hard.ifantasy.net:7051

    volumes:

        - ${LOCAL_CA_PATH}/hard.ifantasy.net/registers/peer1:${DOCKER_CA_PATH}/peer

    ports:

        - 7451:7051
- 启动 hard 的 peer1 节点:
docker-compose -f $LOCAL_ROOT_PATH/compose/docker-compose.yaml up -d peer1.hard.ifantasy.net
此时所有容器如下:
(base) root@DebianA:2_FabricNetworkUpdate# peer channel getinfo -c mychannel

CONTAINER ID   IMAGE                                                                                                                                                                   COMMAND                  CREATED              STATUS              PORTS                              NAMES

df4642a0bf08   hyperledger/fabric-peer:2.4                                                                                                                                             "peer node start"        About a minute ago   Up About a minute   0.0.0.0:7451->7051/tcp             peer1.hard.ifantasy.net

d78d1b2cbaf3   hyperledger/fabric-ca:1.5                                                                                                                                               "sh -c 'fabric-ca-se…"   3 minutes ago        Up 3 minutes        7054/tcp, 0.0.0.0:7450->7050/tcp   hard.ifantasy.net

391fa186b804   dev-peer1.soft.ifantasy.net-basic_1-06613e463ef6694805dd896ca79634a2de36fdf019fa7976467e6e632104d718-179d27e486b248e3bc94f5930c2c5260638efbd88263aed0ba6f76d9751bfddf   "chaincode -peer.add…"   4 minutes ago        Up 4 minutes                                           dev-peer1.soft.ifantasy.net-basic_1-06613e463ef6694805dd896ca79634a2de36fdf019fa7976467e6e632104d718

36af7b3c199a   dev-peer1.web.ifantasy.net-basic_1-06613e463ef6694805dd896ca79634a2de36fdf019fa7976467e6e632104d718-00e8af11004dcf6072478c9cb2633162b9675406392cbe9064feb13b007ea39e    "chaincode -peer.add…"   4 minutes ago        Up 4 minutes                                           dev-peer1.web.ifantasy.net-basic_1-06613e463ef6694805dd896ca79634a2de36fdf019fa7976467e6e632104d718

98427d7781e7   hyperledger/fabric-peer:2.4                                                                                                                                             "peer node start"        5 minutes ago        Up 5 minutes        0.0.0.0:7351->7051/tcp             peer1.web.ifantasy.net

117d9e5f6bd2   hyperledger/fabric-orderer:2.4                                                                                                                                          "orderer"                5 minutes ago        Up 5 minutes        7050/tcp, 0.0.0.0:7151->7777/tcp   orderer1.orderer.ifantasy.net

0f41245b6b73   hyperledger/fabric-peer:2.4                                                                                                                                             "peer node start"        5 minutes ago        Up 5 minutes        0.0.0.0:7251->7051/tcp             peer1.soft.ifantasy.net

c22772b88471   hyperledger/fabric-ca:1.5                                                                                                                                               "sh -c 'fabric-ca-se…"   5 minutes ago        Up 5 minutes        7054/tcp, 0.0.0.0:7150->7050/tcp   orderer.ifantasy.net

69af68afd2ed   hyperledger/fabric-ca:1.5                                                                                                                                               "sh -c 'fabric-ca-se…"   5 minutes ago        Up 5 minutes        7054/tcp, 0.0.0.0:7350->7050/tcp   web.ifantasy.net

6398c8406524   hyperledger/fabric-ca:1.5                                                                                                                                               "sh -c 'fabric-ca-se…"   5 minutes ago        Up 5 minutes        7054/tcp, 0.0.0.0:7250->7050/tcp   soft.ifantasy.net

d0d2ddc99a82   hyperledger/fabric-ca:1.5                                                                                                                                               "sh -c 'fabric-ca-se…"   5 minutes ago        Up 5 minutes        0.0.0.0:7050->7050/tcp, 7054/tcp
- 创建 hard 的 peer1 的环境变量文件
envpeer1hard:
export LOCAL_ROOT_PATH=$PWD

export LOCAL_CA_PATH=$LOCAL_ROOT_PATH/orgs

export DOCKER_CA_PATH=/tmp

export COMPOSE_PROJECT_NAME=fabriclearn

export DOCKER_NETWORKS=network

export FABRIC_BASE_VERSION=2.4

export FABRIC_CA_VERSION=1.5

echo "init terminal hard"

export FABRIC_CFG_PATH=$LOCAL_ROOT_PATH/config

export CORE_PEER_TLS_ENABLED=true

export CORE_PEER_LOCALMSPID="hardMSP"

export CORE_PEER_ADDRESS=peer1.hard.ifantasy.net:7451

export CORE_PEER_TLS_ROOTCERT_FILE=$LOCAL_CA_PATH/hard.ifantasy.net/assets/tls-ca-cert.pem

export CORE_PEER_MSPCONFIGPATH=$LOCAL_CA_PATH/hard.ifantasy.net/registers/admin1/msp

export ORDERER_CA=$LOCAL_CA_PATH/orderer.ifantasy.net/registers/orderer1/tls-msp/tlscacerts/tls--7050.pem
获取通道最新配置
在 fabric 中,通道配置内容是版本化的,这种配置可以在保证了并行性的同时防止通道配置更新被重放攻击。在以上流程我们已经生成了 hard 组织的所有需要的证书,但因为 hard 组织还不是通道 mychannel 的成员,所以我们需要通过另一个已在 mychannel 组织的管理员来获取通道配置(比如 soft 或者 web)。假如通过 soft 组织管理员来获取通道最新配置:
source envpeer1soft

peer channel fetch config update/config_block.pb -o orderer1.orderer.ifantasy.net:7151 -c mychannel --tls --cafile $ORDERER_CA
以上命令将通道配置区块以二进制 protobuf 形式保存在 config_block.pb 中,输出文件的名字和扩展名尽管可以任意指定,然后可以在命令行中看到以下日志:
2022-04-04 15:22:48.759 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

2022-04-04 15:22:48.761 CST 0002 INFO [cli.common] readBlock -> Received block: 5

2022-04-04 15:22:48.761 CST 0003 INFO [channelCmd] fetch -> Retrieving last config block: 0

2022-04-04 15:22:48.762 CST 0004 INFO [cli.common] readBlock -> Received block: 0
因为我们在创建
mychannel后并没有进行任何的通道更新操作,所以目前最新mychannel的配置区块是初始区块 0,在更新一次后的下一节中我们会发现获取的配置区块不再是0。
转换配置格式并简化
现在可以用 configtxlator 工具将这个通道配置解码为 JSON 格式(以便被友好地阅读和修改),然后使用 jq 工具裁剪其头部、元数据、创建者签名等所有和增加组织无关的内容:
configtxlator proto_decode --input update/config_block.pb --type common.Block | jq .data.data[0].payload.data.config > update/config.json
添加通道hard配置
接下来我们需要通过 configtxgen 生成 hard 组织的定义, configtxgen 的输出取决于配置文件 configtx.yaml 的内容,该文件的路径由环境变量 FABRIC_CFG_PATH 指定。在 config/configtx.yaml 内增加 hard 的组织定义:
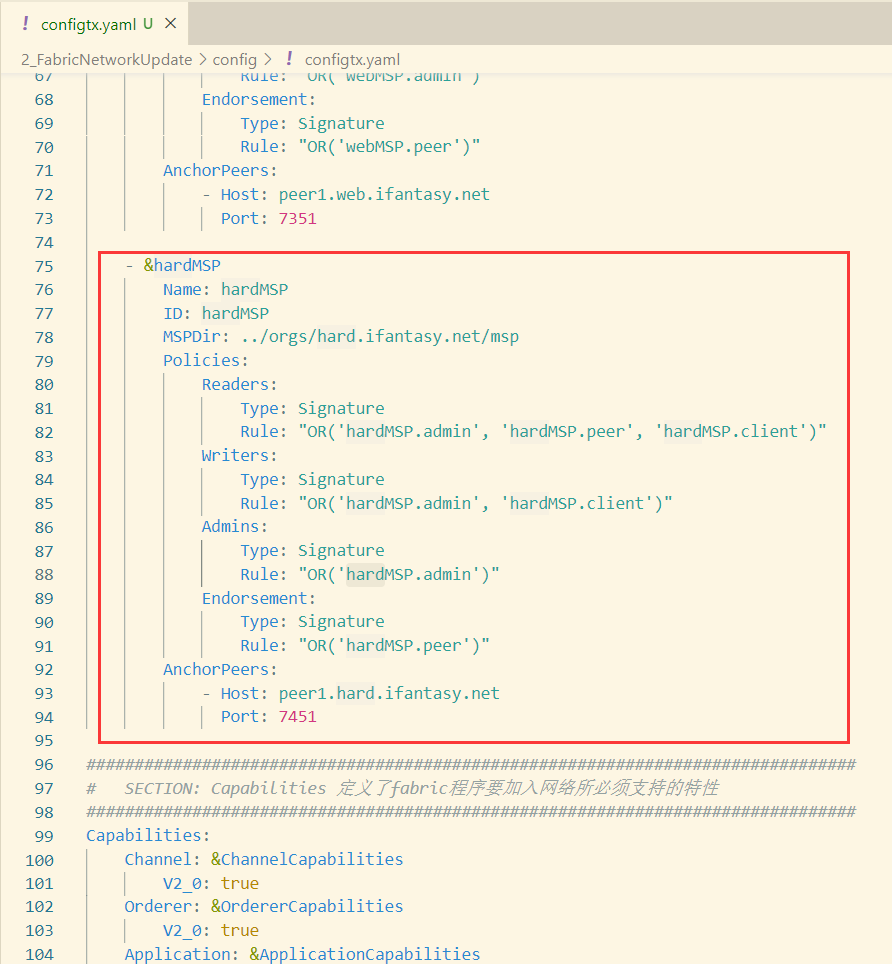
然后使用命令生成hard组织定义文件:
configtxgen -printOrg hardMSP > $LOCAL_CA_PATH/hard.ifantasy.net/hard.json
上面的命令会创建一个 hard.json 文件并将其写入到$LOCAL_CA_PATH/hard.ifantasy.net/文件夹下,后面将通过把该文件附加到 mychannel 通道配置中来实现将 hard 添加到通道中,该文件包含了 hard 组织的策略定义和三个 base64 格式的重要证书:
- 组织根证书, 用于建立组织的根信任
- TLS 根证书, 用于在 gossip 协议中识别 hard 组织的区块传播和服务发现
- 管理员用户证书
接下来再次使用 jq 工具去追加 hard 的配置定义 hard.json 到通道的应用组字段,并将结果输出到文件 modified_config.json :
jq -s '.[0] * {"channel_group":{"groups":{"Application":{"groups": {"hardMSP":.[1]}}}}}' update/config.json $LOCAL_CA_PATH/hard.ifantasy.net/hard.json > update/modified_config.json
现在, 我们已经获取了两个重要的 JSON 文件: config.json 和 modified_config.json 。通道初始配置 config.json 包含 soft 和 web 组织,而 modified_config.json 文件则包含了所有3个组织,之后则需要将这 2 个 JSON 文件重新编码并计算出差异部分。
首先,将 config.json 文件倒回到 protobuf 格式并输出到 config.pb :
configtxlator proto_encode --input update/config.json --type common.Config --output update/config.pb
其次,将 modified_config.json 编码成 modified_config.pb :
configtxlator proto_encode --input update/modified_config.json --type common.Config --output update/modified_config.pb
然后,使用 configtxlator 去计算两个 protobuf 配置的差异,并将输出的 protobuf 内容写入hard_update.pb :
configtxlator compute_update --channel_id mychannel --original update/config.pb --updated update/modified_config.pb --output update/hard_update.pb
再次,我们将这个文件解码成可编辑的JSON 格式,并命名为 hard_update.json:
configtxlator proto_decode --input update/hard_update.pb --type common.ConfigUpdate | jq . > update/hard_update.json
之后,我们需要用信封消息来包装解码后的更新文件 hard_update.json ,这个步骤要把之前裁剪掉的头部信息还原回来,将这个文件命名为hard_update_in_envelope.json :
echo '{"payload":{"header":{"channel_header":{"channel_id":"mychannel", "type":2}},"data":{"config_update":'$(cat update/hard_update.json)'}}}' | jq . > update/hard_update_in_envelope.json
最后,使用 configtxlator 工具将格式化好的 hard_update_in_envelope.json 转换为Fabric需要的 protobuf 格式的文件hard_update_in_envelope.pb
configtxlator proto_encode --input update/hard_update_in_envelope.json --type common.Envelope --output update/hard_update_in_envelope.pb
签名并提交配置更新
我们在通道创世区块配置 configtx.yaml 中的通道应用组的修改策略设置是 MAJORITY ,因此我们需要已经存在于通道的大部分组织管理员去签名这个更新。而目前 mychannel 中只有两个组织—— soft 和 web ,所以需要两个组织都签名才能成功修改,否则排序服务会因为不满足策略而拒绝这个交易。签名并提交配置更新的流程如下:
- soft 管理员来签名这个通道更新:
source envpeer1soft

peer channel signconfigtx -f update/hard_update_in_envelope.pb
- web 管理员签名并提交通道更新(由于提交更新命令
peer channel update会自动附带提交者的签名,所以可直接提交通道更新):
source envpeer1web

peer channel update -f update/hard_update_in_envelope.pb -c mychannel -o orderer1.orderer.ifantasy.net:7151 --tls --cafile $ORDERER_CA
成功的通道更新调用会创建一个新的区块——区块7,并将其同步给所有在这个通道上的peer节点,此时通道 mychannel 的区块高度增加1:
(base) root@DebianA:2_FabricNetworkUpdate# peer channel getinfo -c mychannel

2022-04-04 16:26:08.000 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

Blockchain info: {"height":7,"currentBlockHash":"xDbfklqBLaaQ2x8L1omHKedmiQWibbDto6X9ED700pg=","previousBlockHash":"7ZN2T3iTtuWet26UQU4br9ZgrEu6927+/AOjhGELgKw="}
将hard组织加入通道
经过以上步骤后, mychannel 通道的配置已经更新并包含了 hard 组织,现在只需要让 hard 的 peer 节点主动加入并同步区块最新数据即可。 peer 拉取 mychannel 创世区块:
source envpeer1hard

peer channel fetch 0 mychannel.block -o orderer1.orderer.ifantasy.net:7151 -c mychannel --tls --cafile $ORDERER_CA
注意,这里的
0表示我们想要拉取的区块高度——即创世区块,如果简单地执行peer channel fetch config命令会拉取最新的带有 hard 组织定义的区块——区块7, 但是任何一个账本都不能从一个下游区块开始记录,因此必须为0。
如果成功,该命令将创世块返回到名为 mychannel.block 的文件,然后便可以使用使用 peer 通过这个区块连接到通道:
peer channel join -b mychannel.block
以上命令执行完毕后,查看当前块高度为7:
(base) root@DebianA:2_FabricNetworkUpdate# source envpeer1web

(base) root@DebianA:2_FabricNetworkUpdate# peer channel getinfo -c mychannel

2022-04-04 20:28:54.457 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

Blockchain info: {"height":7,"currentBlockHash":"UErIVVGNUXWW0g0EPE3t0PQnwVdc/GyXAjsotCpqgjQ=","previousBlockHash":"+ZrOH83va6XWuRttUKhRaeNAeV1CyNjkRiQlZbb/0lg="}
删除旧组织
本节将演示在上节网络中删除一个旧组织——soft(软件组)[2]
获取通道最新配置
通过 web 组织管理员来获取通道最新配置:
source envpeer1web

peer channel fetch config update/config_block.pb -o orderer1.orderer.ifantasy.net:7151 -c mychannel --tls --cafile $ORDERER_CA
以上命令将通道配置区块以二进制 protobuf 形式保存在 config_block.pb 中,输出文件的名字和扩展名尽管可以任意指定,然后可以在命令行中看到以下日志:
(base) root@DebianA:2_FabricNetworkUpdate# peer channel fetch config update/config_block.pb -o orderer1.orderer.ifantasy.net:7151 -c mychannel --tls --cafile $ORDERER_CA

2022-04-04 16:59:42.952 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

2022-04-04 16:59:42.954 CST 0002 INFO [cli.common] readBlock -> Received block: 6

2022-04-04 16:59:42.954 CST 0003 INFO [channelCmd] fetch -> Retrieving last config block: 6

2022-04-04 16:59:42.961 CST 0004 INFO [cli.common] readBlock -> Received block: 6
转换配置格式并简化
用 configtxlator 工具将这个通道配置解码为 JSON 格式(以便被友好地阅读和修改),然后使用 jq 工具裁剪其头部、元数据、创建者签名等所有和删除组织无关的内容:
configtxlator proto_decode --input update/config_block.pb --type common.Block | jq .data.data[0].payload.data.config > update/config.json
删除通道soft配置
- 使用 jq 工具去追加 soft 的删除命令并写入
modified_config.json:
jq 'del(.channel_group.groups.Application.groups.softMSP)' update/config.json > update/modified_config.json
其中,通道原始配置 config.json 包含全部3个组织,而 modified_config.json 文件则只包含2个组织 web 和 hard,之后需要将这 2 个 JSON 文件重新编码并计算出差异部分。
- 将
config.json文件倒回到 protobuf 格式并输出到config.pb:
configtxlator proto_encode --input update/config.json --type common.Config --output update/config.pb
- 将
modified_config.json编码成modified_config.pb:
configtxlator proto_encode --input update/modified_config.json --type common.Config --output update/modified_config.pb
- 使用
configtxlator去计算两个 protobuf 配置的差异,并将输出的 protobuf 内容写入soft_update.pb:
configtxlator compute_update --channel_id mychannel --original update/config.pb --updated update/modified_config.pb --output update/soft_update.pb
- 将这个文件解码成可编辑的 JSON 格式,并命名为
soft_update.json
configtxlator proto_decode --input update/soft_update.pb --type common.ConfigUpdate | jq . > update/soft_update.json
- 用信封消息来包装解码后的更新文件
soft_update.json为soft_update_in_envelope.json:
echo '{"payload":{"header":{"channel_header":{"channel_id":"mychannel", "type":2}},"data":{"config_update":'$(cat update/soft_update.json)'}}}' | jq . > update/soft_update_in_envelope.json
- 使用
configtxlator工具将soft_update_in_envelope.json转换为 protobuf 格式soft_update_in_envelope.pb:
configtxlator proto_encode --input update/soft_update_in_envelope.json --type common.Envelope --output update/soft_update_in_envelope.pb
签名并提交配置更新
- web 签名通道更新:
source envpeer1web

peer channel signconfigtx -f update/soft_update_in_envelope.pb
- hard 签名并提交通道更新:
source envpeer1hard

peer channel update -f update/soft_update_in_envelope.pb -c mychannel -o orderer1.orderer.ifantasy.net:7151 --tls --cafile $ORDERER_CA
我们在通道创世区块配置 configtx.yaml 中的通道应用组中的修改策略设置是 MAJORITY ,因此我们需要已经存在于通道的大部分组织管理员去签名这个更新。而目前 mychannel 中有3个组织,所以只需要2个组织签名就可以成功修改,也就是说,我们把 soft 踢出通道并不需要经过它自己同意。
验证删除结果
- 最后提交通道更新后,可在 orderer1 容器日志中看到如下信息:
2022-04-04 11:33:30.141 UTC 007c WARN [policies] SignatureSetToValidIdentities -> invalid identity error="MSP softMSP is not defined on channel" identity="(mspid=softMSP subject=CN=peer1,OU=peer,O=Hyperledger,ST=North Carolina,C=US issuer=CN=soft.ifantasy.net,OU=Fabric,O=Hyperledger,ST=North Carolina,C=US serialnumber=713584922830159624441374963904174405230312956160)"
- soft 组织的peer节点已经无法拉取通道配置:
(base) root@DebianA:2_FabricNetworkUpdate# peer channel fetch config update/config_block.pb -o orderer1.orderer.ifantasy.net:7151 -c mychannel --tls --cafile $ORDERER_CA

2022-04-04 19:43:54.133 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

2022-04-04 19:43:54.134 CST 0002 INFO [cli.common] readBlock -> Expect block, but got status: &{FORBIDDEN}

Error: can't read the block: &{FORBIDDEN}
以上命令执行完毕后,查看当前块高度为8:
(base) root@DebianA:2_FabricNetworkUpdate# source envpeer1web

(base) root@DebianA:2_FabricNetworkUpdate# peer channel getinfo -c mychannel

2022-04-04 20:42:47.530 CST 0001 INFO [channelCmd] InitCmdFactory -> Endorser and orderer connections initialized

Blockchain info: {"height":8,"currentBlockHash":"FdrpWDsifgih6QzpB4tZ6LPWcYUy9DSDI6jngXiGnC0=","previousBlockHash":"UErIVVGNUXWW0g0EPE3t0PQnwVdc/GyXAjsotCpqgjQ="}
参考
Hyperledger. 向通道添加组织. hyperledger-fabric.readthedocs.io. [2022-02-25] ︎ ︎
小蜗牛爬楼梯. fabric1.4动态删除组织(删除peer节点). 简书. [2021-01-22] ︎
Hyperledger Fabric组织的动态添加和删除的更多相关文章
- Hyperledger Fabric节点的动态添加和删除
前言 在Hyperledger Fabric组织的动态添加和删除中,我们已经完成了在运行着的网络中动态添加和删除组织.本文将在其基础上,详细介绍了如何在 soft 组织上添加新的 peer2 节点,并 ...
- 插件~使用ECharts动态在地图上标识点~动态添加和删除标识点
之前写过一个Echarts的文章,没有基础的同学可以先看这<上一篇>,对于一个地图和说,我们在初始化之后,你可能被在地图上标识出一些点,当然这根据你的业务去标识,而如果每次更新数据都加载全 ...
- [Flex] Accordion系列-动态添加或删除Accordion容器中项目
<?xml version="1.0" encoding="utf-8"?> <!--Flex中如何使用addChild()和removeCh ...
- Unity NGUI中动态添加和删除sprite
(以后,参考链接和作者将在文章首部给出,转载请保留此部分内容) 参考链接:http://www.narkii.com/club/thread-299977-1.html,作者:纳金网 比巴卜: 参考链 ...
- jquery 动态添加和删除 ul li列表
今天需要实现一个jquery动态添加和删除 ul li列表中的li行,自己简单的实现乐一个,分享一下 <!DOCTYPE html PUBLIC "-//W3C//DTD XHTML ...
- 原生JS动态添加和删除类
原生JS动态添加和删除类 由于需要, 给按钮组监听点击事件(要求用事件委托),当有一个按钮被点击时,相应的给该按钮添加一个类(激活类),其他没有点击的按钮就要移出该类 添加和和删除类有三种方法 首先等 ...
- adoop集群动态添加和删除节点
hadoop集群动态添加和删除节点说明 上篇博客我已经安装了Hadoop集群(hadoop集群的安装步骤和配置),现在写这个博客我将在之前的基础上进行节点的添加的删除. 首先将启动四台机器(一主三从) ...
- js动态添加和删除标签
html代码 <h1>动态添加和删除标签</h1> <div id="addTagTest"> <table> <thead& ...
- SpringBoot定时任务升级篇(动态添加修改删除定时任务)
需求缘起:在发布了<Spring Boot定时任务升级篇>之后得到不少反馈,其中有一个反馈就是如何动态添加修改删除定时任务?那么我们一起看看具体怎么实现,先看下本节大纲: (1)思路说明: ...
随机推荐
- 空间插值生物X适宜性分析
1 前言 这期博主将根据示例大概讲一下插值分析. 2 问题阐述 根据要求,完成以下操作: (1)请就以上条件确定此地区适合X的生活范围,并制作专题图.专题图内容要求以地形和水系作为背景,且给出适宜区域 ...
- Docker——概述
出现原因:开发接替运维的工作,将jar包连同(mysql,jdk)等环境上线 实现:java -> jar(环境) -> 打包项目带上环境(镜像) -> (Docker仓库:商店) ...
- python获取本地时间,时间戳与日期格式相互转换
附上代码与运行结果截图: import time # 获取当前时间 now = time.localtime() # 格式化日期 now_ = time.strftime('%Y-%m-%d %H:% ...
- Monkey的参数及简单使用
什么是Monkey? Monkey是Android SDK提供的一个命令行工具,可以简单方便的发送伪随机的用户事件流,对Android APP做压力(稳定性)测试.主要是为了测试app是否存在无响应和 ...
- bzoj3926/luoguP3346 [Zjoi2015]诸神眷顾的幻想乡(trie上构建广义后缀自动机)
bzoj3926/luoguP3346 [Zjoi2015]诸神眷顾的幻想乡(trie上构建广义后缀自动机) bzoj Luogu 题解时间 给你个无根trie树(你管这叫trie树?),问你选取一条 ...
- Redis Cluster 集群搭建与扩容、缩容
说明:仍然是伪集群,所有的Redis节点,都在一个服务器上,采用不同配置文件,不同端口的形式实现 前提:已经安装好了Redis,本文的redis的版本是redis-6.2.3 Redis的下载.安装参 ...
- 什么是Spring的MVC框架?
Spring 配备构建Web 应用的全功能MVC框架.Spring可以很便捷地和其他MVC框架集成,如Struts,Spring 的MVC框架用控制反转把业务对象和控制逻辑清晰地隔离.它也允许以声明的 ...
- pg数据库org.postgresql.util.PSQLException: ERROR: "xxx" is not a sequence
问题场景 对pg数据表执行插入语句的时候,报错如下: { "timestamp": 1587012576734, "status": 500, "er ...
- Hashtable 与 HashMap 有什么不同之处?
这两个类有许多不同的地方,下面列出了一部分: a) Hashtable 是 JDK 1 遗留下来的类,而 HashMap 是后来增加的. b)Hashtable 是同步的,比较慢,但 HashMap ...
- LVS集群和Keepalived高可用实战
第四十章LVS集群和Keepalived高可用实战 一.ARP协议 1.概念 地址解析协议,即ARP(AddressResolutionProtocol),是根据IP地址获取物理MAC地址的一个TCP ...